
Amazon Cognito token exchange เปิดให้ใช้แล้ว ตาม OAuth 2.0 RFC 8693 บริการหรือ AI agent แลกโทเคนผู้ใช้เป็นโทเคนใหม่ที่แคบลง ไม่ต้องส่งโทเคนเดิมต่อ
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- AWS ประกาศ Amazon Cognito token exchange ตาม OAuth 2.0 RFC 8693 เมื่อ 13 พฤศจิกายน 2026 (เวลาไทย) ใช้ได้ใน ทุก AWS Region ที่มี Cognito
- Amazon Cognito token exchange ใช้ได้เฉพาะ user pool 2 แผน คือ Essentials และ Plus เรียกผ่าน API GetDerivedToken หรือผ่าน token endpoint ด้วย grant แบบ token-exchange
- โทเคนใหม่ถูกแคบลงเหลือ ส่วนตัดกันของ 3 ชุด คือ scope ที่ขอ scope ในโทเคนเดิม และ scope ที่ app client ออกได้ จึง ไม่มีทางได้สิทธิ์มากกว่าเดิม
- การแลกไม่ออก refresh token โทเคนที่ได้อายุสั้นและหมดเอง ถ้าแนบ actor token จะได้โทเคนที่มี claim
actให้บริการปลายทางรู้ว่ามีตัวกลางทำแทนผู้ใช้ - Cognito ตรวจลายเซ็น วันหมดอายุ และการถูกเพิกถอนของโทเคนเดิม เช่นหลัง global sign-out และผู้ใช้ต้องเปิดใช้งานและยืนยันแล้ว
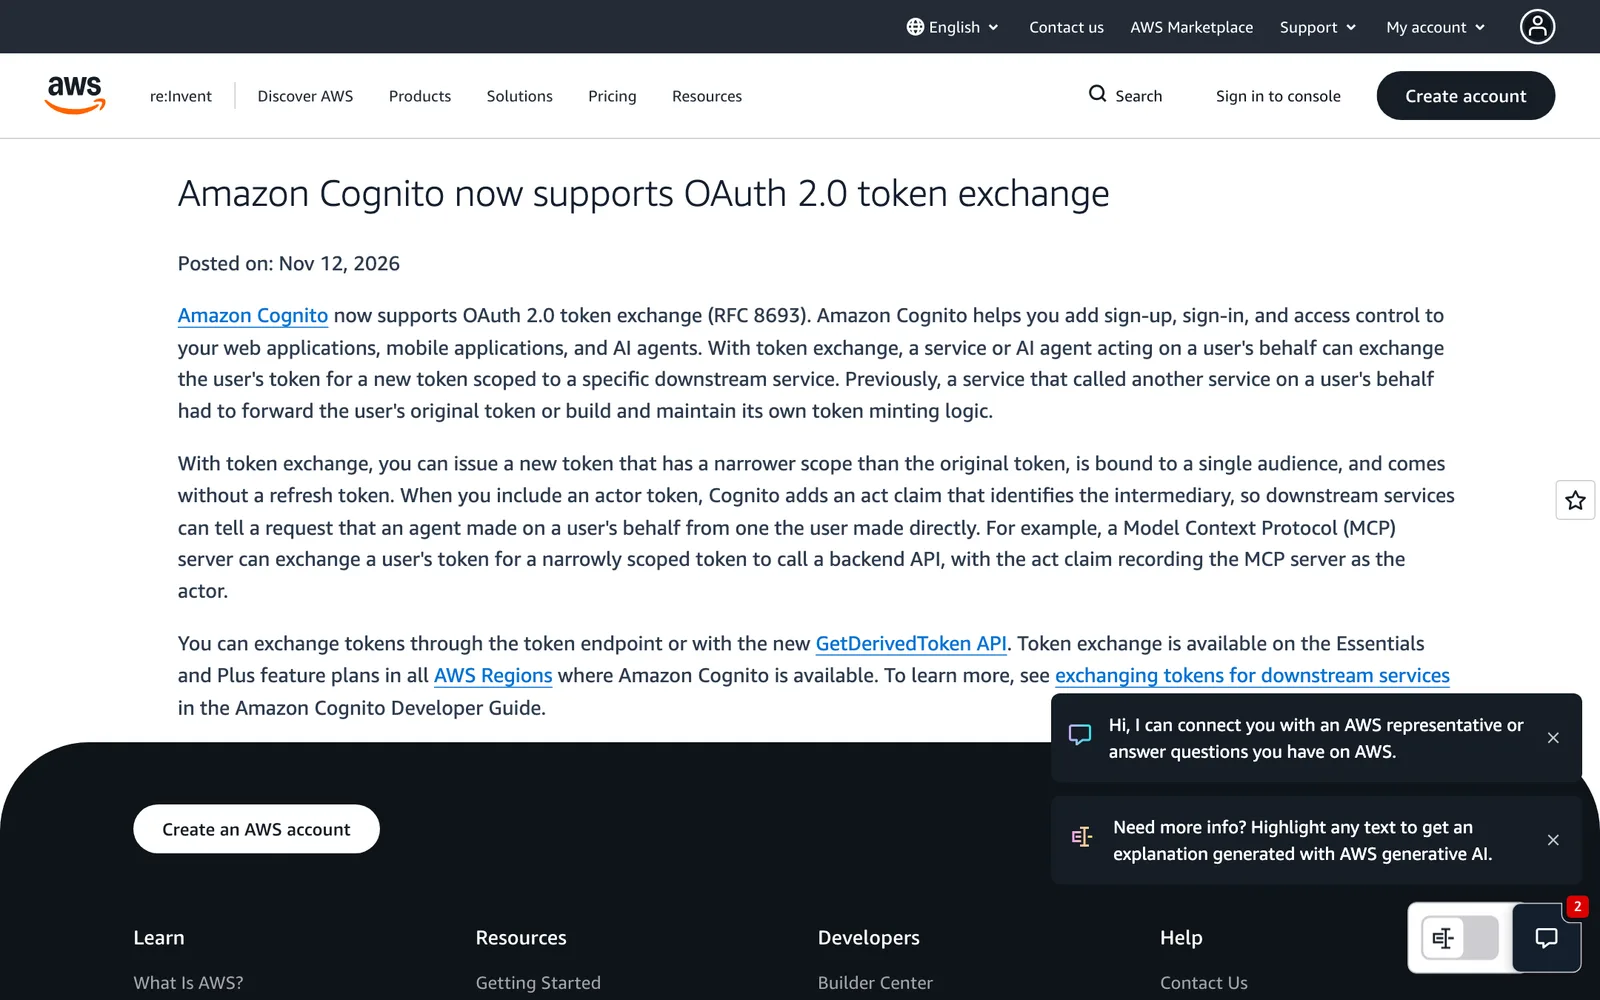
Amazon Cognito token exchange เปิดให้ใช้แล้ว AWS ประกาศบนหน้า What's New (เวลาไทยเช้าวันที่ 13 พฤศจิกายน 2026) ว่า Amazon Cognito รองรับ OAuth 2.0 token exchange ตามมาตรฐาน RFC 8693 บริการหรือ AI agent ที่ทำงานแทนผู้ใช้จึงแลกโทเคนของผู้ใช้เป็นโทเคนใหม่ที่ผูกกับบริการปลายทางโดยเฉพาะ แทนการส่งโทเคนเดิมต่อไปให้ทุกบริการ
AWS เล่าปัญหาเดิมว่า บริการที่ต้องเรียกบริการอื่นแทนผู้ใช้ต้องส่งต่อโทเคนเดิมของผู้ใช้ หรือสร้างระบบออกโทเคนเองและดูแลเอง Cognito ช่วยงานสมัครและล็อกอินของเว็บ แอปมือถือ และ AI agent อยู่แล้ว Amazon Cognito token exchange จึงเพิ่มขั้นตอนที่อยู่ระหว่างล็อกอินกับการเรียกบริการหลังบ้าน
Amazon Cognito token exchange ทำงานอย่างไร
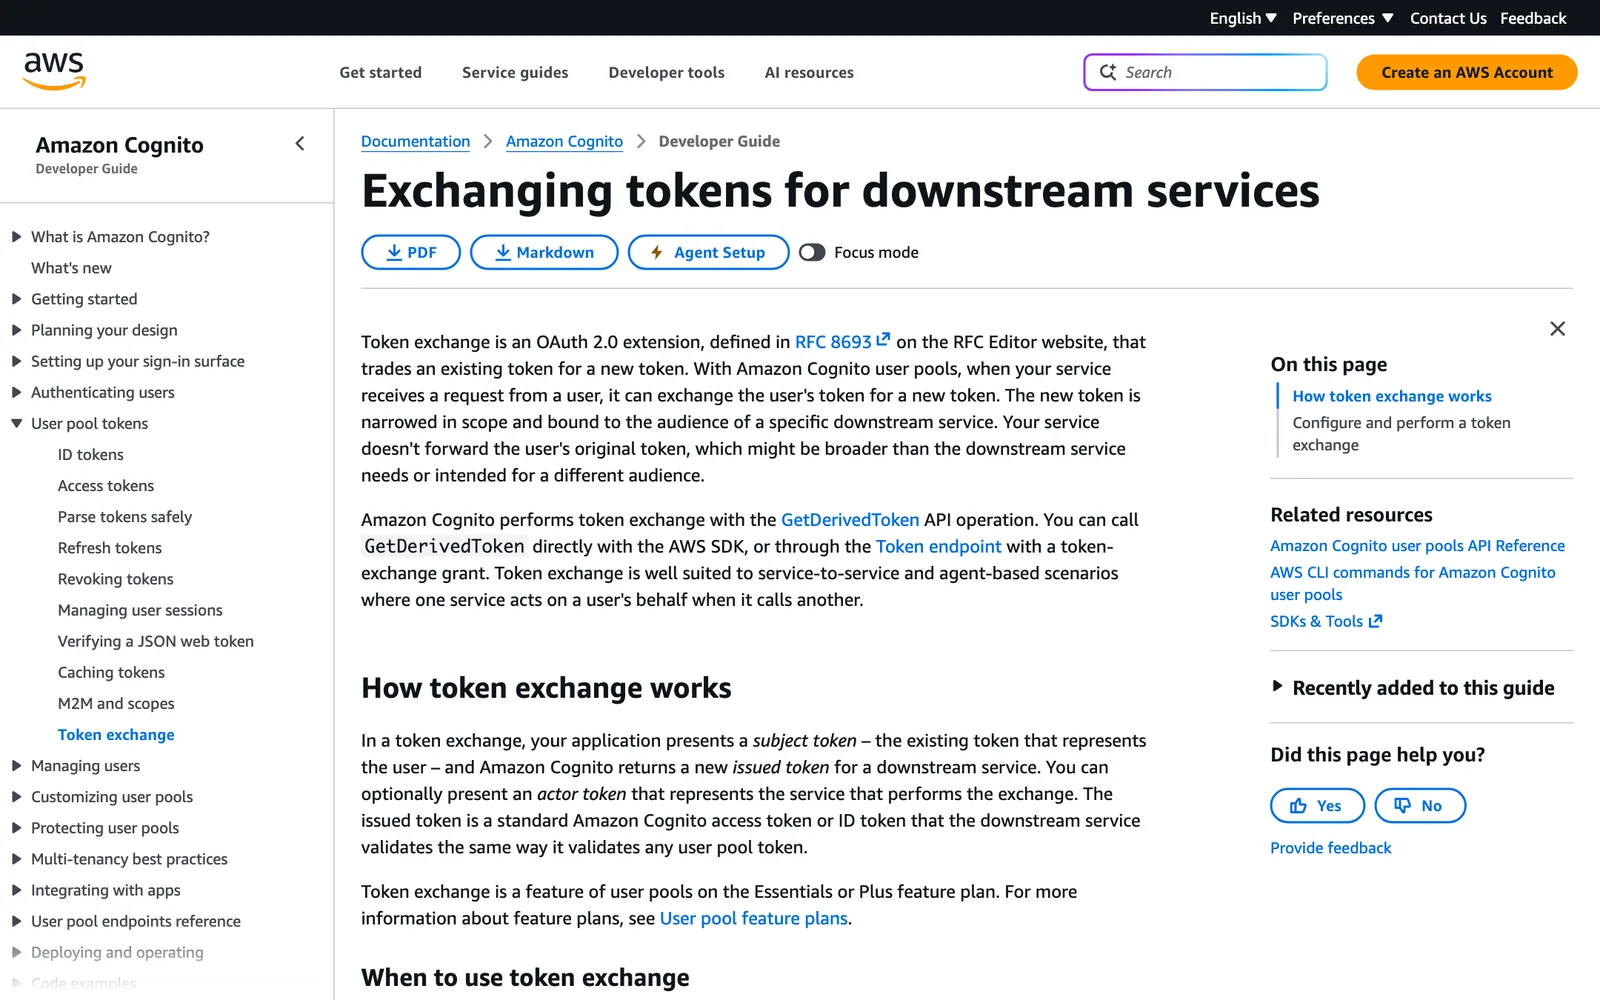
เอกสารของ AWS อธิบายว่า แอปส่ง subject token คือโทเคนเดิมที่แทนผู้ใช้ และอาจส่ง actor token ที่แทนบริการที่เป็นผู้แลกได้ด้วย Cognito คืน issued token ซึ่งเป็น access token หรือ ID token มาตรฐานของ Cognito ที่บริการปลายทางตรวจแบบเดียวกับโทเคนของ user pool ทั่วไป
เรียกได้ 2 ทาง คือเรียก API GetDerivedToken ผ่าน AWS SDK โดยตรง หรือเรียกผ่าน token endpoint ด้วย grant แบบ token-exchange Amazon Cognito token exchange เป็นของ user pool ในแผน Essentials และ Plus และใช้ได้ในทุก AWS Region ที่มี Cognito ตามประกาศ
AWS ยกสถานการณ์ใช้งาน 3 แบบ
- service-to-service delegation บริการรับคำขอจากผู้ใช้แล้วต้องเรียกบริการหลังบ้าน จึงใช้โทเคนที่แคบลงเหลือสิทธิ์เท่าที่หลังบ้านต้องใช้
- agent-based access AI agent หรือตัวกลางทำงานแทนผู้ใช้ และบริการปลายทางต้องแยกได้ว่าคำขอมาจากผู้ใช้เองหรือจาก agent
- audience binding ออกโทเคนให้ชี้ไปที่ resource server เฉพาะ แทนโทเคนใช้ได้ทุกที่
impersonation กับ delegation ใน Amazon Cognito token exchange ต่างกันอย่างไร
การแลกโทเคนมี 2 แบบ ขึ้นกับว่าแนบ actor token หรือไม่
| impersonation | delegation | |
|---|---|---|
| actor token | ไม่แนบ | แนบ |
| โทเคนที่ได้ | แทนผู้ใช้โดยตรง ไม่มี claim act |
มี claim act ระบุตัวกลางที่ทำแทนผู้ใช้ |
| บริการปลายทางเห็นอะไร | แยกไม่ออกจากคำขอที่ผู้ใช้ทำเอง | ตรวจ act เพื่อใช้นโยบายเฉพาะตัวกลาง และบันทึก audit log ได้ |
claim act ตามนิยามของ RFC 8693 ระบุตัวตนของตัวกลางด้วย identity claim เท่านั้น สำหรับงาน AI agent ที่ต้องรู้ว่าใครเป็นคนสั่งจริง delegation จึงเป็นแบบที่ให้ร่องรอยครบกว่า
โมเดลความปลอดภัยของ Amazon Cognito token exchange
เอกสารออกแบบ Amazon Cognito token exchange ให้โทเคนที่แลกมาไม่มีทางให้สิทธิ์เกินโทเคนเดิมและไม่อยู่ยาวกว่าเดิม
- ลดสิทธิ์อย่างเดียว scope ในโทเคนใหม่คือส่วนตัดกันของ 3 ชุด ได้แก่ scope ที่ขอ scope ในโทเคนผู้ใช้ และ scope ที่ app client ออกได้ เพิ่ม scope ที่โทเคนเดิมไม่มีไม่ได้
- ไม่มี refresh token โทเคนที่ได้อายุสั้นและหมดเอง จึงใช้ออกโทเคนต่อไม่ได้เมื่อโทเคนต้นทางใช้ไม่ได้แล้ว
- ตรวจโทเคนเดิม Cognito ตรวจลายเซ็นและวันหมดอายุ ตรวจการเพิกถอน เช่น จาก global sign-out และผู้ใช้ต้องเปิดใช้งานและยืนยันตัวตนแล้ว
- audience และ resource ผูกโทเคนใหม่กับ audience และ resource อย่างละหนึ่ง โดย Cognito ตรวจกับ resource server ที่ลงทะเบียนใน user pool
ผลต่อองค์กรไทยที่จะใช้ Amazon Cognito token exchange
ทีมที่ใช้ Cognito เป็นระบบล็อกอินของแอปและมีหลายบริการหลังบ้านได้ประโยชน์จาก Amazon Cognito token exchange ทันทีเรื่องการลดสิทธิ์ของโทเคนที่ส่งต่อ ข้อควรทำตามเอกสารของ AWS มีดังนี้
- ตรวจแผนของ user pool Amazon Cognito token exchange ต้องใช้แผน Essentials หรือ Plus ถ้ายังอยู่แผน Lite ต้องย้ายแผนก่อน ดูส่วนต่างของแผนได้ที่ข่าว Cognito SLA 99.99% ของแผน Plus
- ลงทะเบียน resource server ให้ครบ เพราะ Cognito ตรวจ audience และ resource กับรายการที่ลงทะเบียนไว้
- เลือก delegation สำหรับ AI agent เพื่อให้ audit log แยกคำสั่งของ agent ออกจากการกระทำของผู้ใช้
- จำกัด scope ที่ app client ออกได้ให้แคบ เพราะโทเคนใหม่ได้ไม่เกินส่วนตัดกันนี้
ประกาศและเอกสารที่ใช้เขียนข่าวนี้ไม่ได้ระบุราคาแยกสำหรับการแลกโทเคน ควรตรวจหน้าราคา Amazon Cognito ของ AWS ก่อนใช้งานจริง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระบบล็อกอินที่ส่งโทเคนผ่านหลายบริการต้องมีคนดูแลการตั้งค่าสิทธิ์และเฝ้าระวังอย่างต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลระบบคลาวด์ขององค์กรตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าว AWS และคลาวด์ได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Amazon Cognito token exchange คืออะไร?
Amazon Cognito token exchange คือความสามารถที่ AWS ประกาศเมื่อ 13 พฤศจิกายน 2026 (เวลาไทย) ตามมาตรฐาน OAuth 2.0 RFC 8693 ให้บริการที่รับคำขอจากผู้ใช้แลกโทเคนของผู้ใช้เป็นโทเคนใหม่ที่ผูกกับบริการปลายทางหนึ่งแห่งและมีสิทธิ์แคบลง แทนการส่งโทเคนเดิมต่อ
Amazon Cognito token exchange ใช้ได้กับแผนไหน?
ใช้ได้กับ user pool ในแผน Essentials และ Plus เท่านั้นตามเอกสารของ AWS ส่วนแผน Lite ไม่อยู่ในรายการ และเปิดให้ใช้ในทุก AWS Region ที่มี Amazon Cognito
โทเคนที่ได้จาก Amazon Cognito token exchange มีสิทธิ์มากกว่าโทเคนเดิมได้หรือไม่?
ไม่ได้ scope ในโทเคนใหม่คือส่วนตัดกันของ scope ที่ขอ scope ในโทเคนผู้ใช้เดิม และ scope ที่ app client ได้รับอนุญาตให้ออก ถ้าขอ scope A และ B แต่โทเคนเดิมมีแค่ A โทเคนใหม่จะมีแค่ A และการแลกไม่ออก refresh token
impersonation กับ delegation ใน Amazon Cognito token exchange ต่างกันอย่างไร?
ถ้าไม่แนบ actor token จะเป็น impersonation โทเคนใหม่แทนผู้ใช้โดยตรงและไม่มี claim act บริการปลายทางแยกไม่ออกว่าผู้ใช้ทำเอง ถ้าแนบ actor token จะเป็น delegation โทเคนมี claim act ระบุตัวกลางที่ทำแทนผู้ใช้ ช่วยตั้งนโยบายและบันทึก audit log ได้
แหล่งอ้างอิง
- Amazon Cognito now supports OAuth 2.0 token exchange — Amazon Web Services
- Exchanging tokens for downstream services — AWS Documentation (Amazon Cognito Developer Guide)
- GetDerivedToken API reference — AWS Documentation
- OAuth 2.0 Token Exchange (RFC 8693) — RFC Editor
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ