
Amazon ECS Gateway เปิดใช้แล้ว ให้ ECS สร้าง ALB และใบรับรองให้เอง แชร์ ALB ได้ 25 บริการ
Amazon ECS Gateway เปิดใช้ทุก commercial Region 20 ต.ค. 2026 ให้ ECS สร้าง ALB ใบรับรอง และ DNS ให้แต่ละบริการเอง แชร์ ALB ได้ 25 บริการ ไม่มีค่าบริการเพิ่ม
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- 20 ตุลาคม 2026 AWS เปิดตัว Amazon ECS Gateway ทรัพยากรระดับบัญชีที่ให้ Amazon ECS สร้างและดูแล Application Load Balancer (ALB), ใบรับรอง ACM, listener rule, target group และ security group ให้บริการคอนเทนเนอร์เอง
- บริการสูงสุด 25 บริการแชร์ ALB ตัวเดียวด้วย host-based routing แต่ละบริการได้ชื่อโฮสต์ HTTPS ของตัวเองในรูปแบบ
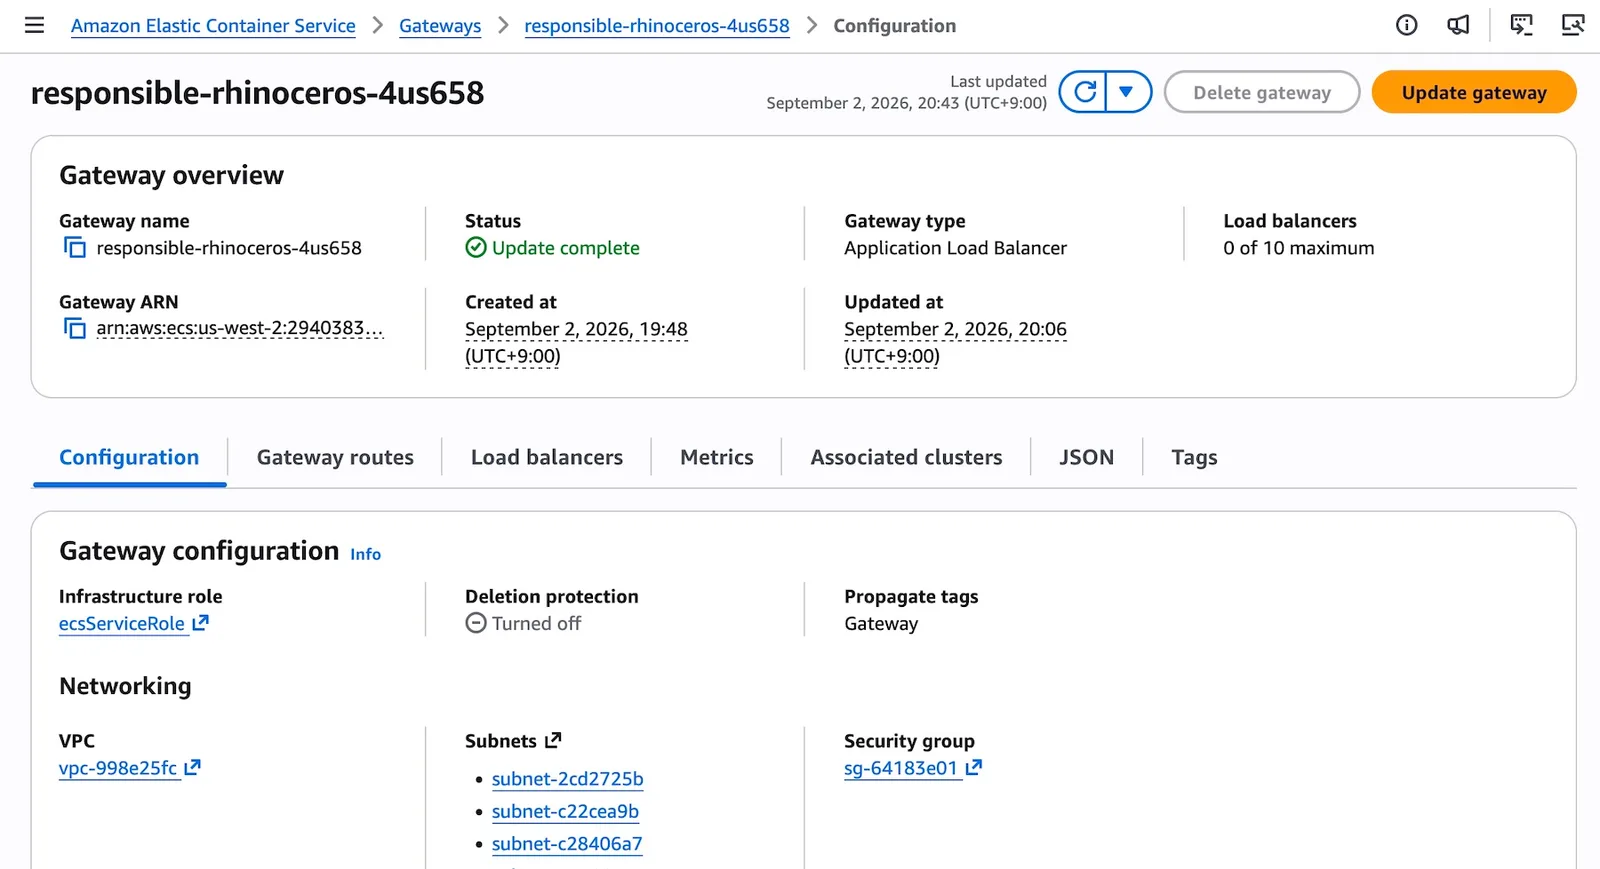
<unique-id>.ecs.<region>.on.aws - หนึ่ง gateway ผูกได้ถึง 10,000 คลัสเตอร์ และหนึ่งคลัสเตอร์ผูกได้ 5 gateway ค่าเริ่มต้นของ maxAlbCount คือ 10 ตัว ถ้าเต็มและไม่มี ALB ว่าง การ deploy จะล้มเหลว
- Amazon ECS Gateway เปิดใช้ในทุก commercial AWS Region โดยไม่มีค่าบริการเพิ่ม จ่ายเฉพาะ ALB, CloudWatch, ใบรับรอง ACM และค่ารับส่งข้อมูลที่เกิดขึ้นจริง
- ข้อจำกัดสำคัญ: รับเฉพาะ HTTPS พอร์ต 443 ใช้กับ network mode แบบ awsvpc เท่านั้น ใช้ข้ามบัญชีไม่ได้ และใช้กับบริการแบบ Express Mode ไม่ได้
AWS เปิดตัว Amazon ECS Gateway เมื่อวันที่ 20 ตุลาคม 2026 เป็นทรัพยากรระดับบัญชีที่ให้ Amazon Elastic Container Service (Amazon ECS) สร้างและดูแลทางเข้าระบบของบริการคอนเทนเนอร์เอง ทั้ง Application Load Balancer (ALB) ใบรับรอง และชื่อโฮสต์ โดยบริการสูงสุด 25 บริการแชร์ ALB ตัวเดียวกันได้ และเปิดใช้ทุก commercial Region โดยไม่มีค่าบริการเพิ่ม
ปัญหาที่ AWS ต้องการแก้คือ ทุกครั้งที่ทีมเปิดบริการใหม่บน ECS ต้องสร้างและเชื่อม ALB ใบรับรองจาก AWS Certificate Manager (ACM) web ACL ของ AWS WAF และ security group เอง แล้วคอยดูแลให้ตรงกันเมื่อบริการขยายหรืออัปเดต Channy Yun จาก AWS เขียนในบล็อกประกาศว่างานต่อบริการแบบนี้ "ทำให้การ deploy ช้าลงและเพิ่มความเสี่ยงที่การตั้งค่าจะเพี้ยนไปทั่วองค์กร"
Amazon ECS Gateway แบ่งงานทีมแพลตฟอร์มกับทีมแอปอย่างไร
หัวใจของ Amazon ECS Gateway คือการแยกหน้าที่ของสองทีมออกจากกัน
- ทีมแพลตฟอร์ม สร้าง gateway แล้วกำหนดมาตรฐานเครือข่ายขององค์กรไว้ที่เดียว ได้แก่ subnet, security group, ใบรับรอง TLS, การตั้งค่า listener และ web ACL ของ WAF จากนั้นผูก gateway เข้ากับคลัสเตอร์ ECS หนึ่งหรือหลายคลัสเตอร์
- ทีมแอป เลือกเข้าร่วมเองโดยเพิ่มพารามิเตอร์ gateway connector ตอนสร้างหรืออัปเดตบริการ (CreateService หรือ UpdateService) ระบุชื่อพอร์ตของคอนเทนเนอร์ที่รับทราฟฟิก ไม่ต้องมีความรู้ด้านเครือข่าย
- ECS สร้างทรัพยากรที่เหลือให้ และสร้าง gateway route ที่ชี้ทราฟฟิกไปยังบริการผ่าน URL แบบ HTTPS ที่ไม่ซ้ำกัน
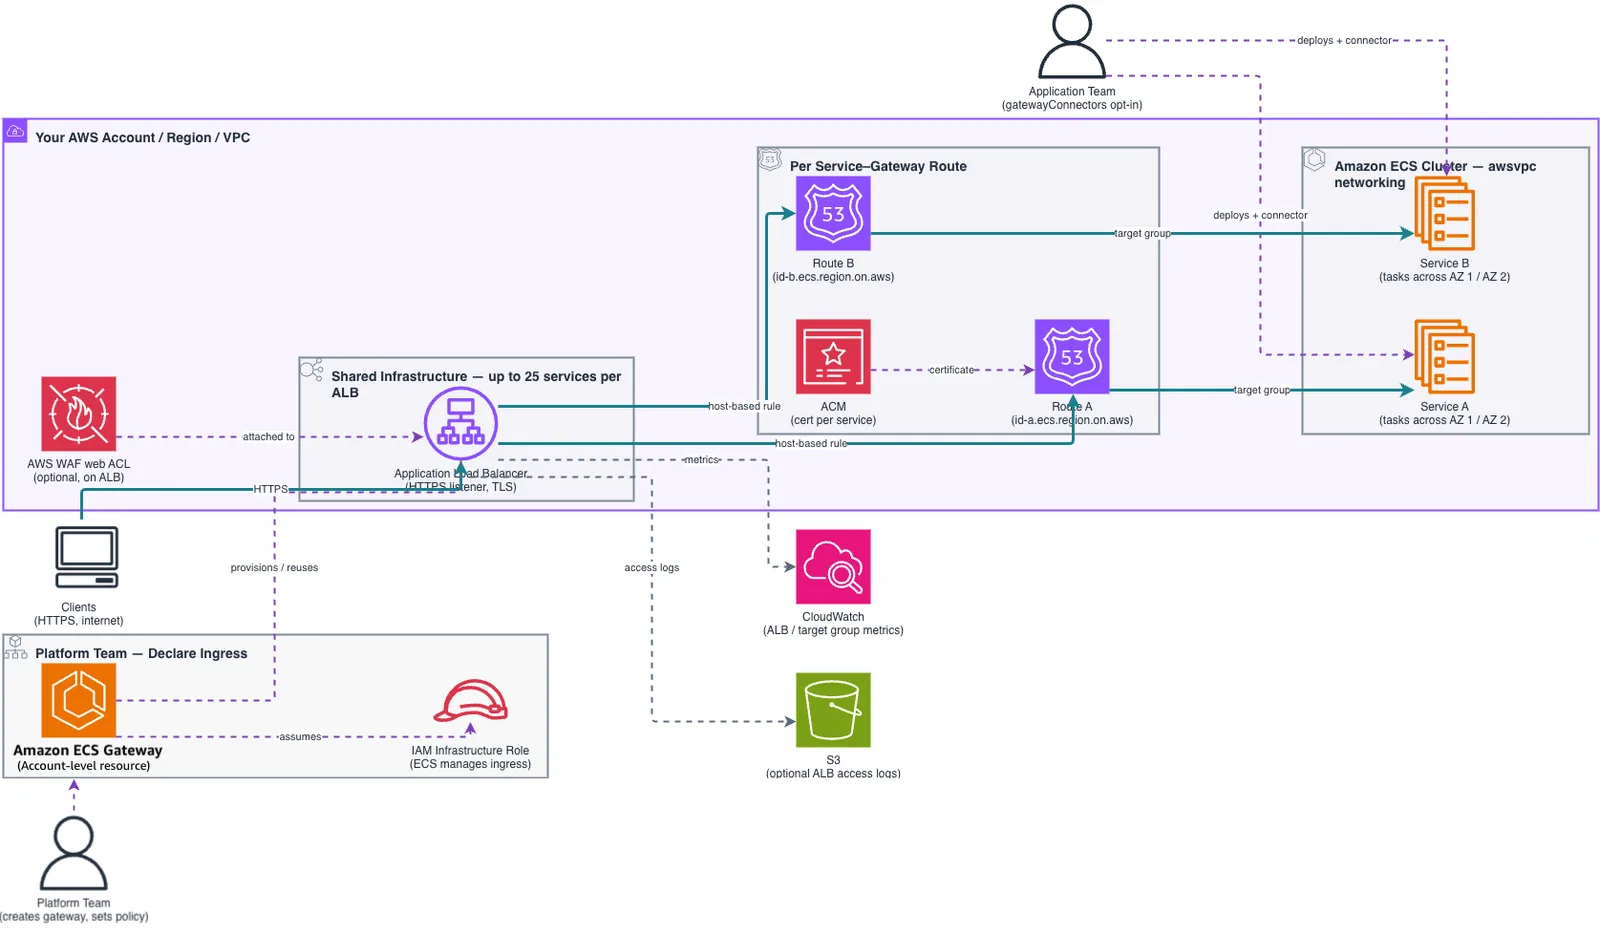
ตอนสร้าง gateway และตอนผูกกับคลัสเตอร์ ECS ยังไม่สร้างทรัพยากรใดเลย ALB ตัวแรกเกิดขึ้นเมื่อบริการแรกเชื่อมต่อ เมื่อ ALB เต็มก็เพิ่มตัวใหม่ และลบออกเมื่อไม่มีบริการใช้แล้ว
สิ่งที่ Amazon ECS Gateway สร้างให้อัตโนมัติ
เอกสารของ AWS แบ่งทรัพยากรที่ ECS จัดการออกเป็นสองกลุ่ม
| กลุ่ม | ทรัพยากร | ใช้อย่างไร |
|---|---|---|
| ใช้ร่วมกัน | Application Load Balancer, listener, security group ของ ALB | หลายบริการที่ใช้การตั้งค่าเครือข่ายเดียวกันแชร์กัน สูงสุด 25 บริการต่อ ALB |
| เฉพาะบริการ | ใบรับรอง ACM, ชื่อโฮสต์ DNS, listener rule, target group, security group ของบริการ | สร้างแยกให้ทุก gateway route |
ทุกบริการได้ชื่อโฮสต์ในรูปแบบ https://<unique-id>.ecs.<region>.on.aws และ security group ของบริการเปิดรับทราฟฟิกจาก ALB เท่านั้น ทรัพยากรทั้งหมดอยู่ในบัญชีของลูกค้าเอง ติดแท็ก AmazonECSManaged=true และ aws:ecs:gateway-arn จึงค้นหาได้ในคอนโซล Elastic Load Balancing, EC2 และ ACM
เมื่อ deploy บริการซ้ำ ECS ตรวจใหม่ทุกครั้งว่าคลัสเตอร์ผูกกับ gateway ใดอยู่ แล้วเชื่อมหรือถอดเส้นทางให้ตรง ส่วนเมื่อลบบริการ ECS ถอดเส้นทางและลบทรัพยากรเฉพาะบริการให้ทั้งหมด ถ้าเป็นบริการสุดท้ายบน ALB ตัวนั้น ALB ก็ถูกลบตามไปด้วย
ขีดจำกัดของ Amazon ECS Gateway ที่ต้องรู้ก่อนใช้
| รายการ | ค่า |
|---|---|
| คลัสเตอร์สูงสุดต่อ gateway | 10,000 |
| gateway สูงสุดต่อคลัสเตอร์ | 5 |
| gateway connector ต่อบริการ | 1 |
| บริการสูงสุดต่อ ALB | 25 |
| ALB สูงสุดต่อ gateway (ตารางโควตาในเอกสาร) | 200 |
| ค่าเริ่มต้นของ maxAlbCount (ตามบล็อก AWS) | 10 |
เงื่อนไขอื่นที่เอกสารระบุไว้
- รับเฉพาะ HTTPS บนพอร์ต 443 เหมาะกับเว็บแอปและ API ที่เรียกด้วยชื่อโฮสต์ โปรโตคอลอื่นใช้ไม่ได้
- บริการต้องใช้ network mode แบบ awsvpc ซึ่งใช้ได้ทั้ง EC2, AWS Fargate และ ECS Managed Instances ส่วนแบบ bridge, host หรือ none เชื่อมต่อไม่ได้
- gateway กับคลัสเตอร์ต้องอยู่บัญชีเดียวกัน และ gateway ใช้กับบริการแบบ Express Mode ไม่ได้
- ชื่อ, ประเภท, scheme, พอร์ตและโปรโตคอลของ listener, subnet และประเภท IP address แก้ไม่ได้หลังสร้าง ต้องสร้าง gateway ใหม่แล้วย้ายบริการไป
- ECS ไม่รวม ALB ที่ใช้ไม่เต็มเข้าด้วยกัน และไม่ซ่อมทรัพยากรที่ถูกแก้จากภายนอก ถ้าใครไปแก้หรือลบ ALB ที่ gateway ดูแล ทราฟฟิกอาจหยุดและการ deploy ครั้งต่อไปอาจล้มเหลว
ย้ายบริการเดิมมาใช้ Amazon ECS Gateway ทีละบริการ
บริการที่มี Load Balancer ของตัวเองอยู่แล้วเพิ่ม gateway connector ผ่าน UpdateService ได้ ระหว่างนั้นทางเข้าทั้งสองแบบใช้งานได้พร้อมกัน ทีมจึงทดสอบเส้นทางผ่าน gateway ให้ผ่านก่อนแล้วค่อยถอดการตั้งค่าเดิม
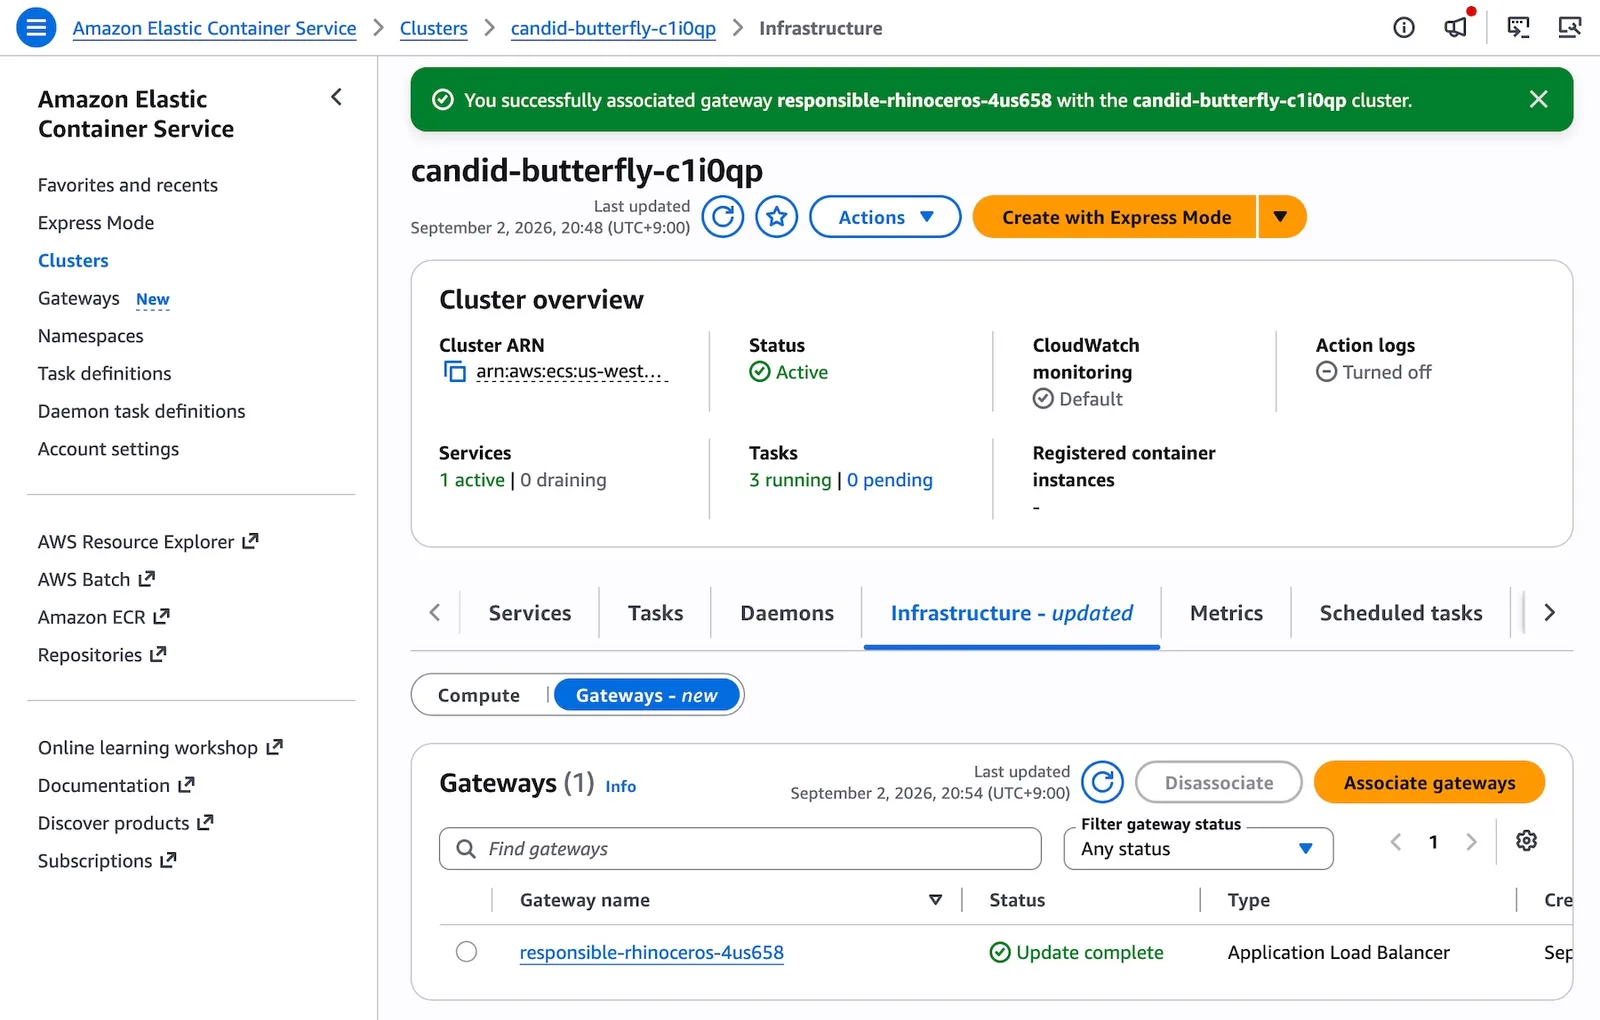
ตอน deploy ECS จะเชื่อมบริการกับทุก gateway ที่เข้ากันได้ในคลัสเตอร์ คือ access type ตรงกับตัวกรองของ connector อยู่ใน VPC เดียวกับบริการ และครอบคลุมทุก Availability Zone ที่บริการใช้ ถ้าไม่มี gateway ใดผ่านทั้งสามข้อ คำขอจะล้มเหลว AWS แนะนำให้สร้าง gateway และบริการในคลัสเตอร์เดียวกันด้วยชุด Availability Zone เดียวกัน
ราคาและ Region ที่เปิดใช้
AWS ระบุว่า Amazon ECS Gateway ใช้ได้แล้วในทุก commercial AWS Region ที่มี ECS โดยไม่มีค่าบริการเพิ่ม ลูกค้าจ่ายเฉพาะทรัพยากรที่เกิดขึ้นจริงเมื่อบริการเชื่อมต่อ ได้แก่ ALB, log และ metric ของ CloudWatch, ใบรับรอง ACM และค่ารับส่งข้อมูล ตั้งค่าได้ทั้งจากคอนโซล AWS CLI, API, SDK และ AWS CloudFormation ส่วนการเฝ้าระวังใช้ metric ของ ALB ใน CloudWatch โดยดูรายบริการผ่านมิติ TargetGroup
ทำไมเรื่องนี้สำคัญ
องค์กรที่รันบริการบน ECS หลายสิบตัวมักลงเอยด้วย ALB หนึ่งตัวต่อบริการ หรือต้องให้ทีมเครือข่ายคอยสร้างกฎให้ทุกครั้ง Amazon ECS Gateway ย้ายงานส่วนนี้ไปให้ ECS ทำตามมาตรฐานที่ทีมแพลตฟอร์มกำหนด ซึ่งตรงกับแนวทาง platform engineering ที่แยกเรื่องโครงสร้างพื้นฐานออกจากการ deploy แอป และต่อเนื่องจากที่ AWS เพิ่งเปิด Lambda Web Functions ให้รันเว็บเซิร์ฟเวอร์บน Lambda ได้ตรงเมื่อกลางเดือน
ผลต่อองค์กรไทย
- นับจำนวน ALB ที่มีอยู่ก่อน ถ้าองค์กรมีบริการ ECS ที่ใช้ ALB แยกกันหลายตัว Amazon ECS Gateway ให้บริการที่ใช้การตั้งค่าเครือข่ายเดียวกันแชร์ ALB ได้ถึง 25 บริการต่อตัว
- ตรวจ network mode และโปรโตคอล บริการที่ใช้ bridge หรือ host mode หรือรับทราฟฟิกที่ไม่ใช่ HTTPS พอร์ต 443 ยังใช้ gateway ไม่ได้ ต้องปรับก่อนหรือคงทางเข้าเดิมไว้
- ออกแบบ gateway ให้ครบตั้งแต่วันแรก เพราะ subnet, scheme และพอร์ตแก้ไม่ได้หลังสร้าง ควรแยก gateway แบบ public กับแบบภายใน VPC และวาง Availability Zone ให้ตรงกับบริการ
- ตั้ง maxAlbCount ให้พอ ค่าเริ่มต้นคือ 10 ตัว ถ้าเต็มและไม่มี ALB ว่าง การ deploy บริการใหม่จะล้มเหลว
- ห้ามแก้ทรัพยากรที่ ECS ดูแลด้วยมือ ตั้ง IAM policy และแจ้งทีมเครือข่ายว่าทรัพยากรที่มีแท็ก
AmazonECSManaged=trueต้องแก้ผ่าน ECS เท่านั้น องค์กรที่ใช้ Region ในเอเชียควรเปิดคอนโซล ECS ตรวจว่าเมนู Gateways ขึ้นแล้วก่อนวางแผนย้าย
ติดตามข่าวคลาวด์และเครื่องมือดูแลระบบคอนเทนเนอร์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Amazon ECS Gateway คืออะไร?
Amazon ECS Gateway คือทรัพยากรระดับบัญชีของ Amazon ECS ที่ AWS เปิดตัวเมื่อ 20 ตุลาคม 2026 ให้ทีมแพลตฟอร์มกำหนดการตั้งค่าทางเข้าระบบ (ingress) ครั้งเดียว แล้ว ECS จะสร้างและดูแล Application Load Balancer ใบรับรอง ACM ชื่อโฮสต์ DNS listener rule และ security group ให้ทุกบริการที่เลือกเชื่อมต่อ ทั้งหมดอยู่ในบัญชี AWS ของลูกค้าเอง
Amazon ECS Gateway มีค่าใช้จ่ายเท่าไร?
AWS ระบุว่า Amazon ECS Gateway ไม่มีค่าบริการเพิ่ม ลูกค้าจ่ายเฉพาะทรัพยากรที่ถูกสร้างในบัญชีเมื่อบริการเชื่อมต่อกับ gateway ได้แก่ค่า Application Load Balancer ค่า log และ metric ของ CloudWatch ค่าใบรับรอง ACM และค่ารับส่งข้อมูลตามอัตราปกติ
ALB หนึ่งตัวรองรับกี่บริการ?
ใน Amazon ECS Gateway บริการสูงสุด 25 บริการแชร์ Application Load Balancer ตัวเดียวกันได้ โดยแยกกันด้วย host-based routing และแต่ละบริการมีชื่อโฮสต์ ใบรับรอง และ listener rule ของตัวเอง เมื่อ ALB เต็ม ECS จะสร้างตัวใหม่ให้จนถึงค่า maxAlbCount ที่ตั้งไว้
บริการ ECS เดิมที่มี Load Balancer อยู่แล้วย้ายมาใช้ Amazon ECS Gateway ได้หรือไม่?
ได้ AWS ระบุว่าบริการเดิมเพิ่ม gateway connector ผ่านคำสั่ง UpdateService ได้ทีละบริการ ระหว่างนั้นทางเข้าเดิมและทางเข้าผ่าน Amazon ECS Gateway ใช้งานได้พร้อมกัน จึงทดสอบเส้นทางใหม่ให้ผ่านก่อนแล้วค่อยถอดการตั้งค่า Load Balancer เดิมออก
แหล่งอ้างอิง
- Introducing Amazon ECS Gateway: A fully-managed ingress solution for ECS services — AWS News Blog
- Announcing Amazon ECS Gateway, a managed ingress solution for your ECS services — Amazon Web Services
- Amazon ECS Gateway — AWS Documentation
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ