
App Engine Direct VPC egress เปิดใช้ทั่วไปแล้ว ให้แอปใน standard environment ต่อ VPC ได้ตรง ไม่ต้องดูแล Serverless VPC Access connector และไม่คิดค่าเพิ่ม
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Google Cloud ประกาศในบันทึกรุ่นวันที่ 12 พฤศจิกายน 2026 ว่าการรองรับ Direct VPC egress ใน App Engine standard environment เปิดใช้ทั่วไป (GA) ใน Go, Java, Node.js, PHP และ Python
- คู่มือสรุปข้อดี 6 ข้อ รวมถึงไม่ต้องดูแล Serverless VPC Access connector, ไม่มีค่าใช้จ่ายเพิ่ม และไม่ต้องจ่ายค่า VM ของ connector รายเดือน
- ตั้งค่าในไฟล์ app.yaml ด้วย vpc_access และเลือก vpc_egress ได้ 2 ค่า คือ private-ranges-only (ค่าเริ่มต้น) กับ all-traffic รองรับ VPC Flow Logs และ Cloud NAT
- ข้อจำกัด: ใช้ IP เป็น 2 เท่าของจำนวนอินสแตนซ์ ตอนนิ่ง subnet ต้องเป็น /26 หรือใหญ่กว่า ตั้งค่าได้สูงสุด 100 อินสแตนซ์ต่อเวอร์ชัน โดยค่าเริ่มต้น และไม่รองรับ Direct VPC ingress
- แอปใหม่ตั้งแต่ มีนาคม 2025 ที่ไม่กำหนด max_instances ได้ค่า 20 อินสแตนซ์ และบางภูมิภาคใช้ได้เฉพาะผู้ได้รับเชิญ ต้องติดต่อซัพพอร์ต
Google Cloud ประกาศในบันทึกรุ่นวันที่ 12 พฤศจิกายน 2026 ว่า App Engine Direct VPC egress เปิดใช้ทั่วไป (GA) ใน App Engine standard environment แล้ว ให้แอปส่งทราฟฟิกเข้าเครือข่าย Virtual Private Cloud (VPC) ได้ตรง ไม่ต้องตั้ง Serverless VPC Access connector คู่มือระบุว่าไม่มีค่าใช้จ่ายเพิ่ม และไม่ต้องจ่ายค่า VM ของ connector รายเดือน
App Engine Direct VPC egress ต่างจาก connector อย่างไร
บันทึกรุ่นระบุว่าการรองรับ Direct VPC egress เป็น GA ใน App Engine standard environment ของทั้ง 5 รันไทม์ คือ Go, Java, Node.js, PHP และ Python คู่มืออธิบายว่าวิธีนี้ให้แอปเข้าถึงทรัพยากรใน VPC ได้โดยไม่ต้องตั้ง Serverless VPC Access connector
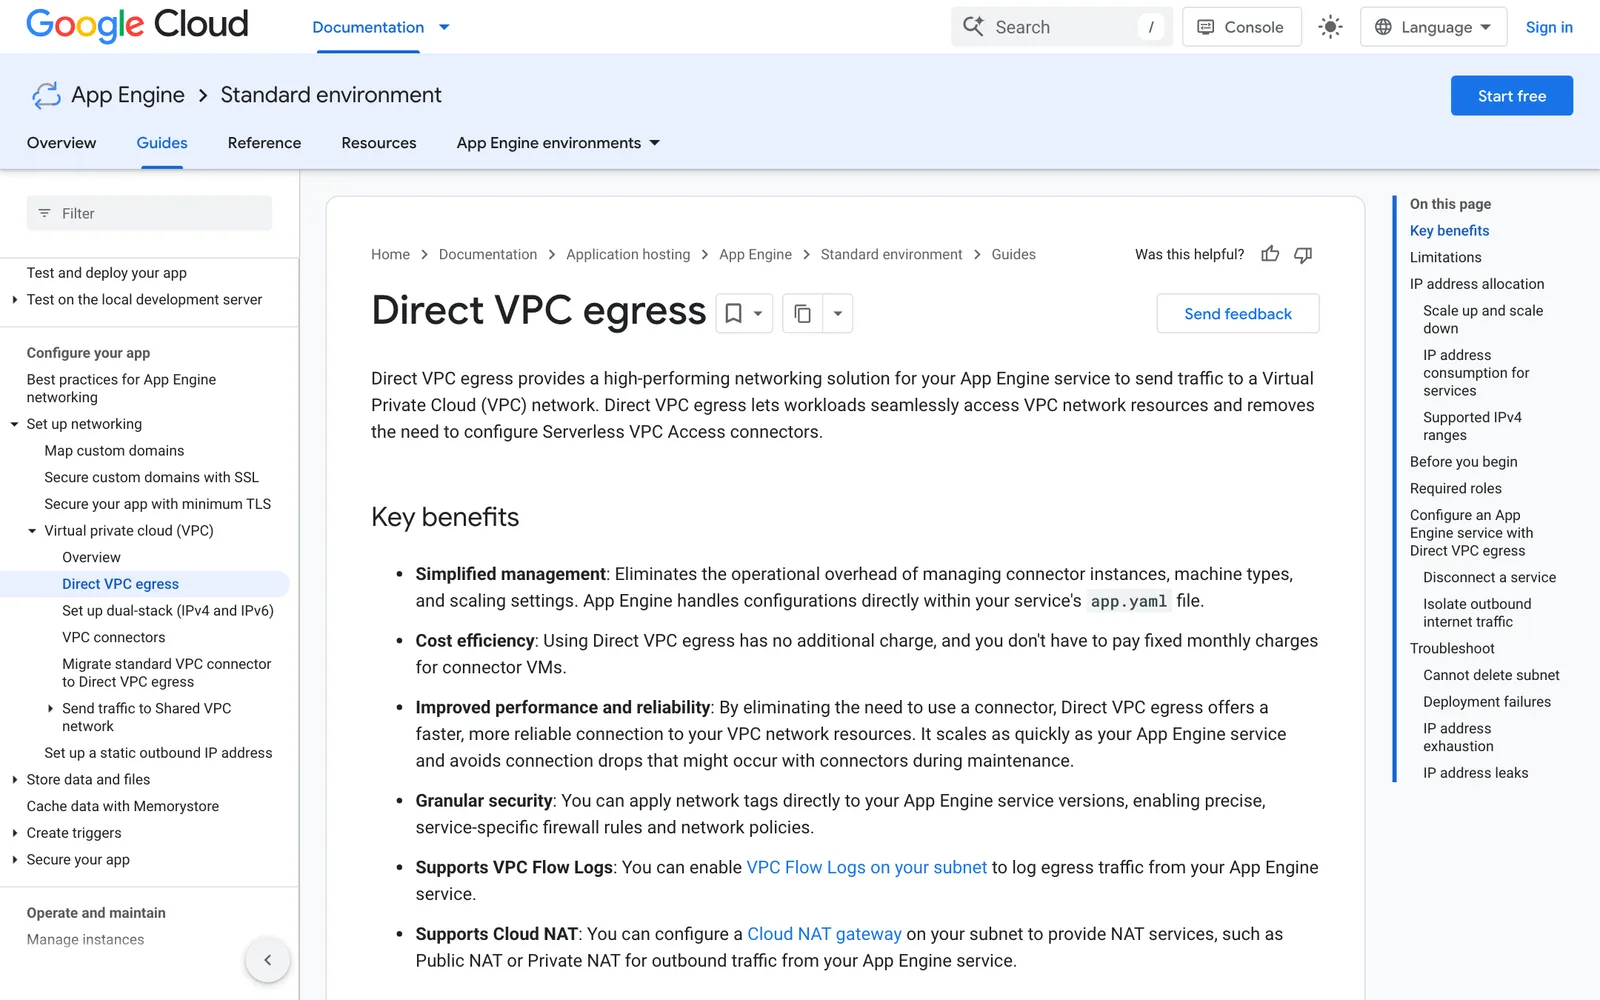
คู่มือสรุปข้อดีของ App Engine Direct VPC egress ไว้ 6 ข้อ
- จัดการง่ายขึ้น: ไม่ต้องดูแลอินสแตนซ์ ประเภทเครื่อง และการสเกลของ connector ตั้งค่าในไฟล์ app.yaml ของบริการเอง
- ประหยัดค่าใช้จ่าย: ไม่มีค่าใช้จ่ายเพิ่มสำหรับ Direct VPC egress และไม่ต้องจ่ายค่า VM ของ connector รายเดือน
- เร็วและเสถียรขึ้น: คู่มือระบุว่าเมื่อไม่ผ่าน connector การเชื่อมต่อเร็วและเชื่อถือได้มากขึ้น สเกลได้เร็วเท่ากับบริการ App Engine และไม่หลุดตอน connector บำรุงรักษา
- คุมความปลอดภัยละเอียด: ใส่ network tags ให้เวอร์ชันของบริการได้ เพื่อเขียนกฎไฟร์วอลล์และนโยบายเครือข่ายเฉพาะบริการ
- รองรับ VPC Flow Logs: เปิดบน subnet เพื่อบันทึกทราฟฟิกขาออกของบริการ
- รองรับ Cloud NAT: ตั้ง Cloud NAT บน subnet เพื่อให้ทราฟฟิกขาออกใช้ Public NAT หรือ Private NAT
วิธีตั้งค่า App Engine Direct VPC egress
ก่อนเริ่มต้องมี VPC และ subnet ในโปรเจกต์ เปิด Compute Engine API และ Cloud Build API และใช้ Google Cloud CLI รุ่นล่าสุด App Engine service agent ต้องมีสิทธิ์เข้าถึงเครือข่าย โดยค่าเริ่มต้นบทบาท App Engine Service Agent มีสิทธิ์ที่จำเป็นอยู่แล้ว หรือจะให้บทบาท Compute Network User แทนก็ได้
จากนั้นเพิ่ม vpc_access ในไฟล์ app.yaml ระบุ network หรือ subnet หรือทั้งคู่ และใส่ network tags ได้ตามต้องการ แล้วตั้ง vpc_egress เป็นหนึ่งในสองค่านี้
- private-ranges-only (ค่าเริ่มต้น): เฉพาะทราฟฟิกไปยัง IP ภายในผ่าน VPC ส่วนทราฟฟิกอินเทอร์เน็ตใช้เส้นทางเดิมของ App Engine
- all-traffic: คำขอขาออกทั้งหมดผ่าน VPC
สุดท้ายรัน gcloud app deploy การเปิดหรือถอด Direct VPC egress ต้อง deploy เวอร์ชันใหม่แล้วย้ายทราฟฟิกไปเวอร์ชันนั้น
ข้อจำกัดของ App Engine Direct VPC egress ที่ต้องวางแผน
คู่มือเขียนข้อจำกัดไว้ชัด ทีมที่ย้ายจาก connector ควรอ่านให้ครบก่อน
- ใช้ IP ตามจำนวนอินสแตนซ์: ตอนนิ่งใช้ IP เป็น 2 เท่าของจำนวนอินสแตนซ์ และเมื่อสเกลลง App Engine เก็บ IP ไว้อีกสูงสุด 20 นาที ควรสำรอง IP อย่างน้อย 2 เท่า บวกส่วนเผื่อตอนอัปเดตเวอร์ชัน ตัวอย่างในคู่มือ: เวอร์ชัน 1 ลดจาก 100 เหลือ 0 ขณะที่เวอร์ชัน 2 เพิ่มจาก 0 เป็น 100 ต้องสำรองอย่างน้อย 400 IP
- subnet ต้อง /26 หรือใหญ่กว่า: เพราะ App Engine จองที่อยู่ครั้งละ 16 ดวง (mask /28) เพื่อสเกลขึ้นเร็วตอนทราฟฟิกพุ่ง
- สูงสุด 100 อินสแตนซ์ต่อเวอร์ชัน: โดยค่าเริ่มต้น ขอเพิ่มโควตาได้ และแอปใหม่ตั้งแต่มีนาคม 2025 ที่ไม่ได้กำหนด max_instances ใน app.yaml จะได้ค่า 20
- ไม่รองรับ Direct VPC ingress: วิธีนี้ครอบคลุมทราฟฟิกขาออกเท่านั้น
- การเชื่อมต่ออาจหลุดสั้น ๆ: ช่วงบำรุงรักษาโครงสร้างเครือข่าย Google แนะนำให้ใช้ไลบรารีไคลเอนต์ที่รับมือการรีเซ็ตการเชื่อมต่อได้
- cold start อาจนาน: ขึ้นกับภูมิภาคและกรณีใช้งาน ในบางกรณีเกือบ 1 นาที
- บางภูมิภาคเปิดเฉพาะผู้ได้รับเชิญ: ต้องติดต่อซัพพอร์ตเพื่อขอสิทธิ์
- ลบ subnet ไม่ได้ทันที: ต้องลบหรือ deploy ใหม่ให้พ้น subnet ก่อน แล้วรอ 1-2 ชั่วโมงให้ App Engine คืน IP
ทราฟฟิกอินเทอร์เน็ตขาออกกับ IP ที่ใช้ร่วมกัน
คู่มือเตือนว่าเมื่อ vpc_egress เป็น private-ranges-only ทราฟฟิกอินเทอร์เน็ตขาออกของ App Engine ใช้กลุ่ม IP แบบไดนามิกที่ใช้ร่วมกันของภูมิภาค ไม่ควรใช้ค่าเริ่มต้นนี้กับงานที่พึ่งชื่อเสียงของ IP เช่น เกตเวย์ชำระเงิน ฐานข้อมูลที่โฮสต์ภายนอก หรือ API ของคู่ค้าที่อยู่หลัง WAF ของบุคคลที่สาม เพราะทราฟฟิกของผู้เช่ารายอื่นอาจทำให้ WAF ปลายทางบล็อกหรือตอบ HTTP 403
กรณีเหล่านี้คู่มือแนะนำให้ตั้ง vpc_egress เป็น all-traffic แล้วส่งผ่าน Cloud NAT พร้อม IP ขาออกแบบคงที่เฉพาะ และถ้าใช้ NAT กับงานที่เชื่อมต่อจำนวนมาก ให้จอง IP ให้พอและตั้งการจองพอร์ตเพื่อกันพอร์ตหมด
ผลต่อองค์กรไทย
องค์กรไทยที่ใช้ App Engine ต่อฐานข้อมูลหรือระบบภายในใน VPC ผ่าน Serverless VPC Access connector เป็นกลุ่มที่เกี่ยวข้องที่สุด เรื่อง App Engine Direct VPC egress ช่วยตัดงานดูแล connector และค่า VM รายเดือนออกได้ แต่ต้องวางแผน IP ใหม่
- ทำรายการบริการ App Engine ที่ใช้ connector อยู่ และจำนวนอินสแตนซ์สูงสุดของแต่ละบริการ
- คำนวณ IP ที่ต้องใช้ตามกฎ 2 เท่า บวกส่วนเผื่อตอนอัปเดตเวอร์ชัน แล้วเลือก subnet ให้ใหญ่พอ
- ตรวจว่าภูมิภาคที่ใช้อยู่เปิดให้ทุกคนหรือเฉพาะผู้ได้รับเชิญ
- ถ้าปลายทางภายนอกกรองตาม IP ให้ตั้ง all-traffic ผ่าน Cloud NAT พร้อม IP คงที่
- ทดสอบการรับมือการรีเซ็ตการเชื่อมต่อในแอป เพราะคู่มือเตือนว่าอาจหลุดสั้น ๆ ช่วงบำรุงรักษา
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ต้องคำนวณ IP ใน VPC ตั้งไฟร์วอลล์ และย้ายแอปจาก connector ไปวิธีใหม่ มักขาดคนที่ดูแลเรื่องเครือข่ายและระบบต่อเนื่อง IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
App Engine Direct VPC egress คืออะไร?
App Engine Direct VPC egress คือวิธีให้บริการใน App Engine standard environment ส่งทราฟฟิกออกไปยังเครือข่าย Virtual Private Cloud (VPC) ได้โดยตรง ไม่ต้องตั้ง Serverless VPC Access connector ตามคู่มือ Google Cloud ซึ่งเปิดใช้ทั่วไปตามบันทึกรุ่นวันที่ 12 พฤศจิกายน 2026
App Engine Direct VPC egress คิดค่าใช้จ่ายเพิ่มหรือไม่?
คู่มือ Google Cloud ระบุว่า App Engine Direct VPC egress ไม่มีค่าใช้จ่ายเพิ่ม และไม่ต้องจ่ายค่าคงที่รายเดือนของ VM ที่ใช้เป็น connector ส่วนทราฟฟิกและทรัพยากรอื่นยังคิดตามราคาปกติของบริการนั้น
ตั้งค่า App Engine Direct VPC egress อย่างไร?
เพิ่ม vpc_access ในไฟล์ app.yaml พร้อม network หรือ subnet และตั้ง vpc_egress เป็น all-traffic หรือ private-ranges-only (ค่าเริ่มต้น) แล้วรัน gcloud app deploy ตามคู่มือ App Engine Direct VPC egress ต้องเปิด Compute Engine API และ Cloud Build API และให้สิทธิ์ App Engine service agent
App Engine Direct VPC egress มีข้อจำกัดอะไร?
ใช้ IP ตามจำนวนอินสแตนซ์ (ตอนนิ่ง 2 เท่า) subnet ต้อง /26 หรือใหญ่กว่า ตั้งค่าได้สูงสุด 100 อินสแตนซ์ต่อเวอร์ชันโดยค่าเริ่มต้น ไม่รองรับ Direct VPC ingress อาจมีการหลุดการเชื่อมต่อสั้น ๆ ช่วงบำรุงรักษาเครือข่าย และบางภูมิภาคเปิดเฉพาะผู้ได้รับเชิญ
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google Cloud118Google246
- ประเทศและสถานที่
- สิงคโปร์279
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ