
AWS DataSync OIDC ย้ายข้อมูลจาก Google Cloud และ Azure Blob ได้ ไม่ต้องใช้คีย์ระยะยาว
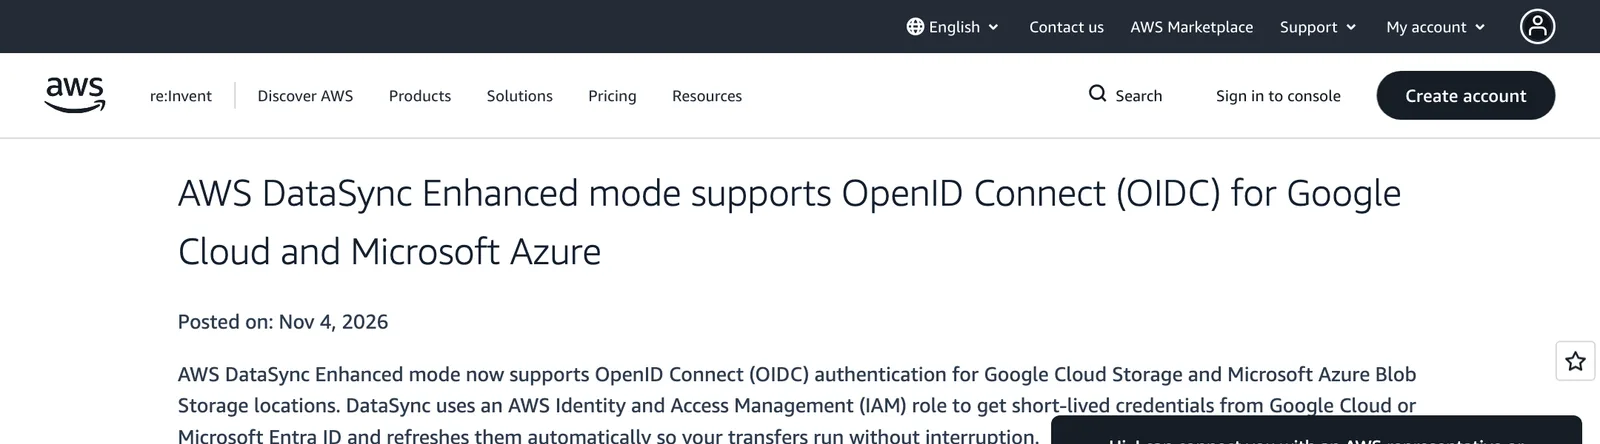
AWS ประกาศ 4 พฤศจิกายน 2026 ว่า AWS DataSync OIDC ในโหมด Enhanced ใช้ได้กับ Google Cloud Storage และ Azure Blob ไม่ต้องใช้ HMAC หรือ SAS token ระยะยาว
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- AWS ประกาศเมื่อ 4 พฤศจิกายน 2026 ว่า DataSync โหมด Enhanced รองรับ OpenID Connect (OIDC) กับ Google Cloud Storage และ Microsoft Azure Blob Storage
- DataSync ใช้ IAM role ขอ credential ชั่วคราว จาก 2 แหล่ง คือ Google Cloud หรือ Microsoft Entra ID และต่ออายุให้อัตโนมัติ งานโอนย้ายจึงไม่สะดุด
- ไม่ต้องใช้คีย์ระยะยาว 2 ชนิด คือ HMAC key และ SAS token ซึ่งเหมาะกับนโยบายความปลอดภัยที่ห้ามใช้ credential อายุยาว
- ตั้งค่าได้ผ่าน AWS CLI, API หรือ CloudFormation โดยเพิ่ม IAM role ให้ DataSync location
- ใช้ได้ในทุกภูมิภาค AWS ที่รองรับโหมด Enhanced และเอกสาร AWS ระบุว่าโหมดนี้ใช้ได้กับทุกการโอนย้ายยกเว้น S3 on Outposts
AWS ประกาศเมื่อวันที่ 4 พฤศจิกายน 2026 ว่า AWS DataSync โหมด Enhanced รองรับ OpenID Connect (OIDC) กับ Google Cloud Storage และ Microsoft Azure Blob Storage ทำให้ AWS DataSync OIDC ย้ายข้อมูลข้ามคลาวด์ได้โดยไม่ต้องเก็บคีย์ระยะยาว ใช้เพียง IAM role ที่ขอ credential ชั่วคราวและต่ออายุให้เอง
ข่าวนี้เหมาะกับทีมที่ย้ายข้อมูลหรือสำรองข้อมูลระหว่างคลาวด์และมีนโยบายห้ามใช้ credential อายุยาว ข้อมูลมาจากประกาศของ AWS และคู่มือ DataSync
AWS DataSync OIDC เปลี่ยนอะไร
ตามประกาศ DataSync ใช้ IAM role เพื่อรับ credential ชั่วคราวจาก Google Cloud หรือ Microsoft Entra ID และต่ออายุให้อัตโนมัติ งานโอนย้ายจึงทำต่อได้โดยไม่สะดุด ผู้ใช้เข้าถึง Google Cloud Storage และ Azure Blob Storage ได้โดยไม่ต้องใช้ HMAC key หรือ shared access signature (SAS) token ซึ่งเป็น credential ระยะยาว AWS ระบุว่าวิธีนี้ช่วยให้ย้ายข้อมูลข้ามคลาวด์ได้ตามนโยบายความปลอดภัยที่อาจห้ามใช้ credential ระยะยาว
| หัวข้อ | สิ่งที่ AWS ระบุ |
|---|---|
| โหมดที่รองรับ | DataSync โหมด Enhanced |
| ปลายทางภายนอก | Google Cloud Storage และ Azure Blob Storage |
| วิธียืนยันตัวตน | OIDC ผ่าน IAM role ได้ credential ชั่วคราวจาก Google Cloud หรือ Microsoft Entra ID |
| ที่ไม่ต้องใช้แล้ว | HMAC key และ SAS token |
| วิธีตั้งค่า | เพิ่ม IAM role ให้ DataSync location ผ่าน AWS CLI, API หรือ CloudFormation |
| ภูมิภาค | ทุกภูมิภาค AWS ที่รองรับ DataSync โหมด Enhanced |
DataSync ใช้ทำอะไรได้บ้างนอกจากย้ายข้อมูลจากคลาวด์อื่น
คู่มือ What is AWS DataSync? ระบุกรณีใช้งานหลายแบบ ได้แก่ ย้ายข้อมูลจากที่เก็บในองค์กรขึ้นไปยัง S3 Glacier Flexible Retrieval หรือ S3 Glacier Deep Archive เพื่อคืนพื้นที่ในองค์กรและช่วยปิดระบบเก่า ส่งข้อมูลไปยัง Amazon S3 ตามคลาสพื้นที่เก็บที่คุ้มค่า ส่งไปยัง Amazon EFS หรือ Amazon FSx เป็นระบบไฟล์สำรอง และโอนข้อมูลเข้าหรือออกจาก AWS เพื่อประมวลผล เช่น งานแมชชีนเลิร์นนิงและงานผลิตวิดีโอ ข่าวใหม่นี้เพิ่มวิธียืนยันตัวตนให้เส้นทางจากคลาวด์อื่นเท่านั้น ไม่ได้เปลี่ยนความสามารถข้างต้น
DataSync โหมด Enhanced คืออะไร
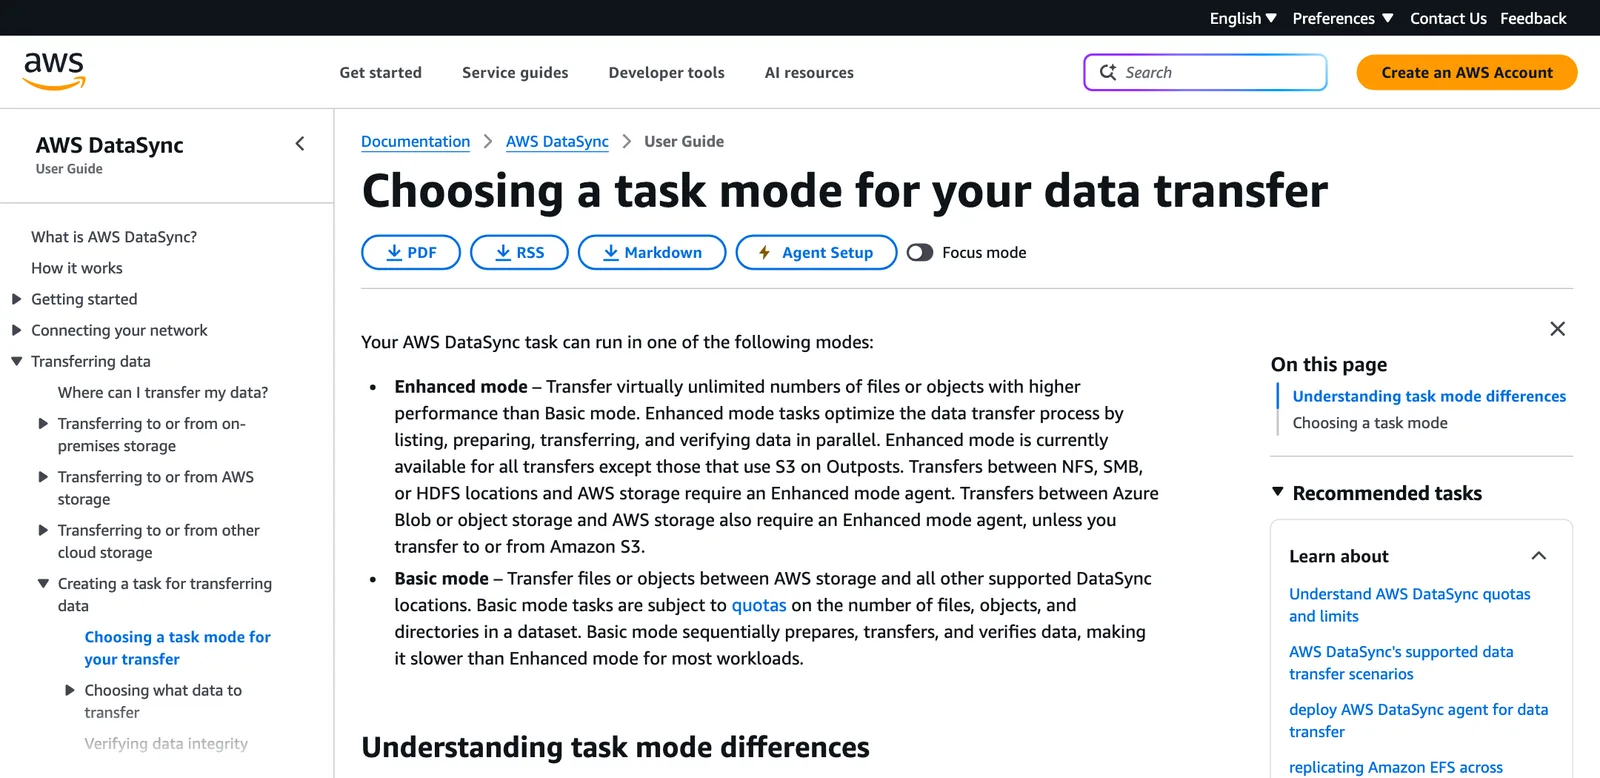
คู่มือ DataSync อธิบายว่าโหมด Enhanced จัดทำรายการ เตรียม โอน และตรวจสอบข้อมูลแบบขนาน จึงให้ประสิทธิภาพสูงกว่าโหมด Basic สำหรับงานส่วนใหญ่ และรองรับจำนวนไฟล์หรืออ็อบเจกต์แทบไม่จำกัด โหมดนี้ใช้ได้กับทุกการโอนย้ายยกเว้น S3 on Outposts ส่วนการโอนระหว่าง Azure Blob กับที่เก็บข้อมูลของ AWS ต้องใช้ Enhanced mode agent ยกเว้นเมื่อโอนไปหรือมาจาก Amazon S3
AWS DataSync เองเป็นบริการโอนไฟล์หรืออ็อบเจกต์ที่ปลอดภัยและเร็ว มีการเข้ารหัสและตรวจความถูกต้องของข้อมูลอัตโนมัติ ใช้ย้ายข้อมูลจากที่เก็บในองค์กร จากคลาวด์อื่น หรือระหว่างบริการของ AWS ได้ ตามหน้าบริการระบุว่ารองรับการย้ายข้อมูลระดับเพตะไบต์ และควบคุมแบนด์วิดท์ ตารางเวลา และการกรองได้
ทำไม AWS DataSync OIDC สำคัญต่อองค์กรไทย
องค์กรที่ใช้หลายคลาวด์มักมีคีย์เข้าถึงที่ออกให้ระบบโอนข้อมูลฝั่ง Google Cloud และ Azure การลดจำนวน credential อายุยาวเป็นข้อกำหนดทั่วไปของงานตรวจสอบความปลอดภัย และ OIDC ทำให้ไม่ต้องหมุนคีย์เอง ข้อควรระวังคือประกาศระบุเฉพาะโหมด Enhanced และไม่ได้ระบุว่าภูมิภาคกรุงเทพรองรับหรือไม่ ผู้ใช้ต้องตรวจภูมิภาคที่ใช้จริง รวมถึงค่าใช้จ่ายด้านการถ่ายโอนข้อมูลออกของ Google Cloud และ Azure ซึ่งประกาศไม่ได้กล่าวถึง
สิ่งที่ทีมไอทีควรทำหลังข่าว AWS DataSync OIDC
- ตรวจงาน DataSync ที่ยังใช้ HMAC key หรือ SAS token แล้วจัดลำดับย้ายไปใช้ OIDC
- ทดสอบกับที่เก็บข้อมูลชุดเล็กก่อน โดยกำหนด IAM role และสิทธิ์ฝั่ง Google Cloud หรือ Microsoft Entra ID เท่าที่จำเป็น
- ยืนยันว่า task ใช้โหมด Enhanced และภูมิภาคที่ใช้รองรับโหมดนี้
- บันทึกผลการตรวจความถูกต้องของข้อมูลหลังโอน เพื่อเก็บเป็นหลักฐานการย้ายข้อมูล
- ตามข่าวคลาวด์อื่นได้ที่หมวดคลาวด์ และดูต้นทุนการย้ายในคู่มือค่าใช้จ่ายย้ายคลาวด์ AWS Azure Google
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ย้ายข้อมูลข้ามคลาวด์ต้องกำหนดด้วยว่าข้อมูลชุดใดควรอยู่ในประเทศ Private Cloud ของ THAI DATA CLOUD เก็บข้อมูลไว้ในประเทศ รองรับ PDPA ราคาคงที่เป็นบาท มีทีมวิศวกรไทยดูแล 24/7 และ SLA 99.9% (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
AWS DataSync OIDC คืออะไร?
AWS DataSync OIDC คือการยืนยันตัวตนแบบ OpenID Connect ที่ AWS เพิ่มให้ DataSync โหมด Enhanced เมื่อ 4 พฤศจิกายน 2026 ใช้เข้าถึง Google Cloud Storage และ Azure Blob Storage ด้วย credential ชั่วคราวผ่าน IAM role แทนคีย์ระยะยาว
AWS DataSync OIDC ต่างจากการใช้ HMAC key หรือ SAS token อย่างไร?
AWS ระบุว่า AWS DataSync OIDC ไม่ต้องใช้ HMAC key หรือ SAS token ที่เป็น credential ระยะยาว DataSync ขอ credential ชั่วคราวจาก Google Cloud หรือ Microsoft Entra ID และต่ออายุเองจึงเหมาะกับองค์กรที่นโยบายห้ามใช้คีย์อายุยาว
ตั้งค่า AWS DataSync OIDC ได้อย่างไร?
เพิ่ม IAM role ให้ DataSync location ผ่าน AWS CLI, API หรือ CloudFormation ตามที่ AWS ระบุ และใช้ได้ในทุกภูมิภาคที่รองรับ DataSync โหมด Enhanced รายละเอียดอยู่ใน AWS DataSync User Guide
AWS DataSync OIDC ใช้กับโหมด Basic ได้หรือไม่?
ประกาศของ AWS ระบุเฉพาะโหมด Enhanced จึงยังไม่มีข้อมูลว่าโหมด Basic รองรับ OIDC กับ Google Cloud Storage และ Azure Blob หรือไม่ ผู้ใช้ควรตรวจในคู่มือผู้ใช้ DataSync ก่อนวางแผนงานโอนย้าย
แหล่งอ้างอิง
- AWS DataSync Enhanced mode supports OpenID Connect (OIDC) for Google Cloud and Microsoft Azure — Amazon Web Services
- Choosing a task mode for your data transfer — Amazon Web Services
- What is AWS DataSync? — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS111Google Cloud94Amazon74
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft Azure85Microsoft Entra23
- กฎหมายและมาตรฐาน
- PDPA282
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ