
Cloud Run ambient networking เปิดพรีวิวเมื่อ 13 พ.ย. 2026 ใส่ Envoy sidecar ที่ Google ดูแลให้ทุกอินสแตนซ์ และใช้ express links เรียกกันโดยไม่เขียนโค้ดยืนยัน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
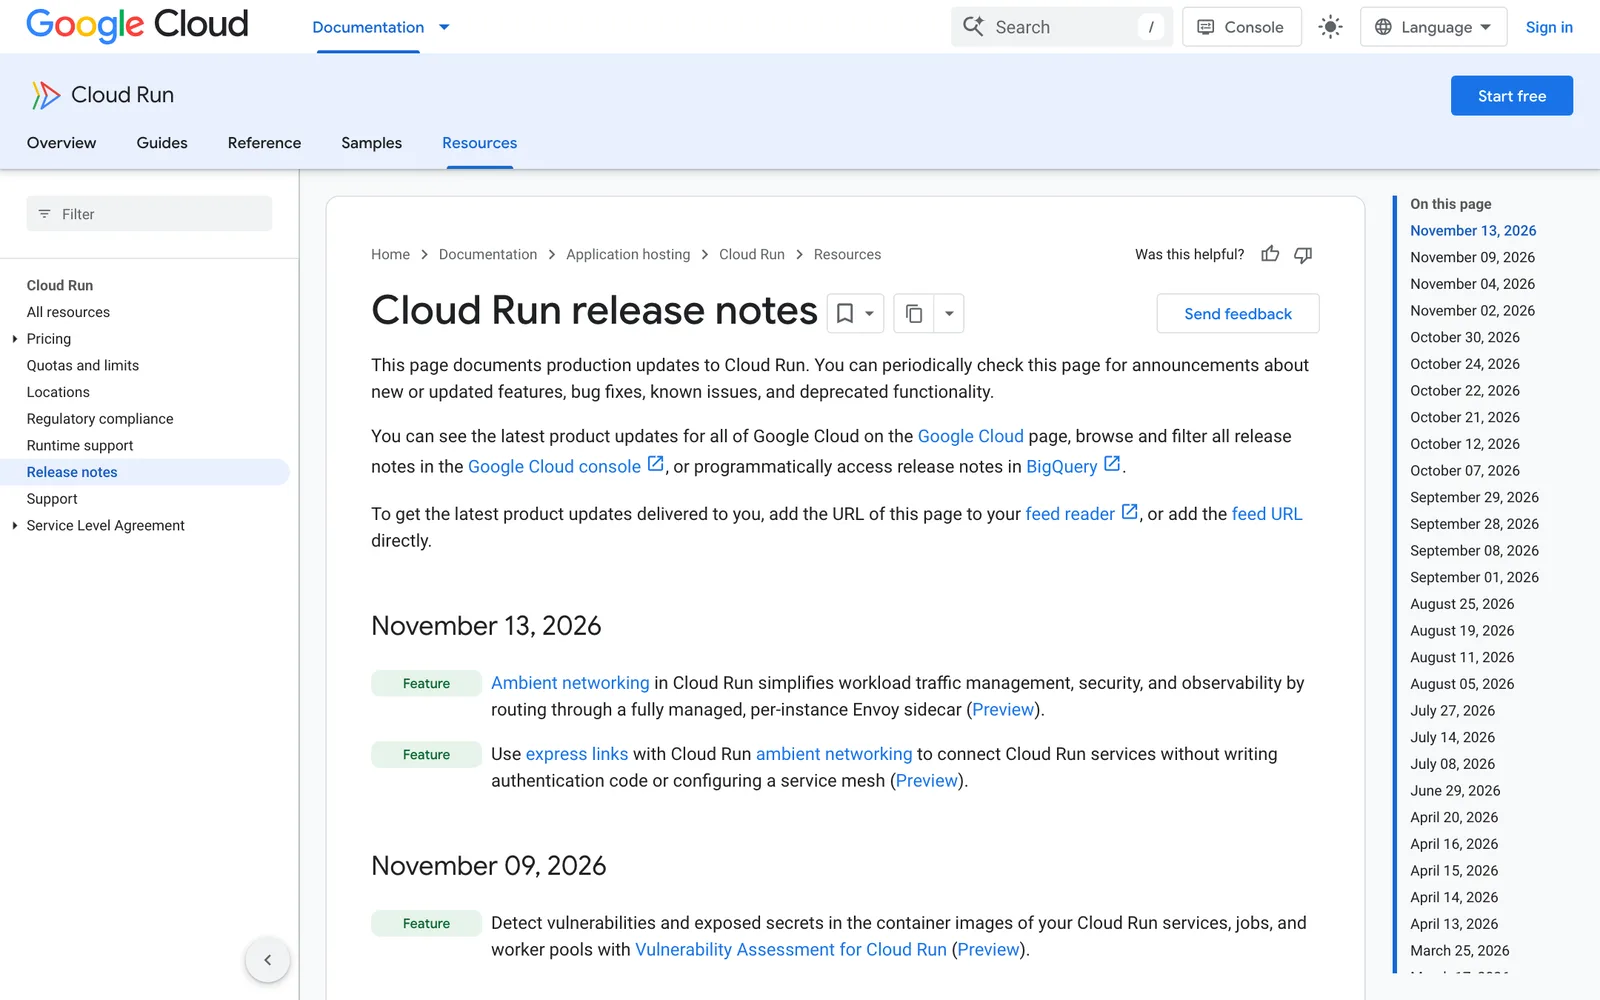
- Google Cloud บันทึกใน release notes เมื่อ 13 พฤศจิกายน 2026 ว่า Cloud Run ambient networking เปิดเป็น Preview โดยส่งทราฟฟิกผ่าน Envoy sidecar ที่ Google ดูแลเองในทุก container instance
- เปิดแล้วทราฟฟิก HTTP และ TCP ผ่านตามเดิม และรองรับ 2 ขอบเขต คือ regional เป็นค่าเริ่มต้น กับ global ซึ่งแต่ละฟีเจอร์ใช้ได้เพียงขอบเขตเดียว
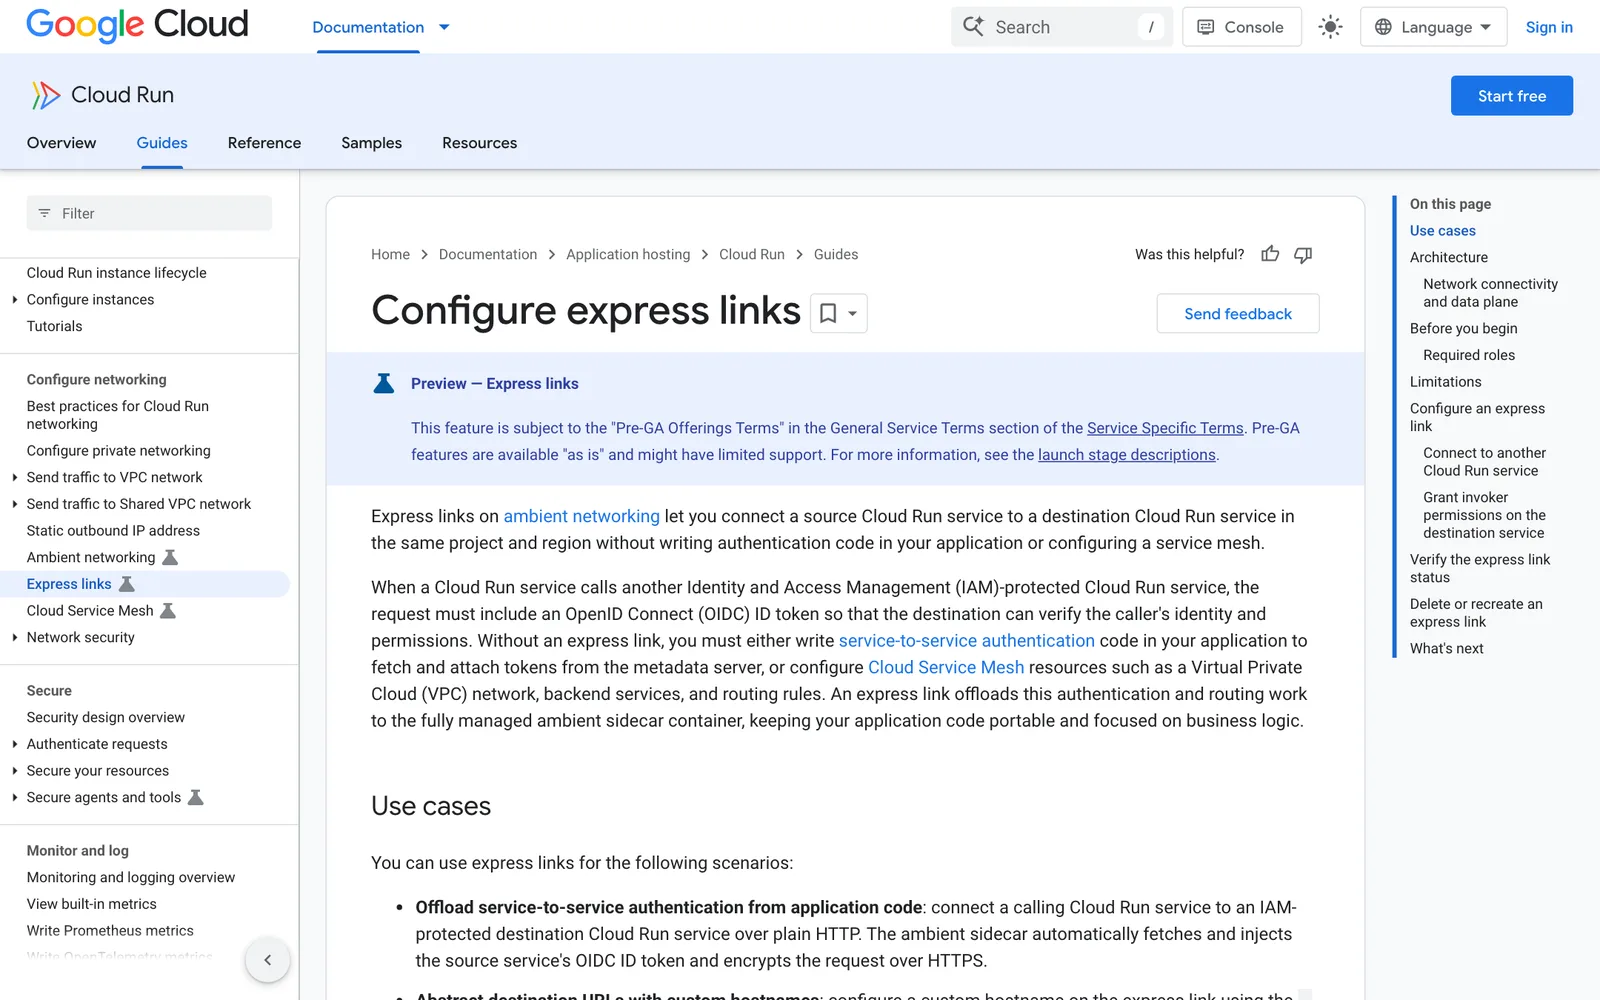
- Express links ให้ service ของ Cloud Run เรียกกันด้วย HTTP ธรรมดา โดย sidecar เติม OIDC ID token และส่งต่อผ่าน HTTPS โดยเอกสารเทียบ 4 ขั้นตอน ที่ขั้นที่ 3 ไม่ต้องเขียนโค้ดยืนยันตัวตนเอง
- ก่อนเปิดต้องเพิ่ม CPU อีก 1 vCPU และหน่วยความจำอีก 1 GiB เพราะ sidecar ใช้ทรัพยากรร่วมกับแอป และ Google ระบุว่ายังไม่เก็บค่า sidecar ระหว่าง Preview
Google Cloud บันทึกใน release notes ของ Cloud Run เมื่อ 13 พฤศจิกายน 2026 ว่า Cloud Run ambient networking เปิดให้ทดลองในสถานะ Preview โดยใส่ Envoy sidecar ที่ Google ดูแลเองไว้ในทุก container instance ของ service คู่กับ express links ที่ให้ service ของ Cloud Run เรียกกันด้วย HTTP ธรรมดา โดยไม่ต้องเขียนโค้ดยืนยันตัวตนในแอป เอกสารระบุว่า Preview ไม่มีการเก็บค่า sidecar ในช่วงนี้
Cloud Run ambient networking คืออะไร
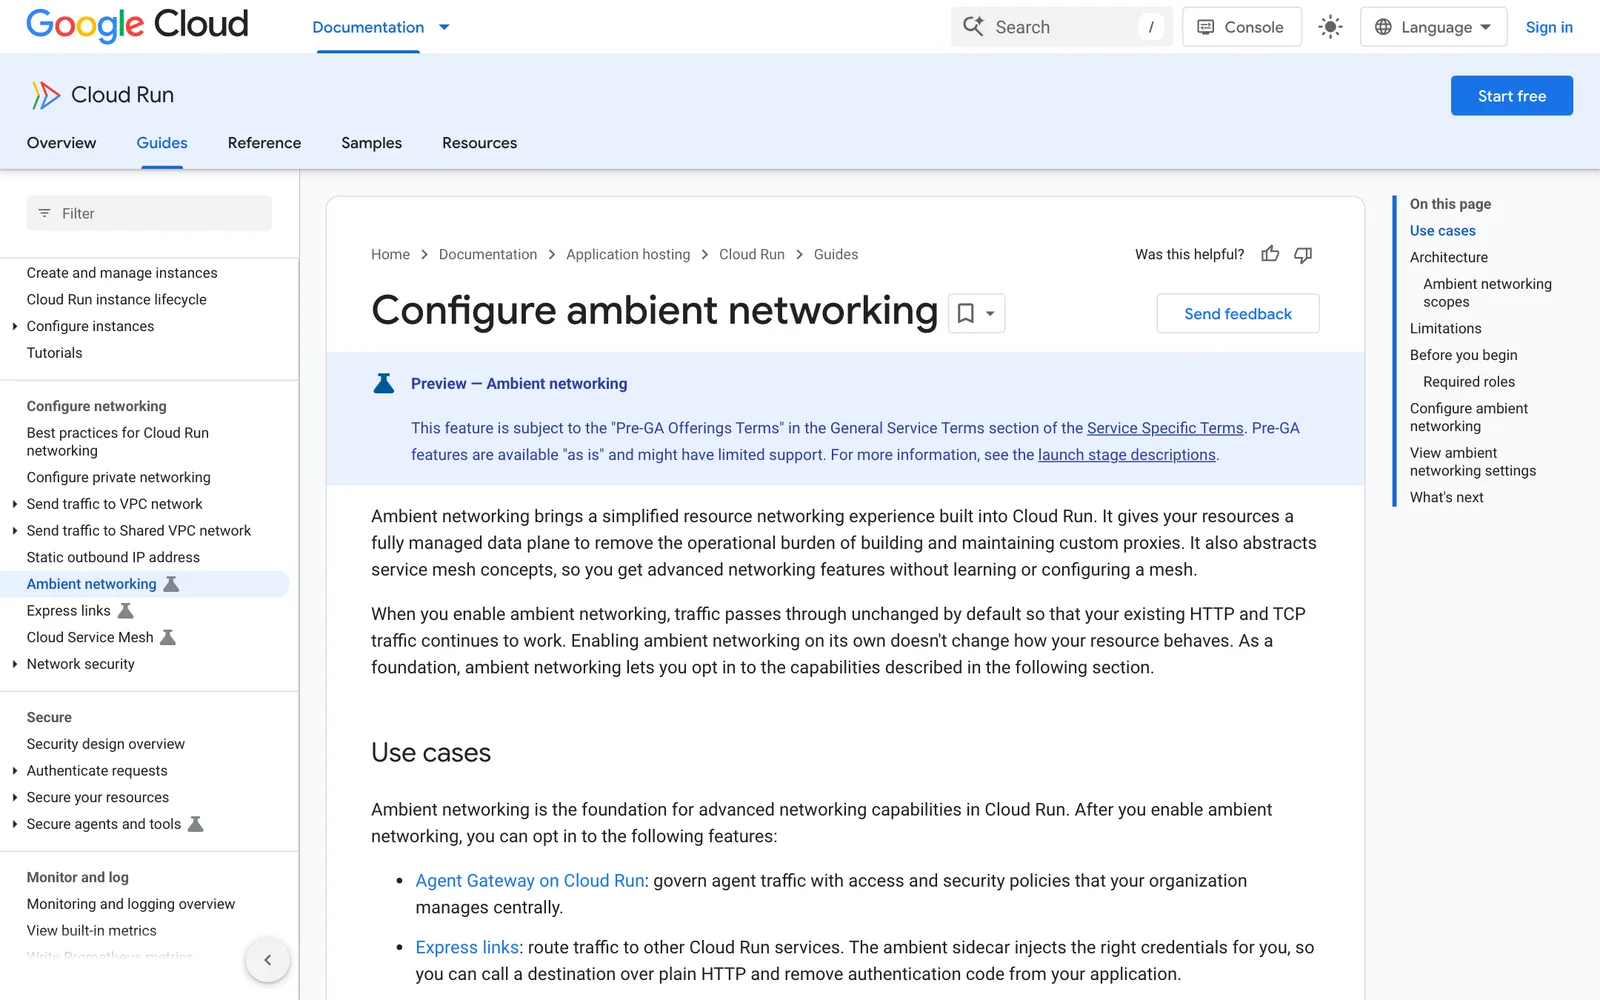
เอกสารของ Google Cloud อธิบายว่า Cloud Run ambient networking คือประสบการณ์เครือข่ายที่ฝังอยู่ใน Cloud Run ให้ data plane ที่ Google ดูแลเต็มรูปแบบ จึงไม่ต้องสร้างและดูแล proxy เอง และไม่ต้องเรียนรู้หรือตั้งค่า service mesh แต่ได้ความสามารถเครือข่ายขั้นสูงบางส่วน เมื่อเปิดใช้เพียงอย่างเดียว ทราฟฟิก HTTP และ TCP เดิมผ่านตามปกติ ไม่เปลี่ยนพฤติกรรมของ service จนกว่าจะเลือกเปิดความสามารถที่ต่อยอดไว้
ตามเอกสาร ความสามารถที่เลือกเปิดต่อได้มี 2 อย่าง
- Agent Gateway on Cloud Run: คุมทราฟฟิกของ AI agent ด้วยนโยบายการเข้าถึงและความปลอดภัยที่องค์กรกำหนดจากส่วนกลาง
- Express links: ส่งทราฟฟิกไปยัง Cloud Run service อื่น โดย sidecar ใส่ข้อมูลยืนยันตัวตนให้ ทำให้เรียกปลายทางด้วย HTTP ธรรมดาและตัดโค้ดยืนยันตัวตนออกจากแอปได้
Cloud Run ambient networking ทำงานอย่างไร
เอกสารระบุว่า Cloud Run ambient networking รัน Envoy sidecar ที่ Google ดูแลเต็มรูปแบบไว้ในทุก container instance ข้างคอนเทนเนอร์ของแอป sidecar ดักทราฟฟิกของอินสแตนซ์ แล้วใช้นโยบายการเลือกเส้นทางและความปลอดภัยที่ Cloud Run แจกจ่ายให้ ผู้ใช้ไม่ต้อง deploy ตั้งค่า หรือเข้าถึง sidecar และไม่ต้องสร้างทรัพยากร service mesh
ขอบเขตของ Cloud Run ambient networking แบ่งเป็น 2 แบบ ตามตารางนี้
| ฟีเจอร์ | ขอบเขต global | ขอบเขต regional |
|---|---|---|
| Agent Gateway on Cloud Run | ไม่รองรับ | รองรับ |
| Express links | รองรับ | ไม่รองรับ |
ขอบเขต regional เป็นค่าเริ่มต้น จำกัดนโยบายไว้กับปลายทางใน Region เดียวกับ service และเอกสารระบุว่ารองรับข้อกำหนด data residency ของข้อมูลที่พักอยู่ ที่กำลังใช้ และที่กำลังส่งผ่าน ส่วนขอบเขต global ส่งทราฟฟิกไปปลายทางใน Region ใดก็ได้
Express links ตัดโค้ดยืนยันตัวตนของ Cloud Run ambient networking อย่างไร
ปกติเมื่อ service หนึ่งของ Cloud Run เรียก service ที่ป้องกันด้วย IAM โค้ดในแอปต้องดึง OIDC ID token มาใส่ใน header Authorization ผ่าน HTTPS เอง ตารางจากเอกสาร express links เทียบ 4 ขั้นตอนไว้ดังนี้
| ขั้นตอน | ไม่ใช้ express link | ใช้ express link |
|---|---|---|
| 1. deploy ปลายทาง | ต้องยืนยันตัวตนด้วย IAM | เหมือนกัน |
| 2. ให้สิทธิ์ invoker | ให้ role Cloud Run Invoker แก่ service account ต้นทาง | เหมือนกัน |
| 3. ตั้งค่าคำขอขาออก | เขียนโค้ดดึง OIDC ID token ใส่ header | ส่ง HTTP ธรรมดา ไม่มีโค้ดยืนยันตัวตน |
| 4. deploy ต้นทาง | deploy service | เปิด ambient networking แล้วสร้าง express link |
เมื่อแอปส่งคำขอ HTTP ไปยัง URL ปลายทางหรือชื่อโฮสต์ที่ตั้งเอง sidecar ดักคำขอ ดึง OIDC ID token ของ service account ต้นทาง ใส่ลงใน header แล้วเข้ารหัสส่งต่อผ่าน HTTPS ให้ service ปลายทางตรวจสิทธิ์ นอกจากนี้ชื่อโฮสต์เช่น http://my-backend ช่วยให้แอปไม่ต้องฝัง URL ปลายทางไว้ในโค้ด
เอกสารเตือนว่า express link ไม่ได้แทนเส้นทางเครือข่ายเดิม ถ้าปลายทางตั้ง ingress เป็น Internal ต้องส่งทราฟฟิกผ่าน VPC ด้วย Direct VPC egress หรือ Serverless VPC Access
ข้อจำกัดของ Cloud Run ambient networking ที่ต้องรู้ก่อนทดลอง
เอกสารระบุข้อจำกัดชัดเจน
- ไม่รองรับทราฟฟิก UDP รองรับเฉพาะ HTTP และ TCP
- คำขอขาเข้าไม่รองรับ HTTP/2 แบบ end-to-end
- ขอบเขต regional ไม่รองรับ VPC ที่ทำให้
*.googleapis.comชี้ไปยัง IP ของ Private Google Access - ไม่รองรับ execution environment รุ่นแรก ถ้าไม่ระบุจะใช้รุ่นที่สอง
- อินสแตนซ์เริ่มทำงานช้าลง
- ต้องเพิ่ม CPU อีก 1 vCPU และหน่วยความจำอีก 1 GiB ก่อนเปิด เพราะ sidecar ใช้ทรัพยากรร่วมกับแอป
service identity ต้องมี role Traffic Director Client และ Cloud Trace Agent ถ้าไม่มี service ยัง deploy ได้ แต่ฟีเจอร์ที่ใช้ ambient networking จะไม่ทำงาน ข้อกำหนดเรื่องราคาให้อ่านหน้าราคา Cloud Run เพราะระหว่าง Preview ยังไม่เก็บค่า
ผลต่อองค์กรไทย
ทีมที่ใช้ Cloud Run และมีหลาย service เรียกกันเอง ควรดู Cloud Run ambient networking ในฐานะทางลัดแทนโค้ดยืนยันตัวตนซ้ำในทุกแอป แต่เป็น Preview จึงยังไม่เหมาะกับระบบหลัก
- ทดลองกับ service คู่หนึ่งในโปรเจกต์ทดสอบก่อน และวัดเวลาเริ่มอินสแตนซ์ที่ช้าลง
- คำนวณทรัพยากรที่ต้องเพิ่ม 1 vCPU และ 1 GiB ต่ออินสแตนซ์ เพราะเมื่อ Preview จบ ค่าใช้จ่ายอาจเพิ่ม ตรวจหน้าราคา Cloud Run
- ตรวจว่าแอปไม่ใช้ UDP และไม่พึ่ง HTTP/2 แบบ end-to-end ที่คำขอขาเข้า
- ถ้าองค์กรมีข้อกำหนดเรื่องที่อยู่ข้อมูล เลือกขอบเขต regional และตรวจว่าฟีเจอร์ที่ต้องการรองรับขอบเขตนั้น
- ให้สิทธิ์ invoker เท่าที่จำเป็น เพราะ express link ช่วยตัดโค้ดแต่ไม่ได้ตัดการตรวจสิทธิ์ IAM ของปลายทาง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ย้ายแอปเป็นคอนเทนเนอร์และต้องดูแลการเชื่อมต่อระหว่าง service หลายตัว มักติดที่ภาระดูแลระบบและการตรวจสอบสิทธิ์ Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลัก (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Cloud Run ambient networking คืออะไร?
ตามเอกสาร Google Cloud คือประสบการณ์เครือข่ายที่ฝังใน Cloud Run ให้ data plane ที่ Google ดูแลเต็มรูปแบบ ผ่าน Envoy sidecar ในทุก container instance ไม่ต้องสร้างและดูแล proxy เอง และไม่ต้องตั้งค่า service mesh เอง ขณะนี้เป็น Preview
Cloud Run ambient networking ทำให้ใช้ CPU และหน่วยความจำเพิ่มหรือไม่?
ใช่ Google ระบุว่า sidecar ใช้ CPU และหน่วยความจำร่วมกับอินสแตนซ์ ก่อนเปิด Cloud Run ambient networking ต้องเพิ่ม CPU อีก 1 vCPU และหน่วยความจำอีก 1 GiB และอินสแตนซ์เริ่มทำงานช้าลงตามข้อจำกัดที่เอกสารระบุ
Cloud Run ambient networking รองรับทราฟฟิกแบบไหน?
เอกสารระบุว่า Cloud Run ambient networking รองรับเฉพาะ HTTP และ TCP ไม่รองรับ UDP ไม่รองรับ HTTP/2 แบบ end-to-end กับคำขอขาเข้า และไม่รองรับ execution environment รุ่นแรก ถ้าไม่ระบุจะใช้รุ่นที่สอง
Express links ของ Cloud Run ambient networking ทำอะไร?
Express links ให้ service ปลายทางที่ป้องกันด้วย IAM ถูกเรียกด้วย HTTP ธรรมดาจาก service ต้นทางได้ โดย sidecar ดึง OIDC ID token ของ service account ต้นทางมาใส่ใน header และส่งต่อผ่าน HTTPS ตามเอกสารของ Google Cloud
แหล่งอ้างอิง
- Cloud Run release notes: November 13, 2026 — Google Cloud
- Configure ambient networking - Cloud Run documentation — Google Cloud
- Configure express links - Cloud Run documentation — Google Cloud
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google242Google Cloud117
- ผลิตภัณฑ์และเทคโนโลยี
- Cloud Run11
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ