
CloudFront origin mTLS WebSocket gRPC เปิดใช้แล้ว ยืนยัน CloudFront ด้วยใบรับรอง TLS แทน shared secret หรือ IP allow-list ไม่มีค่าบริการเพิ่ม
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
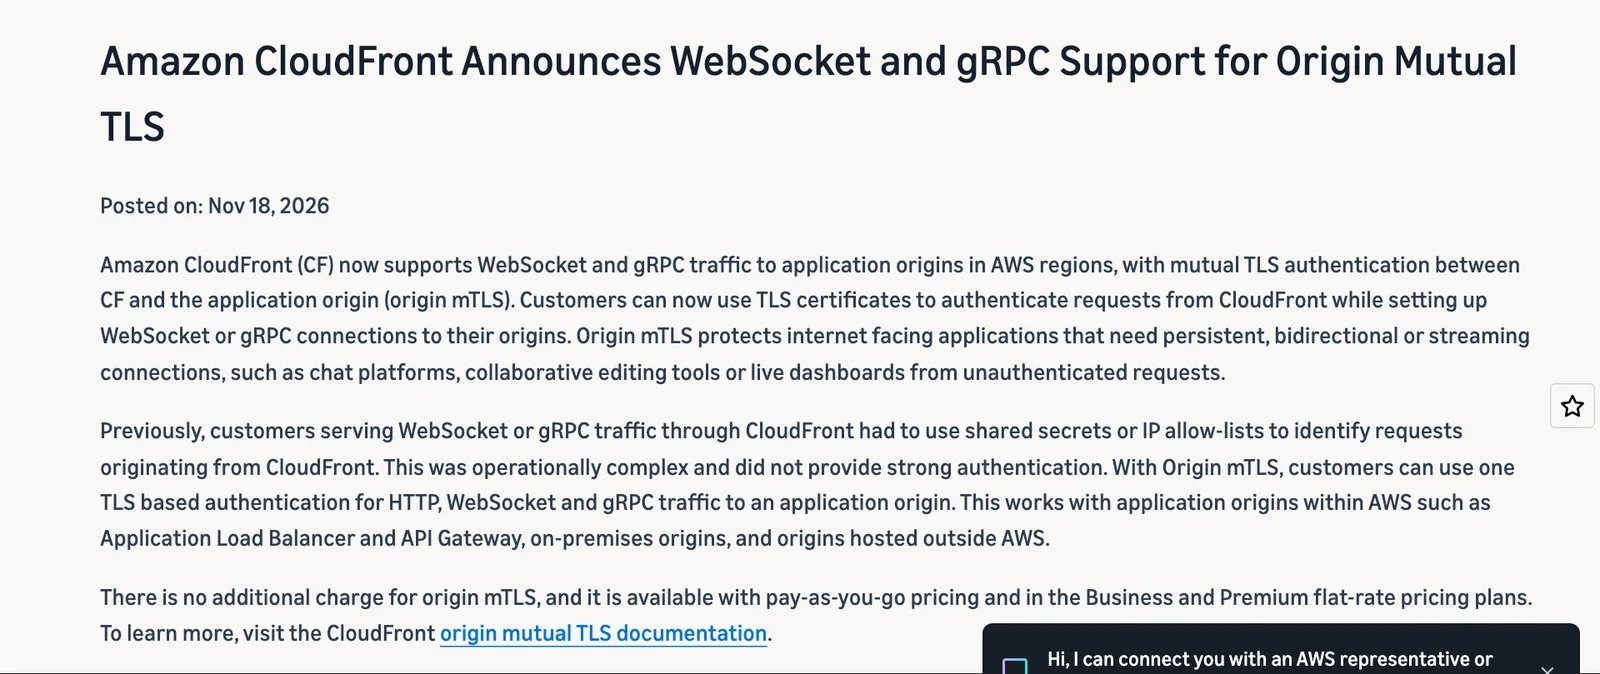
- AWS ประกาศเมื่อ 18 พฤศจิกายน 2026 ว่า Amazon CloudFront รองรับทราฟฟิก WebSocket และ gRPC ไปยัง application origin ใน AWS Region ด้วย origin mutual TLS (mTLS)
- ก่อนหน้านี้ ทราฟฟิก WebSocket หรือ gRPC ที่ผ่าน CloudFront ต้องเลือกใช้ 1 ใน 2 วิธี คือ shared secret หรือ IP allow-list ระบุว่าคำขอมาจาก CloudFront ซึ่ง AWS ระบุว่าซับซ้อนและไม่ใช่การยืนยันตัวตนที่แข็งแรง
- ตอนนี้ใช้การยืนยันด้วยใบรับรอง TLS ชุดเดียวกันกับทราฟฟิก 3 ประเภท คือ HTTP, WebSocket และ gRPC ได้กับ ALB, API Gateway, origin ในองค์กร และ origin นอก AWS
- ไม่มีค่าใช้จ่ายเพิ่ม 0 ดอลลาร์ ใช้ได้กับราคา pay-as-you-go และแผน flat-rate Business และ Premium
- คู่มือเตือนว่า CloudFront แค่ส่งใบรับรองลูกข่าย ส่วนที่ origin ต้องทำเอง 4 อย่าง คือตรวจใบรับรอง trust store การหมดอายุ และการเพิกถอน
CloudFront origin mTLS WebSocket gRPC เปิดใช้แล้ว AWS ประกาศเมื่อ 18 พ.ย. 2026 ว่า Amazon CloudFront รองรับทราฟฟิก WebSocket และ gRPC ไปยัง application origin ใน AWS Region พร้อมการยืนยันตัวตนสองทางด้วยใบรับรอง TLS (origin mutual TLS) ระหว่าง CloudFront กับ origin ผู้ดูแลระบบที่เคยใช้ shared secret หรือ IP allow-list ยืนยันว่าคำขอมาจาก CloudFront เปลี่ยนมาใช้ใบรับรองได้
CloudFront origin mTLS WebSocket gRPC เปลี่ยนอะไร
ตามประกาศของ AWS origin mTLS ปกป้องแอปพลิเคชันที่ออกอินเทอร์เน็ตและต้องใช้การเชื่อมต่อค้างแบบสองทางหรือสตรีมมิง เช่น แพลตฟอร์มแชท เครื่องมือแก้เอกสารร่วมกัน และแดชบอร์ดสด จากคำขอที่ไม่ผ่านการยืนยันตัวตน
| ประเด็น | เดิม | หลังประกาศ 18 พ.ย. 2026 |
|---|---|---|
| ทราฟฟิก WebSocket และ gRPC | ใช้ shared secret หรือ IP allow-list ระบุว่ามาจาก CloudFront | ใช้ใบรับรอง TLS ยืนยันตัวตน (origin mTLS) |
| การยืนยันตัวตน | AWS ระบุว่าซับซ้อนและไม่แข็งแรง | ใบรับรองชุดเดียวใช้ได้กับ HTTP, WebSocket และ gRPC |
| origin ที่ใช้ได้ | ไม่ระบุ | ALB และ API Gateway ใน AWS, origin ในองค์กร และ origin นอก AWS |
| ค่าใช้จ่าย | - | ไม่มีค่าบริการเพิ่ม |
AWS ระบุว่า CloudFront origin mTLS WebSocket gRPC ใช้ได้กับราคา pay-as-you-go และแผน flat-rate ระดับ Business และ Premium
CloudFront origin mTLS WebSocket gRPC: CloudFront ส่งใบรับรอง origin เป็นผู้ตรวจ
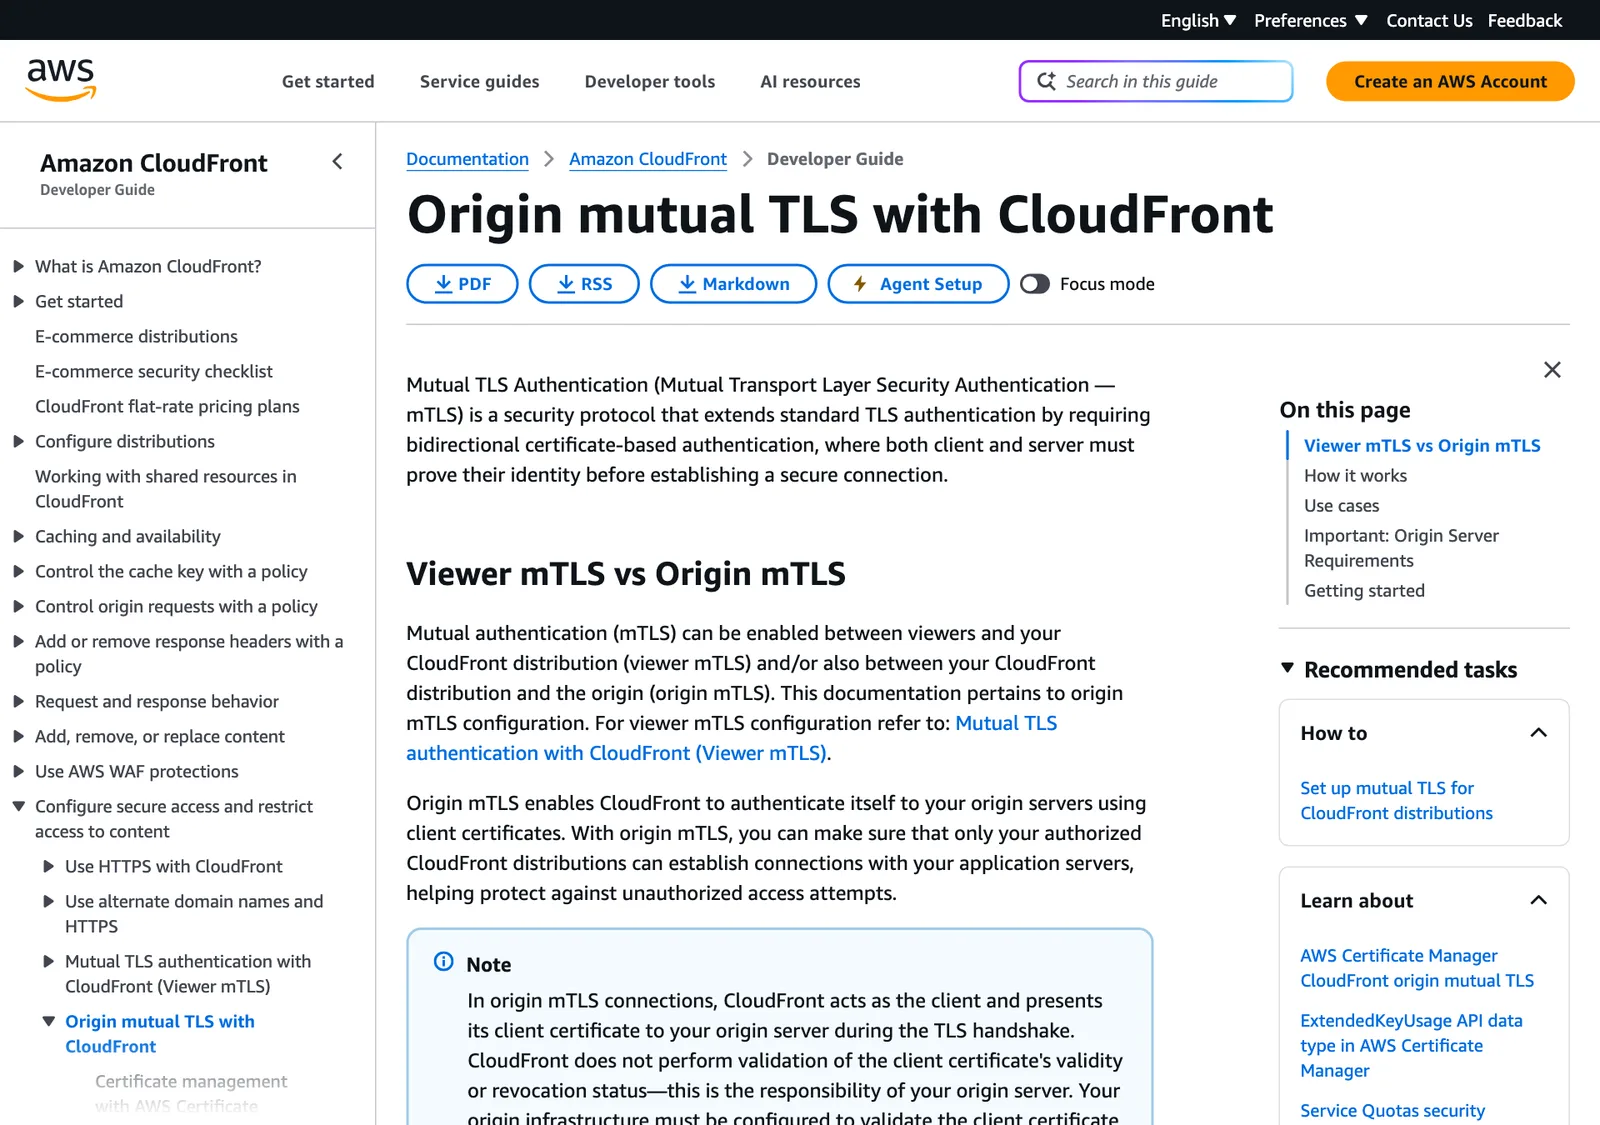
คู่มือ CloudFront Developer Guide อธิบายว่า origin mTLS ทำให้ CloudFront ยืนยันตัวตนต่อ origin ด้วยใบรับรองลูกข่าย เพื่อให้เฉพาะดิสทริบิวชัน CloudFront ที่ได้รับอนุญาตเชื่อมต่อกับเซิร์ฟเวอร์แอปพลิเคชันได้ ลำดับของ TLS handshake เป็นดังนี้
- CloudFront ที่เป็นฝั่งลูกข่ายส่งใบรับรองลูกข่ายไปให้ origin ระหว่าง handshake
- origin ตรวจใบรับรองกับ trust store ของตัวเองก่อนสร้างการเชื่อมต่อ
คู่มือเน้นว่า CloudFront ไม่ตรวจความถูกต้องหรือสถานะการเพิกถอนของใบรับรอง หน้าที่นี้เป็นของ origin ซึ่งต้องตั้งค่า trust store ตรวจวันหมดอายุ และตรวจการเพิกถอนตามนโยบายของตน เช่น CRL หรือ OCSP ส่วนที่ origin ต้องทำได้มี 4 อย่าง คือร้องขอและตรวจใบรับรองระหว่าง TLS handshake, มี trust store ของ CA ที่ออกใบรับรองให้ CloudFront, บันทึกและเฝ้าดูเหตุการณ์ mutual TLS และจัดการนโยบายตรวจใบรับรองกับกรณียืนยันตัวตนไม่ผ่าน
กรณีใช้งานที่คู่มือยกตัวอย่าง
- Hybrid และ multi-cloud: ป้องกันการเชื่อมต่อระหว่าง CloudFront กับ origin นอก AWS หรือ origin สาธารณะบน AWS ไม่ต้องดูแล IP allow-list หรือ custom header
- API และ backend แบบ B2B: กันไม่ให้เรียก backend โดยตรงโดยไม่ผ่าน CloudFront และยืนยันว่าคำขอมาจากดิสทริบิวชันที่ได้รับอนุญาต
ขั้นตอนเริ่มใช้ CloudFront origin mTLS WebSocket gRPC
คู่มือแบ่งเป็น 3 ขั้น นำเข้าใบรับรองลูกข่ายใน AWS Certificate Manager, ตั้งค่า origin ให้ต้องใช้ mutual TLS และเปิด origin mTLS ในดิสทริบิวชัน คู่มือมีหัวข้อการใช้ CloudFront Functions ร่วมกับ origin mTLS และการดูบันทึกการเชื่อมต่อ (connection logs) เพิ่มเติม ซึ่งเกี่ยวข้องกับข่าว CloudFront Functions network calls ที่ AWS ประกาศวันเดียวกัน
ผลต่อองค์กรไทย และสิ่งที่องค์กรควรทำกับ CloudFront origin mTLS WebSocket gRPC
องค์กรไทยที่ให้บริการแชท ระบบแจ้งเตือนสด แดชบอร์ดการเงิน หรือ API แบบ gRPC ผ่าน CloudFront มักมี origin อยู่ทั้งใน AWS และในศูนย์ข้อมูลของตัวเอง การใช้ใบรับรองชุดเดียวยืนยันตัวตนกับ origin ทั้งสองแบบช่วยลดงานดูแล IP allow-list ที่ต้องแก้ทุกครั้งที่เปลี่ยนช่วง IP และลดความเสี่ยงที่ shared secret รั่วไปกับไฟล์ตั้งค่า แต่ทีมต้องรับภาระใหม่คือดูแลอายุของใบรับรองและการเพิกถอนตามที่คู่มือระบุ ข้อเท็จจริงเหล่านี้มาจากประกาศและคู่มือของ AWS ส่วนการประเมินผลต่อองค์กรเป็นความเห็นของ THAI DATA
- ระบุว่าบริการ WebSocket หรือ gRPC ใดผ่าน CloudFront และตอนนี้ใช้ shared secret หรือ IP allow-list อยู่หรือไม่
- ตรวจว่า origin (ALB, API Gateway, เซิร์ฟเวอร์ในองค์กร) รองรับการร้องขอใบรับรองลูกข่าย
- วางแผนอายุและการต่ออายุใบรับรอง เพราะ origin จะปฏิเสธการเชื่อมต่อเมื่อใบรับรองหมดอายุ
- ตั้งการตรวจการเพิกถอน (CRL หรือ OCSP) ที่ origin และเปิดการบันทึกเหตุการณ์
- ทดลองกับบริการที่ไม่สำคัญก่อน แล้วค่อยย้ายส่วนที่เหลือ
ข่าวนี้อ้างเฉพาะประกาศและคู่มือของ AWS ที่ระบุไว้ ประกาศไม่ได้ระบุว่าต้องเปลี่ยนเมื่อไร หรือจะเลิกรองรับ shared secret ผู้ที่ใช้วิธีเดิมจึงไม่ต้องเปลี่ยนทันที
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การยืนยันตัวตนด้วยใบรับรองต้องมีคนดูแลอายุใบรับรอง trust store และการตรวจการเพิกถอนอย่างต่อเนื่อง ไม่เช่นนั้นระบบอาจหยุดเมื่อใบรับรองหมดอายุ Managed Cloud Services ของ THAI DATA CLOUD ดูแลระบบคลาวด์ขององค์กรตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลัก (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าว CloudFront origin mTLS WebSocket gRPC และข่าวคลาวด์อื่นเพิ่มเติมที่หมวด Cloud
คำถามที่พบบ่อย
CloudFront origin mTLS WebSocket gRPC คืออะไร?
CloudFront origin mTLS WebSocket gRPC คือความสามารถที่ AWS ประกาศเมื่อ 18 พ.ย. 2026 ให้ CloudFront ยืนยันตัวตนต่อ origin ด้วยใบรับรอง TLS ฝั่งลูกข่าย (mutual TLS) แม้ทราฟฟิกเป็น WebSocket หรือ gRPC ที่เป็นการเชื่อมต่อค้างสองทางหรือสตรีมมิง
CloudFront origin mTLS WebSocket gRPC ต่างจากการใช้ shared secret อย่างไร?
เดิมลูกค้าที่ให้บริการ WebSocket หรือ gRPC ผ่าน CloudFront ต้องใช้ shared secret หรือ IP allow-list เพื่อระบุว่าคำขอมาจาก CloudFront ซึ่ง AWS ระบุว่าจัดการยากและยืนยันตัวตนได้ไม่แข็งแรง origin mTLS ใช้ใบรับรอง TLS เดียวกันได้กับ HTTP, WebSocket และ gRPC
CloudFront origin mTLS WebSocket gRPC คิดเงินเพิ่มหรือไม่?
ไม่คิดเพิ่มตามประกาศของ AWS ใช้ได้กับราคา pay-as-you-go และแผน flat-rate Business และ Premium
ใครเป็นผู้ตรวจใบรับรองที่ CloudFront ส่งมา?
origin ของเราเอง คู่มือ CloudFront ระบุว่า CloudFront มีหน้าที่เพียงส่งใบรับรองลูกข่ายตอน TLS handshake ไม่ตรวจความถูกต้องหรือการเพิกถอนให้ origin ต้องตั้งค่า trust store ตรวจวันหมดอายุ และตรวจการเพิกถอน เช่น CRL หรือ OCSP เอง
ต้องเตรียมอะไรก่อนเปิด origin mTLS?
ตามคู่มือ ต้องนำเข้าใบรับรองลูกข่ายใน AWS Certificate Manager ตั้งค่า origin ให้ต้องใช้ mutual TLS แล้วเปิด origin mTLS ในดิสทริบิวชัน origin ต้องร้องขอและตรวจใบรับรองได้ มี trust store ของ CA ที่ออกใบรับรองของ CloudFront และบันทึกเหตุการณ์ mutual TLS
แหล่งอ้างอิง
- Amazon CloudFront Announces WebSocket and gRPC Support for Origin Mutual TLS — Amazon Web Services
- Origin mutual TLS with CloudFront - Amazon CloudFront Developer Guide — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS154
- ผลิตภัณฑ์และเทคโนโลยี
- Amazon CloudFront6
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ