
AWS เปิดนโยบาย CloudWatch Logs retention ระดับบัญชีเมื่อ 9 พ.ย. 2026 ตั้งอายุเก็บ log ให้ทุก log group หรือตาม prefix ได้ครั้งเดียว ไม่มีค่าใช้จ่ายเพิ่ม
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
- AWS ประกาศเมื่อ 9 พฤศจิกายน 2026 ให้ Amazon CloudWatch Logs ตั้ง retention policy ระดับบัญชีได้ ใช้นโยบายเดียวกำหนดอายุเก็บ log ของทุก log group หรือเฉพาะกลุ่มที่ชื่อขึ้นต้นด้วย prefix เดียวกัน โดยไม่มีค่าใช้จ่ายเพิ่ม
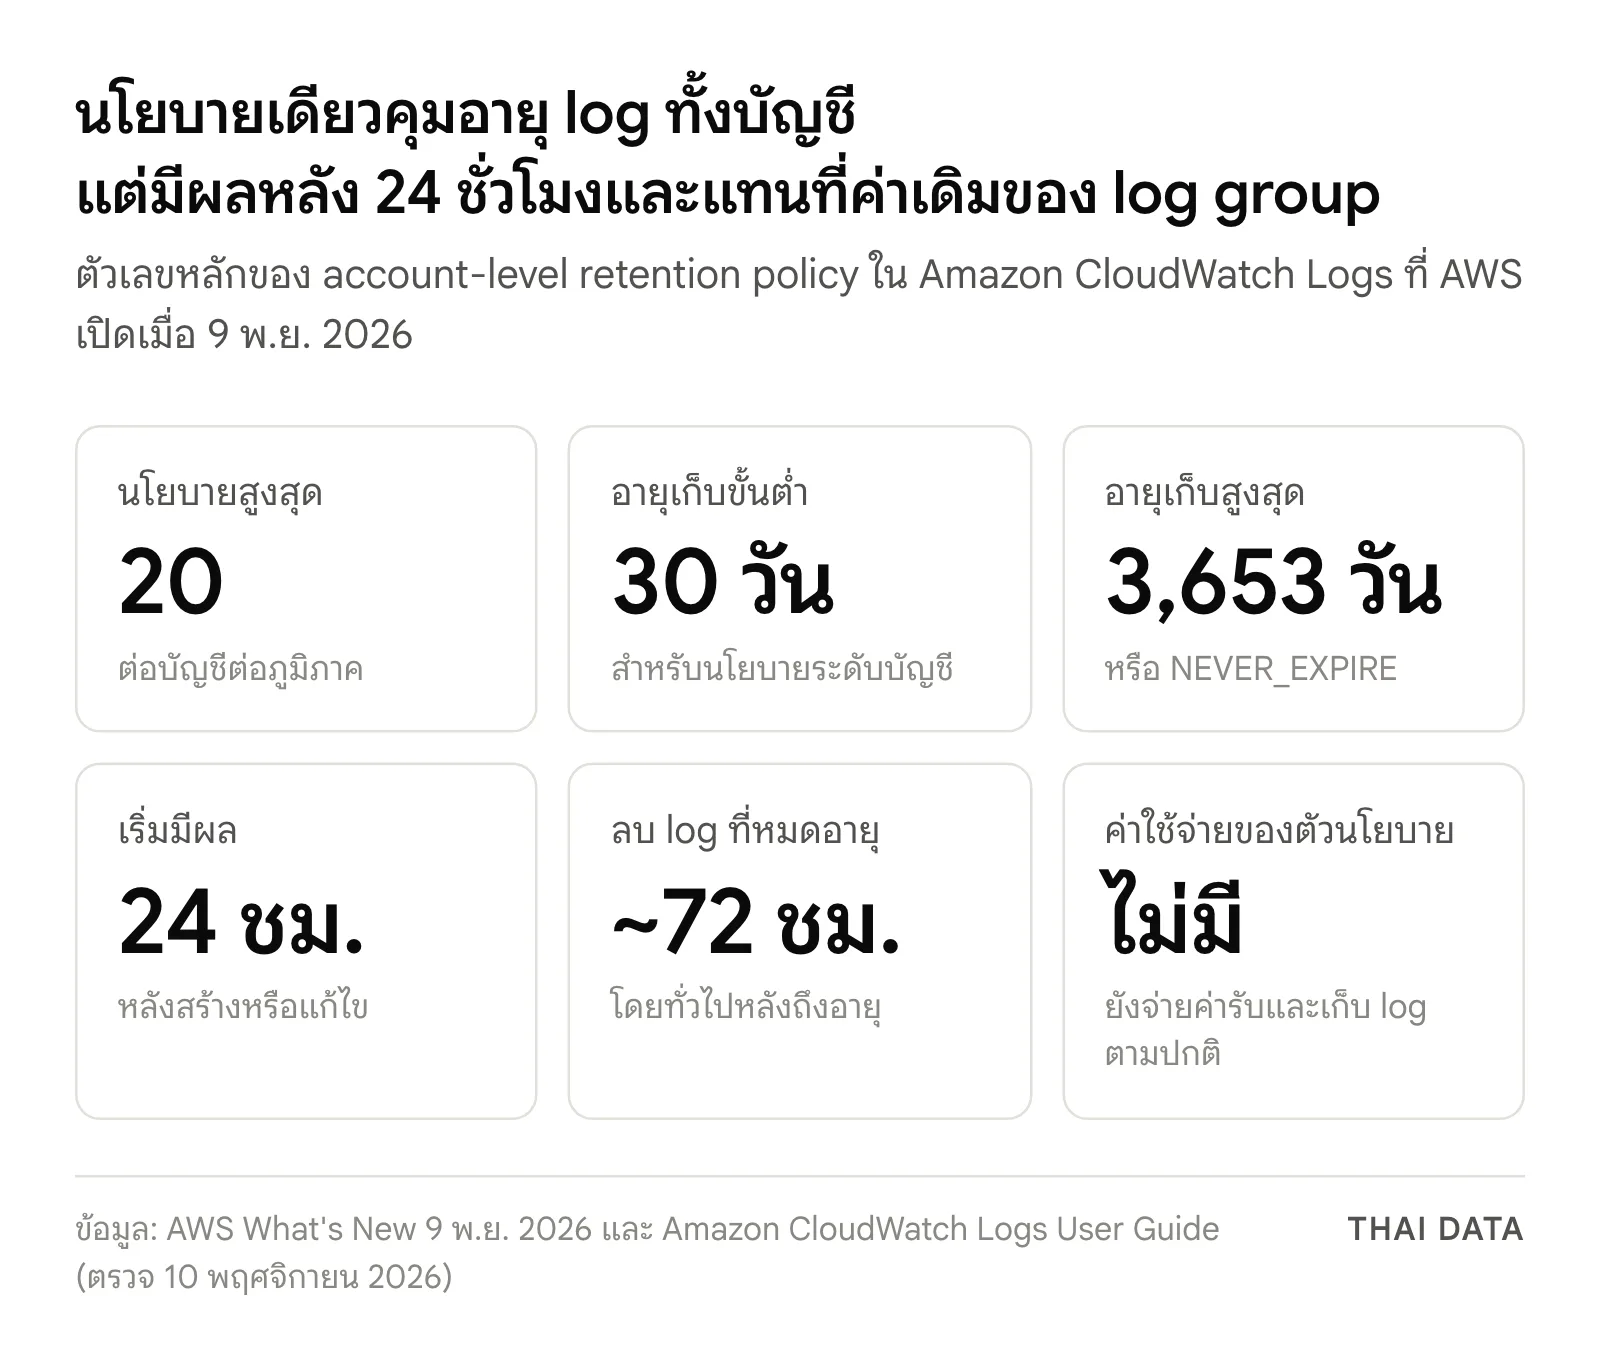
- สร้างได้สูงสุด 20 นโยบาย ต่อบัญชีต่อภูมิภาค อายุขั้นต่ำ 30 วัน สูงสุด 3,653 วัน หรือ NEVER_EXPIRE และถ้าหลายนโยบายครอบ log group เดียวกัน ระบบใช้อายุที่ยาวที่สุด
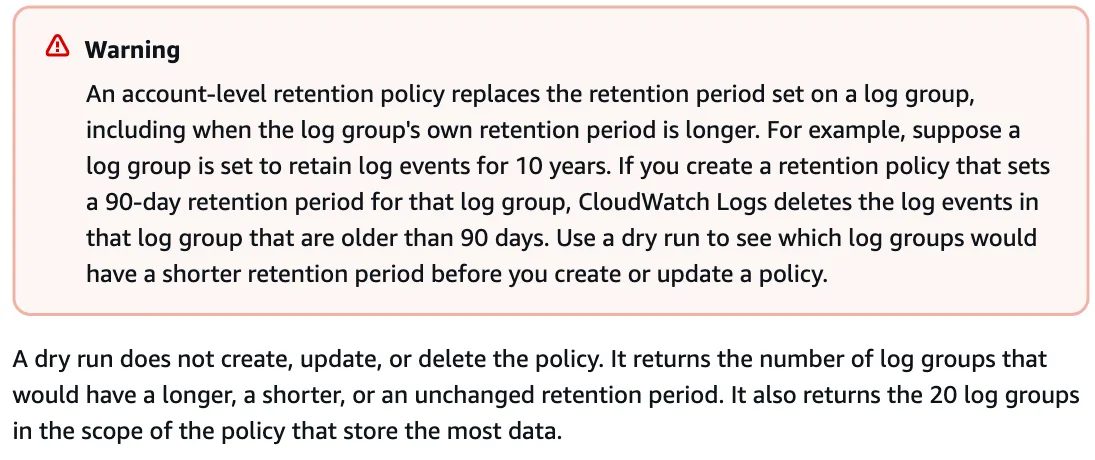
- คู่มือของ AWS เตือนว่านโยบายระดับบัญชีจะแทนที่อายุที่ตั้งไว้ใน log group แม้ค่าเดิมจะยาวกว่า เช่น log group ที่ตั้งไว้ 10 ปีจะถูกลบ log ที่เก่ากว่า 90 วันถ้านโยบายกำหนด 90 วัน
- นโยบายมีผลหลังสร้างหรือแก้ไข 24 ชั่วโมง และมีโหมด dry run ให้ดูก่อนว่าจะมี log group กี่กลุ่มที่อายุสั้นลง
- ใช้ได้ทุกภูมิภาคเชิงพาณิชย์ของ AWS ยกเว้น Middle East (Bahrain) และ Middle East (UAE) จึงไม่ได้ยกเว้นภูมิภาค Asia Pacific (Thailand)
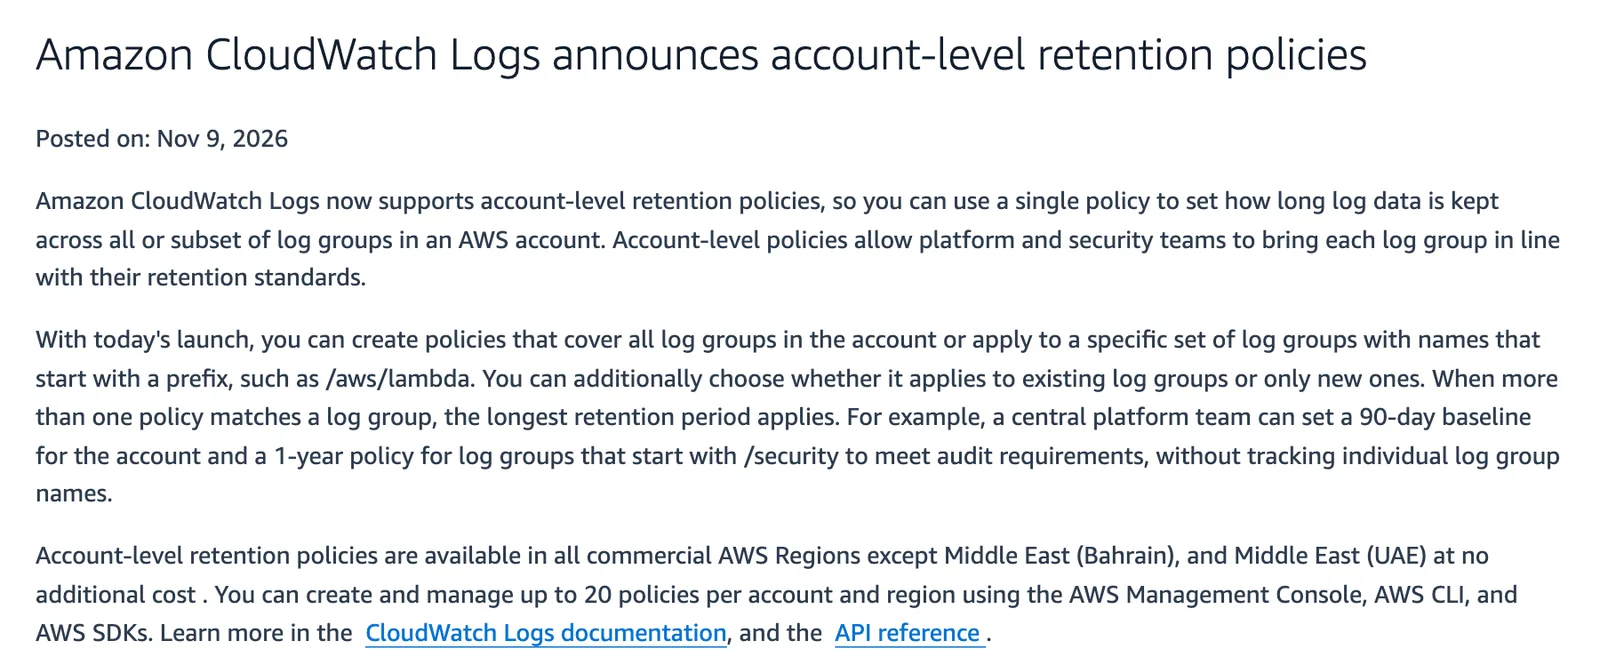
AWS เปิดให้ตั้ง CloudWatch Logs retention ระดับบัญชีได้เมื่อวันที่ 9 พฤศจิกายน 2026 ทีมแพลตฟอร์มหรือทีมความปลอดภัยใช้นโยบายเดียวกำหนดอายุเก็บ log ให้ทุก log group ในบัญชี หรือเฉพาะกลุ่มที่ชื่อขึ้นต้นด้วย prefix เดียวกันได้ โดยไม่มีค่าใช้จ่ายเพิ่ม สร้างได้สูงสุด 20 นโยบายต่อบัญชีต่อภูมิภาค
ปัญหาที่ CloudWatch Logs retention ระดับบัญชีแก้
คู่มือ CloudWatch Logs ระบุว่าโดยค่าเริ่มต้น log จะถูกเก็บไว้ไม่มีกำหนด และการตั้งอายุเก็บแบบเดิมทำที่ระดับ log group ในบัญชีที่มีบริการอย่าง Lambda สร้าง log group ใหม่อยู่เสมอ log group ที่ไม่มีใครตั้งค่าจึงอาจเก็บข้อมูลสะสมไปเรื่อย ๆ ทั้งเพิ่มค่าเก็บข้อมูลและทำให้ตอบยากว่า log แต่ละประเภทถูกเก็บไว้นานเท่าไร
ตัวอย่างที่ AWS ยกไว้ในประกาศคือ ทีมแพลตฟอร์มกลางตั้งค่าพื้นฐาน 90 วันให้ทั้งบัญชี แล้วตั้งอีกนโยบายให้ log group ที่ชื่อขึ้นต้นด้วย /security เก็บ 1 ปีเพื่อรองรับการตรวจสอบ โดยไม่ต้องไล่ตามชื่อ log group ทีละตัว
นโยบาย CloudWatch Logs retention ทำงานอย่างไร
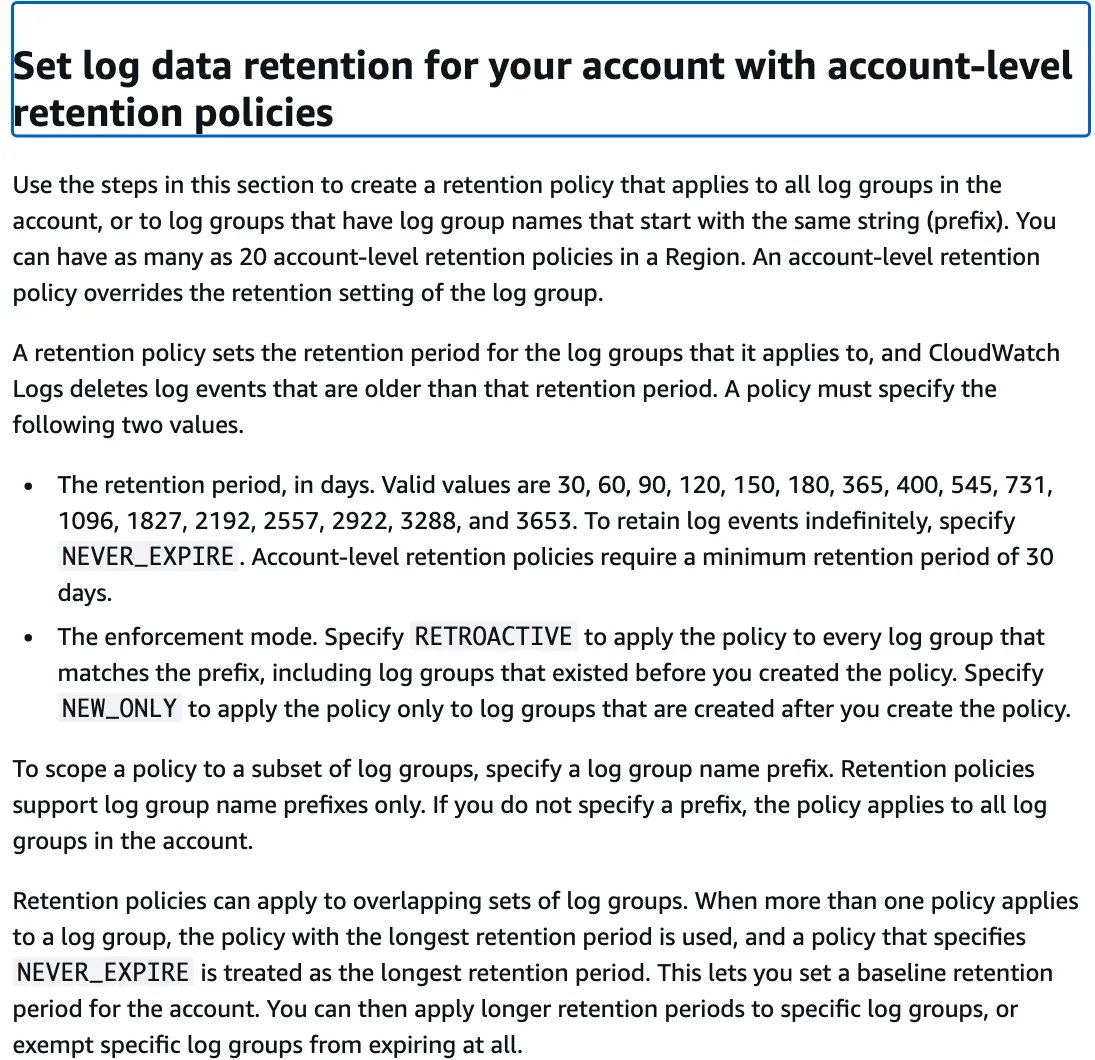
นโยบายหนึ่งต้องกำหนดสองค่า และเลือกขอบเขตได้ตามคู่มือของ AWS
| ค่าในนโยบาย | ตัวเลือก |
|---|---|
| อายุเก็บ (วัน) | 30, 60, 90, 120, 150, 180, 365, 400, 545, 731, 1096, 1827, 2192, 2557, 2922, 3288, 3653 หรือ NEVER_EXPIRE |
| โหมดบังคับใช้ | RETROACTIVE ใช้กับ log group ที่มีอยู่แล้วด้วย หรือ NEW_ONLY ใช้กับ log group ที่สร้างหลังจากนี้ |
| ขอบเขต | ทุก log group ในบัญชี หรือเฉพาะชื่อที่ขึ้นต้นด้วย prefix (รองรับ prefix อย่างเดียว) |
| จำนวนนโยบาย | สูงสุด 20 นโยบายต่อภูมิภาค |
- หลายนโยบายซ้อนกันได้ ถ้ามีหลายนโยบายครอบ log group เดียวกัน CloudWatch Logs ใช้อายุที่ยาวที่สุด และนับ NEVER_EXPIRE เป็นค่ายาวที่สุด จึงตั้งค่าพื้นฐานของบัญชีแล้วยกเว้นบางกลุ่มให้เก็บนานขึ้นได้
- มีผลหลัง 24 ชั่วโมง ทั้งตอนสร้างและตอนแก้ไข ระหว่างนั้นค่าเดิมยังมีผล
- การลบไม่ได้เกิดทันที คู่มือระบุว่า log ที่ถึงอายุมักถูกลบภายใน 72 ชั่วโมง แต่จะไม่ถูกคิดค่าเก็บข้อมูลถาวรตั้งแต่ถูกทำเครื่องหมายลบ
- สิทธิ์ IAM การสร้างหรือแก้นโยบายต้องมีทั้ง
logs:PutAccountPolicyและlogs:PutRetentionPolicy - แยกตามภูมิภาค API Reference ของ
PutAccountPolicyระบุว่านโยบายระดับบัญชีมีผลเฉพาะ log group ในภูมิภาคที่สร้าง ถ้าใช้หลายภูมิภาคต้องสร้างแยกทีละภูมิภาค และควรให้สิทธิ์logs:PutAccountPolicyเฉพาะผู้ดูแลการตั้งค่า log ของทั้งบัญชี
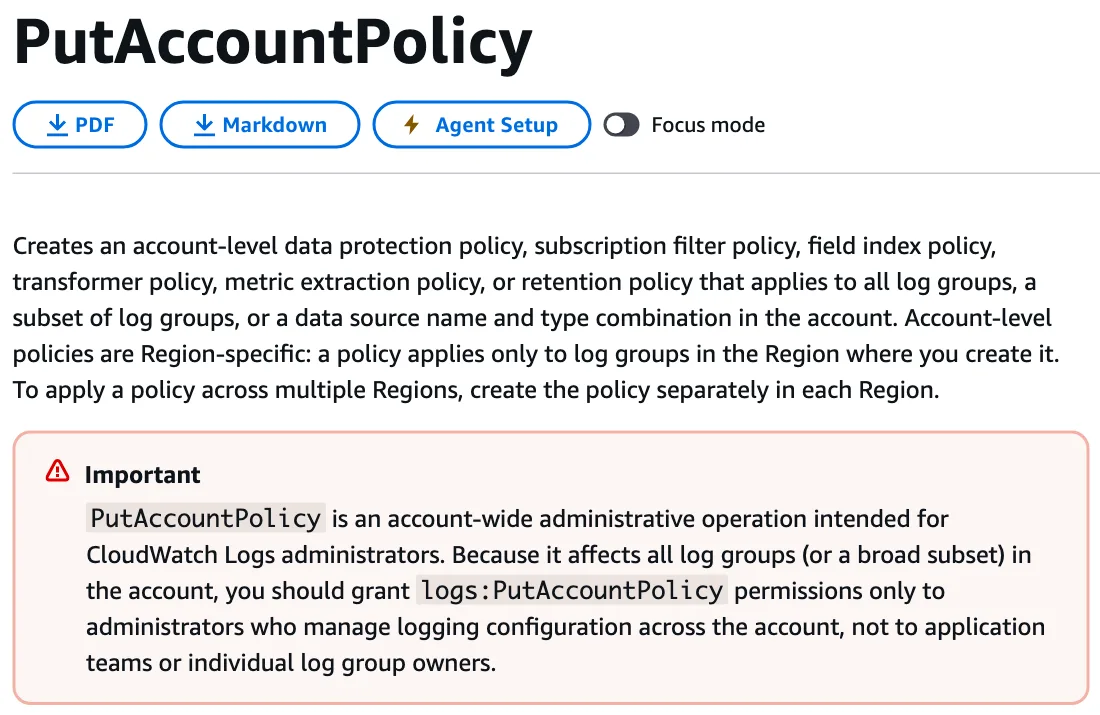
คำเตือนจาก AWS: CloudWatch Logs retention ระดับบัญชีลบ log ที่ตั้งไว้ยาวกว่าได้
จุดที่ต้องระวังที่สุดคือ นโยบายระดับบัญชีมีผลเหนือค่าที่ตั้งไว้ใน log group แม้ค่าเดิมจะยาวกว่า คู่มือยกตัวอย่างว่า log group ที่ตั้งให้เก็บ 10 ปี ถ้าถูกนโยบาย 90 วันครอบ CloudWatch Logs จะลบ log ที่เก่ากว่า 90 วันในกลุ่มนั้น
AWS จึงมีโหมด dry run ที่ไม่สร้างหรือแก้นโยบายจริง แต่บอกจำนวน log group ที่อายุจะยาวขึ้น สั้นลง หรือเท่าเดิม พร้อมรายชื่อ 20 log group ในขอบเขตที่เก็บข้อมูลมากที่สุด ผ่านคำสั่ง aws logs put-account-policy ที่เติม --dry-run
CloudWatch Logs retention ใช้ได้ภูมิภาคไหน มีค่าใช้จ่ายไหม
ประกาศของ AWS ระบุว่าใช้ได้ในทุกภูมิภาคเชิงพาณิชย์ ยกเว้น Middle East (Bahrain) และ Middle East (UAE) โดยไม่มีค่าใช้จ่ายเพิ่ม ประกาศไม่ได้ยกเว้นภูมิภาค Asia Pacific (Thailand) หรือ ap-southeast-7 ซึ่งเป็นภูมิภาคแบบ opt-in ที่มี 3 Availability Zone ตามหน้ารายชื่อภูมิภาคของ AWS
ตัวนโยบายไม่มีค่าบริการ แต่อายุเก็บ log มีผลกับบิลโดยตรง หน้าราคา CloudWatch ยกตัวอย่างที่อิงภูมิภาค US East (N. Virginia) ว่า log ที่บีบอัดแล้ว 30 TB คิดค่าเก็บถาวรที่ 0.03 ดอลลาร์สหรัฐต่อ GB หรือ 921.60 ดอลลาร์ต่อเดือน และระบุว่าราคาต่างกันตามภูมิภาค องค์กรในไทยควรดูอัตราของภูมิภาคที่ใช้จริงก่อนคำนวณ
ทำไมเรื่องนี้สำคัญ
ค่า log เป็นต้นทุนคลาวด์ที่โตเงียบ ๆ เพราะทุกบริการสร้าง log group ขึ้นเองและค่าเริ่มต้นคือไม่หมดอายุ การตั้ง CloudWatch Logs retention เป็นนโยบายของบัญชีทำให้ FinOps กับทีม compliance คุมได้จากจุดเดียว ทีมที่ใช้ CloudWatch ติดตามระบบ EC2 อยู่แล้วอ่านเรื่อง เมตริก ImdsV1Enabled ของ EC2 ประกอบได้ ส่วนองค์กรที่ต้องเก็บ log ไว้นานแต่ไม่ค่อยเปิดดู อาจเทียบกับการส่ง log ไปเก็บใน object storage ได้จาก ราคา Object Storage ใน Region ไทย
สิ่งที่องค์กรไทยควรทำ
- สำรวจ log group ที่ตั้งเป็น Never Expire ใช้ dry run ของ CloudWatch Logs retention ดูว่าบัญชีมี log group กี่กลุ่มที่ไม่หมดอายุ และกลุ่มไหนเก็บข้อมูลมากที่สุด
- กำหนดอายุเก็บตามกฎที่องค์กรต้องปฏิบัติ ให้ฝ่ายกฎหมายหรือ compliance ยืนยันระยะเวลาเก็บ log ตามกฎหมายไทย มาตรฐานอุตสาหกรรม และสัญญากับลูกค้าก่อน แล้วจึงแปลงเป็นนโยบาย
- สร้างนโยบายทุกภูมิภาคที่ใช้ เช่น ทั้ง ap-southeast-7 และ ap-southeast-1 ถ้าระบบอยู่ทั้งกรุงเทพและสิงคโปร์ เพราะนโยบายไม่ข้ามภูมิภาค
- ตั้งชื่อ log group ให้มี prefix ที่สื่อความหมาย เช่น
/securityหรือ/auditเพราะนโยบายเลือกกลุ่มได้ด้วย prefix เท่านั้น - ระวังโหมด RETROACTIVE ถ้าค่าใหม่สั้นกว่าค่าเดิม log ที่เก่ากว่าจะถูกลบและกู้คืนไม่ได้ ทดสอบในบัญชีที่ไม่ใช่ production ก่อน
- เปิด deletion protection ให้ log group สำคัญ ซึ่งคู่มือของ AWS อธิบายไว้ในหน้าเดียวกัน เพื่อกันการลบ log group โดยไม่ตั้งใจ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การตั้งอายุเก็บ log เป็นหนึ่งในงานดูแลคลาวด์ที่มักตกหล่นเมื่อทีมไอทีภายในมีคนน้อย องค์กรที่ต้องการให้มีคนดูแลเรื่องนี้ต่อเนื่องใช้ Managed Cloud Services ของ THAI DATA CLOUD ที่ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวคลาวด์และผู้ให้บริการรายใหญ่ได้ที่หมวด Cloud
คำถามที่พบบ่อย
CloudWatch Logs retention ระดับบัญชีคืออะไร?
CloudWatch Logs retention ระดับบัญชีคือนโยบายที่ AWS เปิดให้ใช้เมื่อ 9 พฤศจิกายน 2026 ใช้กำหนดว่าจะเก็บ log ไว้กี่วันให้ทุก log group ในบัญชี หรือเฉพาะ log group ที่ชื่อขึ้นต้นด้วย prefix เดียวกัน แทนการตั้งค่าทีละ log group
ถ้าไม่ตั้ง CloudWatch Logs retention เลย log จะถูกเก็บไว้นานแค่ไหน?
คู่มือของ AWS ระบุว่าโดยค่าเริ่มต้น CloudWatch Logs เก็บ log ไว้ไม่มีกำหนด จนกว่าจะตั้ง CloudWatch Logs retention ให้ log group หรือสร้างนโยบายระดับบัญชี ข้อมูลที่ไม่หมดอายุจึงสะสมเป็นค่าเก็บข้อมูลรายเดือนไปเรื่อย ๆ
นโยบายระดับบัญชีกับค่าที่ตั้งใน log group อันไหนมีผล?
นโยบาย CloudWatch Logs retention ระดับบัญชีมีผลเหนือค่าที่ตั้งใน log group แม้ค่าเดิมจะยาวกว่า ส่วนถ้ามีหลายนโยบายครอบ log group เดียวกัน CloudWatch Logs ใช้อายุที่ยาวที่สุด และนับ NEVER_EXPIRE เป็นค่ายาวที่สุด จึงควรรัน dry run ก่อนสร้างนโยบาย
CloudWatch Logs retention ระดับบัญชีมีค่าใช้จ่ายไหม?
หน้าประกาศของ AWS ระบุว่าใช้ได้โดยไม่มีค่าใช้จ่ายเพิ่ม ผู้ใช้ยังจ่ายค่ารับ log และค่าเก็บ log ตามราคา CloudWatch ปกติ ซึ่งการลดอายุเก็บ log ที่ไม่จำเป็นช่วยลดส่วนค่าเก็บข้อมูลได้
แหล่งอ้างอิง
- Amazon CloudWatch Logs announces account-level retention policies — AWS
- Working with log groups and log streams — Amazon CloudWatch Logs User Guide
- PutAccountPolicy — Amazon CloudWatch Logs API Reference
- Amazon CloudWatch Pricing — AWS
- AWS Regions — AWS Documentation
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS122
- ประเทศและสถานที่
- สหรัฐอาหรับเอมิเรตส์37สิงคโปร์245
- ผลิตภัณฑ์และเทคโนโลยี
- Amazon CloudWatch12
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ