
LLMjacking Google Cloud: คนร้ายยึดบัญชีบิล เหยื่อโดนค่า Gemini API หลักหมื่นถึงแสนดอลลาร์
Wiz เปิดเหตุ LLMjacking Google Cloud 20 ต.ค. คนร้ายขโมยบัญชีผู้ดูแลผ่านโฆษณาปลอม ผูกโปรเจกต์ตัวเองกับบัญชีบิลเหยื่อ จนเกิดค่า Gemini API หลักหมื่นถึงแสนดอลลาร์
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
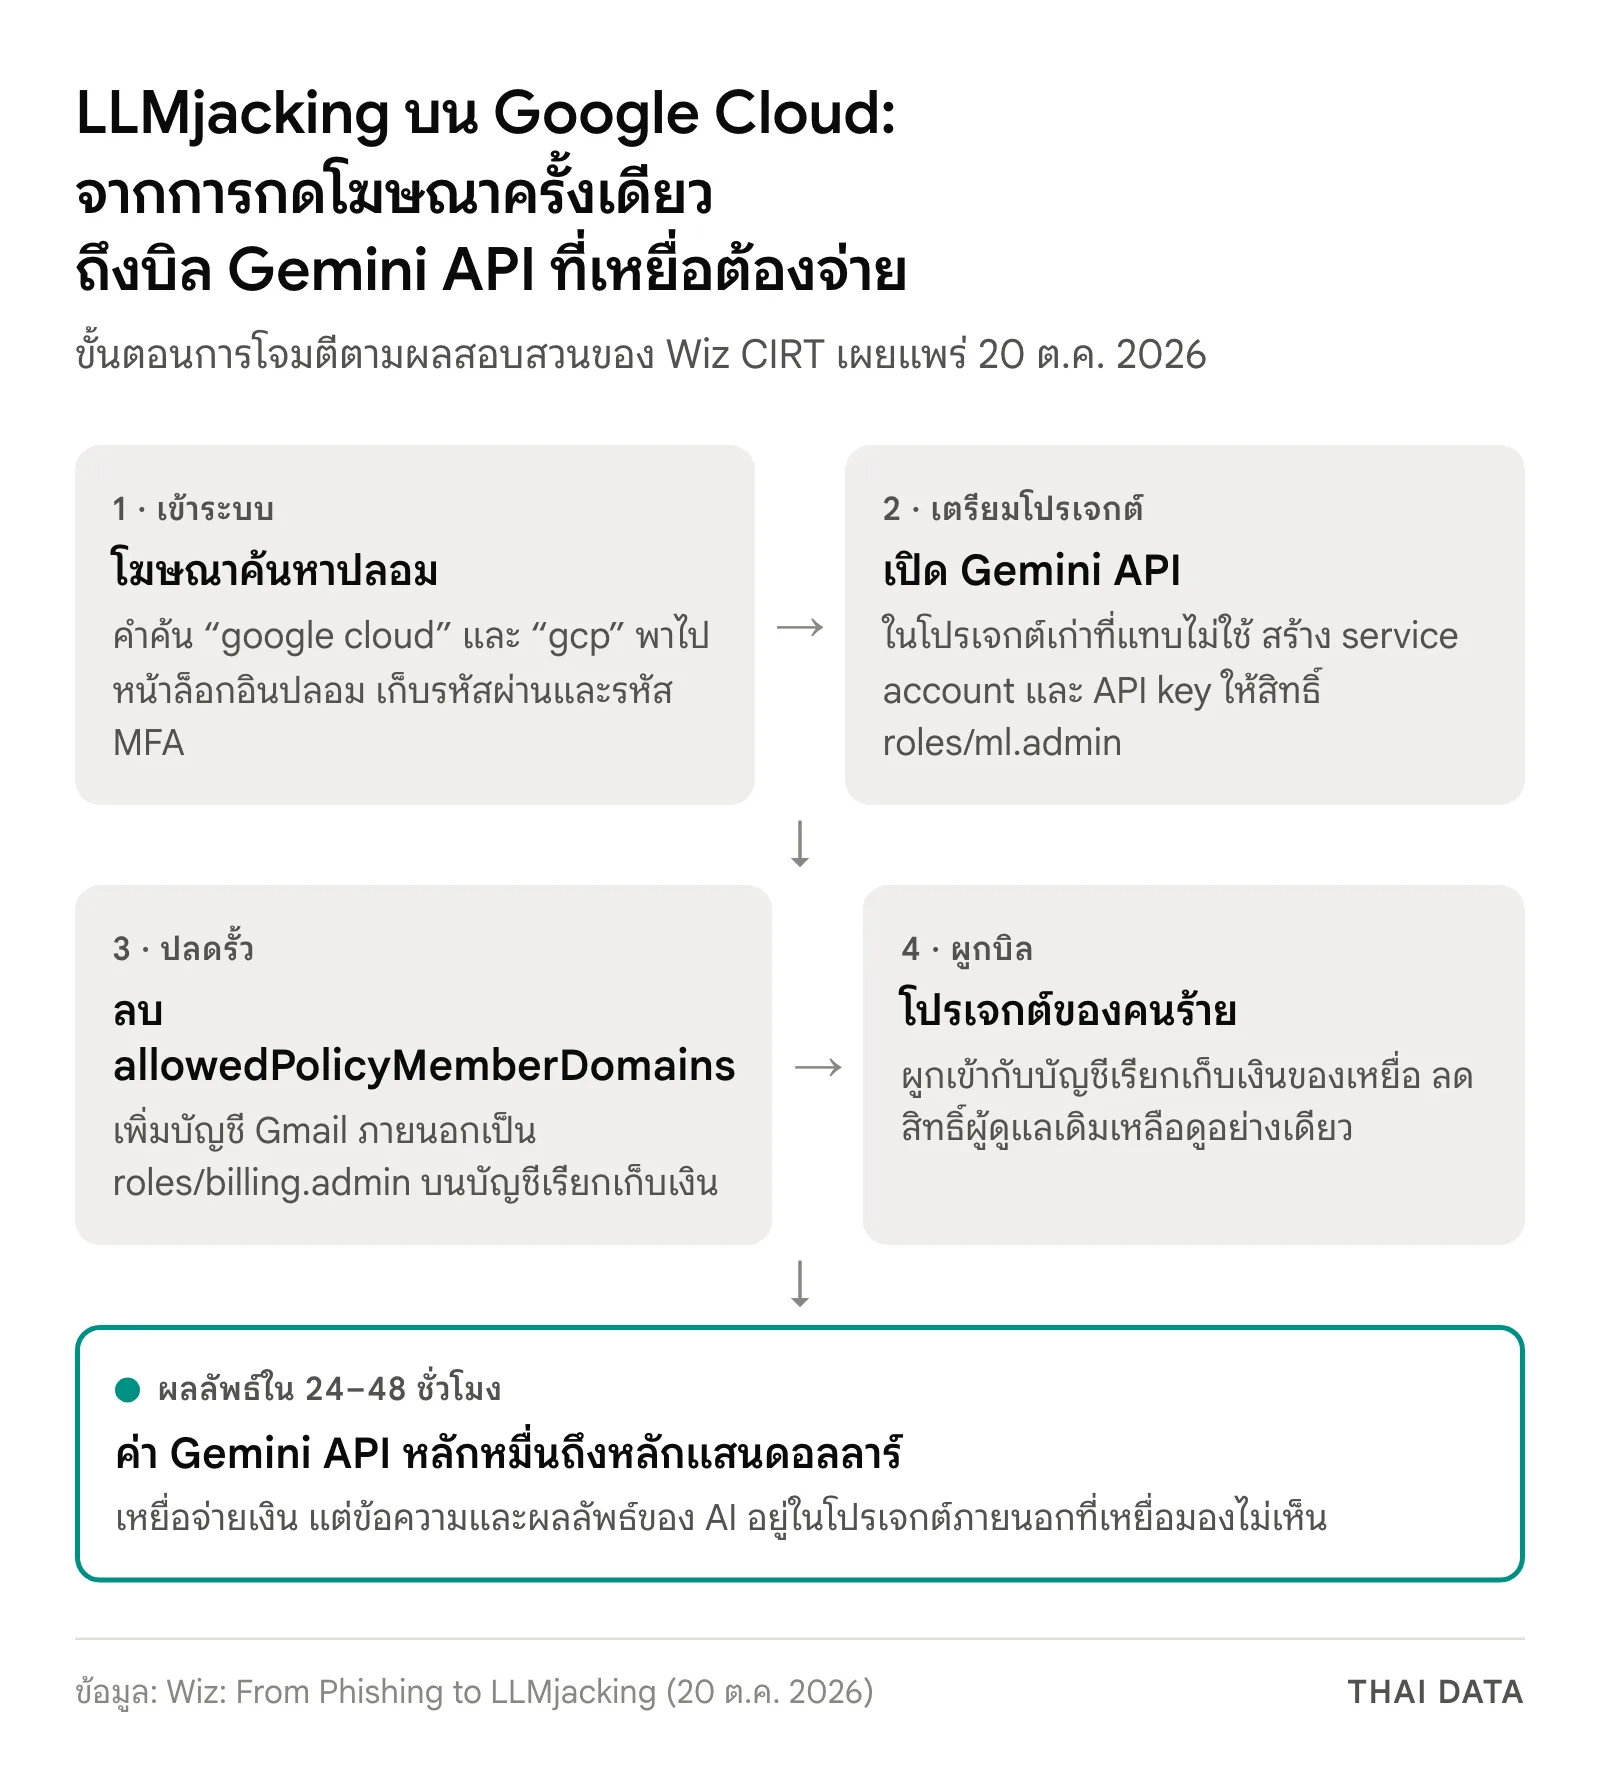
- ทีมรับมือเหตุการณ์ของ Wiz (Wiz CIRT) เผยแพร่ผลสอบสวนเมื่อ 20 ตุลาคม 2026 ว่าคนร้ายยึดบัญชีเรียกเก็บเงินของ Google Cloud เพื่อเอาไปจ่ายค่าเรียก AI ในเหตุที่เรียกได้ว่า LLMjacking Google Cloud
- จุดเริ่มคือโฆษณาบน Google Search สำหรับคำค้นอย่าง “google cloud” และ “gcp” ที่พาไปหน้าล็อกอินปลอม ซึ่งเก็บทั้งรหัสผ่านและรหัส MFA แล้วล็อกอินเข้าระบบของเหยื่อทันทีจาก IP 212.73.134[.]136
- คนร้ายลบนโยบาย iam.allowedPolicyMemberDomains เพิ่มบัญชี Gmail ภายนอกเป็น roles/billing.admin แล้วผูกโปรเจกต์ของตัวเองเข้ากับบัญชีเรียกเก็บเงินของเหยื่อ ทำให้ค่าใช้งานถูกเรียกเก็บจากเหยื่อ โดย Google บังคับใช้นโยบายจำกัดโดเมนนี้เป็นค่าเริ่มต้นกับองค์กรที่สร้างตั้งแต่ 3 พฤษภาคม 2024
- ภายใน 24–48 ชั่วโมง หลังเจาะเข้าได้ เหยื่อพบค่า Gemini API ที่ไม่ได้ใช้เองตั้งแต่หลักหมื่นถึงหลักแสนดอลลาร์สหรัฐ Wiz เผยแพร่ IP 1 รายการและโดเมนฟิชชิง 16 รายการ ให้ตรวจย้อนหลัง
ทีมรับมือเหตุการณ์ของ Wiz (Wiz CIRT) เปิดเผยเมื่อวันที่ 20 ตุลาคม 2026 ถึงการโจมตีแบบ LLMjacking Google Cloud ที่คนร้ายขโมยบัญชีผู้ดูแลผ่านโฆษณาค้นหาปลอม แล้วผูกโปรเจกต์ของตัวเองเข้ากับบัญชีเรียกเก็บเงินของเหยื่อ ภายใน 24–48 ชั่วโมงเหยื่อพบค่า Gemini API ที่ไม่ได้ใช้เองตั้งแต่หลักหมื่นถึงหลักแสนดอลลาร์สหรัฐ
Wiz ระบุว่าสอบสวนการเจาะระบบลักษณะนี้มาแล้วหลายครั้ง และรายงานฉบับนี้เน้นเฉพาะแคมเปญที่เล็ง Google Cloud Platform (GCP) จุดที่ต่างจากการขโมยทรัพยากรคลาวด์แบบเดิมคือคนร้ายไม่ได้ทำลายหรือเข้ารหัสข้อมูล เป้าหมายคือให้เหยื่อเป็นคนจ่ายค่าเรียกโมเดลภาษาขนาดใหญ่ (LLM) จำนวนมากแทนตัวเอง ต่อจากรายงานของ Wiz เรื่อง AI Agent ที่ไล่ยึดคลาวด์ทั้งระบบที่เผยแพร่เมื่อ 19 ตุลาคม
LLMjacking Google Cloud เริ่มจากโฆษณาค้นหาปลอม
คนร้ายซื้อโฆษณาบน Google Search สำหรับคำค้นที่ผู้ดูแลระบบใช้บ่อย เช่น “google cloud” และ “gcp” เมื่อผู้ใช้กดโฆษณา ระบบจะพาผ่านหน้า Google Sites ไปยังหน้าล็อกอิน Google ปลอม ผู้ใช้ที่มีสิทธิ์เข้า Google Cloud Console กรอกทั้งรหัสผ่านและรหัสยืนยันตัวตนหลายปัจจัย (MFA) จากนั้นหน้าเว็บส่งผู้ใช้กลับไปหน้าล็อกอินจริงให้กรอกอีกรอบ ผู้ใช้จึงน่าจะคิดว่าเป็นแค่ความขัดข้องเล็กน้อย
ระหว่างนั้นชุดเครื่องมือฟิชชิงอัตโนมัติใช้รหัสที่ได้ล็อกอินเข้าระบบของเหยื่อทันทีจาก IP 212.73.134[.]136 และล็อกอินซ้ำอีกครั้งจาก IP ที่สองภายในไม่กี่นาที ซึ่งคนร้ายใช้ต่อตลอดการโจมตี Google ตรวจพบการล็อกอินที่ผิดปกติและส่งอีเมลเตือนถึงผู้ใช้โดยอัตโนมัติ และ Google Ads ลบแคมเปญโฆษณานี้แล้วหลังได้รับรายงาน แต่ Wiz เตือนว่าองค์กรไม่ควรพึ่งการสังเกตของผู้ใช้อย่างเดียว ควรดึง User Log Events ของ Google Workspace มาเฝ้าดูสัญญาณล็อกอินน่าสงสัยด้วย
คนร้ายปลดล็อกบัญชีเรียกเก็บเงินในเหตุ LLMjacking Google Cloud อย่างไร
หลังเข้าได้ คนร้ายใช้สิทธิ์ที่มากเกินจำเป็นของบัญชีที่ถูกขโมยเตรียมระบบเป็นขั้นตอน
| ขั้น | สิ่งที่คนร้ายทำในเหตุ LLMjacking Google Cloud ตามรายงานของ Wiz |
|---|---|
| เตรียมโปรเจกต์ | เลือกโปรเจกต์เก่าที่แทบไม่มีการใช้งาน เปิด Gemini API สร้าง service account และ API key แล้วให้สิทธิ์สูงอย่าง roles/ml.admin และ roles/mcp.toolUser |
| ปิดรั้วโดเมน | ลบนโยบายระดับองค์กรอย่าง iam.allowedPolicyMemberDomains ที่จำกัดให้เฉพาะบัญชีโดเมนของบริษัทได้รับสิทธิ์ IAM |
| เพิ่มคนนอก | เพิ่มบัญชี Gmail ของคนร้ายเข้าบัญชีเรียกเก็บเงิน ให้ roles/billing.admin และ roles/recommender.billingAccountCudAdmin |
| ผูกโปรเจกต์ภายนอก | ผูกโปรเจกต์ GCP ที่คนร้ายควบคุมเข้ากับบัญชีเรียกเก็บเงินของเหยื่อ ค่าเรียก API ทั้งหมดจึงถูกคิดกับเหยื่อ |
| พรางตัวและล็อกผู้ดูแล | ใช้ IP ในประเทศเดียวกับสำนักงานใหญ่ของเหยื่อ และลดสิทธิ์ผู้ดูแลบัญชีเรียกเก็บเงินเดิมเหลือแค่ดูอย่างเดียว |
เอกสารของ Google Cloud อธิบายว่าบทบาท Billing Account Administrator (roles/billing.admin) เป็นบทบาทระดับเจ้าของบัญชีเรียกเก็บเงิน สามารถผูกและยกเลิกการผูกโปรเจกต์ และจัดการสิทธิ์ของผู้ใช้คนอื่นบนบัญชีได้ ส่วนนโยบายจำกัดโดเมนนั้น องค์กรที่สร้างตั้งแต่วันที่ 3 พฤษภาคม 2024 จะถูกบังคับใช้ iam.allowedPolicyMemberDomains เป็นค่าเริ่มต้นโดยมีโดเมนขององค์กรเป็นค่าเดียวที่อนุญาต การที่คนร้ายลบนโยบายนี้จึงเป็นการปลดรั้วที่ Google ใส่ไว้ให้
ทำไมเหยื่อ LLMjacking Google Cloud มองไม่เห็นว่าคนร้ายใช้ AI ทำอะไร
เพราะโปรเจกต์ที่ใช้งานจริงเป็นของคนร้าย การสร้าง API key การส่งข้อความเข้าโมเดล และผลลัพธ์ทั้งหมดจึงเกิดนอกองค์กร Wiz ระบุว่าเหยื่อต้องรับภาระค่าใช้จ่าย แต่ล็อกด้านความปลอดภัยและการตรวจสอบภายในไม่มีข้อมูลว่างาน AI เหล่านั้นคืออะไร สิ่งเดียวที่เหยื่อ LLMjacking Google Cloud เห็นคือค่าใช้จ่ายที่พุ่งขึ้นจากระดับปกติอย่างรวดเร็ว ซึ่งในกรณีที่ Wiz สอบสวนเกิดขึ้นภายใน 24–48 ชั่วโมงหลังคนร้ายเข้าระบบได้
ทำไมเรื่องนี้สำคัญ
LLMjacking Google Cloud แสดงว่าบัญชีเรียกเก็บเงินกลายเป็นเป้าหมายในตัวเอง เมื่อค่าเรียกโมเดล AI คิดตามปริมาณ คนร้ายที่ได้สิทธิ์ billing admin สามารถเปลี่ยนบัตรเครดิตของบริษัทเป็นแหล่งทุนของตัวเองได้ในไม่กี่ชั่วโมง โดยไม่ต้องติดตั้งมัลแวร์ในเครื่องใดเลย และการที่ MFA แบบรหัสครั้งเดียวถูกดักไปพร้อมรหัสผ่านก็ย้ำว่า MFA ที่ไม่ต้านฟิชชิงยังไม่พอสำหรับบัญชีที่มีสิทธิ์สูง
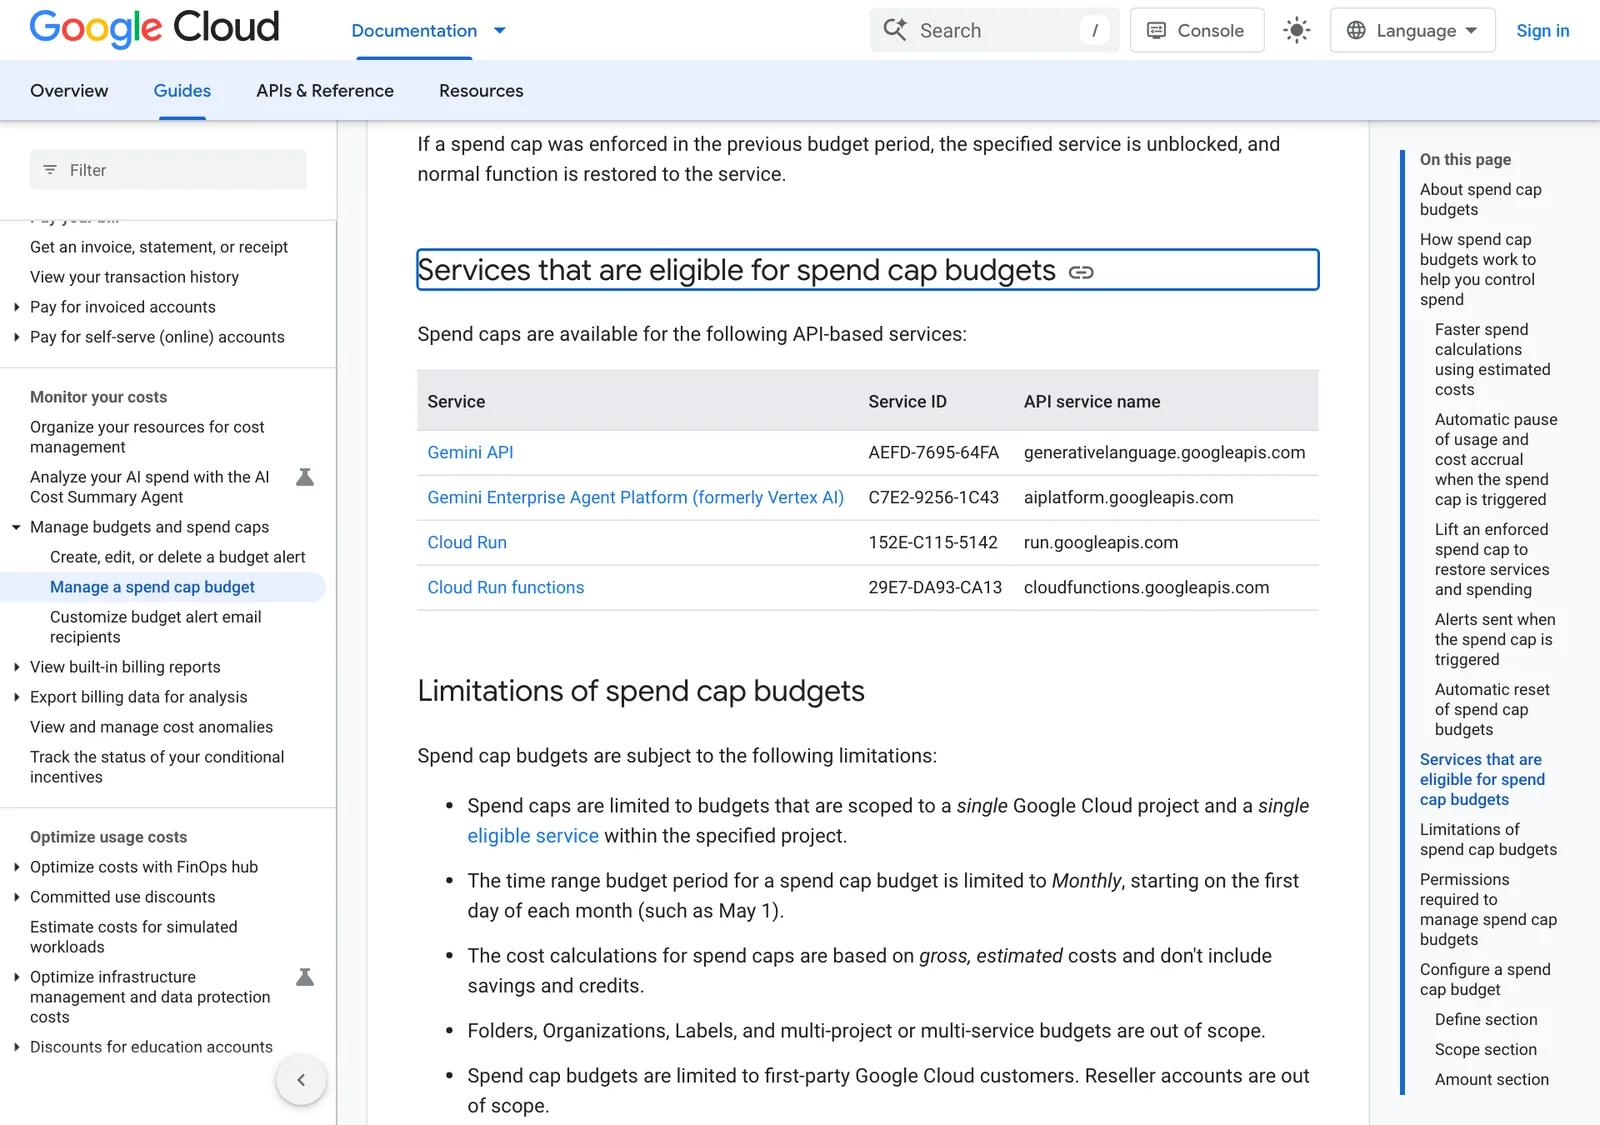
Google Cloud มีเครื่องมือคุมค่าใช้จ่ายอยู่ แต่ต้องเข้าใจข้อจำกัด เอกสารของ Google ระบุว่างบประมาณแบบแจ้งเตือนอย่างเดียว (alerts-only budget) ไม่ได้หยุดการใช้งานหรือการเรียกเก็บเงิน ส่วน spend cap budget จะหยุดการใช้งานใหม่ของบริการเมื่อค่าใช้จ่ายประเมินเกิน 100% ของงบ และส่งอีเมลเตือนที่ 50%, 80% และ 100%
| ข้อจำกัดของ spend cap budget ตามเอกสาร Google Cloud | รายละเอียด |
|---|---|
| บริการที่รองรับ | Gemini API, Gemini Enterprise Agent Platform (เดิมคือ Vertex AI), Cloud Run และ Cloud Run functions |
| ขอบเขต | หนึ่งงบต่อหนึ่งโปรเจกต์และหนึ่งบริการ ไม่รองรับระดับโฟลเดอร์ องค์กร หรือหลายโปรเจกต์ |
| รอบงบ | รายเดือนเท่านั้น เริ่มวันที่ 1 ของเดือน |
| ผู้ใช้ที่ตั้งได้ | ลูกค้าที่ซื้อตรงกับ Google Cloud บัญชีผ่านตัวแทนจำหน่าย (reseller) อยู่นอกขอบเขต |
| ความเร็ว | ไม่ได้หยุดทันที ค่าใช้จ่ายที่เกินก่อนหยุดยังถูกเรียกเก็บตามปกติ |
สิ่งที่องค์กรควรทำ
- ตรวจย้อนหลังด้วยตัวบ่งชี้ของ Wiz ค้นล็อก Google Workspace และ GCP หา IP 212.73.134[.]136 และโดเมนฟิชชิง 16 รายการที่ Wiz เผยแพร่ เช่น gboogl[.]com และ gcoalg[.]com พร้อมหาบัญชีโดเมนภายนอกอย่าง @gmail.com ใน IAM
- เฝ้าดูการเปลี่ยนแปลงที่เป็นสัญญาณ ตั้งการแจ้งเตือนเมื่อมีการแก้ iam.allowedPolicyMemberDomains เมื่อมีการเปลี่ยนผู้ดูแลบัญชีเรียกเก็บเงิน และเมื่อมีการเปิด Gemini API หรือสร้าง API key ในโปรเจกต์เก่า
- ลดคนที่มี roles/billing.admin ให้เหลือน้อยที่สุด แยกบัญชีผู้ดูแลออกจากบัญชีใช้งานประจำวัน และใช้ MFA แบบต้านฟิชชิงอย่าง passkey หรือกุญแจความปลอดภัย
- ตั้ง spend cap ให้โปรเจกต์ที่ใช้ AI และตรวจรายการโปรเจกต์ที่ผูกกับบัญชีเรียกเก็บเงินเป็นประจำ เพราะในเหตุ LLMjacking Google Cloud นี้ค่าใช้จ่ายเกิดจากโปรเจกต์ของคนร้ายที่ถูกผูกเข้ามา องค์กรที่ซื้อ Google Cloud ผ่านตัวแทนจำหน่ายควรถามตัวแทนว่ามีกลไกหยุดค่าใช้จ่ายแบบใดแทน
- สอนผู้ดูแลให้เข้าคอนโซลจากบุ๊กมาร์ก ไม่ใช่จากผลค้นหาหรือโฆษณา เพราะ LLMjacking Google Cloud รอบนี้เริ่มจากการกดโฆษณาเพียงครั้งเดียว
ติดตามข่าวคลาวด์และความปลอดภัยของคลาวด์ได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
LLMjacking Google Cloud คืออะไร?
LLMjacking Google Cloud คือการที่คนร้ายเจาะบัญชีผู้ดูแลระบบ Google Cloud ขององค์กร แล้วเอาบัญชีเรียกเก็บเงินไปจ่ายค่าเรียกใช้โมเดล AI อย่าง Gemini API ในปริมาณมาก ตามที่ Wiz CIRT รายงานเมื่อ 20 ต.ค. 2026 เป้าหมายไม่ใช่การทำลายระบบ แต่เป็นการให้เหยื่อจ่ายค่า AI แทน
คนร้าย LLMjacking Google Cloud เข้าบัญชีได้อย่างไร?
ในเหตุ LLMjacking Google Cloud ที่ Wiz รายงาน คนร้ายซื้อโฆษณาบน Google Search สำหรับคำค้นอย่าง google cloud และ gcp เมื่อผู้ใช้กดโฆษณาจะถูกพาผ่าน Google Sites ไปหน้าล็อกอินปลอมที่เก็บทั้งรหัสผ่านและรหัส MFA ก่อนส่งผู้ใช้กลับไปหน้าล็อกอินจริง ผู้ใช้จึงคิดว่าแค่ล็อกอินพลาด Google Ads ลบแคมเปญโฆษณานี้แล้วหลังได้รับรายงาน
ทำไมเหยื่อ LLMjacking Google Cloud มองไม่เห็นว่าคนร้ายใช้ AI ทำอะไร?
ในเหตุ LLMjacking Google Cloud ที่ Wiz สอบสวน คนร้ายผูกโปรเจกต์ที่ตัวเองควบคุมเข้ากับบัญชีเรียกเก็บเงินของเหยื่อ การสร้าง API key การส่งข้อความ และผลลัพธ์จากโมเดลจึงเกิดในโปรเจกต์ภายนอกทั้งหมด เหยื่อต้องจ่ายเงิน แต่ล็อกด้านความปลอดภัยและการตรวจสอบของตัวเองไม่มีข้อมูลว่าคนร้ายใช้ AI ทำอะไร
Spend cap ช่วยกัน LLMjacking Google Cloud ได้ไหม?
Google Cloud มี spend cap budget ที่หยุดการใช้งานบริการที่รองรับ เช่น Gemini API และ Vertex AI เมื่อค่าใช้จ่ายประเมินเกิน 100% ของงบ แต่ตั้งได้ทีละโปรเจกต์และทีละบริการ ใช้ไม่ได้กับบัญชีที่ซื้อผ่านตัวแทนจำหน่าย และไม่ได้หยุดทันที จึงควรใช้คู่กับการจำกัดสิทธิ์ billing admin และตรวจรายการโปรเจกต์ที่ผูกกับบัญชี เพื่อรับมือ LLMjacking Google Cloud
แหล่งอ้างอิง
- From Phishing to LLMjacking: Threat Actors Targeting Cloud Billing Accounts for LLM Usage — Wiz
- Manage spend cap budgets — Google Cloud
- Restricting identities by domain — Google Cloud
- Overview of Cloud Billing access control — Google Cloud
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google Cloud34Wiz4Google80
- ผลิตภัณฑ์และเทคโนโลยี
- Gemini24Gmail9Google Workspace14Gemini Enterprise6
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ