
Secrets Manager cross-account replication เปิดตามประกาศ AWS 13 พ.ย. 2026 ทำสำเนา secret ข้ามบัญชีให้ตามค่าหลักและการหมุนเวียน เก็บในบัญชีกู้คืนที่แยกจากกัน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
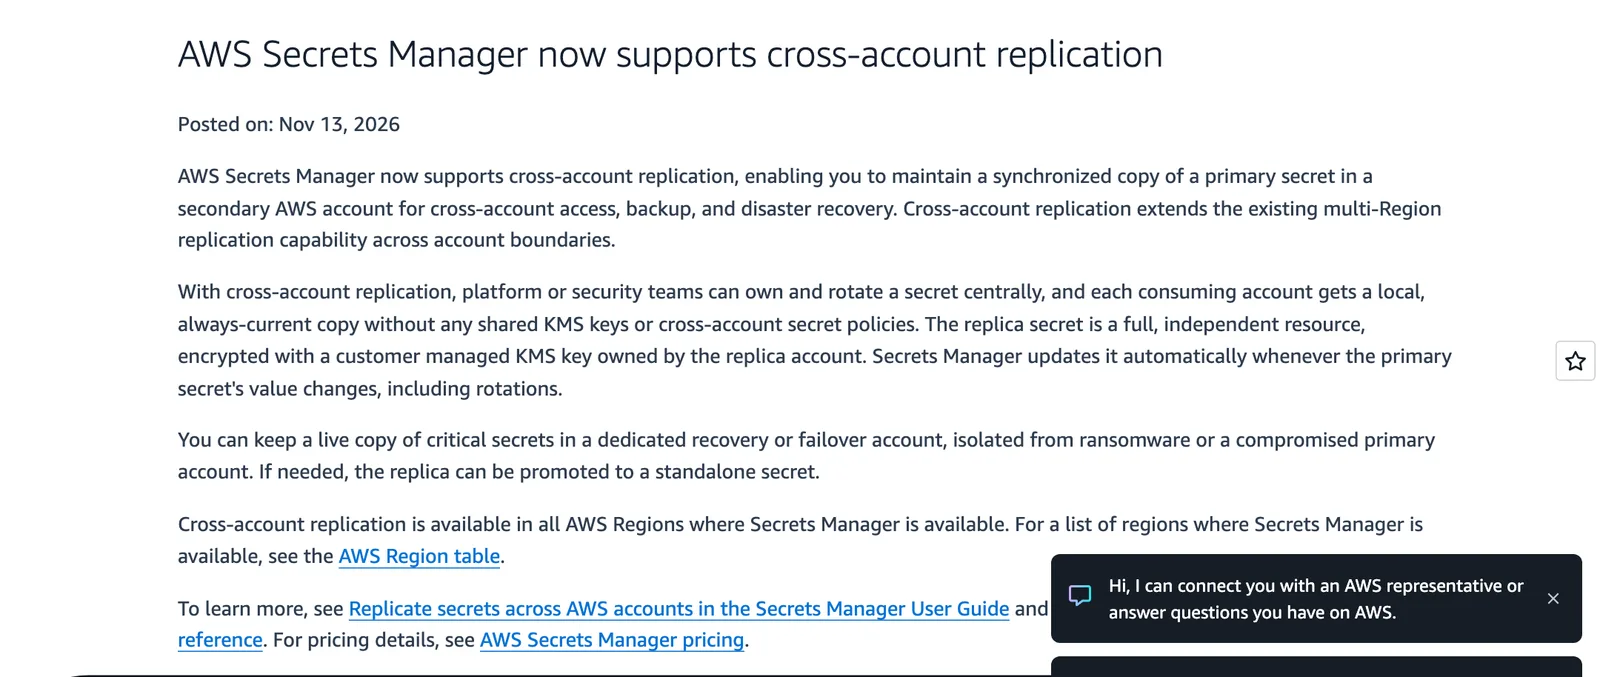
- AWS ประกาศเมื่อ 13 พฤศจิกายน 2026 ว่า AWS Secrets Manager รองรับ cross-account replication เก็บสำเนา secret หลักไว้ใน บัญชี AWS อีก 1 บัญชี สำหรับการเข้าถึงข้ามบัญชี สำรองข้อมูล และกู้คืนระบบ
- สำเนาเป็นทรัพยากรอิสระเต็มรูปแบบที่เข้ารหัสด้วย customer managed KMS key ของบัญชีปลายทาง และ Secrets Manager อัปเดตให้เองเมื่อค่าของ secret หลักเปลี่ยน รวมถึงการหมุนเวียนค่า
- ตามประกาศ 13 พ.ย. 2026 ไม่ต้องแชร์ KMS key หรือเขียน cross-account secret policy ข้ามบัญชี ทีมกลางเป็นเจ้าของและหมุนเวียน secret ส่วนบัญชีที่ใช้งานได้สำเนาในบัญชีตัวเอง
- ฟีเจอร์ใช้ได้ ทุก Region ที่มี Secrets Manager ณ วันที่ 13 พ.ย. 2026 และสำเนาถูก promote เป็น secret แยกอิสระได้เมื่อจำเป็น โดยมี API ชื่อ AssociateCrossAccountReplica
Amazon Web Services ประกาศเมื่อ 13 พฤศจิกายน 2026 ว่า AWS Secrets Manager รองรับ Secrets Manager cross-account replication แล้ว ผู้ดูแลเก็บสำเนา secret หลักที่ซิงก์กันไว้ในบัญชี AWS อีกบัญชีได้ ใช้ทั้งเพื่อให้แอปในบัญชีอื่นเข้าถึง สำรองข้อมูล และกู้คืนระบบ โดยไม่ต้องแชร์ KMS key ข้ามบัญชี
Secrets Manager cross-account replication ทำงานอย่างไร
AWS ระบุว่าฟีเจอร์นี้ขยาย multi-Region replication ที่มีอยู่เดิมให้ข้ามขอบเขตบัญชีได้ ข้อมูลสำคัญตามประกาศมีดังนี้
- สำเนาเป็นทรัพยากรอิสระ: replica secret เป็นทรัพยากรเต็มรูปแบบ เข้ารหัสด้วย customer managed KMS key ที่บัญชีปลายทางเป็นเจ้าของ
- อัปเดตเอง: เมื่อค่าของ secret หลักเปลี่ยน Secrets Manager อัปเดตสำเนาให้อัตโนมัติ รวมถึงเมื่อมีการหมุนเวียนค่า
- ไม่ต้องแชร์กุญแจ: ไม่ต้องใช้ shared KMS key หรือ cross-account secret policy
- เจ้าของกลาง ผู้ใช้หลายบัญชี: ทีมแพลตฟอร์มหรือทีมความปลอดภัยเป็นเจ้าของและหมุนเวียน secret ที่ศูนย์กลาง ส่วนแต่ละบัญชีที่ใช้งานได้สำเนาในบัญชีตัวเองที่ตรงกับค่าล่าสุดเสมอ
- เรียกใช้ผ่าน API: ประกาศอ้างถึง API ชื่อ AssociateCrossAccountReplica และคู่มือ Replicate secrets across AWS accounts
Secrets Manager cross-account replication กับการกู้คืนระบบ
ประกาศยกกรณีใช้งานหนึ่งไว้ชัดเจนคือการใช้ Secrets Manager cross-account replication เก็บสำเนา secret สำคัญไว้ในบัญชีกู้คืนหรือบัญชี failover ที่แยกออกจากบัญชีหลัก AWS ระบุว่าบัญชีนั้นแยกจากแรนซัมแวร์หรือบัญชีหลักที่ถูกบุกรุก และเมื่อจำเป็นให้ promote สำเนาเป็น secret แยกอิสระได้
พูดให้เข้าใจง่ายคือ ถ้าบัญชี AWS หลักที่เก็บรหัสผ่านฐานข้อมูลและ API key ใช้งานไม่ได้ ทีมไม่ต้องไล่สร้างรหัสใหม่ทั้งหมดตอนวิกฤต เพราะมีสำเนาล่าสุดรออยู่อีกบัญชี ข้อควรระวังคือประกาศไม่ได้อธิบายว่า promote แล้วสำเนาและ secret หลักแยกจากกันอย่างไร จึงควรอ่านคู่มือและซ้อมขั้นตอนก่อนใช้จริง
Region และราคาของ Secrets Manager cross-account replication
ประกาศระบุว่า Secrets Manager cross-account replication ใช้ได้ในทุก Region ที่ Secrets Manager เปิดให้บริการ และให้ดูรายชื่อในตาราง Region ของ AWS ส่วนค่าใช้จ่ายให้ดูหน้าราคาของ Secrets Manager หน้าราคาอธิบายว่าคิดตามจำนวนข้อมูลลับที่จัดเก็บและจำนวนการเรียกใช้ API ไม่มีค่าธรรมเนียมล่วงหน้า แต่ประกาศไม่ได้ระบุว่าสำเนาข้ามบัญชีคิดเงินอย่างไร จึงควรตรวจราคาก่อนทำสำเนาจำนวนมาก
Secrets Manager cross-account replication ต่างจาก multi-Region replication อย่างไร
ตามประกาศ ความสามารถใหม่ต่อยอดจาก multi-Region replication ที่ทำสำเนาข้าม Region ภายในบัญชีเดียว ตารางนี้สรุปความต่างเท่าที่ประกาศระบุ
| ประเด็น | multi-Region replication เดิม | cross-account replication ใหม่ |
|---|---|---|
| ขอบเขตของสำเนา | ข้าม Region | ข้ามขอบเขตบัญชี AWS |
| กุญแจเข้ารหัสของสำเนา | ประกาศไม่ได้ระบุ | customer managed KMS key ของบัญชีปลายทาง |
| การแชร์ KMS key และ secret policy ข้ามบัญชี | ประกาศไม่ได้ระบุ | ไม่ต้อง |
| ใช้เป็นบัญชีกู้คืน | ประกาศไม่ได้ระบุ | ใช่ แยกจากบัญชีหลักได้ |
ข้อสังเกตคือประกาศเน้นการแยกบัญชีเป็นประโยชน์หลัก องค์กรที่ต้องการทั้งสองแบบ คือข้าม Region และข้ามบัญชี ควรอ่านคู่มือว่าทำร่วมกันได้อย่างไร เพราะประกาศไม่ได้กล่าวถึง
ผลต่อองค์กรไทย
องค์กรที่แยกบัญชี AWS ตามระบบหรือหน่วยงาน มักมี secret ชุดเดียวกันที่หลายบัญชีต้องใช้ เช่น รหัสผ่านฐานข้อมูลกลางหรือ API key ของคู่ค้า การเปิด Secrets Manager cross-account replication ช่วยลดการคัดลอกค่าด้วยมือและลดการแชร์กุญแจเข้ารหัสข้ามบัญชี สิ่งที่ควรทำมีดังนี้
- ระบุ secret ที่หลายบัญชีใช้ร่วมกันหรือที่ระบบกู้คืนต้องใช้ แล้วเลือกเริ่มจากกลุ่มเล็ก
- ตั้งบัญชีกู้คืนแยกจากบัญชีหลัก ใช้ผู้ดูแลและการยืนยันตัวตนคนละชุด เพื่อให้แยกจากเหตุที่กระทบบัญชีหลัก
- สร้าง customer managed KMS key ในบัญชีปลายทาง และกำหนดว่าใครใช้กุญแจนั้นได้
- ซ้อมการ promote สำเนาเป็น secret อิสระก่อนเกิดเหตุจริง และจดขั้นตอนที่แอปต้องสลับมาอ่านค่าจากสำเนา
- ตรวจค่าใช้จ่ายจากหน้าราคา เพราะประกาศไม่ได้ระบุราคาของการทำสำเนาข้ามบัญชี
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
บัญชีกู้คืนที่เก็บสำเนา secret ช่วยได้เมื่อรหัสผ่านและ API key ครบ แต่ข้อมูลจริงของระบบก็ต้องมีสำเนาแยกไว้ด้วย On-Premise to Cloud Backup ของ THAI DATA CLOUD สำรองข้อมูลจากเซิร์ฟเวอร์ในองค์กรขึ้นคลาวด์อย่างต่อเนื่อง ด้วย Continuous Data Protection และ Hybrid Cloud Backup เป็นอีกชั้นที่องค์กรวางคู่กับแผนกู้คืนได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Secrets Manager cross-account replication คืออะไร?
ตามประกาศของ AWS เมื่อ 13 พ.ย. 2026 คือการเก็บสำเนา secret หลักที่ซิงก์กันไว้ในบัญชี AWS อีกบัญชี ใช้เข้าถึงข้ามบัญชี สำรองข้อมูล และกู้คืนระบบ ขยายความสามารถ multi-Region replication เดิมให้ข้ามขอบเขตบัญชีได้
Secrets Manager cross-account replication ต้องแชร์ KMS key หรือไม่?
ไม่ต้อง AWS ระบุว่า Secrets Manager cross-account replication ไม่ต้องแชร์ KMS key และไม่ต้องใช้ cross-account secret policy สำเนาเข้ารหัสด้วย customer managed KMS key ของบัญชีปลายทางเอง และเป็นทรัพยากรอิสระเต็มรูปแบบ
ค่า secret ที่หมุนเวียนแล้วถึงสำเนาในบัญชีอื่นหรือไม่?
ถึง AWS ระบุว่า Secrets Manager cross-account replication อัปเดตสำเนาให้อัตโนมัติทุกครั้งที่ค่าของ secret หลักเปลี่ยน รวมถึงตอนหมุนเวียนค่า ทำให้บัญชีที่ใช้งานมีสำเนาล่าสุดอยู่เสมอ ตามที่ประกาศอธิบายไว้
ใช้ Secrets Manager cross-account replication กู้คืนระบบได้อย่างไร?
ใช้ Secrets Manager cross-account replication เก็บสำเนา secret สำคัญไว้ในบัญชีกู้คืนหรือบัญชี failover ที่แยกจากบัญชีหลัก เมื่อจำเป็นให้ promote สำเนาเป็น secret แยกอิสระ AWS ระบุว่าวิธีนี้แยกจากแรนซัมแวร์หรือบัญชีหลักที่ถูกบุกรุกได้
แหล่งอ้างอิง
- AWS Secrets Manager now supports cross-account replication — Amazon Web Services
- AWS Secrets Manager pricing — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS142
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ