
FaceStealer เกาหลีเหนือ ขโมยคริปโตกว่า 400 ล้านดอลลาร์ใน 18 เดือนด้วยวิดีโอคอลปลอมและดีปเฟก DOJ ประกาศ 12 พ.ย. 2026 ว่ายึดคลาวด์ของแฮกเกอร์ได้แล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
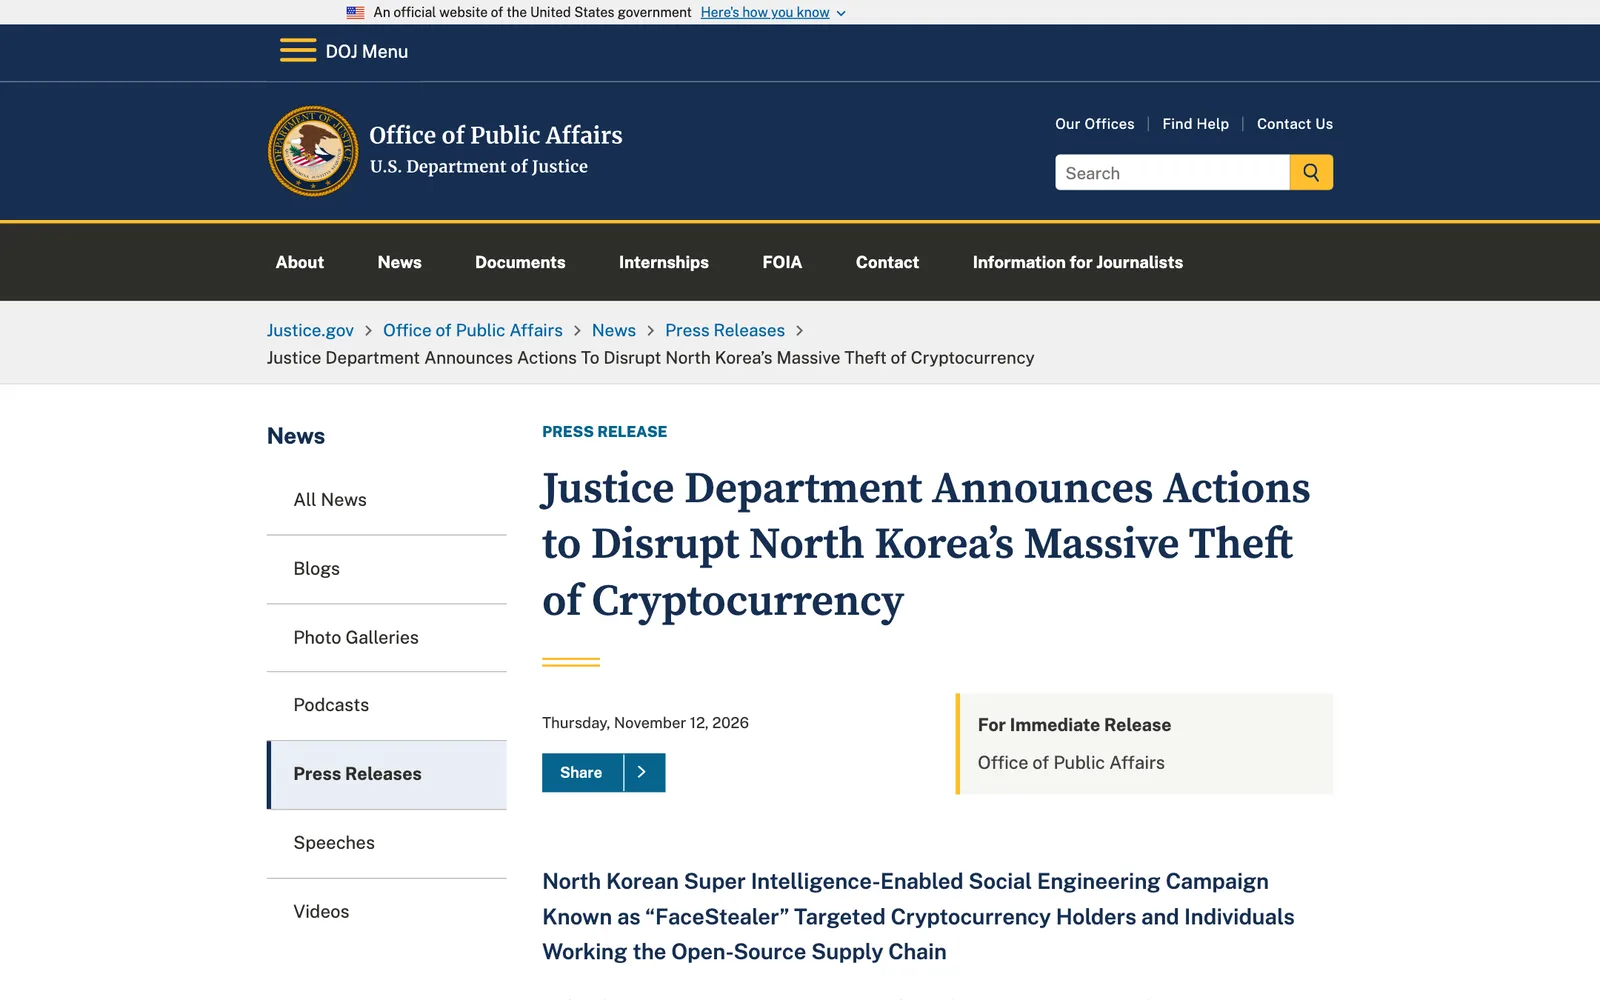
- กระทรวงยุติธรรมสหรัฐฯ (DOJ) ประกาศเมื่อ 12 พ.ย. 2026 ว่ายึดโครงสร้างพื้นฐานบนคลาวด์ของแผนหลอกลวงที่ FBI เรียกว่า FaceStealer ซึ่งขโมยคริปโตมูลค่ากว่า 400 ล้านดอลลาร์ ใน 18 เดือน
- FBI ยึดวิดีโอจากเว็บแคมของเหยื่อได้กว่า 900 รายการ แฮกเกอร์ใช้วิดีโอที่แอบอัดไว้และดีปเฟกของบุคคลในวงการคริปโตมาเล่นในห้องประชุมปลอมเพื่อสร้างความไว้ใจ
- เมื่อเหยื่อเข้าห้องประชุม แฮกเกอร์สร้างข้อผิดพลาดปลอมและให้ลิงก์ไป "แก้ไข" ซึ่งติดตั้งมัลแวร์ ปัจจุบันกลุ่มนี้หันไปเล็งนักพัฒนาโอเพนซอร์สเพื่อโจมตีซัพพลายเชนซอฟต์แวร์ด้วย
- DOJ ยังประกาศแยกว่าอายัดหรือยึดตามคำสั่งศาลแล้วกว่า 1.2 พันล้านดอลลาร์ จากสินทรัพย์ที่เกาหลีเหนือขโมยจาก Binance ซึ่ง FBI ระบุว่ากลุ่ม TraderTraitor ก่อเหตุเมื่อราววันที่ 29 ต.ค. และอายัดได้รวมกว่า 2.7 พันล้านดอลลาร์
FaceStealer เกาหลีเหนือ คือแผนหลอกลวงที่ FBI ระบุว่าขโมยคริปโตมูลค่ามากกว่า 400 ล้านดอลลาร์ใน 18 เดือน กระทรวงยุติธรรมสหรัฐฯ (DOJ) ประกาศเมื่อ 12 พฤศจิกายน 2026 ว่ายึดโครงสร้างพื้นฐานบนคลาวด์ที่แฮกเกอร์ใช้ และ FBI ยึดวิดีโอเว็บแคมของเหยื่อได้กว่า 900 รายการ
FaceStealer เกาหลีเหนือทำงานอย่างไร
ตามเอกสารข่าวของ DOJ แฮกเกอร์ที่ใช้ FaceStealer เกาหลีเหนือส่งคำเชิญประชุมวิดีโอจากบัญชีที่ขโมยมาจากเหยื่อรายก่อน เมื่อเป้าหมายเข้าห้อง แฮกเกอร์บันทึกภาพจากเว็บแคมของเป้าหมาย และเล่นวิดีโอที่อัดไว้ของเหยื่อรายก่อนซึ่งเป้าหมายรู้จัก เพื่อทำให้เหมือนมีคนรู้จักอยู่ในการประชุมจริง DOJ ระบุว่ากลุ่มนี้ยังใช้ปัญญาประดิษฐ์ขั้นสูงสร้างวิดีโอดีปเฟกของบุคคลที่มีชื่อเสียงในวงการคริปโตและเว็บ 3 เพื่อเพิ่มความน่าเชื่อถือ
ระหว่างประชุม แฮกเกอร์สร้างข้อผิดพลาดปลอม เช่น อ้างว่าได้ยินเสียงเป้าหมายไม่ชัด แล้วให้ลิงก์หรือคำสั่งไป "แก้ไข" ซึ่งติดตั้งมัลแวร์ลงเครื่อง จากนั้นแฮกเกอร์ขโมยคริปโตหรือใช้สิทธิ์เข้าถึงระบบอื่นของเหยื่อ DOJ ระบุว่าในบางกรณีที่รายงาน การขโมยเกิดหลังการติดมัลแวร์ครั้งแรกหลายเดือนจนถึงมากกว่า 1 ปี และแฮกเกอร์ยังเข้าถึงรายชื่อผู้ติดต่อ โซเชียลมีเดีย และแอปสื่อสารเพื่อเล็งเป้าหมายรายต่อไป
เว็บไซต์ FaceStealer ของ FBI สรุปวงจรของ FaceStealer เกาหลีเหนือไว้เป็น 5 ขั้น ได้แก่ แอบบันทึกเว็บแคมของเหยื่อ ยึดบัญชีสื่อสารและส่งข้อความหาผู้ติดต่อ ส่งลิงก์วิดีโอปลอมให้เป้าหมายใหม่ ล่อเข้าห้องประชุมที่เหมือนจริง และปลอมเป็นเหยื่อรายแรกด้วยวิดีโอที่อัดไว้จนเป้าหมายติดมัลแวร์เอง
ใครอยู่เบื้องหลัง FaceStealer เกาหลีเหนือ และอะไรที่ถูกยึด
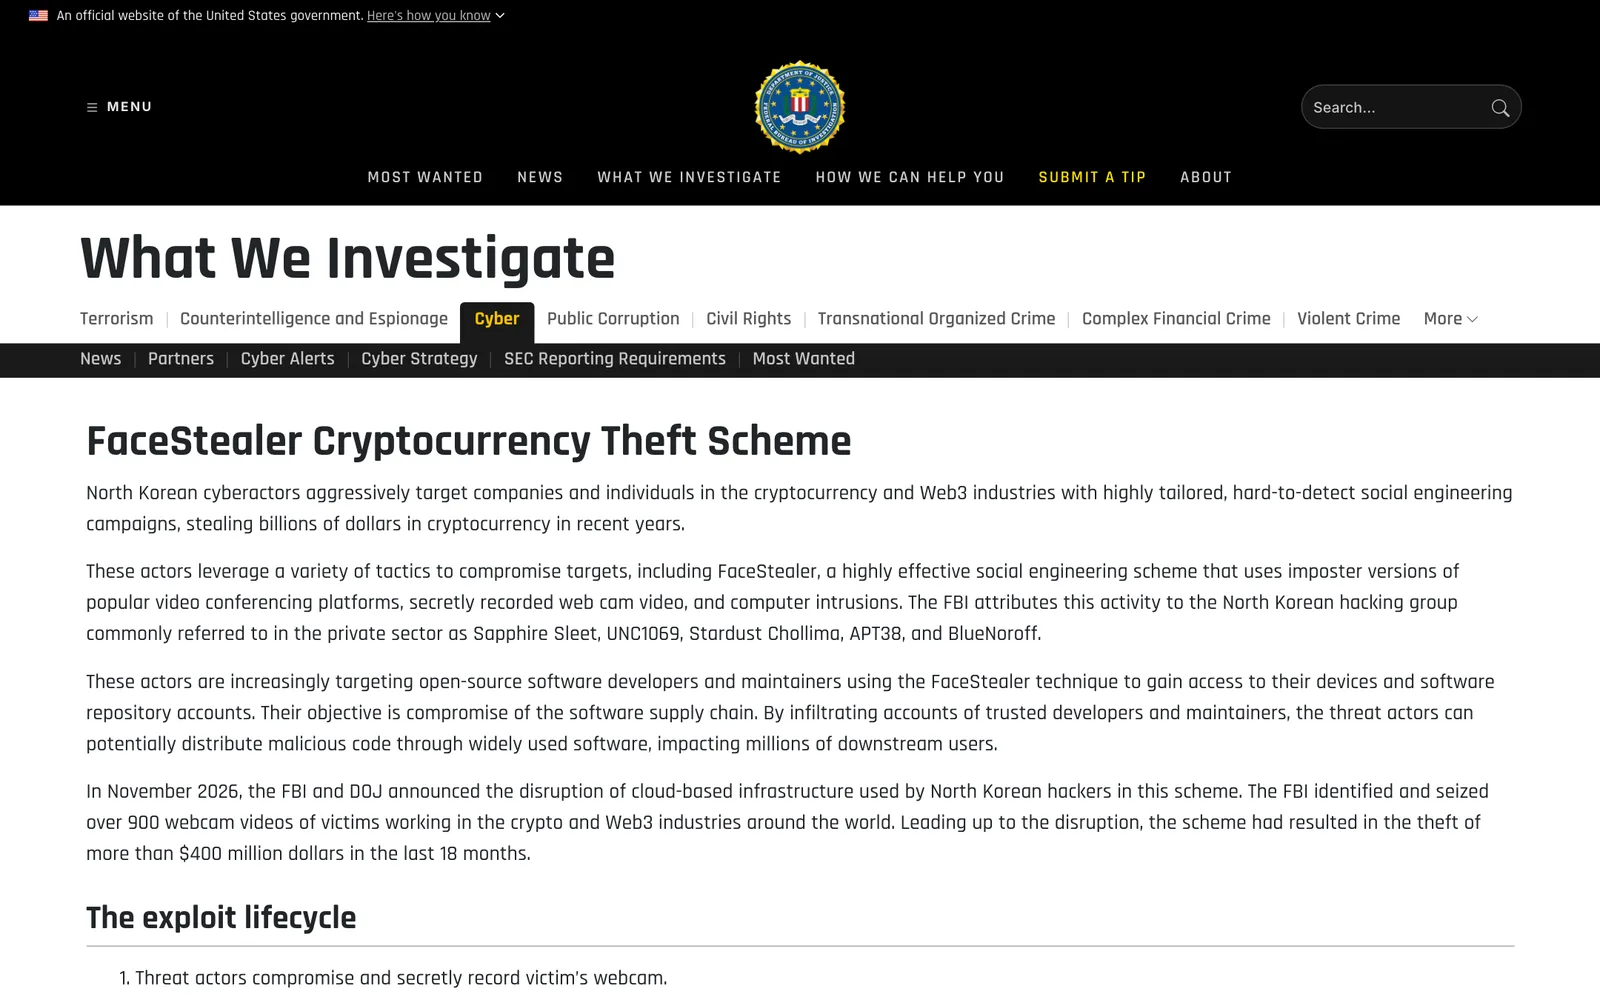
FBI ระบุว่า FaceStealer เกาหลีเหนือเป็นกิจกรรมของกลุ่มแฮกเกอร์เกาหลีเหนือที่ภาคเอกชนรู้จักในชื่อ Sapphire Sleet, UNC1069, Stardust Chollima, APT38 และ BlueNoroff เอกสารข่าวของ DOJ ยังรวมชื่อ Dangerous Password และ CryptoCore ไว้ในรายชื่อเรียกขานของกลุ่มด้วย
| รายการ | ตัวเลขตามประกาศ DOJ และ FBI |
|---|---|
| วันประกาศ | 12 พฤศจิกายน 2026 |
| คริปโตที่ถูกขโมยผ่าน FaceStealer | มากกว่า 400 ล้านดอลลาร์ ใน 18 เดือน |
| วิดีโอเว็บแคมเหยื่อที่ FBI ยึดตามหมายศาล | มากกว่า 900 รายการ |
| สิ่งที่ถูกยึด | โครงสร้างพื้นฐานบนคลาวด์ที่ใช้ในแผน (เขตกลางของแคลิฟอร์เนีย) |
Brett Leatherman ผู้อำนวยการปฏิบัติการสาขาไซเบอร์ของ FBI กล่าวว่านักปฏิบัติการไซเบอร์ของเกาหลีเหนือใช้ FaceStealer เล็งบุคคลในวงการคริปโตและเว็บ 3 ด้วยกลวิธีวิศวกรรมสังคมที่หลอกลวง ส่วน Patrick Grandy ผู้ช่วยผู้อำนวยการสำนักงาน FBI ลอสแอนเจลิส กล่าวว่าแผนนี้ "สามารถหลอกแม้ผู้ใช้ที่เชี่ยวชาญเทคนิคและระวังความปลอดภัยที่สุดได้" ตามที่ปรากฏในเอกสารข่าวของ DOJ
FaceStealer เกาหลีเหนือเล็งเป้าหมายใหม่: นักพัฒนาโอเพนซอร์ส
DOJ และ FBI ระบุว่ากลุ่มที่ใช้ FaceStealer เกาหลีเหนือเล็งผู้พัฒนาและดูแลซอฟต์แวร์โอเพนซอร์สมากขึ้น เพื่อเข้าถึงเครื่องและบัญชีที่เก็บซอฟต์แวร์ที่บุคคลเหล่านั้นควบคุม FBI ชี้ว่าการยึดบัญชีของนักพัฒนาที่น่าเชื่อถือทำให้เผยแพร่โค้ดอันตรายผ่านซอฟต์แวร์ที่ใช้กันกว้างขวางได้ และกระทบผู้ใช้ปลายทางเป็นจำนวนมาก FBI เผยแพร่รายงานที่อธิบายกลไกและแนวทางป้องกัน และเปิดเว็บไซต์ www.fbi.gov/facestealer เป็นศูนย์รวมข้อมูล
เรื่องแยก: Binance และการอายัดกว่า 1.2 พันล้านดอลลาร์
ในประกาศเดียวกับเรื่อง FaceStealer เกาหลีเหนือ DOJ แยกอีกเรื่องออกจาก FaceStealer โดยระบุว่าราววันที่ 29 ต.ค. สมาชิกทหารเกาหลีเหนือที่ FBI เรียกว่า "TraderTraitor" ขโมยสินทรัพย์ดิจิทัลมูลค่ามากกว่า 6 พันล้านดอลลาร์จากตลาดซื้อขายคริปโต Binance หลังเหตุ หน่วยงานสหรัฐฯ และผู้ให้บริการสินทรัพย์ดิจิทัลร่วมกันอายัดได้แล้วกว่า 2.7 พันล้านดอลลาร์ และ DOJ ได้รับอนุญาตจากศาลให้ยึดหรืออายัดเกิน 1.2 พันล้านดอลลาร์ของจำนวนนั้น การติดตาม อายัด และริบยังดำเนินอยู่ เพราะผู้ก่อเหตุยังฟอกเงินผ่านบริดจ์ มิกเซอร์ และตลาดซื้อขาย เหตุการณ์ฝั่ง Binance เราสรุปไว้แล้วในข่าว Binance ถูกแฮก
ผลต่อองค์กรไทย: สิ่งที่คนทำงานกับคริปโตและซอฟต์แวร์ควรทำหลัง FaceStealer เกาหลีเหนือ
ข้อแนะนำต่อไปนี้เป็นข้อสังเกตทั่วไปของเรา ไม่ใช่ข้อความของ FBI ส่วนแนวทางป้องกันฉบับเต็มดูได้จากรายงานของ FBI
- ยืนยันตัวตนอีกช่องทางหนึ่ง เพื่อรับมือ FaceStealer เกาหลีเหนือ ก่อนเข้าประชุมที่ได้รับเชิญแบบกะทันหัน แม้คำเชิญมาจากบัญชีของคนรู้จัก ควรโทรหรือส่งข้อความผ่านอีกแอปเพื่อถามว่าเป็นคนนั้นจริงหรือไม่
- ไม่ติดตั้ง "ตัวแก้ไข" ระหว่างประชุม ข้อผิดพลาดเรื่องเสียงหรือภาพที่ให้ดาวน์โหลดหรือรันคำสั่ง ควรดูเป็นสัญญาณเตือน ให้อัปเดตแอปประชุมจากหน้าทางการของผู้ให้บริการเท่านั้น
- ผู้ดูแลโอเพนซอร์สควรตรวจบัญชี เปิดการยืนยันตัวตนสองขั้นบนบัญชีที่เก็บซอฟต์แวร์ และตรวจรายการอุปกรณ์ที่เข้าสู่ระบบเป็นระยะ
- ผู้ใช้คริปโตในไทย ควรใช้ผู้ให้บริการที่ได้รับอนุญาตจาก ก.ล.ต. ดูวิธีตรวจในวิธีเช็กแพลตฟอร์มคริปโต และแยกเครื่องที่ใช้เข้าประชุมออกจากเครื่องที่เก็บกุญแจกระเป๋า
- หากสงสัยว่าติดมัลแวร์ ให้ตัดการเชื่อมต่อเครื่องและแจ้งเปลี่ยนรหัสผ่านจากเครื่องอื่น แล้วแจ้งผู้ให้บริการที่เกี่ยวข้อง ส่วนผู้ที่อยู่ในไทยแจ้งความออนไลน์หรือสายด่วนตำรวจไซเบอร์ 1441
ข่าว FaceStealer เกาหลีเหนือนี้ไม่ใช่คำแนะนำการลงทุน ตัวเลขทั้งหมดเป็นของ DOJ และ FBI ติดตามข่าวสินทรัพย์ดิจิทัลได้ที่หมวดคริปโต
คำถามที่พบบ่อย
FaceStealer เกาหลีเหนือคืออะไร?
FaceStealer เป็นชื่อที่ FBI เรียกแผนหลอกลวงทางวิศวกรรมสังคมของแฮกเกอร์เกาหลีเหนือ ใช้วิดีโอคอลปลอมที่เล่นวิดีโอเว็บแคมของเหยื่อรายก่อนและดีปเฟก เพื่อหลอกให้เป้าหมายติดตั้งมัลแวร์ ทำให้ขโมยคริปโตและบัญชีสื่อสารได้
FaceStealer เกาหลีเหนือขโมยคริปโตไปเท่าไร?
FBI ระบุว่าแผน FaceStealer ทำให้ขโมยคริปโตมูลค่ามากกว่า 400 ล้านดอลลาร์ในช่วง 18 เดือนก่อนที่ DOJ จะประกาศยึดโครงสร้างพื้นฐานบนคลาวด์เมื่อ 12 พฤศจิกายน 2026 และ FBI ยึดวิดีโอเว็บแคมของเหยื่อได้กว่า 900 รายการ
FaceStealer หลอกเหยื่ออย่างไร?
แฮกเกอร์ส่งลิงก์ประชุมวิดีโอจากบัญชีที่ขโมยมา แล้วเล่นวิดีโอของคนที่เหยื่อรู้จักในห้องประชุม จากนั้นอ้างว่าเกิดข้อผิดพลาด เช่น ได้ยินเสียงไม่ชัด และให้ลิงก์หรือคำสั่งไป "แก้" ซึ่งติดตั้งมัลแวร์ลงเครื่องของเหยื่อ ตามเอกสารข่าวของ DOJ
FaceStealer เกี่ยวกับ Binance หรือไม่?
DOJ ประกาศสองเรื่องพร้อมกันแต่ระบุว่าแยกจากกัน FaceStealer เป็นแผนหลอกลวงบุคคล ส่วนการโจมตี Binance ราววันที่ 29 ตุลาคม FBI ระบุว่าเป็นฝีมือกลุ่ม TraderTraitor ของทหารเกาหลีเหนือ อายัดได้แล้วกว่า 2.7 พันล้านดอลลาร์
ข่าว FaceStealer เกาหลีเหนือ เป็นคำแนะนำการลงทุนหรือไม่?
ไม่ใช่ ข่าว FaceStealer เกาหลีเหนือนี้สรุปเฉพาะสิ่งที่ DOJ และ FBI ประกาศ ไม่ชี้ให้ซื้อหรือขายสินทรัพย์ดิจิทัลใด และไม่ชี้ว่าแพลตฟอร์มใดปลอดภัยหรือไม่ปลอดภัย
แหล่งอ้างอิง
- Justice Department Announces Actions to Disrupt North Korea’s Massive Theft of Cryptocurrency — U.S. Department of Justice
- FaceStealer Cryptocurrency Theft Scheme — Federal Bureau of Investigation (FBI)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- กระทรวงยุติธรรมสหรัฐฯ6FBI15Binance10TraderTraitor3ก.ล.ต.60
- ประเทศและสถานที่
- California43สหรัฐอเมริกา731
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ