
PostgreSQL 18.7 ออก 12 พ.ย. 2026 พร้อม 17.12, 16.16, 15.20 และ 14.25 แก้ช่องโหว่ความปลอดภัย 52 รายการกับบั๊กกว่า 140 รายการ และ 14.25 เป็นรุ่นสุดท้าย
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 7
สรุปประเด็นสำคัญ
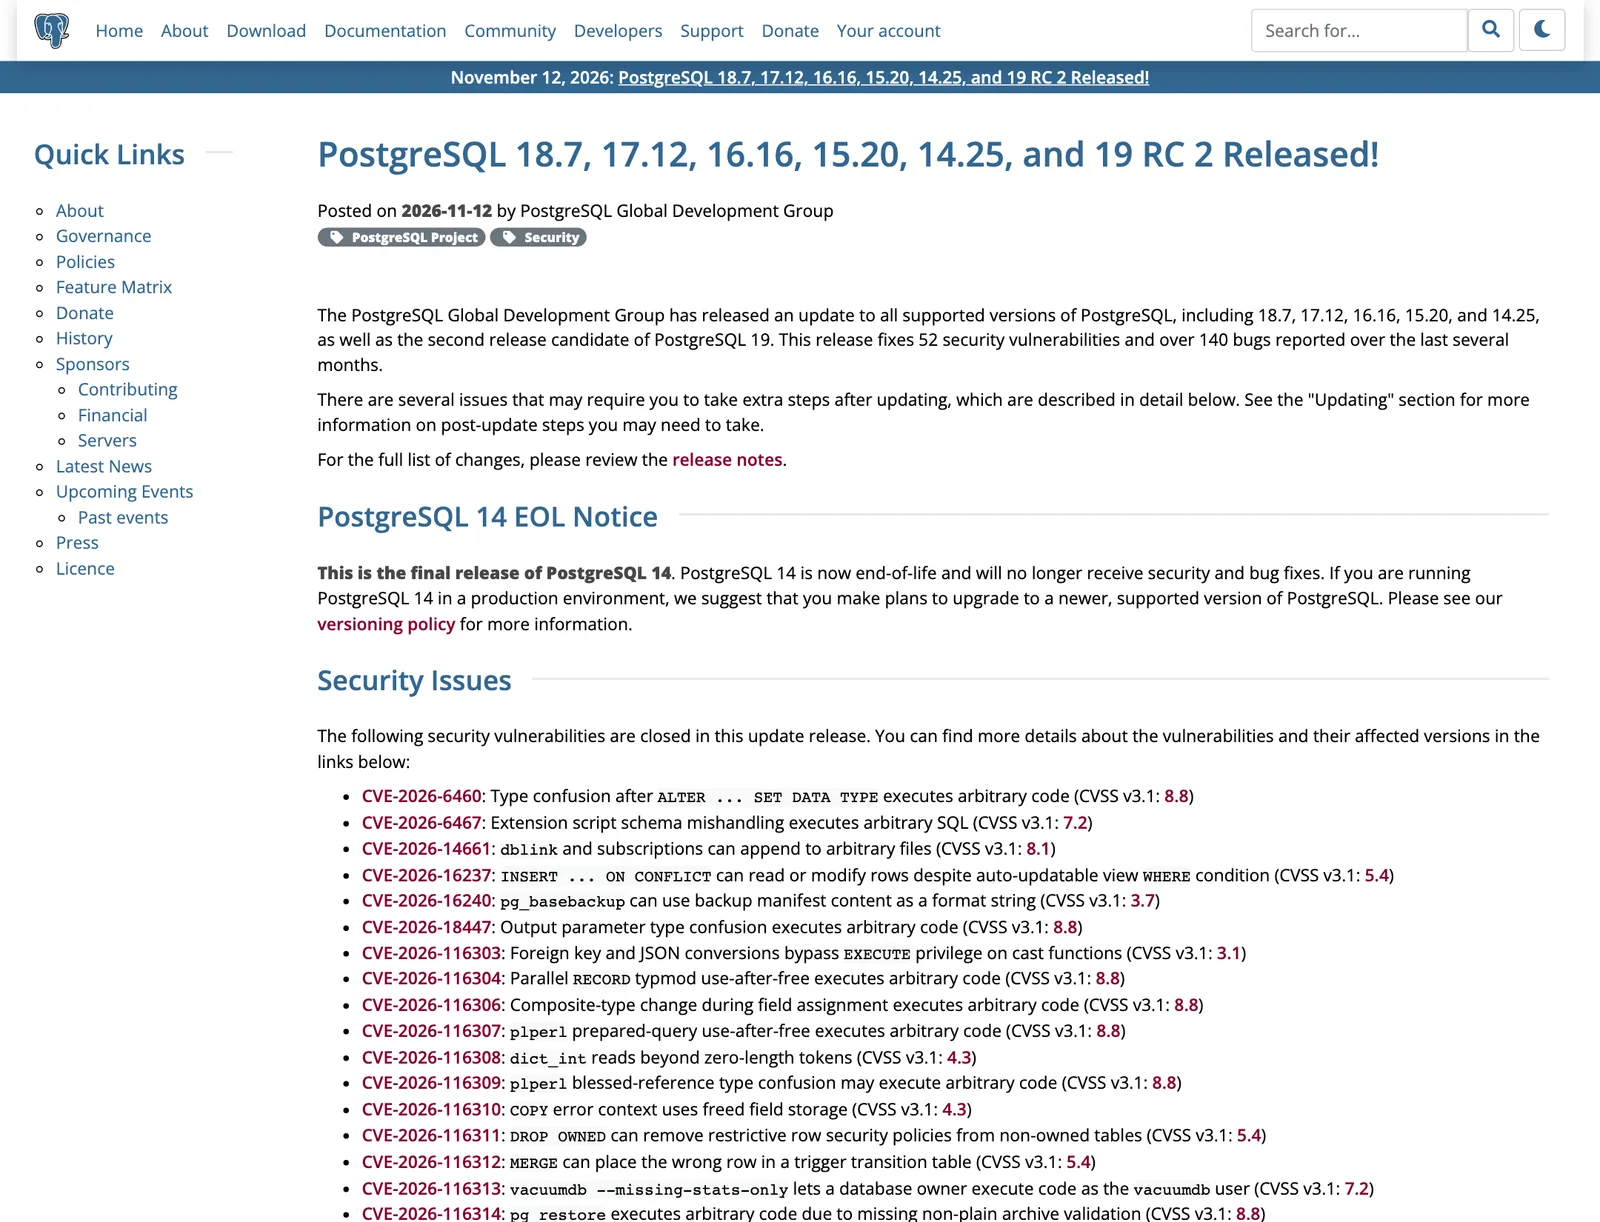
- 12 พฤศจิกายน 2026 PostgreSQL Global Development Group ออก PostgreSQL 18.7, 17.12, 16.16, 15.20 และ 14.25 พร้อม 19 RC 2 แก้ช่องโหว่ความปลอดภัย 52 รายการ และบั๊กมากกว่า 140 รายการ
- ในช่องโหว่ 52 รายการ มี 32 รายการ ที่ได้คะแนน CVSS 3.1 สูงสุดของรอบนี้คือ 8.8 และ 28 รายการ มีหัวข้อระบุว่าอาจสั่งรันโค้ดตามอำเภอใจได้ ส่วนอีก 4 รายการเป็นการฉีดคำสั่ง SQL
- PostgreSQL 14.25 เป็นรุ่นสุดท้าย หลังจากนี้ PostgreSQL 14 จะไม่ได้รับแพตช์ความปลอดภัยและบั๊กอีก
- รุ่นนี้แก้บั๊กดัชนี GIN, pg_trgm GiST และดัชนีของตาราง TOAST ที่ทำให้ผลค้นหาผิด ต้อง reindex หลังอัปเดต และแนะนำให้ทำ full backup ใหม่ ถ้าใช้ incremental backup
PostgreSQL Global Development Group ออก PostgreSQL 18.7 เมื่อ 12 พฤศจิกายน 2026 พร้อมรุ่น 17.12, 16.16, 15.20 และ 14.25 รวมถึง 19 RC 2 โดยแก้ช่องโหว่ความปลอดภัย 52 รายการและบั๊กมากกว่า 140 รายการ รุ่น 14.25 เป็นรุ่นสุดท้ายของ PostgreSQL 14 และหลายบั๊กที่แก้ต้อง reindex ดัชนีหลังอัปเดต
PostgreSQL 18.7: ช่องโหว่ 52 รายการที่ถูกแก้
ประกาศของโครงการแสดงรายการ CVE ทั้ง 52 รายการพร้อมคะแนน CVSS 3.1 เมื่อนับจากรายการนั้น พบว่ามี 32 รายการที่ได้ 8.8 ซึ่งเป็นคะแนนสูงสุดของรอบนี้ และ 38 รายการได้ 7.0 ขึ้นไป ส่วนหัวข้อของ 28 รายการระบุว่าสั่งรันโค้ดตามอำเภอใจได้หรืออาจสั่งได้ เช่น type confusion หลังคำสั่ง ALTER ... SET DATA TYPE (CVE-2026-6460) use-after-free ใน plperl และ pltcl และ heap buffer overflow ใน tsvector_delete() (CVE-2026-116315)
| กลุ่มช่องโหว่ | ตัวอย่างจากรายการ CVE |
|---|---|
| สั่งรันโค้ดตามอำเภอใจ | CVE-2026-6460, CVE-2026-116304, CVE-2026-116314 (pg_restore) |
| ฉีดคำสั่ง SQL | CVE-2026-116318 (pg_dump), CVE-2026-116325 (reindexdb), CVE-2026-120153 |
| ข้ามสิทธิ์และ row security | CVE-2026-116311 (DROP OWNED), CVE-2026-120154 |
| เปิดเผยหน่วยความจำ | CVE-2026-116321, CVE-2026-120152 |
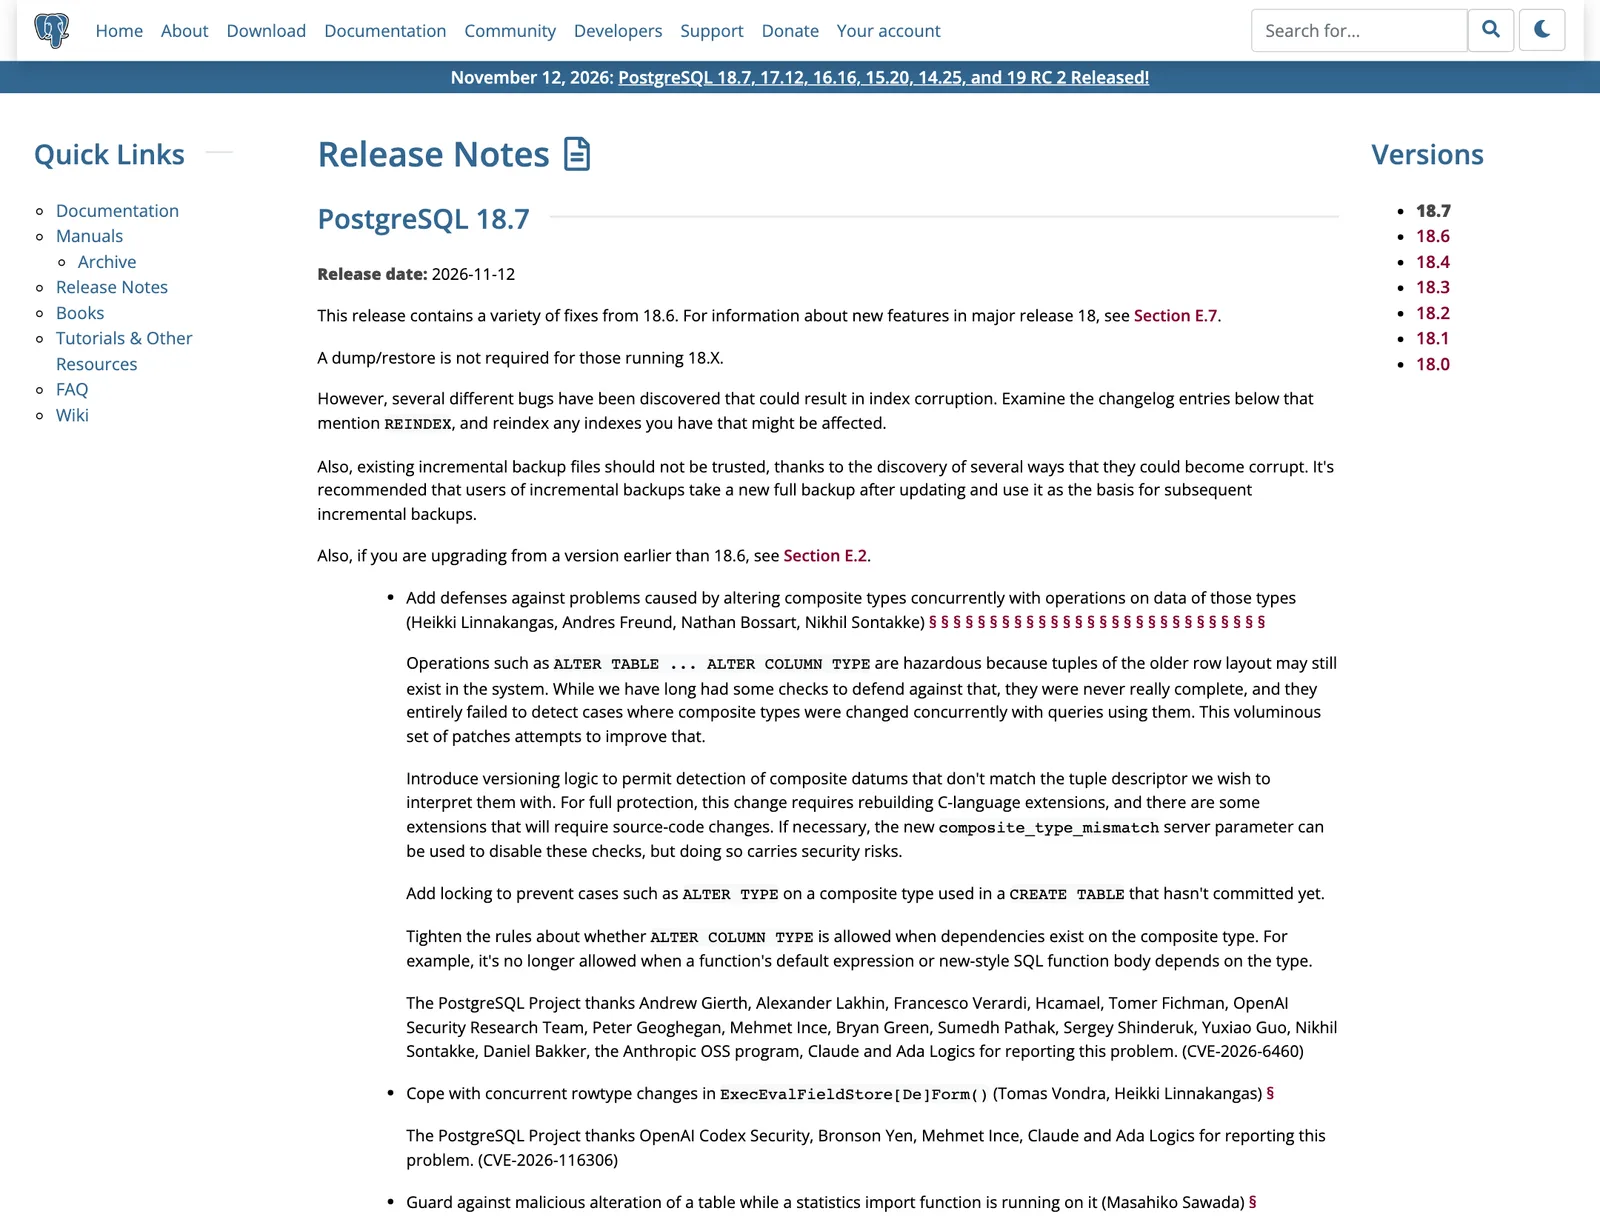
Release notes ของ 18.7 ระบุว่าการแก้ปัญหาการเปลี่ยนชนิดของ composite type พร้อมกับการทำงานกับข้อมูลชนิดนั้นเป็น "voluminous set of patches" และเพื่อป้องกันเต็มที่ ต้อง build ส่วนขยายภาษา C ใหม่ บางส่วนต้องแก้ซอร์สโค้ด หากจำเป็นมีพารามิเตอร์ใหม่ composite_type_mismatch ปิดการตรวจได้ แต่ระบุว่ามีความเสี่ยงด้านความปลอดภัย
บั๊กดัชนีและการสำรองข้อมูลที่ต้องทำต่อหลัง PostgreSQL 18.7
นอกจากช่องโหว่ รุ่นนี้แก้บั๊กที่ทำให้ข้อมูลผิดโดยไม่มีข้อความเตือน ผู้ดูแลต้องทำตามขั้นตอนในหัวข้อ Updating ของประกาศ
- ดัชนี GIN มีหลายจุดที่ทำให้ดัชนีเสียหายจนคำค้นพลาดแถวหรือได้แถวที่ไม่เกี่ยวข้อง ถ้าสงสัยให้รัน REINDEX INDEX
- pg_trgm GiST ต้อง reindex ดัชนีที่ใช้ gist_trgm_ops
- ตาราง TOAST ถ้าเจอข้อผิดพลาด missing chunk number ให้ REINDEX TABLE
- ดัชนี B-tree ของคอลัมน์ bpchar ที่ไม่ระบุความยาว ให้ reindex เพราะ index-only scan อาจคืนผลผิด
- incremental backup มีหลายบั๊กที่ทำให้ได้ไฟล์เสียหาย ให้ทำ full backup ใหม่หลังอัปเดตแล้วใช้เป็นฐานของ incremental ครั้งต่อไป
- partitioned table บั๊ก NOT NULL NO INHERIT อาจทำให้พาร์ทิชันมีค่า NULL ทั้งที่ไม่ควร ประกาศมีคำสั่ง SQL สำหรับค้นหา constraint ที่เข้าข่าย
Release notes ของ 18.7 ย้ำว่าไฟล์ incremental backup ที่มีอยู่ไม่ควรเชื่อถือ และแนะนำให้ตรวจ changelog ที่กล่าวถึง REINDEX แล้ว reindex ดัชนีที่อาจได้รับผลกระทบ
PostgreSQL 14.25 เป็นรุ่นสุดท้าย
ประกาศระบุว่า 14.25 เป็นรุ่นสุดท้ายของ PostgreSQL 14 หลังจากนี้ไม่มีแพตช์ความปลอดภัยและบั๊กอีก และแนะนำให้ผู้ใช้ production วางแผนอัปเกรด รายละเอียดวันตัดซัพพอร์ตบนผู้ให้บริการคลาวด์ดูได้ที่PostgreSQL 14 หมดอายุ 12 พ.ย. 2026 รุ่นนี้ยังอัปเดตข้อมูลเขตเวลาเป็น tzdata 2026f ซึ่งรวมการเปลี่ยนแปลงของแคนาดาและคิวบา
ทำไม PostgreSQL 18.7 จึงสำคัญ
- จำนวนช่องโหว่มากผิดปกติในรอบเดียว 52 รายการ ครอบคลุมทั้งตัวเซิร์ฟเวอร์ ส่วนขยายภาษาและเครื่องมือ เช่น pg_dump และ pg_restore
- บั๊กข้อมูลเงียบ ดัชนีเสียและ backup เสียมักไม่ทำให้ระบบล่ม จึงไม่มีใครรู้จนกว่าจะต้องกู้ข้อมูล
- ผู้รายงานจำนวนมาก release notes ให้เครดิตนักวิจัยหลายราย รวมทีมวิจัยด้านความปลอดภัยของ OpenAI และโปรแกรม OSS ของ Anthropic
- ประกาศไม่ระบุการโจมตีจริง โครงการไม่ได้บอกว่าพบการใช้ช่องโหว่เหล่านี้ในการโจมตี
สิ่งที่องค์กรไทยควรทำกับ PostgreSQL 18.7
- สำรวจทุกเครื่องที่รัน PostgreSQL รวมฐานข้อมูลที่ฝังมากับแอปหรือเครื่องมือภายใน แล้วจดรุ่นหลัก
- อัปเดตเป็นรุ่นล่าสุดของสายที่ใช้ (18.7, 17.12, 16.16 หรือ 15.20) โดยไม่ต้อง dump/restore แต่ทดสอบกับส่วนขยายภาษา C ก่อน
- รัน REINDEX ตามรายการ และตรวจ constraint ของ partitioned table
- ทำ full backup ใหม่ ถ้าใช้ incremental backup และทดสอบกู้คืนจริง
- วางแผนย้ายออกจาก PostgreSQL 14 เพราะ 14.25 เป็นรุ่นสุดท้ายแล้ว
- จำกัดสิทธิ์ ของบัญชีที่รัน DDL, extension และ pg_dump/pg_restore ตามหลัก least privilege ระหว่างรอแพตช์
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ฐานข้อมูลที่ต้องอัปเดตทั้งไบนารี ดัชนี และชุดสำรองข้อมูลในรอบเดียวมักถูกเลื่อนเพราะกลัวกระทบระบบจริง สำรองข้อมูลเซิร์ฟเวอร์ขึ้นคลาวด์ ของ THAI DATA CLOUD ช่วยให้องค์กรมีสำเนาข้อมูลเก็บแยกจากเครื่องเดิมไว้ก่อนเริ่มอัปเดตและ reindex (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวข้อมูลและความปลอดภัยอื่น ๆ ได้ที่หมวด Data
คำถามที่พบบ่อย
PostgreSQL 18.7 แก้ช่องโหว่ความปลอดภัยกี่รายการ?
PostgreSQL 18.7 และรุ่นอื่นที่ออกพร้อมกัน (17.12, 16.16, 15.20, 14.25) แก้ช่องโหว่ความปลอดภัย 52 รายการ ตามประกาศวันที่ 12 พฤศจิกายน 2026 โดยคะแนน CVSS 3.1 สูงสุดในรอบนี้คือ 8.8 และมีอีกกว่า 140 บั๊กที่ถูกแก้
ต้องทำอะไรหลังอัปเดตเป็น PostgreSQL 18.7?
ไม่ต้อง dump และ restore หรือใช้ pg_upgrade เพียงหยุดเซิร์ฟเวอร์และเปลี่ยนไบนารี แต่ควร REINDEX ดัชนี GIN ที่น่าสงสัย ดัชนี GiST ของ pg_trgm และตารางที่ขึ้น missing chunk number ถ้าใช้ incremental backup ให้ทำ full backup ใหม่
PostgreSQL 14 ยังได้รับแพตช์หรือไม่หลัง PostgreSQL 18.7?
ไม่ได้ เพราะ PostgreSQL 14.25 ที่ออกพร้อม 18.7 เป็นรุ่นสุดท้ายของ PostgreSQL 14 และถึงสิ้นสุดการสนับสนุนแล้ว ผู้ใช้ที่รัน PostgreSQL 14 ใน production ควรวางแผนอัปเกรดเป็นรุ่นที่ยังสนับสนุน
PostgreSQL 18.7 เป็นการอัปเดตที่ต้องรีบหรือไม่?
ประกาศของโครงการไม่ได้ระบุว่าพบการโจมตีจริงกับช่องโหว่ทั้ง 52 รายการ แต่เป็นรอบที่แก้ช่องโหว่คะแนน 8.8 ถึง 32 รายการและมีขั้นตอนหลังอัปเดต องค์กรจึงควรจัดตารางอัปเดตในรอบแพตช์ถัดไปโดยเร็ว
แหล่งอ้างอิง
- PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25, and 19 RC 2 Released! — PostgreSQL Global Development Group
- PostgreSQL 18.7 Release Notes — PostgreSQL Global Development Group
- Security Information — PostgreSQL Global Development Group
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Supermicro8OpenAI97Anthropic76
- ประเทศและสถานที่
- แคนาดา100
- ผลิตภัณฑ์และเทคโนโลยี
- PostgreSQL31
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ