
Snowflake ให้ service user ผูก workload identity ได้ 10 ชุด ช่วงปิดการล็อกอินด้วยรหัสผ่าน
Snowflake เปิดให้ service user ลงทะเบียน workload identity ที่ตั้งชื่อได้สูงสุด 10 ชุดด้วย SQL ช่วงเดียวกับที่บล็อกการล็อกอินด้วยรหัสผ่านของบัญชีที่ไม่ใช่คน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
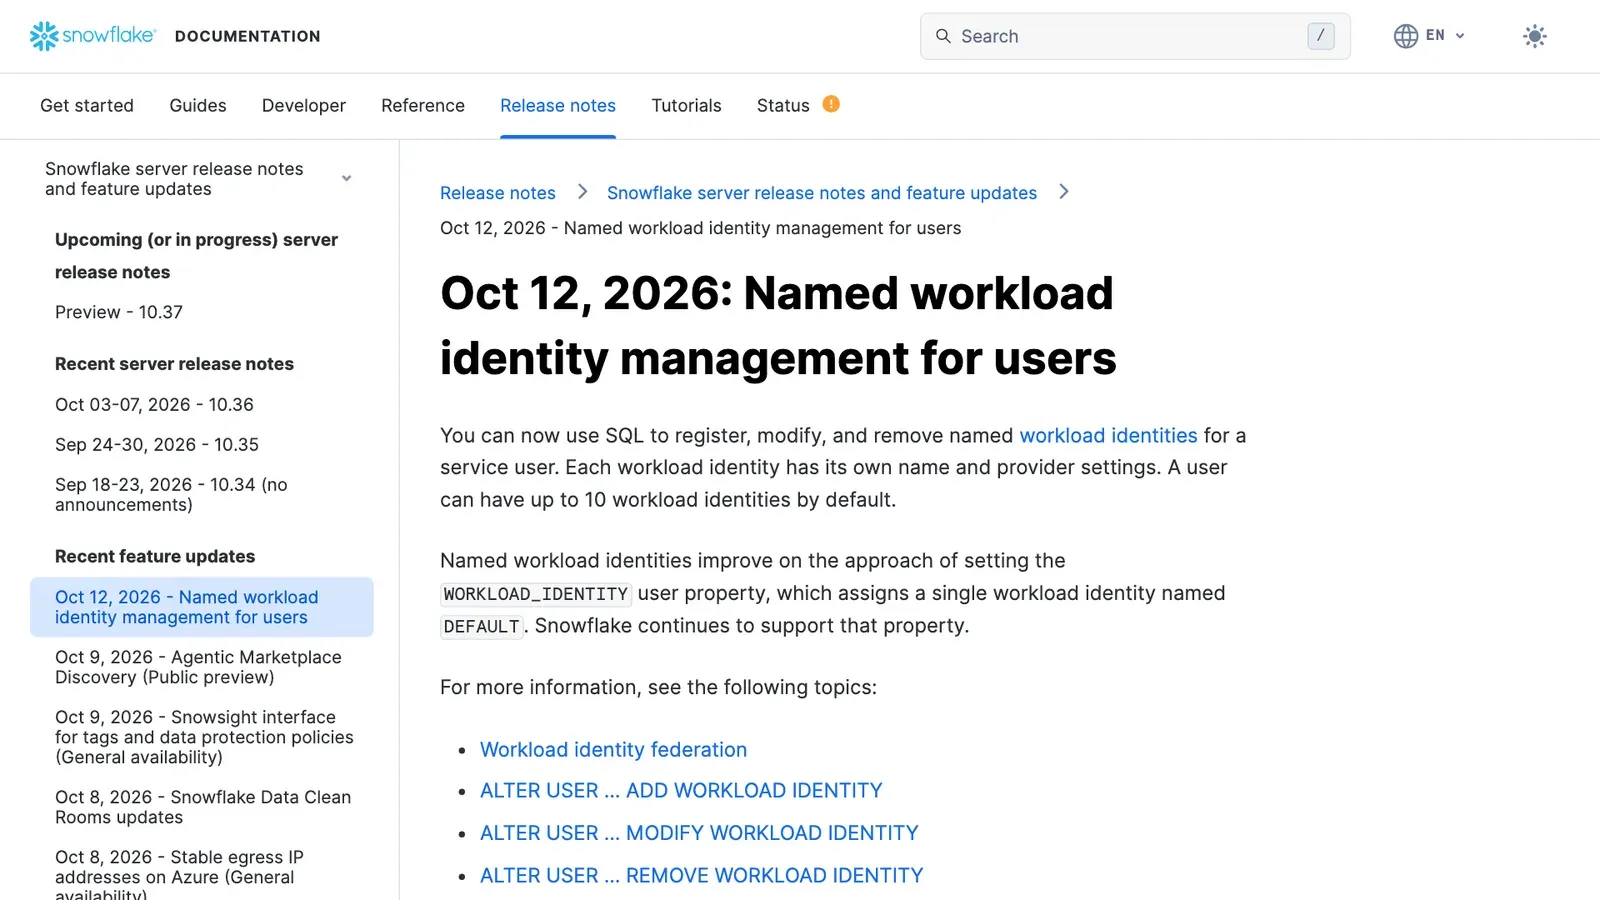
- Snowflake ประกาศเมื่อ 12 ตุลาคม 2026 ว่า service user หนึ่งรายลงทะเบียน workload identity ที่ตั้งชื่อได้สูงสุด 10 ชุด ผ่านคำสั่ง ALTER USER … ADD WORKLOAD IDENTITY
- รองรับผู้ออกตัวตน 4 แบบ คือ AWS, Azure, Google Cloud และ OIDC เช่น Kubernetes, GitHub Actions และ GitLab โดยไม่ต้องเก็บรหัสผ่าน คีย์ หรือโทเคนอายุยาว
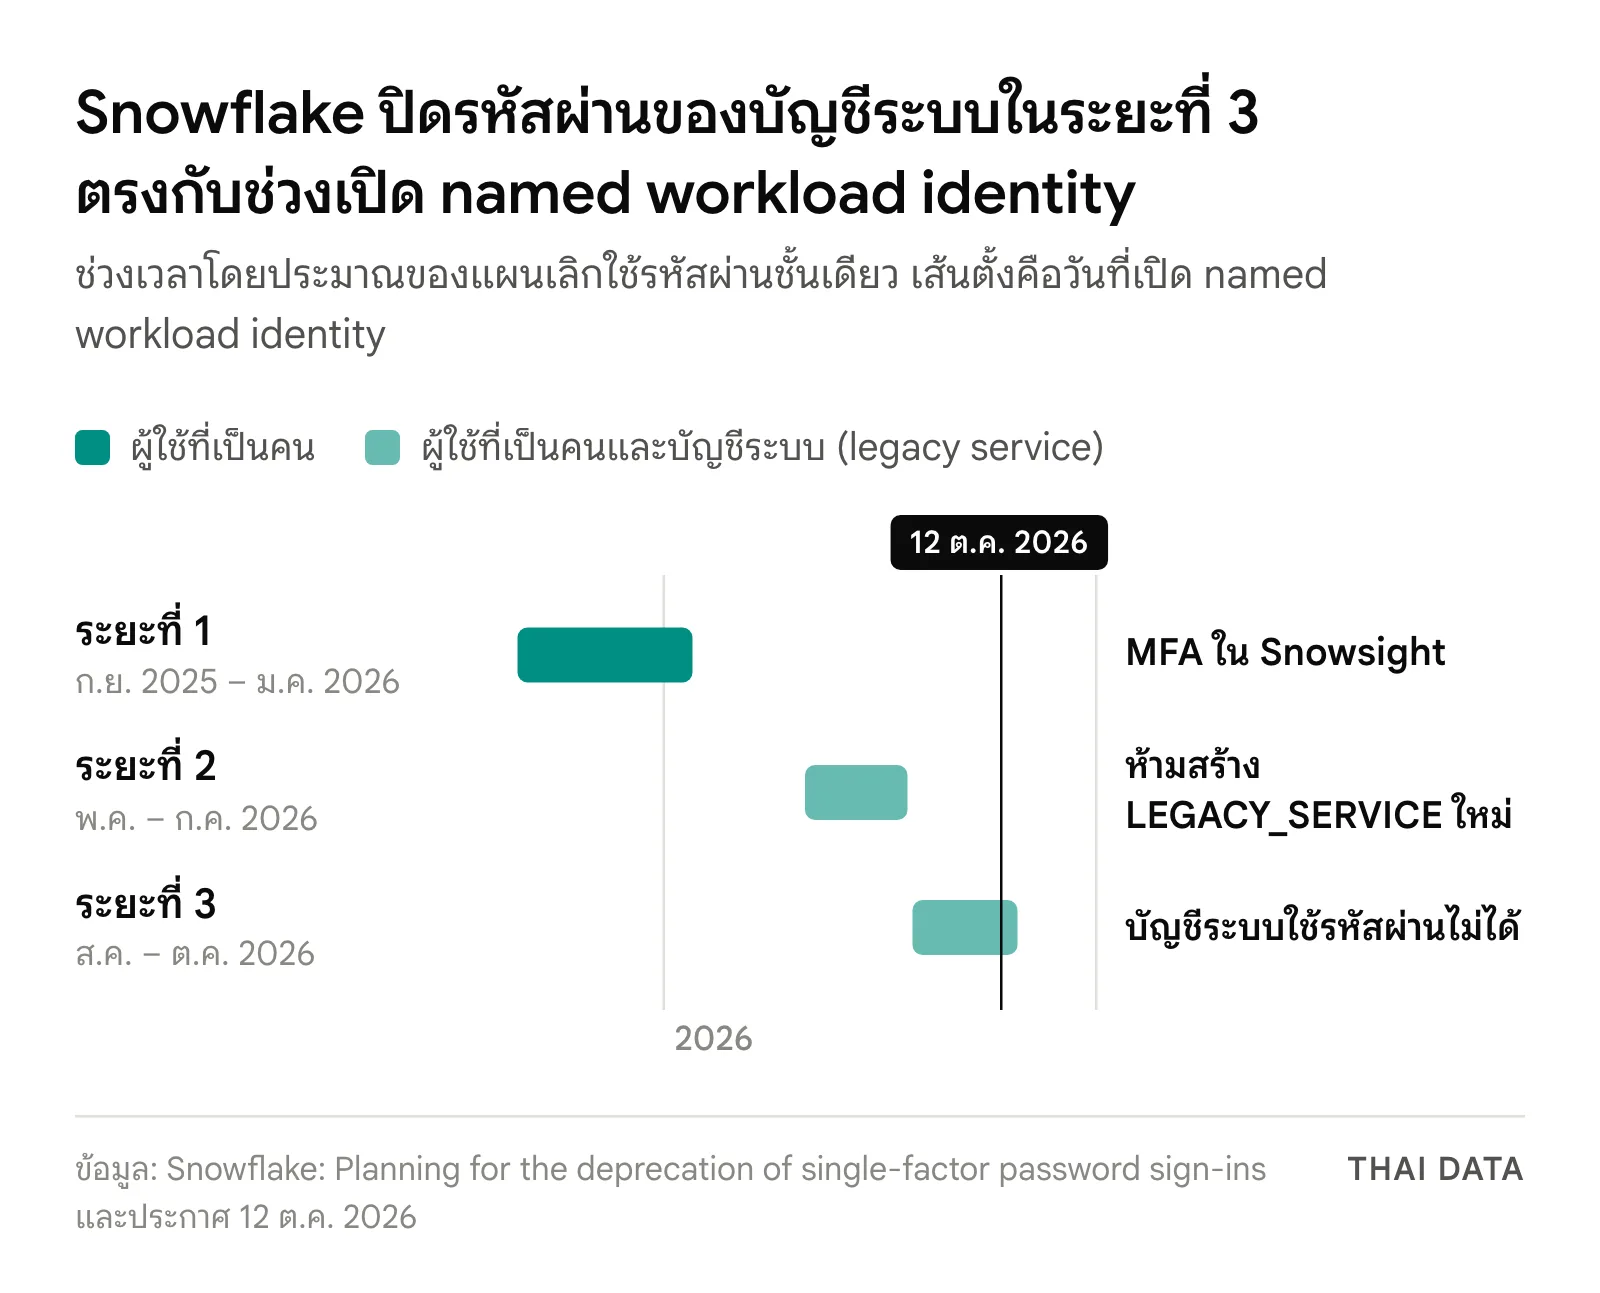
- ระยะที่ 3 ของแผนเลิกรหัสผ่านชั้นเดียว (สิงหาคม–ตุลาคม 2026) บล็อกบัญชีที่ไม่ใช่คนไม่ให้ล็อกอินด้วยรหัสผ่าน และย้าย LEGACY_SERVICE ทั้งหมดเป็น SERVICE
- ไดรเวอร์ต้องใหม่พอ เช่น Python v3.17.0, JDBC v3.26.0 และ Go v1.16.0 ขึ้นไป
- วันที่ 9 ตุลาคม 2026 Snowflake ยังเปิดหน้าจัดการ tag และ data protection policy ใน Snowsight เป็น GA สำหรับ Enterprise Edition ขึ้นไป
Snowflake ประกาศเมื่อวันที่ 12 ตุลาคม 2026 ให้ผู้ดูแลลงทะเบียน workload identity ที่ตั้งชื่อได้ให้ service user หนึ่งรายได้สูงสุด 10 ชุดด้วยคำสั่ง SQL ทำให้ pipeline หลายตัวบนหลายคลาวด์ล็อกอินเข้า Snowflake ด้วยตัวตนจากแพลตฟอร์มที่รันอยู่ แทนรหัสผ่านหรือคีย์ที่ต้องเก็บไว้เอง
การเปลี่ยนแปลงนี้มาในช่วงเดียวกับระยะที่ 3 ของแผนเลิกใช้รหัสผ่านชั้นเดียว (สิงหาคม–ตุลาคม 2026) ซึ่ง Snowflake ทยอยบล็อกบัญชีที่ไม่ใช่คนไม่ให้ล็อกอินด้วยรหัสผ่านอีกต่อไป องค์กรที่ยังมีงาน ETL รายงาน หรือแอปที่ล็อกอินด้วยรหัสผ่านจึงต้องย้ายวิธียืนยันตัวตนให้ทัน
Snowflake เปลี่ยนอะไรใน workload identity
เดิม Snowflake รองรับ workload identity federation (WIF) ผ่าน property WORKLOAD_IDENTITY ของ user ซึ่งผูกตัวตนได้ชุดเดียว และระบบตั้งชื่อให้ว่า DEFAULT ตอนนี้ผู้ดูแลใช้คำสั่งชุดใหม่จัดการได้หลายชุด
| คำสั่ง | ใช้ทำอะไร |
|---|---|
ALTER USER … ADD WORKLOAD IDENTITY |
ลงทะเบียน workload identity ชุดใหม่ พร้อมชื่อและค่าของผู้ออกตัวตน |
ALTER USER … MODIFY WORKLOAD IDENTITY |
เปลี่ยนชื่อ ปิดใช้งาน หรือใส่ความเห็นประกอบ |
ALTER USER … REMOVE WORKLOAD IDENTITY |
ลบตัวตนที่ไม่ใช้แล้ว |
SHOW USER WORKLOAD IDENTITY AUTHENTICATION METHODS |
ดูว่า user แต่ละรายผูกตัวตนใดไว้บ้าง |
แต่ละชุดระบุ TYPE ได้ 4 แบบ คือ AWS (ใช้ ARN ของ IAM user หรือ role), AZURE (ใช้ Authority URL ของ tenant กับ Object ID ของ managed identity), GCP (ใช้ uniqueId ของ service account) และ OIDC (ใช้ issuer URL กับ subject ของผู้ให้บริการ OIDC) ค่าเหล่านี้แก้ไขภายหลังไม่ได้ ต้องลบแล้วเพิ่มใหม่ ส่วนวิธีเดิมผ่าน WORKLOAD_IDENTITY ยังใช้ได้ต่อไป
เงื่อนไขที่ผู้ดูแล Snowflake ต้องรู้
- ลงทะเบียนได้เฉพาะ user ที่เป็น
TYPE = SERVICEหรือSERVICE_AGENTและ role ที่ใช้ต้องมีสิทธิ์MODIFY PROGRAMMATIC AUTHENTICATION METHODSบน user นั้น - ขีดจำกัด 10 ชุดนับรวมชุด
DEFAULTและชุดที่ปิดใช้งานแล้ว - ตัวตนเดียวกันผูกได้กับ user เดียวในบัญชี เช่น ARN ของ AWS หรือคู่ issuer กับ subject ของ Azure และ OIDC ซ้ำข้าม user ไม่ได้
- เพิ่มตัวตนจาก session ที่ล็อก role ไว้ไม่ได้ และทำในบัญชีสำรองแบบอ่านอย่างเดียวไม่ได้ ต้องทำที่บัญชีหลัก
- workload บน Azure ที่อยู่ใน sovereign cloud อย่าง Azure China และ Azure US Gov ยังใช้ไม่ได้ และ Snowflake แคชคีย์ลงนามของ issuer ไว้นานสูงสุด 60 นาที การหมุนคีย์จึงต้องเผยแพร่คีย์เก่าไว้อย่างน้อยเท่านั้น
ฝั่งแอปต้องใช้ไดรเวอร์ที่รองรับ WIF ได้แก่ Python v3.17.0, JDBC v3.26.0, Go v1.16.0, .NET v4.8.0, Node.js v2.2.0, ODBC v3.11.0, PHP PDO v3.6.0 และ Spark Connector v3.1.7 ขึ้นไป
ทำไมเรื่องนี้สำคัญ
Snowflake ทยอยเลิกการล็อกอินด้วยรหัสผ่านชั้นเดียวมาเป็นระยะ ระยะที่ 1 (กันยายน 2025–มกราคม 2026) บังคับ MFA สำหรับผู้ใช้ Snowsight ระยะที่ 2 (พฤษภาคม–กรกฎาคม 2026) ห้ามสร้าง user แบบ LEGACY_SERVICE ใหม่ และระยะที่ 3 (สิงหาคม–ตุลาคม 2026) บังคับ MFA กับผู้ใช้ที่เป็นคนทุกราย และบล็อกรหัสผ่านของบัญชีที่ไม่ใช่คนทั้งหมด โดยเปลี่ยน LEGACY_SERVICE ที่เหลือเป็น SERVICE เอกสารระบุว่าระยะที่ 2 และ 3 ทยอยบังคับทีละบัญชีภายในสามเดือน และแต่ละบัญชีจะได้รับแจ้งวันที่บังคับใช้ ส่วนบัญชี reader, บัญชีทดลอง และ Snowflake Postgres ไม่อยู่ในแผนนี้

เอกสารของ Snowflake ระบุว่า WIF ทำให้ไม่ต้องจัดการ credential อายุยาวอย่างรหัสผ่าน API key, key pair หรือ programmatic access token ซึ่งล้วนเป็นความลับที่ต้องเก็บและหมุนเวียนเอง เพราะงานจะขอข้อมูลยืนยันอายุสั้นจากผู้ให้บริการที่รันอยู่ แล้วไดรเวอร์ส่งให้ Snowflake ตรวจ เอกสารของ Snowflake ยกตัวอย่างไว้ทั้ง EKS, AKS, GKE, SPIFFE/SPIRE และผู้ให้บริการ OIDC อื่น ส่วน GitHub Actions และ GitLab ปรับ sub claim ให้หลาย environment ใช้ user เดียวกันได้ การรองรับหลายตัวตนต่อ user จึงช่วยองค์กรที่งานเดียวกันรันอยู่หลายที่ เช่น pipeline บน AWS กับงานทดสอบบน GitHub Actions ไม่ต้องแตก service user ออกเป็นหลายราย
สัปดาห์เดียวกัน วันที่ 9 ตุลาคม 2026 Snowflake ยังเปิดหน้าจัดการ tag และ data protection policy ใน Snowsight เป็น GA สำหรับ Enterprise Edition ขึ้นไป ผู้ดูแลสร้าง tag ดูความครอบคลุมของการติด tag และดูว่าตาราง view และคอลัมน์ใดมีนโยบายปกป้องข้อมูลอยู่แล้วได้จากเมนู Governance & security
ผลต่อองค์กรไทย
- สำรวจบัญชีระบบที่ยังใช้รหัสผ่าน ไล่ดู user ที่เป็น
LEGACY_SERVICEและงาน ETL เครื่องมือ BI หรือสคริปต์ที่ฝังรหัสผ่านไว้ แล้วตรวจอีเมลแจ้งวันที่บังคับใช้ระยะที่ 3 ของบัญชีตัวเอง - เลือก WIF ก่อนสำหรับงานที่รันบนคลาวด์ งานบน AWS, Azure, Google Cloud หรือ Kubernetes ควรย้ายไปใช้ workload identity เพราะไม่มีความลับให้รั่ว ส่วนงานที่ใช้ WIF ไม่ได้ ให้ดูทางเลือกอื่นตาม Strong Authentication Hub ที่ Snowflake จัดไว้ช่วยวางแผน
- อัปเกรดไดรเวอร์ก่อนเปลี่ยนวิธีล็อกอิน ตรวจว่า connector ของ Python, JDBC, ODBC หรือ Spark ในทุกระบบมีเวอร์ชันถึงขั้นต่ำแล้ว
- คุมด้วย authentication policy Snowflake ให้ตั้ง
WORKLOAD_IDENTITY_POLICYจำกัดผู้ให้บริการหรือ tenant ที่ยอมรับได้ ช่วยให้ตรวจย้อนหลังได้ว่าใครเข้าถึงข้อมูลส่วนบุคคลตาม PDPA ผ่านบัญชีใด อ่านข่าวแพลตฟอร์มข้อมูลอื่นได้ที่หมวดข้อมูล และเรื่องการคุมสิทธิ์ตาราง Iceberg ด้วย Horizon Catalog
คำถามที่พบบ่อย
named workload identity ของ Snowflake คืออะไร?
เป็นตัวตนของงานอัตโนมัติที่ผูกกับ service user ใน Snowflake แต่ละชุดมีชื่อและค่าของผู้ออกตัวตนของตัวเอง เช่น IAM role ของ AWS หรือ managed identity ของ Azure ทำให้งานล็อกอินด้วยตัวตนจากแพลตฟอร์มที่รันอยู่ได้โดยไม่ต้องเก็บรหัสผ่านหรือคีย์ไว้ในโค้ด
service user หนึ่งรายใน Snowflake มี workload identity ได้กี่ชุด?
ค่าเริ่มต้นคือสูงสุด 10 ชุดต่อ user นับรวมชุด DEFAULT ที่ตั้งผ่าน property WORKLOAD_IDENTITY และชุดที่ปิดใช้งานไว้แล้ว ชื่อต้องไม่ซ้ำกันภายใน user เดียวกัน และลงทะเบียนได้เฉพาะ user ที่เป็น TYPE SERVICE หรือ SERVICE_AGENT
Snowflake จะบล็อกการล็อกอินด้วยรหัสผ่านของบัญชีระบบเมื่อไร?
เอกสารแผนเลิกรหัสผ่านชั้นเดียวของ Snowflake ระบุระยะที่ 3 ไว้ช่วงสิงหาคมถึงตุลาคม 2026 ทยอยบังคับทีละบัญชีภายในสามเดือนและแจ้งวันที่บังคับใช้ให้แต่ละบัญชีล่วงหน้า เมื่อถึงวันนั้นบัญชีที่ไม่ใช่คนจะใช้รหัสผ่านไม่ได้ และ LEGACY_SERVICE จะถูกเปลี่ยนเป็น SERVICE
ใช้ GitHub Actions หรือ Kubernetes ล็อกอิน Snowflake โดยไม่ใช้รหัสผ่านได้ไหม?
ได้ ผ่าน workload identity แบบ OIDC เอกสารของ Snowflake มีตัวอย่างสำหรับ EKS, AKS, GKE, SPIFFE/SPIRE และผู้ให้บริการ OIDC อื่น ส่วน GitHub และ GitLab ปรับ sub claim ของโทเคนให้หลาย environment ใช้ Snowflake user เดียวกันได้
แหล่งอ้างอิง
- Oct 12, 2026: Named workload identity management for users — Snowflake
- Workload identity federation — Snowflake
- ALTER USER … ADD WORKLOAD IDENTITY — Snowflake
- Planning for the deprecation of single-factor password sign-ins — Snowflake
- Oct 9, 2026: Snowsight interface for tags and data protection policies (General availability) — Snowflake
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Snowflake7AWS21Google Cloud14GitHub14GitLab3
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft Azure12Kubernetes9Python7.NET3Node.js3
- กฎหมายและมาตรฐาน
- PDPA60
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ