
Secure Boot หมดอายุใบสุดท้าย 19 ต.ค. 2026 พีซีที่ยังไม่อัปเดตยังบูตได้ แต่ป้องกันน้อยลง
Secure Boot หมดอายุครบชุด 19 ต.ค. 2026 เมื่อใบรับรอง Windows Production PCA 2011 หมดอายุ พีซีที่ไม่มีใบรับรอง 2023 ยังบูตได้ แต่ไม่ได้การป้องกันช่วงบูตใหม่
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
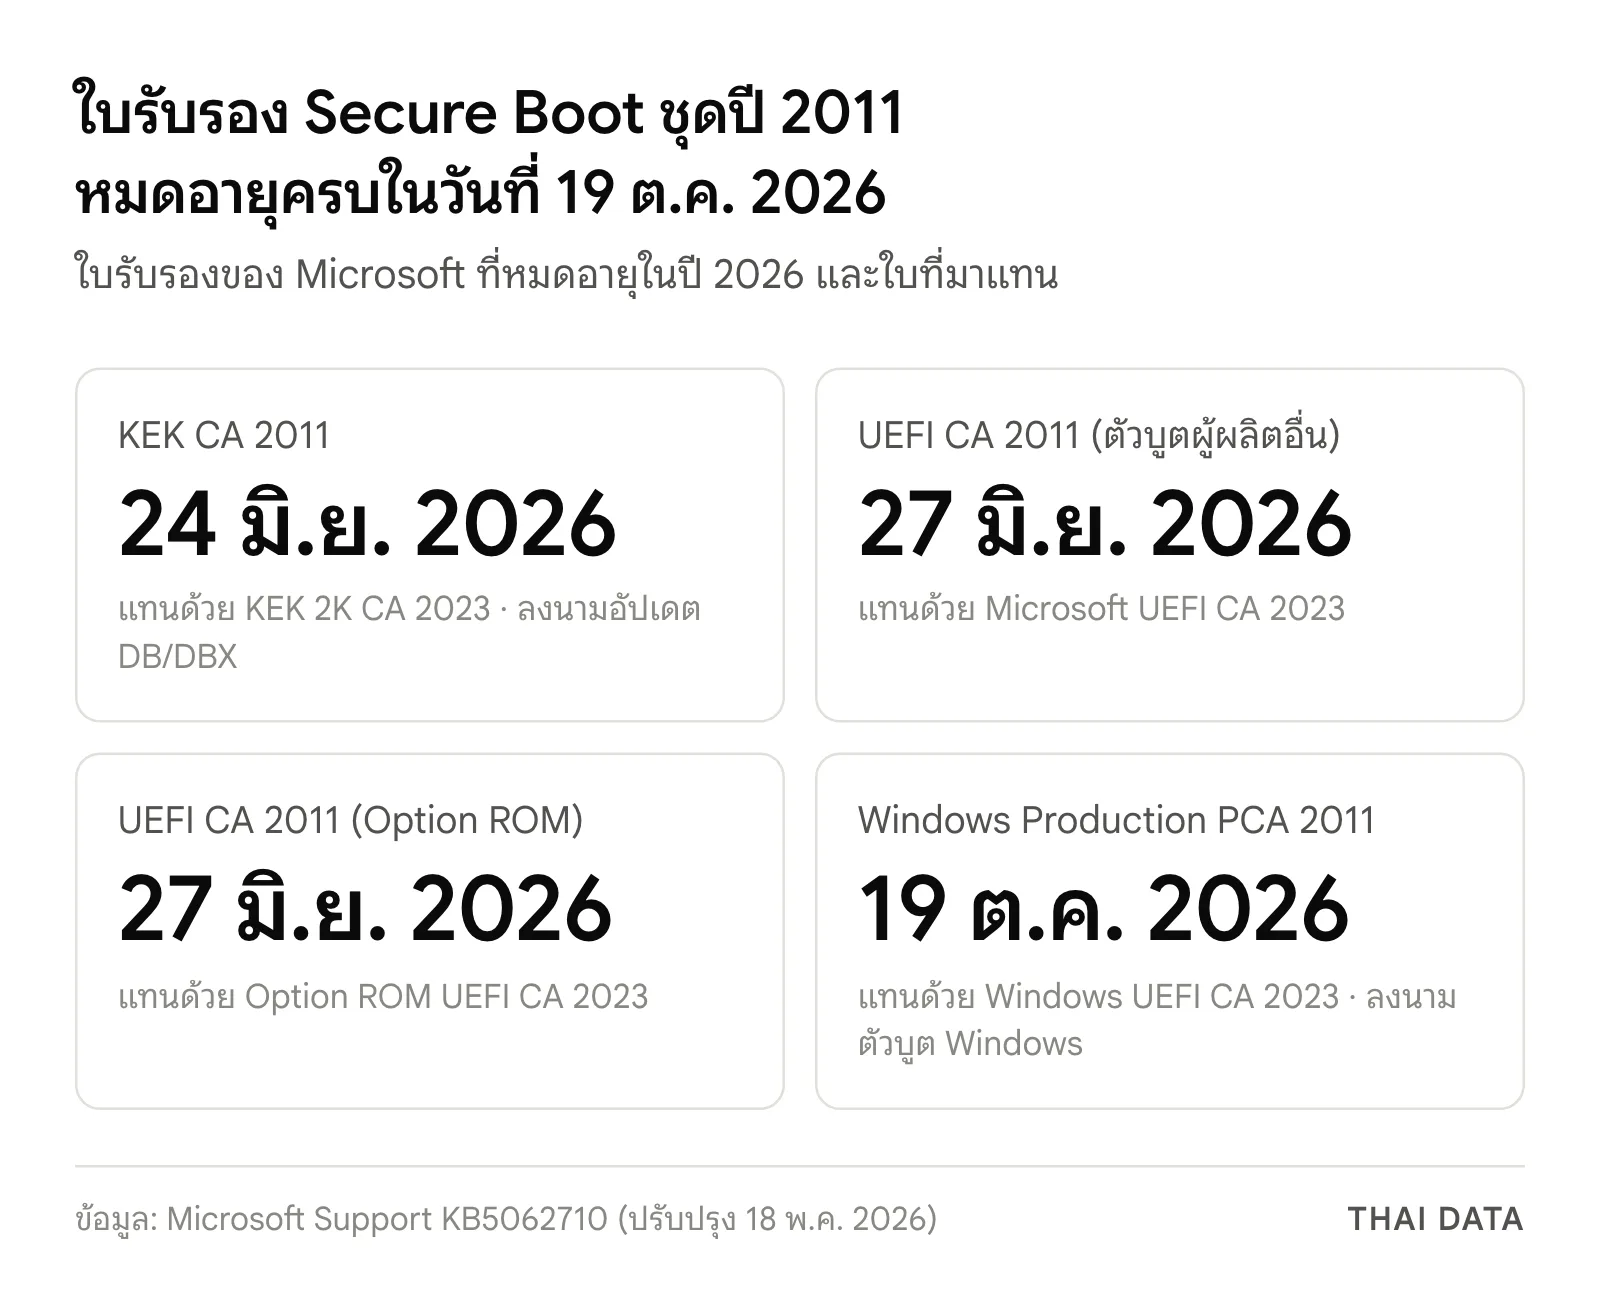
- Secure Boot หมดอายุใบสุดท้ายคือ Microsoft Windows Production PCA 2011 ที่ใช้ลงนามตัวบูต Windows หมดอายุวันที่ 19 ตุลาคม 2026 เป็นใบสุดท้ายในชุด 2011 ต่อจาก KEK CA 2011 (24 มิ.ย.) และ UEFI CA 2011 (27 มิ.ย.)
- Microsoft ระบุว่าเครื่องที่ยังไม่มีใบรับรองชุด 2023 จะยังเปิดเครื่องและรับ Windows Update ปกติได้ แต่รับการป้องกันช่วงบูตใหม่ไม่ได้ เช่น อัปเดต Boot Manager ฐานข้อมูล DB/DBX และรายการเพิกถอน
- Microsoft ย้ำว่าไม่ควรปิด Secure Boot เพื่อเลี่ยงปัญหาใบรับรองหมดอายุ และบางเครื่องต้องอัปเดตเฟิร์มแวร์ (BIOS/UEFI) จากผู้ผลิตก่อน ซึ่งอาจมีให้เฉพาะรุ่นที่ยังอยู่ในระยะซัพพอร์ต
- ฝ่ายไอทีตรวจสถานะได้จากค่ารีจิสทรี UEFICA2023Status (ต้องเป็น Updated) และ Event ID 1808 (สำเร็จ) / 1801 (ยังไม่ได้ติดตั้ง) และสั่งติดตั้งผ่าน Intune, Group Policy, WinCS หรือรีจิสทรี AvailableUpdates ค่า 0x5944
Secure Boot หมดอายุครบทั้งชุดในวันนี้ ใบรับรอง Microsoft Windows Production PCA 2011 ที่ใช้ลงนามตัวบูตของ Windows หมดอายุวันที่ 19 ตุลาคม 2026 เป็นใบสุดท้ายของชุดปี 2011 Microsoft ระบุว่าพีซีที่ยังไม่ได้ใบรับรองชุด 2023 จะยังบูตได้ตามปกติ แต่จะไม่ได้รับการป้องกันใหม่ในช่วงบูต และปลอดภัยน้อยลงเรื่อย ๆ
Secure Boot หมดอายุครั้งนี้เกี่ยวกับเครื่อง Windows แทบทุกเครื่อง เพราะหน้าความรู้ KB5062710 ของ Microsoft ระบุว่าตั้งแต่มี Secure Boot เครื่อง Windows ทุกเครื่องใช้ใบรับรองของ Microsoft ชุดเดียวกันในฐานข้อมูล KEK และ DB จึงกระทบทั้ง Windows 10, Windows 11 และ Windows Server ตั้งแต่ 2012 (ESU) ถึง 2025 ทั้งเครื่องผู้ใช้ทั่วไปและเครื่องในองค์กร
Secure Boot หมดอายุใบไหน วันไหน
| ใบรับรองที่หมดอายุ | วันหมดอายุ | ใบที่มาแทน | หน้าที่ |
|---|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24 มิ.ย. 2026 | Microsoft Corporation KEK 2K CA 2023 | ลงนามการอัปเดตฐานข้อมูล DB และ DBX |
| Microsoft UEFI CA 2011 | 27 มิ.ย. 2026 | Microsoft UEFI CA 2023 | ลงนามตัวบูตของผู้ผลิตอื่นและแอป EFI |
| Microsoft UEFI CA 2011 | 27 มิ.ย. 2026 | Microsoft Option ROM UEFI CA 2023 | ลงนาม Option ROM ของผู้ผลิตอื่น |
| Microsoft Windows Production PCA 2011 | 19 ต.ค. 2026 | Windows UEFI CA 2023 | ลงนามตัวบูตของ Windows |
Microsoft แยกใบรับรอง UEFI CA ใหม่ออกเป็นสองใบ เพื่อให้เครื่องเชื่อถือ Option ROM ของการ์ดเสริมได้โดยไม่ต้องเชื่อถือตัวบูตของผู้ผลิตอื่นไปด้วย ส่วนเชิงอรรถในคู่มือสำหรับฝ่ายไอทีระบุว่าการเปลี่ยนใบรับรองครั้งนี้เป็นมาตรการล่าสุดต่อช่องโหว่ BlackLotus UEFI bootkit (CVE-2023-24932)
Secure Boot หมดอายุแล้วเครื่องจะเป็นอย่างไร
หน้า KB5079373 ของ Microsoft อธิบายว่าเครื่องที่ถึงวัน Secure Boot หมดอายุโดยไม่มีใบรับรองใหม่ "will still start and operate normally" คือยังเปิดเครื่องและทำงานได้ และยังติดตั้งอัปเดต Windows ทั่วไปได้ ยกเว้นส่วนประกอบด้านความปลอดภัยช่วงบูตที่ต้องใช้ใบรับรองใหม่ ผลที่ตามมาคือ
- รับอัปเดต Windows Boot Manager รุ่นใหม่ไม่ได้
- รับการอัปเดตฐานข้อมูล Secure Boot (DB และ DBX) และรายการเพิกถอนไม่ได้
- ไม่ได้รับการแก้ช่องโหว่ระดับบูตที่ค้นพบใหม่ รวมถึงมาตรการปิดช่องทางเลี่ยง BitLocker
- งานที่พึ่งพาความเชื่อถือของ Secure Boot เช่น การเสริมความปลอดภัย BitLocker หรือตัวบูตของผู้ผลิตอื่น อาจได้รับผลกระทบ
Microsoft ย้ำว่า "Secure Boot should not be disabled to work around certificate expiration" หรือไม่ควรปิด Secure Boot เพื่อเลี่ยงปัญหานี้ เพราะเท่ากับถอดการป้องกันมัลแวร์ระดับบูตออกไป และระบุว่าบางเครื่องต้องอัปเดตเฟิร์มแวร์จากผู้ผลิต (OEM) ก่อนจึงจะรับใบรับรองใหม่ได้ถูกต้อง ซึ่งการอัปเดตนั้นอาจมีให้เฉพาะเครื่องที่ยังอยู่ในระยะซัพพอร์ตของผู้ผลิต
เช็กสถานะ Secure Boot หมดอายุในแอป Windows Security
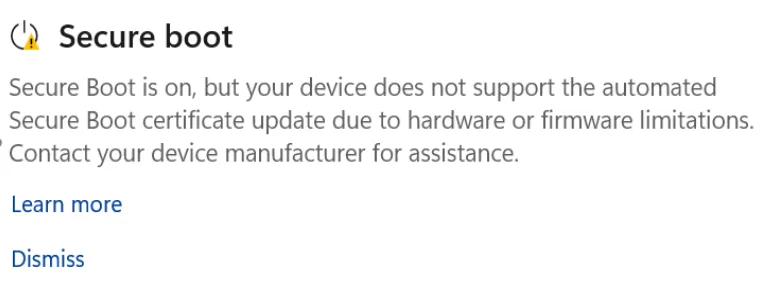
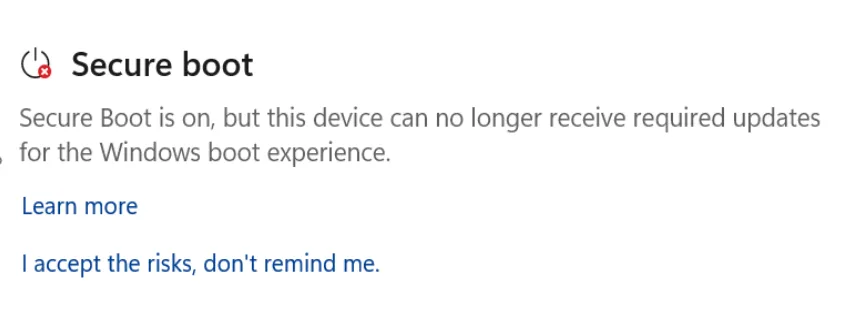
ตั้งแต่เดือนเมษายน 2026 Microsoft เพิ่มสถานะการอัปเดตใบรับรองไว้ที่ Windows Security > Device security > Secure Boot ข้อความที่ต้องสังเกตมีดังนี้
| สถานะ | ความหมายตาม Microsoft | ต้องทำอะไร |
|---|---|---|
| เครื่องหมายถูกสีเขียว ข้อความว่าอัปเดตครบ | Secure Boot เปิดอยู่และได้ใบรับรองครบแล้ว | ไม่ต้องทำอะไร |
| สีเขียว แต่ยังใช้ค่าความเชื่อถือแบบเก่า | ยังไม่ได้อัปเดต | ติดตั้ง Windows Update ล่าสุดแล้วรีสตาร์ต |
| เครื่องหมายตกใจสีเหลือง | เครื่องไม่รองรับการอัปเดตอัตโนมัติเพราะข้อจำกัดของฮาร์ดแวร์หรือเฟิร์มแวร์ | ติดต่อผู้ผลิตเครื่อง |
| กากบาทสีแดง | เครื่องรับอัปเดตที่จำเป็นของการบูต Windows ไม่ได้แล้ว | ดูวิธีแก้ที่ aka.ms/getsecureboot |
Microsoft เตือนว่าเครื่องหมายถูกสีเขียวอย่างเดียวยังไม่ยืนยันว่าอัปเดตครบ ต้องอ่านข้อความประกอบด้วย และบนเครื่องที่องค์กรจัดการ ป้ายสถานะและการแจ้งเตือนเหล่านี้ปิดไว้โดยค่าเริ่มต้น ผู้ดูแลเปิดได้ด้วยการตั้งค่า HideSecureBootStates เป็น 0
รับมือ Secure Boot หมดอายุตามคู่มือของ Microsoft
คู่มือ Secure Boot playbook บน Windows IT Pro Blog ระบุว่าพีซีจำนวนมากที่ผลิตตั้งแต่ปี 2024 มีใบรับรองชุด 2023 อยู่แล้ว ส่วนเครื่องอื่น Microsoft ทยอยส่งผ่าน Windows Update รายเดือนให้เครื่องที่จัดเป็นกลุ่ม high confidence โดยอัตโนมัติ เว้นแต่องค์กรเลือกไม่รับด้วยค่า HighConfidenceOptOut ขั้นตอนที่ Microsoft แนะนำคือ
- สำรวจเครื่อง ตรวจว่าเปิด Secure Boot อยู่ และดูค่ารีจิสทรี UEFICA2023Status ซึ่งต้องเปลี่ยนเป็น "Updated" ในที่สุด องค์กรที่ใช้ Windows Autopatch ดูรายงาน Secure Boot status ได้ใน Intune admin center
- ทดลองกับเครื่องตัวอย่าง โดยเลือกรุ่นที่มีจำนวนน้อยในองค์กร เพราะเป็นกลุ่มที่ระบบประเมินอัตโนมัติไม่ได้
- อัปเดตเฟิร์มแวร์ OEM ก่อน ติดตั้ง BIOS/UEFI ล่าสุดก่อนอัปเดต Windows ที่เกี่ยวกับ Secure Boot ถ้าผู้ผลิตแนะนำ
- ติดตั้งใบรับรอง ผ่าน Microsoft Intune (ทางที่แนะนำ) Group Policy นโยบาย Enable Secure Boot certificate deployment เครื่องมือ WinCS หรือตั้งค่ารีจิสทรี AvailableUpdates ที่ HKLM\SYSTEM\CurrentControlSet\Control\SecureBoot เป็น 0x5944
- ตรวจผล Event ID 1808 ใน System log แปลว่าใบรับรองใหม่ลงเฟิร์มแวร์แล้ว Event ID 1801 แปลว่ายังไม่ได้ ส่วน Event ID 1795 แปลว่าส่งใบรับรองให้เฟิร์มแวร์ไม่สำเร็จ ให้ถามผู้ผลิตเรื่องเฟิร์มแวร์
ทำไม Secure Boot หมดอายุจึงสำคัญกับองค์กร
คู่มือของ Microsoft อธิบายว่า Secure Boot ใช้ใบรับรอง (CA) ตรวจว่าโมดูลเฟิร์มแวร์และตัวบูตมาจากแหล่งที่เชื่อถือได้ เพื่อกันมัลแวร์ไม่ให้รันตั้งแต่ช่วงเริ่มเปิดเครื่อง เมื่อ Secure Boot หมดอายุครบชุดในวันนี้ เครื่องที่ตกค้างจะไม่ได้รับการแก้ช่องโหว่ระดับนี้ในอนาคตโดยที่ผู้ใช้ไม่เห็นอาการผิดปกติใด ๆ เพราะเครื่องยังเปิดได้ตามปกติ ความเสี่ยงจึงอยู่ที่ความเงียบ มากกว่าเครื่องล่ม
สิ่งที่องค์กรไทยควรทำเมื่อ Secure Boot หมดอายุ
- สำรวจทั้งฟลีต ดึงค่า UEFICA2023Status และ Event ID 1801/1808 จากทุกเครื่อง แยกเครื่องที่ยังไม่อัปเดตตามรุ่นและผู้ผลิต
- ไล่อัปเดต BIOS/UEFI ของรุ่นที่ผู้ผลิตออกเฟิร์มแวร์รองรับ และทำบัญชีเครื่องที่หมดระยะซัพพอร์ตของผู้ผลิตแล้ว เพื่อวางแผนเปลี่ยนเครื่องในงบปีถัดไป
- อย่าปิด Secure Boot เพื่อแก้ปัญหาเฉพาะหน้า และเตรียมคีย์กู้คืน BitLocker ให้พร้อมก่อนอัปเดตเฟิร์มแวร์ในวงกว้าง
- เปิดป้ายสถานะให้ผู้ใช้เห็น ด้วย HideSecureBootStates เป็น 0 ในองค์กรที่อยากให้พนักงานช่วยแจ้งเครื่องที่ขึ้นสีเหลืองหรือแดง
- อย่าลืมเซิร์ฟเวอร์และ Windows 10 หน้าความรู้ของ Microsoft ครอบคลุม Windows Server 2016–2025 และ Windows 10 ด้วย เครื่องที่ไม่ค่อยรีสตาร์ตควรตรวจเป็นพิเศษ เพราะคู่มือของ Microsoft ระบุว่าค่าสถานะจะเปลี่ยนทีละขั้นจนกว่าใบรับรองและ Boot Manager ใหม่จะติดตั้งครบ
ติดตามข่าวพีซีและอุปกรณ์ในองค์กรได้ที่หมวดอุปกรณ์
คำถามที่พบบ่อย
Secure Boot หมดอายุแล้วคอมพิวเตอร์ยังเปิดได้ไหม?
เปิดได้ Microsoft ระบุว่าเครื่องที่ถึงวัน Secure Boot หมดอายุโดยยังไม่มีใบรับรองชุด 2023 จะยังเปิดและทำงานตามปกติ และยังติดตั้ง Windows Update ทั่วไปได้ แต่จะรับการป้องกันใหม่ในช่วงบูตไม่ได้ เช่น อัปเดต Boot Manager ฐานข้อมูล Secure Boot และการแก้ช่องโหว่ระดับบูต จึงปลอดภัยน้อยลงเรื่อย ๆ
ใบรับรอง Secure Boot ใบไหนหมดอายุวันที่ 19 ตุลาคม 2026?
ใบรับรอง Secure Boot หมดอายุวันที่ 19 ตุลาคม 2026 คือ Microsoft Windows Production PCA 2011 ซึ่งเก็บในฐานข้อมูล DB และใช้ลงนามตัวบูตของ Windows ใบที่มาแทนคือ Windows UEFI CA 2023 ก่อนหน้านี้ KEK CA 2011 หมดอายุ 24 มิถุนายน และ UEFI CA 2011 หมดอายุ 27 มิถุนายน 2026
ตรวจอย่างไรว่าเครื่องได้ใบรับรอง Secure Boot ชุดใหม่แล้ว?
ก่อนและหลัง Secure Boot หมดอายุ ตรวจได้โดยเปิดแอป Windows Security ไปที่ Device security > Secure Boot ถ้าขึ้นว่าได้รับการอัปเดตใบรับรองครบแล้วถือว่าเรียบร้อย ฝ่ายไอทีดูค่ารีจิสทรี UEFICA2023Status ว่าเป็น Updated หรือดู Event ID 1808 ใน System log ถ้าพบ Event ID 1801 แปลว่าใบรับรองใหม่ยังไม่ถูกติดตั้งลงเฟิร์มแวร์
ควรปิด Secure Boot เพื่อแก้ปัญหา Secure Boot หมดอายุไหม?
ไม่ควร Microsoft ระบุชัดว่าไม่ควรปิด Secure Boot เพื่อเลี่ยงปัญหาใบรับรองหมดอายุ เพราะทำให้เครื่องเสียการป้องกันมัลแวร์ระดับบูตอย่างมาก ทางที่ถูกคือติดตั้ง Windows Update ล่าสุด และอัปเดต BIOS/UEFI จากผู้ผลิตเครื่องถ้าผู้ผลิตแนะนำ
แหล่งอ้างอิง
- Windows Secure Boot certificate expiration and CA updates (KB5062710) — Microsoft Support
- When Secure Boot certificates expire on Windows devices (KB5079373) — Microsoft Support
- Secure Boot certificate update status in the Windows Security app (KB5087130) — Microsoft Support
- Secure Boot playbook for certificates expiring in 2026 — Windows IT Pro Blog (Microsoft)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft63
- ผลิตภัณฑ์และเทคโนโลยี
- Windows33Windows 105Windows 1112Windows Server7Microsoft Intune2
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ