
SMTP AUTH Basic ปิดเป็นค่าเริ่มต้นปลาย ธ.ค. 2026: คู่มือย้ายเครื่องสแกนและแอปส่งอีเมล
SMTP AUTH Basic ใน Exchange Online จะถูกปิดเป็นค่าเริ่มต้นปลาย ธ.ค. 2026 คู่มือนี้บอกวิธีหาเครื่องสแกนและแอปที่ยังใช้ และเลือก OAuth หรือ High Volume Email แทน
โดย กองบรรณาธิการ THAI DATA อ่าน 8 นาที
สรุปประเด็นสำคัญ
- Microsoft กำหนดให้ SMTP AUTH Basic ถูกปิดเป็นค่าเริ่มต้นใน tenant เดิมปลายเดือนธันวาคม 2026 แอดมินยังเปิดกลับได้ถ้าจำเป็น
- tenant ใหม่ที่สร้างหลังธันวาคม 2026 จะใช้ SMTP AUTH Basic ไม่ได้โดยค่าเริ่มต้น และ Microsoft จะประกาศวันถอดถาวรในครึ่งหลังปี 2027
- รายงาน SMTP AUTH Clients ใน Exchange admin center บอกได้ว่าบัญชีใดยังส่งแบบ Basic Auth ดูย้อนหลังได้สูงสุด 90 วัน
- Microsoft แนะนำ High Volume Email สำหรับส่งภายในองค์กร คิดค่าใช้จ่าย 42 ดอลลาร์สหรัฐต่อ 1 ล้านผู้รับ และ Azure Communication Services Email เมื่อต้องส่งออกนอกองค์กร
- SMTP client submission ต้องรองรับ TLS 1.2 ขึ้นไป เครื่องรุ่นเก่าที่ทำไม่ได้ต้องส่งผ่าน SMTP relay หรือเมลเซิร์ฟเวอร์ภายใน
SMTP AUTH Basic คือการส่งอีเมลผ่าน Exchange Online ด้วยชื่อผู้ใช้กับรหัสผ่านโดยตรง ซึ่ง Microsoft กำหนดให้ถูกปิดเป็นค่าเริ่มต้นใน tenant เดิมปลายเดือนธันวาคม 2026 เครื่องถ่ายเอกสารที่สแกนส่งอีเมล ระบบงานที่ส่งแจ้งเตือน และสคริปต์เก่าที่ยังใช้วิธีนี้ควรถูกตรวจและย้ายให้เสร็จก่อนถึงวันนั้น
โพสต์ของทีม Exchange เมื่อ 27 มกราคม 2026 ปรับไทม์ไลน์ของ SMTP AUTH Basic ใหม่โดยให้เหตุผลว่าต้องการให้ลูกค้ามีเวลาปรับตัวมากขึ้น แต่ตอนนี้เหลือเวลาอีกเพียงราว 2 เดือน และปลายเดือนธันวาคมคือช่วงปิดงบของหลายองค์กร ถ้าเครื่องสแกนหรือระบบแจ้งเตือนหยุดส่งอีเมลในช่วงนั้น จะกระทบงานทันที คู่มือนี้จึงเรียงขั้นตอนจากการหาว่าอะไรยังใช้อยู่ ไปจนถึงการเลือกทางใหม่
SMTP AUTH Basic คืออะไร ใครยังใช้อยู่
SMTP AUTH หรือ authenticated client SMTP submission คือการส่งอีเมลเข้าปลายทาง smtp.office365.com ผ่านพอร์ต 587 ตามปกติ โปรโตคอลนี้รองรับทั้ง Basic Authentication และ OAuth สิ่งที่ถูกปิดคือส่วน Basic ไม่ใช่ SMTP AUTH ทั้งหมด แอปที่เปลี่ยนไปใช้ OAuth แล้วยังส่งผ่านปลายทางเดิมต่อได้
Microsoft ระบุว่าอีเมลไคลเอนต์สมัยใหม่อย่าง Outlook, Outlook on the web และ Outlook for iOS and Android แทบทั้งหมดไม่ได้ใช้ SMTP AUTH ผู้ใช้ทั่วไปจึงไม่ได้รับผล กลุ่มที่ต้องตรวจคือ
- เครื่องสแกนและเครื่องมัลติฟังก์ชันที่ส่งเอกสารเข้าอีเมล
- แอปธุรกิจและระบบรายงานที่สร้างอีเมลอัตโนมัติด้วย SMTP AUTH Basic
- ไคลเอนต์ POP3 และ IMAP4 ซึ่งต้องใช้ SMTP แยกต่างหากในการส่ง
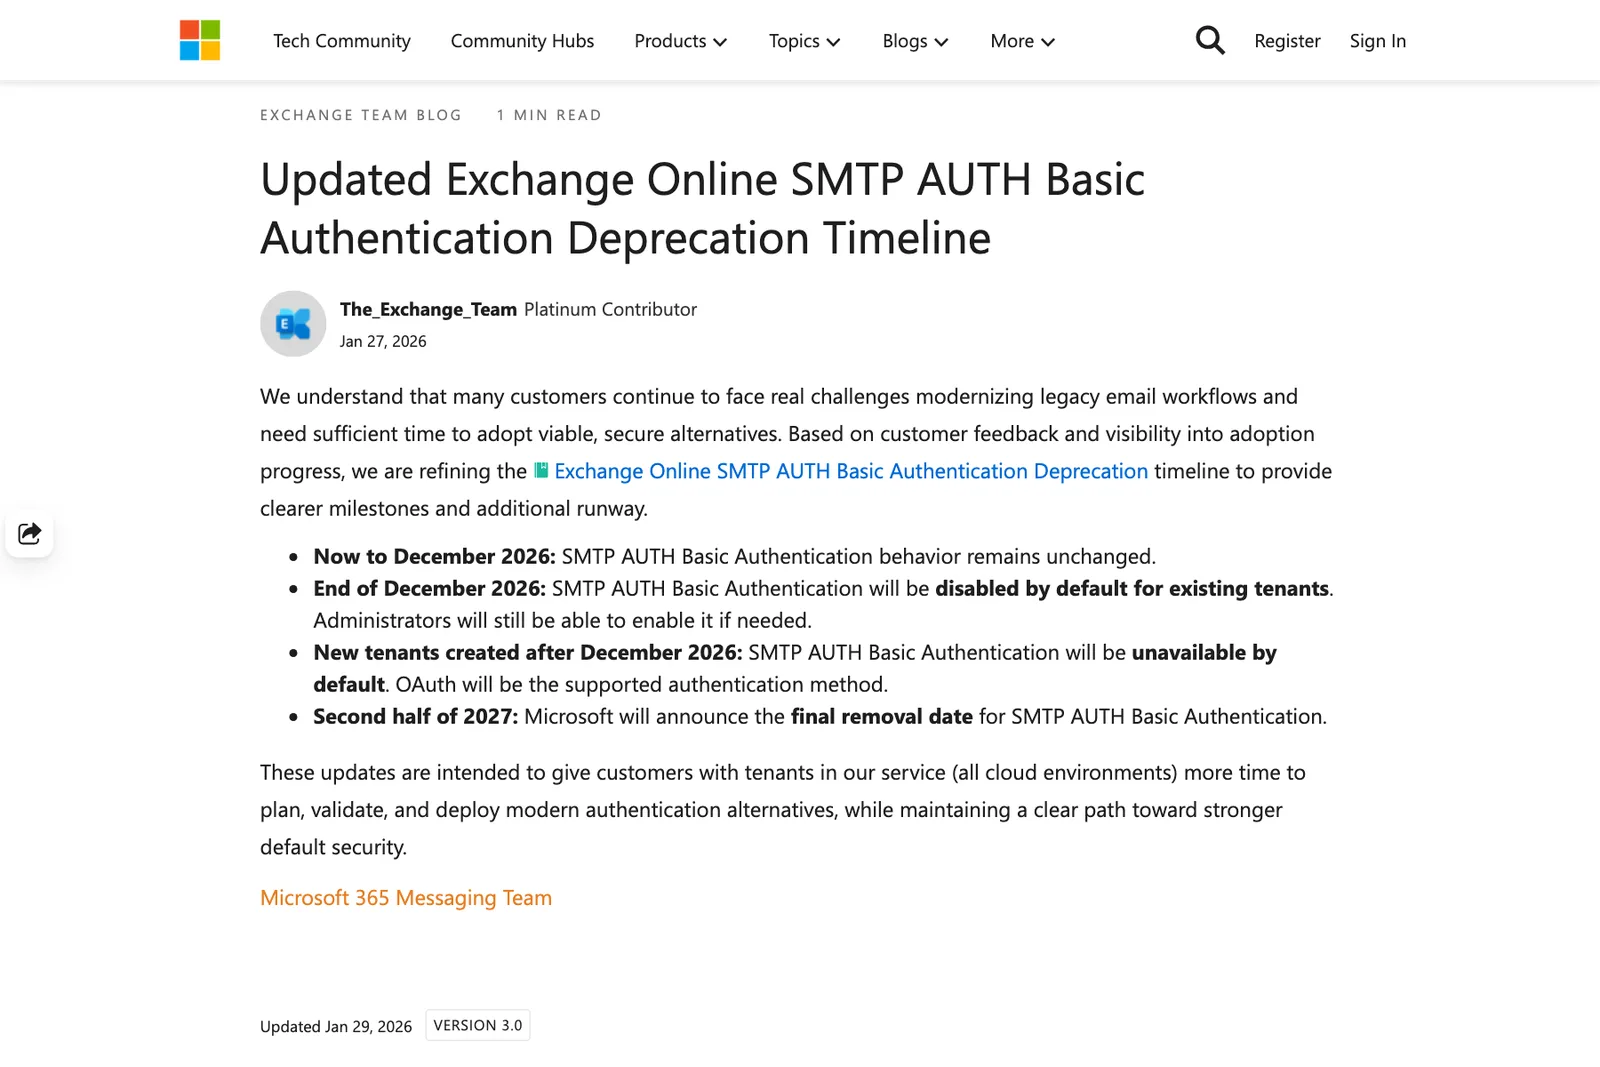
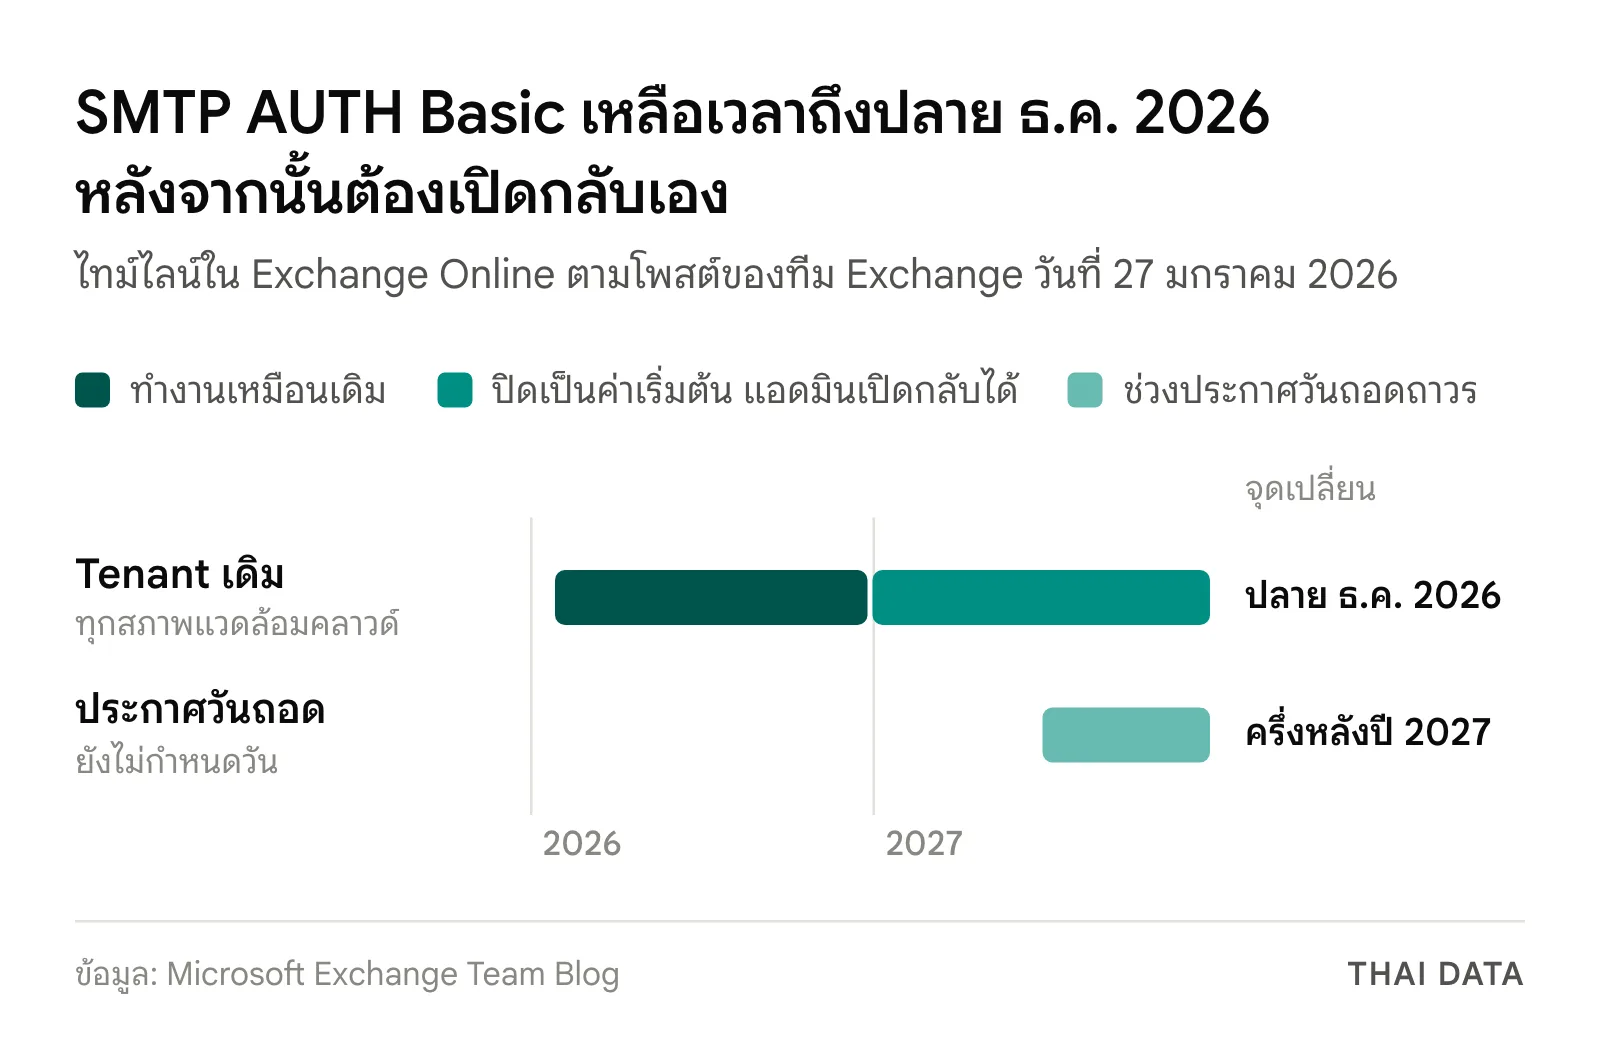
ไทม์ไลน์การเลิก SMTP AUTH Basic ล่าสุด
| ช่วงเวลา | สิ่งที่เกิดขึ้น |
|---|---|
| ตอนนี้ถึงธันวาคม 2026 | SMTP AUTH Basic ทำงานเหมือนเดิม |
| ปลายเดือนธันวาคม 2026 | ปิดเป็นค่าเริ่มต้นใน tenant เดิม แอดมินเปิดกลับได้ถ้าจำเป็น |
| tenant ใหม่ที่สร้างหลังธันวาคม 2026 | ใช้ไม่ได้โดยค่าเริ่มต้น รองรับ OAuth |
| ครึ่งหลังปี 2027 | Microsoft จะประกาศวันถอดออกถาวร |
ไทม์ไลน์นี้ใช้กับ tenant ทุกสภาพแวดล้อมคลาวด์ โพสต์ของ Microsoft ไม่ได้บอกว่าการเปิดกลับต้องทำอย่างไร และไม่ได้บอกว่า mailbox ที่ตั้งค่าเฉพาะรายไว้แล้วจะได้รับผลอย่างไร องค์กรจึงไม่ควรวางแผนโดยหวังว่าจะเปิดกลับได้ในวันที่ระบบหยุด ควรมองการเปิดกลับเป็นแผนสำรองเท่านั้น และติดตาม Message Center ช่วงใกล้สิ้นปี
ขั้นตอนที่ 1: หาผู้ส่ง SMTP AUTH Basic ด้วยรายงาน
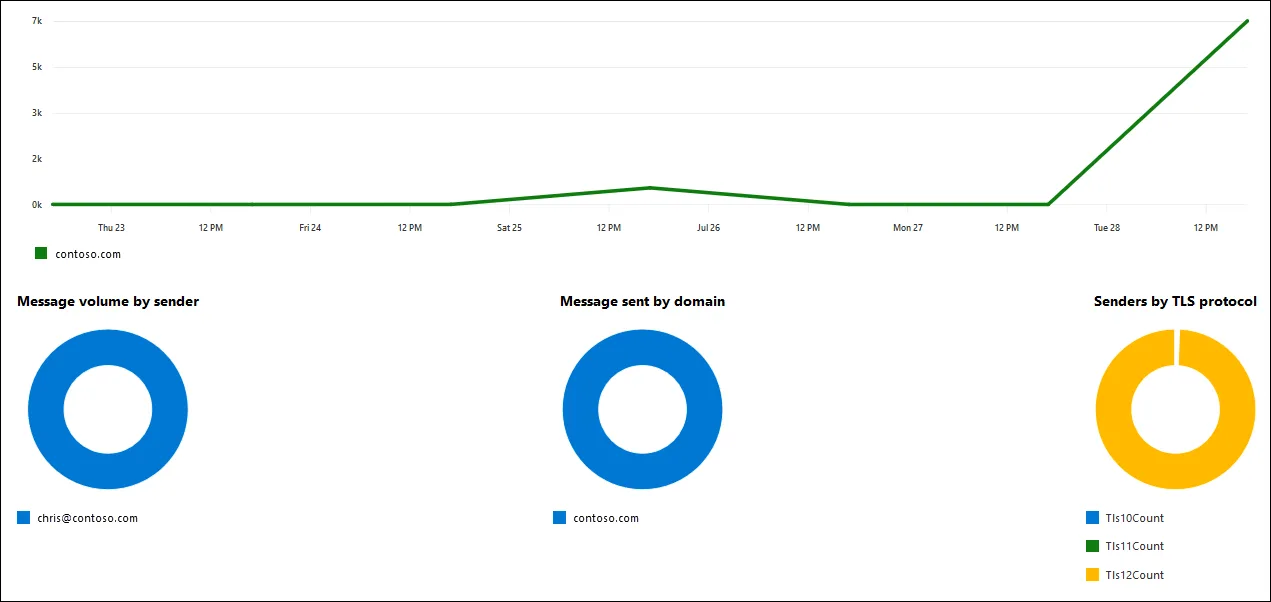
เปิด Exchange admin center ไปที่ Reports > Mail Flow แล้วเลือกรายงาน SMTP AUTH Clients หน้านี้แสดงว่าบัญชีใดยังส่งด้วย SMTP AUTH Basic พร้อมโดเมน วิธียืนยันตัวตน สัดส่วน TLS และจำนวนข้อความ
- ค่า TlsAuthLogin คือ Basic Auth ส่วน XOAUTH2 คือ Modern Auth
- ค่าเริ่มต้นแสดง 7 วัน ถ้ารายงานว่างให้ขยายช่วงวันที่ ซึ่งเลือกได้สูงสุด 90 วัน
- ควรใช้ช่วงยาวสุด เพราะงานรายเดือนหรือรายไตรมาสจะไม่ปรากฏในรายงาน 7 วัน
- ดูคอลัมน์ TLS 1.0 และ TLS 1.1 ด้วย เพราะบอกได้ว่าอุปกรณ์ใดเก่าเกินกว่าจะส่งแบบเดิมต่อ
จากนั้นจับคู่บัญชีผู้ส่งกับเจ้าของอุปกรณ์หรือระบบ บัญชีเดียวอาจถูกตั้งไว้ในหลายเครื่อง จึงควรไล่จากฝั่งเครื่องพิมพ์และทีมระบบงานคู่กันไปด้วย
ขั้นตอนที่ 2: เช็กค่าที่ใช้อยู่ตอนนี้
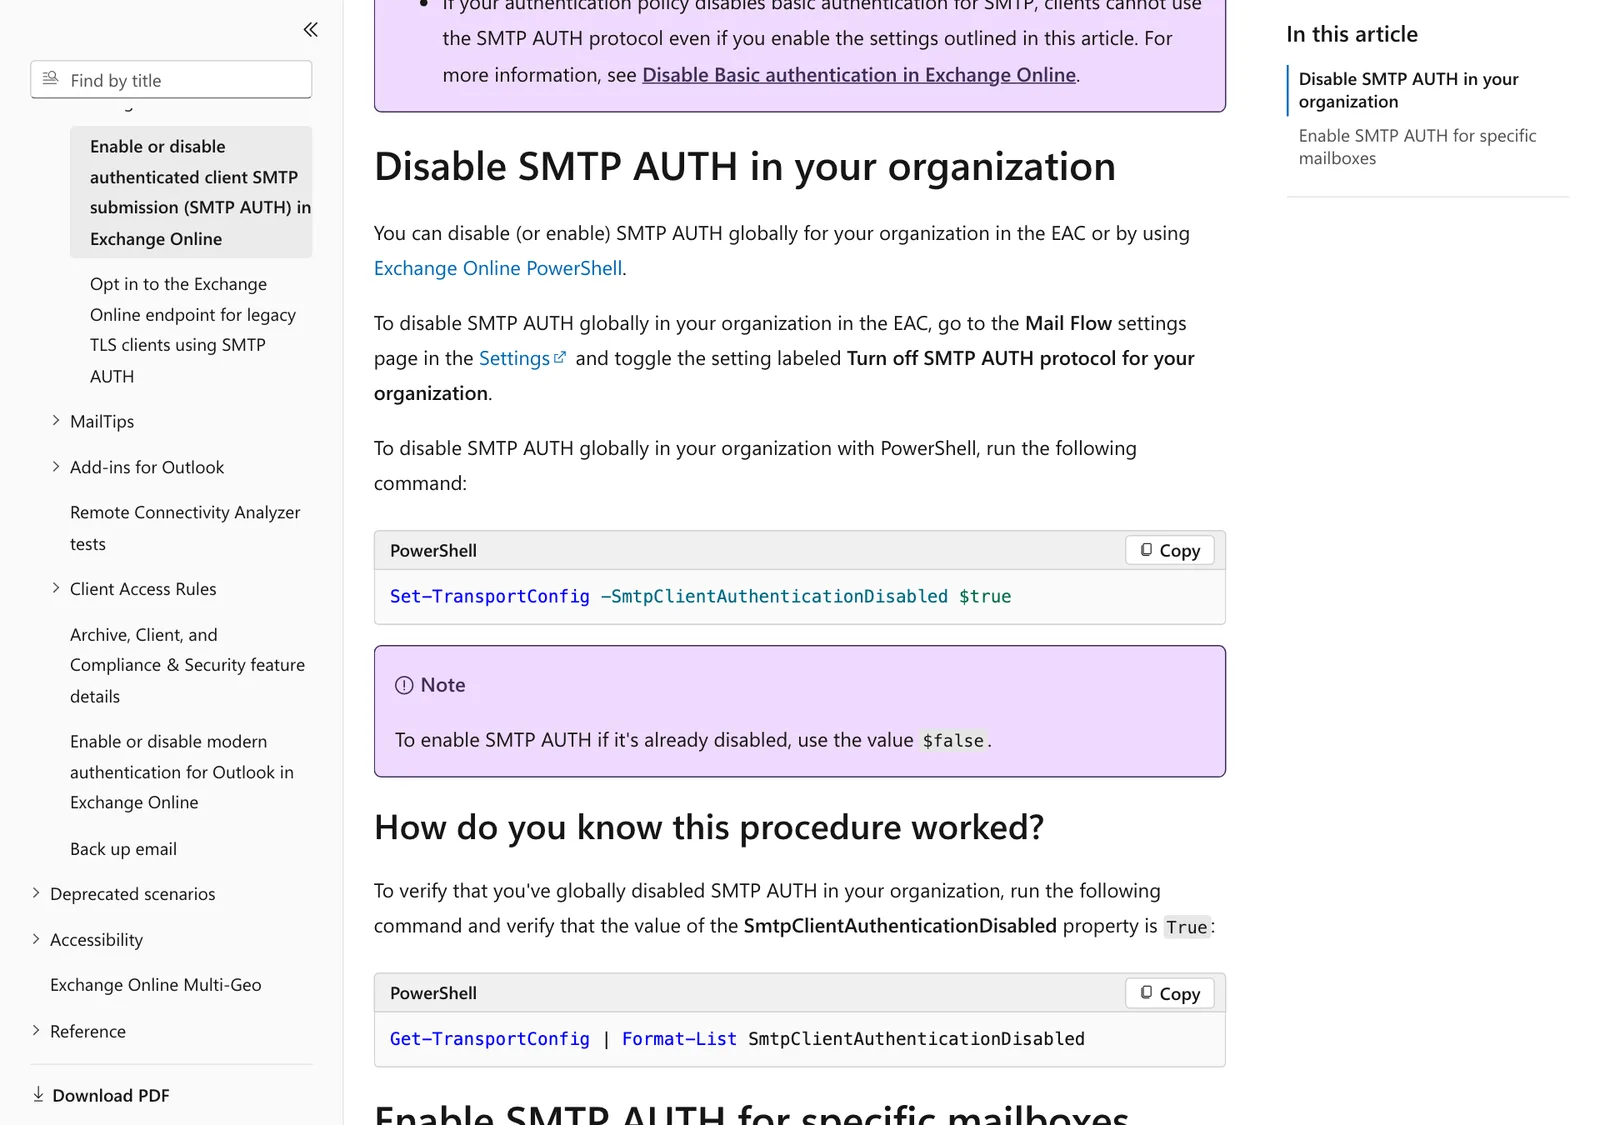
SMTP AUTH มีการตั้งค่าสองระดับ และค่าระดับ mailbox ชนะค่าระดับองค์กร ใช้ Exchange Online PowerShell ดูได้ดังนี้
Get-TransportConfig | Format-List SmtpClientAuthenticationDisabled
Set-CASMailbox -Identity <MailboxIdentity> -SmtpClientAuthenticationDisabled <$true | $false | $null>
คำสั่งแรกดูค่าระดับองค์กร ถ้าได้ True แปลว่าปิด SMTP AUTH อยู่ คำสั่งที่สองตั้งค่าเฉพาะกล่องจดหมาย โดย $false คือเปิด $true คือปิด และ $null คือให้ตามค่าขององค์กร
มีเงื่อนไขอีกสามข้อที่ทำให้ SMTP AUTH ใช้ไม่ได้อยู่แล้ว คือองค์กรที่เปิด Security defaults จะถูกปิดไว้แล้ว นโยบาย authentication policy ที่ปิด Basic สำหรับ SMTP จะมีผลเหนือการตั้งค่าข้างต้น และองค์กรที่สร้างหลังเดือนมกราคม 2020 ถูกปิดไว้ตั้งแต่ต้น แต่เปิดรายกล่องจดหมายได้
ขั้นตอนที่ 3: เลือกทางแทน SMTP AUTH Basic ตามปลายทางของอีเมล
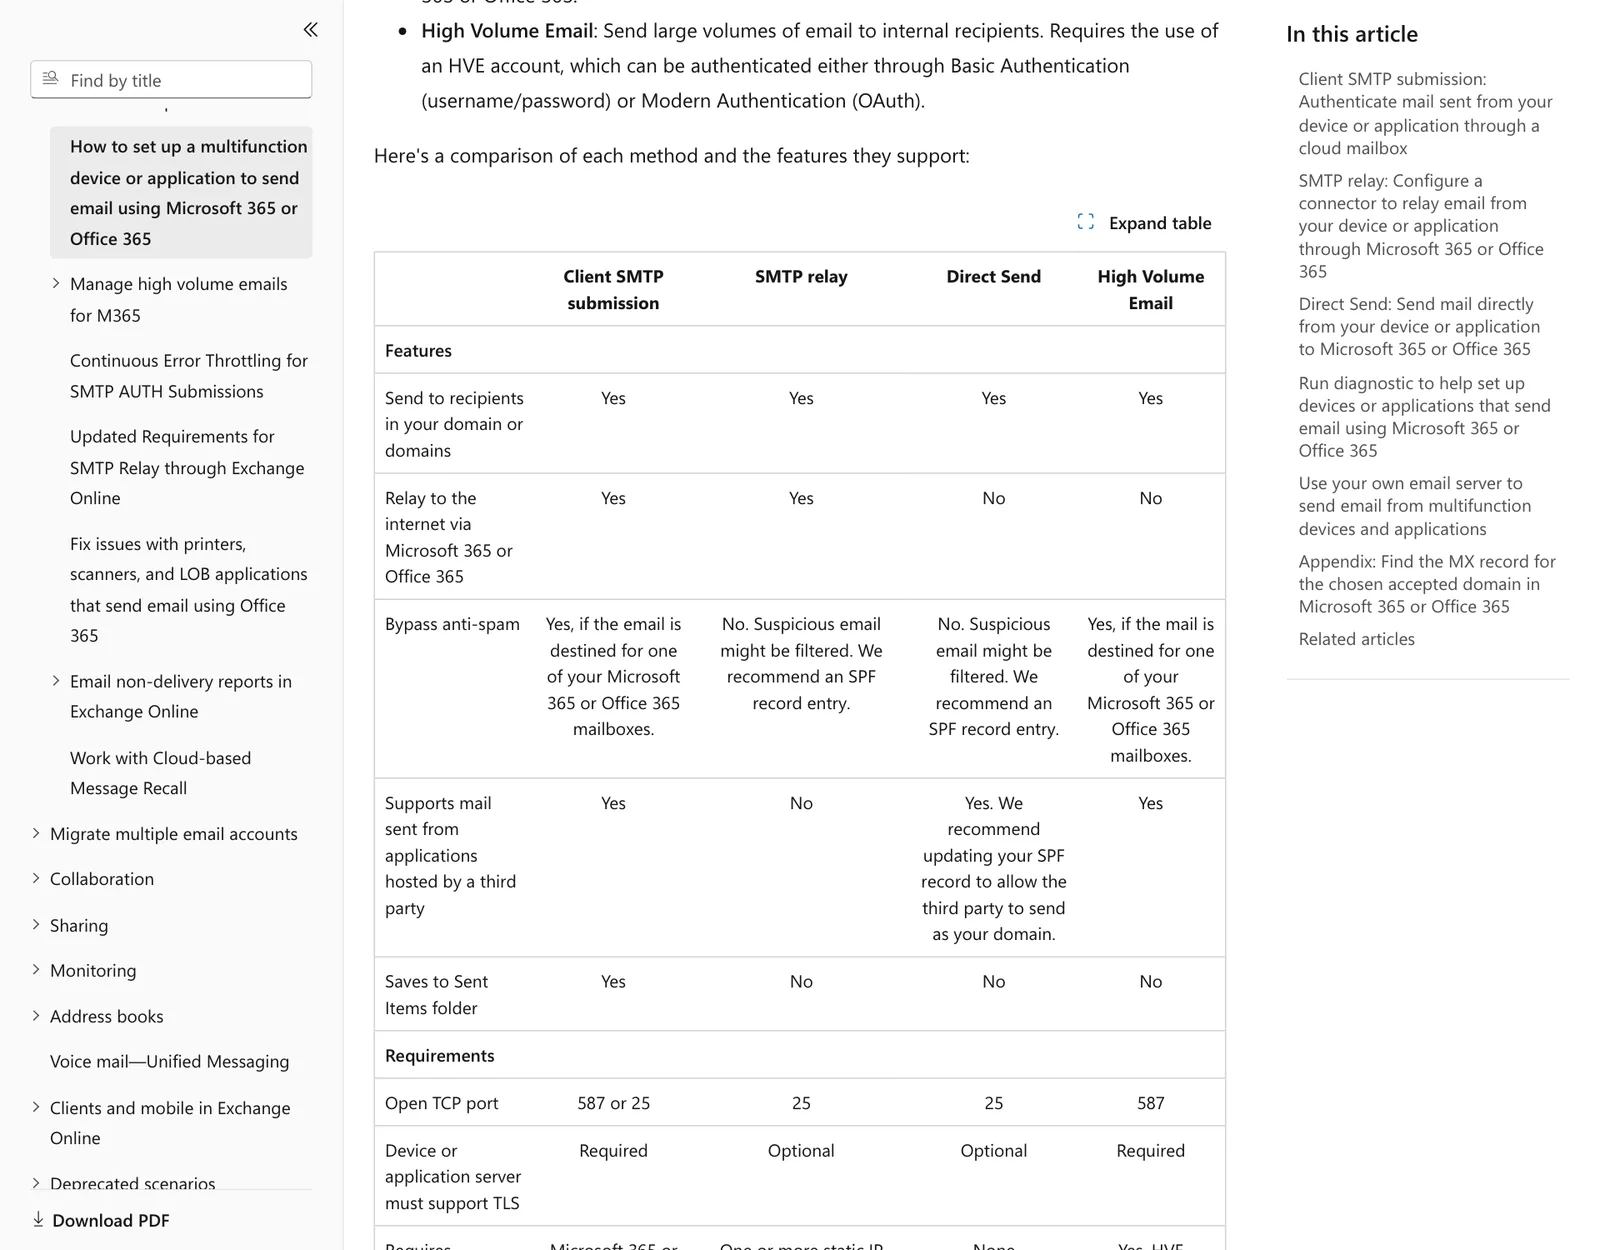
คำถามแรกคืออีเมลต้องออกนอกองค์กรหรือไม่ ถ้าส่งเฉพาะภายใน Microsoft แนะนำ High Volume Email (HVE) ถ้าต้องส่งทั้งภายในและภายนอก Microsoft แนะนำ Azure Communication Services Email และถ้าอุปกรณ์หรือแอปรองรับ OAuth ควรอยู่กับ SMTP AUTH แบบ OAuth ต่อไป เพราะเปลี่ยนน้อยที่สุด
| วิธี | ส่งออกอินเทอร์เน็ต | ยืนยันตัวตน | พอร์ตและ TLS | ข้อจำกัดสำคัญ |
|---|---|---|---|---|
| SMTP AUTH แบบ OAuth | ได้ | โทเค็น OAuth | 587 หรือ 25, TLS 1.2 ขึ้นไป | 10,000 ผู้รับต่อวัน 30 ข้อความต่อนาที ต้องมีกล่องจดหมายที่มีไลเซนส์ |
| High Volume Email | ไม่ได้ เฉพาะภายใน | บัญชี HVE หรือ OAuth | 587, ต้องใช้ TLS | สูงสุด 100 บัญชีต่อ tenant ครั้งละ 50 ผู้รับ ข้อความละ 10 MB |
| SMTP relay | ได้ | ใบรับรอง TLS หรือ IP คงที่ | 25, TLS ไม่บังคับ | ต้องตั้ง inbound connector และไม่เลี่ยงการกรองสแปม |
| Direct Send | ไม่ได้ | ไม่มี | 25, TLS ไม่บังคับ | ถูกกรองสแปมได้ Microsoft ระบุว่าลูกค้าส่วนใหญ่ไม่จำเป็นต้องใช้ |
| Azure Communication Services Email | ได้ | ตั้งค่า SMTP ของทรัพยากร Azure | ตามคู่มือของ Azure | เป็นบริการบน Azure ต้องมีทรัพยากร Azure ของตัวเอง |
ขั้นตอนที่ 4: เปลี่ยนแอปที่รองรับจาก SMTP AUTH Basic เป็น OAuth
แอปที่ทำงานเบื้องหลังโดยไม่มีคนล็อกอินใช้ client credentials flow ได้ ขั้นตอนตามเอกสารของ Microsoft มีดังนี้
- ในแอปของ Microsoft Entra เพิ่ม Application permission ชื่อ
SMTP.SendAsAppจาก Office 365 Exchange Online แล้วให้แอดมินอนุมัติ - ลงทะเบียน service principal ใน Exchange ด้วย
New-ServicePrincipalโดยใช้ Object ID จากหน้า Enterprise application ไม่ใช่หน้า App registrations - ให้สิทธิ์แอปกับกล่องจดหมายที่ใช้ส่งด้วย
Add-MailboxPermission
New-ServicePrincipal -AppId <APPLICATION_ID> -ObjectId <OBJECT_ID>
Add-MailboxPermission -Identity "[email protected]" -User <SERVICE_PRINCIPAL_ID> -AccessRights FullAccess
ข้อดีเมื่อเทียบกับ SMTP AUTH Basic คือจำกัดแอปไว้เฉพาะกล่องจดหมายที่กำหนด และไม่ต้องเก็บรหัสผ่านของผู้ใช้ไว้ในระบบงาน
ขั้นตอนที่ 5: ย้ายการส่งภายในไป High Volume Email
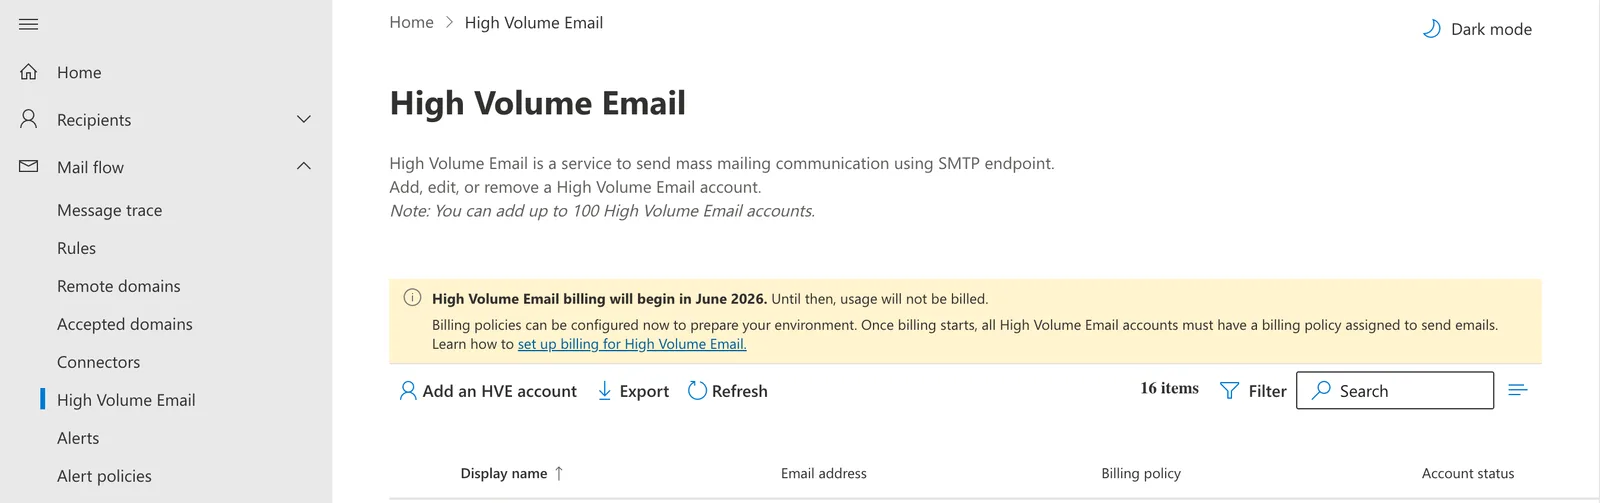
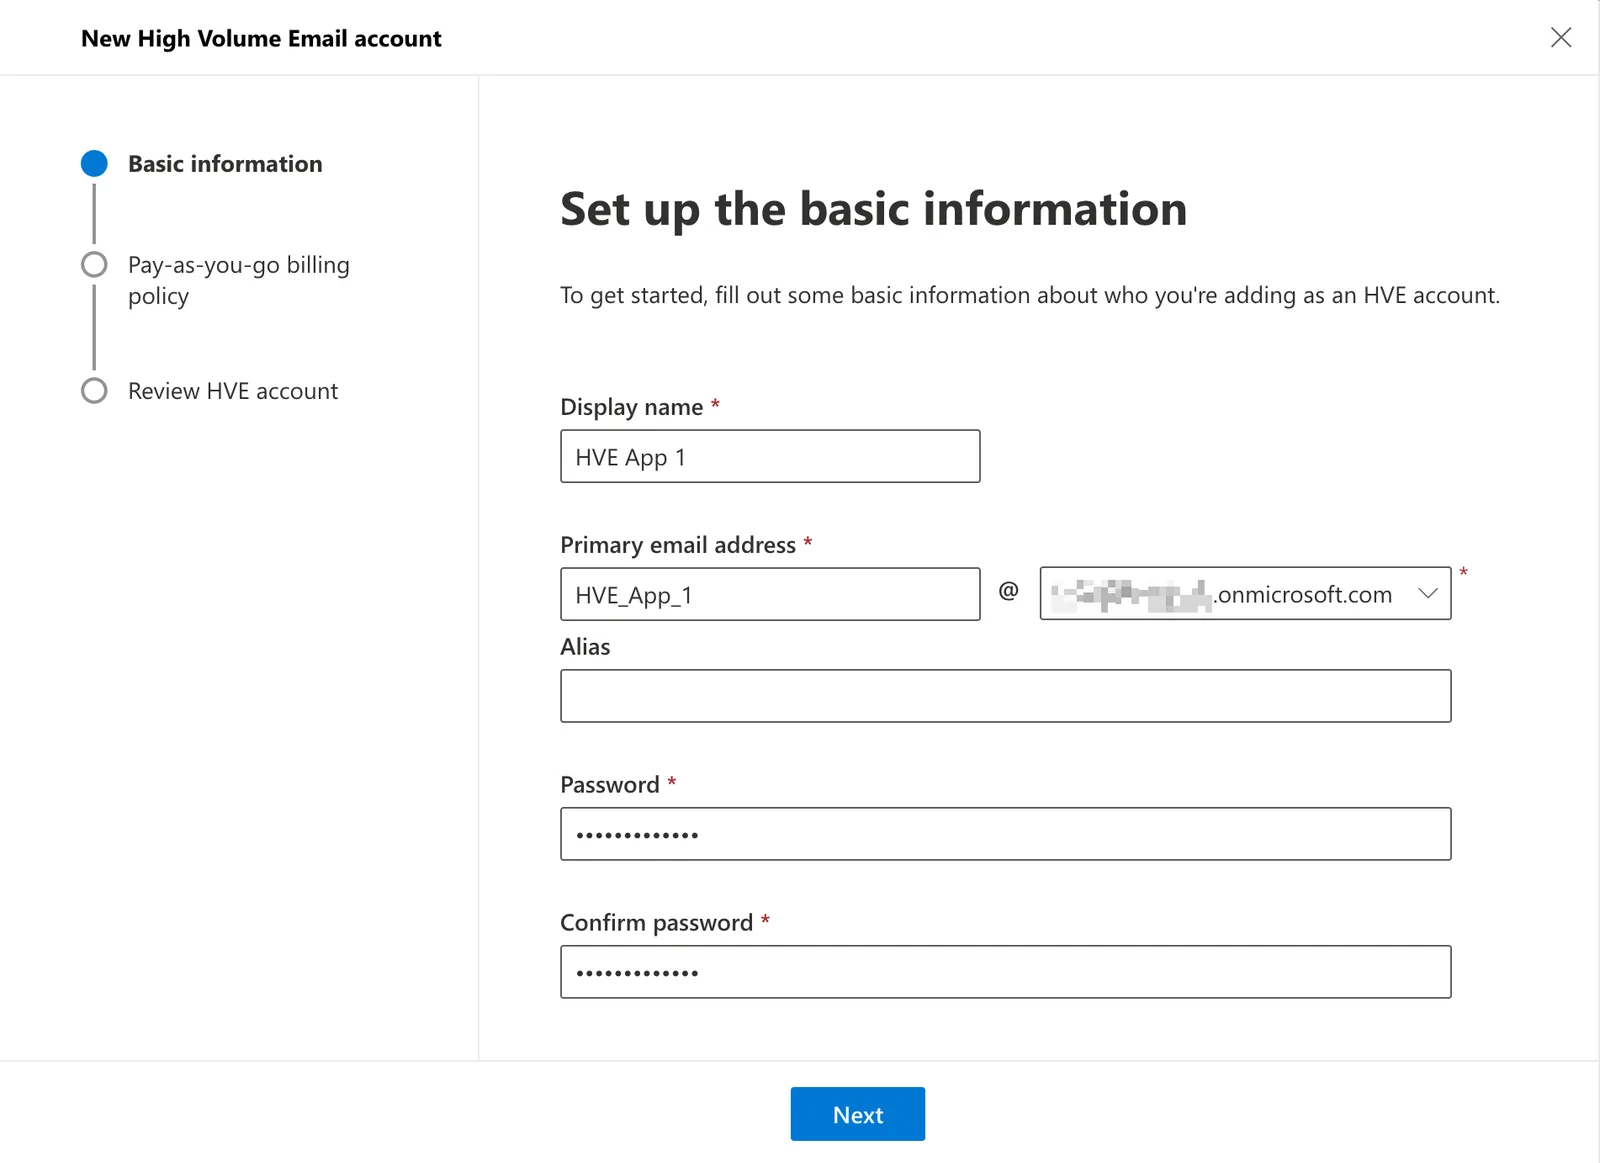
สร้างบัญชีได้ที่ Exchange admin center ใน Mail flow > High Volume Email แล้วเลือก Add an HVE account ปลายทางที่แนะนำคือ smtp.hve.mx.microsoft พอร์ต 587 สิ่งที่ควรรู้ก่อนย้ายมีดังนี้
- บัญชี HVE ไม่ต้องใช้ไลเซนส์ Microsoft 365 และไม่มีกล่องจดหมาย ถ้าต้องการรับคำตอบให้ตั้ง Reply-To
- ไม่มีเพดานอัตราส่งต่อผู้รับหรือต่อข้อความ แต่ส่งถึงผู้รับภายใน tenant เท่านั้น
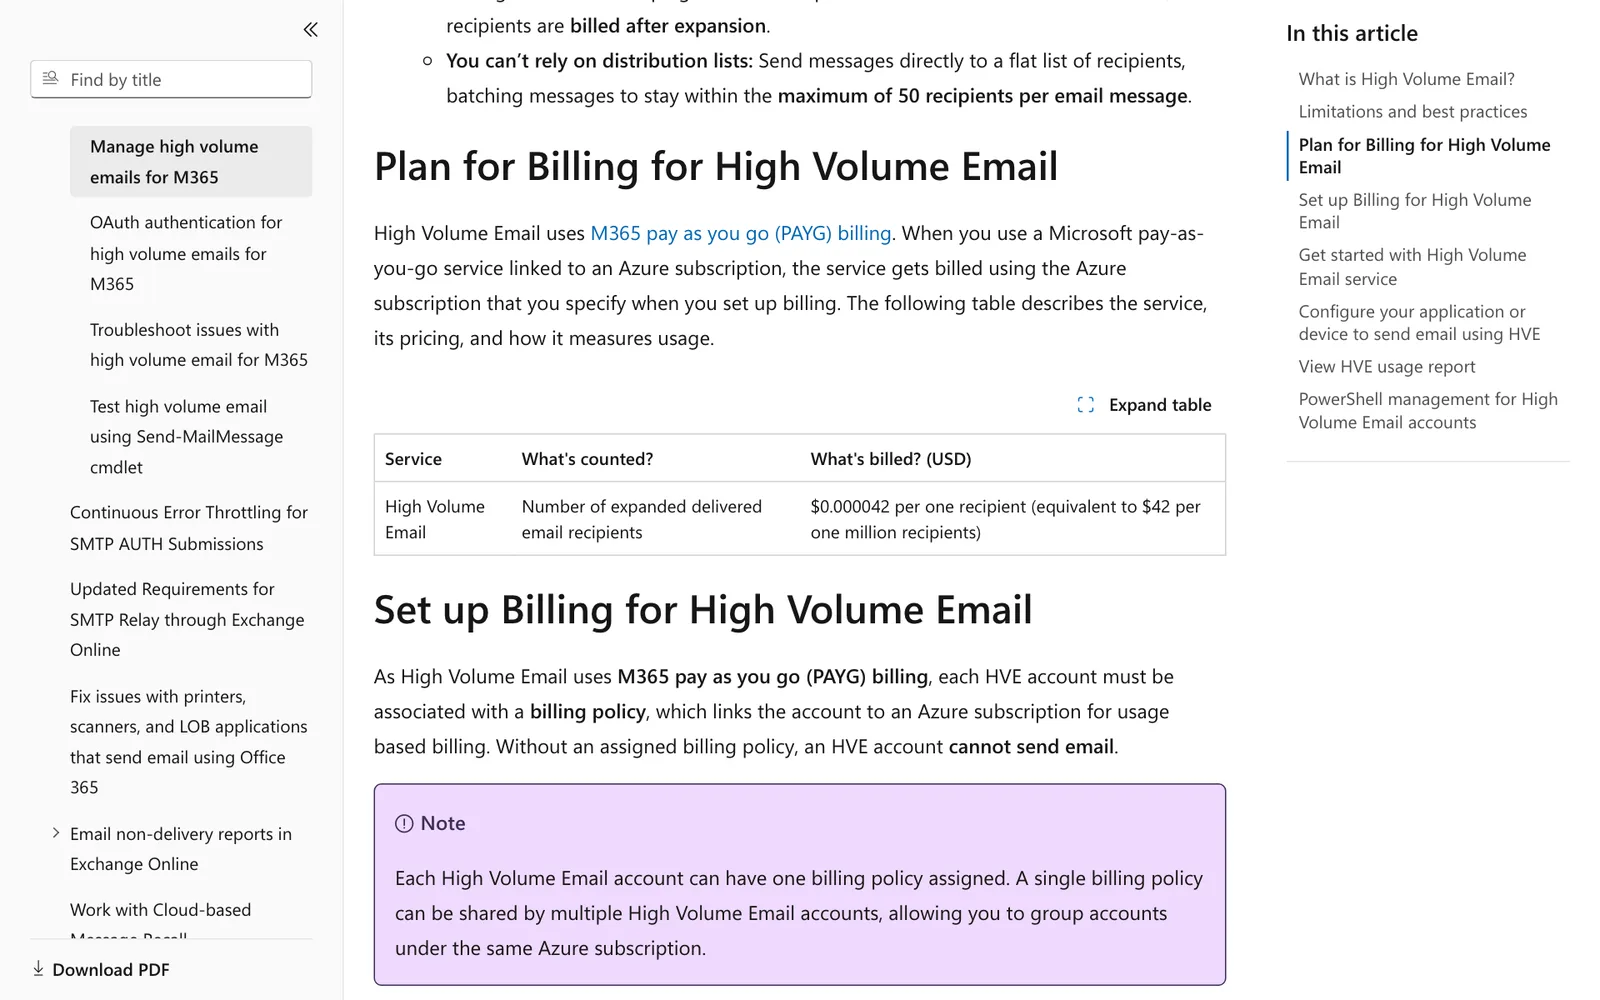
- ต้องผูก billing policy กับ Azure subscription ก่อน ไม่อย่างนั้นบัญชีส่งอีเมลไม่ได้
- ค่าบริการ 0.000042 ดอลลาร์สหรัฐต่อผู้รับ หรือ 42 ดอลลาร์ต่อ 1 ล้านผู้รับ นับหลังขยายรายชื่อกลุ่มแล้ว
HVE จึงเหมาะกับแจ้งเตือนภายใน งานบุคคล และอีเมลจากเครื่องสแกน แต่ไม่เหมาะกับใบแจ้งหนี้ที่ส่งถึงลูกค้า ทีมบัญชีต้องเตรียม Azure subscription ไว้ด้วย ซึ่งอาจเป็นขั้นตอนใหม่ของบางองค์กร
ขั้นตอนที่ 6: จัดการอุปกรณ์รุ่นเก่า
เครื่องที่ไม่รองรับ TLS 1.2 ขึ้นไปใช้ SMTP client submission ไม่ได้ตั้งแต่ต้น ไม่ว่าจะเป็น SMTP AUTH Basic หรือ OAuth และ Microsoft ระบุว่าอุปกรณ์ที่แนะนำหรือตั้งค่าเริ่มต้นเป็นพอร์ต 465 ก็ไม่รองรับ TLS รุ่นที่ต้องใช้ ทางเลือกคือ
- ตั้ง SMTP relay ผ่าน inbound connector โดยใช้ใบรับรอง TLS หรือ IP สาธารณะคงที่ที่ไม่แชร์กับองค์กรอื่น
- ส่งผ่านเมลเซิร์ฟเวอร์ภายในที่องค์กรมีอยู่แล้ว ซึ่งจะใช้ Basic ภายในกับเซิร์ฟเวอร์นั้นหรือ anonymous relay ที่ไม่ใช่ open relay ก็ได้
- เปลี่ยนเครื่องหรืออัปเดตเฟิร์มแวร์ ถ้าผู้ผลิตมีรุ่นที่รองรับ OAuth
ขั้นตอนที่ 7: ซ้อมปิด SMTP AUTH Basic ก่อนถึงวันจริง
เลือกบัญชีที่ย้ายแล้ว ปิด SMTP AUTH ระดับ mailbox ด้วย Set-CASMailbox แล้วทดสอบการส่งจริง จากนั้นปิดระดับองค์กรด้วย Set-TransportConfig -SmtpClientAuthenticationDisabled $true ในช่วงที่ทีมพร้อมรับมือ และกำหนดรายการบัญชีที่ยังต้องยกเว้นไว้เป็นการชั่วคราว การซ้อมก่อนปลายเดือนธันวาคมทำให้เห็นปัญหาในเวลาทำการ ไม่ใช่ช่วงวันหยุดยาว
ถ้าย้ายออกจาก SMTP AUTH Basic ไม่ทันปลายเดือนธันวาคม
Microsoft ระบุว่าแอดมินยังเปิด SMTP AUTH Basic กลับได้หลังวันดังกล่าวถ้าจำเป็น ดังนั้นการย้ายไม่ทันไม่ได้แปลว่าต้องเปลี่ยนเครื่องทั้งหมดในคราวเดียว แต่ต้องเตรียมตัวไว้ล่วงหน้า 3 เรื่อง
- ทำรายการยกเว้น: ระบุชื่อบัญชี อุปกรณ์ เจ้าของงาน และวันที่จะย้ายเสร็จ ถ้าต้องเปิดกลับจะได้เปิดเฉพาะที่จำเป็น ไม่ใช่เปิดทั้งองค์กร
- เตรียมเส้นทางแจ้งปัญหา: ให้ทีมรับเรื่องรู้อาการที่จะเกิด เช่น เครื่องสแกนแจ้งส่งอีเมลไม่สำเร็จ หรือระบบรายงานหยุดส่งอีเมล เพื่อให้ไล่สาเหตุได้เร็ว
- นัดผู้ขายอุปกรณ์และระบบงาน: ถามให้ชัดว่ารุ่นที่ใช้รองรับ OAuth หรือไม่ ถ้าไม่รองรับต้องอัปเดตเฟิร์มแวร์ เปลี่ยนรุ่น หรือต้องย้ายไป SMTP relay
อย่าลืมว่าวันถอดถาวรจะตามมา เพราะ Microsoft จะประกาศในครึ่งหลังปี 2027 การเปิดกลับจึงเป็นเพียงการซื้อเวลา งบเปลี่ยนเครื่องและค่าปรับแต่งระบบควรเข้าแผนปี 2027 ตั้งแต่ตอนนี้
SMTP AUTH Basic เกี่ยวกับองค์กรไทยอย่างไร
ความเสี่ยงที่ Microsoft ยกมาคือโปรโตคอลนี้ถูกใช้ส่งอีเมลจากบัญชีที่ถูกยึดได้ บัญชีที่ใช้กับเครื่องสแกนมักไม่มีคนดูแลรายวันและรหัสผ่านอยู่ในอุปกรณ์หลายเครื่อง จึงเป็นจุดอ่อนที่ควรเก็บ ไม่ว่าจะมีกำหนดเส้นตายหรือไม่ องค์กรที่ต้องดูแลตาม PDPA ควรบันทึกรายชื่ออุปกรณ์และเจ้าของบัญชีไว้ด้วย เพราะอีเมลจากเครื่องสแกนมักมีเอกสารที่มีข้อมูลส่วนบุคคล
ลำดับที่แนะนำคือทำรายงาน 90 วันให้เสร็จในเดือนพฤศจิกายน 2026 แยกอุปกรณ์เป็นกลุ่มส่งภายในและกลุ่มส่งภายนอก ขออนุมัติ Azure subscription ถ้าจะใช้ HVE หรือ Azure Communication Services แล้วซ้อมปิดให้เสร็จก่อนกลางเดือนธันวาคม เรื่องที่ต้องทำในช่วงเดียวกันอ่านเพิ่มได้ในคู่มือเลิกใช้ EWS และคู่มือ SPF DKIM DMARC ซึ่งช่วยให้อีเมลจากแอปส่งถึงปลายทาง ส่วนข่าวอื่นอยู่ในหมวดแอปองค์กร
คำถามที่พบบ่อย
SMTP AUTH Basic จะถูกปิดเมื่อไร?
SMTP AUTH Basic ใน Exchange Online จะถูกปิดเป็นค่าเริ่มต้นสำหรับ tenant เดิมปลายเดือนธันวาคม 2026 แอดมินยังเปิดกลับได้ถ้าจำเป็น ส่วนวันถอดออกถาวร Microsoft จะประกาศในครึ่งหลังปี 2027
เครื่องสแกนส่งอีเมลจะใช้ไม่ได้หรือไม่?
ถ้าเครื่องใช้ smtp.office365.com ด้วยชื่อผู้ใช้และรหัสผ่าน มีโอกาสหยุดส่งเมื่อ SMTP AUTH Basic ถูกปิด ควรเปลี่ยนไปใช้ OAuth ถ้าเครื่องรองรับ หรือย้ายไป High Volume Email สำหรับการส่งภายใน หรือ SMTP relay ผ่าน connector ถ้าเครื่องรุ่นเก่ารองรับเฉพาะวิธีเดิม
ตรวจอย่างไรว่าองค์กรยังใช้ SMTP AUTH Basic?
เปิด Exchange admin center ที่ Reports แล้วเลือก Mail Flow จากนั้นเปิดรายงาน SMTP AUTH Clients ซึ่งแสดงผู้ส่ง จำนวนข้อความ และวิธียืนยันตัวตน ค่า TlsAuthLogin คือ Basic Auth ส่วน XOAUTH2 คือ Modern Auth ควรขยายช่วงวันที่เป็น 90 วันเพื่อให้เห็นงานรายเดือนด้วย
High Volume Email ฟรีหรือไม่?
ไม่ฟรี High Volume Email คิดเงินแบบ pay-as-you-go ผ่าน Azure subscription ที่ 0.000042 ดอลลาร์สหรัฐต่อผู้รับ หรือเท่ากับ 42 ดอลลาร์ต่อ 1 ล้านผู้รับ บัญชี HVE ไม่ต้องใช้ไลเซนส์ Microsoft 365 แต่ต้องผูก billing policy ก่อนจึงส่งอีเมลได้ และส่งได้เฉพาะผู้รับภายใน tenant
ต้องส่งอีเมลหาลูกค้าภายนอกควรใช้อะไรแทน SMTP AUTH Basic?
ถ้าแอปรองรับ OAuth ให้ใช้ SMTP AUTH แบบ OAuth ต่อได้ ถ้าไม่รองรับ Microsoft แนะนำ Azure Communication Services Email ซึ่งมี SMTP endpoint สำหรับส่งถึงผู้รับทั้งภายในและภายนอก อีกทางคือ SMTP relay ผ่าน connector ที่ใช้ใบรับรอง TLS หรือ IP คงที่
แหล่งอ้างอิง
- Updated Exchange Online SMTP AUTH Basic Authentication Deprecation Timeline — Microsoft Exchange Team Blog
- Enable or disable authenticated client SMTP submission (SMTP AUTH) in Exchange Online — Microsoft Learn
- SMTP AUTH Clients report in the new Exchange admin center in Exchange Online — Microsoft Learn
- How to set up a multifunction device or application to send email using Microsoft 365 or Office 365 — Microsoft Learn
- Manage High Volume Email for Microsoft 365 — Microsoft Learn
- Authenticate an IMAP, POP or SMTP connection using OAuth — Microsoft Learn
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft170
- ผลิตภัณฑ์และเทคโนโลยี
- Exchange Online12Microsoft Azure67Microsoft 36556Outlook23Android64Microsoft Entra22
- กฎหมายและมาตรฐาน
- PDPA165
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ