
AWS Transit Gateway 1:1 NAT มาแล้ว ต่อเครือข่ายที่ใช้ IP ชนกันได้โดยไม่ต้องเปลี่ยนเลข IP
AWS เปิด AWS Transit Gateway 1:1 NAT และ Cloud WAN 1:1 NAT เมื่อ 23 ต.ค. 2026 ให้เครือข่ายที่ใช้ช่วง IP ซ้ำกันคุยกันได้ ไม่ต้องเปลี่ยนเลข IP หรือตั้ง NAT เอง
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- AWS ประกาศเมื่อ 23 ตุลาคม 2026 ว่า AWS Transit Gateway และ AWS Cloud WAN ทำ 1:1 NAT บน attachment ได้แล้ว ผ่าน Regional Private NAT Gateway ที่ AWS ดูแลเอง ใช้ได้ทุก Region เชิงพาณิชย์ที่สองบริการนี้ให้บริการ
- ใช้แก้ปัญหา CIDR ซ้ำกัน เช่น VPC สองบริษัทที่ควบรวมกันใช้ 10.0.0.0/16 เหมือนกัน หรือเครือข่ายพันธมิตรที่ต่อผ่าน Site-to-Site VPN
- การแปลงเป็นแบบ stateless แปลงทั้งขาไปและขากลับด้วยกฎเดียว ช่วง IP ต้นทางกับช่วง NAT ต้องมี prefix ยาวเท่ากัน และรองรับ IPv4 เท่านั้น
- รองรับ attachment แบบ VPC, Direct Connect gateway, Site-to-Site VPN, Connect และ peering ส่วน Client VPN, Network Function และ Cloud WAN peering ยังไม่รองรับ เลขกฎตั้งได้ 1–32766
AWS ประกาศเมื่อ 23 ตุลาคม 2026 ว่า AWS Transit Gateway 1:1 NAT และ AWS Cloud WAN 1:1 NAT ใช้งานได้แล้ว ทำให้เครือข่ายส่วนตัวที่ใช้ช่วง IP ซ้ำกันเชื่อมต่อกันได้โดยไม่ต้องเปลี่ยนเลข IP ฝั่งใดฝั่งหนึ่ง ไม่ต้องติดตั้ง NAT appliance และไม่ต้องเขียนกฎสำหรับทราฟฟิกขากลับ ความสามารถนี้มีในทุก Region เชิงพาณิชย์ที่ทั้งสองบริการให้บริการ
AWS ระบุว่าเครือข่ายที่ช่วง CIDR ซ้อนกันเป็นปัญหาที่พบบ่อยตอนควบรวมกิจการ ตอนต่อเครือข่ายพันธมิตรผ่าน Site-to-Site VPN ตอนต่อหลายคลาวด์ และเมื่อแต่ละทีมสร้าง VPC เองโดยไม่ได้วางแผน IP ร่วมกัน
AWS Transit Gateway 1:1 NAT ทำงานอย่างไร
คู่มือของ AWS อธิบายว่า 1:1 NAT เป็นการแปลงที่อยู่แบบคงที่และไม่เก็บสถานะ (stateless) ที่ชั้น transit โดยฝัง Regional Private NAT Gateway ไว้ใน Transit Gateway ผู้ดูแลกำหนดกฎบน attachment แต่ละตัว ว่าช่วง IP ต้นทาง (MatchSourceCidr) จะถูกแปลงเป็นช่วงใด (NatCidr)
- ขาออก (SNAT) ทราฟฟิกที่เข้ามาจาก attachment ด้วย IP ต้นทางในช่วงเดิม จะถูกแปลงเป็นช่วง NAT
- ขาเข้า (DNAT) ทราฟฟิกที่ส่งไปยัง attachment ด้วย IP ปลายทางในช่วง NAT จะถูกแปลงกลับเป็นช่วงเดิม
- ตำแหน่งต่อตำแหน่ง ช่วงเดิมกับช่วง NAT ต้องมี prefix ยาวเท่ากัน และบิตส่วนเครื่องคงเดิม เช่น ถ้า 10.10.100.0/24 แปลงเป็น 100.64.100.0/24 เครื่อง 10.10.100.5 จะกลายเป็น 100.64.100.5
- ไม่แปลงพอร์ตและไม่เก็บสถานะ ทราฟฟิกขากลับถูกแปลงอัตโนมัติ และเครือข่ายอีกฝั่งเริ่มเชื่อมต่อเข้ามาที่ที่อยู่ NAT ได้
- IPv4 เท่านั้น ทราฟฟิก IPv6 ผ่านไปโดยไม่ถูกแปลง
ช่วง NAT ต้องอยู่ในช่วง RFC 1918 หรือช่วง CGNAT (RFC 6598, 100.64.0.0/10) และต้องไม่ซ้อนกับช่วงอื่นในเครือข่าย คู่มือเตือนว่า Transit Gateway ตรวจการซ้อนเฉพาะกฎบน attachment เดียวกัน ไม่ได้ตรวจ attachment อื่นหรือเครือข่ายที่ต่ออยู่ ผู้ดูแลจึงต้องจองบล็อก IP สำหรับ NAT แยกไว้เอง
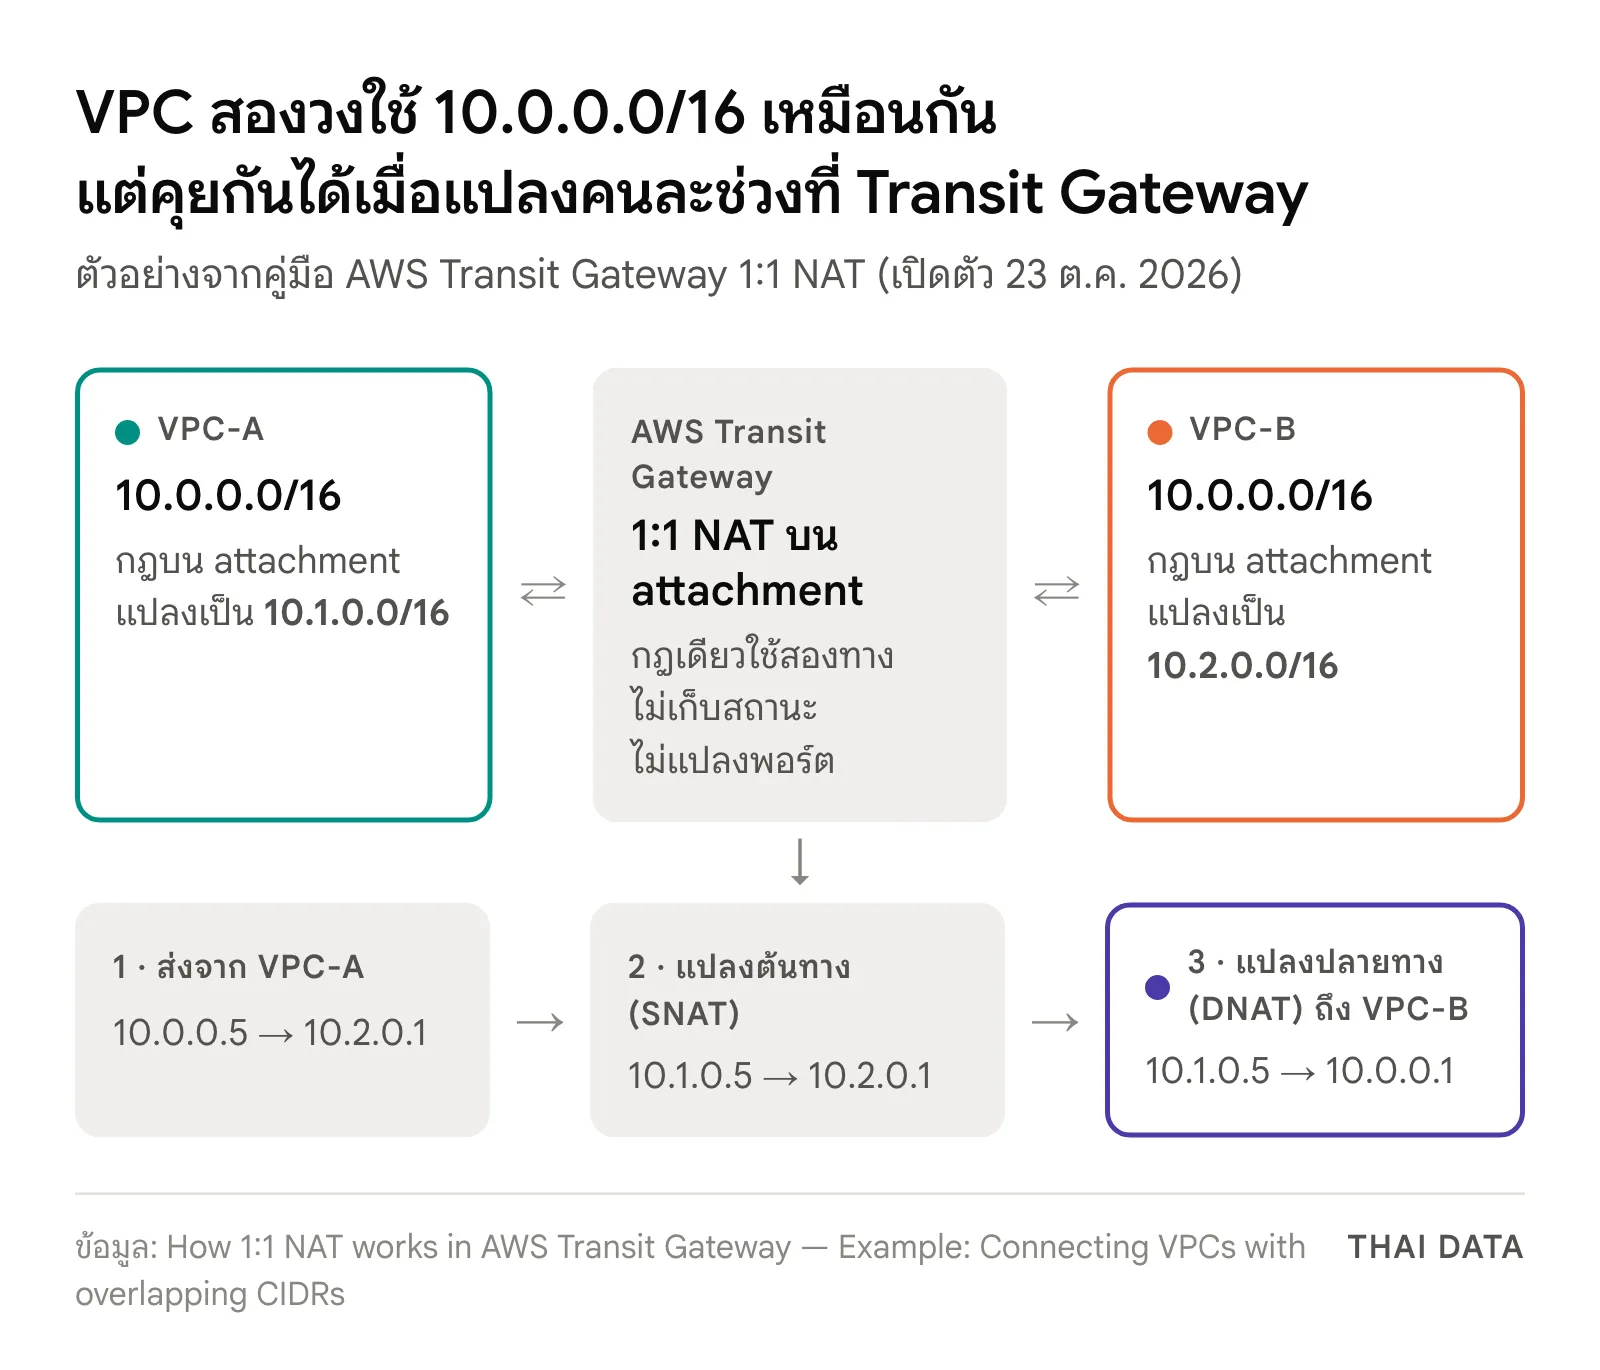
ตัวอย่าง AWS Transit Gateway 1:1 NAT: สองบริษัทใช้ 10.0.0.0/16 เหมือนกัน
ประกาศของ AWS ยกตัวอย่างบริษัทที่ซื้อกิจการแล้วพบว่า VPC ของทั้งสองฝั่งใช้ 10.0.0.0/16 เหมือนกัน คู่มือแนะนำให้แปลงทั้งสองฝั่งไปคนละช่วง เพราะถ้าแปลงฝั่งเดียว ฝั่งที่ไม่มีกฎจะส่งคำตอบไปยังที่อยู่ในช่วงของตัวเอง และ route table ของ VPC จะส่งทราฟฟิกนั้นภายใน VPC แทนที่จะส่งไป Transit Gateway
| Attachment | ช่วงเดิม (MatchSourceCidr) | ช่วง NAT (NatCidr) |
|---|---|---|
| VPC-A | 10.0.0.0/16 | 10.1.0.0/16 |
| VPC-B | 10.0.0.0/16 | 10.2.0.0/16 |
เมื่อเครื่อง 10.0.0.5 ใน VPC-A ส่งไปยัง 10.2.0.1 ต้นทางจะถูกแปลงเป็น 10.1.0.5 แล้ว Transit Gateway ส่งต่อไป VPC-B และแปลงปลายทางกลับเป็น 10.0.0.1 แต่ละเครื่องใช้ IP จริงของตัวเอง และเห็นอีกฝั่งผ่านช่วง NAT
AWS Transit Gateway 1:1 NAT รองรับอะไร และยังไม่รองรับอะไร
| รายการ | รายละเอียดตามคู่มือ AWS |
|---|---|
| attachment ที่รองรับ | VPC, Direct Connect gateway, Site-to-Site VPN (รวม Private IP VPN), Connect, peering ใน Region และข้าม Region, VPN Concentrator |
| ยังไม่รองรับ | Cloud WAN peering และ route table attachment, Network Function, Client VPN |
| ข้อจำกัดเพิ่มเติม | เปิด NAT บน VPC attachment ที่เปิด appliance mode ไม่ได้ และเปิด NAT พร้อมกันทั้ง Connect attachment กับ transport attachment ไม่ได้ |
| สิทธิ์ที่ต้องมี | ec2:ModifyTransitGatewayAttachmentNatConfiguration และ ec2:GetTransitGatewayAttachmentNatConfiguration เฉพาะเจ้าของ Transit Gateway |
| การตั้งค่าและติดตาม | Console, AWS CLI, SDK, CloudFormation และดูทราฟฟิกที่ถูกแปลงผ่าน CloudWatch และ EventBridge |
ด้านค่าใช้จ่าย AWS ให้ดูที่หน้าราคา Amazon VPC ซึ่ง ณ 25 ตุลาคม 2026 ยังแสดงเฉพาะราคา NAT Gateway และ Regional NAT Gateway แบบทั่วไป ยังไม่มีบรรทัดราคาของ 1:1 NAT บน attachment แยกออกมา องค์กรควรถามทีมบัญชี AWS ก่อนใช้กับทราฟฟิกปริมาณมาก
ทำไมเรื่องนี้สำคัญ
ก่อนมี AWS Transit Gateway 1:1 NAT ทางเลือกเมื่อเจอ IP ชนกันคือเปลี่ยนเลข IP ของเครือข่ายหนึ่ง ซึ่งกระทบเซิร์ฟเวอร์ ไฟร์วอลล์ DNS และระบบที่ฝัง IP ไว้ หรือตั้ง NAT appliance หลายจุดที่ต้องดูแลเอง AWS Transit Gateway 1:1 NAT ย้ายงานนี้มาไว้ที่ชั้นเครือข่ายของ AWS และให้ AWS ดูแลการขยายระบบเอง
นอกจากเรื่อง IP ชนกัน คู่มือยังระบุอีกสองการใช้งาน คือซ่อนที่อยู่ภายในเมื่อเปิดแอปส่วนตัวให้พันธมิตรหรือหน่วยธุรกิจอื่นเข้าถึง และใช้ช่วง CGNAT ขยายพื้นที่ที่อยู่เมื่อช่วง RFC 1918 ขององค์กรเริ่มไม่พอ
AWS Transit Gateway 1:1 NAT กับองค์กรไทย
AWS Transit Gateway 1:1 NAT เกี่ยวกับองค์กรไทยโดยตรง เพราะหลายแห่งเชื่อมสาขา ดาต้าเซ็นเตอร์ และ VPC บน AWS เข้าหากันผ่าน Transit Gateway และมักใช้ 10.0.0.0/8 หรือ 192.168.0.0/16 แบบเดียวกันหลายจุด ความสามารถนี้ช่วยได้โดยตรงในกรณีต่อไปนี้
- ควบรวมหรือซื้อกิจการ ต่อเครือข่ายของบริษัทที่ซื้อมาเข้าระบบเดิมได้เร็ว แล้วค่อยวางแผนเปลี่ยนเลข IP ภายหลัง
- ต่อเครือข่ายพันธมิตรหรือผู้ให้บริการ ผ่าน Site-to-Site VPN โดยให้อีกฝั่งเห็นเฉพาะช่วง NAT ไม่เห็น IP ภายใน
- จองบล็อก IP สำหรับ NAT ตั้งแต่วันนี้ เช่น แบ่งส่วนหนึ่งของ 100.64.0.0/10 ไว้ใช้เฉพาะงาน NAT และบันทึกใน IPAM เพื่อไม่ให้ทีมอื่นนำไปใช้ซ้ำ
- ทดสอบใน VPC ทดลองก่อน โดยเฉพาะ route table, security group และ network ACL ที่ต้องอนุญาตช่วง NAT และระบบที่ใช้ IPv6 ซึ่งจะไม่ถูกแปลง
- ตรวจค่าใช้จ่าย รายการราคาของ AWS สำหรับ Region ไทยคิดค่า Transit Gateway attachment 0.07 ดอลลาร์ต่อชั่วโมง และค่าประมวลผลข้อมูล 0.02 ดอลลาร์ต่อ GB ก่อนรวมค่า NAT ที่ยังต้องยืนยัน
อ่านข่าวการต่อสาขาเข้าคลาวด์อีกทางได้ที่ AWS Interconnect last mile และติดตามข่าวเครือข่ายองค์กรได้ที่หมวดเครือข่ายและโทรคมนาคม
คำถามที่พบบ่อย
AWS Transit Gateway 1:1 NAT คืออะไร?
AWS Transit Gateway 1:1 NAT คือความสามารถแปลงที่อยู่ IPv4 แบบหนึ่งต่อหนึ่งบน attachment ของ Transit Gateway เปิดตัวเมื่อ 23 ตุลาคม 2026 ผู้ดูแลกำหนดกฎว่าช่วง IP ต้นทางจะถูกแปลงเป็นช่วงใด แล้ว Transit Gateway แปลงให้ทั้งขาไปและขากลับ โดยไม่ต้องติดตั้ง NAT appliance เอง
VPC สองวงที่ใช้ 10.0.0.0/16 เหมือนกันจะคุยกันผ่าน 1:1 NAT ได้อย่างไร?
คู่มือ AWS Transit Gateway 1:1 NAT แนะนำให้แปลงทั้งสองฝั่ง เช่น VPC-A เป็น 10.1.0.0/16 และ VPC-B เป็น 10.2.0.0/16 แล้วให้แต่ละ VPC ส่งทราฟฟิกไปยังช่วง NAT ของอีกฝั่งผ่าน Transit Gateway การแปลงเพียงฝั่งเดียวใช้ไม่ได้เมื่อช่วง IP เหมือนกันทุกตัว
AWS Transit Gateway 1:1 NAT ใช้ใน Region ไทยได้ไหม?
ประกาศของ AWS ระบุว่า AWS Transit Gateway 1:1 NAT และ Cloud WAN 1:1 NAT มีในทุก Region เชิงพาณิชย์ที่สองบริการนี้ให้บริการ และรายการราคาของ AWS แสดงว่า Transit Gateway มีใน Asia Pacific (Thailand) ส่วนค่าบริการ AWS ให้ดูที่หน้าราคา Amazon VPC
1:1 NAT ต่างจาก NAT Gateway ทั่วไปอย่างไร?
1:1 NAT แปลงทั้งช่วงแบบตำแหน่งต่อตำแหน่ง เช่น 10.10.100.5 เป็น 100.64.1.5 ไม่เปลี่ยนพอร์ต ไม่เก็บสถานะการเชื่อมต่อ และอีกฝั่งเริ่มเชื่อมต่อเข้ามาได้ ส่วน NAT Gateway ทั่วไปมักใช้ให้เครื่องในซับเน็ตส่วนตัวออกอินเทอร์เน็ตหรือเครือข่ายอื่นด้วยที่อยู่ร่วมกัน
แหล่งอ้างอิง
- AWS Transit Gateway and AWS Cloud WAN now support 1:1 NAT — Amazon Web Services
- 1:1 NAT in AWS Transit Gateway — AWS Documentation
- How 1:1 NAT works in AWS Transit Gateway — AWS Documentation
- Amazon VPC Pricing — Amazon Web Services
- AWS Price List: Amazon VPC, Asia Pacific (Thailand) — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ