
สิงคโปร์ตั้งเส้นตาย Quantum-Safe Migration: CII เสร็จภายใน 2031 องค์กรอื่นภายใน 2035
สิงคโปร์ออกแนวทาง Quantum-Safe Migration ให้ CII ย้ายสู่การเข้ารหัสทนควอนตัมภายใน 2031 องค์กรอื่นมีแผนภายในปี 2027 และเสร็จภายใน 2035 พร้อมทุนช่วย 70%
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Cyber Security Agency of Singapore ประกาศแนวทาง Quantum-Safe Migration เมื่อ 14 ตุลาคม 2026 ในงาน Singapore International Cyber Week 2026
- เจ้าของโครงสร้างพื้นฐานสารสนเทศสำคัญ (CII) ต้องส่งแผนภายใน 31 มีนาคม 2027 และย้ายระบบเสร็จภายใน 31 ธันวาคม 2031 ส่วนการจัดซื้อระบบ CII ใหม่ต้องคำนึงถึง quantum-safe ตั้งแต่ปี 2028
- องค์กรอื่นที่เสี่ยงจากภัยควอนตัมควรมีแผนภายใน สิ้นปี 2027 และย้ายเสร็จภายใน 2035 ซึ่ง CSA ระบุว่าสอดคล้องกับกรอบเวลาสากล
- Quantum-Safe Kickstarter Grant ช่วยค่าโครงการนำร่องได้ถึง 70% เปิดรับสมัครแล้ว ทุนเริ่ม 1 พฤศจิกายน 2026 และโครงการต้องเสร็จภายใน 31 ตุลาคม 2027
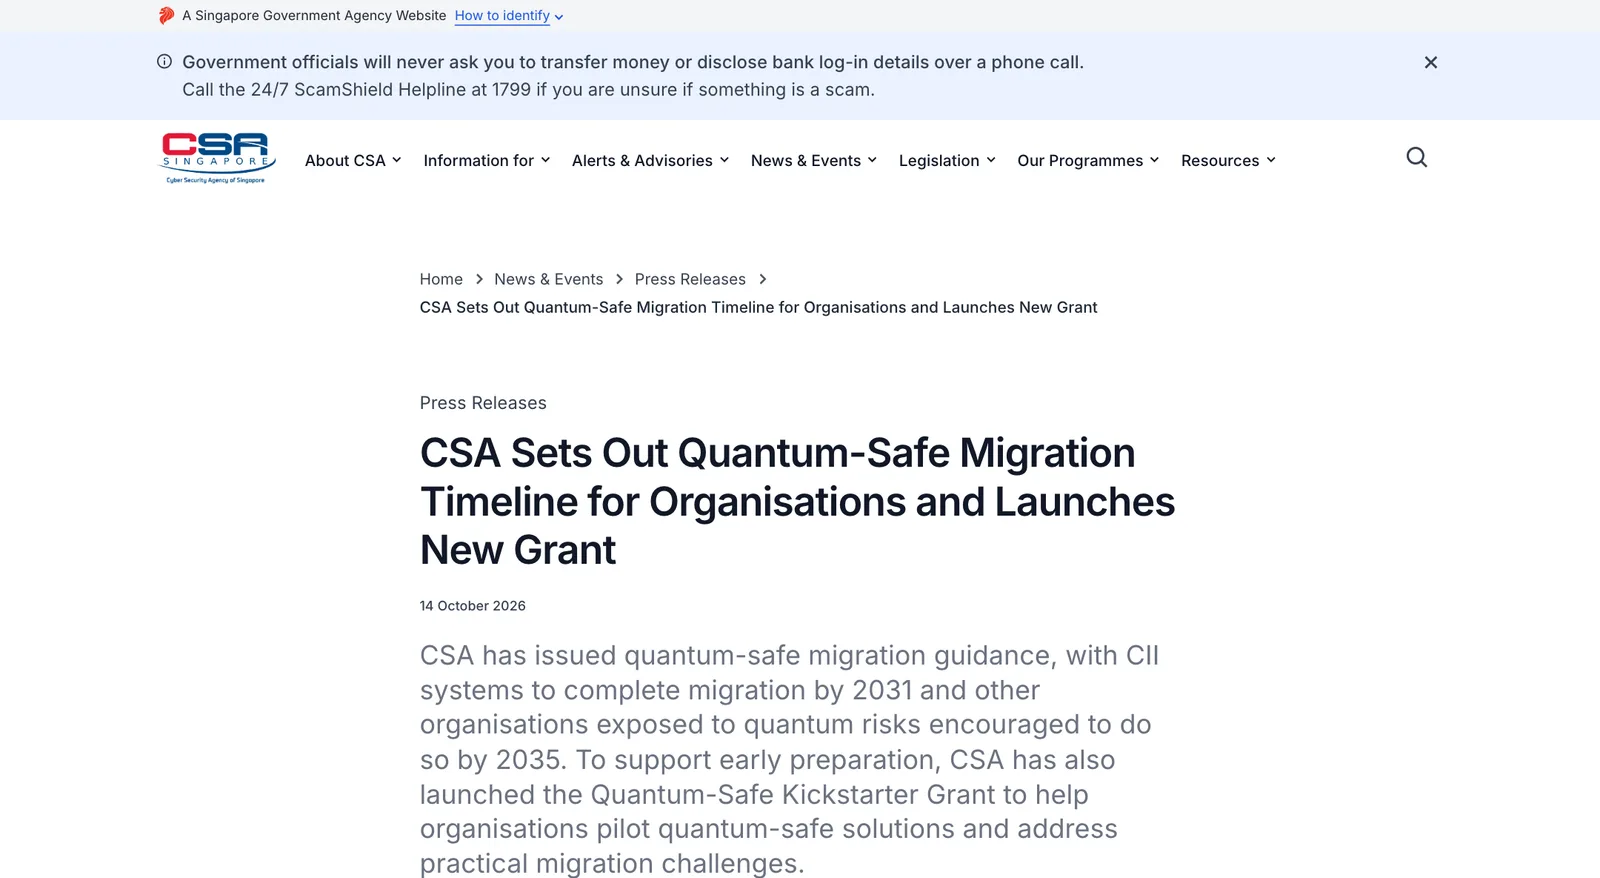
Cyber Security Agency of Singapore (CSA) ประกาศแนวทาง Quantum-Safe Migration เมื่อวันที่ 14 ตุลาคม 2026 กำหนดให้ระบบโครงสร้างพื้นฐานสารสนเทศสำคัญ (Critical Information Infrastructure หรือ CII) ย้ายไปใช้การเข้ารหัสที่ทนต่อคอมพิวเตอร์ควอนตัมให้เสร็จภายในปี 2031 และแนะนำให้องค์กรอื่นที่เสี่ยงย้ายเสร็จภายในปี 2035
Josephine Teo รัฐมนตรีกระทรวงการพัฒนาดิจิทัลและสารสนเทศของสิงคโปร์ ประกาศเรื่องนี้ในงาน Singapore International Cyber Week 2026 พร้อมเปิดทุน Quantum-Safe Kickstarter Grant ช่วยค่าโครงการนำร่องได้ถึง 70%
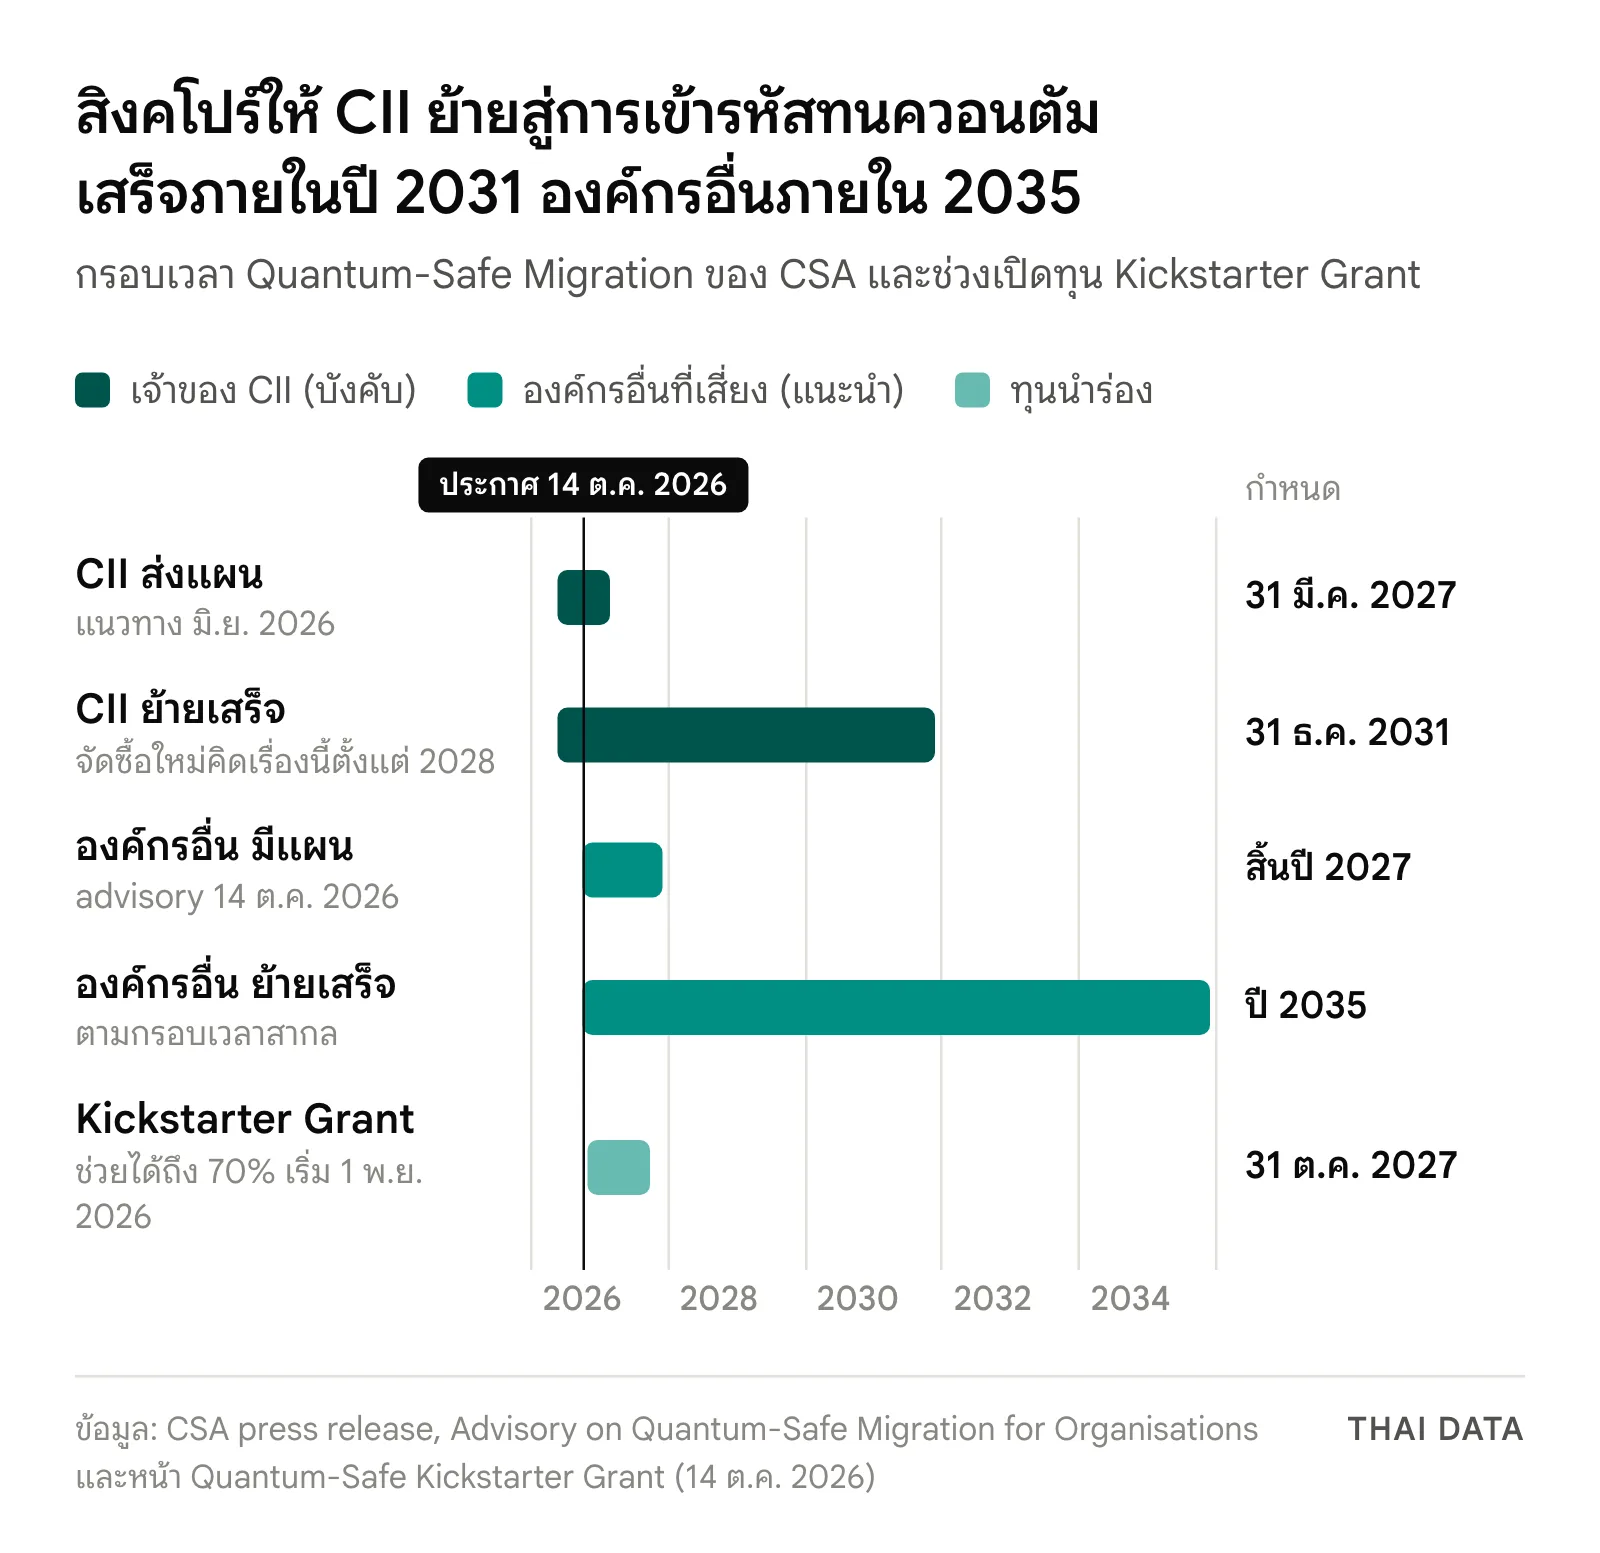
เส้นตาย Quantum-Safe Migration ของสิงคโปร์
แนวทางของ CSA แยกองค์กรเป็นสองกลุ่ม กลุ่มแรกคือเจ้าของ CII ซึ่งได้รับแนวทางจาก CSA ไปตั้งแต่มิถุนายน 2026 กลุ่มที่สองคือองค์กรอื่นที่เสี่ยงจากภัยควอนตัม ซึ่ง CSA ออก advisory ฉบับใหม่ให้ในวันเดียวกับที่ประกาศ
| กลุ่ม | สิ่งที่ต้องทำ | กำหนด |
|---|---|---|
| เจ้าของ CII | ส่งแผน Quantum-Safe Migration ของระบบ CII ต่อ CSA | 31 มีนาคม 2027 |
| เจ้าของ CII | การจัดซื้อระบบ CII ใหม่ต้องคำนึงถึง quantum-safe | ตั้งแต่ปี 2028 |
| เจ้าของ CII | ย้ายระบบ CII เสร็จ | 31 ธันวาคม 2031 |
| องค์กรอื่นที่เสี่ยง | มีแผน Quantum-Safe Migration | สิ้นปี 2027 |
| องค์กรอื่นที่เสี่ยง | ย้ายระบบเสร็จ | ปี 2035 |
กลุ่มที่ CSA ถือว่า "เสี่ยง" คือองค์กรที่ถือข้อมูลอ่อนไหวซึ่งต้องเก็บเป็นความลับนานหลายปี และองค์กรที่ให้บริการสำคัญ เช่น การสื่อสารและธุรกรรมดิจิทัล ที่ความถูกต้องและความลับของข้อมูลเป็นหัวใจ เส้นตายของกลุ่มนี้เป็นคำแนะนำ ไม่ใช่ข้อบังคับเหมือนกลุ่ม CII
ทำไมต้องเริ่ม Quantum-Safe Migration ตั้งแต่วันนี้
CSA อธิบายใน advisory ว่าการเข้ารหัสที่ใช้กันทุกวันนี้ เช่น RSA, ECDSA และ DSA พึ่งโจทย์คณิตศาสตร์ที่คอมพิวเตอร์ทั่วไปต้องใช้เวลาหลายพันปีในการแก้ แต่คอมพิวเตอร์ควอนตัมที่ใหญ่พอ (Cryptographically Relevant Quantum Computer) จะแก้ได้เร็วกว่ามาก ผู้เชี่ยวชาญประเมินว่าเครื่องแบบนี้อาจมาภายใน 5–10 ปี และอาจเร็วกว่านั้น
ความเสี่ยงที่เกิดขึ้นแล้วตอนนี้คือผู้โจมตีน่าจะกำลังขโมยข้อมูลที่เข้ารหัสไว้เก็บก่อน แล้วรอถอดรหัสภายหลังเมื่อคอมพิวเตอร์ควอนตัมพร้อม ข้อมูลที่ต้องเป็นความลับนาน เช่น ความลับทางการค้า เวชระเบียน และเอกสารกฎหมาย จึงเสี่ยงตั้งแต่วันนี้ ส่วนการย้ายระบบใช้เวลาหลายปี เพราะการเข้ารหัสฝังอยู่ทั้งในแอป เครือข่าย และระบบของผู้ขายหลายราย
6 ขั้นตอนเริ่ม Quantum-Safe Migration ที่ CSA แนะนำ
advisory ของ CSA สรุปขั้นตอนที่ทำได้ทันทีและความเสี่ยงต่ำจาก Quantum-Safe Handbook ของหน่วยงาน
- ประเมินความเสี่ยงและเลือกระบบสำคัญก่อน เริ่มจากข้อมูลที่ต้องเป็นความลับหลายปี ระบบที่เปิดออกอินเทอร์เน็ต (เว็บไซต์ บริการบนคลาวด์ VPN อีเมล) และอุปกรณ์อายุยาวอย่างระบบจัดการอาคารหรือระบบควบคุมในโรงงาน
- ตั้งผู้รับผิดชอบที่ชัดเจน องค์กรใหญ่ใช้โมเดล RACI แบ่งบทบาทระหว่างผู้บริหาร ทีมความปลอดภัย ทีมไอที และหน่วยธุรกิจ
- ระบุ ประเมิน และทดสอบอัลกอริทึมใหม่ บางอัลกอริทึมมีกุญแจใหญ่และใช้การประมวลผลมากขึ้น จึงต้องทดสอบประสิทธิภาพก่อนใช้จริง
- คุยกับผู้ขายและคู่ค้า ถามว่าผลิตภัณฑ์รองรับหรือยัง มีแผนเมื่อไร กรอบเวลาตรงกับขององค์กรหรือไม่ และมีค่าใช้จ่ายเพิ่มหรือเปล่า
- สร้างความเข้าใจในองค์กร อธิบายผู้บริหารในมุมความเสี่ยงทางธุรกิจ ไม่ใช่รายละเอียดเทคนิคอย่างเดียว
- ออกแบบให้เปลี่ยนอัลกอริทึมได้ง่าย (crypto-agility) หลีกเลี่ยงผลิตภัณฑ์ที่ฝังการเข้ารหัสแบบตายตัวโดยไม่มีทางอัปเกรด
ทุน Quantum-Safe Kickstarter Grant
ทุนนี้ช่วยค่าโครงการนำร่อง Quantum-Safe Migration ได้ถึง 70% ผู้ขอต้องจ่ายเงินสดสมทบ 30% (ไม่นับค่าแรงพนักงานภายใน) เปิดให้องค์กรที่ไม่ใช่หน่วยงานรัฐซึ่งจดทะเบียนในสิงคโปร์และทำโครงการกับระบบในสิงคโปร์ โดยเจ้าของ CII ได้สิทธิ์ก่อน ทุนเริ่ม 1 พฤศจิกายน 2026 แต่ละโครงการใช้เวลาไม่เกิน 6 เดือน และต้องเสร็จภายใน 31 ตุลาคม 2027 องค์กรเลือกทำเองหรือจ้างผู้ให้บริการก็ได้ และต้องส่งรายงานสิ่งที่ได้เรียนรู้ให้ CSA
งานที่ CSA ให้ความสำคัญก่อน ได้แก่ การย้ายแอปหรือระบบขนาดเล็กหนึ่งระบบตั้งแต่ต้นจนจบ การสำรวจและทำบัญชีการเข้ารหัสที่ใช้อยู่ การย้ายระบบ OT ระบบเก่า และอุปกรณ์เครือข่าย การวางระบบให้เปลี่ยนอัลกอริทึมได้ง่าย และการทดลอง Quantum Key Distribution (QKD) ในงานที่ต้องการความมั่นใจเพิ่ม
สิงคโปร์เทียบกับสหราชอาณาจักรและสหภาพยุโรป
CSA ระบุว่ากรอบเวลา Quantum-Safe Migration ปี 2031 และ 2035 สอดคล้องกับเส้นตายที่หลายประเทศใช้ เมื่อเทียบกับแนวทางที่ประกาศไว้ก่อนหน้า
| ผู้ออกแนวทาง | ช่วงวางแผน | ระบบสำคัญ | ทุกระบบ |
|---|---|---|---|
| CSA สิงคโปร์ (ต.ค. 2026) | CII ส่งแผนภายใน มี.ค. 2027 องค์กรอื่นภายในสิ้นปี 2027 | CII เสร็จภายในสิ้นปี 2031 | องค์กรอื่นที่เสี่ยง ภายใน 2035 |
| NCSC สหราชอาณาจักร (มี.ค. 2025) | สำรวจระบบและทำแผนแรกภายใน 2028 | งานลำดับสำคัญสูงสุดภายใน 2031 | ทุกระบบภายใน 2035 |
| สหภาพยุโรป (มิ.ย. 2025) | ประเทศสมาชิกเริ่มภายในสิ้นปี 2026 | โครงสร้างพื้นฐานสำคัญไม่เกินสิ้นปี 2030 | ประกาศข่าวไม่ได้ระบุ |
สัปดาห์เดียวกัน สิงคโปร์ยังประกาศเพิ่มงบ 30 ล้านดอลลาร์สิงคโปร์ใน 5 ปีให้ ASEAN Cybersecurity Centre of Excellence (ASCCE) ฝึกอบรมด้านการรับมือเหตุ การป้องกัน CII ความเสี่ยงจาก AI และการทูตไซเบอร์ให้ประเทศสมาชิกอาเซียน ต่อจากงบ 30 ล้านดอลลาร์สิงคโปร์ที่ใช้ไปตลอด 8 ปีที่ผ่านมา
ผลต่อองค์กรไทย
กรอบเวลา Quantum-Safe Migration ของสิงคโปร์กำหนดเป็นวันที่ชัด และผูกกับการจัดซื้อระบบ CII ใหม่ตั้งแต่ปี 2028 องค์กรไทยที่มีบริษัทลูก ลูกค้า หรือระบบเชื่อมกับสิงคโปร์จึงควรเตรียมตัว
- บริษัทในเครือที่จดทะเบียนในสิงคโปร์ ขอทุน Kickstarter Grant ทำโครงการนำร่องได้ ถ้าเป็นองค์กรที่ไม่ใช่หน่วยงานรัฐและทำโครงการกับระบบในสิงคโปร์
- ผู้ขายระบบให้ CII ของสิงคโปร์ เช่น ธนาคาร โทรคมนาคม และสาธารณูปโภค ควรเตรียมแผนรองรับการเข้ารหัสทนควอนตัมของผลิตภัณฑ์ไว้ให้ลูกค้า เพราะการจัดซื้อระบบ CII ใหม่ต้องคำนึงถึงเรื่องนี้ตั้งแต่ปี 2028
- เริ่มทำบัญชีการเข้ารหัส ที่ใช้ในระบบสำคัญ ทั้งใบรับรอง VPN และอุปกรณ์ OT แล้วเรียงลำดับจากข้อมูลที่ต้องเก็บเป็นความลับนานที่สุด
- ใส่เงื่อนไข crypto-agility ในการจัดซื้อ ตั้งแต่วันนี้ เพื่อไม่ต้องเปลี่ยนอุปกรณ์ทั้งชุดเมื่อมาตรฐานเปลี่ยน ดูตัวอย่างซอฟต์แวร์ที่เริ่มรองรับแล้วได้ในข่าว Java 27 ที่เปิด post-quantum TLS และติดตามนโยบายดิจิทัลอื่นได้ที่หมวด Policy
คำถามที่พบบ่อย
Quantum-Safe Migration คืออะไร?
Quantum-Safe Migration คือการย้ายระบบจากการเข้ารหัสแบบเดิม เช่น RSA และ ECDSA ที่คอมพิวเตอร์ควอนตัมในอนาคตอาจถอดได้ ไปใช้อัลกอริทึมที่ทนต่อคอมพิวเตอร์ควอนตัม CSA ของสิงคโปร์อธิบายว่าเป็นงานหลายปี เพราะการเข้ารหัสฝังอยู่ในแอป เครือข่าย และระบบของผู้ขายหลายราย
สิงคโปร์กำหนดเส้นตาย Quantum-Safe Migration ไว้อย่างไร?
เจ้าของ CII ต้องส่งแผน Quantum-Safe Migration ต่อ CSA ภายใน 31 มีนาคม 2027 และย้ายระบบเสร็จภายใน 31 ธันวาคม 2031 ส่วนองค์กรอื่นที่เสี่ยงจากภัยควอนตัม CSA แนะนำให้มีแผนภายในสิ้นปี 2027 และย้ายเสร็จภายในปี 2035
Quantum-Safe Kickstarter Grant ให้ทุนเท่าไร และใครขอได้?
ทุนช่วยได้ถึง 70% ของค่าโครงการนำร่อง ผู้ขอต้องจ่ายเงินสดสมทบ 30% เปิดให้องค์กรที่ไม่ใช่หน่วยงานรัฐซึ่งจดทะเบียนในสิงคโปร์และทำโครงการในสิงคโปร์ โดยให้สิทธิ์ก่อนกับเจ้าของ CII แต่ละโครงการใช้เวลาไม่เกิน 6 เดือนและต้องเสร็จภายใน 31 ตุลาคม 2027
องค์กรไทยควรเริ่ม Quantum-Safe Migration จากตรงไหน?
จุดเริ่ม Quantum-Safe Migration ตามแนวทางของ CSA คือระบุข้อมูลที่ต้องเก็บเป็นความลับนานหลายปี ระบบที่เปิดออกอินเทอร์เน็ต และอุปกรณ์อายุยาวอย่าง OT ตั้งผู้รับผิดชอบที่ชัดเจน ถามผู้ขายถึงแผนรองรับการเข้ารหัสทนควอนตัม และเลือกระบบที่เปลี่ยนอัลกอริทึมได้ง่าย (crypto-agility)
แหล่งอ้างอิง
- CSA Sets Out Quantum-Safe Migration Timeline for Organisations and Launches New Grant — Cyber Security Agency of Singapore
- Advisory on Quantum-Safe Migration for Organisations — Cyber Security Agency of Singapore
- Quantum-Safe Kickstarter Grant — Cyber Security Agency of Singapore
- Singapore Commits S$30 Million to Strengthen Regional Cyber Resilience Against Emerging Cyber Threats — Cyber Security Agency of Singapore
- Timelines for migration to post-quantum cryptography — National Cyber Security Centre (UK)
- EU reinforces its cybersecurity with post-quantum cryptography — European Commission
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- Josephine Teo2
- องค์กรและบริษัท
- สหภาพยุโรป40NCSC5อาเซียน45
- ประเทศและสถานที่
- สิงคโปร์60สหราชอาณาจักร104
- เหตุการณ์และงาน
- Singapore International Cyber Week3
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ