
Android Security Bulletin พฤศจิกายน 2026 แก้ 216 CVE มีช่องโหว่ Framework ระดับ Critical
Android Security Bulletin พฤศจิกายน 2026 เผยแพร่ 2 พ.ย. ระบุแพตช์ระดับ 2026-11-01 และ 2026-11-05 แก้ช่องโหว่ Framework ระดับ Critical ที่รันโค้ดโดยไม่ต้องโต้ตอบ
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
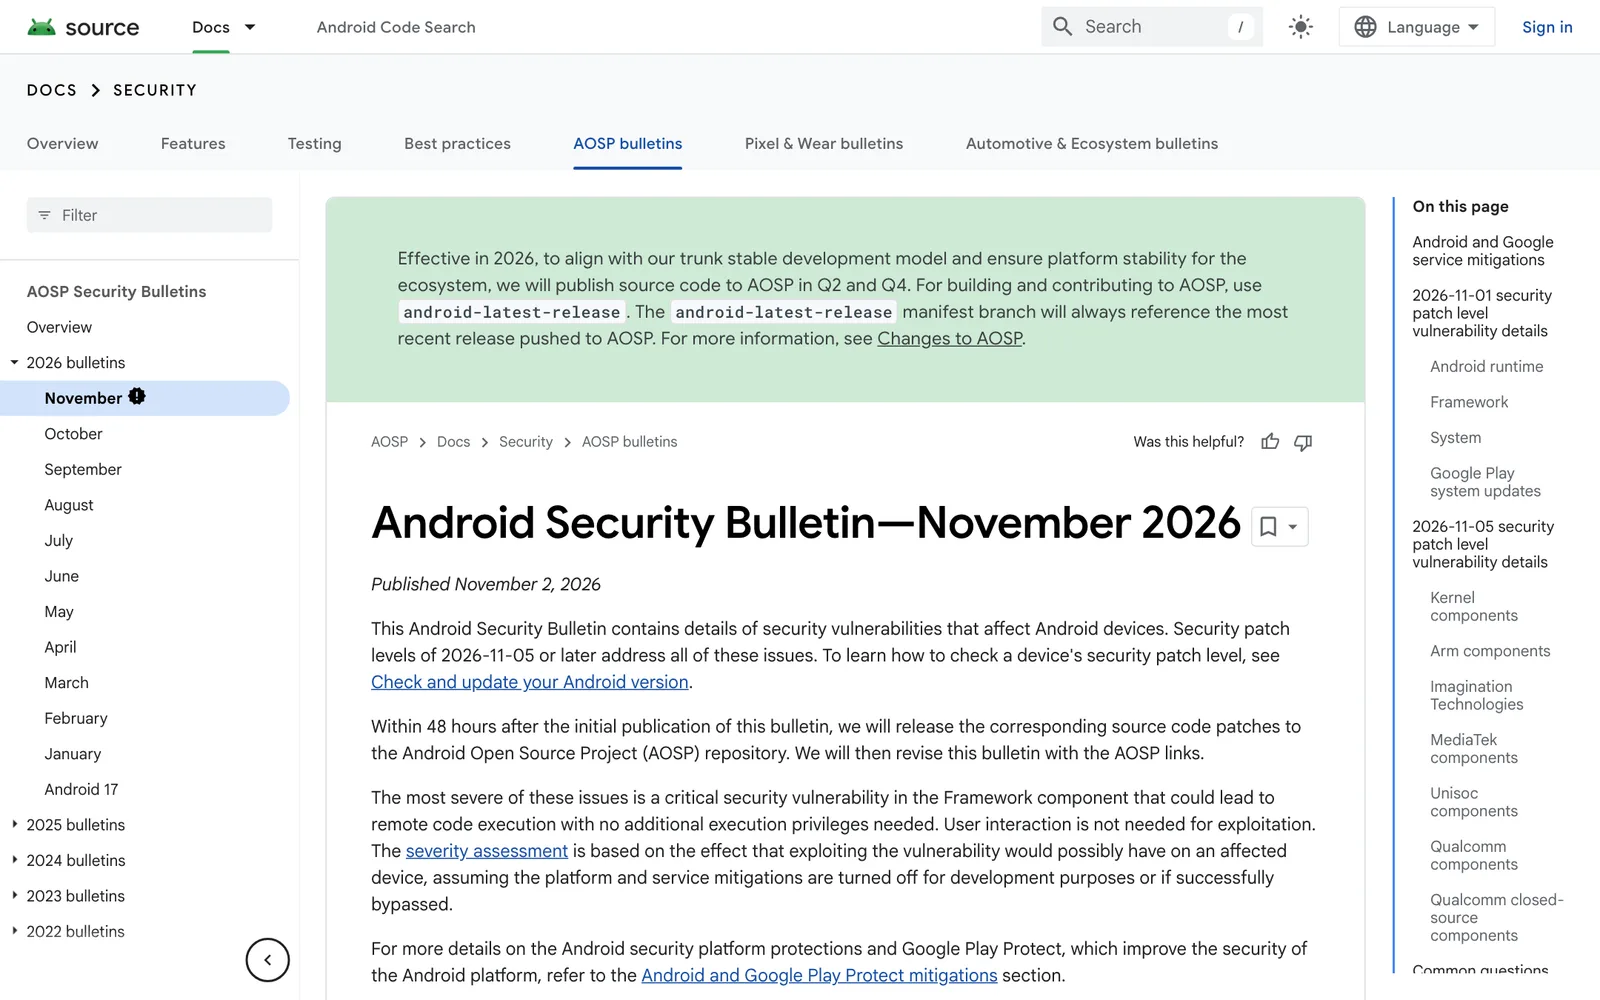
- Google เผยแพร่ Android Security Bulletin พฤศจิกายน 2026 เมื่อ 2 พฤศจิกายน 2026 โดยระดับแพตช์ 2026-11-05 ขึ้นไปแก้ปัญหาทั้งหมดในบูลเลติน
- ช่องโหว่ร้ายแรงสุดอยู่ใน Framework (CVE-2026-58868) เป็นการรันโค้ดระยะไกลระดับ Critical ที่ไม่ต้องมีสิทธิ์เพิ่มและไม่ต้องให้ผู้ใช้โต้ตอบ ตามคำอธิบายของบูลเลติน
- เรานับ CVE ที่ไม่ซ้ำกันได้ 216 รายการ แบ่งเป็น 119 รายการ ในระดับแพตช์ 2026-11-01 และ 97 รายการ ในระดับ 2026-11-05 ที่ครอบคลุมเคอร์เนลและชิ้นส่วนของผู้ผลิตชิป
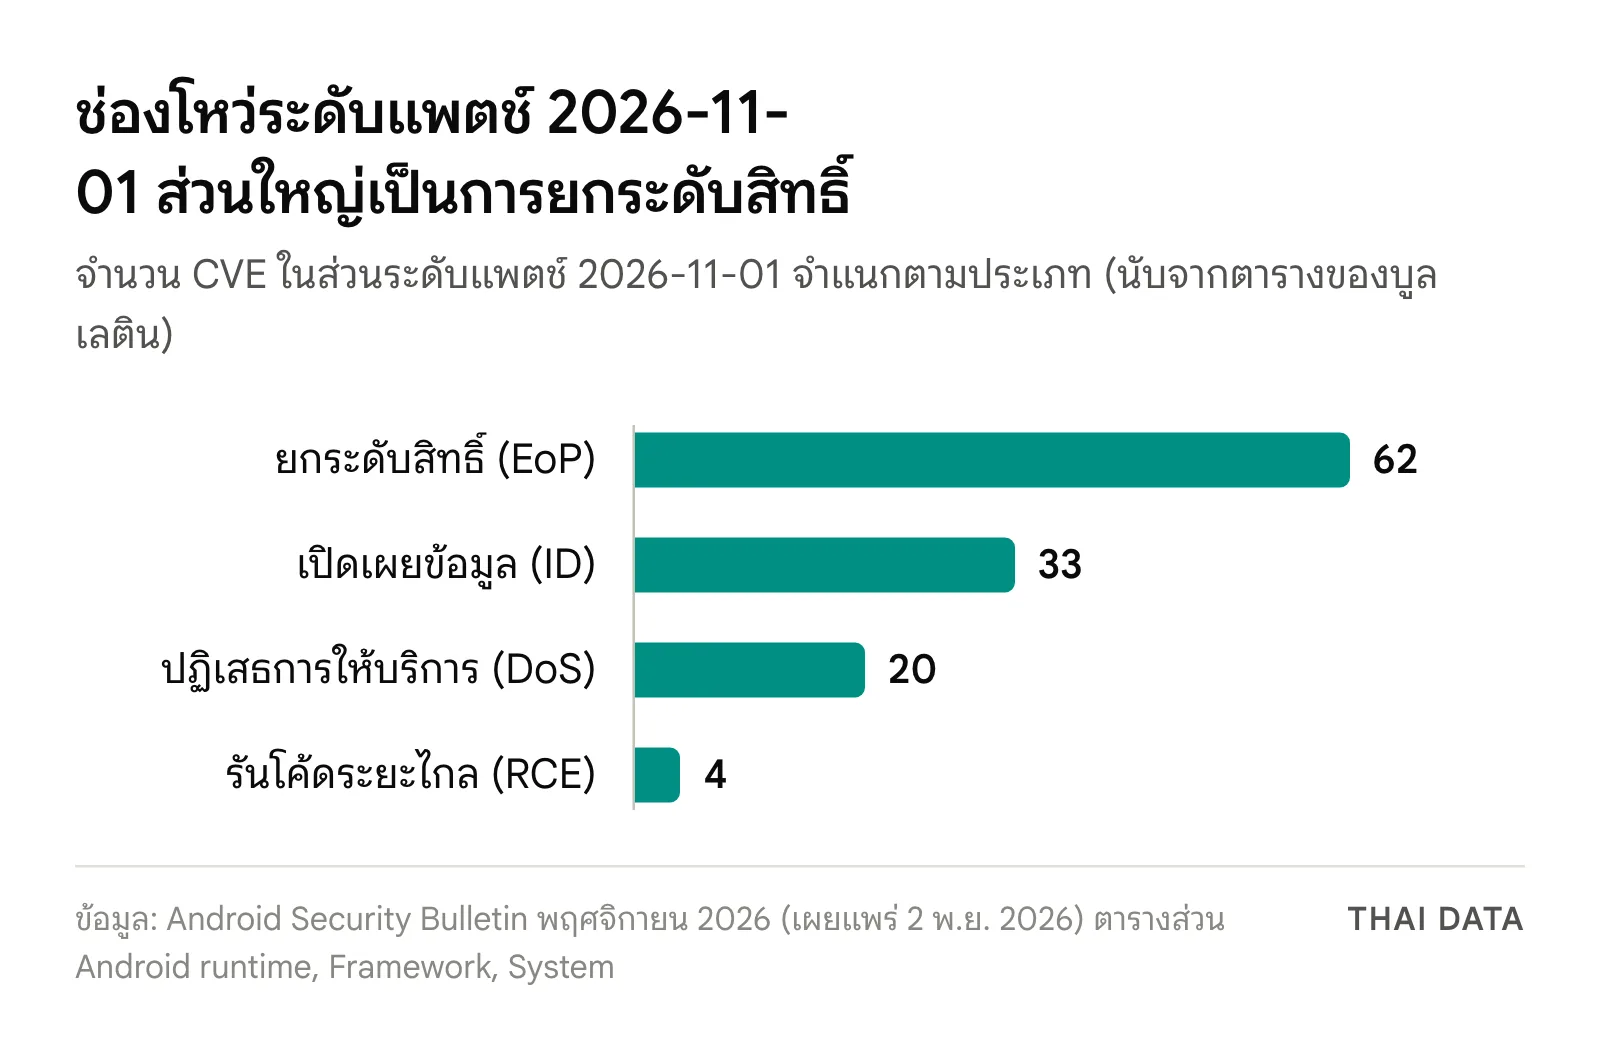
- ในส่วน 2026-11-01 มี Critical 8 รายการ และ High 111 รายการ โดยประเภทที่พบมากสุดคือการยกระดับสิทธิ์ 62 รายการ
- บูลเลตินไม่ได้ระบุว่ามีการโจมตีใช้งานจริง และ Google ระบุว่าแจ้งพาร์ตเนอร์ Android ล่วงหน้าอย่างน้อย 1 เดือน ก่อนเผยแพร่
Google เผยแพร่ Android Security Bulletin พฤศจิกายน 2026 เมื่อ 2 พฤศจิกายน 2026 โดยระบุว่าเครื่องที่มีระดับแพตช์ความปลอดภัย 2026-11-05 หรือใหม่กว่าได้รับการแก้ไขครบทุกรายการ ช่องโหว่ที่ร้ายแรงสุดอยู่ในส่วน Framework เป็นการรันโค้ดระยะไกลระดับ Critical ที่ไม่ต้องมีสิทธิ์เพิ่มและไม่ต้องให้ผู้ใช้โต้ตอบ ตามคำอธิบายของ Google
ตัวเลขของ Android Security Bulletin พฤศจิกายน 2026 ทั้งหมดในข่าวนี้มาจากหน้าบูลเลตินของ Google เราเปิดอ่านและนับรายการจากตารางเอง ไม่ใช่ตัวเลขที่ Google ประกาศรวม ผู้ผลิตแต่ละรายจะปล่อยแพตช์ให้เครื่องของตนตามรอบของตัวเอง จึงไม่ได้หมายความว่าเครื่อง Android ทุกเครื่องได้แพตช์ในวันเดียวกัน
Android Security Bulletin พฤศจิกายน 2026 มีอะไรบ้าง
บูลเลตินแบ่งเป็น 2 ระดับแพตช์ ระดับ 2026-11-01 ครอบคลุมส่วนหลักของแพลตฟอร์ม ได้แก่ Android runtime, Framework, System และ Google Play system updates ส่วนระดับ 2026-11-05 ครอบคลุมเคอร์เนลและชิ้นส่วนของผู้ผลิตชิป ได้แก่ Arm, Imagination Technologies, MediaTek, Unisoc และ Qualcomm รวมถึงชิ้นส่วน closed-source ของ Qualcomm ซึ่งความรุนแรงมาจาก Qualcomm เอง
| ระดับแพตช์ | ขอบเขตตามบูลเลตินของ Google | CVE ที่ไม่ซ้ำกัน (เรานับ) |
|---|---|---|
| 2026-11-01 | Android runtime, Framework, System, Google Play system updates | 119 |
| 2026-11-05 | เคอร์เนล, Arm, Imagination, MediaTek, Unisoc, Qualcomm | 97 |
| รวม | บูลเลตินฉบับพฤศจิกายน 2026 | 216 |
ใน Android Security Bulletin พฤศจิกายน 2026 ส่วนระดับ 2026-11-01 เรานับตารางได้ 119 รายการ เป็น Critical 8 รายการและ High 111 รายการ จำแนกตามประเภทเป็นการยกระดับสิทธิ์ 62 การเปิดเผยข้อมูล 33 การปฏิเสธการให้บริการ 20 และการรันโค้ดระยะไกล 4 รายการ ในส่วน Framework ช่องโหว่ CVE-2026-58868 เป็น Critical แบบรันโค้ดระยะไกล และ CVE-2026-58857 เป็นรันโค้ดระยะไกลระดับ High ทั้งสองระบุว่าแก้ใน Android 14 ถึง 17
ช่องโหว่ระดับ Critical ในส่วน 2026-11-01
ตารางของ Google ระบุรายการ Critical ในระดับ 2026-11-01 ดังนี้
| CVE | ประเภท | ความรุนแรง |
|---|---|---|
| CVE-2026-58868 | รันโค้ดระยะไกล (RCE) | Critical |
| CVE-2026-58876 | รันโค้ดระยะไกล (RCE) | Critical |
| CVE-2026-58936 | รันโค้ดระยะไกล (RCE) | Critical |
| CVE-2026-55275 | ยกระดับสิทธิ์ (EoP) | Critical |
| CVE-2026-55283 | ยกระดับสิทธิ์ (EoP) | Critical |
| CVE-2026-58984 | ยกระดับสิทธิ์ (EoP) | Critical |
| CVE-2026-58814 | ปฏิเสธการให้บริการ (DoS) | Critical |
| CVE-2026-58882 | ปฏิเสธการให้บริการ (DoS) | Critical |
Android Security Bulletin พฤศจิกายน 2026 บอกอะไรเรื่องการโจมตี
ในหน้าที่เราเปิดอ่านไม่มีข้อความว่ามีการโจมตีใช้งานจริง บูลเลตินอธิบายว่าการประเมินความรุนแรงอิงผลที่อาจเกิดเมื่อกลไกป้องกันของแพลตฟอร์มถูกปิดหรือถูกเลี่ยง และ Google Play Protect ซึ่งเปิดไว้เป็นค่าเริ่มต้นบนเครื่องที่มี Google Mobile Services ช่วยเตือนแอปอันตราย Google ยังระบุว่าแจ้งพาร์ตเนอร์ Android ล่วงหน้าอย่างน้อย 1 เดือน และจะเผยแพร่ซอร์สโค้ดแพตช์ลง AOSP ภายใน 48 ชั่วโมงหลังเผยแพร่บูลเลตินครั้งแรก
ทำไม Android Security Bulletin พฤศจิกายน 2026 จึงสำคัญ
ในบูลเลตินนี้ ช่องโหว่ Framework แบบรันโค้ดระยะไกลที่ไม่ต้องโต้ตอบเป็นประเภทที่ทีมความปลอดภัยให้ความสำคัญ แม้บูลเลตินไม่ระบุการโจมตีจริงก็ตาม เพราะเมื่อแพตช์ออกแล้วผู้ไม่หวังดีสามารถเทียบการเปลี่ยนแปลงโค้ดหาช่องโหว่ได้ ปัญหาของ Android ที่สำคัญกว่าตัวช่องโหว่คือ ความเร็วที่แพตช์ไปถึงเครื่องจริงต่างกันตามผู้ผลิตและรุ่น เครื่องที่ผู้ผลิตเลิกอัปเดตแล้วจะค้างอยู่ที่ระดับแพตช์เก่า
สิ่งที่องค์กรไทยควรทำกับ Android Security Bulletin พฤศจิกายน 2026
- ตั้งระดับแพตช์ขั้นต่ำเป็น 2026-11-05 ในนโยบายอุปกรณ์และระบบบริหารอุปกรณ์เคลื่อนที่ (MDM) แล้วตรวจรายงานว่าเครื่องใดต่ำกว่า
- แจ้งพนักงานให้ตรวจเครื่อง ที่การตั้งค่าของอุปกรณ์ ดูวันที่ระดับแพตช์ความปลอดภัย และอัปเดตเมื่อผู้ผลิตปล่อยให้
- แยกเครื่องที่ผู้ผลิตเลิกอัปเดต ออกจากการเข้าถึงข้อมูลองค์กร หรือกำหนดวันเปลี่ยนเครื่อง
- ตรวจ Google Play Protect ว่าเปิดอยู่ในเครื่องที่ใช้บริการของ Google และห้ามติดตั้งแอปนอกร้านค้าบนเครื่องที่ใช้งานองค์กร
- ติดตาม Android Security Bulletin รายเดือน รวมถึงบูลเลตินของ Pixel และผู้ผลิตรายอื่น ซึ่งมักออกหน้ารายละเอียดของตัวเอง ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรไทยที่ให้พนักงานใช้มือถือ Android ทำงานต้องรู้ว่าเครื่องใดอัปเดตแล้วและเครื่องใดค้างอยู่ ซึ่งเป็นงานที่ฝ่ายไอทีขนาดเล็กมักไม่มีเวลาตรวจเป็นรอบ IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
Android Security Bulletin พฤศจิกายน 2026 แก้อะไร?
Android Security Bulletin พฤศจิกายน 2026 เผยแพร่เมื่อ 2 พฤศจิกายน 2026 ระบุช่องโหว่ทั้งหมดที่ปิดด้วยระดับแพตช์ 2026-11-01 และ 2026-11-05 ตัวที่ร้ายแรงสุดอยู่ใน Framework เป็นการรันโค้ดระยะไกลระดับ Critical ที่ไม่ต้องให้ผู้ใช้โต้ตอบ เรานับ CVE ที่ไม่ซ้ำกันได้ 216 รายการจากหน้าบูลเลติน
ต้องมีระดับแพตช์ความปลอดภัยเท่าไรจึงปลอดภัยจากช่องโหว่ในบูลเลตินนี้?
ตาม Android Security Bulletin พฤศจิกายน 2026 ระดับแพตช์ 2026-11-05 หรือใหม่กว่าแก้ปัญหาทั้งหมดในบูลเลตินและระดับก่อนหน้า ส่วนระดับ 2026-11-01 แก้เฉพาะรายการของระดับนั้น ผู้ใช้ตรวจระดับของเครื่องได้ที่การตั้งค่าตามวิธีของ Android ผู้ผลิตแต่ละรายออกอัปเดตตามรอบของตัวเอง
Android Security Bulletin พฤศจิกายน 2026 ระบุว่ามีการโจมตีจริงหรือไม่?
ในหน้าที่เราเปิดอ่านไม่มีข้อความว่ามีการโจมตีใช้งานจริงหรือถูกโจมตีแบบจำกัด บูลเลตินระบุเพียงว่าความรุนแรงประเมินจากผลที่อาจเกิดเมื่อปิดกลไกป้องกันของแพลตฟอร์ม และบริการอย่าง Google Play Protect ช่วยลดโอกาสที่ช่องโหว่จะถูกใช้ได้สำเร็จ
องค์กรที่ให้พนักงานใช้ Android ควรทำอะไรกับ Android Security Bulletin พฤศจิกายน 2026?
ควรกำหนดระดับแพตช์ขั้นต่ำเป็น 2026-11-05 ในนโยบายอุปกรณ์ ตรวจรายงานผ่านระบบบริหารอุปกรณ์เคลื่อนที่ว่าเครื่องใดยังต่ำกว่า และแจ้งผู้ใช้ให้อัปเดตเมื่อผู้ผลิตปล่อยแพตช์ เครื่องที่ผู้ผลิตเลิกออกอัปเดตแล้วควรจำกัดการเข้าถึงข้อมูลองค์กร
แหล่งอ้างอิง
- Android Security Bulletin—November 2026 — Android Open Source Project (Google)
- Android Security Bulletins (overview) — Android Open Source Project (Google)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google179MediaTek8Qualcomm15
- ผลิตภัณฑ์และเทคโนโลยี
- Android71Google Play21
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ