
Fortinet เตือนช่องโหว่ FortiMail ถูกโจมตีแล้วแต่ยังไม่มีแพตช์ CISA ให้เวลาแก้ 3 วัน
Fortinet เปิดเผยช่องโหว่ระดับ Critical ใน FortiMail (CVE-2026-104286) เมื่อ 1 ตุลาคม 2026 ซึ่งถูกใช้โจมตีจริงแล้วแต่ยังไม่มีแพตช์ CISA เพิ่มเข้า KEV และให้หน่วยงานรัฐสหรัฐฯ แก้ภายใน 4 ตุลาคม
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
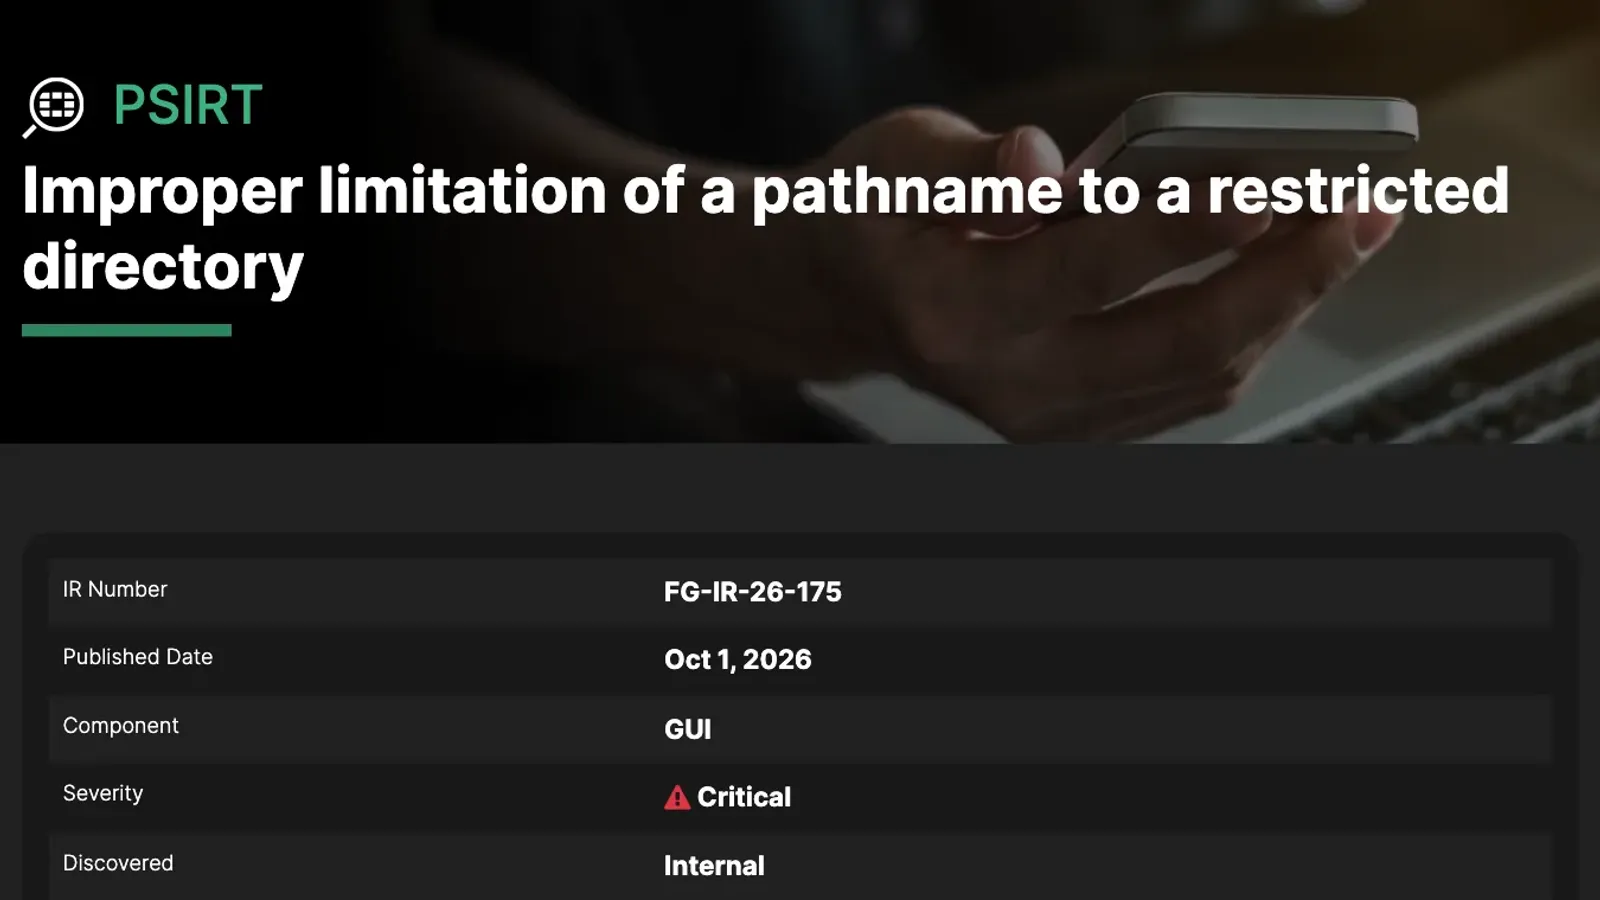
- Fortinet เผยแพร่ประกาศ FG-IR-26-175 เมื่อ 1 ตุลาคม 2026 ระบุช่องโหว่ CVE-2026-104286 ใน FortiMail ความรุนแรงระดับ Critical คะแนน CVSS 9.8 และยืนยันว่ามีรายงานการโจมตีจริงแล้ว
- ผู้โจมตีที่ยังไม่ได้ยืนยันตัวตนสามารถเขียนไฟล์ใดก็ได้ลงบนระบบผ่านคำขอ HTTP หรือ HTTPS ที่สร้างขึ้นเป็นพิเศษ กระทบ FortiMail 8.0, 7.6, 7.4 และ 7.2
- ณ วันที่ประกาศ ยังไม่มีเวอร์ชันแก้ไข Fortinet ระบุเพียงเวอร์ชันที่กำลังจะออก และให้ปิดฟีเจอร์ IBE หรือปิดการเข้าถึงหน้าจัดการจากอินเทอร์เน็ตไปก่อน
- CISA เพิ่มช่องโหว่นี้ในรายการ KEV เมื่อ 1 ตุลาคม 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ไขภายใน 4 ตุลาคม 2026 ตามคำสั่ง BOD 26-04
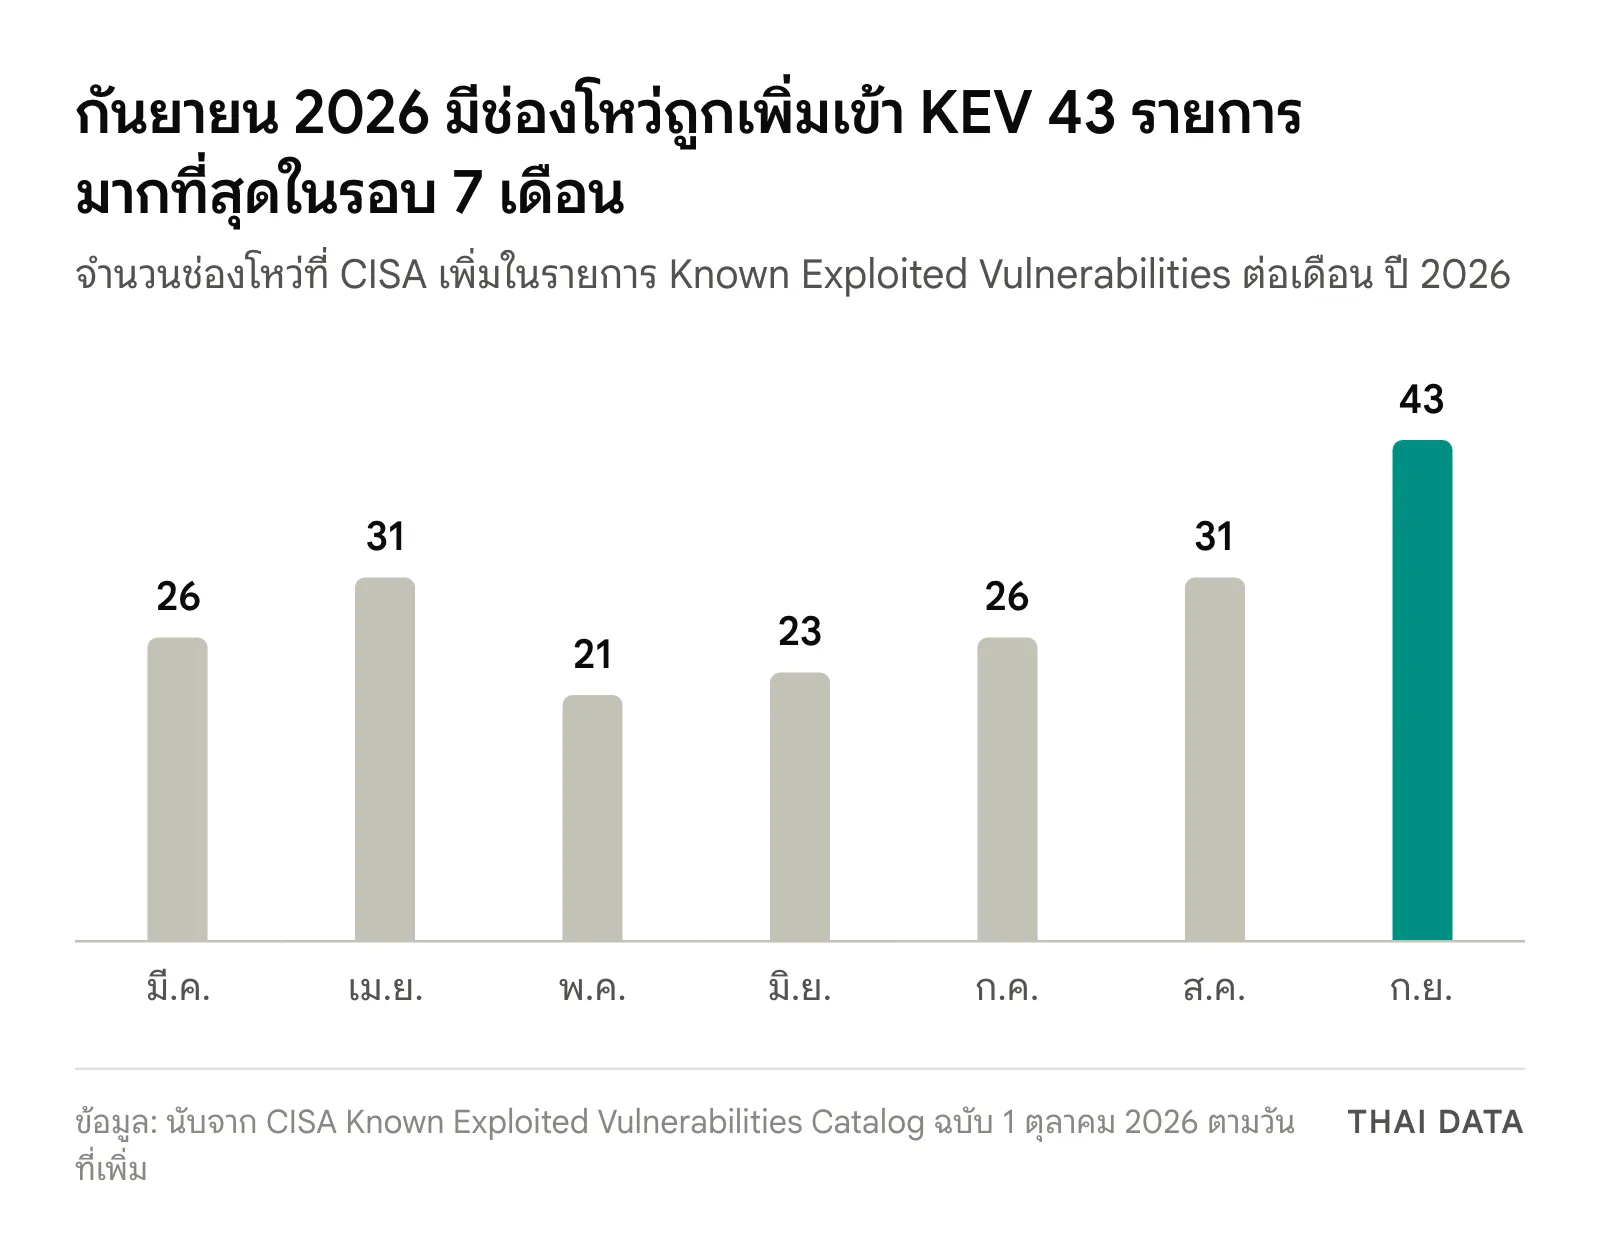
- ในช่วง 24 กันยายน ถึง 1 ตุลาคม 2026 CISA เพิ่มช่องโหว่เข้า KEV รวม 10 รายการ และเดือนกันยายนทั้งเดือนมี 43 รายการ มากที่สุดในรอบ 7 เดือน
Fortinet เผยแพร่ประกาศด้านความปลอดภัยเมื่อวันที่ 1 ตุลาคม 2026 ว่าพบช่องโหว่ระดับ Critical ใน FortiMail ระบบเกตเวย์รักษาความปลอดภัยอีเมลของบริษัท ช่องโหว่นี้ใช้รหัส CVE-2026-104286 มีคะแนน CVSS 9.8 และ Fortinet ยืนยันว่ามีรายงานการนำไปใช้โจมตีจริงแล้ว ขณะที่เวอร์ชันแก้ไขยังไม่ออก ในวันเดียวกัน หน่วยงานความมั่นคงปลอดภัยไซเบอร์ของสหรัฐฯ (CISA) เพิ่มช่องโหว่นี้ในรายการช่องโหว่ที่ถูกโจมตีจริง (KEV) และกำหนดให้หน่วยงานรัฐบาลกลางแก้ไขภายในวันที่ 4 ตุลาคม 2026
องค์กรที่ใช้ FortiMail จึงต้องลงมือด้วยวิธีแก้ชั่วคราวทันที และตรวจย้อนหลังว่าระบบถูกเจาะไปแล้วหรือไม่
CVE-2026-104286 กระทบ FortiMail เวอร์ชันใด และแก้อย่างไร
ประกาศหมายเลข FG-IR-26-175 อธิบายว่าช่องโหว่เกิดจากการจำกัดเส้นทางไฟล์ไม่รัดกุม (path traversal, CWE-22) ร่วมกับการจัดการ NULL byte ไม่ถูกต้อง (CWE-158) ผู้โจมตีที่ยังไม่ได้ยืนยันตัวตนสามารถเขียนไฟล์ใดก็ได้ลงบนระบบ ผ่านคำขอ HTTP หรือ HTTPS ที่สร้างขึ้นเป็นพิเศษ Fortinet ระบุผลกระทบว่าเป็นการสั่งรันโค้ดหรือคำสั่งโดยไม่ได้รับอนุญาต และระบุว่าทีม Product Security ของบริษัทเป็นผู้ค้นพบเอง
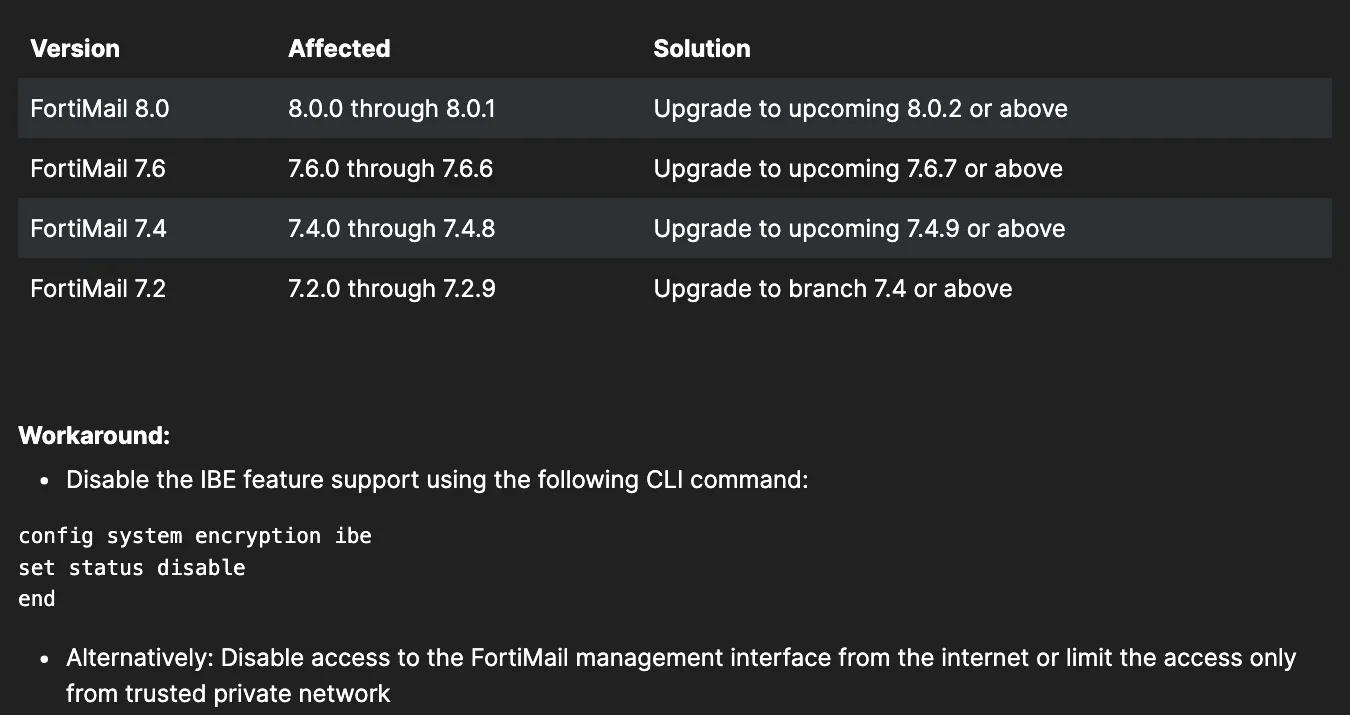
| สายเวอร์ชัน | เวอร์ชันที่ได้รับผลกระทบ | ทางแก้ตามประกาศ |
|---|---|---|
| FortiMail 8.0 | 8.0.0 ถึง 8.0.1 | อัปเกรดเป็น 8.0.2 ขึ้นไป (กำลังจะออก) |
| FortiMail 7.6 | 7.6.0 ถึง 7.6.6 | อัปเกรดเป็น 7.6.7 ขึ้นไป (กำลังจะออก) |
| FortiMail 7.4 | 7.4.0 ถึง 7.4.8 | อัปเกรดเป็น 7.4.9 ขึ้นไป (กำลังจะออก) |
| FortiMail 7.2 | 7.2.0 ถึง 7.2.9 | ย้ายไปสาย 7.4 ขึ้นไป |
เนื่องจากเวอร์ชันแก้ไขยังเป็นเวอร์ชันที่ "กำลังจะออก" ณ วันที่ประกาศ Fortinet จึงให้วิธีแก้ชั่วคราวสองทาง
- ปิดฟีเจอร์ IBE ด้วยคำสั่ง CLI
config system encryption ibeตามด้วยset status disableและend - ปิดการเข้าถึงหน้าจัดการ FortiMail จากอินเทอร์เน็ต หรือจำกัดให้เข้าได้เฉพาะจากเครือข่ายภายในที่เชื่อถือได้
Fortinet ระบุด้วยว่าช่องโหว่นี้ไม่มี Virtual Patch
ร่องรอยการโจมตีที่ Fortinet เปิดเผย
ประกาศฉบับเดียวกันให้ตัวบ่งชี้การถูกเจาะ (Indicators of Compromise) ไว้สามกลุ่ม ผู้ดูแลระบบควรนำไปตรวจกับเครื่องของตน
- ไฟล์ที่ถูกเพิ่มหรือแก้ไข เช่น
/data/lib/liblog.so,/data/bin/webconsole,/data/bin/mailserviceและ/data/etc/ld.so.preloadที่ถูกเพิ่มเข้ามา รวมถึง/bin/smit,/data/etc/httpd.confและ/data/migadmin.tar.gzที่ถูกแก้ไข โดยประกาศให้ค่าแฮช MD5 และ SHA256 ของแต่ละไฟล์ไว้ - ที่อยู่ IP สองรายการ คือ 79[.]141.169.187 และ 45[.]129.0.192
- รูปแบบ log เช่น งาน cron ที่รันคำสั่งเชลล์ในนาม root การเพิ่มบัญชี archive ที่ส่งข้อมูลไปยังเครื่องปลายทางภายนอก และข้อความผิดพลาดจากส่วนถอดรหัสของ IBE
รายการไฟล์ชี้ว่าผู้โจมตีพยายามฝังตัวอยู่ในระบบหลังเจาะสำเร็จ การปิดช่องทางเข้าเพียงอย่างเดียวจึงไม่พอ หากเครื่องเปิดหน้าจัดการสู่อินเทอร์เน็ตมาก่อนหน้านี้ ต้องตรวจว่ามีร่องรอยเหล่านี้หรือไม่ด้วย
CISA เพิ่มเข้า KEV พร้อมเส้นตาย 3 วัน
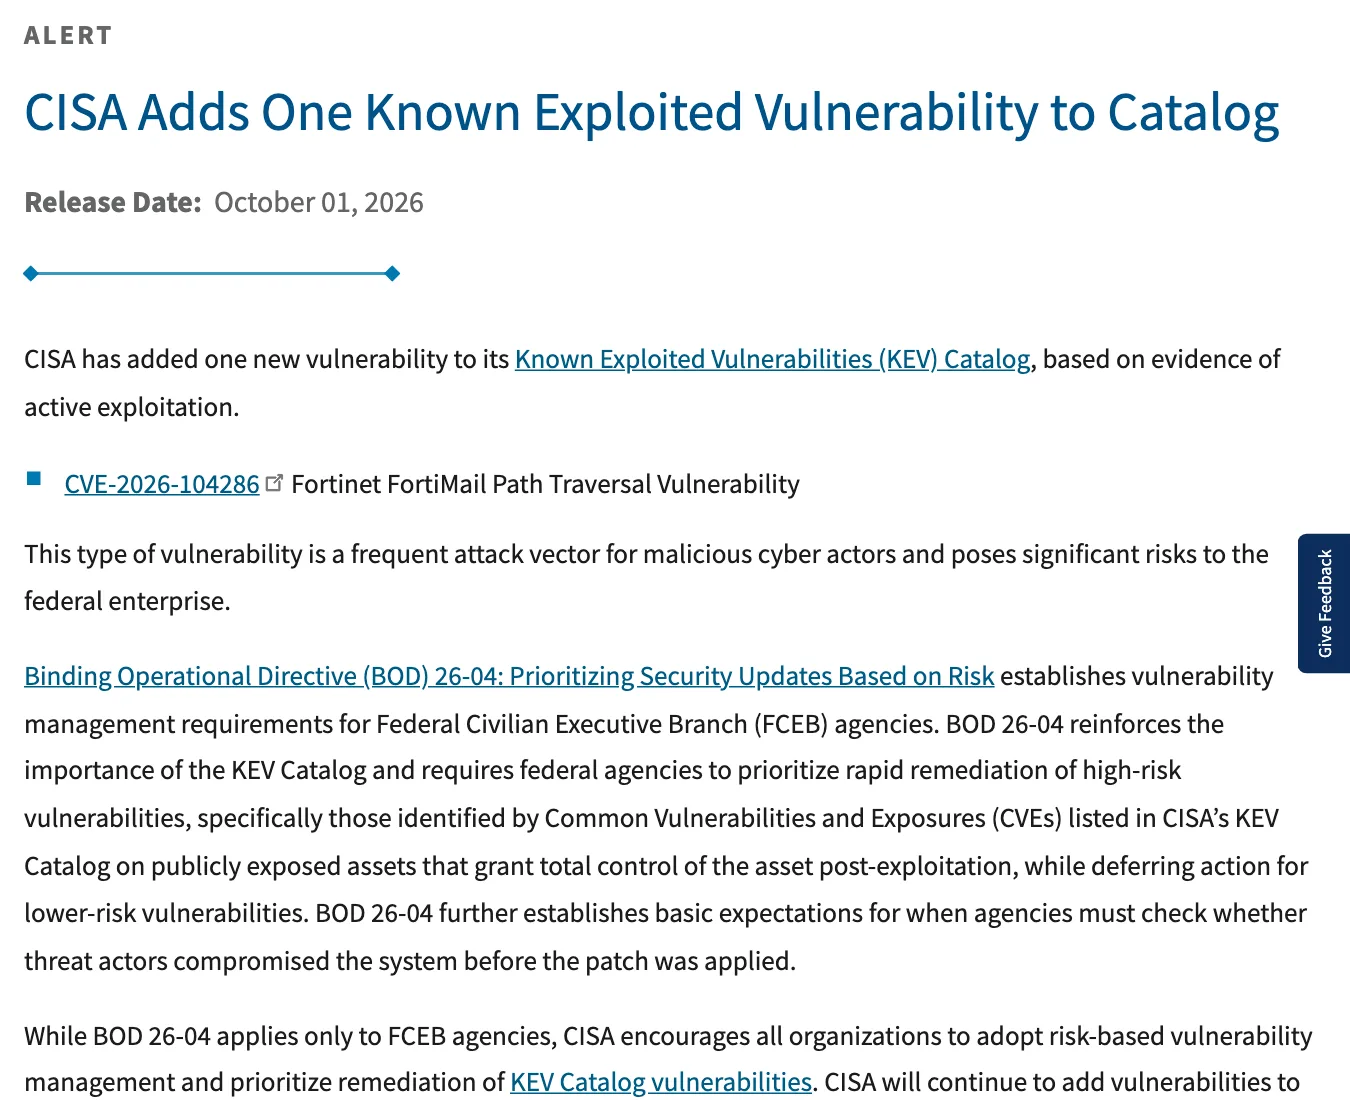
CISA ประกาศเมื่อ 1 ตุลาคม 2026 ว่าเพิ่ม CVE-2026-104286 ในรายการ Known Exploited Vulnerabilities (KEV) จากหลักฐานว่ามีการโจมตีจริง ข้อมูลในรายการกำหนดวันครบกำหนดแก้ไขเป็น 4 ตุลาคม 2026 หรือสามวันหลังวันที่เพิ่ม
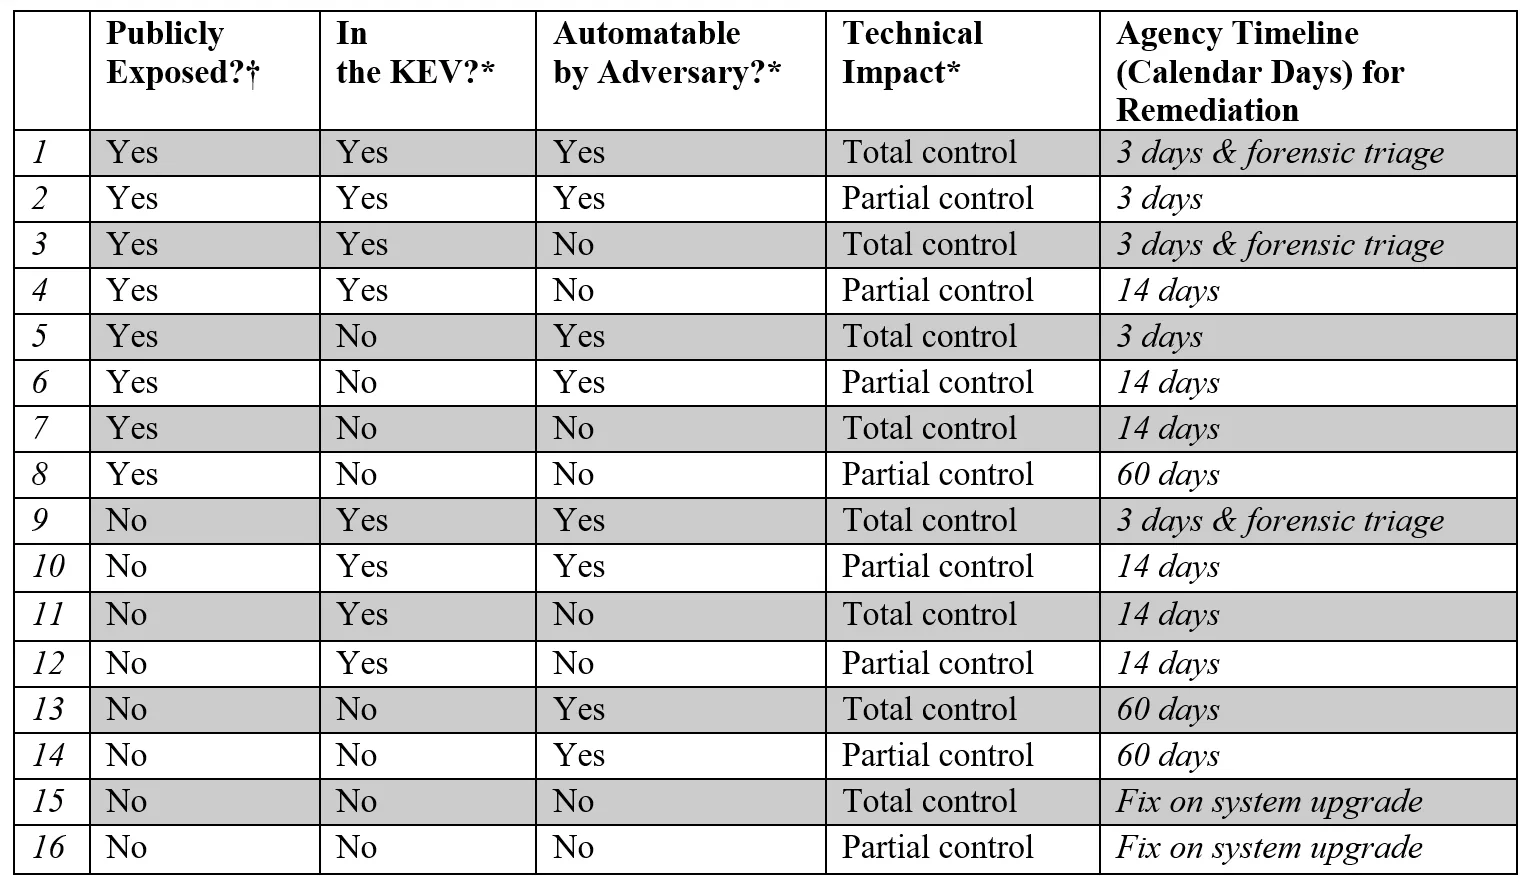
เส้นตายที่สั้นเช่นนี้มาจากคำสั่ง Binding Operational Directive (BOD) 26-04 ที่ CISA ออกเมื่อ 10 มิถุนายน 2026 แทนที่ BOD 22-01 ซึ่งเป็นคำสั่งที่ก่อตั้งรายการ KEV ในปี 2021 คำสั่งใหม่จัดลำดับความเร่งด่วนจากสี่ปัจจัย คือระบบเปิดสู่สาธารณะหรือไม่ ช่องโหว่อยู่ใน KEV หรือไม่ ผู้โจมตีทำให้การโจมตีเป็นอัตโนมัติได้หรือไม่ และผู้โจมตีได้การควบคุมระบบทั้งหมดหรือบางส่วน ช่องโหว่ใน KEV ที่ให้การควบคุมทั้งหมดต้องแก้ภายใน 3 วัน พร้อมตรวจพิสูจน์เบื้องต้น (forensic triage) ว่าระบบถูกเจาะไปแล้วหรือไม่
BOD 26-04 บังคับใช้เฉพาะหน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลางสหรัฐฯ แต่ CISA ระบุว่าสนับสนุนให้ทุกองค์กรใช้การจัดการช่องโหว่ตามระดับความเสี่ยง และให้ความสำคัญกับช่องโหว่ในรายการ KEV ก่อน
แปดวัน สิบช่องโหว่: รายการที่ CISA เพิ่มตั้งแต่ 24 กันยายน
FortiMail เป็นรายการล่าสุดของช่วงที่ KEV ขยับถี่ ข้อมูลในรายการ ณ วันที่ 1 ตุลาคม 2026 แสดงช่องโหว่ที่เพิ่มเข้ามาในรอบแปดวันดังนี้
| วันที่เพิ่ม | ผลิตภัณฑ์ | CVE | ลักษณะช่องโหว่ตามคำอธิบายของ CISA |
|---|---|---|---|
| 1 ตุลาคม | Fortinet FortiMail | CVE-2026-104286 | Path traversal ผู้โจมตีที่ไม่ยืนยันตัวตนเขียนไฟล์ลงระบบได้ |
| 30 กันยายน | Cisco Catalyst SD-WAN Manager | CVE-2026-76504 | ข้ามการยืนยันตัวตนของ API แล้วได้สิทธิ์ admin |
| 29 กันยายน | Apple iOS, macOS และ iPadOS | CVE-2026-86950 | เขียนข้อมูลเกินขอบเขตใน CoreGraphics อาจนำไปสู่การรันโค้ด |
| 27 กันยายน | Citrix NetScaler ADC และ Gateway | CVE-2026-88771 | ตรวจสอบข้อมูลนำเข้าไม่ถูกต้อง ผู้โจมตีที่ไม่ยืนยันตัวตนสั่งคำสั่งได้ |
| 27 กันยายน | Citrix NetScaler ADC และ Gateway | CVE-2026-88772 | ข้อผิดพลาดของบัฟเฟอร์หน่วยความจำ นำไปสู่การรันโค้ดจากระยะไกลหรือทำให้บริการล่ม |
| 25 กันยายน | MikroTik RouterOS | CVE-2026-67279 | ไคลเอนต์ที่ไม่ยืนยันตัวตนเปิดเซสชันและส่งคำขอรันคำสั่งได้ |
| 25 กันยายน | Microsoft SharePoint | CVE-2026-65660 | Code injection โดยผู้โจมตีที่มีสิทธิ์ในระบบ |
| 25 กันยายน | WordPress Core | CVE-2026-87902 | Remote file inclusion นำไปสู่การรันโค้ดจากระยะไกล |
| 24 กันยายน | WSO2 หลายผลิตภัณฑ์ | CVE-2026-5430 | Path traversal ที่เปิดให้อัปโหลดไฟล์และรันโค้ดจากระยะไกล |
| 24 กันยายน | Adobe Commerce และ Magento | CVE-2026-71362 | การกำหนดสิทธิ์ไม่ถูกต้อง เข้าถึงทรัพยากรสำคัญได้โดยไม่ต้องมีผู้ใช้ร่วมมือ |
ทั้งสิบรายการมีวันครบกำหนดแก้ไขสามวันหลังวันที่เพิ่ม และ CISA ระบุสถานะการใช้ในแคมเปญแรนซัมแวร์ของทุกรายการว่ายังไม่ทราบ สำหรับ Cisco Catalyst SD-WAN Manager นั้น Cisco ระบุว่าช่องโหว่อยู่ระดับ Critical ออกซอฟต์แวร์แก้ไขแล้ว และไม่มีวิธีแก้ชั่วคราว
เมื่อนับจากรายการทั้งหมด เดือนกันยายน 2026 มีช่องโหว่ถูกเพิ่มเข้า KEV 43 รายการ มากที่สุดในรอบเจ็ดเดือน เทียบกับ 31 รายการในเดือนสิงหาคม 26 รายการในเดือนกรกฎาคม 23 รายการในเดือนมิถุนายน 21 รายการในเดือนพฤษภาคม 31 รายการในเดือนเมษายน และ 26 รายการในเดือนมีนาคม รายการ KEV มีช่องโหว่สะสม 1,731 รายการ ณ วันที่ 1 ตุลาคม 2026
ทำไมเรื่องนี้สำคัญ
ช่องโหว่ของ FortiMail รวมเงื่อนไขที่เสี่ยงที่สุดไว้ครบ คือโจมตีได้โดยไม่ต้องยืนยันตัวตน ถูกใช้โจมตีจริงแล้ว และยังไม่มีแพตช์ เกตเวย์อีเมลยังเป็นระบบที่ต้องเปิดรับการเชื่อมต่อจากภายนอกโดยหน้าที่ และมองเห็นอีเมลทั้งหมดที่ไหลผ่านองค์กร ผู้โจมตีที่ยึดเครื่องได้จึงได้ทั้งข้อมูลและจุดตั้งต้นสำหรับโจมตีต่อ
รายการทั้งสิบยังมีจุดร่วมกัน ส่วนใหญ่เป็นอุปกรณ์หรือซอฟต์แวร์ที่ตั้งอยู่ขอบเครือข่าย เช่น เกตเวย์อีเมล ระบบจัดการ SD-WAN อุปกรณ์ NetScaler และเราเตอร์ หรือเป็นระบบที่เปิดให้บริการผ่านเว็บ เช่น SharePoint, WordPress และ Magento ซึ่งเป็นกลุ่มที่ BOD 26-04 ให้ความเร่งด่วนสูงสุดเพราะเข้าถึงได้จากอินเทอร์เน็ต
เส้นตายสามวันของ CISA สะท้อนข้อสรุปเดียวกัน คำสั่งระบุว่าการที่ผู้โจมตีใช้ AI อาจทำให้เวลาระหว่างการออกแพตช์กับการถูกโจมตีสั้นลงอีก รอบการอัปเดตรายเดือนแบบเดิมจึงไม่ทันกับช่องโหว่กลุ่มนี้
สิ่งที่องค์กรไทยควรทำ
- ตรวจว่ามี FortiMail ในองค์กรหรือไม่ และเป็นเวอร์ชันใด หากอยู่ในช่วงที่ได้รับผลกระทบ ให้ใช้วิธีแก้ชั่วคราวของ Fortinet ทันที โดยเริ่มจากปิดการเข้าถึงหน้าจัดการจากอินเทอร์เน็ต และพิจารณาปิดฟีเจอร์ IBE หากไม่กระทบการใช้งาน
- ตรวจร่องรอยการถูกเจาะตามรายการของ Fortinet เทียบไฟล์ ค่าแฮช ที่อยู่ IP และรูปแบบ log ในประกาศ FG-IR-26-175 กับเครื่องจริง หากพบ ให้ถือว่าระบบถูกเจาะแล้วและดำเนินการตามแผนรับมือเหตุการณ์
- ติดตามประกาศเพื่อรอเวอร์ชันแก้ไข วางแผนช่วงเวลาอัปเกรดเป็น 8.0.2, 7.6.7 หรือ 7.4.9 ทันทีที่ออก และย้ายเครื่องที่ยังอยู่บนสาย 7.2 ไปสายที่ใหม่กว่า
- เทียบรายการทรัพย์สินกับช่องโหว่อีกเก้ารายการ โดยเฉพาะ Cisco Catalyst SD-WAN Manager, Citrix NetScaler, MikroTik RouterOS, SharePoint และเว็บไซต์ที่ใช้ WordPress หรือ Magento ซึ่งพบได้ทั่วไปในองค์กรไทย
- ใช้ KEV เป็นเกณฑ์จัดลำดับ กำหนดในนโยบายว่าช่องโหว่ที่อยู่ใน KEV และอยู่บนระบบที่เปิดสู่อินเทอร์เน็ตต้องแก้ภายในกี่วัน แม้ไม่ถึงสามวันแบบหน่วยงานรัฐสหรัฐฯ ก็ควรสั้นกว่ารอบแพตช์ปกติอย่างชัดเจน
คำถามที่พบบ่อย
CVE-2026-104286 คือช่องโหว่อะไร?
เป็นช่องโหว่ใน Fortinet FortiMail ประเภท path traversal ร่วมกับการจัดการ NULL byte ไม่ถูกต้อง ทำให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนเขียนไฟล์ใดก็ได้ลงบนระบบผ่านคำขอ HTTP หรือ HTTPS Fortinet จัดความรุนแรงระดับ Critical คะแนน CVSS 9.8 และระบุผลกระทบว่าสั่งรันโค้ดหรือคำสั่งโดยไม่ได้รับอนุญาตได้
FortiMail เวอร์ชันใดได้รับผลกระทบ?
ประกาศ FG-IR-26-175 ระบุ FortiMail 8.0.0 ถึง 8.0.1, 7.6.0 ถึง 7.6.6, 7.4.0 ถึง 7.4.8 และ 7.2.0 ถึง 7.2.9 โดยสาย 7.2 ต้องอัปเกรดไปสาย 7.4 ขึ้นไป
มีแพตช์สำหรับ CVE-2026-104286 แล้วหรือยัง?
ณ วันที่ 1 ตุลาคม 2026 ซึ่งเป็นวันเผยแพร่ประกาศ Fortinet ระบุเวอร์ชันแก้ไขเป็นเวอร์ชันที่กำลังจะออก คือ 8.0.2, 7.6.7 และ 7.4.9 ระหว่างนี้ให้ใช้วิธีแก้ชั่วคราว คือปิดฟีเจอร์ IBE หรือปิดการเข้าถึงหน้าจัดการ FortiMail จากอินเทอร์เน็ต
KEV ของ CISA คืออะไร และเกี่ยวกับองค์กรไทยอย่างไร?
Known Exploited Vulnerabilities Catalog คือรายการช่องโหว่ที่ CISA มีหลักฐานว่าถูกใช้โจมตีจริง คำสั่ง BOD 26-04 บังคับเฉพาะหน่วยงานรัฐบาลกลางของสหรัฐฯ แต่ CISA แนะนำให้ทุกองค์กรใช้รายการนี้จัดลำดับการแก้ไขช่องโหว่ องค์กรไทยจึงใช้เป็นสัญญาณว่าช่องโหว่ใดควรแก้ก่อนได้
แหล่งอ้างอิง
- Improper limitation of a pathname to a restricted directory (FG-IR-26-175) — Fortinet
- CISA Adds One Known Exploited Vulnerability to Catalog — CISA
- Known Exploited Vulnerabilities Catalog — CISA
- BOD 26-04: Prioritizing Security Updates Based on Risk — CISA
- Cisco Catalyst SD-WAN Manager Authentication Bypass Vulnerability — Cisco
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ