
DPC ปรับ Tinder 11 ล้านยูโรเมื่อ 13 พ.ย. 2026 เพราะเครื่องมือ Download My Data ของ MTCH ให้ข้อมูลส่วนบุคคลไม่ครบตามมาตรา 15(3) ของ GDPR
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Data Protection Commission (DPC) ของไอร์แลนด์ประกาศคำวินิจฉัยสุดท้ายเมื่อ 13 พฤศจิกายน 2026 ปรับ MTCH Technology Services เจ้าของ Tinder 11 ล้านยูโร พร้อมตักเตือนอย่างเป็นทางการ (reprimand)
- DPC เริ่มสอบสวนเองตั้งแต่เดือน มกราคม 2020 ในบทบาทหน่วยงานกำกับหลักของ MTCH และพบว่าเครื่องมือ Download My Data ไม่ให้สำเนาข้อมูลส่วนบุคคลครบถ้วนตาม มาตรา 15(3) GDPR
- ข้อมูลบางประเภทถูกละไว้โดยไม่แจ้งผู้ใช้ หรือให้มาเป็นสรุป DPC ระบุว่ามีผู้ใช้ "หลายหมื่นราย" ใช้เครื่องมือนี้ในช่วงที่ตรวจ
- DPC สั่งให้ MTCH ปรับการประมวลผลให้เป็นไปตามกฎ ภายใน 3 เดือน และจะเผยแพร่คำวินิจฉัยฉบับเต็ม "ในเวลาอันควร"
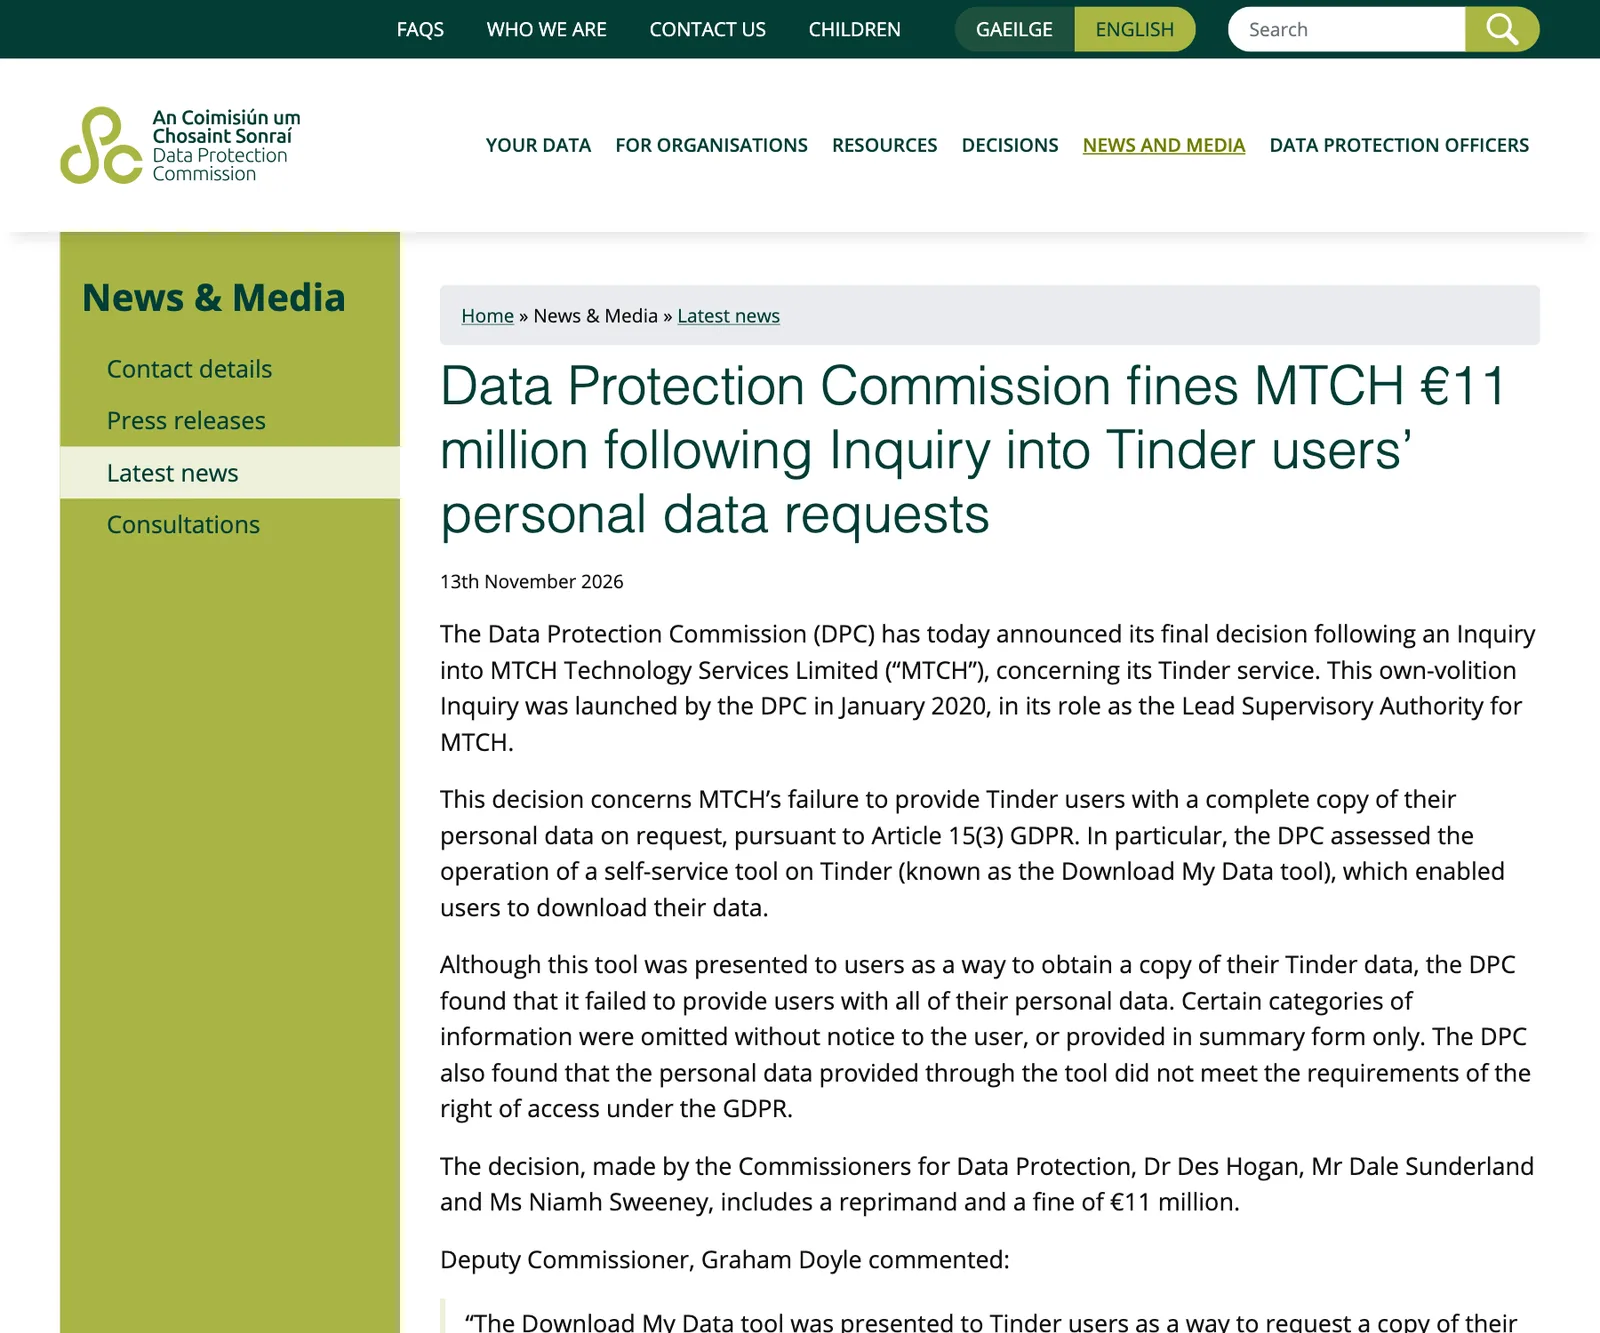
DPC ปรับ Tinder 11 ล้านยูโร เมื่อวันที่ 13 พฤศจิกายน 2026 โดย Data Protection Commission (DPC) หน่วยงานคุ้มครองข้อมูลส่วนบุคคลของไอร์แลนด์ ประกาศคำวินิจฉัยสุดท้ายว่า MTCH Technology Services Limited ผู้ให้บริการ Tinder ไม่ให้ผู้ใช้ได้สำเนาข้อมูลส่วนบุคคลครบถ้วนเมื่อร้องขอ ตามมาตรา 15(3) ของ GDPR คำวินิจฉัยมีทั้งการตักเตือนอย่างเป็นทางการและค่าปรับ 11 ล้านยูโร
DPC เป็นหน่วยงานกำกับหลัก (Lead Supervisory Authority) ของ MTCH และเริ่มการสอบสวนเองเมื่อเดือนมกราคม 2020 คำวินิจฉัยออกหนึ่งวันก่อนที่ Garante ของอิตาลีปรับ Meta ในกรณี แอป Facebook บน Android คำวินิจฉัยนี้ชี้ว่าเรื่องสิทธิของผู้ใช้ในการเข้าถึงข้อมูลของตัวเองเป็นประเด็นที่หน่วยงานยุโรปเอาจริงเอาจังกับบริการออนไลน์รายใหญ่
ก่อน DPC ปรับ Tinder 11 ล้านยูโร DPC ตรวจพบอะไรกับเครื่องมือ Download My Data
ก่อนที่ DPC ปรับ Tinder 11 ล้านยูโร หน่วยงานตรวจการทำงานของเครื่องมือบริการตนเองบน Tinder ที่ชื่อ Download My Data ซึ่งให้ผู้ใช้ดาวน์โหลดข้อมูลของตัวเองได้ ผลการตรวจมีดังนี้
- เครื่องมือนี้ถูกนำเสนอต่อผู้ใช้ว่าเป็นช่องทางขอสำเนาข้อมูลของ Tinder
- แต่ไม่ได้ให้ข้อมูลส่วนบุคคลของผู้ใช้ครบทุกอย่าง
- ข้อมูลบางประเภทถูกละไว้โดยไม่แจ้งผู้ใช้ หรือให้มาในรูปแบบสรุปเท่านั้น
- ข้อมูลที่ได้ไม่เป็นไปตามข้อกำหนดเรื่องสิทธิเข้าถึงข้อมูลของ GDPR
แถลงข่าวของ DPC ไม่ระบุว่าข้อมูลประเภทใดที่ขาดไป และบอกว่าจะเผยแพร่คำวินิจฉัยฉบับเต็มภายหลัง
คำวินิจฉัยของ DPC ที่ปรับ Tinder 11 ล้านยูโร มีมาตรการอะไรบ้าง
คำวินิจฉัยลงนามโดยคณะกรรมการ 3 คน คือ Dr Des Hogan, Dale Sunderland และ Niamh Sweeney ตามตารางนี้
| เรื่อง | รายละเอียดจาก DPC |
|---|---|
| ผู้ถูกปรับ | MTCH Technology Services Limited ผู้ให้บริการ Tinder |
| ฐานความผิด | ไม่ให้สำเนาข้อมูลส่วนบุคคลครบถ้วนตามมาตรา 15(3) GDPR |
| ค่าปรับ | 11 ล้านยูโร |
| มาตรการอื่น | ตักเตือนอย่างเป็นทางการ (reprimand) |
| คำสั่งแก้ไข | ปรับการประมวลผลให้เป็นไปตามกฎภายใน 3 เดือน |
| ที่มาของคดี | การสอบสวนที่ DPC เริ่มเองเมื่อมกราคม 2020 |
| ขั้นต่อไป | DPC จะเผยแพร่คำวินิจฉัยฉบับเต็มในเวลาอันควร |
DPC ขอบคุณหน่วยงานกำกับข้อมูลของประเทศอื่นที่ให้ความร่วมมือและช่วยเหลือในคดีนี้
เครื่องมืออัตโนมัติไม่ผิด แต่คดีที่ DPC ปรับ Tinder 11 ล้านยูโรชี้ว่าต้องโปร่งใส
Graham Doyle รองกรรมาธิการของ DPC ให้ความเห็นว่าเครื่องมือ Download My Data ถูกนำเสนอต่อผู้ใช้เป็นวิธีขอสำเนาข้อมูลส่วนบุคคล และมีผู้ใช้หลายหมื่นรายใช้ในช่วงเวลาที่ DPC ตรวจ เขากล่าวว่าเครื่องมือเข้าถึงข้อมูลแบบอัตโนมัติมีประโยชน์และมีประสิทธิภาพ ช่วยให้ผู้ใช้ใช้สิทธิตาม GDPR ได้ เครื่องมือเหล่านี้ไม่จำเป็นต้องให้ข้อมูลส่วนบุคคลครบทั้งหมด แต่ต้องเป็นธรรมและโปร่งใสต่อผู้ใช้ว่าให้ข้อมูลมากน้อยเพียงใด
การที่ DPC ปรับ Tinder 11 ล้านยูโรจึงไม่ได้อยู่ที่การมีเครื่องมืออัตโนมัติ แต่อยู่ที่การไม่บอกผู้ใช้ว่าข้อมูลบางส่วนไม่อยู่ในไฟล์ที่ได้ ผู้ใช้จึงเข้าใจผิดว่าได้ข้อมูลของตัวเองครบแล้ว
ผลต่อองค์กรไทยจากกรณี DPC ปรับ Tinder 11 ล้านยูโร
คำวินิจฉัยที่ DPC ปรับ Tinder 11 ล้านยูโรเป็นของ EU ไม่ใช่กฎหมายไทย แต่ PDPA ของไทยก็ให้สิทธิผู้ใช้ขอเข้าถึงและขอสำเนาข้อมูลส่วนบุคคลเช่นกัน องค์กรที่มีปุ่มดาวน์โหลดข้อมูลของผู้ใช้ หรือรับคำขอสำเนาข้อมูล ควรตรวจสิ่งต่อไปนี้
- ข้อมูลครบทุกระบบ ตรวจว่าไฟล์ที่ส่งให้ผู้ใช้ครอบคลุมข้อมูลจากทุกระบบ ไม่ใช่เฉพาะฐานข้อมูลหลักของแอป
- บอกสิ่งที่ไม่รวม ถ้าข้อมูลบางประเภทไม่รวมในไฟล์ ต้องบอกผู้ใช้ตรง ๆ ไม่ปล่อยให้เข้าใจว่าได้ครบ
- อย่าสรุปแทนข้อมูลจริง เมื่อผู้ใช้ขอสำเนา ควรให้ข้อมูลตามที่เก็บ ไม่ใช่เวอร์ชันย่อ
- ทำทะเบียนข้อมูล มีรายการว่าเก็บข้อมูลส่วนบุคคลประเภทใดไว้ที่ระบบไหน เพื่อตอบคำขอได้ครบ
- ทดสอบเครื่องมือกับบัญชีจริง เทียบไฟล์ที่ได้กับข้อมูลที่ระบบเก็บ แล้วบันทึกผลไว้เป็นหลักฐาน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การตอบคำขอสำเนาข้อมูลให้ครบ ต้องรู้ก่อนว่าข้อมูลส่วนบุคคลของผู้ใช้กระจายอยู่ในระบบใดบ้าง Private Cloud ของ THAI DATA CLOUD เก็บข้อมูลไว้ในประเทศ รองรับ PDPA มีทีมวิศวกรไทยดูแล 24/7 และ SLA 99.9% ช่วยให้องค์กรรวมระบบที่เก็บข้อมูลไว้บนโครงสร้างที่ควบคุมและตรวจสอบได้ในที่เดียว (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
อ่านข่าวความปลอดภัยและข้อมูลส่วนบุคคลอื่น ๆ ได้ในหมวด ความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
DPC ปรับ Tinder 11 ล้านยูโรเพราะอะไร?
DPC ปรับ Tinder 11 ล้านยูโรเพราะ MTCH Technology Services เจ้าของบริการไม่ให้ผู้ใช้ได้สำเนาข้อมูลส่วนบุคคลครบถ้วนเมื่อร้องขอ โดยเครื่องมือ Download My Data ละข้อมูลบางประเภทไว้โดยไม่แจ้ง หรือให้มาแบบสรุป ซึ่งไม่ตรงตามสิทธิเข้าถึงข้อมูลในมาตรา 15(3) GDPR
DPC ปรับ Tinder 11 ล้านยูโร MTCH ต้องแก้อะไรและเมื่อไร?
หลัง DPC ปรับ Tinder 11 ล้านยูโร DPC สั่งให้ MTCH ปรับการประมวลผลให้เป็นไปตามกฎภายใน 3 เดือนนับจากคำวินิจฉัยวันที่ 13 พฤศจิกายน 2026 และตักเตือนบริษัทอย่างเป็นทางการ นอกจากค่าปรับ 11 ล้านยูโร DPC ยังไม่ได้ระบุรายละเอียดข้อมูลที่ขาดไว้ในแถลงข่าว จะเผยแพร่ฉบับเต็มภายหลัง
เครื่องมือดาวน์โหลดข้อมูลแบบอัตโนมัติผิด GDPR หรือไม่?
ไม่ผิดโดยตัวมันเอง คดีที่ DPC ปรับ Tinder 11 ล้านยูโรไม่ได้ห้ามเครื่องมือแบบนี้ DPC ระบุว่าเครื่องมือเข้าถึงข้อมูลอัตโนมัติเป็นวิธีที่มีประโยชน์และมีประสิทธิภาพ และไม่จำเป็นต้องให้ข้อมูลส่วนบุคคลครบทุกอย่าง แต่ต้องโปร่งใสและเป็นธรรมต่อผู้ใช้ว่าให้ข้อมูลมากน้อยแค่ไหน ซึ่งเป็นสิ่งที่ DPC ตัดสินว่า Tinder ทำไม่ได้
DPC ปรับ Tinder 11 ล้านยูโร เกี่ยวข้องกับผู้ใช้ในไทยหรือไม่?
คดีที่ DPC ปรับ Tinder 11 ล้านยูโรใช้ GDPR ของสหภาพยุโรปโดยตรง ไม่ผูกกับกฎหมายไทย แต่ PDPA ของไทยมีสิทธิให้ผู้ใช้ขอเข้าถึงและขอสำเนาข้อมูลส่วนบุคคลเช่นกัน องค์กรที่ทำเครื่องมือดาวน์โหลดข้อมูลของผู้ใช้ควรตรวจว่าให้ข้อมูลครบและแจ้งขอบเขตชัดเจน
แหล่งอ้างอิง
- Data Protection Commission fines MTCH €11 million following Inquiry into Tinder users' personal data requests — Data Protection Commission (ไอร์แลนด์)
- News & Media: Latest news — Data Protection Commission (ไอร์แลนด์)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Data Protection Commission3สหภาพยุโรป116Garante2Meta57
- ประเทศและสถานที่
- ไอร์แลนด์49ยุโรป413
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ