
Chrome ClickFix เตือนก่อนรันคำสั่งหลอก พร้อมคำเตือนเว็บน่าสงสัยและ Gemini จับเว็บหลอกลวง
Google ประกาศ 20 ต.ค. 2026 เพิ่มการป้องกัน Chrome ClickFix ที่เตือนเมื่อถูกหลอกให้คัดลอกคำสั่งอันตราย พร้อมคำเตือนเว็บน่าสงสัยสำหรับผู้ใช้ Enhanced Protection
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- Google ประกาศเมื่อ 20 ตุลาคม 2026 ผ่านบล็อกทางการว่า Chrome เพิ่มการป้องกันใหม่ 3 อย่างให้ผู้ใช้โหมด Enhanced Protection ของ Safe Browsing ได้แก่ คำเตือนเว็บน่าสงสัย การตรวจเว็บหลอกลวงด้วย Gemini ฝั่งเซิร์ฟเวอร์ และการป้องกัน Chrome ClickFix
- การป้องกัน Chrome ClickFix ทำงานเมื่อผู้ใช้ถูกหลอกให้คัดลอกคำสั่งน่าสงสัย ซึ่งหน้าหลอกมักสั่งให้นำไปวางในหน้าต่าง Run ที่เปิดด้วย Win + R Chrome จะลบข้อมูลส่วนบุคคลออกจากสิ่งที่คัดลอกแล้วส่งให้ Safe Browsing วิเคราะห์ ถ้าผลคืออันตรายจะแสดงคำเตือน
- คำเตือนของ Safe Browsing แบ่งเป็น 2 ระดับ: เว็บน่าสงสัย (ความมั่นใจต่ำกว่า) แสดงเป็นกล่องเตือน ส่วนเว็บอันตราย (ความมั่นใจสูง) ยังเป็นหน้าเตือนสีแดงเต็มจอแบบเดิม
- Google ย้ายการตรวจเว็บหลอกลวงจาก Gemini Nano บนเครื่องที่เริ่มใน Chrome 137 (พฤษภาคม 2025) ไปใช้โมเดล Gemini บนเซิร์ฟเวอร์ ครอบคลุมผู้ใช้ Enhanced Protection ทุกคน และระบุว่าเนื้อหาที่ส่งออกไปไม่ถูกบันทึกหรือใช้ฝึกโมเดล
- Google ระบุว่าผู้ใช้ Enhanced Protection ปลอดภัยกว่าผู้ใช้ Standard Protection 10 เท่า โดยวัดจากจำนวนคำเตือนเฉลี่ยที่แต่ละกลุ่มได้รับ ส่วนองค์กรบังคับเปิดโหมดนี้ได้ด้วยนโยบาย SafeBrowsingProtectionLevel ค่า 2
Google ประกาศเมื่อ 20 ตุลาคม 2026 ว่า Chrome เพิ่มการป้องกัน Chrome ClickFix ที่ตรวจจับเมื่อผู้ใช้ถูกเว็บหลอกให้คัดลอกคำสั่งอันตรายไปรันเอง พร้อมคำเตือนระดับใหม่สำหรับ "เว็บน่าสงสัย" และย้ายการตรวจเว็บหลอกลวงไปใช้ Gemini บนเซิร์ฟเวอร์ ทั้งหมดนี้ใช้ได้เฉพาะผู้ใช้ที่เปิด Enhanced Protection ของ Safe Browsing
ประกาศของ Jasika Bawa ผู้จัดการผลิตภัณฑ์กลุ่มของ Chrome ระบุว่าเป็นฟีเจอร์ที่ทยอยเพิ่มในปี 2026 แต่ไม่ได้บอกว่าเริ่มใน Chrome รุ่นใด Google ย้ำว่าโหมด Enhanced Protection ที่เปิดตัวในปี 2020 มีผู้ใช้เกิน 1 พันล้านคนตั้งแต่ปี 2025 และผู้ใช้โหมดนี้ปลอดภัยจากฟิชชิง วิศวกรรมสังคม การแจ้งเตือนที่ไม่พึงประสงค์ และการหลอกลวงอื่นมากกว่าผู้ใช้ Standard Protection 10 เท่า ตัวเลขนี้ Google คำนวณจากจำนวนคำเตือนด้านความปลอดภัยเฉลี่ยที่ผู้ใช้สองกลุ่มได้รับ
สามการป้องกันใหม่ใน Enhanced Protection
| ฟีเจอร์ | ทำอะไร | ผู้ใช้ที่ได้รับ |
|---|---|---|
| คำเตือนเว็บน่าสงสัย (suspicious site) | เตือนเมื่อหน้าเว็บมีรูปแบบหลอกลวงคล้ายเว็บอันตรายที่รู้จัก แต่ระบบมั่นใจน้อยกว่า | ผู้ใช้ Enhanced Protection |
| ตรวจเว็บหลอกลวงด้วย Gemini ฝั่งเซิร์ฟเวอร์ | วิเคราะห์เนื้อหาหน้าเว็บร่วมกับชื่อเสียงโดเมนและสัญญาณความปลอดภัยอื่น เพื่อจับหน้าแอนติไวรัสปลอมและหน้าอัปเดตเบราว์เซอร์ปลอม | ผู้ใช้ Enhanced Protection ทุกคน (เดิมเฉพาะเครื่องที่รองรับ Gemini Nano) |
| การป้องกัน Chrome ClickFix | ตรวจสิ่งที่ผู้ใช้คัดลอกเมื่อดูเหมือนคำสั่งอันตราย แล้วเตือนถ้า Safe Browsing ตัดสินว่าอันตราย | ผู้ใช้ Enhanced Protection |
คำเตือนเว็บน่าสงสัยต่างจากคำเตือนเว็บอันตรายอย่างไร
Google นำแนวคิดคำเตือนสองระดับที่ใช้กับไฟล์ดาวน์โหลดมาใช้กับหน้าเว็บด้วย
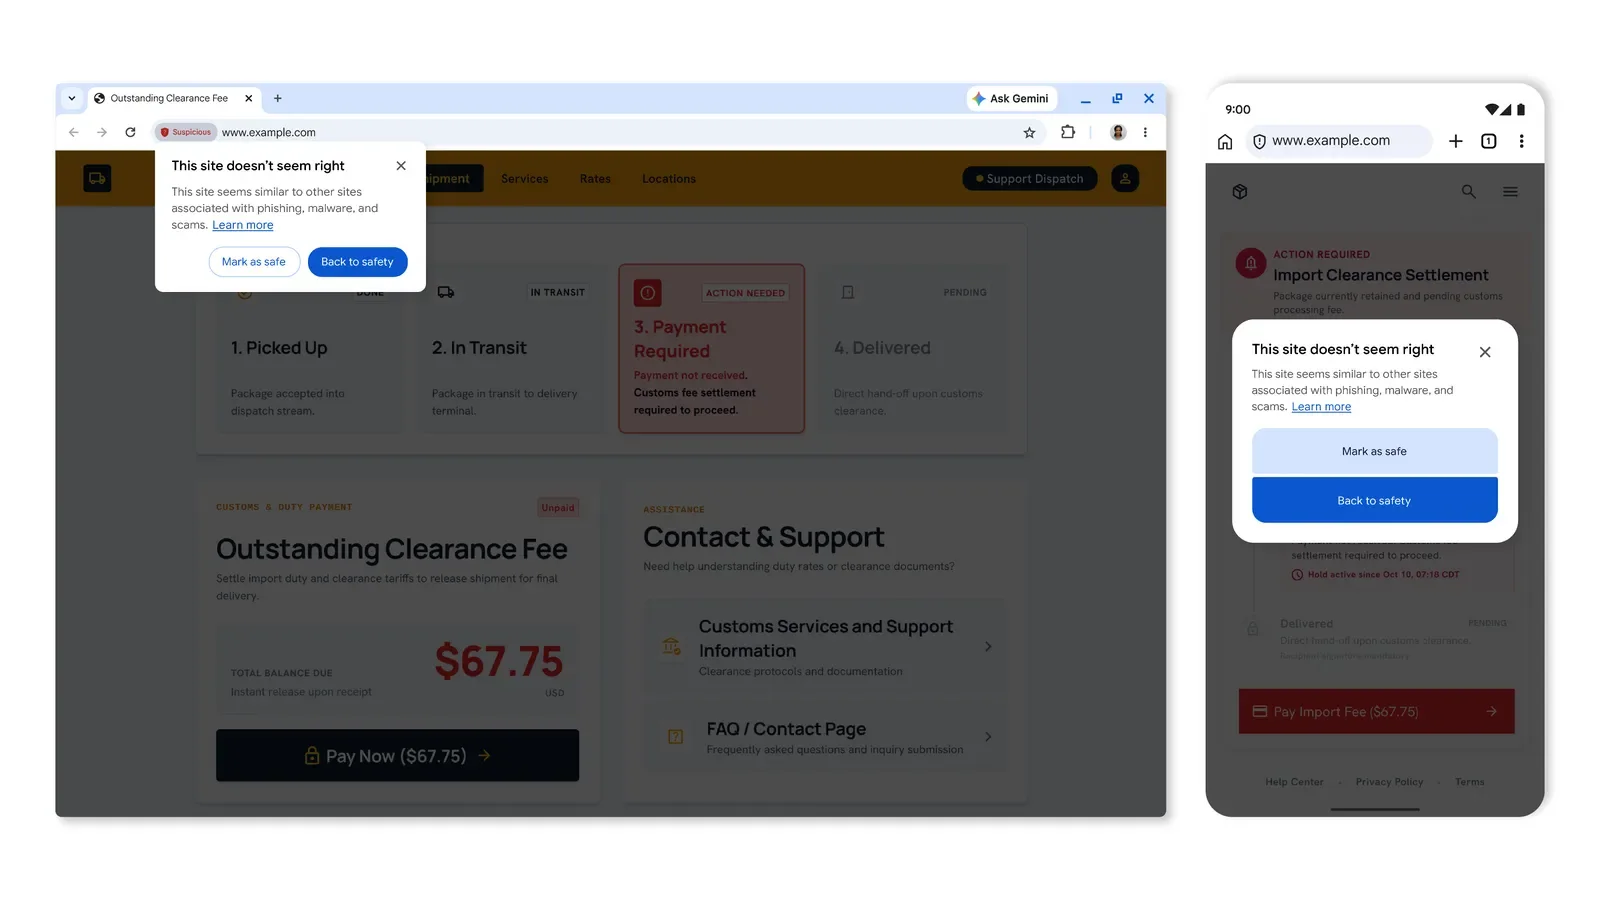
- เว็บน่าสงสัย (Suspicious): ระบบมั่นใจในระดับต่ำกว่า และมีความเสี่ยงว่าผู้ใช้อาจเสียหาย Chrome แสดงกล่องข้อความ "This site doesn't seem right" ใต้แถบที่อยู่ พร้อมปุ่ม Back to safety และ Mark as safe
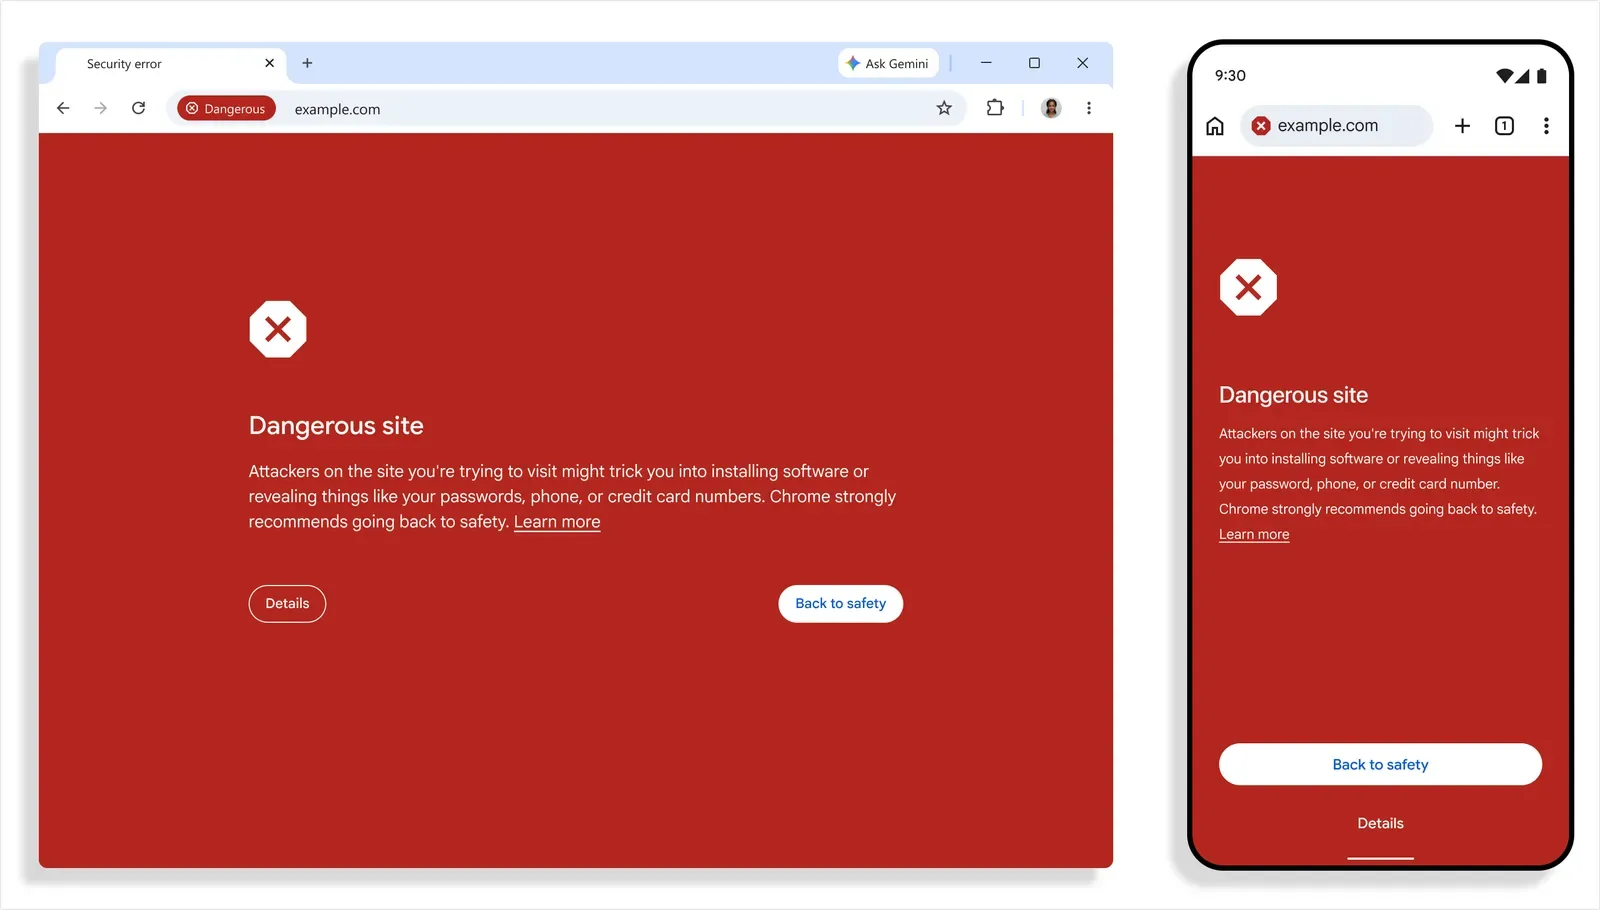
- เว็บอันตราย (Dangerous): ระบบมั่นใจสูงว่าเว็บเป็นอันตรายจริง ยังแสดงเป็นหน้าเตือนสีแดงเต็มจอแบบที่ผู้ใช้คุ้นเคย
Google อธิบายว่าการแยกรูปแบบ ไอคอน สี และข้อความของสองระดับ ทำให้ผู้ใช้ตัดสินใจได้เร็ว และทำให้ Safe Browsing แสดงคำเตือนได้กับเว็บจำนวนมากขึ้น
Gemini ฝั่งเซิร์ฟเวอร์ตรวจเว็บหลอกลวงอย่างไร
ใน Chrome 137 เมื่อพฤษภาคม 2025 Google เริ่มใช้ Gemini Nano ซึ่งเป็นโมเดลภาษาที่ทำงานบนเครื่องผู้ใช้ เพื่อช่วยจับหน้าหลอกลวงแบบ tech support scam ประกาศล่าสุดระบุว่าแนวทางนี้ได้ผลกับการหลอกลวงประเภทนั้น จึงขยายไปสู่ผู้ใช้ Enhanced Protection ทุกคน และย้ายไปใช้โมเดล Gemini บนเซิร์ฟเวอร์ที่ทรงพลังกว่า เพื่อจับการหลอกลวงประเภทอื่นอย่างหน้าแอนติไวรัสปลอมและหน้าอัปเดตเบราว์เซอร์ปลอม
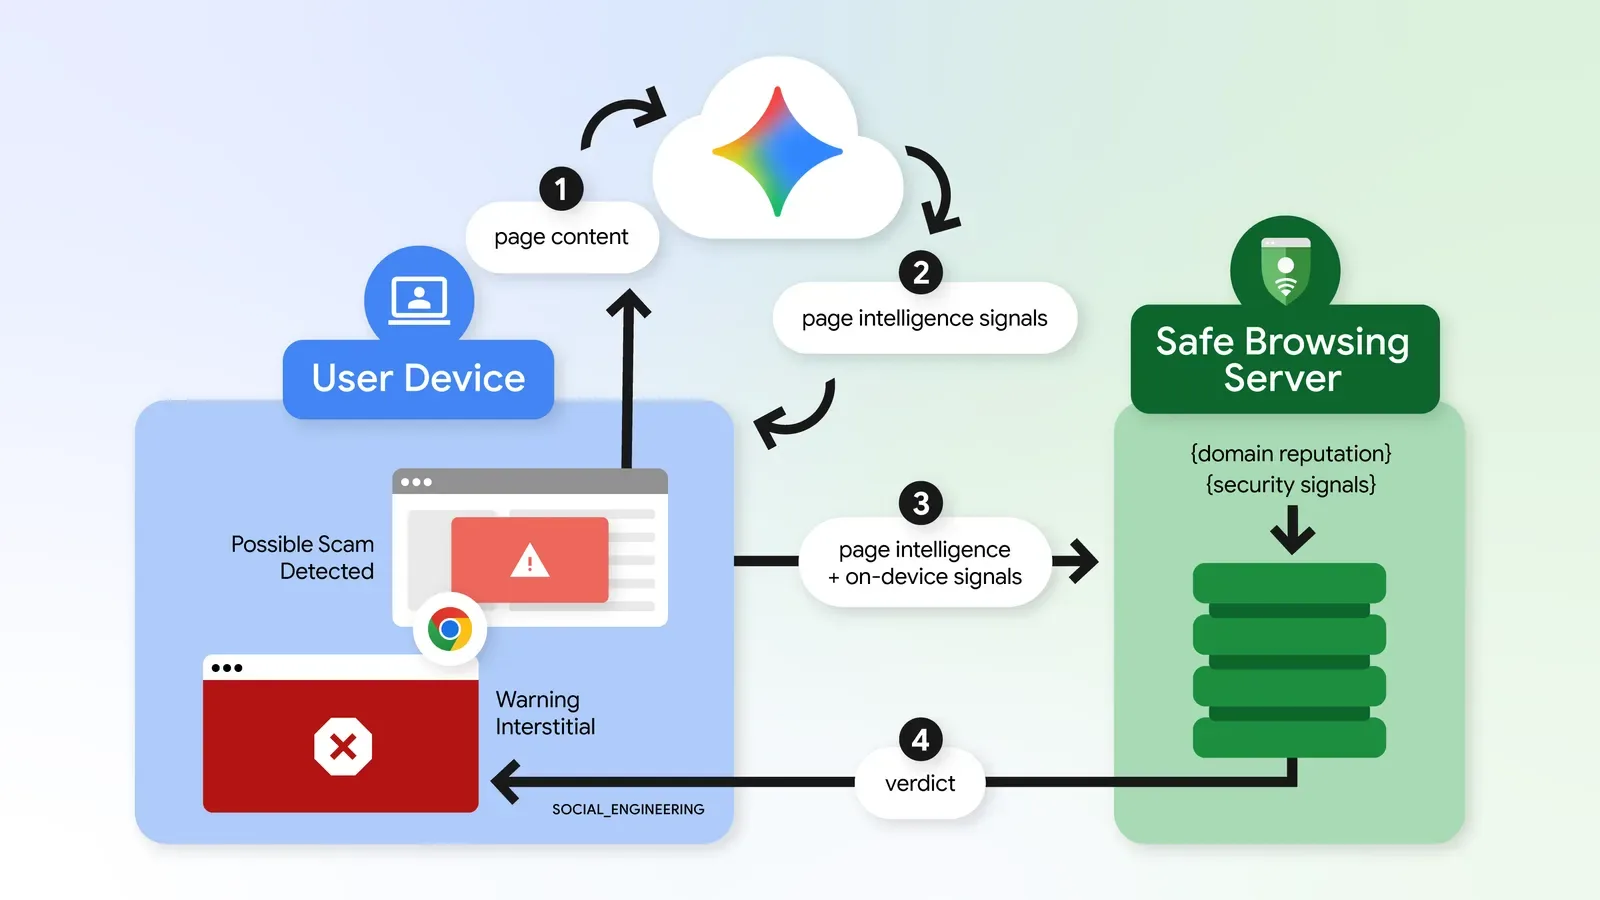
ขั้นตอนตามแผนภาพของ Google มี 4 ขั้น
- Chrome ส่งเนื้อหาของหน้าเว็บที่มีสัญญาณหลอกลวงไปให้ Gemini
- Gemini ส่งสัญญาณวิเคราะห์หน้าเว็บกลับมา เช่น แบรนด์ที่หน้าเว็บอ้าง เจตนาของหน้า และคะแนนความน่าจะเป็นการหลอกลวง
- Chrome ส่งสัญญาณนั้นพร้อมสัญญาณบนเครื่องไปให้เซิร์ฟเวอร์ Safe Browsing ซึ่งรวมกับชื่อเสียงของโดเมนและสัญญาณความปลอดภัยอื่น
- Safe Browsing ส่งผลตัดสินกลับมา ถ้าเป็นอันตราย Chrome แสดงหน้าเตือน
Google ระบุว่า Chrome ส่งข้อความในหน้าเว็บไปวิเคราะห์เฉพาะเมื่อเว็บนั้นมีสัญญาณหลอกลวงที่ความมั่นใจสูง และเนื้อหาที่ออกจากเครื่องถูกประมวลผลแบบชั่วคราว ไม่ถูกบันทึก ไม่ถูกเก็บ และไม่ถูกใช้ฝึกโมเดล
Chrome ClickFix ป้องกันการหลอกให้วางคำสั่งอย่างไร
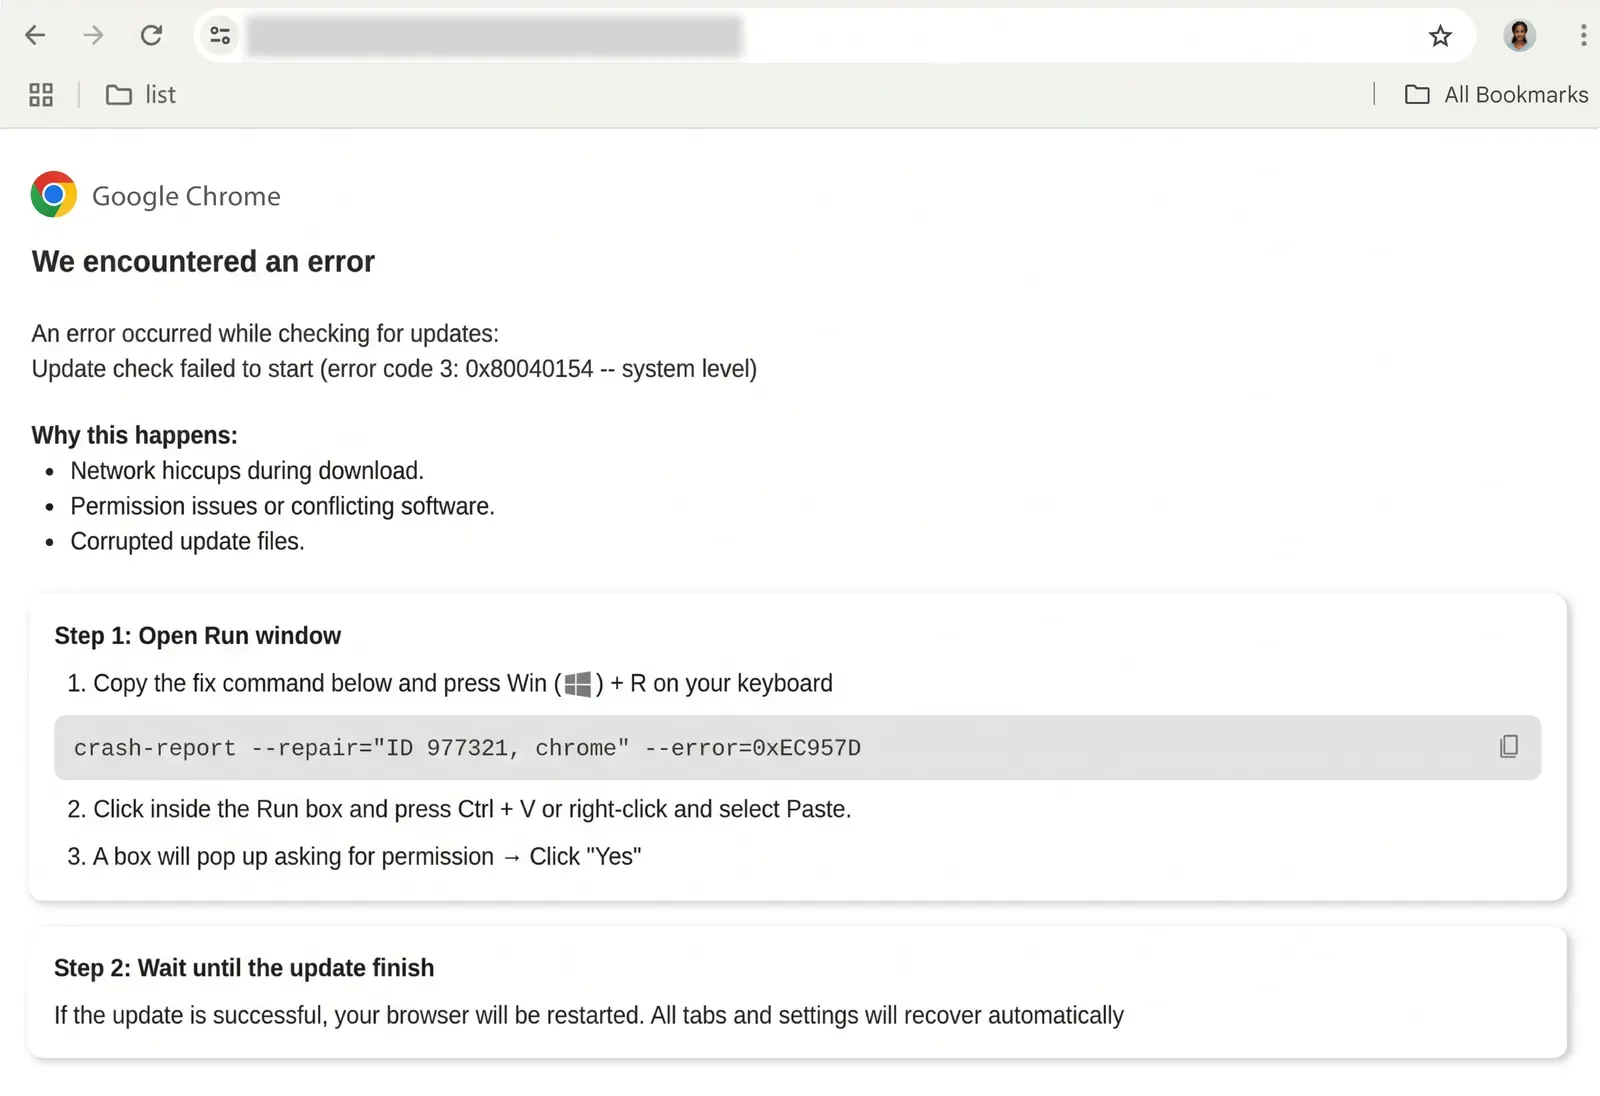
ClickFix เป็นเทคนิควิศวกรรมสังคมที่หลอกให้ผู้ใช้คัดลอกคำสั่งไปรันบนเครื่องตัวเองเพื่อ "แก้" ปัญหาที่ไม่มีจริง ตัวอย่างที่ Google ใช้ประกอบประกาศ Chrome ClickFix คือหน้าเว็บปลอมที่อ้างว่า Chrome ตรวจหาอัปเดตไม่สำเร็จ แล้วบอกให้กด Win + R วางคำสั่ง และกด Yes Google ระบุว่าคำสั่งที่ถูกวางจริงมักไม่ใช่คำสั่งที่เห็นบนหน้าเว็บ และแทบทุกครั้งจะเรียก LOLBins (Living Off the Land Binaries) คือโปรแกรมที่มีอยู่แล้วในระบบอย่าง PowerShell หรือ cmd.exe ไปดาวน์โหลดและติดตั้งมัลแวร์ เพราะการดาวน์โหลดย้ายจากเบราว์เซอร์ไปเกิดในหน้าต่างคำสั่ง ผู้โจมตีจึงหลบการป้องกันไฟล์ดาวน์โหลดของ Chrome และ Safe Browsing ได้ทั้งหมด
การป้องกัน Chrome ClickFix ทำงานดังนี้
- Chrome ตรวจจับเมื่อผู้ใช้ Enhanced Protection ถูกหลอกให้คัดลอกคำสั่งที่น่าสงสัย
- ถ้าสิ่งที่คัดลอกดูเหมือนสคริปต์ ClickFix ข้อมูลในคลิปบอร์ดจะถูกลบข้อมูลส่วนบุคคล (PII) ออกก่อนส่งให้ Safe Browsing วิเคราะห์
- ถ้า Safe Browsing ตัดสินว่าอันตราย Chrome จะแสดงคำเตือน
- Google ออกแบบให้แม่นยำสูง เพื่อไม่รบกวนงานของนักพัฒนาที่คัดลอกคำสั่งจริงเป็นประจำ
ClickFix ไม่ใช่ภัยใหม่สำหรับ Google เอง รายงานภัยหลอกลวงประจำเดือนมิถุนายน 2026 ของบริษัทระบุว่าทีมงานตรวจสอบแคมเปญ ClickFix ที่ใช้หน้าอัปเดตเบราว์เซอร์ปลอมเป็นเหยื่อล่อ และกระจายมัลแวร์ผ่าน Google Sites
ทำไมเรื่องนี้สำคัญ
การป้องกันของเบราว์เซอร์ส่วนใหญ่ทำงานที่ลิงก์และไฟล์ดาวน์โหลด ClickFix จึงได้ผลเพราะให้เหยื่อเป็นคนรันคำสั่งเอง การที่ Chrome ClickFix เข้าไปดูสิ่งที่ผู้ใช้คัดลอกจึงเป็นการปิดช่องที่ซอฟต์แวร์ป้องกันมัลแวร์บนเครื่องมักมองไม่เห็น เพราะ PowerShell และ cmd.exe เป็นโปรแกรมที่ระบบเชื่อถืออยู่แล้ว
อีกด้านหนึ่ง ทั้งสามฟีเจอร์ผูกกับ Enhanced Protection ซึ่งหน้าช่วยเหลือของ Chrome ระบุว่าจะส่ง URL ตัวอย่างเนื้อหาหน้าเว็บ กิจกรรมของส่วนขยาย และข้อมูลระบบบางส่วนให้ Google ตรวจ ขณะที่ Standard Protection ซึ่งเป็นค่าเริ่มต้นส่ง URL แบบปิดบังผ่านเซิร์ฟเวอร์ความเป็นส่วนตัว ผู้ใช้ที่ไม่ได้เปลี่ยนการตั้งค่าจึงยังไม่ได้รับการป้องกัน Chrome ClickFix และคำเตือนเว็บน่าสงสัย
ผลต่อองค์กรไทยและทีมไอที
- ตัดสินใจเรื่อง Enhanced Protection ให้ชัด: นโยบาย SafeBrowsingProtectionLevel ค่า 2 (EnhancedProtection) บังคับเปิดโหมดนี้ได้ใน Chrome บนคอมพิวเตอร์ ChromeOS, Android และ iOS ถ้าตั้งเป็นนโยบายบังคับ ผู้ใช้จะเปลี่ยนเองไม่ได้ คำอธิบายนโยบายระบุชัดว่าโหมดนี้ต้องแชร์ข้อมูลการท่องเว็บกับ Google มากขึ้น ฝ่ายไอทีจึงควรคุยกับผู้ดูแลข้อมูลส่วนบุคคลขององค์กรก่อนเปิดทั้งองค์กร
- อบรมพนักงานแม้มี Chrome ClickFix แล้ว: ย้ำว่า Chrome และเว็บที่ถูกต้องจะไม่สั่งให้ผู้ใช้กด Win + R แล้ววางคำสั่งเพื่อแก้ปัญหา Google เองเขียนไว้ใต้ภาพตัวอย่างว่า Chrome จะไม่ขอให้ซ่อมด้วยวิธีนี้
- อย่าพึ่งเบราว์เซอร์อย่างเดียว: การป้องกัน Chrome ClickFix ทำงานเฉพาะเมื่อคัดลอกจาก Chrome ที่เปิด Enhanced Protection ผู้ที่ใช้เบราว์เซอร์อื่นหรือโหมด Standard ยังไม่ได้รับการป้องกัน การจำกัดสิทธิ์ใช้ PowerShell และหน้าต่าง Run ของผู้ใช้ทั่วไปตามนโยบายความปลอดภัยของ Windows ยังจำเป็น
- เตรียมรับคำถามจากผู้ใช้: คำเตือนเว็บน่าสงสัยและคำเตือน Chrome ClickFix เป็นของใหม่ที่พนักงานอาจไม่คุ้น คำเตือนเว็บน่าสงสัยยังมีปุ่ม Mark as safe ทีมช่วยเหลือควรมีแนวทางว่าเมื่อไรควรกด และเมื่อไรควรแจ้งฝ่ายความปลอดภัย
ติดตามข่าวเบราว์เซอร์และแอปที่องค์กรใช้ได้ที่หมวดซอฟต์แวร์
คำถามที่พบบ่อย
Chrome ClickFix คืออะไร?
Chrome ClickFix หมายถึงการป้องกันใหม่ของ Chrome ที่ Google ประกาศเมื่อ 20 ตุลาคม 2026 สำหรับผู้ใช้ Enhanced Protection เมื่อผู้ใช้ถูกเว็บหลอกให้คัดลอกคำสั่งที่น่าสงสัย Chrome จะลบข้อมูลส่วนบุคคลออกแล้วส่งสิ่งที่คัดลอกไปให้ Safe Browsing วิเคราะห์ ถ้าผลคืออันตรายจะแสดงคำเตือนก่อนที่ผู้ใช้จะนำคำสั่งไปรัน
ClickFix หลอกผู้ใช้อย่างไร?
ClickFix คือเทคนิคหลอกให้ผู้ใช้คัดลอกคำสั่งไปรันเองบนเครื่องเพื่อ "แก้" ปัญหาปลอม เช่น หน้าแจ้งว่าอัปเดตเบราว์เซอร์ล้มเหลว คำสั่งที่ถูกวางมักไม่ใช่คำสั่งที่เห็นบนหน้าเว็บ และมักเรียกเครื่องมือที่มีอยู่แล้วในระบบอย่าง PowerShell หรือ cmd.exe ไปดาวน์โหลดมัลแวร์ จึงหลบการป้องกันการดาวน์โหลดของเบราว์เซอร์ได้ การป้องกัน Chrome ClickFix จึงตรวจที่สิ่งที่ผู้ใช้คัดลอกแทน
ต้องเปิดอะไรถึงจะได้การป้องกันใหม่ของ Chrome?
ต้องเปิด Safe Browsing แบบ Enhanced protection ที่เมนู Settings > Privacy and security > Security ของ Chrome ทั้งคำเตือนเว็บน่าสงสัย การตรวจด้วย Gemini และการป้องกัน Chrome ClickFix ทำงานเฉพาะผู้ใช้โหมดนี้ ผู้ใช้ Standard protection ซึ่งเป็นค่าเริ่มต้นจะไม่ได้ฟีเจอร์ใหม่ทั้งสาม
องค์กรบังคับเปิด Enhanced Protection ให้พนักงานได้อย่างไร?
ผู้ดูแลระบบกำหนดนโยบาย SafeBrowsingProtectionLevel เป็นค่า 2 (EnhancedProtection) ได้ทั้งบน Windows, macOS, Linux, ChromeOS, Android และ iOS ถ้าตั้งเป็นนโยบายบังคับ ผู้ใช้จะเปลี่ยนเองไม่ได้ แต่โหมดนี้ส่งข้อมูลการท่องเว็บให้ Google มากกว่าโหมดปกติ องค์กรจึงควรพิจารณาเรื่องความเป็นส่วนตัวควบคู่กัน
Gemini อ่านทุกหน้าเว็บที่เปิดใน Chrome หรือไม่?
Google ระบุว่า Chrome ส่งข้อความในหน้าเว็บไปวิเคราะห์เฉพาะเมื่อเว็บนั้นมีสัญญาณหลอกลวงที่ความมั่นใจสูง และเนื้อหาที่ส่งออกจากเครื่องถูกประมวลผลแบบชั่วคราว ไม่ถูกบันทึก ไม่ถูกเก็บ และไม่ถูกใช้ฝึกโมเดล การตรวจนี้และการป้องกัน Chrome ClickFix ทำงานเฉพาะผู้ใช้ที่เปิด Enhanced Protection
แหล่งอ้างอิง
- Our latest defenses against evolving web scams — Google
- Choose your Safe Browsing protection level in Chrome — Google Chrome Help
- SafeBrowsingProtectionLevel policy definition (Chromium 156.0.8078.47) — Chromium
- Using AI to stop tech support scams in Chrome — Google
- Google's June 2026 frauds and scams advisory — Google
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google106
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ