
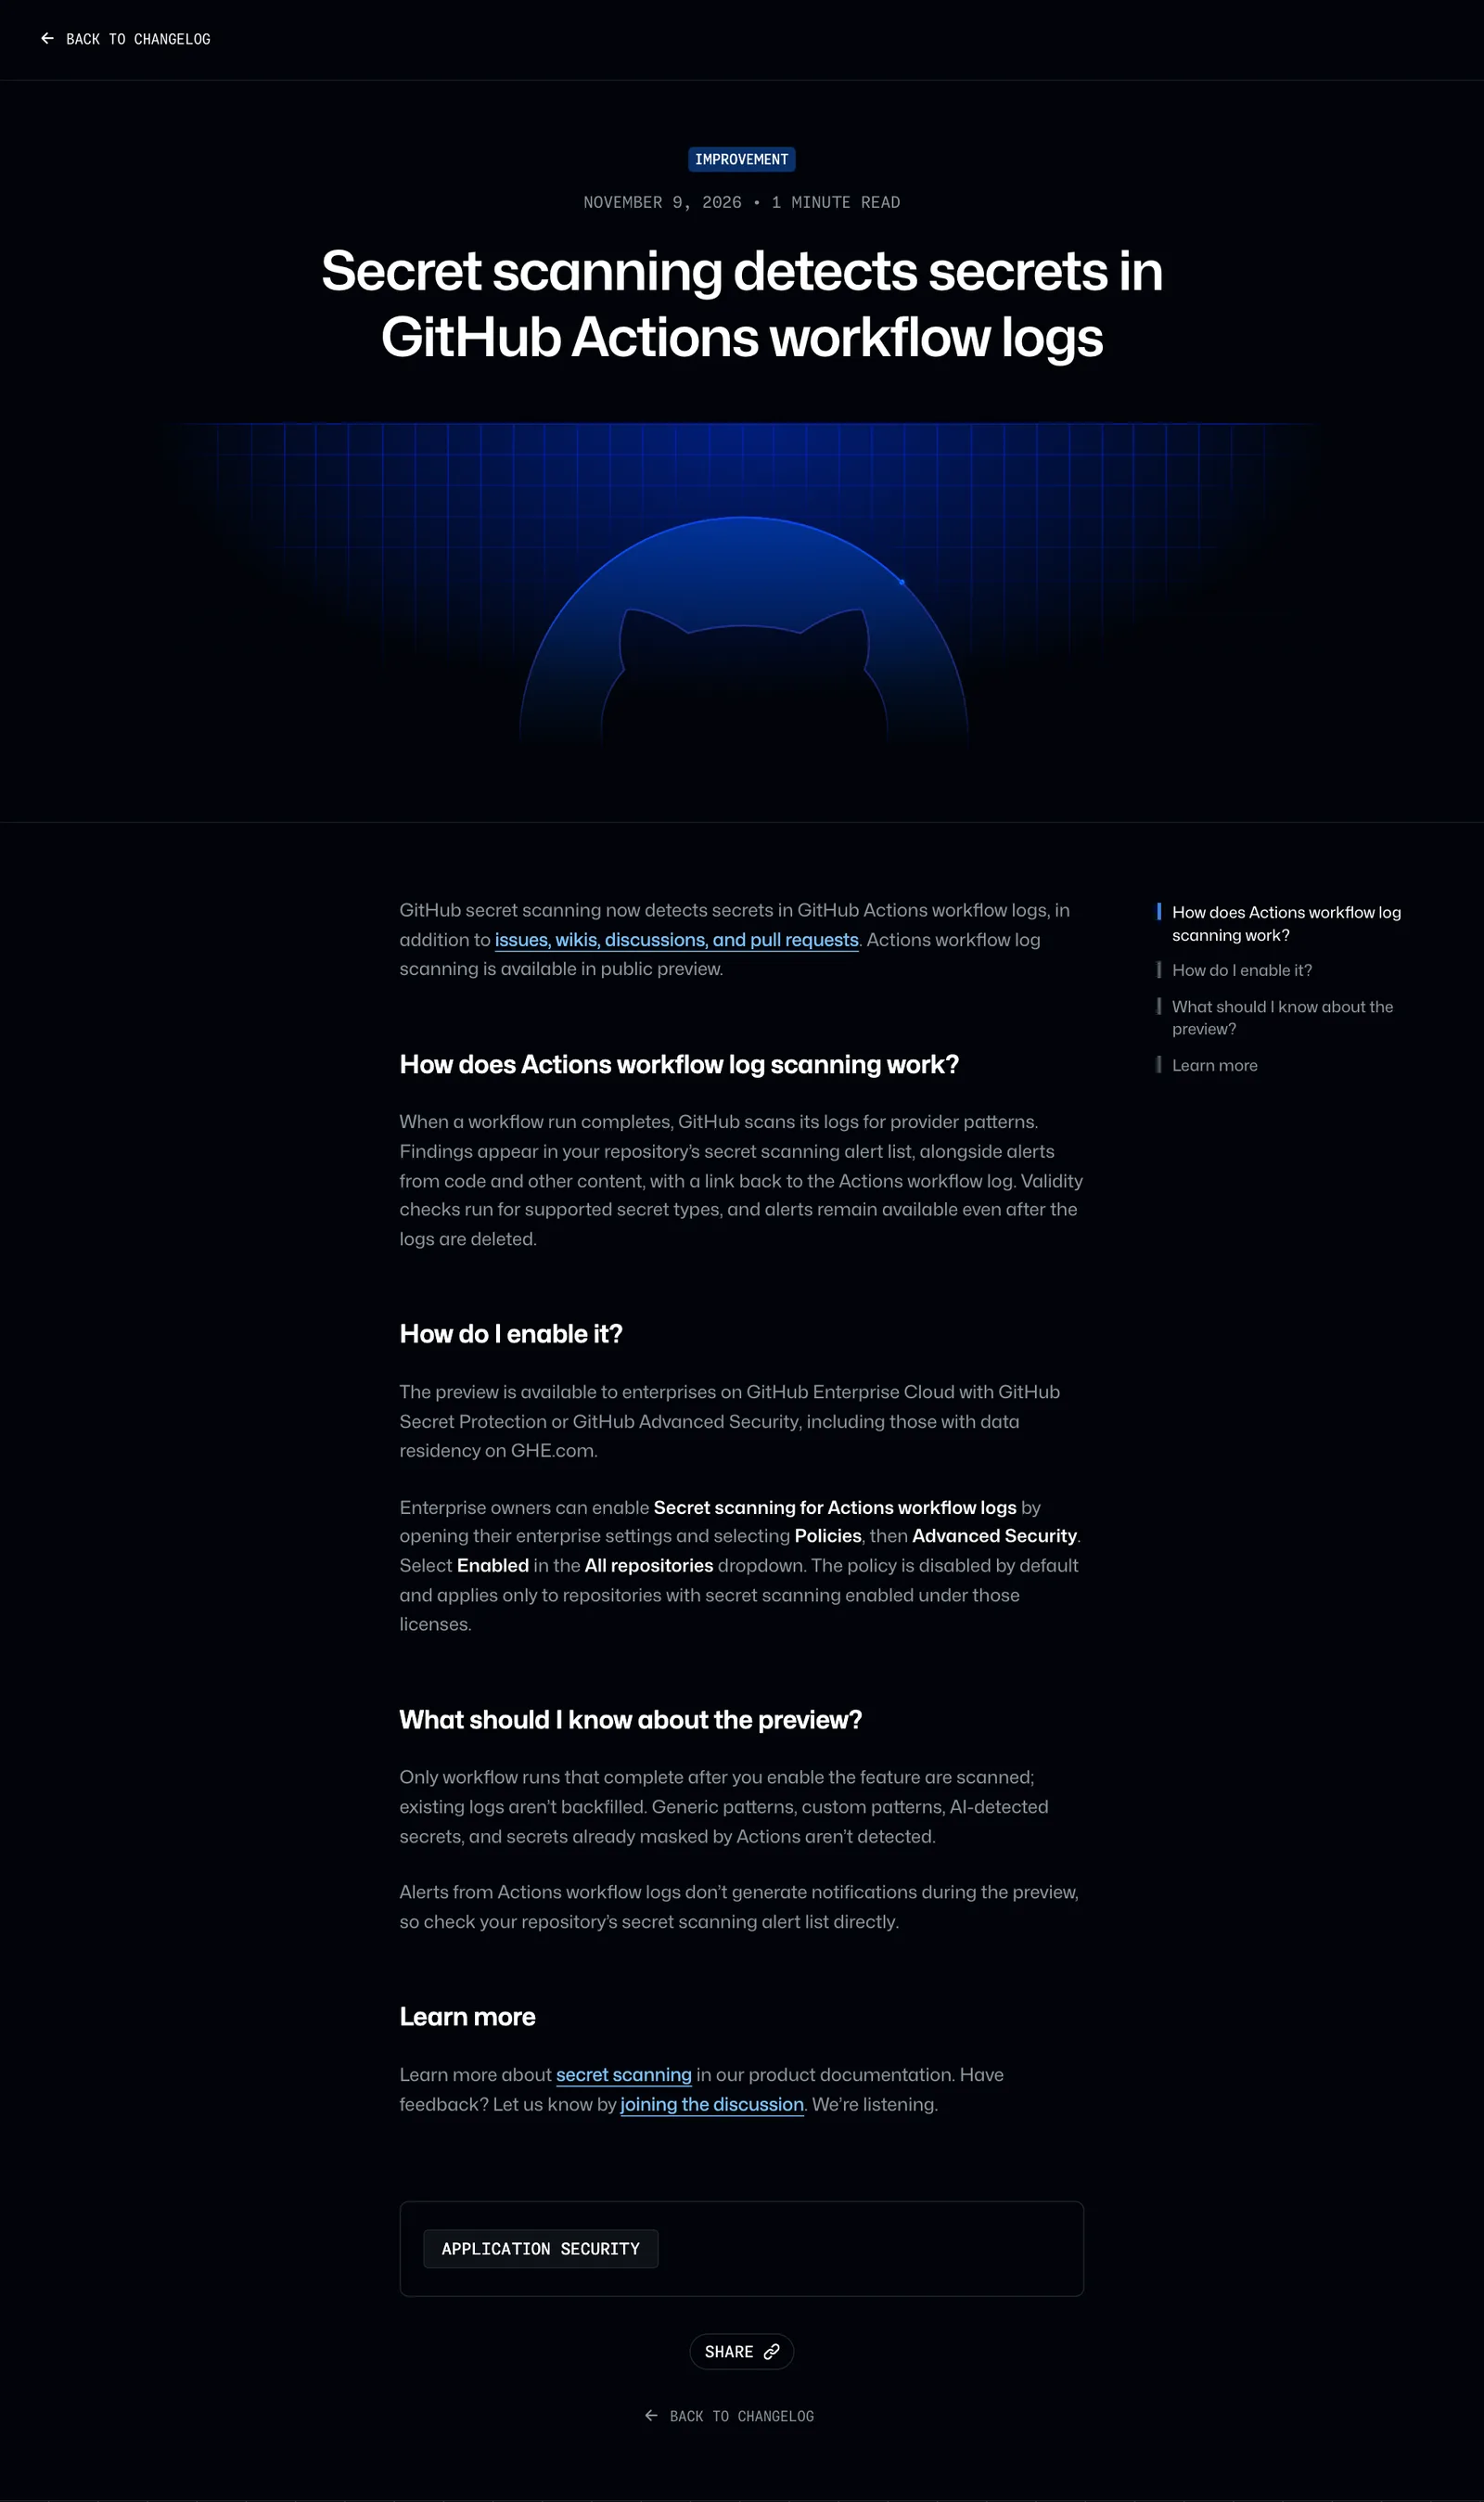
GitHub เปิด secret scanning workflow logs แบบ public preview 9 พ.ย. 2026 ตรวจรหัสลับใน log ของ GitHub Actions สำหรับ Enterprise Cloud ที่มี Secret Protection
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
- GitHub ประกาศเมื่อ 9 พฤศจิกายน 2026 ว่า secret scanning ตรวจหา secret ใน workflow logs ของ GitHub Actions ได้แล้ว แบบ public preview เพิ่มจาก issue, wiki, discussion และ pull request ที่ตรวจอยู่เดิม
- secret scanning workflow logs ใช้ได้กับองค์กรบน GitHub Enterprise Cloud ที่มี GitHub Secret Protection หรือ GitHub Advanced Security รวมถึงลูกค้าที่ใช้ data residency บน GHE.com นโยบายปิดไว้เป็นค่าเริ่มต้น และเจ้าของ enterprise เปิดได้ตามเอกสาร 4 ขั้นตอน
- ระบบสแกน log หลัง workflow run จบ เฉพาะ run ที่จบหลังเปิดฟีเจอร์ ไม่ย้อนตรวจ log เก่า และตรวจเฉพาะ provider patterns โดยไม่ตรวจ 4 กลุ่ม คือ generic pattern, custom pattern, secret ที่ AI ตรวจพบ และค่าที่ Actions ปิดบัง (mask) ไว้แล้ว
- ช่วง preview alert จาก workflow logs ไม่ส่งการแจ้งเตือน ต้องเปิดดูรายการ secret scanning alert ของ repository เอง และ alert ยังอยู่แม้ log ถูกลบไปแล้ว
GitHub ประกาศเมื่อ 9 พฤศจิกายน 2026 ว่าเปิด secret scanning workflow logs แบบ public preview ให้ secret scanning ตรวจหารหัสลับที่หลุดอยู่ใน log ของ GitHub Actions ได้ ใช้ได้กับองค์กรบน GitHub Enterprise Cloud ที่มี GitHub Secret Protection หรือ GitHub Advanced Security และต้องให้เจ้าของ enterprise เปิดเอง เพราะนโยบายนี้ปิดไว้เป็นค่าเริ่มต้น
ก่อนหน้านี้ secret scanning ของ GitHub สแกนประวัติ Git ทุก branch และเนื้อหาอื่นนอกโค้ด เช่น issue, pull request, GitHub Discussions, wiki และ secret gist อยู่แล้ว ช่องที่ยังเหลือคือ log ของงาน CI/CD ซึ่งเก็บทุกอย่างที่สคริปต์พิมพ์ออกมาระหว่าง build หรือ deploy
secret scanning workflow logs ทำงานอย่างไร
ตาม changelog และเอกสารของ GitHub ขั้นตอนของ secret scanning workflow logs เป็นดังนี้
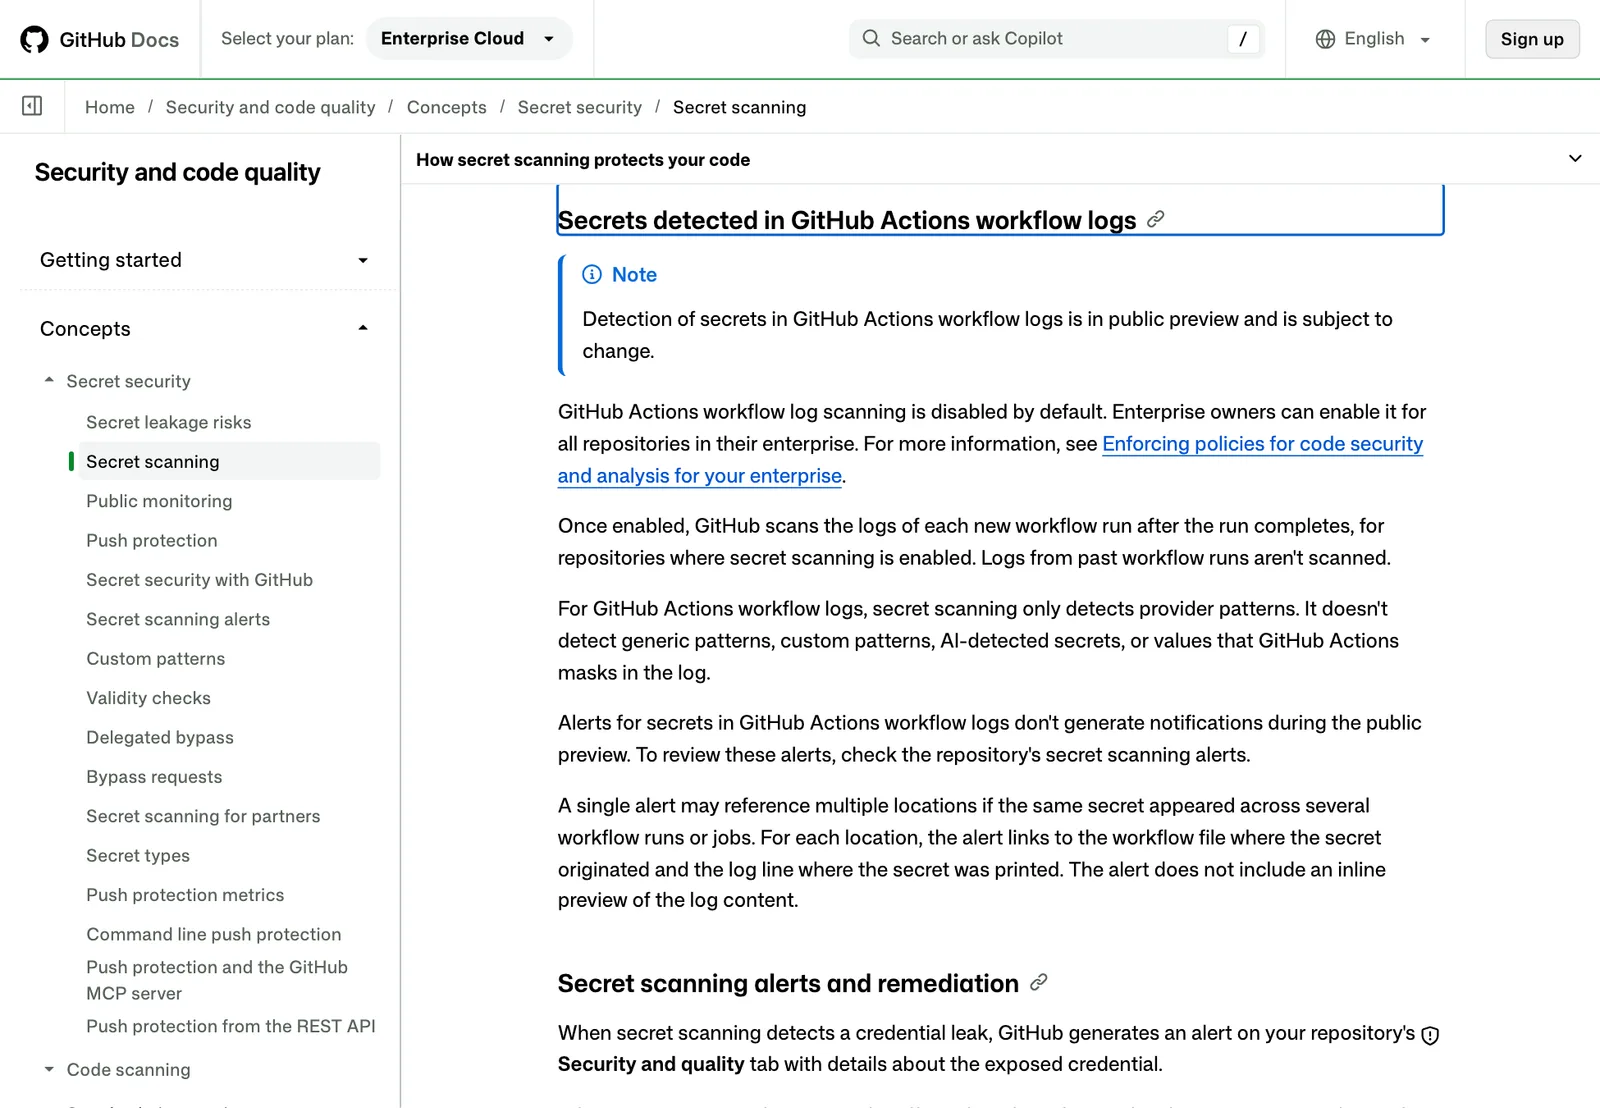
- เมื่อ workflow run ของ GitHub Actions จบ GitHub สแกน log ของ run นั้นหาข้อความที่ตรงกับรูปแบบ secret ของผู้ให้บริการ (provider patterns)
- สิ่งที่พบจะขึ้นเป็น alert ในรายการ secret scanning alert ของ repository ปนกับ alert จากโค้ดและเนื้อหาอื่น พร้อมลิงก์ไปยัง workflow log
- secret ชนิดที่รองรับจะถูกตรวจว่ายังใช้ได้อยู่หรือไม่ (validity checks)
- alert ยังอยู่แม้ log ถูกลบไปแล้ว และ alert เดียวอาจอ้างหลายตำแหน่งถ้า secret เดียวกันโผล่ในหลาย run หรือหลาย job โดยแต่ละตำแหน่งลิงก์ไปยังไฟล์ workflow ต้นทางและบรรทัดใน log ที่พิมพ์ secret ออกมา แต่ alert ไม่แสดงตัวอย่างเนื้อหา log ในหน้า alert
ใครใช้ได้และเปิดอย่างไร
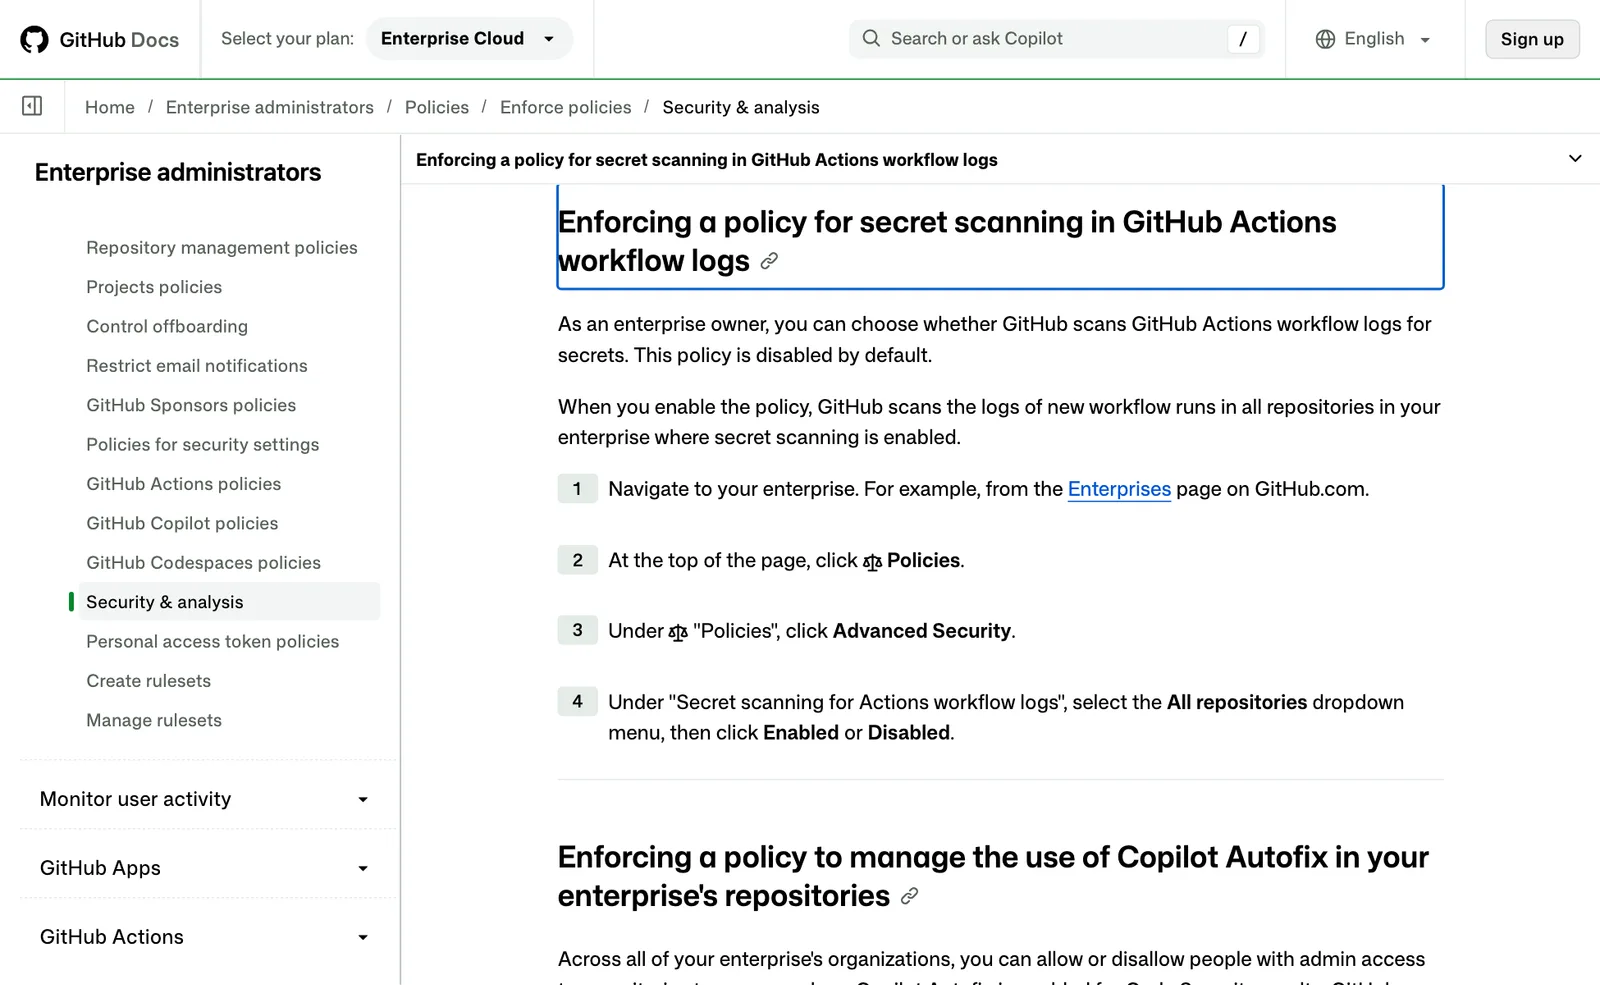
ช่วง public preview ฟีเจอร์นี้ใช้ได้กับองค์กรบน GitHub Enterprise Cloud ที่มี GitHub Secret Protection หรือ GitHub Advanced Security รวมถึงลูกค้าที่ใช้ data residency บน GHE.com นโยบายมีผลเฉพาะ repository ที่เปิด secret scanning ไว้ภายใต้ไลเซนส์เหล่านั้น ขั้นตอนเปิดตามเอกสารของ GitHub คือ
- เจ้าของ enterprise เข้าหน้า enterprise บน GitHub.com
- กด Policies ด้านบนของหน้า
- ใต้ Policies เลือก Advanced Security
- ที่หัวข้อ Secret scanning for Actions workflow logs เลือกเมนู All repositories แล้วกด Enabled
เมื่อเปิดแล้ว GitHub จะสแกน log ของ workflow run ใหม่ในทุก repository ของ enterprise ที่เปิด secret scanning ไว้ เอกสารของ GitHub ระบุว่า alert ของ secret scanning แสดงในแท็บ Security and quality ของ repository พร้อมรายละเอียดของ credential ที่หลุด
ข้อจำกัดของ secret scanning workflow logs ช่วง preview
| เรื่อง | สิ่งที่ GitHub ระบุ |
|---|---|
| log ที่ถูกสแกน | เฉพาะ workflow run ที่จบหลังเปิดฟีเจอร์ ไม่ย้อนตรวจ log เก่า |
| ชนิด secret ที่ตรวจ | provider patterns เท่านั้น |
| สิ่งที่ไม่ตรวจ | generic pattern, custom pattern, secret ที่ AI ตรวจพบ และค่าที่ Actions ปิดบัง (mask) ใน log แล้ว |
| การแจ้งเตือน | alert จาก workflow logs ไม่ส่งการแจ้งเตือน ต้องเปิดดูรายการ alert เอง |
| สถานะ | public preview อาจเปลี่ยนแปลงได้ |
ข้อจำกัดเรื่อง log เก่าสำคัญที่สุดในทางปฏิบัติ องค์กรที่เปิด secret scanning workflow logs วันนี้จะไม่รู้ว่า log ที่สร้างไว้ก่อนหน้ามี secret หลุดหรือไม่ ส่วนเรื่องไม่มีการแจ้งเตือนทำให้ alert ใหม่อาจถูกมองข้าม ถ้าไม่มีใครเปิดดูรายการเป็นประจำ
ทำไมเรื่องนี้สำคัญ
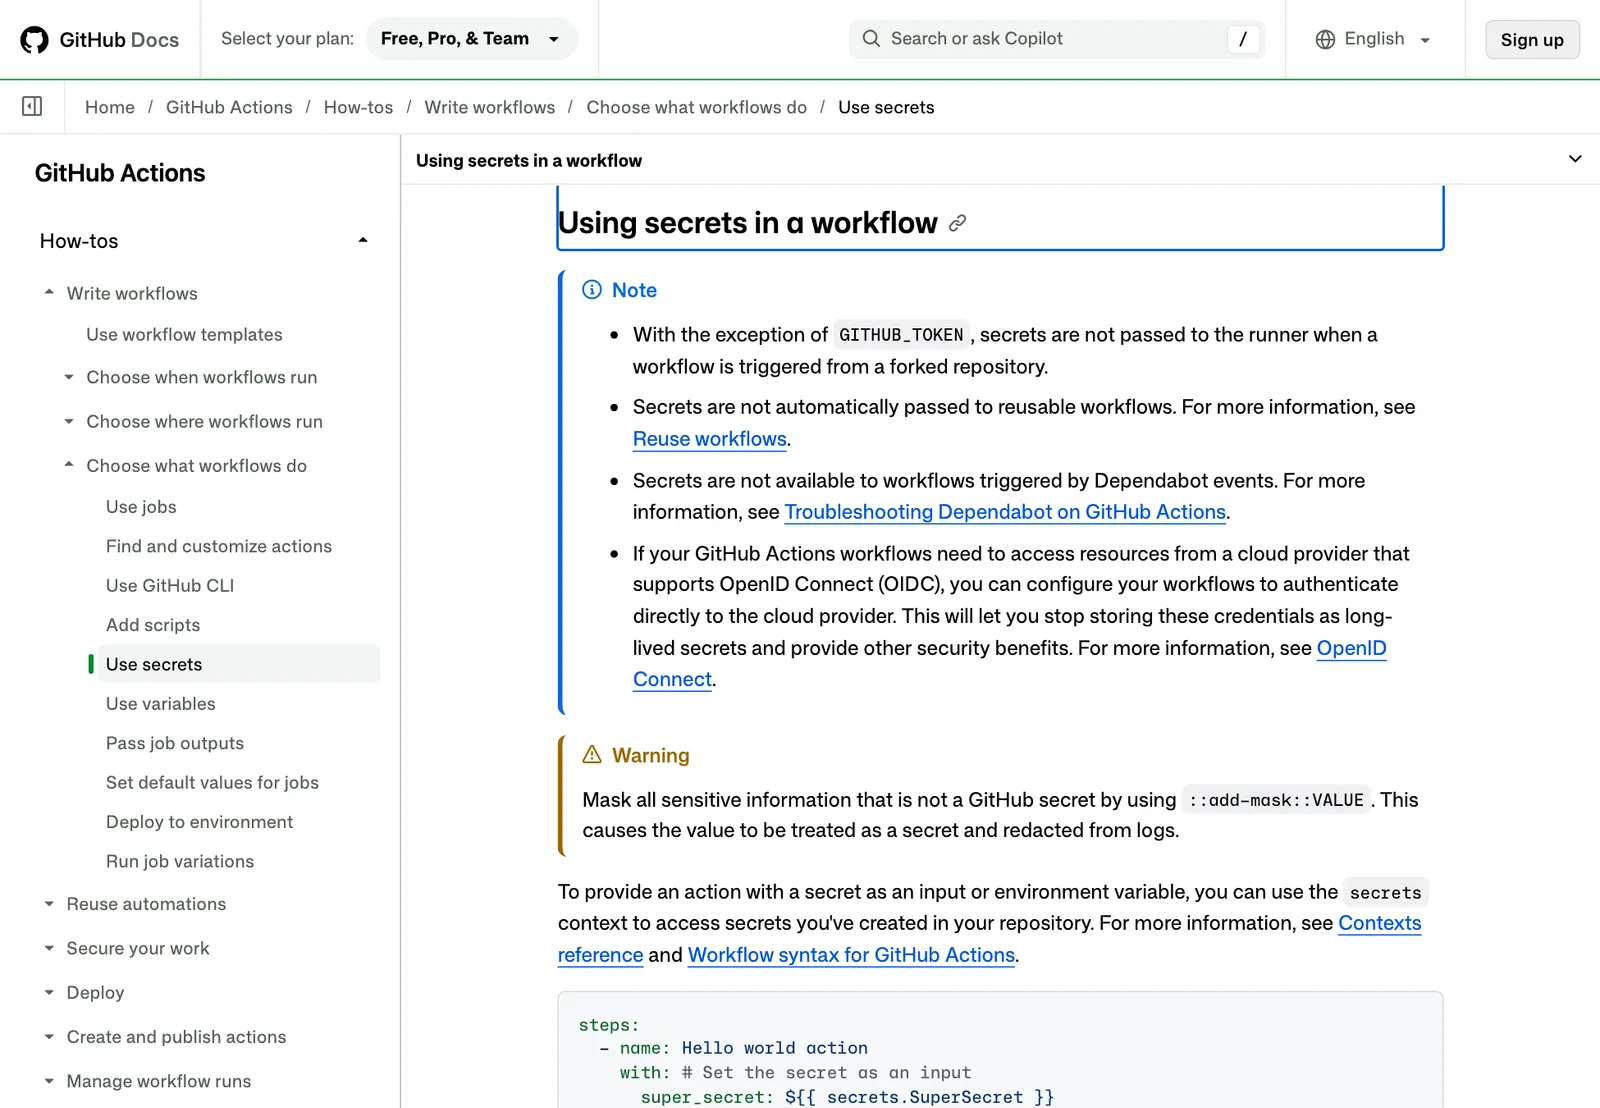
log ของ CI/CD เป็นจุดที่ secret หลุดได้ง่ายโดยไม่ตั้งใจ เช่น สคริปต์ที่พิมพ์ตัวแปรสภาพแวดล้อมทั้งหมดเพื่อดีบัก หรือคำสั่งที่แสดง token ใน error message เอกสารของ GitHub Actions เองเตือนให้ปิดบังข้อมูลลับที่ไม่ได้เก็บเป็น GitHub secret ด้วยคำสั่ง ::add-mask:: เพื่อให้ถูกลบออกจาก log แปลว่าค่าที่ลืมทำขั้นตอนนี้ยังหลุดลง log ได้ secret scanning workflow logs จึงช่วยจับกรณีนี้สำหรับ secret ของผู้ให้บริการที่ GitHub รู้จักรูปแบบ
เอกสารของ GitHub ย้ำว่าเมื่อได้รับ alert ให้เปลี่ยน (rotate) credential นั้นทันที การลบ secret ออกจากประวัติใช้เวลามากและมักไม่จำเป็นถ้าเพิกถอน credential แล้ว อ่านเรื่องที่ GitHub ใช้โมเดล AI ตรวจรหัสผ่านและบล็อกตั้งแต่ตอน push ได้ในข่าว GitHub Secret Protection
ผลต่อองค์กรไทยและทีมพัฒนา
- ตรวจไลเซนส์ก่อน: ฟีเจอร์นี้อยู่ใน GitHub Enterprise Cloud ที่มี Secret Protection หรือ Advanced Security เท่านั้น ประกาศครั้งนี้ไม่ได้พูดถึงแผนอื่นหรือ GitHub Enterprise Server
- ให้เจ้าของ enterprise เปิด secret scanning workflow logs: เพราะปิดไว้เป็นค่าเริ่มต้น และมีผลกับ run ใหม่เท่านั้น ยิ่งเปิดเร็ว ยิ่งครอบคลุม log มากขึ้น
- กำหนดคนดู alert: ช่วง preview ไม่มีการแจ้งเตือน ควรมอบหมายให้ทีม DevSecOps เปิดดูรายการ alert ของ repository สำคัญเป็นรอบ
- ไล่ดู log เก่าเอง: ฟีเจอร์ไม่ย้อนตรวจ log เดิม ทีมควรทบทวนการตั้งอายุเก็บ log และตรวจ workflow ที่เคยพิมพ์ตัวแปรสภาพแวดล้อมออกมา
- องค์กรที่ยังไม่มีไลเซนส์: เอกสารของ GitHub ระบุว่าองค์กรสั่งประเมิน secret ที่หลุดในโค้ดของ organization ได้ฟรีทุกเมื่อ ผ่านแท็บ Security and quality หน้า Assessments แล้วกด Scan your organization แม้การประเมินนี้ไม่ได้ตรวจ log ของ Actions แต่ช่วยให้เห็นภาพรวมก่อนตัดสินใจ
- แก้ที่ต้นเหตุ: เก็บค่าลับเป็น GitHub secret หรือปิดบังด้วย
::add-mask::ตามที่เอกสาร GitHub แนะนำ พิจารณาใช้ OpenID Connect กับผู้ให้บริการคลาวด์แทนการเก็บ credential อายุยาว และเลิกพิมพ์ตัวแปรทั้งชุดเพื่อดีบัก ส่วน secret ที่ถูกพบให้ rotate ก่อนแล้วค่อยหาสาเหตุ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
secret ที่หลุดจาก log ของ CI/CD มักเป็นกุญแจเข้าระบบคลาวด์ขององค์กร การเปลี่ยนกุญแจและเฝ้าดูการใช้งานผิดปกติจึงต้องมีคนรับผิดชอบต่อเนื่อง องค์กรที่ทีมไอทีภายในมีคนไม่พอใช้ Managed Cloud Services ของ THAI DATA CLOUD ที่ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวเครื่องมือนักพัฒนาและ DevOps ได้ที่หมวดซอฟต์แวร์
คำถามที่พบบ่อย
secret scanning workflow logs คืออะไร?
secret scanning workflow logs คือความสามารถใหม่ของ GitHub secret scanning ที่สแกน log ของ GitHub Actions หลัง workflow run จบ เพื่อหา secret ของผู้ให้บริการที่ถูกพิมพ์ออกมาใน log แล้วสร้าง alert ในรายการ secret scanning alert ของ repository พร้อมลิงก์กลับไปยัง log บรรทัดนั้น เปิดเป็น public preview เมื่อ 9 พฤศจิกายน 2026
ใครใช้ secret scanning workflow logs ได้บ้าง?
ช่วง public preview ใช้ได้กับองค์กรบน GitHub Enterprise Cloud ที่มี GitHub Secret Protection หรือ GitHub Advanced Security รวมถึงลูกค้าที่ใช้ data residency บน GHE.com และมีผลเฉพาะ repository ที่เปิด secret scanning ไว้ภายใต้ไลเซนส์เหล่านั้น
เปิดการสแกน log ของ GitHub Actions หา secret อย่างไร?
เจ้าของ enterprise เข้าหน้า enterprise บน GitHub แล้วเลือก Policies ต่อด้วย Advanced Security จากนั้นที่หัวข้อ Secret scanning for Actions workflow logs เลือกเมนู All repositories แล้วกด Enabled นโยบายนี้ปิดไว้เป็นค่าเริ่มต้น
ฟีเจอร์นี้ตรวจ log เก่าและ custom pattern ได้ไหม?
ไม่ได้ ตามเอกสารของ GitHub ระบบตรวจเฉพาะ workflow run ที่จบหลังเปิดฟีเจอร์ ไม่ย้อนตรวจ log เก่า และตรวจเฉพาะ provider patterns ไม่รวม generic pattern, custom pattern, secret ที่ AI ตรวจพบ และค่าที่ GitHub Actions ปิดบังไว้ใน log แล้ว
แหล่งอ้างอิง
- Secret scanning detects secrets in GitHub Actions workflow logs — GitHub
- Secret scanning — GitHub Docs
- Enforcing policies for code security and analysis for your enterprise — GitHub Docs
- Using secrets in GitHub Actions — GitHub Docs
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- GitHub105
- ผลิตภัณฑ์และเทคโนโลยี
- GitHub Actions8GitHub Advanced Security2
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ