
Let's Encrypt ลดอายุใบรับรองเหลือ 64 วัน เริ่ม 10 ก.พ. 2027 ระบบต่ออายุต้องปรับ
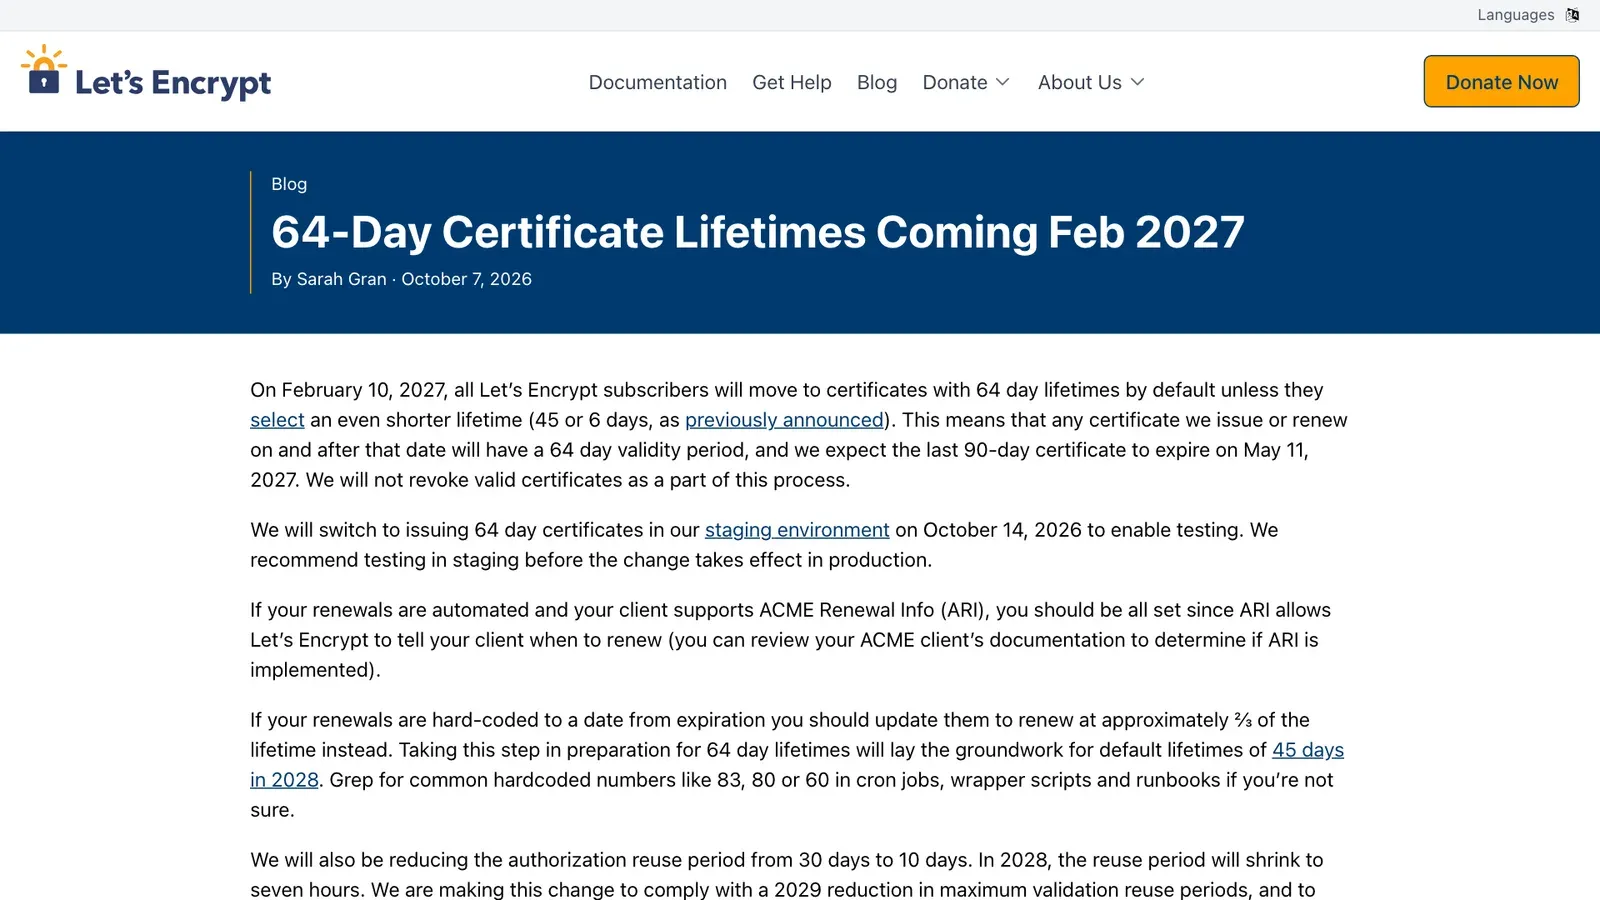
Let's Encrypt ประกาศ 7 ต.ค. 2026 ว่าใบรับรองที่ออกหรือต่ออายุตั้งแต่ 10 ก.พ. 2027 จะมีอายุ 64 วันแทน 90 วัน สคริปต์ที่ตั้งรอบต่ออายุตายตัวต้องแก้ก่อน
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
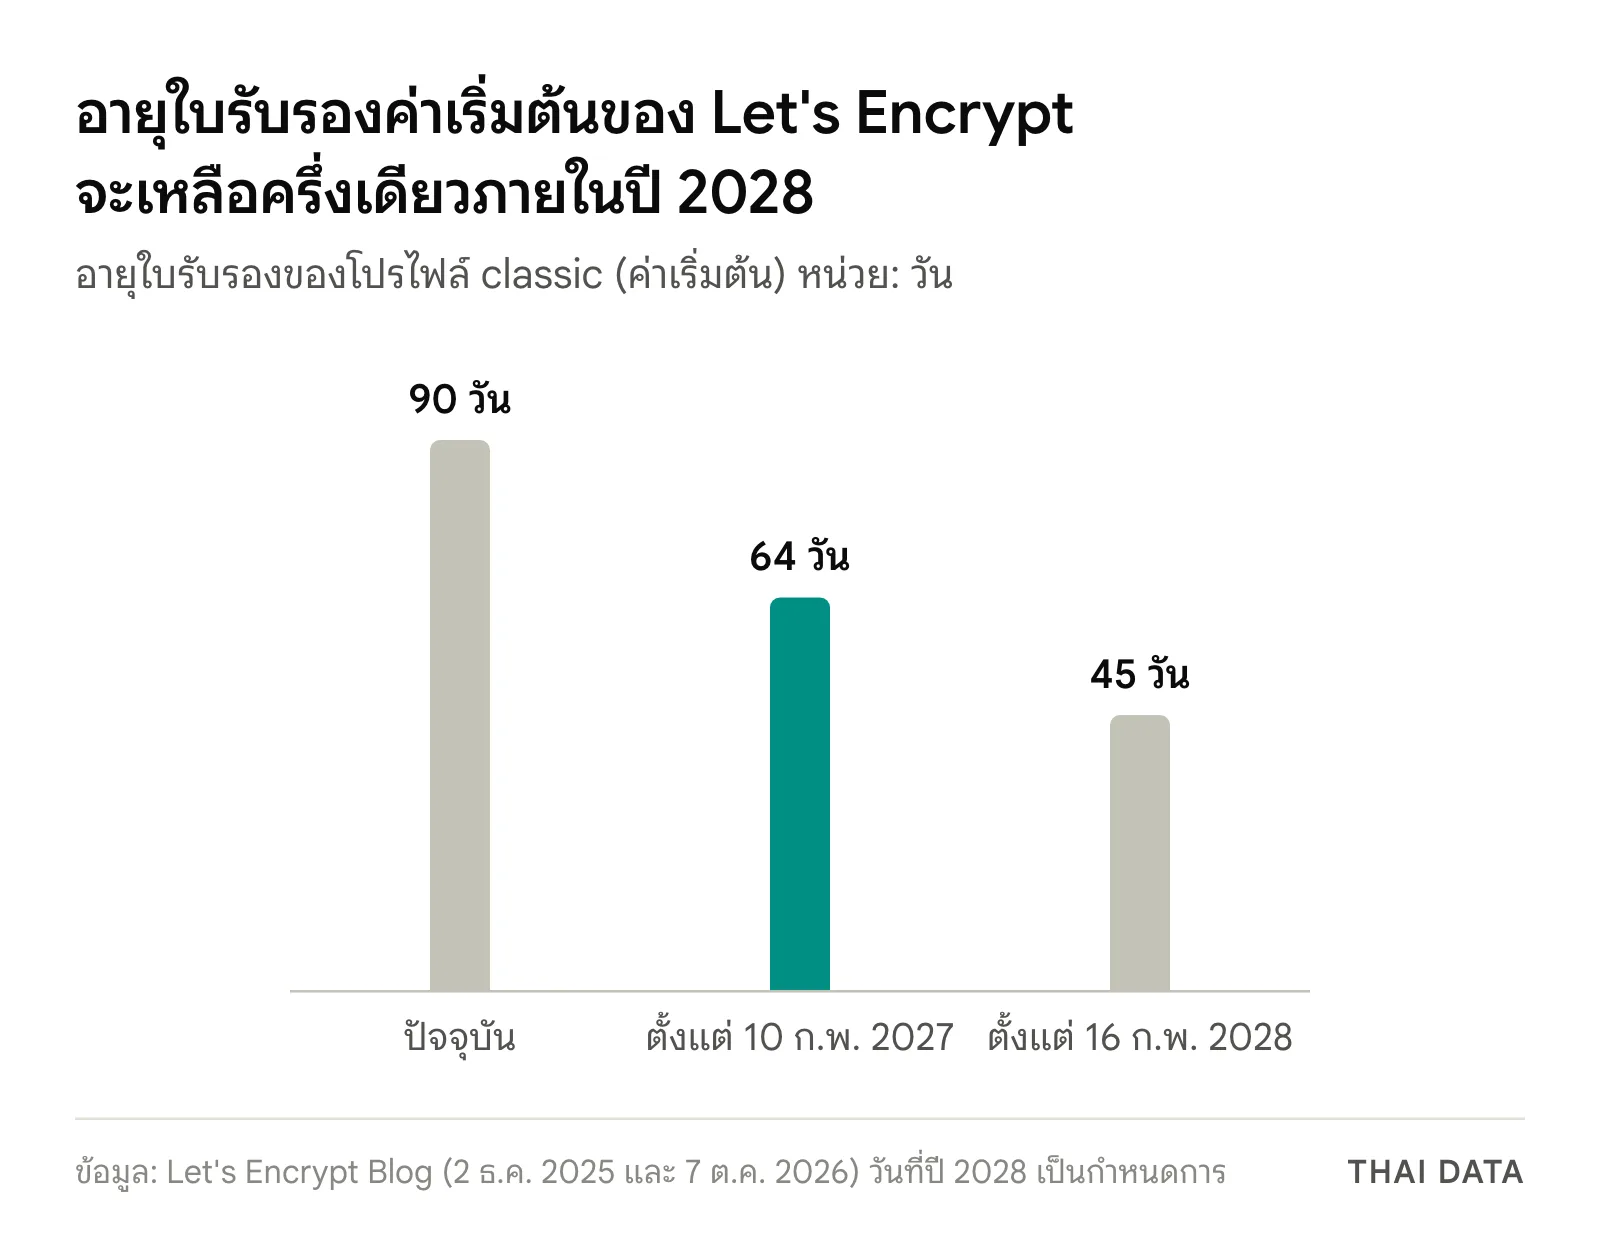
- Let's Encrypt ประกาศเมื่อ 7 ตุลาคม 2026 ว่าใบรับรองทุกใบที่ออกหรือต่ออายุตั้งแต่ 10 กุมภาพันธ์ 2027 จะมีอายุ 64 วัน ตามค่าเริ่มต้น แทน 90 วันที่ใช้มาหลายปี
- สภาพแวดล้อมทดสอบ (staging) จะเริ่มออกใบรับรอง 64 วันตั้งแต่ 14 ตุลาคม 2026 และ Let's Encrypt คาดว่าใบรับรอง 90 วันใบสุดท้ายจะหมดอายุ 11 พฤษภาคม 2027 โดยไม่มีการเพิกถอนใบที่ยังใช้งานอยู่
- ระยะที่นำผลยืนยันการครอบครองโดเมนกลับมาใช้ซ้ำ (authorization reuse) ลดจาก 30 วันเหลือ 10 วัน และจะเหลือ 7 ชั่วโมง ในปี 2028 พร้อมกับที่อายุใบรับรองค่าเริ่มต้นลดเป็น 45 วัน ในวันที่ 16 กุมภาพันธ์ 2028
- ระบบที่ต่ออายุแบบตั้งวันตายตัว เช่นต่อทุก 60, 80 หรือ 83 วัน ต้องเปลี่ยนเป็นต่อที่ประมาณ 2 ใน 3 ของอายุใบรับรอง หรือใช้ไคลเอนต์ที่รองรับ ACME Renewal Info (ARI)
Let's Encrypt ผู้ออกใบรับรอง SSL/TLS ฟรีรายใหญ่ ประกาศเมื่อวันที่ 7 ตุลาคม 2026 ว่าใบรับรองทุกใบที่ออกหรือต่ออายุตั้งแต่วันที่ 10 กุมภาพันธ์ 2027 จะมีอายุ 64 วันแทน 90 วัน เว็บไซต์ที่ต่ออายุอัตโนมัติด้วยรอบที่ตั้งตัวเลขไว้ตายตัวต้องแก้ก่อนถึงวันนั้น ไม่อย่างนั้นใบรับรองอาจหมดอายุก่อนถูกต่อ
ขั้นแรกจะเกิดในสภาพแวดล้อมทดสอบ (staging) ซึ่งจะเริ่มออกใบรับรอง 64 วันตั้งแต่ 14 ตุลาคม 2026 เพื่อให้ผู้ดูแลระบบลองกับไคลเอนต์ของตัวเองก่อนที่ production จะเปลี่ยนจริง
Let's Encrypt เปลี่ยนอะไรบ้างในวันที่ 10 กุมภาพันธ์ 2027
ประกาศของ Sarah Gran บนบล็อก Let's Encrypt เป็นการยืนยันกำหนดที่วางไว้ตั้งแต่เดือนธันวาคม 2025 และระบุรายละเอียดของขั้นที่สองไว้ดังนี้
| ประเด็น | ตอนนี้ (โปรไฟล์ classic) | ตั้งแต่ 10 ก.พ. 2027 | ตั้งแต่ 16 ก.พ. 2028 |
|---|---|---|---|
| อายุใบรับรองค่าเริ่มต้น | 90 วัน | 64 วัน | 45 วัน |
| ระยะใช้ผลยืนยันโดเมนซ้ำ (authorization reuse) | 30 วัน | 10 วัน | 7 ชั่วโมง |
| staging เปลี่ยนก่อน | – | 14 ต.ค. 2026 | ราว 1 เดือนก่อนวันจริง |
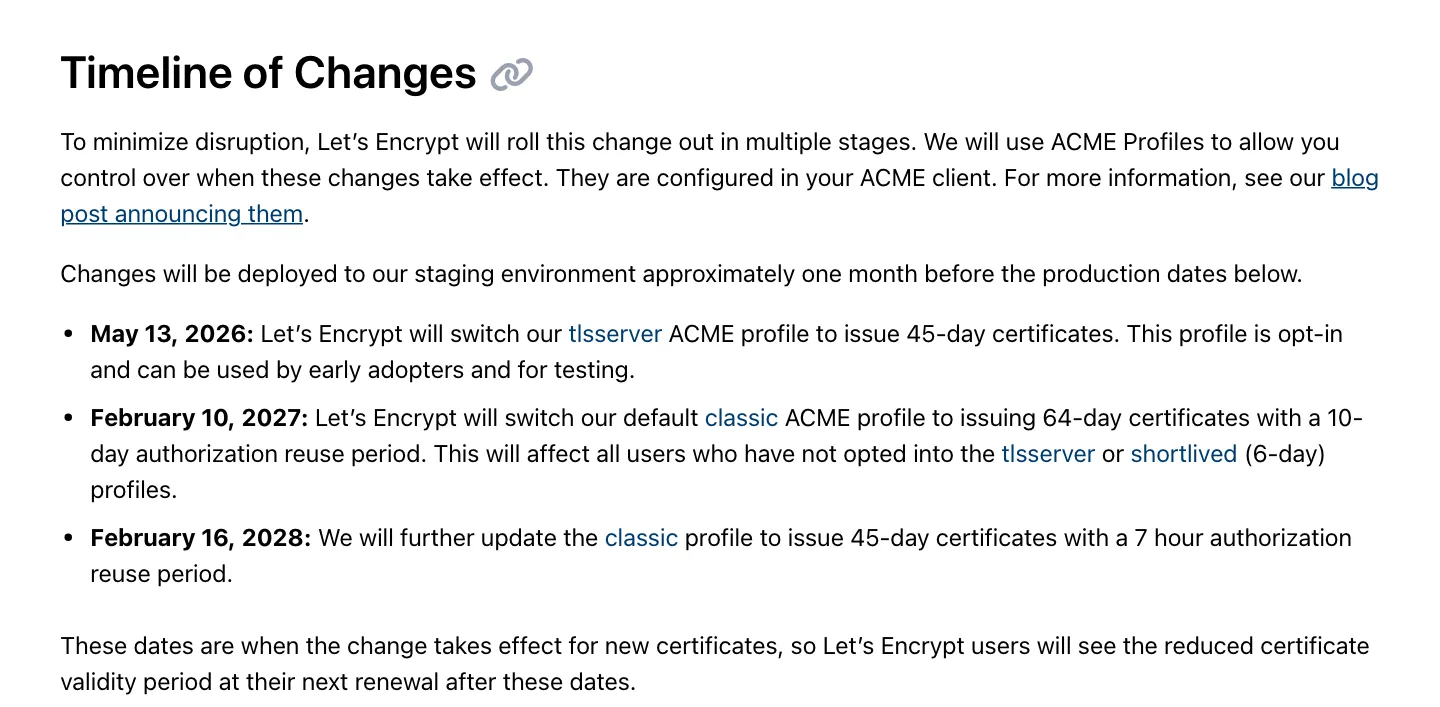
สิ่งที่ไม่เปลี่ยนก็สำคัญพอกัน ใบรับรอง 90 วันที่ออกไปแล้วจะไม่ถูกเพิกถอน แต่จะใช้ต่อไปจนหมดอายุ และ Let's Encrypt คาดว่าใบ 90 วันใบสุดท้ายจะหมดอายุในวันที่ 11 พฤษภาคม 2027 ส่วน ACME endpoint และสายใบรับรอง (issuance chain) ยังเหมือนเดิม ผู้ที่ต้องการใบรับรองอายุสั้นกว่านั้นเลือกได้เองผ่าน ACME Profiles คือโปรไฟล์ tlsserver ที่กำหนดให้ออกใบ 45 วันตั้งแต่ 13 พฤษภาคม 2026 และโปรไฟล์ shortlived ที่ออกใบอายุราว 6 วัน (160 ชั่วโมง)
ระบบต่ออายุแบบไหนจะมีปัญหากับใบรับรอง 64 วัน
ระบบที่ต่ออายุอัตโนมัติและใช้ไคลเอนต์ที่รองรับ ACME Renewal Info (ARI) แทบไม่ต้องทำอะไร เพราะ ARI ให้ Let's Encrypt บอกไคลเอนต์เองว่าควรต่ออายุเมื่อไร กลุ่มที่เสี่ยงคือระบบที่กำหนดรอบต่ออายุเป็นจำนวนวันตายตัว ประกาศแนะนำให้ค้นหาเลข 83, 80 หรือ 60 ใน cron job, สคริปต์ครอบ (wrapper script) และคู่มือปฏิบัติงาน (runbook)
- รอบ 80 หรือ 83 วัน จะทำให้ใบรับรอง 64 วันหมดอายุก่อนถึงรอบต่อ ผู้ใช้จะเห็นคำเตือนความปลอดภัยบนเบราว์เซอร์
- รอบ 60 วัน ยังต่อทันก่อนหมดอายุ แต่เหลือเวลาสำรองเพียงราว 4 วันหากการต่ออายุล้มเหลว
- คำแนะนำของ Let's Encrypt คือให้ต่อที่ประมาณ 2 ใน 3 ของอายุใบรับรอง ซึ่งสำหรับใบ 64 วันคือราววันที่ 43 และการปรับตอนนี้จะรองรับใบ 45 วันในปี 2028 ไปด้วย
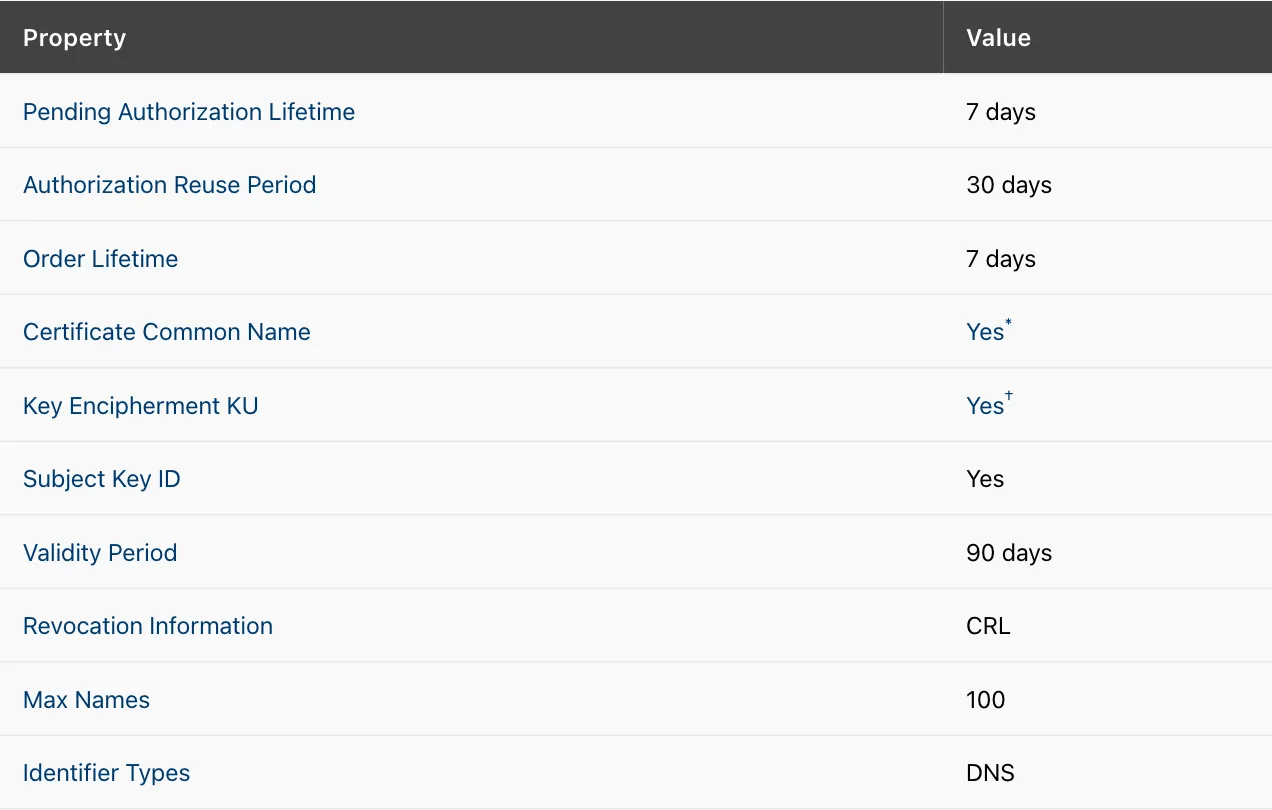
อีกส่วนที่เปลี่ยนคือ authorization reuse ซึ่งเป็นช่วงเวลาที่ Let's Encrypt ยอมออกใบรับรองให้โดเมนโดยไม่ต้องยืนยันการครอบครองโดเมนใหม่ จะลดจาก 30 วันเหลือ 10 วัน และเหลือ 7 ชั่วโมงในปี 2028 เหตุผลคือข้อกำหนดของอุตสาหกรรมที่ลดระยะใช้ข้อมูลยืนยันซ้ำในปี 2029 และเพื่อไม่ต้องตรวจระเบียน CAA ซ้ำเมื่อข้อมูลยืนยันเก่าเกิน 7 ชั่วโมง ประกาศระบุว่าไคลเอนต์ส่วนใหญ่ไม่ต้องแก้อะไร ยกเว้นระบบที่ออกแบบมาให้พึ่งการใช้ผลยืนยันซ้ำโดยเฉพาะ
ทำไมเรื่องนี้สำคัญ: ทั้งอุตสาหกรรมกำลังไปที่ 47 วัน
Let's Encrypt ไม่ได้เปลี่ยนเพียงรายเดียว ประกาศเมื่อเดือนธันวาคม 2025 ระบุว่าการลดอายุใบรับรองเป็นไปตาม Baseline Requirements ของ CA/Browser Forum ซึ่งผู้ออกใบรับรองสาธารณะทุกรายต้องทำตาม บัตรลงคะแนน SC-081v3 ที่ผ่านในเดือนเมษายน 2025 กำหนดให้ลดอายุสูงสุดของใบรับรอง TLS สาธารณะจาก 398 วันเหลือ 47 วัน และลดระยะใช้ข้อมูลยืนยันโดเมนซ้ำจาก 398 วันเหลือ 10 วัน เป็นขั้น ๆ ตั้งแต่มีนาคม 2026 ถึงมีนาคม 2029 โดย Apple, Google, Microsoft และ Mozilla ลงคะแนนเห็นชอบทั้งหมด
เหตุผลที่ Let's Encrypt ให้ไว้คือใบรับรองอายุสั้นลดความเสี่ยงเมื่อกุญแจถูกขโมยและเมื่อออกใบรับรองผิดพลาด ใบที่ใช้ไม่ได้แล้วจะหมดอายุเร็วขึ้นโดยไม่ต้องพึ่งการเพิกถอน ผลข้างเคียงคือจำนวนคำขอต่ออายุต่อวันจะเพิ่มขึ้นราวเท่าตัวเมื่อถึงใบ 45 วัน แต่ Let's Encrypt ยืนยันในเดือนกุมภาพันธ์ 2026 ว่าไม่ต้องปรับ rate limit เพราะการต่ออายุได้รับยกเว้นอยู่แล้ว ข้อจำกัดมีผลกับการขอใบรับรองของโดเมนใหม่ เช่น New Orders per Account ที่ 300 คำสั่งต่อ 3 ชั่วโมง
สำหรับองค์กรที่ซื้อใบรับรองเชิงพาณิชย์ ข้อกำหนดเดียวกันนี้ทำให้อายุใบรับรองที่ซื้อได้สั้นลงเรื่อย ๆ เช่นกัน การต่ออายุด้วยมือปีละครั้งจึงกำลังจะใช้ไม่ได้อีกต่อไป ไม่ว่าจะใช้ใบรับรองจากผู้ให้บริการรายใด ทบทวนพื้นฐานเรื่องการเข้ารหัสได้ที่ Encryption คืออะไร
สิ่งที่องค์กรไทยควรทำก่อน 10 กุมภาพันธ์ 2027
- ทำบัญชีใบรับรองของ Let's Encrypt ทั้งหมด ทั้งบนเว็บเซิร์ฟเวอร์ โหลดบาลานเซอร์ แผงควบคุมโฮสติ้ง และคลัสเตอร์ Kubernetes แล้วค้นหาเลข 83, 80 และ 60 ใน cron job สคริปต์ และ runbook ตามที่ประกาศแนะนำ
- ตรวจว่าไคลเอนต์ ACME ที่ใช้รองรับ ARI หรือไม่ จากเอกสารของไคลเอนต์นั้น ถ้าไม่รองรับ ให้ตั้งรอบต่ออายุที่ราว 2 ใน 3 ของอายุใบรับรองแทนตัวเลขตายตัว
- ทดสอบกับ staging ตั้งแต่ 14 ตุลาคม 2026 ชี้ไคลเอนต์ในสภาพแวดล้อมทดสอบไปที่ staging ของ Let's Encrypt เพื่อดูว่ารอบต่ออายุ การโหลดใบใหม่ และการ deploy ทำงานถูกต้องกับใบ 64 วัน
- ทำให้ขั้นหลังการต่ออายุเป็นอัตโนมัติด้วย เช่น การ reload เว็บเซิร์ฟเวอร์ และการนำใบรับรองไปติดตั้งบนอุปกรณ์ที่ยังอัปโหลดด้วยมือ พร้อมตั้งการแจ้งเตือนเมื่อการต่ออายุล้มเหลว
- วางแผนรอบถัดไปพร้อมกัน ใบ 45 วันและ authorization reuse 7 ชั่วโมงจะมาในเดือนกุมภาพันธ์ 2028 ระบบที่ยืนยันโดเมนด้วย DNS แต่ยังแก้ระเบียน DNS ด้วยมือควรเริ่มทำให้เป็นอัตโนมัติตั้งแต่ตอนนี้ ติดตามข่าวซอฟต์แวร์และ DevOps เพิ่มเติมได้ที่หมวดซอฟต์แวร์
คำถามที่พบบ่อย
Let's Encrypt จะเปลี่ยนอายุใบรับรองเป็น 64 วันเมื่อไร?
Let's Encrypt จะออกใบรับรองอายุ 64 วันเป็นค่าเริ่มต้นตั้งแต่ 10 กุมภาพันธ์ 2027 ใบที่ออกหรือต่ออายุตั้งแต่วันนั้นจะมีอายุ 64 วันทั้งหมด ยกเว้นผู้ที่เลือกโปรไฟล์ที่สั้นกว่าเอง (45 วันหรือ 6 วัน) ส่วนสภาพแวดล้อม staging จะเปลี่ยนก่อนตั้งแต่ 14 ตุลาคม 2026 เพื่อให้ทดสอบได้
ใบรับรอง 90 วันที่ออกไปแล้วจะถูกเพิกถอนหรือไม่?
ไม่ Let's Encrypt ระบุว่าจะไม่เพิกถอนใบรับรองที่ยังใช้งานได้ ใบ 90 วันที่ออกก่อน 10 กุมภาพันธ์ 2027 จะใช้ต่อไปจนหมดอายุตามปกติ และคาดว่าใบ 90 วันใบสุดท้ายจะหมดอายุวันที่ 11 พฤษภาคม 2027 ผลจะเริ่มเห็นตอนต่ออายุครั้งถัดไปหลังวันเปลี่ยน
ถ้าตั้ง cron ให้ต่ออายุใบรับรองทุก 60 วันจะเกิดอะไรขึ้น?
กับใบรับรองอายุ 64 วัน รอบ 60 วันเหลือเวลาสำรองเพียงราว 4 วันถ้าการต่ออายุล้มเหลว ส่วนรอบ 80 หรือ 83 วันจะทำให้ใบรับรองหมดอายุก่อนถึงรอบต่อ เว็บจะขึ้นคำเตือนความปลอดภัย Let's Encrypt แนะนำให้ต่อที่ประมาณ 2 ใน 3 ของอายุใบ หรือใช้ไคลเอนต์ที่รองรับ ARI
ACME Renewal Info (ARI) คืออะไร?
ARI เป็นส่วนขยายของโปรโตคอล ACME ที่ให้ผู้ออกใบรับรองบอกไคลเอนต์ได้ว่าควรต่ออายุเมื่อไร ไคลเอนต์ที่รองรับ ARI จึงปรับรอบต่ออายุตามอายุใบรับรองที่สั้นลงได้เอง โดยผู้ดูแลไม่ต้องแก้ตัวเลขในสคริปต์ วิธีเปิดใช้ต่างกันไปตามไคลเอนต์ ต้องดูเอกสารของไคลเอนต์ที่ใช้
อายุใบรับรองที่สั้นลงทำให้ชน rate limit ของ Let's Encrypt หรือไม่?
Let's Encrypt ระบุว่า rate limit ไม่เปลี่ยนจากการปรับครั้งนี้ เพราะการต่ออายุได้รับยกเว้นจาก rate limit อยู่แล้ว ข้อจำกัดมีผลกับการขอใบรับรองสำหรับชื่อโดเมนใหม่ เช่นเพดาน New Orders per Account ที่ 300 คำสั่งต่อ 3 ชั่วโมง
แหล่งอ้างอิง
- 64-Day Certificate Lifetimes Coming Feb 2027 — Let's Encrypt
- Decreasing Certificate Lifetimes to 45 Days — Let's Encrypt
- Shorter Certificate Lifetimes and Rate Limits — Let's Encrypt
- Profiles — Let's Encrypt
- Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods — CA/Browser Forum
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ