
Node.js 26.13.1, 24.22.3 และ 22.23.5 ออก 11 พ.ย. 2026 อุดช่องโหว่ 16 รายการ ระดับสูง 7 กลาง 6 ต่ำ 3 ส่วนใหญ่อยู่ใน HTTP/2 และ TLS
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
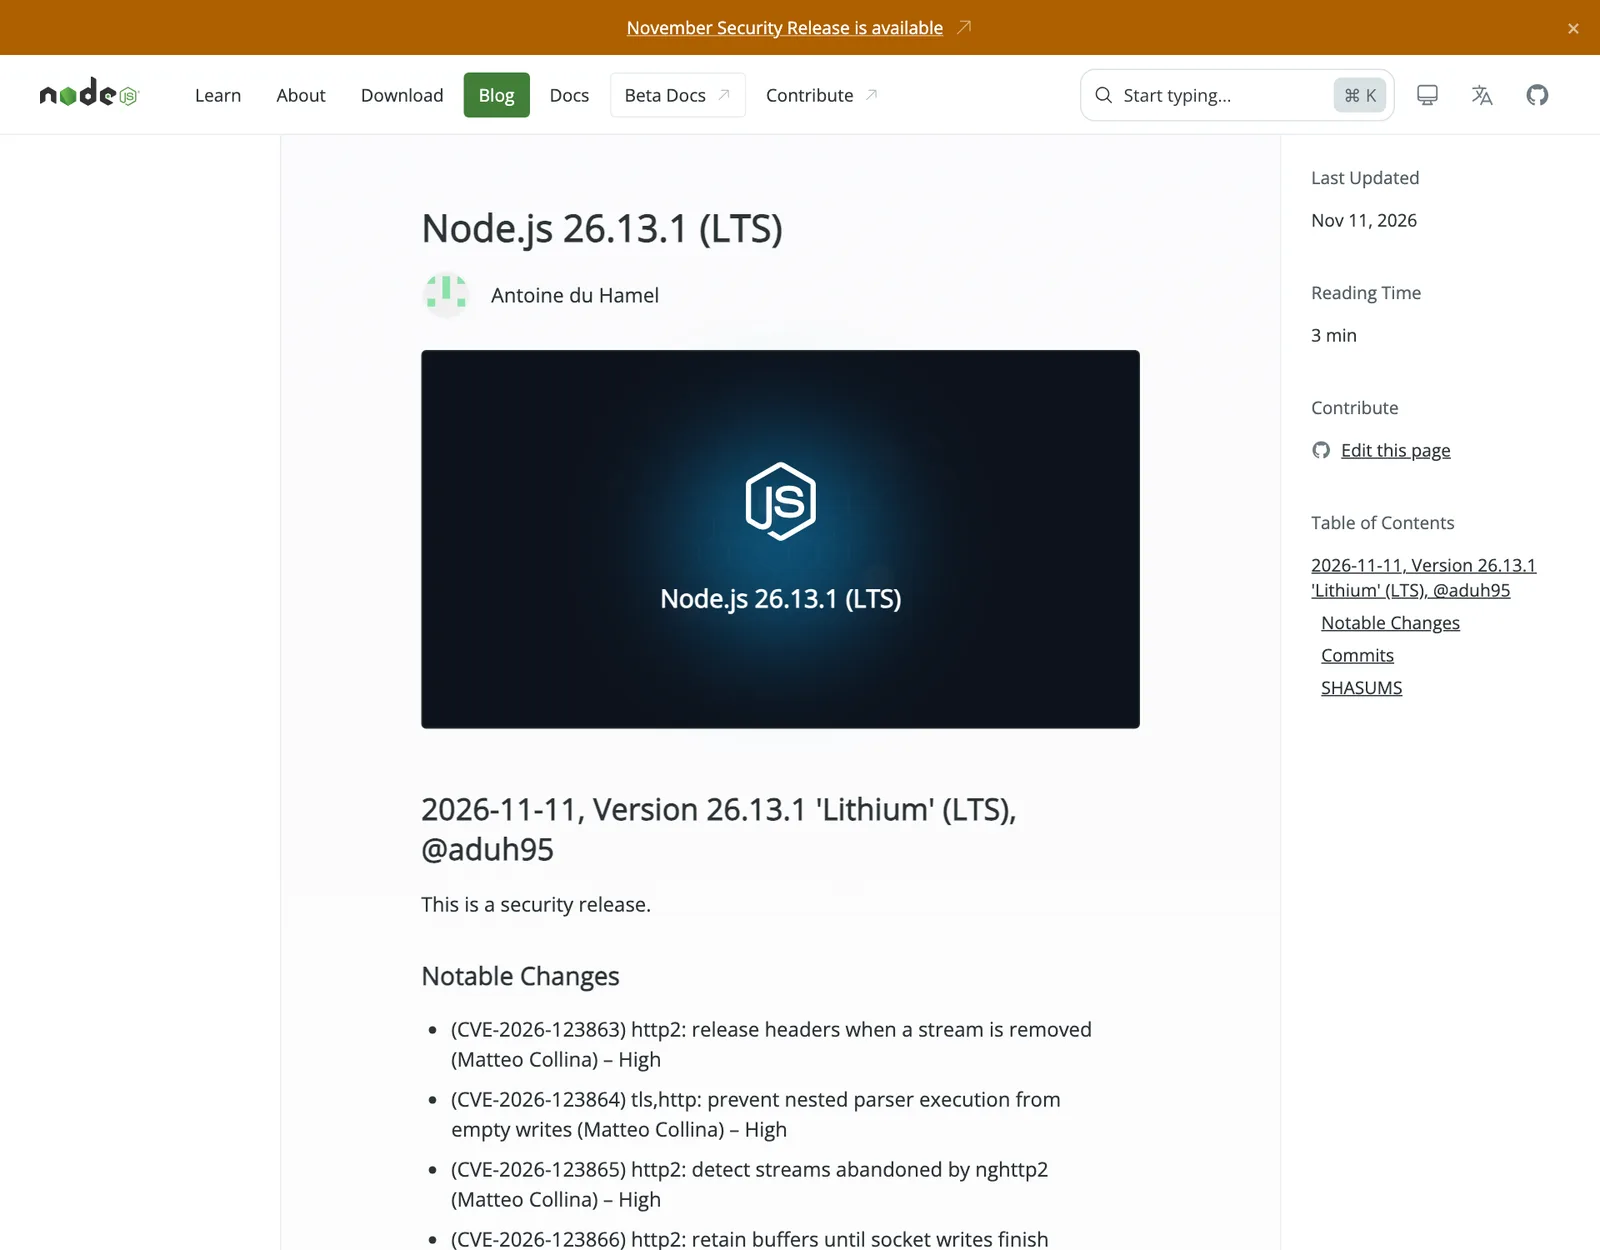
- The Node.js Project ออกรุ่นความปลอดภัย 26.13.1, 24.22.3 และ 22.23.5 เมื่อ 11 พฤศจิกายน 2026 รวมอุดช่องโหว่ 16 รายการ ระดับสูงสุดคือ HIGH
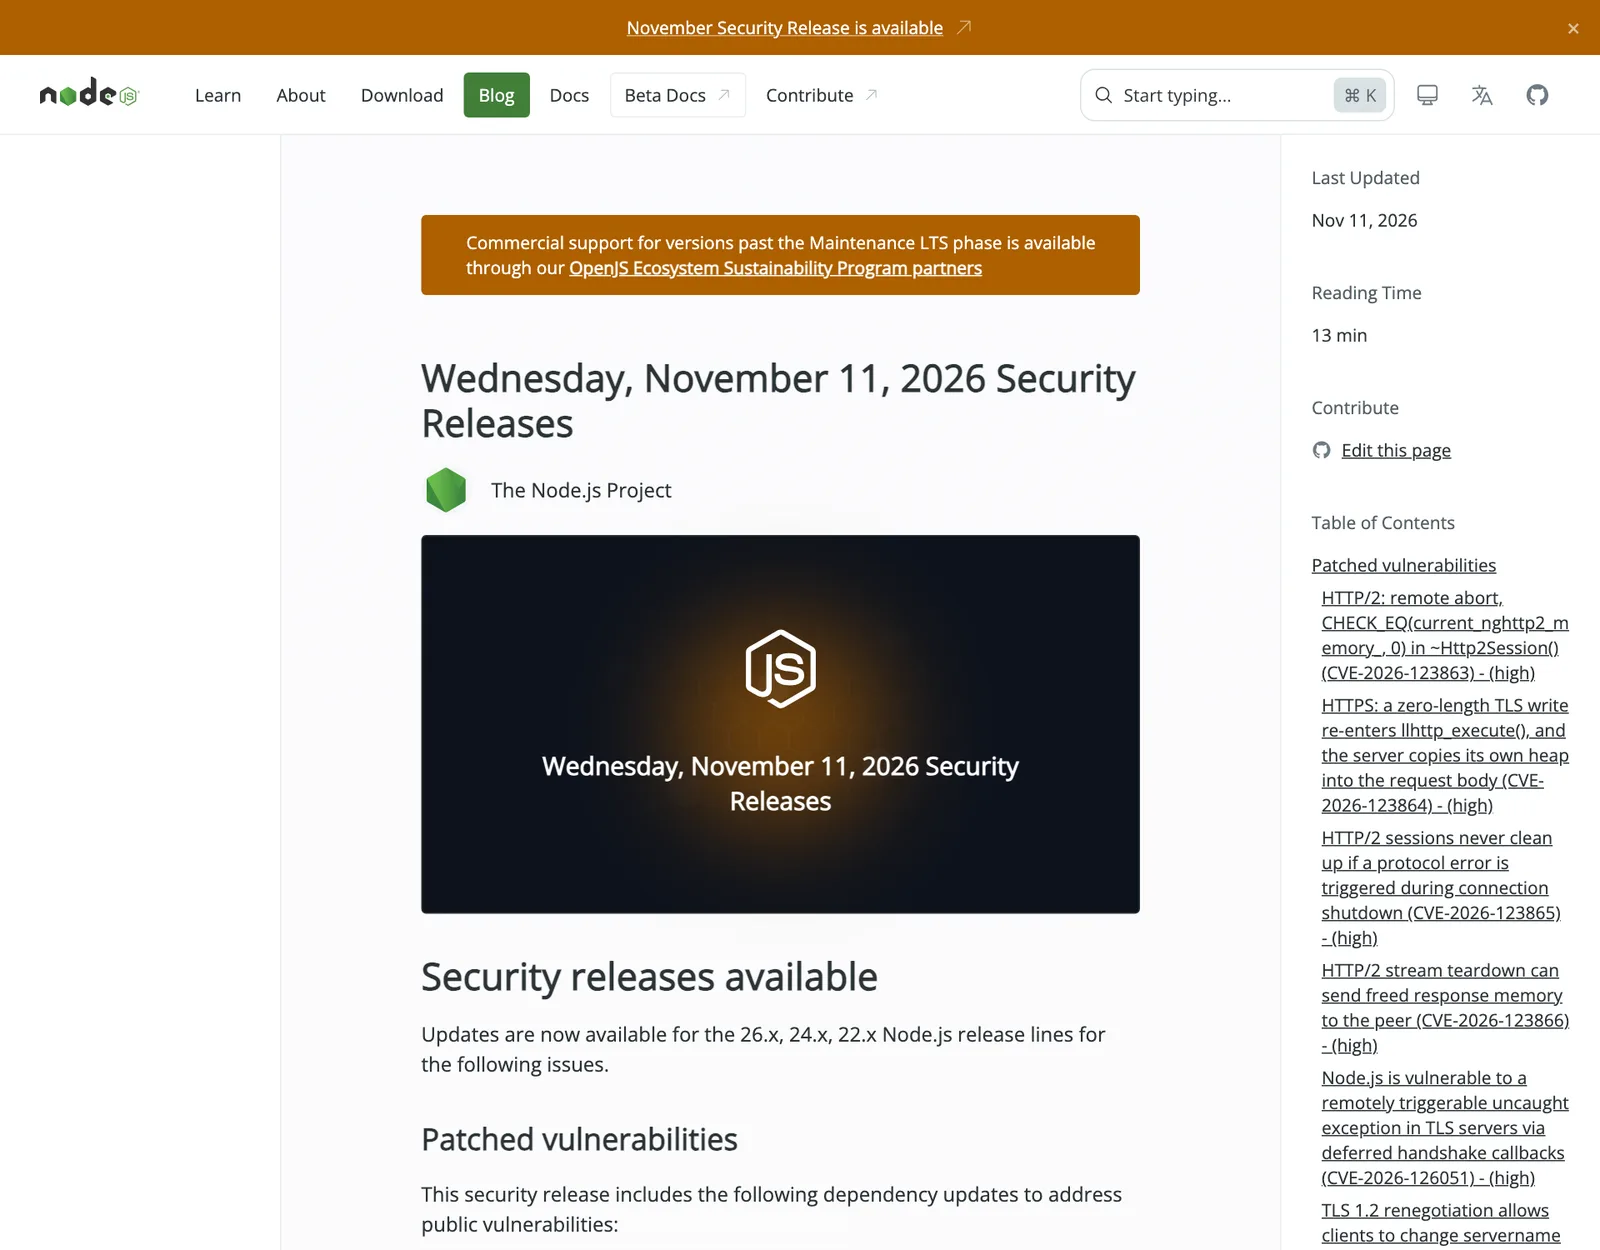
- แยกตามระดับ ได้ สูง 7 รายการ กลาง 6 รายการ ต่ำ 3 รายการ ส่วนใหญ่อยู่ในโมดูล HTTP/2 และ TLS ที่ใช้รับคำขอจากผู้ไม่ได้ยืนยันตัวตน
- ช่องโหว่ CVE-2026-123864 ทำให้ HTTPS server ที่ตั้งค่าบางแบบอาจรั่วข้อมูลจากหน่วยความจำของการเชื่อมต่ออื่น เช่น TLS private key และคำขอของผู้ใช้อื่น
- ช่องโหว่ CVE-2026-123872 เปิดทางให้ไคลเอนต์ที่ผ่านการยืนยันตัวตนด้วยใบรับรองของโฮสต์หนึ่ง เปลี่ยน servername ตอน TLS 1.2 renegotiation เพื่อเข้าโฮสต์ที่มีนโยบายเข้มกว่า
- ช่องโหว่ 5 รายการ (สูง 3 กลาง 1 ต่ำ 1) ระบุผู้รายงานคือ Chris Rohlf ร่วมกับ Claude และ Anthropic Research ตามที่ The Node.js Project ระบุในประกาศ
Node.js 26.13.1 อุดช่องโหว่ 16 รายการ ตามประกาศรุ่นความปลอดภัยของ The Node.js Project เมื่อ 11 พฤศจิกายน 2026 โดยออกพร้อมกันสามสายคือ 26.13.1, 24.22.3 และ 22.23.5 ระดับสูงสุดของชุดนี้คือ HIGH มี 7 รายการ ส่วนใหญ่อยู่ในโมดูล HTTP/2 และ TLS ซึ่งเป็นส่วนที่เซิร์ฟเวอร์เว็บและ API ใช้รับคำขอจากอินเทอร์เน็ต ทีมที่เปิดบริการด้วย Node.js ควรอัปเดตและรีสตาร์ตโปรเซสโดยเร็ว
Node.js 26.13.1 อุดช่องโหว่อะไรบ้าง
| ระดับ | จำนวน | ตัวอย่างที่ประกาศระบุ |
|---|---|---|
| สูง (High) | 7 | CVE-2026-123863, 123864, 123865, 123866, 123872, 123874 และ 126051 |
| กลาง (Medium) | 6 | CVE-2026-123828, 123867, 123868, 123871, 123875 และ 123877 |
| ต่ำ (Low) | 3 | CVE-2026-123829, 123862 และ 106071 |
นอกจากแก้โค้ดของ Node.js เอง Node.js 26.13.1 ยังอัปเดตส่วนประกอบที่ฝังอยู่ ได้แก่ llhttp (สาย 22.x, 24.x, 26.x), undici (สาย 24.x และ 26.x) และ sqlite (สาย 22.x และ 24.x) ตามที่ประกาศระบุ หน้ารุ่นของ Node.js 26.13.1 ระบุว่า llhttp 9.4.4, undici 8.12.4 และ sqlite 3.54.1
ช่องโหว่ระดับสูงที่ Node.js 26.13.1 แก้ใน HTTP/2 และ TLS
ตามคำอธิบายของ The Node.js Project ช่องโหว่ระดับสูงทั้ง 7 รายการที่ Node.js 26.13.1 แก้มีลักษณะดังนี้
ช่องโหว่ HTTP/2 และ HTTPS ระดับสูงใน Node.js 26.13.1
- CVE-2026-123863 (HTTP/2) ไคลเอนต์ที่ไม่ได้ยืนยันตัวตนทำให้เซิร์ฟเวอร์ดับได้ผ่าน assertion ตอนปิด session ทั้งทาง TLS และ cleartext เงื่อนไขคือ handler ตอบก่อนที่ส่วนเนื้อของคำขอจะจบ ซึ่งประกาศว่าเป็นรูปแบบปกติ กระทบสาย 24.x และ 26.x
- CVE-2026-123864 (HTTPS) การเขียนข้อมูลขนาดศูนย์ใน TLS ทำให้เรียก parser ซ้อนกัน เปิดทางให้ไคลเอนต์ที่ไม่ได้ยืนยันตัวตนอ่านหน่วยความจำของการเชื่อมต่ออื่น รวมถึง TLS private key และคำขอของผู้ใช้อื่น ต้องมี handler ที่เรียก
res.flushHeaders()ก่อนจบ body และมีเส้นทางที่สะท้อนหรือเก็บ body คำขอ ส่วนnode:httpแบบ cleartext ไม่ได้รับผลกระทบ กระทบสาย 22.x, 24.x และ 26.x - CVE-2026-123865 (HTTP/2) เมื่อเกิดข้อผิดพลาดของโปรโตคอลขณะ session กำลังปิด Node.js ไม่ล้าง session ทำให้หน่วยความจำและ file descriptor รั่วถาวร ผู้โจมตีเริ่มได้ด้วย GOAWAY(NO_ERROR) กระทบสาย 22.x, 24.x และ 26.x
- CVE-2026-123866 (HTTP/2) use-after-free ตอนปิด stream ที่การเขียนยังค้างอยู่ ทำให้ส่งหน่วยความจำของ response buffer อื่นไปยังไคลเอนต์ กระทบสาย 22.x, 24.x และ 26.x
ช่องโหว่ TLS และ respondWithFile ระดับสูงใน Node.js 26.13.1
- CVE-2026-126051 (TLS) TLS server ที่ใช้ SNICallback, OCSPRequest, newSession, resumeSession หรือ
server.addContext()ถูกสั่งดับโปรเซสจากระยะไกลได้ กระทบสาย 24.x และ 26.x - CVE-2026-123872 (TLS 1.2) ไคลเอนต์เปลี่ยน servername ระหว่าง renegotiation เพื่อข้ามนโยบายใบรับรองไคลเอนต์ที่เข้มกว่าของอีกโฮสต์ กระทบสาย 22.x, 24.x และ 26.x
- CVE-2026-123874 (HTTP/2) use-after-free เมื่อเซิร์ฟเวอร์ส่งไฟล์ด้วย
respondWithFile()หรือrespondWithFD()และ stream ถูกรีเซ็ตขณะเขียนค้าง กระทบสาย 24.x และ 26.x
ช่องโหว่ระดับกลางและต่ำที่ Node.js 26.13.1 แก้
ระดับกลางมี 6 รายการ เช่น CVE-2026-123828 ซึ่ง session.altsvc() เขียนเกินหนึ่งไบต์เมื่อรับค่า :authority ยาวจากคำขอ, CVE-2026-123867 ที่ CA เฉพาะโฮสต์ใน server.addContext() ไม่ถูกใช้ถ้าไม่มีใบรับรองเซิร์ฟเวอร์ ทำให้ไคลเอนต์ผ่าน mTLS ไปโฮสต์ที่ไม่ควรเข้าได้, CVE-2026-123871 ที่ข้อความ error ERR_PROXY_INVALID_CONFIG แสดงรหัสผ่านพร็อกซี และ CVE-2026-123877 ที่ https.Agent ใช้ TLS session ซ้ำข้ามนโยบาย CA
ระดับต่ำมี 3 รายการ ได้แก่ CVE-2026-123829 ที่ fs.watch แบบ recursive ใน Permission Model เผยชื่อไฟล์ที่ไม่ได้รับอนุญาต (เฉพาะ macOS และ Windows), CVE-2026-123862 ที่ zlib.params() ร่วมกับ destroy() ทำให้โปรเซสดับ และ CVE-2026-106071 ที่กฎ wildcard ของ --allow-fs-read และ --allow-fs-write อนุญาตมากกว่าที่ตั้งใจ
ผู้รายงานช่องโหว่ใน Node.js 26.13.1 และบทบาทของ Claude
ประกาศของ The Node.js Project ระบุผู้รายงานของแต่ละรายการ ช่องโหว่ CVE-2026-123863, 123864, 123874, 123875 และ 123862 ระบุว่ารายงานโดย Chris Rohlf ร่วมกับ Claude และ Anthropic Research ส่วนรายการอื่นมาจากผู้รายงานหลายราย เช่น pimterry, aidan02 และ Trail of Bits (OpenAI) การแก้ที่รวมอยู่ใน Node.js 26.13.1 ส่วนใหญ่เป็นผลงานของ mcollina ประกาศไม่ได้อธิบายวิธีที่ Claude ใช้ค้นหา จึงสรุปได้เพียงว่าชื่อปรากฏเป็นผู้ร่วมรายงานตามที่โครงการระบุ
ใครต้องอัปเดตเป็น Node.js 26.13.1 ด่วนที่สุด
ลำดับความเสี่ยงขึ้นกับว่าโค้ดของทีมใช้ฟีเจอร์ที่ถูกอ้างถึงหรือไม่ ประกาศของโครงการระบุเงื่อนไขของแต่ละช่องโหว่ที่ Node.js 26.13.1 แก้ไว้ชัดเจน
- เซิร์ฟเวอร์ HTTP/2 ที่เปิดสู่อินเทอร์เน็ต ทั้ง CVE-2026-123863 และ CVE-2026-123865 ใช้ได้กับค่าเริ่มต้นของเซิร์ฟเวอร์ HTTP/2 และผู้โจมตีไม่ต้องยืนยันตัวตน
- เซิร์ฟเวอร์ที่ส่งไฟล์ด้วย
respondWithFile()เสี่ยงทั้ง CVE-2026-123874 และ CVE-2026-123875 - ระบบที่ใช้ mTLS แยกนโยบายตามโฮสต์ เสี่ยง CVE-2026-123872 และ CVE-2026-123867 ซึ่งอาจเปิดให้ข้ามการยืนยันตัวตนด้วยใบรับรองไคลเอนต์
- ระบบที่ใช้พร็อกซีผ่านตัวแปรสภาพแวดล้อม ควรตรวจ log ว่ามีรหัสผ่านพร็อกซีหลุดในข้อความ error ตาม CVE-2026-123871 หรือไม่
ขั้นตอนอัปเดต Node.js 26.13.1 อุดช่องโหว่ให้ครบ
- ตรวจเวอร์ชันที่รัน ว่ายังต่ำกว่า Node.js 26.13.1 หรือรุ่นแก้ของสายตัวเองหรือไม่ ด้วย
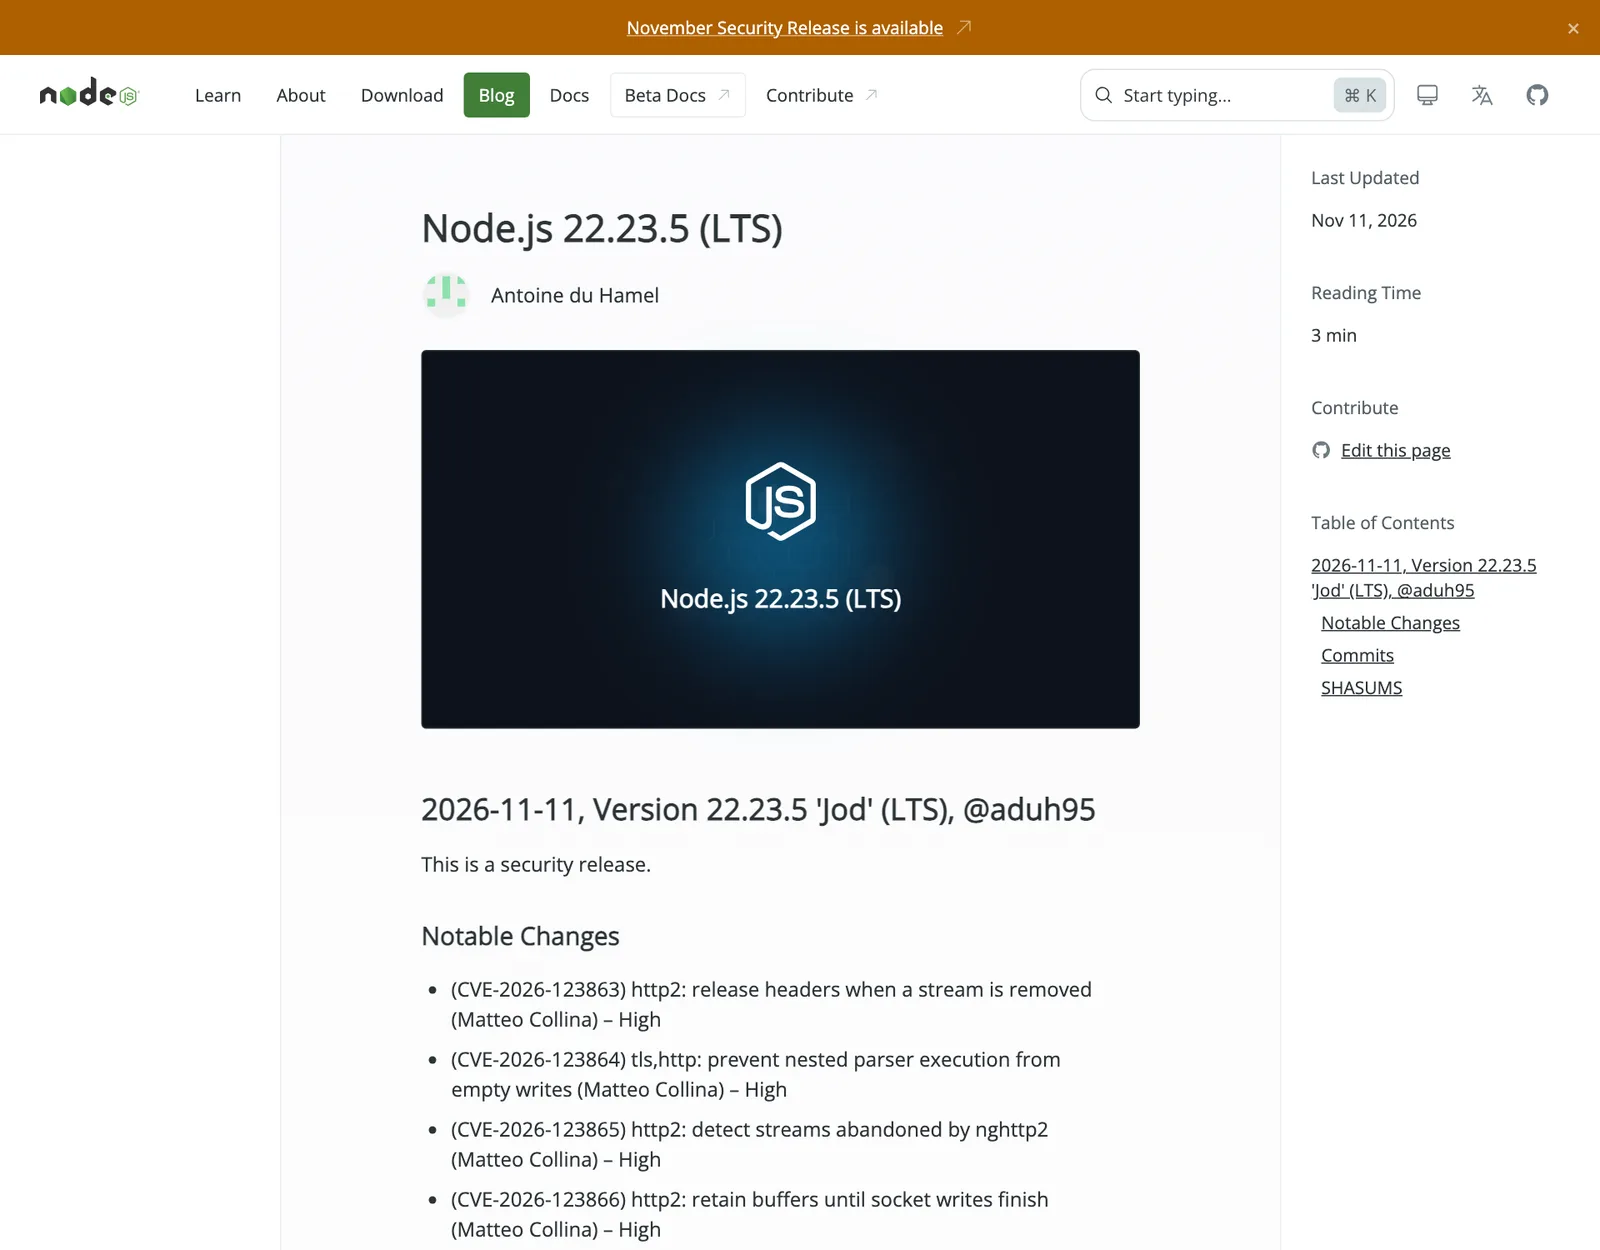
node --versionบนทุกเครื่องและทุก container image - อัปเดตตามสาย 26.x เป็น 26.13.1, 24.x เป็น 24.22.3, 22.x เป็น 22.23.5
- สร้าง image ใหม่และรีสตาร์ตโปรเซส เพราะการติดตั้ง Node.js 26.13.1 ไม่มีผลกับโปรเซสที่รันอยู่
- ตรวจ dependency ที่ฝังตัว เช่น undici ที่โปรเจกต์ติดตั้งเองใน
node_modulesซึ่งไม่ได้อัปเดตตามรุ่นของ Node.js - ตรวจ log ว่ามีรหัสผ่านพร็อกซีหลุดหรือโปรเซสดับผิดปกติช่วงก่อนอัปเดตหรือไม่
ผลของ Node.js 26.13.1 กับองค์กรไทยที่รันเว็บและ API
องค์กรที่ใช้ Node.js เป็นหลังบ้านของเว็บและ API มักรันหลาย container และหลายสภาพแวดล้อม ช่องโหว่ที่ยิงได้โดยไม่ต้องยืนยันตัวตนในชั้น HTTP/2 และ TLS จึงต้องอัปเดตทั้ง base image และ pipeline ไม่ใช่แค่เครื่องเดียว ทีมที่ยังใช้สาย 22.x ก็มีรุ่นแก้ให้คือ 22.23.5 ส่วนองค์กรที่ต้องแจ้งผู้ตรวจสอบหรือลูกค้าเมื่อพบช่องโหว่ในระบบควรเก็บบันทึกวันที่ที่อัปเดตแต่ละระบบไว้เป็นหลักฐาน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อ Node.js 26.13.1 และอีกสองสายออกแพตช์ความปลอดภัยพร้อมกัน ทีมที่ดูแลเซิร์ฟเวอร์หลายเครื่องต้องอัปเดตและรีสตาร์ตให้ครบ Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ตลอด 24 ชั่วโมง ช่วยให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวนักพัฒนาและซอฟต์แวร์ได้ที่หมวดซอฟต์แวร์
ภาพบันทึก
คำถามที่พบบ่อย
Node.js 26.13.1 อุดช่องโหว่อะไรบ้าง?
Node.js 26.13.1 อุดช่องโหว่ 16 รายการตามประกาศ 11 พ.ย. 2026 แบ่งเป็นระดับสูง 7 กลาง 6 และต่ำ 3 ส่วนใหญ่อยู่ในโมดูล HTTP/2 และ TLS เช่น CVE-2026-123863 ที่ทำให้ HTTP/2 server ถูกสั่งดับจากไคลเอนต์ที่ไม่ได้ยืนยันตัวตน
ต้องอัปเดต Node.js เป็นเวอร์ชันไหน?
ผู้ใช้สาย 26.x อัปเดตเป็น Node.js 26.13.1 สาย 24.x อัปเดตเป็น 24.22.3 และสาย 22.x อัปเดตเป็น 22.23.5 ตามที่ The Node.js Project ประกาศเมื่อ 11 พ.ย. 2026 ทั้งสามรุ่นมีรายการแก้เหมือนกันเป็นส่วนใหญ่ แต่บางช่องโหว่กระทบเฉพาะสาย 24.x และ 26.x
ช่องโหว่ Node.js 26.13.1 รายการไหนอันตรายต่อเซิร์ฟเวอร์ที่เปิดสู่อินเทอร์เน็ต?
ช่องโหว่ที่ Node.js 26.13.1 แก้และอันตรายต่อเซิร์ฟเวอร์ที่เปิดสู่อินเทอร์เน็ตคือรายการระดับสูงใน HTTP/2 และ TLS ที่ไคลเอนต์ไม่ต้องยืนยันตัวตนก็ยิงได้ เช่น CVE-2026-123863 ดับโปรเซส CVE-2026-123865 ทำให้หน่วยความจำและ file descriptor รั่วถาวร และ CVE-2026-126051 ดับ TLS server ที่ใช้ SNICallback หรือ OCSPRequest
ใครรายงานช่องโหว่ Node.js ชุดนี้?
ช่องโหว่ใน Node.js 26.13.1 ตามประกาศของ The Node.js Project ช่องโหว่ 5 รายการ (ระดับสูง 3 กลาง 1 ต่ำ 1) ถูกรายงานโดย Chris Rohlf ร่วมกับ Claude และ Anthropic Research ที่เหลือมาจากผู้รายงานรายอื่น เช่น pimterry และ aidan02 ส่วนการแก้ส่วนใหญ่เป็นผลงานของ mcollina
แหล่งอ้างอิง
- Wednesday, November 11, 2026 Security Releases — The Node.js Project
- Node.js 26.13.1 (LTS) — The Node.js Project
- Node.js 22.23.5 (LTS) — The Node.js Project
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Anthropic76Trail of Bits3OpenAI97
- ผลิตภัณฑ์และเทคโนโลยี
- Node.js27Claude66macOS68Windows140
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ