
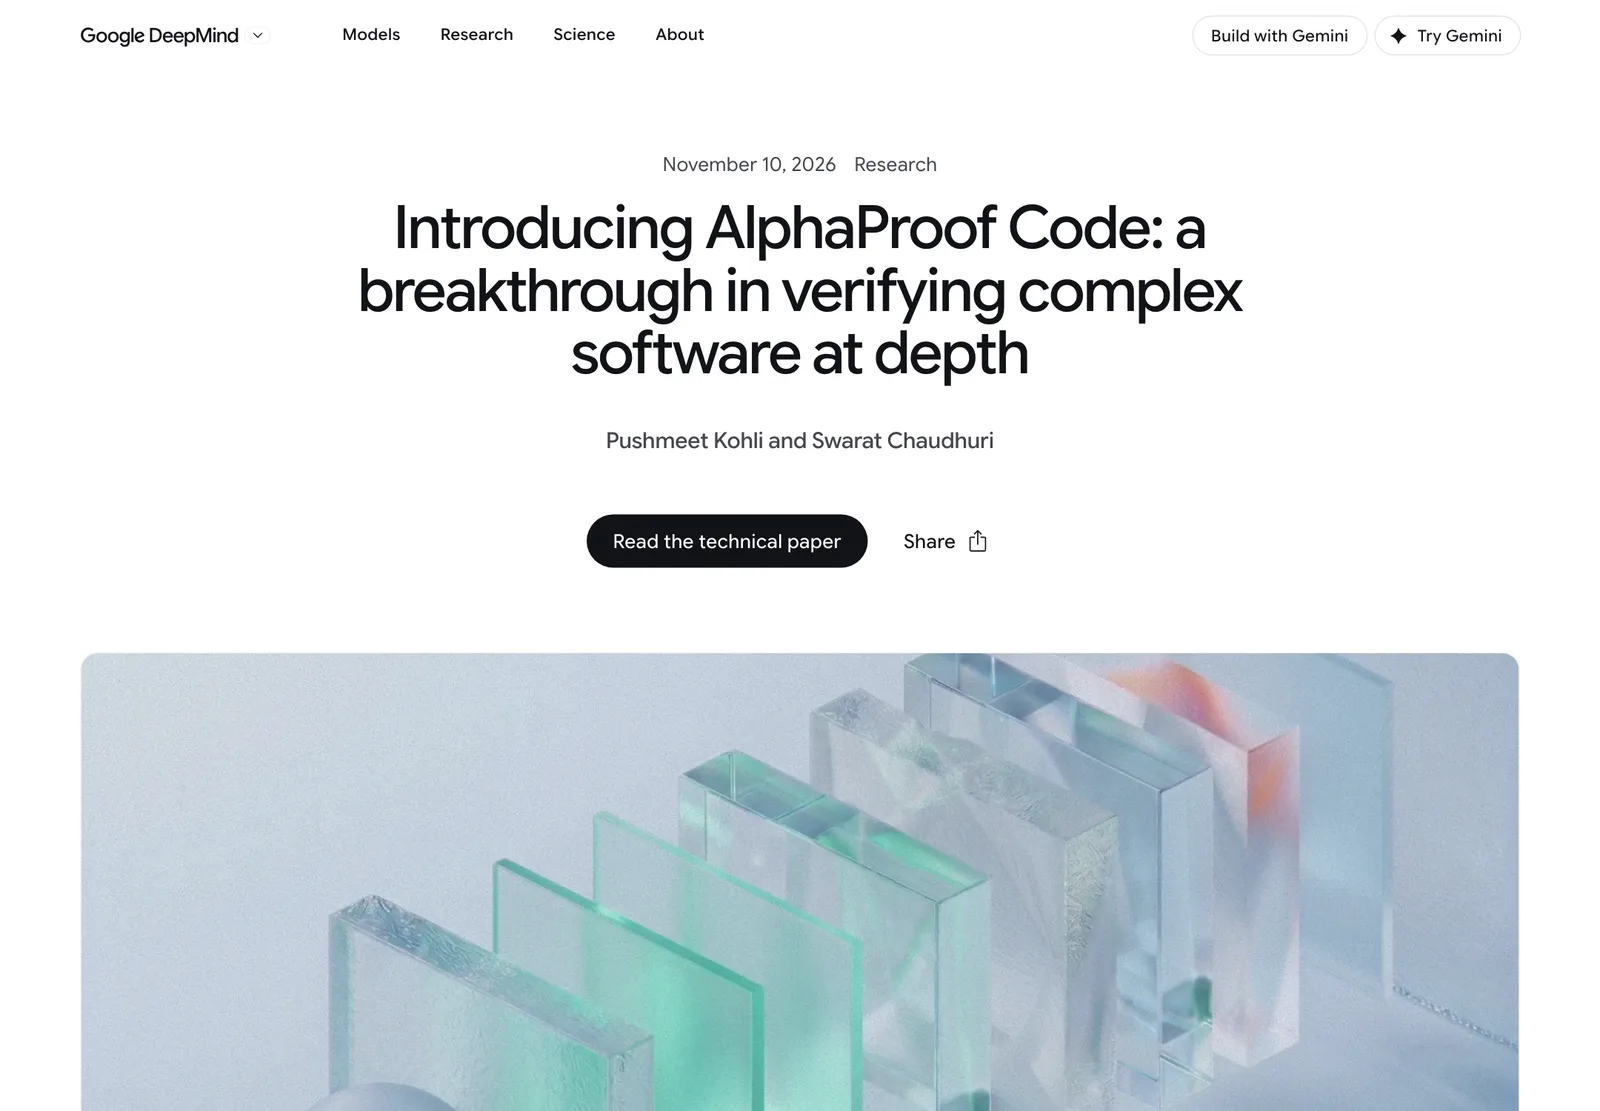
Google DeepMind เปิดตัว AlphaProof Code เมื่อ 10 พ.ย. 2026 ให้เอเจนต์ AI สร้างบทพิสูจน์ Lean ราว 6.5 ล้านบรรทัด ยืนยันความปลอดภัยของโค้ด Signal ระดับภาษาเครื่อง
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
- Google DeepMind เปิดตัว AlphaProof Code เมื่อ 10 พฤศจิกายน 2026 เป็นเฟรมเวิร์กเอเจนต์ AI หลายตัวสำหรับ formal verification ที่ใช้พิสูจน์คุณสมบัติความปลอดภัยของ libsignal ไลบรารีต้นแบบของโปรโตคอล Signal
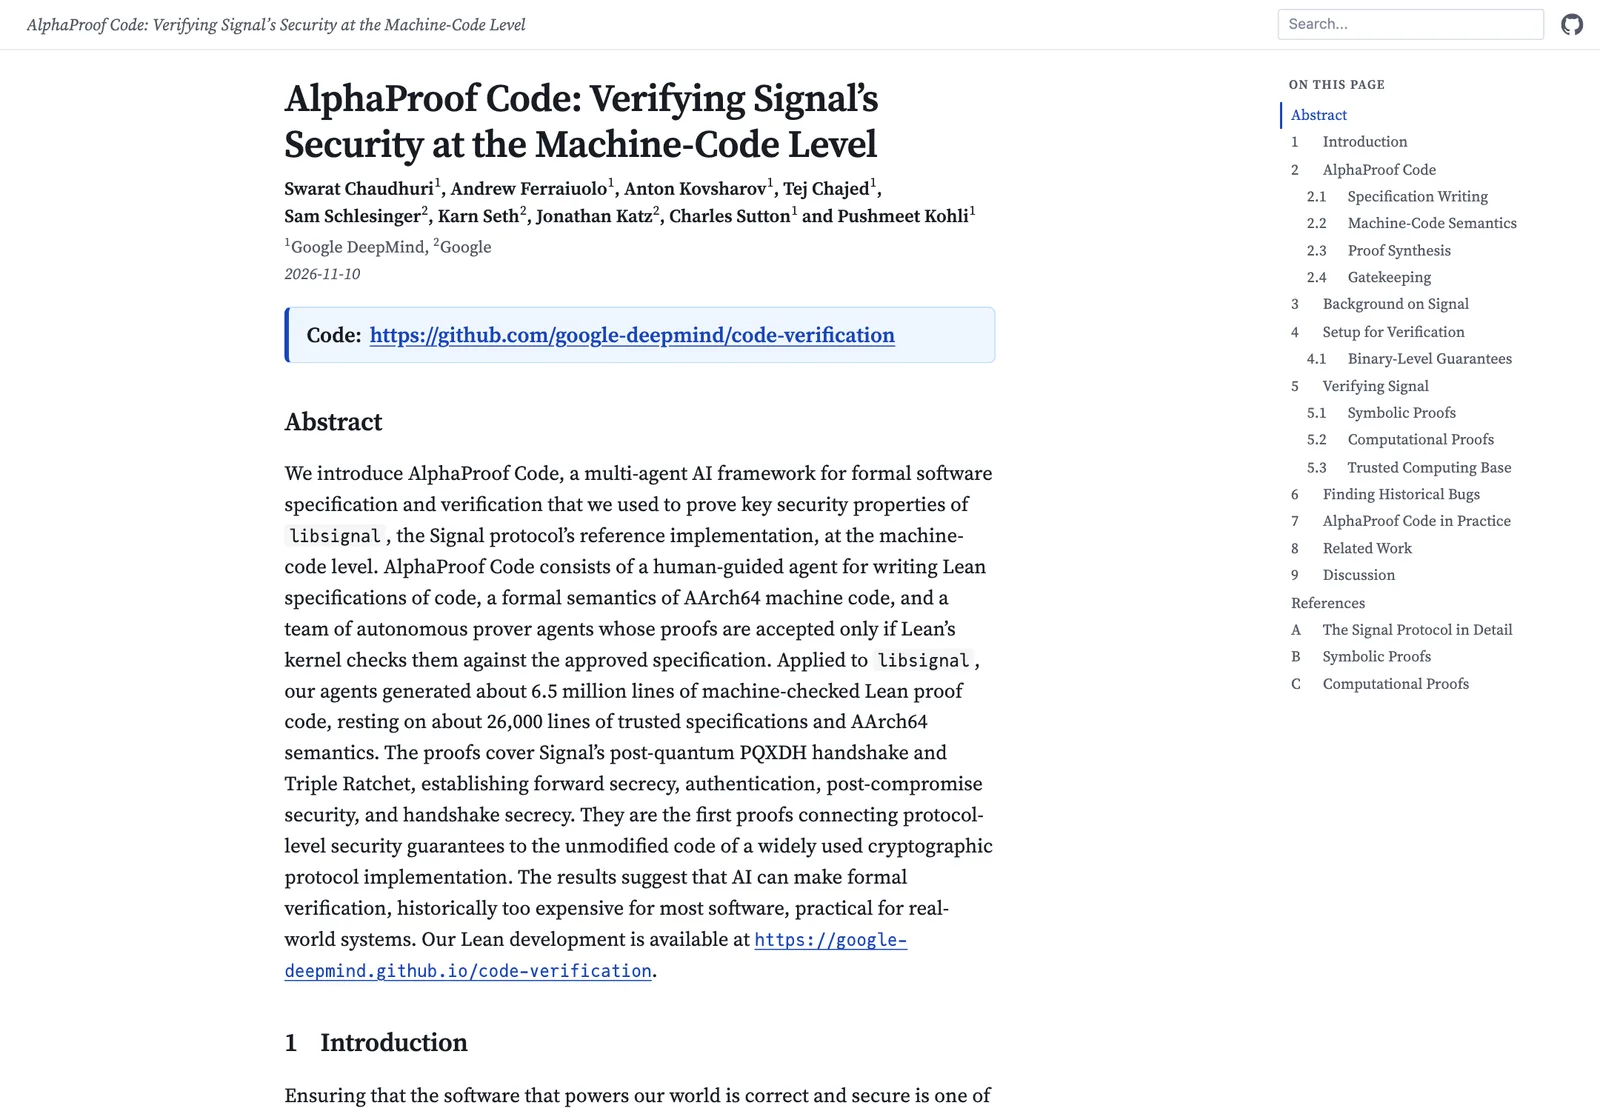
- เอกสารวิจัยระบุว่าเอเจนต์ที่ขับเคลื่อนด้วย Gemini 4 Carbon สร้างบทพิสูจน์ภาษา Lean ราว 6.5 ล้านบรรทัด โดยผู้เขียนไม่ได้เขียนโค้ดบทพิสูจน์เองเลย โดยอาศัยข้อกำหนดและแบบจำลอง AArch64 ที่ต้องเชื่อถือราว 26,000 บรรทัด
- งานพิสูจน์ใช้ทีม 5 คน ใน 4 สัปดาห์ ขณะที่เอกสารยกตัวอย่างว่าการพิสูจน์ seL4 microkernel เคยใช้แรงงาน 20 คน-ปี
- บทพิสูจน์ครอบคลุม PQXDH handshake และ Triple Ratchet ของ libsignal v0.105.4 บนภาษาเครื่อง AArch64 แต่ยังจำกัดเฉพาะการคุยแบบตัวต่อตัว ไม่รวมแชตกลุ่ม
- ทีมใส่บั๊กจริง 2 รายการที่เคยแก้ไปแล้วกลับเข้าไปในโค้ดทดสอบ และระบบสร้างบทพิสูจน์ที่ตรวจด้วยเครื่องได้ว่าโค้ดที่มีบั๊กนั้นไม่ปลอดภัย
Google DeepMind เปิดตัว AlphaProof Code เมื่อ 10 พฤศจิกายน 2026 เป็นเฟรมเวิร์กที่ให้เอเจนต์ AI หลายตัวทำงาน formal verification หรือการพิสูจน์ทางคณิตศาสตร์ว่าโค้ดทำงานถูกต้อง ทีมวิจัยใช้มันพิสูจน์คุณสมบัติความปลอดภัยหลักของโค้ดจริงที่อยู่เบื้องหลังโปรโตคอล Signal ได้ในเวลา 4 สัปดาห์ โดยเอเจนต์สร้างบทพิสูจน์ภาษา Lean ราว 6.5 ล้านบรรทัด
Google DeepMind ระบุว่านี่เป็นครั้งแรกที่ AI ถูกใช้ตรวจสอบโปรโตคอลเข้ารหัสที่ใช้งานแพร่หลายได้ลึกระดับนี้ และเป็นครั้งแรกที่ตัว implementation ของโปรโตคอลลักษณะนี้ผ่าน formal verification ไม่ว่าจะด้วยวิธีใด ทั้งที่ใช้และไม่ใช้ AI ผลงานนี้เผยแพร่พร้อมเอกสารวิจัยและโค้ดบน GitHub
AlphaProof Code แบ่งงานพิสูจน์อย่างไร
บล็อกของ Google DeepMind อธิบายว่า AlphaProof Code แบ่งงานแบบทีมวิจัย คือให้มนุษย์กับ AI ตัดสินใจร่วมกันว่าจะพิสูจน์ อะไร แล้วให้กลุ่มเอเจนต์ลงมือพิสูจน์ เอกสารวิจัยแยกส่วนประกอบไว้สามส่วนหลัก
- เขียนข้อกำหนด (specification) เอเจนต์ผู้เขียนข้อกำหนดทำงานกับผู้ใช้ แปลงแบบจำลองและคุณสมบัติจากงานวิจัยเดิมเป็นข้อกำหนดภาษา Lean มีเอเจนต์ผู้ตรวจวิจารณ์แต่ละร่าง และผู้ใช้เป็นคนอนุมัติขั้นสุดท้าย
- อ่านโค้ดระดับภาษาเครื่อง โค้ด Rust ที่ไม่ได้แก้ไขถูกคอมไพล์ด้วยคอมไพเลอร์มาตรฐาน แล้วโหลดเข้า Lean พร้อมแบบจำลองความหมายของชุดคำสั่ง AArch64
- ทีมเอเจนต์พิสูจน์ เอเจนต์จำนวนมากพิสูจน์ว่าโปรแกรมทำตามข้อกำหนด และบทพิสูจน์จะถูกรับก็ต่อเมื่อ kernel ของ Lean ตรวจผ่านเทียบกับข้อกำหนดที่อนุมัติไว้
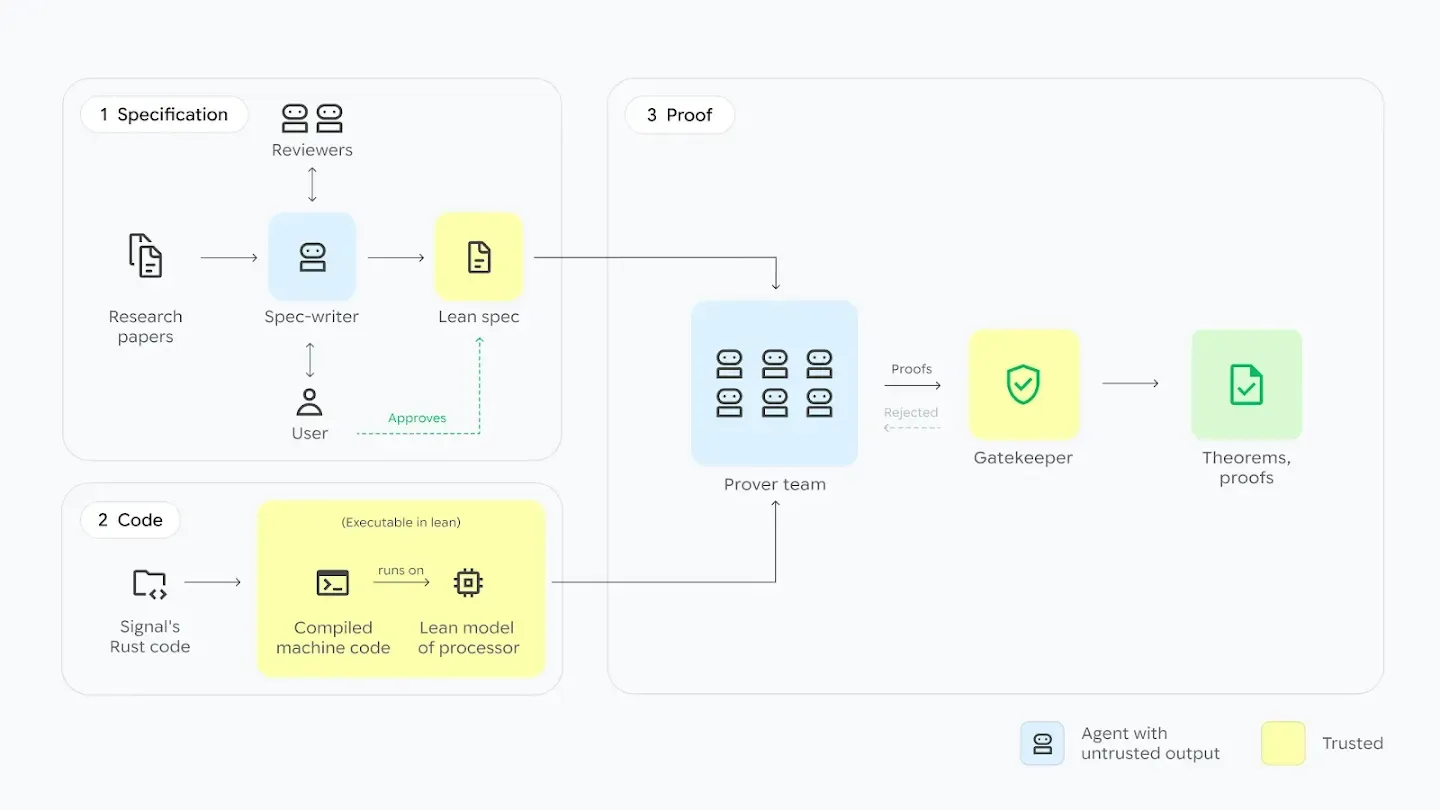
เอกสารวิจัยระบุว่าข้อกำหนดถูกพัฒนาผ่านการโต้ตอบระหว่างคนกับเอเจนต์ที่ใช้ทั้ง Gemini 4 Carbon และ Claude Opus 5.5 ส่วนบทพิสูจน์ทั้งหมดสร้างโดยทีมเอเจนต์ที่ขับเคลื่อนด้วย Gemini 4 Carbon และผู้เขียนไม่ได้เขียนโค้ดบทพิสูจน์เองเลย ในแต่ละรอบ ทีมเอเจนต์มักมี 40 ถึง 80 ตัว ทำงานบนเครื่องเดียวนาน 24 ถึง 72 ชั่วโมง เอเจนต์แก้ข้อกำหนดเองไม่ได้ ทำได้เพียงเสนอการแก้ไขต่อเอเจนต์ผู้วิจารณ์ และการแก้ที่กระทบสมมติฐานที่ต้องเชื่อถือต้องผ่านการอนุมัติของมนุษย์
บล็อกเสริมว่าเอเจนต์ยังช่วยตรวจบทพิสูจน์และชี้จุดที่คนควรดูซ้ำ ซึ่งคิดเป็นเพียง 1% ของโค้ดทั้งหมด ส่วนที่เหลือ Lean ตรวจให้โดยอัตโนมัติ
ตัวเลขของงานตรวจ Signal ด้วย AlphaProof Code
| รายการ | ตัวเลขตามเอกสารวิจัย |
|---|---|
| โค้ดที่ตรวจ | libsignal-protocol v0.105.4 กับ spqr v1.6.0 คอมไพล์เป็น AArch64 |
| ขนาดโค้ดที่ผ่านการพิสูจน์ | ราว 560 KB หรือราว 140,000 คำสั่ง AArch64 |
| บทพิสูจน์ Lean | ราว 6.5 ล้านบรรทัด จากทั้งคลังราว 7 ล้านบรรทัด |
| ข้อกำหนดและแบบจำลองที่ต้องเชื่อถือ | ราว 26,000 บรรทัด |
| ทีมงานและเวลา | 5 คน 4 สัปดาห์ |
| ทีมเอเจนต์ต่อรอบ | 40–80 ตัว บนเครื่องเดียว 24–72 ชั่วโมง |
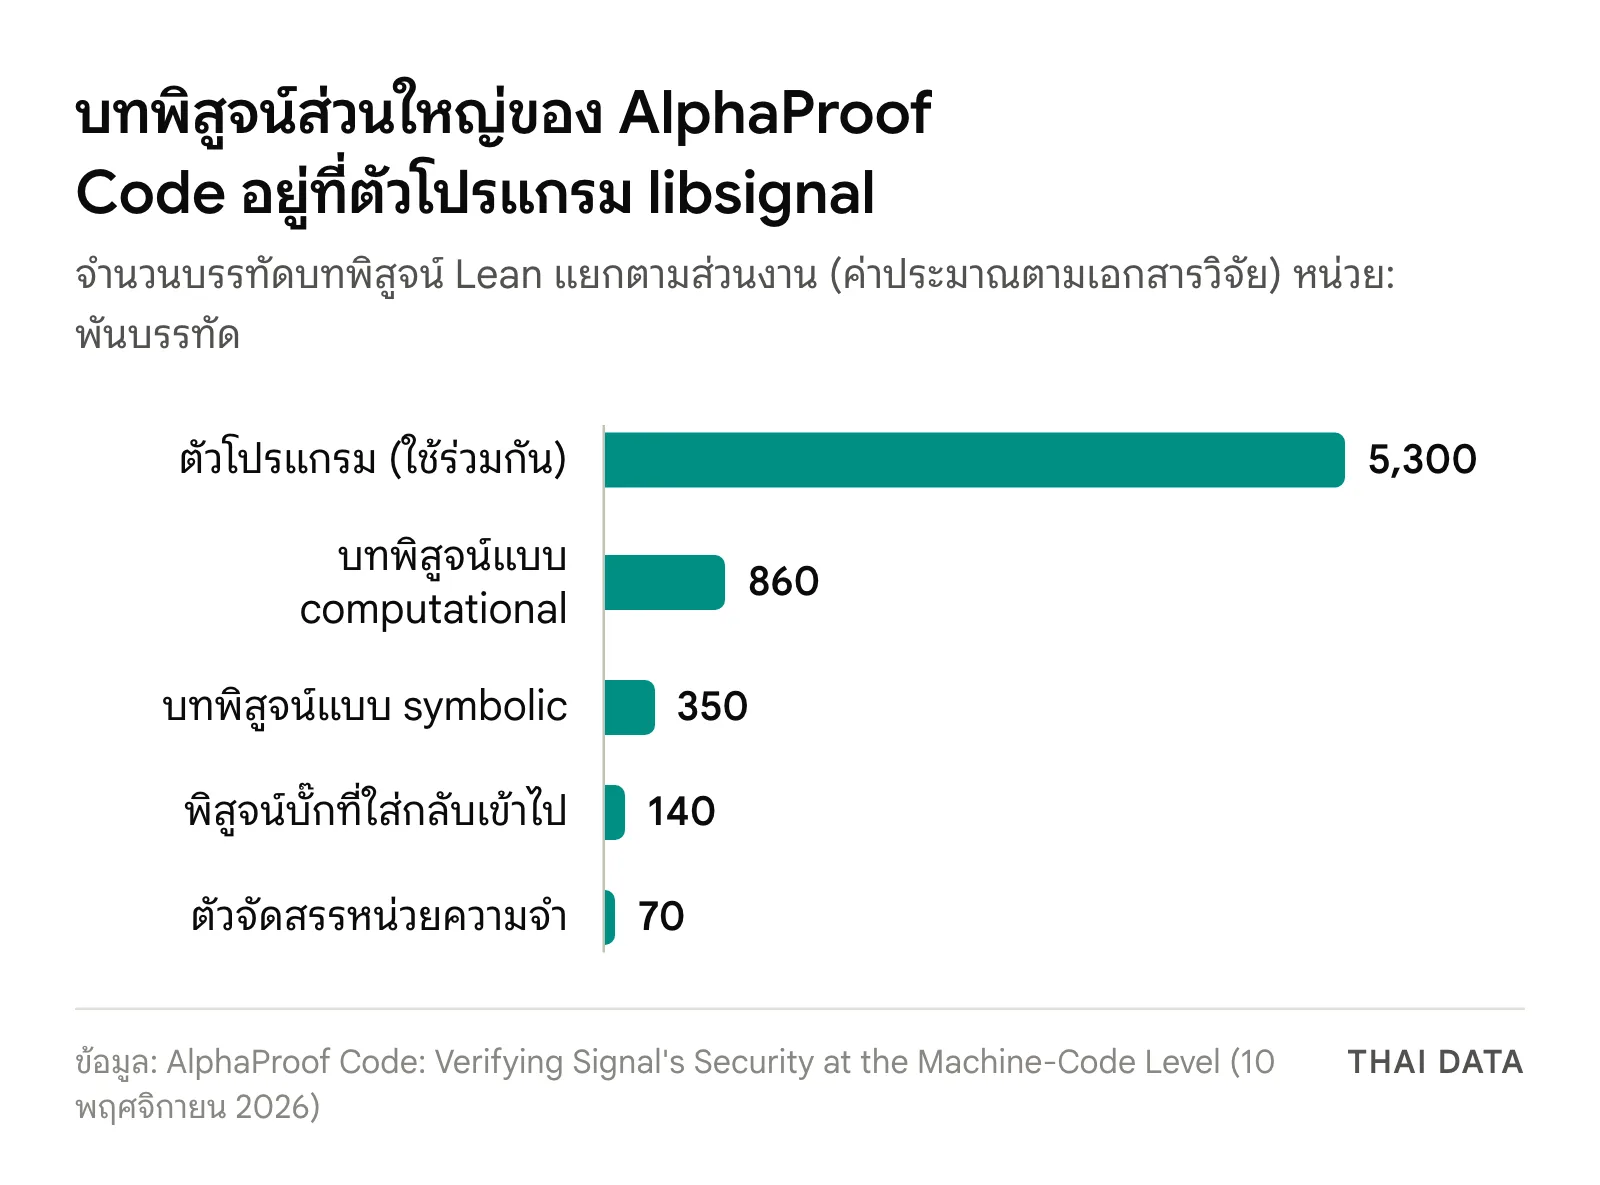
บทพิสูจน์ราว 6.5 ล้านบรรทัดแบ่งเป็นส่วนเกี่ยวกับตัวโปรแกรมราว 5.3 ล้านบรรทัด ซึ่งบทพิสูจน์ความปลอดภัยทั้งสองแบบใช้ร่วมกัน บทพิสูจน์แบบ computational ราว 860,000 บรรทัด และแบบ symbolic ราว 350,000 บรรทัด อีกราว 140,000 บรรทัดใช้พิสูจน์บั๊กที่ใส่กลับเข้าไป และ 70,000 บรรทัดใช้ตรวจตัวจัดสรรหน่วยความจำ
ด้านคุณสมบัติที่พิสูจน์ เอกสารระบุว่าครอบคลุม PQXDH handshake แบบต้านควอนตัม และ Triple Ratchet โดยยืนยัน forward secrecy การยืนยันตัวตน post-compromise security และความลับของ handshake บล็อกยกตัวอย่างว่าข้อความยังได้รับการปกป้องทั้งก่อนและหลังที่อุปกรณ์ถูกเจาะชั่วคราว ทีมวิจัยระบุว่านี่เป็นบทพิสูจน์ชุดแรกที่เชื่อมการรับประกันระดับโปรโตคอลเข้ากับโค้ดที่ไม่ได้ดัดแปลงของ implementation ที่ใช้กันแพร่หลาย
AlphaProof Code จับบั๊กจริงที่เคยแก้แล้วได้หรือไม่
เพื่อตรวจว่าข้อกำหนดของ AlphaProof Code เข้มพอจะจับบั๊กจริง ทีมใส่บั๊ก 2 รายการที่เคยพบใน libsignal และแก้ไปแล้วกลับเข้าไปในสำเนาที่แยกไว้ โดยย้อน commit ที่แก้บั๊กแล้วคอมไพล์ใหม่ ทั้งสองรายการเป็นบั๊กที่ Cheval และคณะเคยพบ บั๊กแรกคือเมื่อข้อความ prekey ถอดรหัสใน session ใหม่ไม่ได้แต่ถอดได้ด้วย session เก่า ระบบกลับเก็บสถานะที่ยังไม่ยืนยันของ session ใหม่ซึ่งมีสำเนาความลับของ signed prekey ไว้ (fix cd36118) บั๊กที่สองคือฝั่งรับไม่ตรวจค่า X25519 base key ของฝั่งเริ่ม ทำให้ handshake ที่ถูกส่งซ้ำสร้าง session ที่สองซึ่งใช้ความลับร่วมเดียวกัน (fix 5293caa) ทั้งสองกรณี AlphaProof Code สร้างบทพิสูจน์ที่ตรวจด้วยเครื่องได้ว่าโปรแกรมที่มีบั๊กไม่ปลอดภัยตามข้อกำหนด
Ehren Kret ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของ Signal กล่าวในบล็อกของ Google DeepMind ว่า "การใช้เอเจนต์ AI แปลโค้ดที่ใช้งานจริงเป็นทฤษฎีบท Lean ที่ถูกต้องคือความก้าวหน้าครั้งใหญ่" และระบุว่าการตรวจครั้งนี้ทำให้ Signal มั่นใจในการรับประกันความเป็นส่วนตัวของโค้ดมากขึ้น
ขอบเขตที่ AlphaProof Code ยังไม่ครอบคลุม
เอกสารวิจัยของ AlphaProof Code เขียนข้อจำกัดไว้เองหลายข้อ ผู้อ่านจึงไม่ควรตีความว่าแอป Signal ทั้งระบบ "ไม่มีช่องโหว่"
- ตรวจเฉพาะ session แบบตัวต่อตัว ยังไม่รวมแชตกลุ่ม sealed sender และส่วนของเซิร์ฟเวอร์
- ฟังก์ชันส่งออก 2 ตัวและไลบรารีบางส่วนยังเป็นสัญญา (contract) ที่ต้องเชื่อถือ และฟังก์ชันเข้ารหัสระดับล่างใช้สัญญาแบบอุดมคติ
- บทพิสูจน์ยังไม่ครอบคลุมคุณสมบัติการฟื้นตัวแบบต้านควอนตัมที่ SPQR ออกแบบมาให้ และไม่รวม one-time Kyber prekey
- ผลตั้งอยู่บนสภาพแวดล้อม AArch64 Linux ที่จำลองไว้ เอกสารระบุว่าแอป Signal บน Android และ iOS ใช้โค้ด Rust ชุดเดียวกัน และผลใช้ได้ตราบที่สภาพแวดล้อมเหล่านั้นคงพฤติกรรมของโปรแกรมไว้
ทำไมเรื่องนี้สำคัญ
formal verification เคยแพงเกินกว่าซอฟต์แวร์ส่วนใหญ่จะใช้ เอกสารยกตัวอย่างว่า seL4 microkernel ใช้แรงงาน 20 คน-ปี และคอมไพเลอร์ CompCert ใช้ 6 คน-ปี ทั้งที่โค้ดสองชุดนั้นเขียนขึ้นเพื่อให้พิสูจน์ได้ตั้งแต่ต้น ขณะที่ AlphaProof Code ตรวจโค้ดที่มีอยู่แล้วโดยไม่แก้ไข ทีมวิจัยสรุปว่าเมื่อการพิสูจน์มีต้นทุนต่ำลง คำถามที่ยากกลายเป็นว่า "ควรพิสูจน์อะไร" และแรงงานส่วนใหญ่ของโครงการไปอยู่ที่การเขียนข้อกำหนด
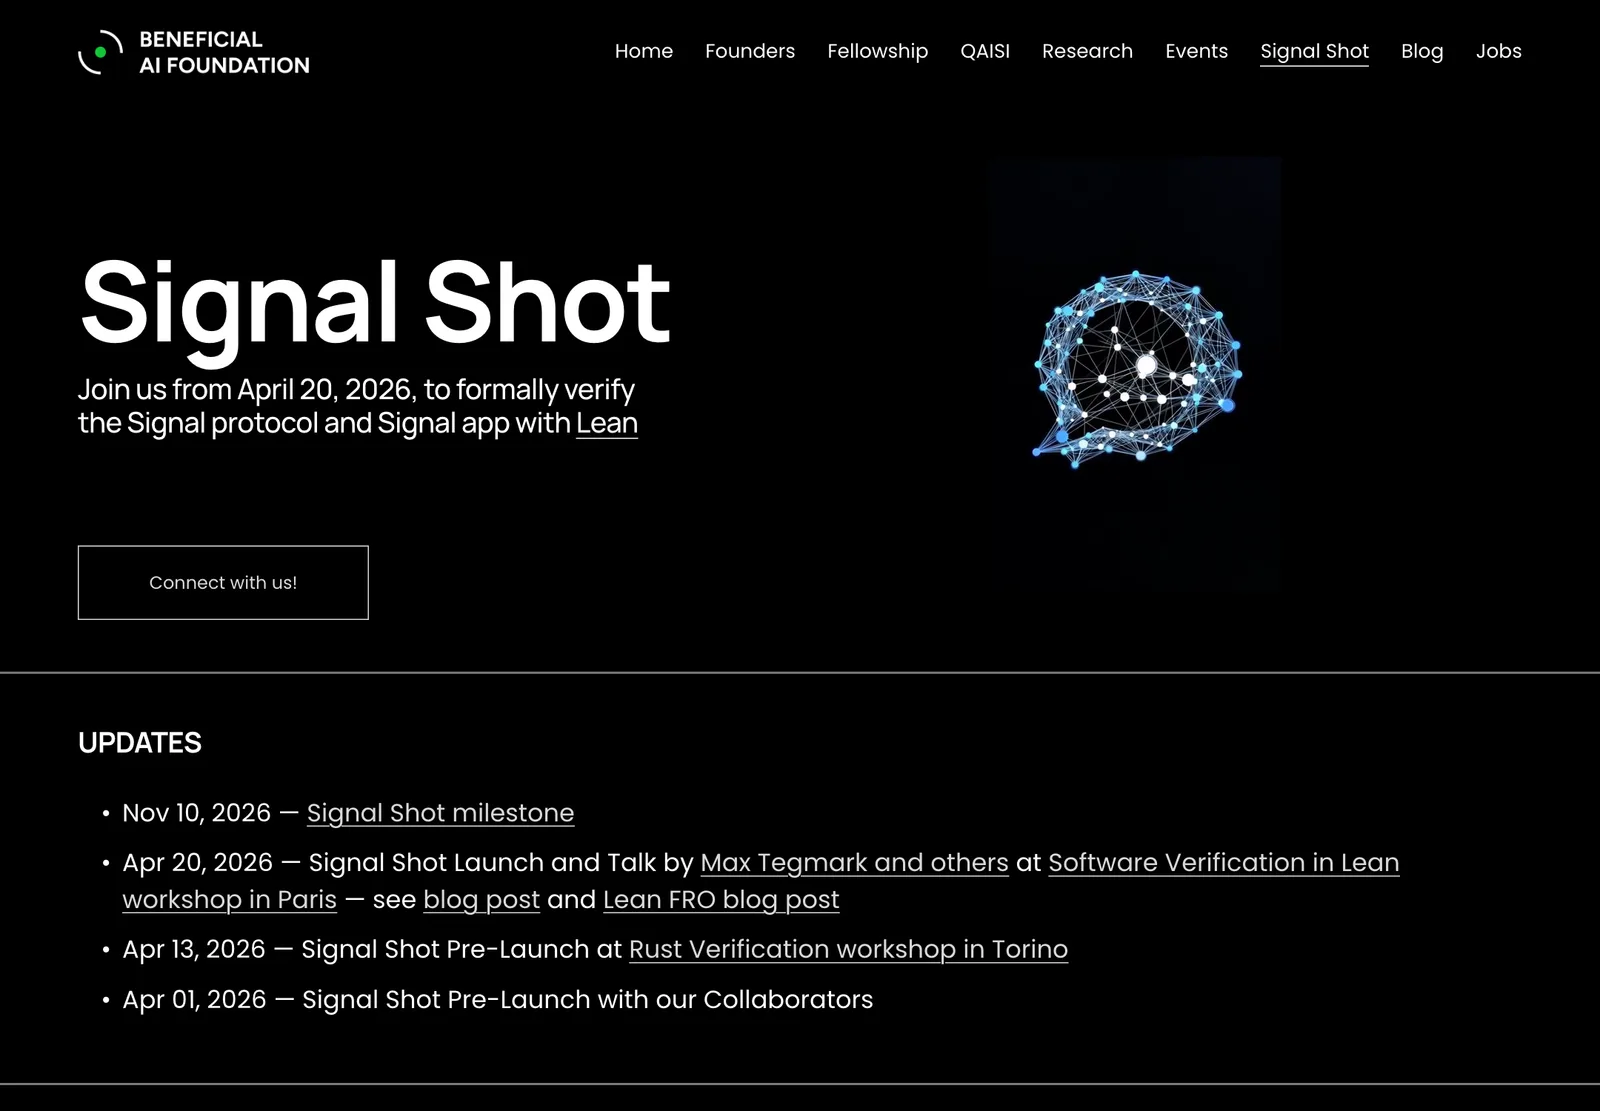
งานนี้ยังเป็นส่วนหนึ่งของความพยายามที่กว้างกว่า โครงการ Signal Shot ของ Beneficial AI Foundation ร่วมกับ Signal และ Lean FRO เปิดตัวเมื่อ 20 เมษายน 2026 เพื่อพิสูจน์โปรโตคอลและแอป Signal ด้วย Lean และหน้าโครงการบันทึก "Signal Shot milestone" ไว้ในวันที่ 10 พฤศจิกายน 2026 เอกสารของ Google DeepMind เรียกผลของ AlphaProof Code ครั้งนี้ว่าก้าวสำคัญของโจทย์ที่ประกาศในเดือนเมษายน
Google DeepMind วางงานนี้คู่กับ CodeMender เอเจนต์ AI ด้านความปลอดภัยของโค้ดที่บริษัทเปิดตัวเมื่อตุลาคม 2025 และระบุว่าแนวทางเดียวกันอาจขยายไปสู่ระบบสำคัญอื่น เช่น เฟิร์มแวร์อุปกรณ์การแพทย์และซอฟต์แวร์ระบบไฟฟ้า ส่วนโมเดลที่ AlphaProof Code ใช้พิสูจน์ อ่านต่อได้ที่ข่าวเปิดตัว Gemini 4 Carbon
ผลต่อองค์กรไทย
- แยกให้ออกว่าอะไรถูกพิสูจน์ เมื่อผู้ขายอ้างว่าซอฟต์แวร์ "ผ่าน formal verification" ให้ถามว่าพิสูจน์คุณสมบัติใด กับโค้ดรุ่นใด และส่วนใดยังเป็นสมมติฐานที่ต้องเชื่อถือ แบบที่เอกสารของ AlphaProof Code เปิดเผยไว้
- เริ่มจากโค้ดเข้ารหัสและโค้ดที่ผิดไม่ได้ ทีมพัฒนาระบบชำระเงิน ระบบยืนยันตัวตน หรือเฟิร์มแวร์อุปกรณ์ ควรติดตามเครื่องมือกลุ่มนี้ และศึกษาคลังโค้ดที่ Google DeepMind เปิดไว้เพื่อประเมินความพร้อมของทีม
- ใช้ไลบรารีเข้ารหัสที่ผ่านการตรวจแทนการเขียนเอง งานนี้แสดงว่าแม้ libsignal ที่มีผู้เชี่ยวชาญดูแลก็ยังมีบั๊กในอดีต องค์กรจึงควรเลือกไลบรารีที่มีประวัติการตรวจสอบและอัปเดตตามรุ่นที่แก้แล้ว
- วางกฎการใช้เอเจนต์ AI กับซอร์สโค้ด การรันเอเจนต์หลายสิบตัวกับโค้ดของบริษัทต้องกำหนดว่าโค้ดถูกส่งไปที่ใด ใครอนุมัติข้อกำหนด และใครตรวจผลก่อนนำไปใช้
- ไม่ใช้ผลนี้แทนการแพตช์ formal verification ยืนยันได้เฉพาะสิ่งที่อยู่ในข้อกำหนด ส่วนที่อยู่นอกขอบเขตยังต้องพึ่งการทดสอบ การรีวิว และการอัปเดตตามปกติ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อเอเจนต์ AI เริ่มอ่านและพิสูจน์ซอร์สโค้ดทั้งคลัง องค์กรไทยต้องตัดสินใจว่าโค้ดและข้อมูลเหล่านั้นควรรันบนโครงสร้างที่องค์กรควบคุมเองหรือไม่ Private Cloud ของ THAI DATA CLOUD เก็บข้อมูลไว้ในประเทศ รองรับ PDPA และมีทีมวิศวกรไทยดูแล 24/7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าว AI อื่น ๆ ได้ที่หมวด AI
คำถามที่พบบ่อย
AlphaProof Code คืออะไร?
AlphaProof Code คือเฟรมเวิร์กของ Google DeepMind ที่ให้คนกับเอเจนต์ AI ช่วยกันเขียนข้อกำหนดทางคณิตศาสตร์ของโค้ดเป็นภาษา Lean แล้วให้ทีมเอเจนต์พิสูจน์เองว่าโปรแกรมที่คอมไพล์แล้วทำตามข้อกำหนดนั้น บทพิสูจน์ทุกชิ้นต้องผ่านการตรวจของ Lean ก่อนจึงถูกยอมรับ
AlphaProof Code พิสูจน์อะไรในโค้ดของ Signal?
AlphaProof Code พิสูจน์คุณสมบัติความปลอดภัยของ libsignal รุ่น v0.105.4 ระดับภาษาเครื่อง AArch64 ได้แก่ forward secrecy การยืนยันตัวตน post-compromise security และความลับของ handshake ครอบคลุม PQXDH handshake และ Triple Ratchet สำหรับการคุยแบบตัวต่อตัว
แปลว่าแอป Signal ไม่มีช่องโหว่แล้วใช่หรือไม่?
ไม่ใช่ เอกสารวิจัยของ AlphaProof Code ระบุขอบเขตไว้ชัดว่ายังไม่รวมแชตกลุ่ม ฟังก์ชันส่งออกและไลบรารีบางส่วนยังเป็นสมมติฐานที่ต้องเชื่อถือ และยังไม่ได้พิสูจน์คุณสมบัติการฟื้นตัวแบบต้านควอนตัมของ SPQR บทพิสูจน์จึงยืนยันเฉพาะคุณสมบัติที่ระบุไว้ในข้อกำหนดเท่านั้น
องค์กรทั่วไปใช้ AlphaProof Code ได้หรือยัง?
Google DeepMind เปิดซอร์สผลงานที่ AlphaProof Code ใช้ตรวจ Signal ไว้บน GitHub ในชื่อ google-deepmind/code-verification ให้ชุมชนศึกษาต่อได้ แต่ประกาศไม่ได้ระบุว่าจะเปิดตัวเครื่องมือนี้เป็นบริการหรือผลิตภัณฑ์ให้องค์กรภายนอกใช้เมื่อใด
แหล่งอ้างอิง
- Introducing AlphaProof Code: a breakthrough in verifying complex software at depth — Google DeepMind
- AlphaProof Code: Verifying Signal's Security at the Machine-Code Level — Google DeepMind
- google-deepmind/code-verification — GitHub
- Signal Shot — Beneficial AI Foundation
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- Pushmeet Kohli3
- องค์กรและบริษัท
- Google DeepMind9GitHub110Google218
- ผลิตภัณฑ์และเทคโนโลยี
- Gemini80Rust21Claude Opus 5.516Linux144Android85
- กฎหมายและมาตรฐาน
- PDPA308
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ