
AWS เปิดตัว Strands Box แซนด์บ็อกซ์โอเพนซอร์สคุมเอเจนต์ AI ด้วยนโยบายที่จำสิ่งที่ทำไปแล้ว
AWS เปิดตัว Strands Box รุ่น developer preview เมื่อ 7 ต.ค. 2026 แซนด์บ็อกซ์โอเพนซอร์สที่คุมไฟล์ คำสั่ง เครือข่าย และ MCP ของเอเจนต์ AI ด้วยนโยบายภาษา Dogwood
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- AWS เปิดตัว Strands Box รุ่น developer preview เมื่อ 7 ตุลาคม 2026 เป็นซอฟต์แวร์โอเพนซอร์สสัญญาอนุญาต Apache 2.0 ที่รวมการแยกระดับระบบปฏิบัติการเข้ากับนโยบายภาษา Dogwood
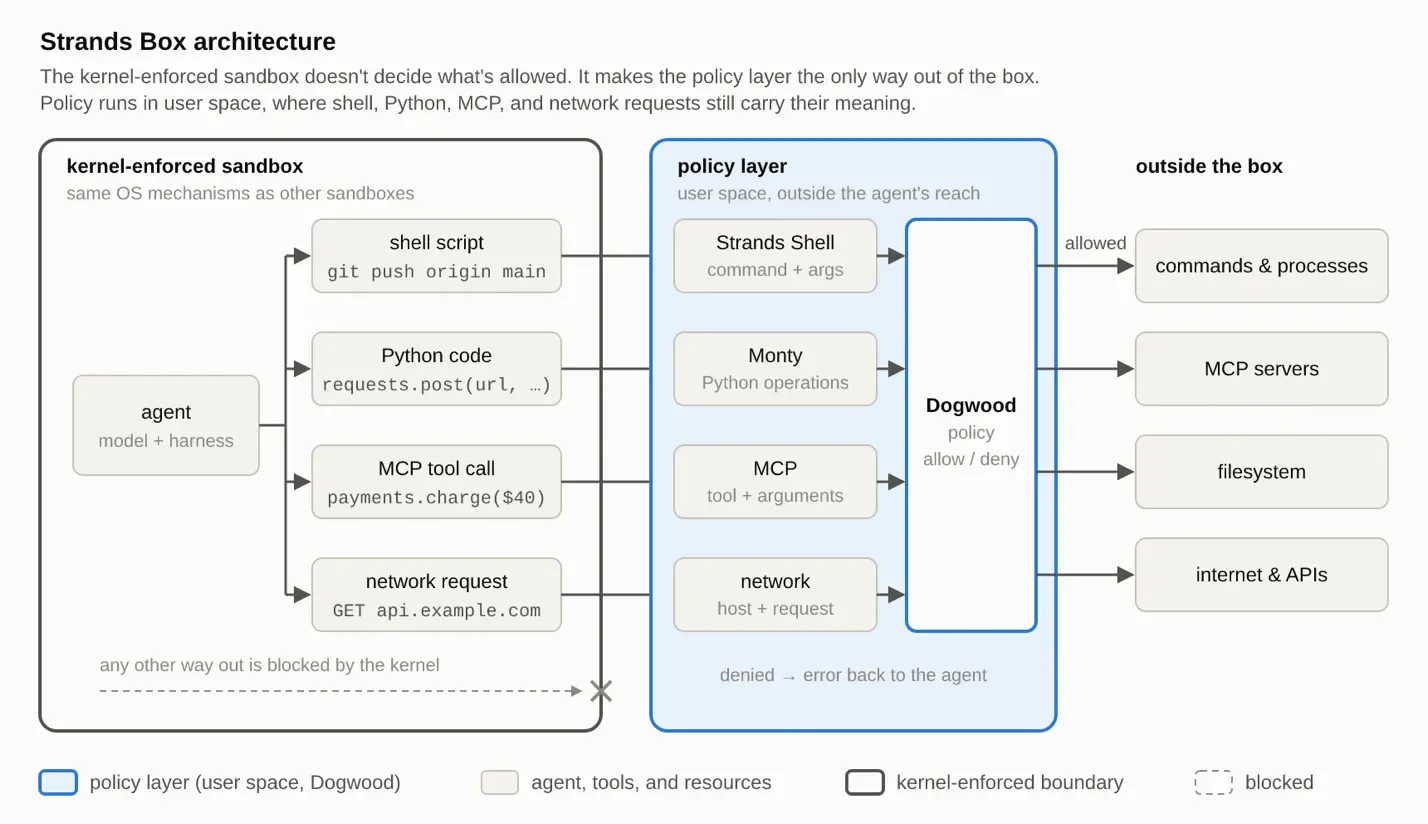
- Strands Box ตรวจการกระทำของเอเจนต์ผ่านจุดบังคับใช้ 4 จุด ได้แก่ egress gateway, ตัวแปลภาษา Python (Monty), Strands Shell และ MCP broker โดยปฏิเสธทุกการกระทำที่ไม่มีกฎอนุญาต
- นโยบายดูประวัติได้ เช่น ให้โพสต์ Slack ได้ไม่เกิน 3 ครั้งต่อ 10 นาที หรือให้ git push ได้เฉพาะเมื่อ npm test ผ่านภายใน 15 นาที ที่ผ่านมา
- เอเจนต์ได้เพียงโทเคนตัวแทน ส่วน gateway ใส่รหัสลับจริงให้ระหว่างส่งออก รองรับ 5 วิธี ยืนยันตัวตน รวม Bearer token และ AWS SigV4
- รุ่นทดลองรันได้เฉพาะ macOS บน Apple silicon AWS วางแผนรองรับ Linux และแนะนำให้ใช้คู่กับ MicroVM แยกต่อเซสชันเมื่อรันหลายผู้ใช้บนคลาวด์
AWS เปิดตัว Strands Box รุ่น developer preview เมื่อวันที่ 7 ตุลาคม 2026 เป็นแซนด์บ็อกซ์ (sandbox) โอเพนซอร์สสำหรับเอเจนต์ AI ที่รวมการแยกระดับระบบปฏิบัติการเข้ากับนโยบายภาษา Dogwood ผลคือนักพัฒนากำหนดได้ละเอียดว่าเอเจนต์รันคำสั่ง อ่านไฟล์ เรียก API และเครื่องมือ MCP อะไรได้บ้าง และกฎยังพิจารณาจากสิ่งที่เอเจนต์ทำไปแล้วได้ด้วย
ซอฟต์แวร์ใช้สัญญาอนุญาต Apache 2.0 เขียนด้วยภาษา Rust และเปิดซอร์สบน GitHub แต่รุ่นทดลองนี้รันได้เฉพาะบน macOS ที่ใช้ชิป Apple silicon
Strands Box แก้ปัญหาอะไร
บล็อกของ AWS ยกปัญหาที่ทีมพัฒนาเจอบ่อยขึ้น คือผู้ช่วยเขียนโค้ดและเอเจนต์จำนวนมากถูกเปิดใช้ในโหมดที่อนุมัติทุกการกระทำเองโดยไม่มีคนตรวจ ซึ่งวงการเรียกกันว่า YOLO mode เอเจนต์จึงอาจออกนอกโฟลเดอร์งาน รันคำสั่งอันตราย หรือไปเจอ credential ที่ไม่ควรเห็น
แซนด์บ็อกซ์แบบเดิมช่วยขีดขอบเขตได้ แต่ AWS ชี้ว่าคอนเทนเนอร์และ MicroVM แยกสภาพแวดล้อมได้แข็งแรง ทว่าไม่ได้บังคับกฎตามบริบท ตัวอย่างคือเอเจนต์ที่สืบสวนเหตุขัดข้องบนระบบจริงควรอ่าน log และตรวจโครงสร้างระบบได้ แต่ห้ามแก้ไขอะไร เมื่อเอเจนต์เข้าถึงเครื่องมือได้แล้ว ยังต้องมีกฎว่าใช้เครื่องมือนั้นทำอะไรได้บ้าง

Strands Box ทำงานอย่างไร
ระบบมีสองชั้น ชั้นแรกคือ containment ใช้กลไกของระบบปฏิบัติการ เช่น macOS Seatbelt ขีดเส้นว่าเอเจนต์เข้าถึงอะไรได้บ้างทั้งในเครื่องและบนเครือข่าย ชั้นที่สองคือ policy ที่ตัดสินแต่ละการกระทำผ่าน Dogwood Local Engine ซึ่งฝังอยู่ในโปรเซสของ Box นอกแซนด์บ็อกซ์ของเอเจนต์
| จุดบังคับใช้ | สิ่งที่ตรวจ |
|---|---|
| Egress gateway | ทุกคำขอเครือข่ายขาออก ทั้งโฮสต์ พอร์ต เมธอด และ path |
| Strands Shell | คำสั่ง shell และไฟล์ที่แต่ละคำสั่งจะแตะ |
| Monty for Python | การเข้าถึงไฟล์และเครือข่ายจากโค้ด Python ที่เอเจนต์เขียน |
| MCP broker | การเรียกเครื่องมือของ MCP server และอาร์กิวเมนต์ |
จุดเด่นคือทุกจุดรายงานเหตุการณ์ในรูปแบบเดียวกัน การอ่านไฟล์ไม่ว่าจะผ่าน shell หรือ Python ถือเป็นเหตุการณ์ fs:read เหมือนกัน จึงเขียนกฎได้ว่าหลังเอเจนต์อ่านไฟล์ในโฟลเดอร์ข้อมูลลูกค้าแล้ว ให้บล็อกคำขอ HTTP ขาออกทั้งหมด โดยไม่ต้องรู้ว่าใช้เครื่องมือใดอ่าน และถ้าเอเจนต์สั่ง rm -rf build/ Shell จะส่งคำขอลบทีละไฟล์ให้นโยบายตัดสินก่อนลบจริง ทั้งนี้การกระทำที่นโยบายตรวจจะถูกปฏิเสธเสมอหากไม่มีกฎอนุญาต
นโยบายตามลำดับเวลาและการซ่อนรหัสลับ
Dogwood เขียนกฎแบบ temporal ได้ คือพิจารณาจากสิ่งที่เอเจนต์ทำมาก่อน ลำดับการกระทำ และขีดจำกัดสะสมตามเวลา ตัวอย่างที่ AWS ให้ไว้มีดังนี้
- ให้เอเจนต์โพสต์อัปเดตในห้อง Slack ของเหตุขัดข้องได้ แต่ไม่เกิน 3 ครั้งต่อ 10 นาที ถ้าครบแล้วโพสต์ครั้งที่สี่จะถูกปฏิเสธ แต่ยังดึง log ต่อได้
- ให้
git pushได้เฉพาะเมื่อnpm testผ่านหลังgit addครั้งล่าสุด และภายใน 15 นาทีที่ผ่านมา - จำกัดการเรียก MCP server ของ AWS ไม่เกิน 60 ครั้งต่อชั่วโมง เพื่อกันค่าใช้จ่ายบานปลายหรือโควตาที่ใช้ร่วมกัน
เมื่อถูกปฏิเสธ เอเจนต์จะได้ HTTP 403 พร้อมชื่อและคำอธิบายของกฎ ไม่ใช่ความล้มเหลวแบบเงียบ เอเจนต์จึงปรับตัวได้ เช่น รอแทนการลองซ้ำ ส่วนรหัสลับไม่เคยเข้าไปถึงสภาพแวดล้อมของเอเจนต์ เพราะเอเจนต์ได้เพียงโทเคนตัวแทน แล้ว gateway ใส่ค่าจริงให้ตอนส่งคำขอที่ได้รับอนุญาต รองรับ 5 วิธี คือ Bearer token, custom header, HTTP Basic, query parameter และ AWS SigV4 ทุกการตัดสินถูกบันทึกเป็น OTLP JSON และ AWS ปล่อย agent skill ที่สอนเอเจนต์ให้ช่วยเขียนนโยบาย Dogwood ด้วย
ข้อจำกัดของ Strands Box รุ่นทดลอง
Marc Brooker จาก AWS เขียนในบทความประกอบว่าแนวทางนี้มีราคาที่ต้องจ่าย เพราะตัวแปลภาษาและตัวดักโปรโตคอลอยู่ใน trusted computing base ทำให้มีโค้ดที่ต้องเชื่อใจมากขึ้น แม้ทีมเขียนด้วย Rust และทดสอบด้วย fuzzing แล้ว บั๊กก็อาจหมายถึงการหลุดนโยบาย เขาจึงแนะนำให้ใช้คู่กับ MicroVM แยกต่อเซสชันเมื่อรันหลายผู้ใช้บนคลาวด์ เช่น รัน Box ภายใน AgentCore Runtime
แผนต่อไปที่ AWS ประกาศ ได้แก่ รองรับระบบปฏิบัติการอื่น เครื่องมือ CLI ที่สร้างไฟล์ตั้งค่าและนโยบายพื้นฐานให้อัตโนมัติ และการแพ็กเอเจนต์ที่สร้างด้วย Strands Harness SDK, LangChain หรือ Claude Agent SDK พร้อม Box ไปรันบน Amazon Bedrock AgentCore, ECS หรือ Kubernetes
ทำไม Strands Box จึงสำคัญ
เอเจนต์ที่ทำงานต่อเนื่องเองอย่าง Dots ของ OpenAI กำลังแพร่หลาย และวันเดียวกับที่ AWS เปิดตัว Strands Box Microsoft ก็เปิดใช้ MXC คอนเทนเนอร์จำกัดสิทธิ์เอเจนต์ AI เช่นกัน สะท้อนว่าโจทย์ของปี 2026 เปลี่ยนจากทำให้เอเจนต์เก่งขึ้น เป็นทำให้เอเจนต์ถูกควบคุมได้ จุดต่างของ Strands Box คือกฎระดับความหมายของการกระทำ เช่น จำนวนครั้ง ลำดับ และสิ่งที่อ่านมาก่อน แทนการเปิดปิดสิทธิ์แบบตายตัว และเป็นโอเพนซอร์สที่ใช้กับโมเดลหรือเฟรมเวิร์กใดก็ได้ ทำให้องค์กรไม่ต้องผูกกฎความปลอดภัยไว้กับผู้ขายเอเจนต์รายเดียว
สิ่งที่องค์กรไทยควรทำ
- สำรวจว่าใครเปิด YOLO mode อยู่บ้าง ทีมพัฒนาที่ใช้ผู้ช่วยเขียนโค้ดแบบอนุมัติอัตโนมัติควรถูกนับและจัดเป็นความเสี่ยงที่ต้องมีมาตรการ
- ทดลอง Strands Box บนเครื่อง Mac ของทีมนำร่อง เริ่มจากนโยบายห้ามลบไฟล์นอกโฟลเดอร์งาน ห้ามส่งข้อมูลออกหลังอ่านไฟล์ลับ และจำกัดปลายทางเครือข่าย
- ย้ายรหัสลับออกจากเครื่องของเอเจนต์ ใช้แนวคิดโทเคนตัวแทนกับ API key ของระบบภายใน ไม่ว่าจะใช้ Box หรือเครื่องมืออื่น
- ตั้งเพดานการเรียก API ที่มีค่าใช้จ่าย กฎแบบจำนวนครั้งต่อชั่วโมงช่วยกันบิลบานปลายจากเอเจนต์ที่ลองซ้ำไม่หยุด
- อย่าใช้รุ่นทดลองเป็นด่านเดียวบนระบบจริง ใช้ร่วมกับ VM หรือ MicroVM แยกต่อเซสชันตามคำแนะนำของ AWS ดูข่าวเอเจนต์ AI สำหรับองค์กรเพิ่มเติมได้ที่หมวด AI
คำถามที่พบบ่อย
Strands Box คืออะไร?
Strands Box คือแซนด์บ็อกซ์โอเพนซอร์สสำหรับเอเจนต์ AI ที่ AWS เปิดตัวรุ่น developer preview เมื่อ 7 ตุลาคม 2026 ใช้การแยกระดับระบบปฏิบัติการกำหนดว่าเอเจนต์เข้าถึงอะไรได้ แล้วใช้นโยบายภาษา Dogwood ตัดสินว่าแต่ละคำสั่ง ไฟล์ คำขอเครือข่าย และการเรียก MCP ได้รับอนุญาตหรือไม่
Strands Box ใช้กับเอเจนต์หรือโมเดลอื่นที่ไม่ใช่ของ AWS ได้หรือไม่?
ได้ AWS ระบุว่า Strands Box ไม่ผูกกับ harness ใด ใช้กับเฟรมเวิร์กเอเจนต์หรือโปรแกรมเอเจนต์ใดก็ได้ และทำงานกับโมเดลใดก็ได้ทั้งบนเครื่องและบนคลาวด์ ตัวอย่างในบล็อกของ AWS ใช้ Strands harness เรียกโมเดลผ่าน API ของ Anthropic
Strands Box ใช้บน Windows หรือ Linux ได้หรือยัง?
ยัง รุ่น developer preview รองรับเฉพาะการรันบนเครื่อง macOS ที่ใช้ชิป Apple silicon หน้า GitHub ของโครงการระบุว่ามีแผนรองรับ Linux และ AWS บอกว่าการขยายไประบบปฏิบัติการอื่นเป็นงานลำดับต้น แต่ยังไม่ระบุวัน
ต่างจากการให้เอเจนต์ขออนุญาตก่อนรันคำสั่งอย่างไร?
ระบบขออนุญาตของ harness ทำงานในโปรเซสเดียวกับเอเจนต์และเห็นแค่คำสั่งที่จะรัน ส่วน Strands Box บังคับจากนอกโปรเซสที่ขอบระบบปฏิบัติการและเครือข่าย เห็นว่าคำสั่งจะแตะไฟล์หรือโฮสต์ใด และใช้ไฟล์นโยบายชุดเดียวกับเอเจนต์หลายตัวได้
แหล่งอ้างอิง
- Introducing Strands Box: AI agent sandboxes powered by Dogwood — Amazon Web Services
- Strands Box: The Big Picture — Strands Agents (AWS)
- strands-agents/box — GitHub
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ