
AWS WAF Region ไทย รองรับ advanced rate-based rules แล้ว นับคำขอตาม header, cookie, URI ผสมได้ 5 คีย์ ประเมิน 1 หรือ 2 นาที ไม่คิดเงินเพิ่ม
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
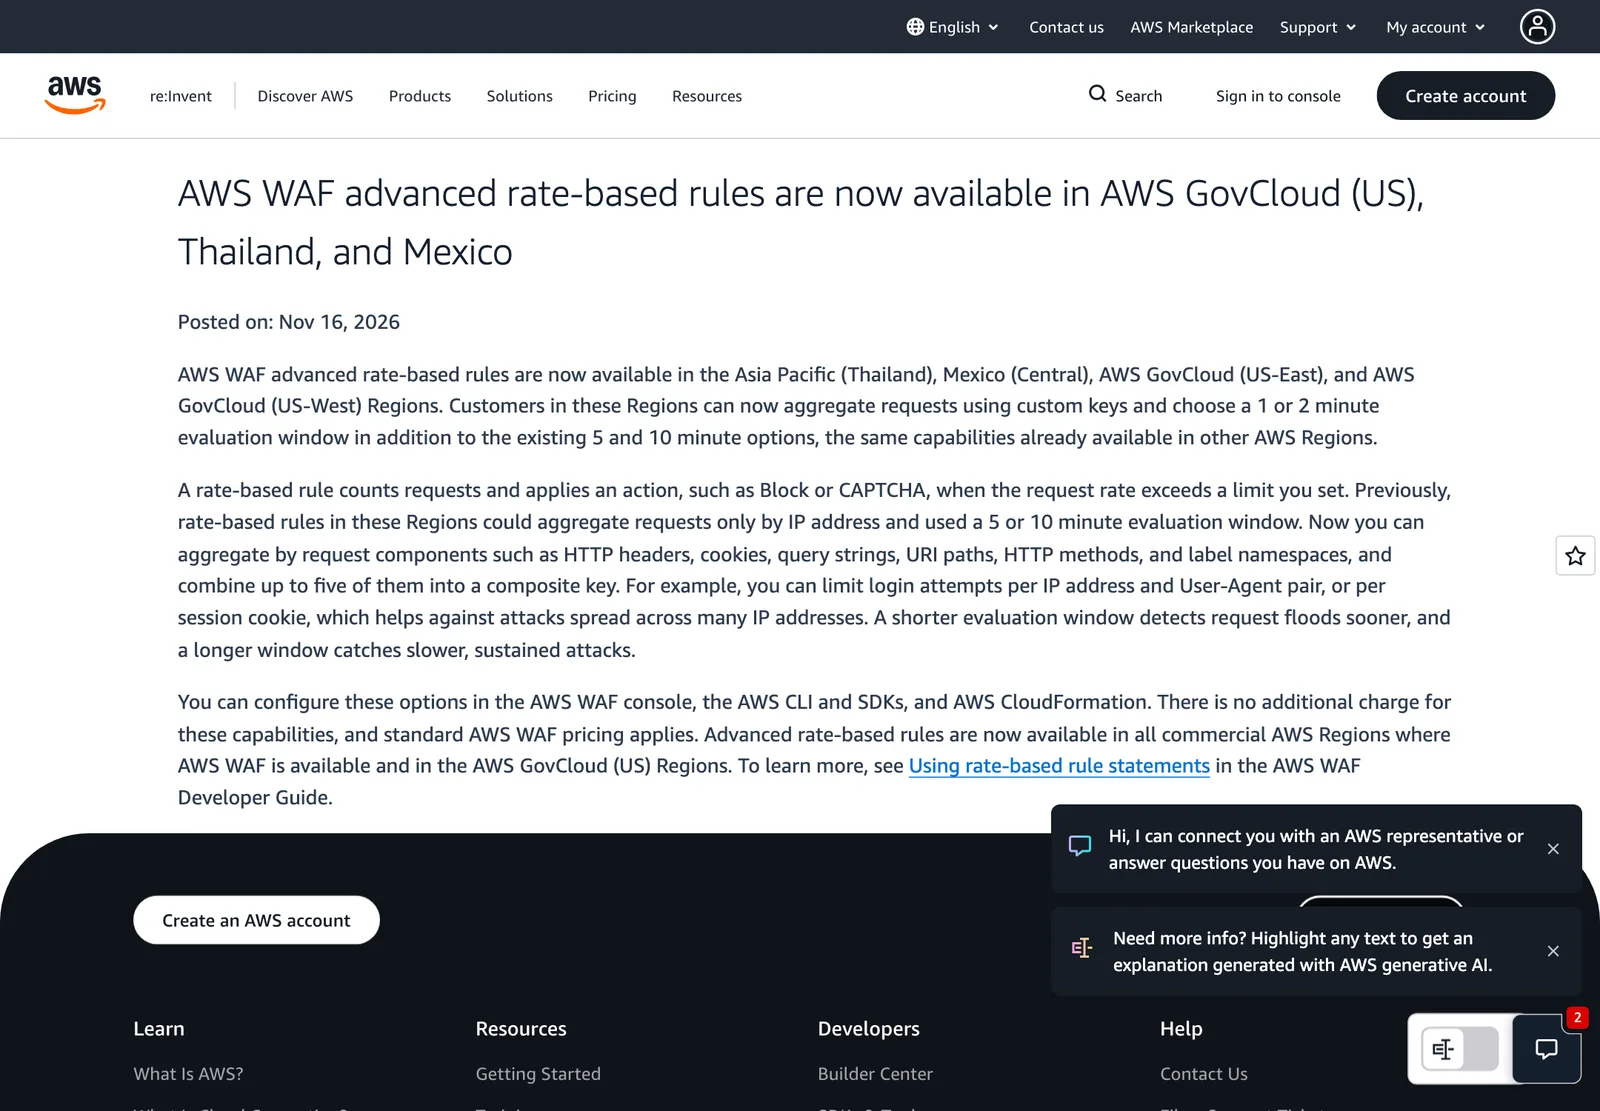
- AWS ประกาศเมื่อ 16 พฤศจิกายน 2026 ว่า AWS WAF advanced rate-based rules ใช้ได้ใน Asia Pacific (Thailand), Mexico (Central), AWS GovCloud (US-East) และ GovCloud (US-West)
- ก่อนหน้านี้ rate-based rule ใน Region เหล่านี้นับคำขอตามไอพีเท่านั้น และใช้หน้าต่างประเมิน 5 หรือ 10 นาที ตอนนี้เพิ่มหน้าต่าง 1 และ 2 นาที ด้วย
- รวมคำขอตามองค์ประกอบ เช่น HTTP header, cookie, query string, URI path, HTTP method และ label namespace และผสมได้สูงสุด 5 รายการ เป็นคีย์ผสม
- ตัวอย่างจาก AWS: จำกัดการล็อกอินต่อคู่ ไอพี + User-Agent หรือต่อ session cookie เพื่อรับมือการโจมตีที่กระจายหลายไอพี
- ไม่มีค่าบริการเพิ่ม ใช้ราคา AWS WAF มาตรฐาน คู่มือระบุต้นทุน 2 WCU ต่อกฎ บวก 30 WCU ต่อคีย์ที่กำหนดเอง
AWS WAF Region ไทย พร้อมใช้แล้ว Amazon Web Services ประกาศเมื่อ 16 พฤศจิกายน 2026 ว่าความสามารถ advanced rate-based rules ของ AWS WAF ใช้ได้ใน Region Asia Pacific (Thailand) แล้ว ร่วมกับ Mexico (Central), AWS GovCloud (US-East) และ GovCloud (US-West) เว็บที่ใช้ AWS WAF ใน Region ไทยจึงตั้งกฎจำกัดอัตราคำขอที่ละเอียดกว่าเดิมได้
AWS WAF Region ไทย ต่างจากเดิมอย่างไร
กฎ rate-based นับคำขอและทำตามที่กำหนด เช่น Block หรือ CAPTCHA เมื่ออัตราคำขอเกินขีดที่ตั้งไว้ AWS ระบุว่าก่อนหน้านี้ในสี่ Region ข้างต้น กฎแบบนี้รวมคำขอได้ตามที่อยู่ไอพีเท่านั้น และใช้หน้าต่างประเมิน 5 หรือ 10 นาที
ตอนนี้ลูกค้าใน Region เหล่านี้ได้ความสามารถเดียวกับ Region อื่นของ AWS
- คีย์รวมคำขอที่กำหนดเอง: รวมตาม HTTP header, cookie, query string, URI path, HTTP method และ label namespace
- คีย์ผสม: รวมได้สูงสุด 5 องค์ประกอบเป็นคีย์เดียว
- หน้าต่างประเมิน: เพิ่ม 1 นาทีและ 2 นาที นอกเหนือจาก 5 และ 10 นาที
- วิธีตั้งค่า: คอนโซล AWS WAF, AWS CLI, SDK และ AWS CloudFormation
- ราคา: ไม่มีค่าใช้จ่ายเพิ่มสำหรับความสามารถเหล่านี้ ใช้ราคา AWS WAF มาตรฐาน
AWS ระบุว่าตอนนี้ advanced rate-based rules ใช้ได้ในทุก Region เชิงพาณิชย์ที่มี AWS WAF และใน AWS GovCloud (US)
ตัวอย่างการใช้ AWS WAF Region ไทย
ตัวอย่างที่ AWS ยกคือจำกัดจำนวนครั้งที่ล็อกอินต่อคู่ไอพีและ User-Agent หรือต่อ session cookie ซึ่งช่วยรับมือการโจมตีที่กระจายมาจากไอพีจำนวนมาก เพราะการนับตามไอพีอย่างเดียวจับไม่ได้เมื่อผู้โจมตีสลับไอพี
เรื่องหน้าต่างประเมิน AWS อธิบายว่าหน้าต่างสั้นตรวจพบคำขอท่วมได้เร็วกว่า ส่วนหน้าต่างยาวจับการโจมตีที่ช้าและต่อเนื่องได้ดีกว่า ผู้ดูแลจึงอาจตั้งหลายกฎ เช่น กฎ 1 นาทีกับหน้า login และกฎ 10 นาทีกับ API ทั้งระบบ
ข้อควรรู้จากคู่มือ AWS WAF Region ไทย
คู่มือ Using rate-based rule statements in AWS WAF ระบุรายละเอียดที่ผู้ตั้งกฎต้องรู้
- ต้นทุนความจุ: กฎ rate-based ใช้ 2 WCU เป็นฐาน และบวก 30 WCU ต่อคีย์รวมที่กำหนดเอง จึงต้องนับรวมในขีดความจุของ web ACL ที่ใช้ และถ้าใช้ scope-down statement ต้องบวก WCU ของ statement นั้นด้วย
- ซ้อนกฎไม่ได้: rate-based statement ใช้ซ้อนใน statement อื่นไม่ได้ ใส่ได้โดยตรงใน protection pack (web ACL) หรือ rule group
- นับแยกตามอินสแตนซ์: AWS WAF ติดตามคำขอแยกสำหรับแต่ละอินสแตนซ์ของกฎ ถ้าใช้ตั้งค่าเดียวกันใน web ACL สองตัว หรือใช้ rule group ในหลายที่ แต่ละที่นับแยกกัน
- ทางเลือกอื่น: การจำกัดอัตรายังทำได้ด้วยระดับ targeted protection ของ Bot Control managed rule group แต่มีค่าบริการเพิ่ม
ผลของ AWS WAF Region ไทย ต่อธุรกิจที่ใช้ AWS Region ไทย
องค์กรไทยที่นำเว็บหรือ API ไปไว้ที่ Region ไทยเพื่อเก็บข้อมูลในประเทศ ก่อนหน้านี้มีตัวเลือกจำกัดอัตราน้อยกว่า Region อื่น ตอนนี้ตั้งกฎให้ตรงกับหน้า login, ฟอร์มสมัครสมาชิก หรือ API สำคัญได้ละเอียดขึ้น
- ไล่ดูหน้าที่ถูกยิงบ่อย เช่น login, OTP, ค้นหา และ API ชำระเงิน แล้วเลือกคีย์ที่แยกผู้ใช้จริงจากบอต
- ทดลองด้วยการตั้งกฎแบบ Count ก่อนเปลี่ยนเป็น Block หรือ CAPTCHA เพื่อดูว่าไม่บล็อกลูกค้าจริงที่ใช้ไอพีร่วมกัน
- นับ WCU ที่เพิ่มจากคีย์ผสม ก่อนตั้งหลายกฎใน web ACL เดียว
- เก็บล็อกการบล็อกไว้ประกอบการตรวจสอบเหตุการณ์
สรุปสิ่งที่ผู้ดูแลระบบควรทำต่อ
สำหรับผู้ดูแลที่ใช้ AWS WAF Region ไทยอยู่แล้ว ขั้นแรกคือเปิดดูกฎ rate-based เดิมที่นับตามไอพีอย่างเดียว แล้วถามว่ากฎเหล่านั้นจับผู้ใช้คนเดียวที่สลับไอพีได้หรือไม่ ถ้าตอบว่าไม่ ให้ทดลองเพิ่มคีย์ session cookie หรือ header ที่ระบุผู้ใช้ จากนั้นเลือกหน้าต่างประเมินที่ตรงกับพฤติกรรมของเว็บ ข้อมูลจาก AWS WAF Region ไทยในช่วงทดลองแบบ Count จะบอกว่ากฎใหม่ตรวจพบอะไรบ้างโดยยังไม่กระทบลูกค้า
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
กฎจำกัดอัตราคำขอต้องมีคนเฝ้าดูและปรับให้เข้ากับทราฟฟิกจริงอย่างต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลัก (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
AWS WAF Region ไทย คืออะไร?
AWS WAF Region ไทย คือความสามารถของ AWS WAF ที่ AWS ประกาศเมื่อ 16 พ.ย. 2026 ให้ใช้ใน Region Asia Pacific (Thailand) นับคำขอตามคีย์ที่กำหนดเอง เช่น header หรือ cookie และเลือกหน้าต่างประเมิน 1 หรือ 2 นาทีเพิ่มจาก 5 และ 10 นาที
AWS WAF Region ไทย ต่างจากเดิมอย่างไร?
เดิม rate-based rule ใน Region ไทยนับคำขอตามไอพีอย่างเดียวและประเมิน 5 หรือ 10 นาที ตอนนี้รวมคำขอตาม header, cookie, query string, URI path, HTTP method หรือ label namespace ได้ และผสมได้สูงสุด 5 รายการเป็นคีย์ผสม
AWS WAF advanced rate-based rules คิดเงินเพิ่มไหม?
ตามประกาศของ AWS ไม่มีค่าใช้จ่ายเพิ่มสำหรับความสามารถเหล่านี้ ใช้ราคา AWS WAF มาตรฐาน แต่คู่มือระบุว่ากฎ rate-based ใช้ 2 WCU เป็นต้นทุนพื้นฐาน และบวก 30 WCU ต่อคีย์ที่กำหนดเอง ซึ่งนับรวมในขีดความจุของ web ACL
เลือกหน้าต่างประเมิน 1 นาทีหรือ 10 นาที?
AWS อธิบายว่าหน้าต่างสั้นตรวจพบคำขอท่วมได้เร็วกว่า ส่วนหน้าต่างยาวจับการโจมตีที่ค่อย ๆ ทำต่อเนื่องได้ดีกว่า ผู้ดูแลควรเลือกตามลักษณะทราฟฟิกของระบบตัวเอง
แหล่งอ้างอิง
- AWS WAF advanced rate-based rules are now available in AWS GovCloud (US), Thailand, and Mexico — Amazon Web Services
- Using rate-based rule statements in AWS WAF - AWS WAF Developer Guide — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS152
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ