
AWS Security Hub Google Cloud ตรวจ VM, Cloud Run, image และ identity บน GCP ได้แล้ว ทดลองฟรี 30 วัน หลังนั้นคิดราคาเท่าทรัพยากร AWS ที่เทียบเท่า
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- AWS ประกาศเมื่อ 17 พฤศจิกายน 2026 ว่า AWS Security Hub เฝ้าระวังทรัพยากร Google Cloud Platform (GCP) ได้ ครอบคลุมการวิเคราะห์ความเสี่ยง การจัดการ posture และช่องโหว่ และการตอบสนอง นอกเหนือจากที่รองรับ Microsoft Azure อยู่แล้ว
- ค้นหาทรัพยากร GCP อัตโนมัติ 4 ประเภท ได้แก่ VM, container image ใน Artifact Registry, ฟังก์ชัน Cloud Run และ identity แล้วตรวจการตั้งค่าผิด การเปิดสู่อินเทอร์เน็ต และช่องโหว่ซอฟต์แวร์
- ตรวจ posture ตามมาตรฐาน CIS Benchmarks สำหรับ Google Cloud Platform Foundations ผลของ AWS กับ GCP อยู่ใน 1 มุมมอง เรียงลำดับความสำคัญเดียวกัน ใช้รูปแบบ finding และ workflow อัตโนมัติเดียวกัน
- ทดลองฟรี 30 วัน นับจากสร้างการเชื่อมต่อกับ GCP หลังนั้นราคาเท่ากับทรัพยากร AWS ที่เทียบเท่า
- สร้างการเชื่อมต่อได้ในทุก Region ที่มี Security Hub ยกเว้น Middle East (UAE), Middle East (Bahrain), Asia Pacific (Taipei) และ Asia Pacific (New Zealand)
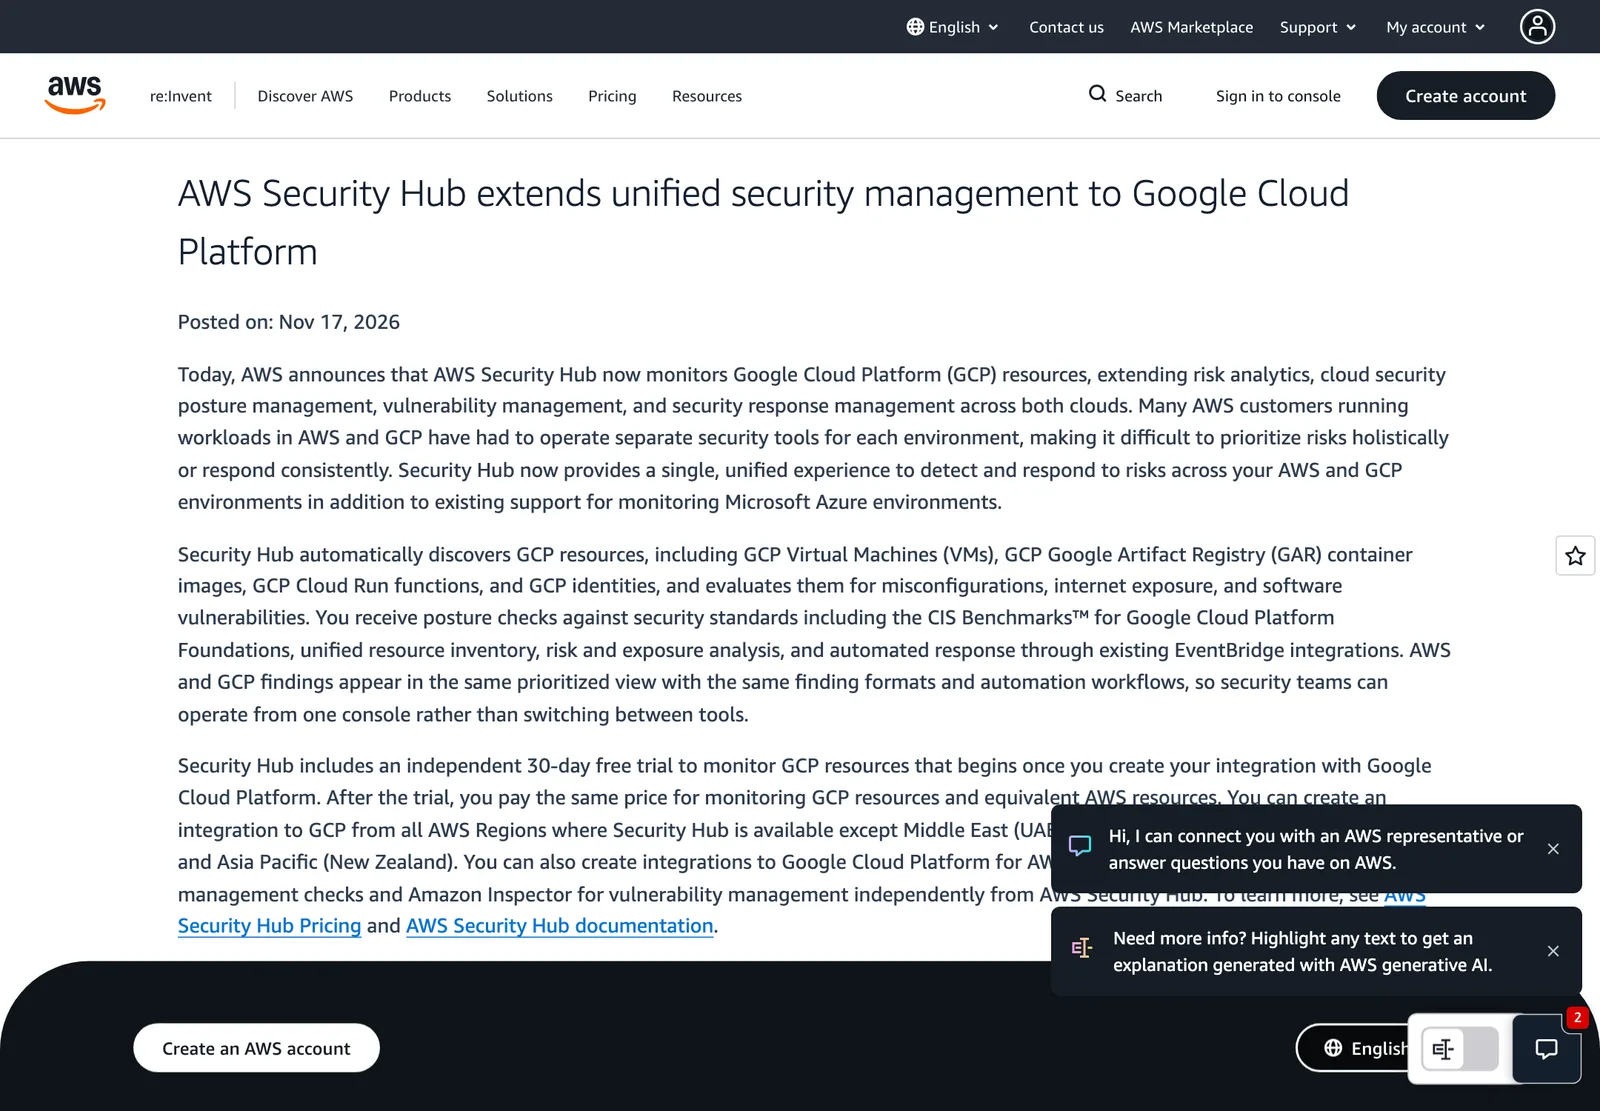
AWS Security Hub Google Cloud เปิดให้ใช้แล้ว Amazon Web Services ประกาศเมื่อ 17 พฤศจิกายน 2026 ว่า AWS Security Hub เฝ้าระวังทรัพยากรบน Google Cloud Platform (GCP) ได้ ขยายการวิเคราะห์ความเสี่ยง การจัดการ posture ความปลอดภัยของคลาวด์ การจัดการช่องโหว่ และการตอบสนองต่อเหตุ ไปครอบคลุมทั้งสองคลาวด์ ทีมความปลอดภัยที่รัน AWS คู่กับ GCP จึงดูความเสี่ยงของทั้งคู่ในคอนโซลเดียว
AWS Security Hub Google Cloud แก้ปัญหาอะไร
AWS อธิบายว่าลูกค้าจำนวนมากที่ใช้งานบนทั้ง AWS และ GCP ต้องใช้เครื่องมือความปลอดภัยแยกกันสำหรับแต่ละสภาพแวดล้อม ทำให้จัดลำดับความเสี่ยงภาพรวมและตอบสนองอย่างสม่ำเสมอได้ยาก Security Hub จึงเพิ่มประสบการณ์รวมเพื่อตรวจจับและตอบสนองความเสี่ยงทั้ง AWS และ GCP นอกเหนือจากที่รองรับสภาพแวดล้อม Microsoft Azure อยู่เดิม
AWS Security Hub Google Cloud ตรวจอะไรบ้าง
Security Hub ค้นหาทรัพยากร GCP อัตโนมัติ แล้วประเมินว่ามีการตั้งค่าผิด เปิดสู่อินเทอร์เน็ต หรือมีช่องโหว่ซอฟต์แวร์หรือไม่
- ทรัพยากรที่ค้นพบ: GCP Virtual Machines, container image ใน Google Artifact Registry, ฟังก์ชัน Cloud Run และ identity
- มาตรฐาน posture: รวม CIS Benchmarks สำหรับ Google Cloud Platform Foundations
- ความสามารถร่วม: บัญชีทรัพยากรรวม การวิเคราะห์ความเสี่ยงและการเปิดสู่ภายนอก และการตอบสนองอัตโนมัติผ่านการเชื่อมต่อ EventBridge ที่มีอยู่
- มุมมองเดียว: finding ของ AWS และ GCP อยู่ในมุมมองเรียงลำดับความสำคัญเดียวกัน ใช้รูปแบบ finding และ workflow อัตโนมัติเดียวกัน
- แยกใช้บางส่วนได้: สร้างการเชื่อมต่อกับ GCP สำหรับ AWS Security Hub CSPM (ตรวจ posture) และ Amazon Inspector (จัดการช่องโหว่) แยกจาก Security Hub ได้
ราคาและ Region ของ AWS Security Hub Google Cloud
ตามประกาศ Security Hub มีช่วงทดลองฟรี 30 วันแยกต่างหากสำหรับการเฝ้าระวัง GCP โดยเริ่มนับเมื่อสร้างการเชื่อมต่อกับ Google Cloud Platform หลังช่วงทดลอง จ่ายราคาเท่ากับการเฝ้าระวังทรัพยากร AWS ที่เทียบเท่า ตัวเลขราคาไม่อยู่ในประกาศ ต้องดูหน้า AWS Security Hub Pricing
สร้างการเชื่อมต่อกับ GCP ได้จากทุก AWS Region ที่มี Security Hub ยกเว้น Middle East (UAE), Middle East (Bahrain), Asia Pacific (Taipei) และ Asia Pacific (New Zealand) ประกาศไม่ได้ระบุ Region ไทยหรือสิงคโปร์ในรายการยกเว้น
ความสามารถหลักของ Security Hub ที่ AWS Security Hub Google Cloud ใช้ร่วมกัน
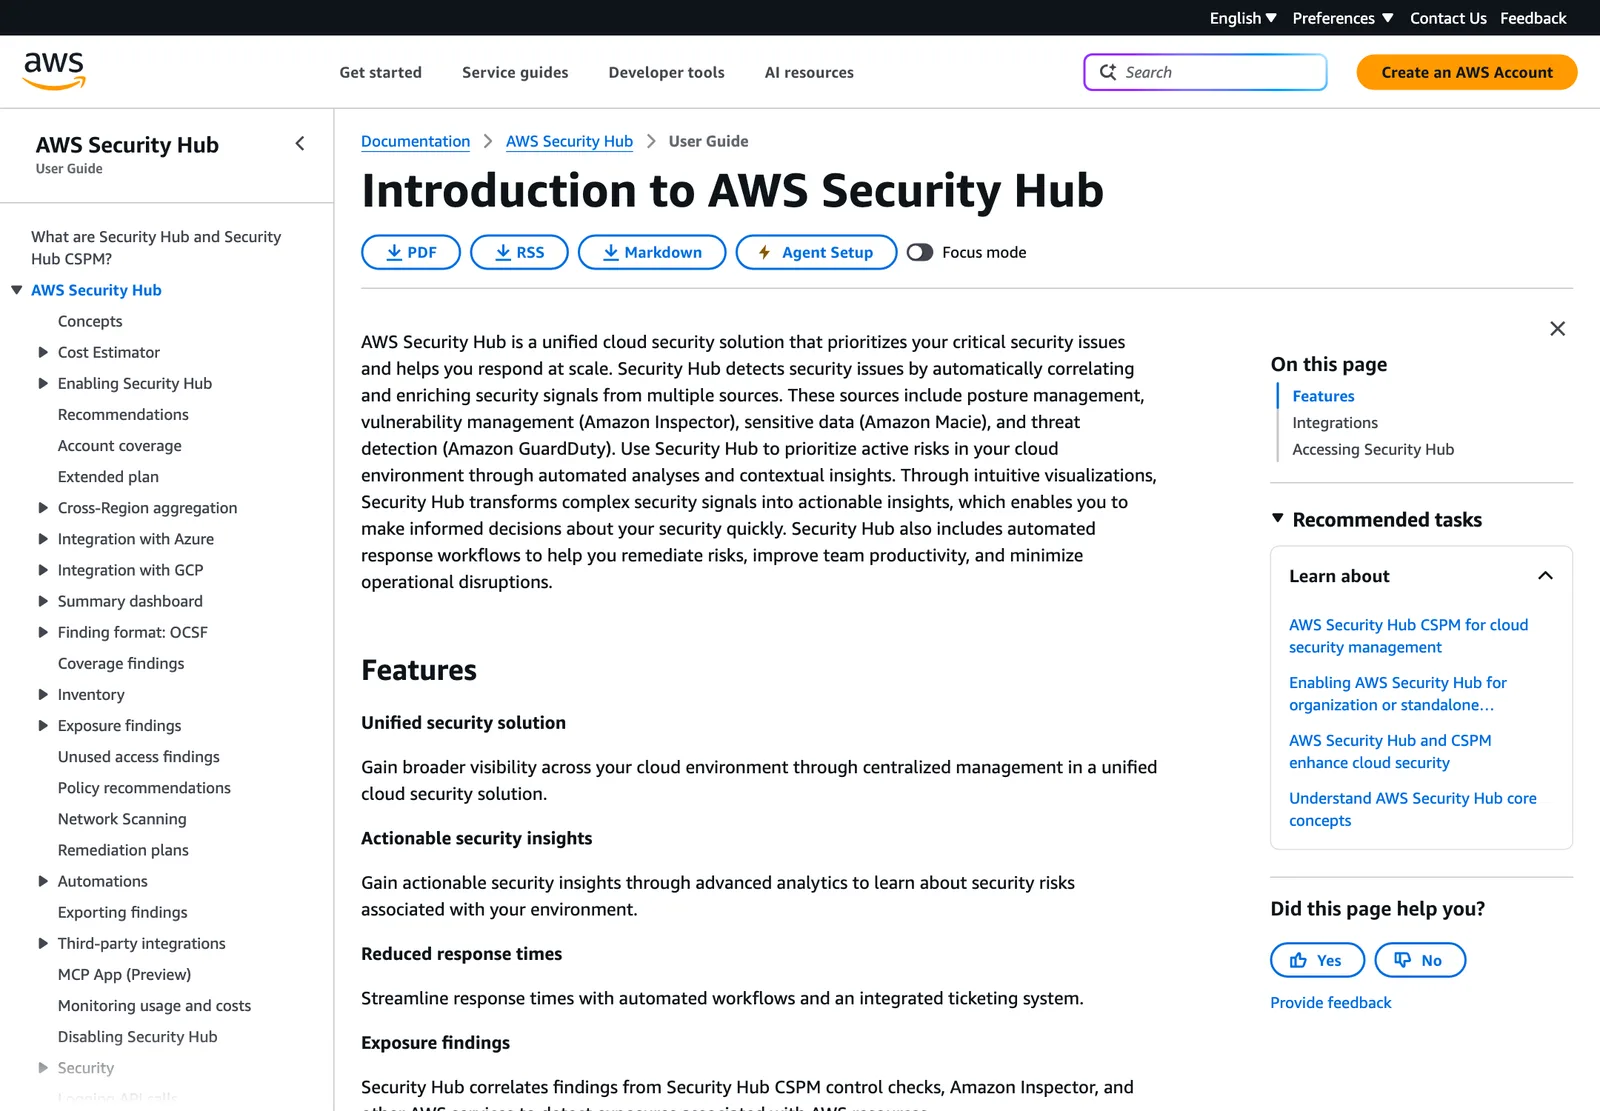
คู่มือ AWS Security Hub User Guide อธิบายว่าบริการเชื่อมโยงสัญญาณความปลอดภัยจากหลายแหล่ง ได้แก่ posture management, การจัดการช่องโหว่ด้วย Amazon Inspector, ข้อมูลอ่อนไหวจาก Amazon Macie และการตรวจจับภัยคุกคามจาก Amazon GuardDuty
- Exposure findings: เชื่อมโยง finding จากการตรวจ Security Hub CSPM, Amazon Inspector และบริการ AWS อื่นเพื่อหาความเสี่ยงที่เปิดต่อภายนอก
- วิเคราะห์สิทธิ์ที่ไม่ได้ใช้: ระบุ IAM role, ผู้ใช้, access key และสิทธิ์ที่ไม่ถูกใช้ในช่วงย้อนหลัง 90 วัน และสร้างคำแนะนำนโยบายสิทธิ์ขั้นต่ำให้
- รูปแบบ OCSF: finding ใช้ Open Cybersecurity Schema Framework
- attack path graph: แผนภาพในคอนโซลที่แสดงว่าผู้โจมตีอาจเข้าถึงและยึดทรัพยากรที่เกี่ยวข้องกับ exposure finding ได้อย่างไร
- เชื่อมระบบตั๋ว: เช่น Jira Cloud หรือ ServiceNow ITSM เพื่อสร้างตั๋วจาก finding
ผลของ AWS Security Hub Google Cloud ต่อองค์กรไทยที่ใช้หลายคลาวด์
องค์กรไทยที่มีงานบน AWS และ Google Cloud พร้อมกัน เช่น ระบบหลังบ้านบน AWS และงานวิเคราะห์ข้อมูลบน GCP มักมีรายงานความเสี่ยงแยกกันสองชุด AWS Security Hub Google Cloud ช่วยรวมการจัดลำดับ แต่มีข้อที่ต้องตรวจก่อนใช้
- ตรวจ Region ที่ใช้: Region ที่ถูกยกเว้นมี 4 แห่ง ส่วน Region ไทยและสิงคโปร์ไม่อยู่ในรายการยกเว้นตามประกาศ แต่ควรยืนยันในคอนโซลของตัวเอง
- ประเมินต้นทุนหลังทดลอง: หลัง 30 วัน ราคาเท่าทรัพยากร AWS ที่เทียบเท่า จำนวน VM และ image บน GCP จึงมีผลต่อค่าใช้จ่าย
- กำหนดสิทธิ์การเชื่อมต่อ: การเชื่อมต่อกับ GCP ต้องให้สิทธิ์อ่านข้อมูลทรัพยากร ควรให้เท่าที่จำเป็นและเก็บบันทึกการเข้าถึง
- มีเจ้าของ finding: เครื่องมือรวมไม่ช่วยถ้าไม่มีคนรับผิดชอบปิด finding ควรกำหนดทีมเจ้าของบน GCP กับบน AWS ให้ชัด
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ยิ่งมีหลายคลาวด์ ยิ่งต้องมีคนดูแลการตั้งค่าและตอบสนองต่อ finding อย่างต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลัก (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยของ AWS Security Hub Google Cloud และข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
AWS Security Hub Google Cloud คืออะไร?
AWS Security Hub Google Cloud คือความสามารถที่ AWS ประกาศเมื่อ 17 พ.ย. 2026 ให้ Security Hub เฝ้าระวังทรัพยากรบน Google Cloud Platform ด้วย โดยค้นหา VM, container image ใน Artifact Registry, ฟังก์ชัน Cloud Run และ identity แล้วตรวจการตั้งค่าผิด การเปิดสู่อินเทอร์เน็ต และช่องโหว่ในมุมมองเดียวกับ AWS
AWS Security Hub Google Cloud ตรวจมาตรฐานอะไร?
ตามประกาศของ AWS ตรวจ posture ตามมาตรฐานรวมถึง CIS Benchmarks สำหรับ Google Cloud Platform Foundations และมีบัญชีทรัพยากรรวม การวิเคราะห์ความเสี่ยงและการเปิดสู่ภายนอก รวมถึงการตอบสนองอัตโนมัติผ่านการเชื่อมต่อกับ EventBridge ที่มีอยู่
AWS Security Hub Google Cloud คิดเงินอย่างไร?
ทดลองใช้ฟรี 30 วันนับจากสร้างการเชื่อมต่อกับ GCP หลังจากนั้นจ่ายราคาเท่ากับการเฝ้าระวังทรัพยากร AWS ที่เทียบเท่า ตามประกาศของ AWS ตัวเลขราคาจริงต้องดูหน้า AWS Security Hub Pricing
AWS Security Hub Google Cloud ใช้ได้ใน Region ไหน?
สร้างการเชื่อมต่อกับ GCP ได้จากทุก AWS Region ที่มี Security Hub ยกเว้น Middle East (UAE), Middle East (Bahrain), Asia Pacific (Taipei) และ Asia Pacific (New Zealand) ตามประกาศของ AWS
แหล่งอ้างอิง
- AWS Security Hub extends unified security management to Google Cloud Platform — Amazon Web Services
- What is AWS Security Hub? - AWS Security Hub User Guide — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS152Google Cloud126Google255Amazon100ServiceNow7
- ประเทศและสถานที่
- สหรัฐอาหรับเอมิเรตส์47สิงคโปร์290
- ผลิตภัณฑ์และเทคโนโลยี
- Cloud Run12Microsoft Azure103Amazon GuardDuty3Jira7
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ