
Azure Enclave GA แล้ว Microsoft เปิดคลาวด์แยกขาดสำเร็จรูปให้รัฐและธุรกิจที่ถูกกำกับเข้ม
Microsoft ประกาศ Azure Enclave GA เมื่อ 13 ต.ค. 2026 บริการสร้างเครือข่ายแยกขาดสำหรับงานอ่อนไหวบน Azure และ Azure Government คิดราคาปลีก 1.67 ดอลลาร์ต่อชั่วโมง
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Microsoft ประกาศ Azure Enclave GA (เปิดให้ใช้งานทั่วไป) เมื่อ 13 ตุลาคม 2026 ทั้งบน Azure และ Azure for US Government สำหรับงานที่ต้องแยกเครือข่ายและควบคุมการเข้าถึงเข้มงวด
- บริการใช้โครงสร้าง community เป็นศูนย์กลางเครือข่าย การกำกับ และการเฝ้าระวัง โดยมี enclave เป็นเครือข่ายเสมือนแบบ zero trust ที่แยกจากกัน และรับเฉพาะทราฟฟิกที่กำหนดไว้ชัดเจน
- Azure Retail Prices API แสดงราคามิเตอร์ Standard Service ที่ 1.67 ดอลลาร์สหรัฐต่อชั่วโมง (Global) และ 2.09 ดอลลาร์ (US Gov) มีผลตั้งแต่ 1 ตุลาคม 2026 ยังไม่รวมค่าทรัพยากรที่ลูกค้าวางใน enclave
- การรับรอง FedRAMP และ DoD Impact Level 4, 5, 6 รวมถึง ICD 503 ยังอยู่ระหว่างดำเนินการ และ Microsoft ย้ำว่าลูกค้ายังต้องตั้งค่าและรับผิดชอบการปฏิบัติตามข้อกำหนดเอง
Microsoft ประกาศเมื่อวันที่ 13 ตุลาคม 2026 ว่า Azure Enclave บริการสร้างสภาพแวดล้อมคลาวด์แบบแยกขาดสำหรับงานที่อ่อนไหว เปิดให้ใช้งานทั่วไปแล้ว (Azure Enclave GA) ทั้งบน Azure และ Azure for US Government โดยคิดค่าบริการรายชั่วโมงต่อ enclave ซึ่งราคาขายปลีกแบบ Global อยู่ที่ 1.67 ดอลลาร์สหรัฐต่อชั่วโมง
ผู้เขียนประกาศคือ Douglas Phillips ประธานและประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของ Microsoft Specialized Clouds ซึ่งวางกลุ่มเป้าหมายไว้ที่หน่วยงานรัฐบาลสหรัฐฯ ผู้รับเหมาด้านกลาโหม ห้องปฏิบัติการ และมหาวิทยาลัย รวมถึงรัฐบาลประเทศอื่นและธุรกิจที่ถูกกำกับเข้ม เช่น โรงพยาบาล บริษัทยา สถาบันวิจัย และสถาบันการเงิน
Azure Enclave GA คืออะไร และทำงานอย่างไร
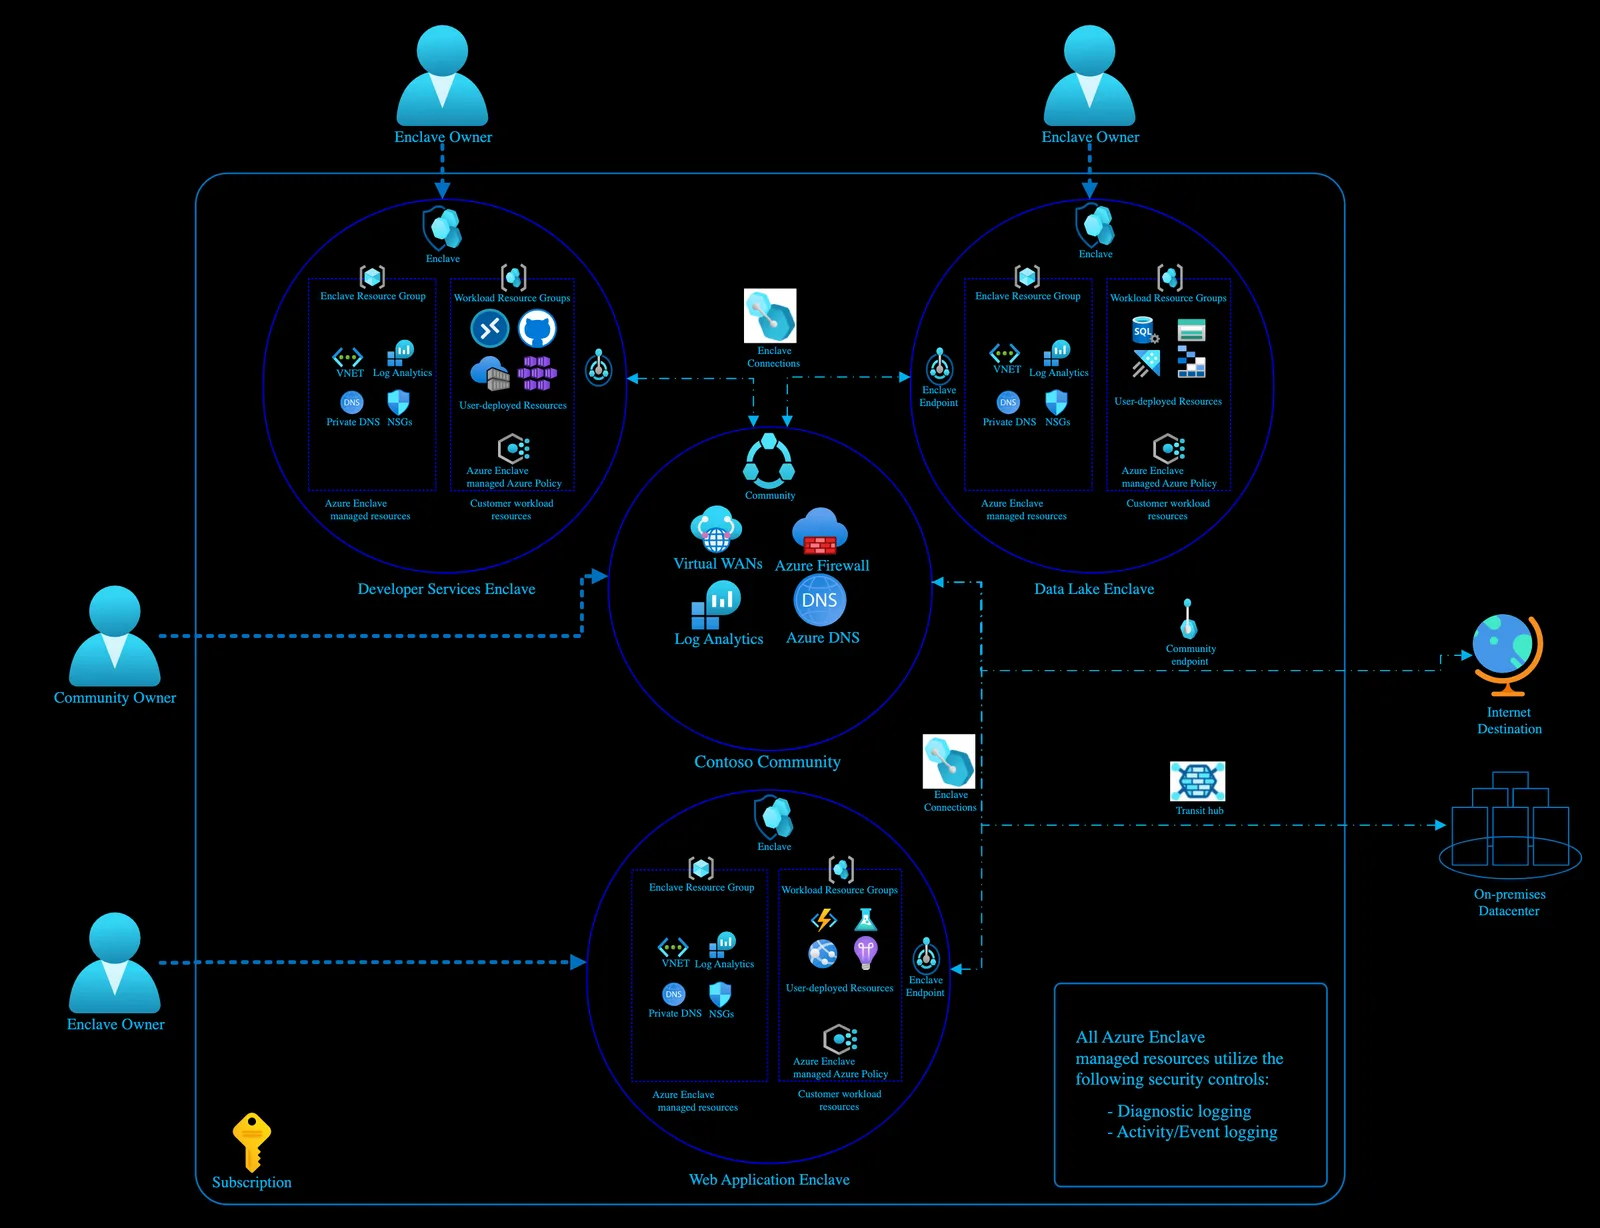
Microsoft อธิบายว่า Azure Enclave เป็นบริการแบบ managed ที่ช่วยให้องค์กรตั้งสภาพแวดล้อมแยกขาดสำหรับงานอ่อนไหวได้จากแม่แบบเดียวกัน แทนที่จะออกแบบสถาปัตยกรรมแยกเครือข่ายใหม่ทุกโครงการ เอกสาร Microsoft Learn ระบุว่าบริการรองรับทั้งสภาพแวดล้อมเชิงพาณิชย์และแบบ air-gapped และแบ่งเป็น 3 ชั้น
| ชั้น | หน้าที่ | สิ่งที่ระบบสร้างให้ |
|---|---|---|
| Community | ศูนย์กลางเครือข่าย การกำกับ และการเฝ้าระวังของ enclave หลายตัว | Azure Virtual WAN, Azure Firewall, Firewall Policy, Log Analytics |
| Enclave | เครือข่ายเสมือนแบบ zero trust ที่แยกจากกัน ลูกค้าแก้เครือข่ายตรง ๆ ไม่ได้ ต้องผ่าน endpoint | Virtual Network, NSG ทุก subnet, Key Vault เข้ารหัส flow log, Azure Bastion (ไม่บังคับ) |
| Workload | กลุ่ม resource group ของลูกค้าที่ผูกกับ enclave | ทรัพยากรที่วางในนี้รับนโยบายและสิทธิ์ของ enclave ไปโดยอัตโนมัติ |
การเชื่อมต่อออกนอกขอบเขตทำผ่าน enclave endpoint, community endpoint และ transit hub ที่ต่อกับ VPN Gateway หรือ ExpressRoute ทราฟฟิกที่ไม่ได้กำหนดไว้ชัดเจนจะไม่ผ่าน ส่วนการกำกับใช้ Azure Policy คู่กับ deny assignment ของ RBAC เพื่อกันการแก้ไขทรัพยากรที่ระบบดูแล และส่งล็อกไปยัง Log Analytics ของ community, ของ enclave หรือทั้งสองที่ ต่อกับ SIEM อย่าง Microsoft Sentinel ได้
Microsoft อ้างว่าการตั้งสภาพแวดล้อมปลอดภัยแบบเดิมใช้เวลาวางแผนและทดสอบหลายสัปดาห์ถึงหลายเดือน แต่ Azure Enclave ลดเหลือหลักชั่วโมงหรือวัน ประกาศยังแนะนำให้เริ่มจากงานเดียวกับผู้ใช้กลุ่มเดียว แล้วค่อยขยายไปยังทีม แอปพลิเคชัน หรือพันธมิตรอื่น
ราคาและการรับรองหลังประกาศ Azure Enclave GA
หน้าราคาของ Microsoft ระบุว่าคิดเงินรายชั่วโมงต่อ enclave ครอบคลุม community, endpoint, enclave connection, dedicated hub และ transit hub ส่วนค่าทรัพยากรที่ระบบจัดการให้ เช่น Azure Firewall และ Virtual WAN รวมถึงบริการที่ลูกค้าวางเองอย่างฐานข้อมูลหรือ VM คิดแยก ตัวเลขใน Azure Retail Prices API มีดังนี้
| รายการ | ราคาขายปลีก | มีผลตั้งแต่ |
|---|---|---|
| Azure Enclave Standard Service (Global) | 1.67 ดอลลาร์สหรัฐต่อชั่วโมง | 1 ตุลาคม 2026 |
| Azure Enclave Standard Service (US Gov) | 2.09 ดอลลาร์สหรัฐต่อชั่วโมง | 1 ตุลาคม 2026 |
ถ้าเปิด enclave หนึ่งตัวต่อเนื่อง 730 ชั่วโมง ค่าบริการส่วนนี้อยู่ราว 1,219 ดอลลาร์สหรัฐต่อเดือน (คำนวณโดยกองบรรณาธิการ ยังไม่รวม Firewall, Virtual WAN และทรัพยากรอื่น)
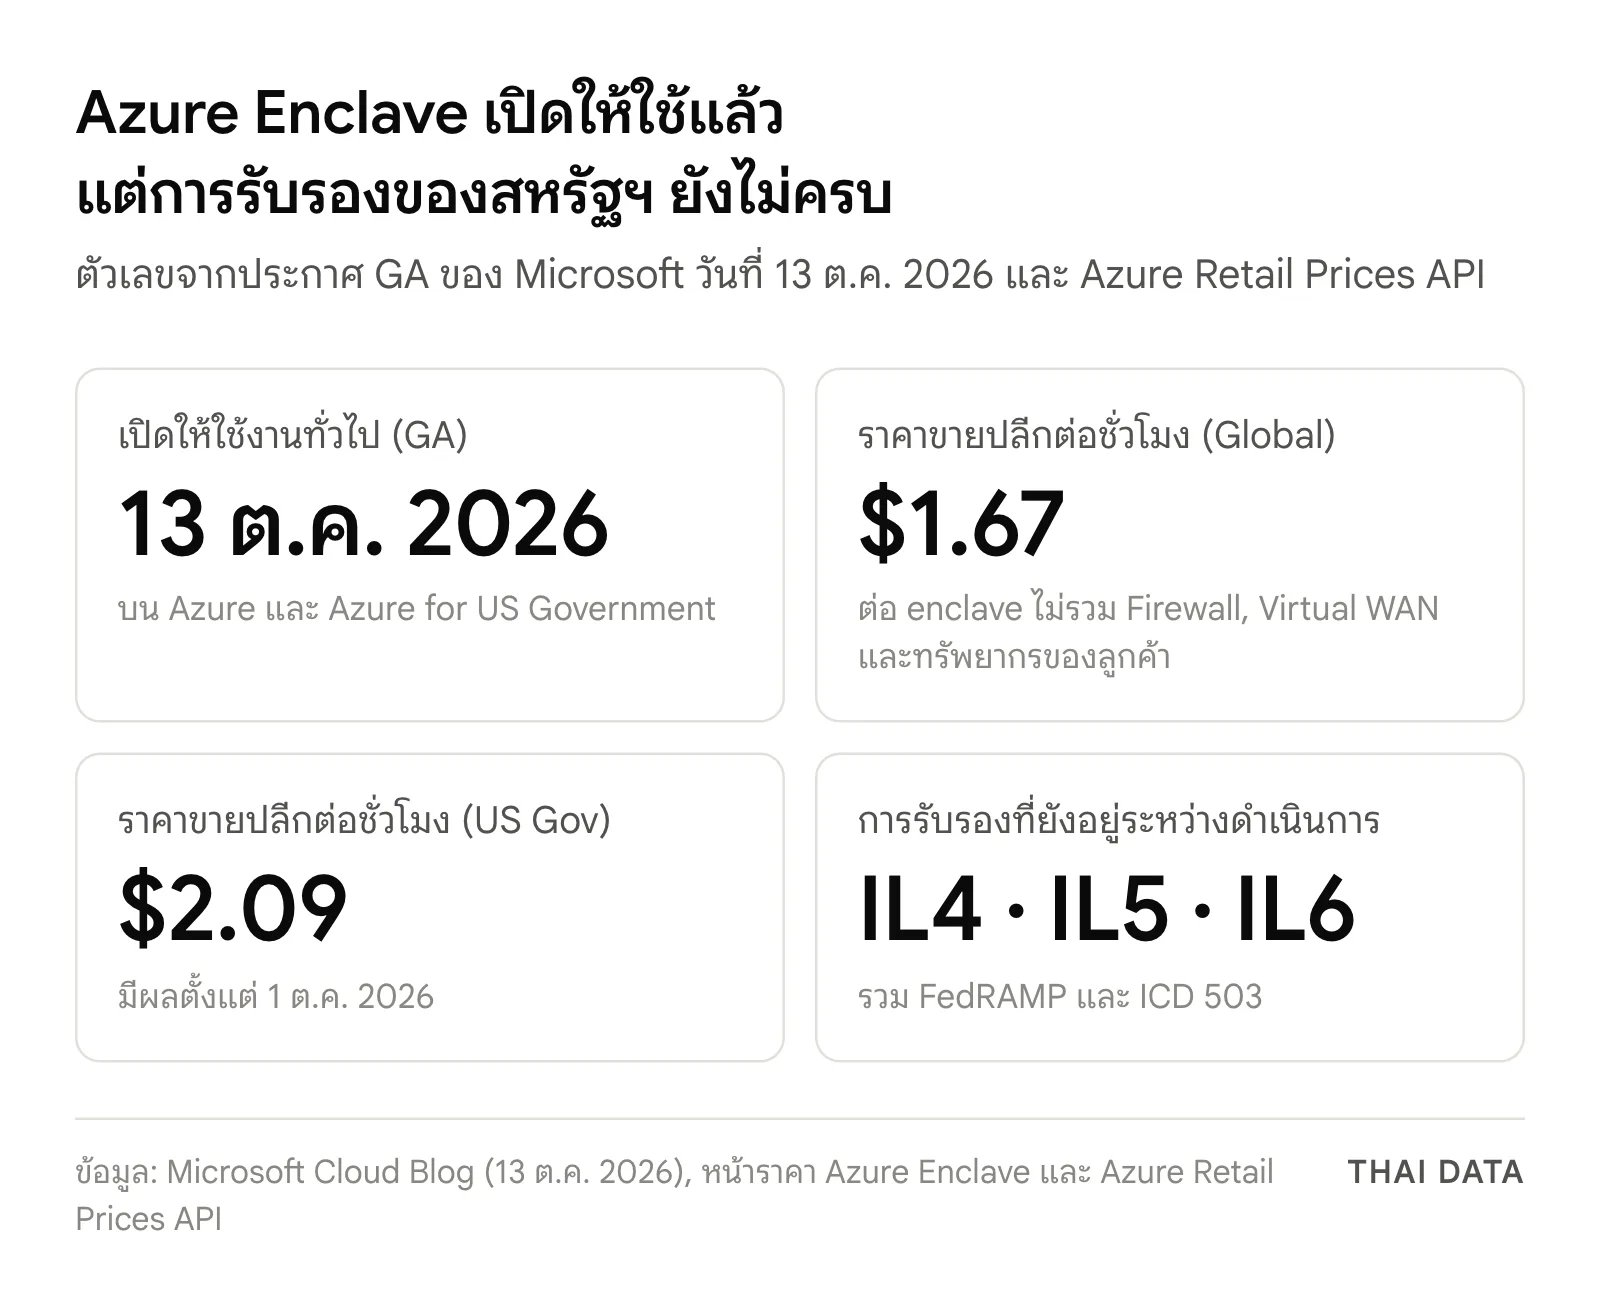
ด้านการรับรอง ประกาศระบุว่า FedRAMP, DoD Impact Level 4, 5 และ 6 และสภาพแวดล้อมตาม ICD 503 ของหน่วยข่าวกรองสหรัฐฯ ยังอยู่ระหว่างดำเนินการ และเขียนชัดว่าลูกค้ายังต้องรับผิดชอบการตั้งค่าและการปฏิบัติตามข้อกำหนดของตัวเอง Carroll Moon ซีอีโอและผู้ร่วมก่อตั้ง CloudFit ซึ่งเป็นพันธมิตรที่ให้ความเห็นในประกาศ ระบุว่าบริการนี้ "สอดคล้องกับมาตรฐานความปลอดภัยที่รัฐบาลสหรัฐฯ และพันธมิตรใช้" ขณะที่ Accenture Federal Services มองว่าช่วยให้ทีมใช้เวลากับโครงสร้างพื้นฐานน้อยลง
ทำไม Azure Enclave GA จึงสำคัญ
ผู้ให้บริการคลาวด์รายใหญ่กำลังแข่งกันเสนอ "พื้นที่แยกเฉพาะ" ให้หน่วยงานที่กังวลเรื่องการควบคุมข้อมูล ตัวอย่างใกล้ ๆ คือคลาวด์แยกเฉพาะลูกค้าของ Orange Business ที่ได้รับรอง SecNumCloud ในฝรั่งเศส จุดต่างของ Azure Enclave คืออยู่บนภูมิภาค Azure เดิม แต่จัดชุดการแยกเครือข่าย นโยบาย และการบันทึกล็อกเป็นบริการสำเร็จรูป แทนที่ทีมไอทีจะต้องประกอบ landing zone เองตามแนวคิด Zero Trust
อีกด้านหนึ่ง ประกาศ Azure Enclave GA ยังไม่ได้แก้คำถามเรื่องที่ตั้งข้อมูลโดยตรง บริการช่วยเรื่องการแยกและการกำกับภายในภูมิภาคที่เลือก แต่ภูมิภาคที่เปิดให้บริการ และกฎหมายที่ผู้ให้บริการต้องปฏิบัติตาม ยังขึ้นกับภูมิภาค Azure ที่องค์กรเลือกใช้
ผลต่อองค์กรไทย
- องค์กรที่ถูกกำกับเข้ม เช่น ธนาคาร ประกัน โรงพยาบาล และหน่วยงานรัฐที่ใช้ Azure อยู่แล้ว ควรใช้จังหวะ Azure Enclave GA เทียบบริการนี้กับ landing zone ที่สร้างเอง ว่าลดงานออกแบบและงานตรวจสอบได้จริงเท่าไร
- ตรวจภูมิภาคก่อนวางแผน ดูหน้า products by region ของ Azure ว่า Azure Enclave เปิดในภูมิภาคที่องค์กรใช้หรือภูมิภาคใกล้ไทยหรือยัง และเทียบกับข้อกำหนดเรื่องที่ตั้งข้อมูลขององค์กร
- ตั้งงบให้ครบ ค่าบริการราว 1.67 ดอลลาร์ต่อชั่วโมงต่อ enclave เป็นเพียงส่วนหนึ่ง ต้องรวม Azure Firewall, Virtual WAN, Log Analytics และทรัพยากรในแต่ละ enclave ด้วย องค์กรที่ต้องแยกหลายระบบอาจมีหลาย enclave
- อย่าถือว่าการรับรองของสหรัฐฯ ใช้แทนข้อกำหนดไทยได้ FedRAMP และ Impact Level ยังอยู่ระหว่างดำเนินการ และเป็นมาตรฐานของสหรัฐฯ ฝ่ายกำกับดูแลภายในต้องเทียบกับข้อกำหนดของหน่วยงานกำกับไทยเอง
- เริ่มจากโครงการนำร่องหนึ่งงาน ตามที่ Microsoft แนะนำ เช่น ระบบวิเคราะห์ข้อมูลอ่อนไหวที่ต้องแชร์กับพันธมิตร แล้ววัดเวลาตั้งระบบและค่าใช้จ่ายจริงก่อนขยาย ติดตามข่าวคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Azure Enclave GA คืออะไร?
Azure Enclave GA คือการที่ Microsoft เปิดให้ใช้ Azure Enclave ทั่วไปตั้งแต่ 13 ตุลาคม 2026 บน Azure และ Azure for US Government เป็นบริการที่ช่วยสร้างและดูแลสภาพแวดล้อมคลาวด์แบบแยกขาดสำหรับงานอ่อนไหว โดยมีการแยกเครือข่าย นโยบายกำกับ และการบันทึกล็อกมาให้สำเร็จรูป
Azure Enclave GA แล้วราคาเท่าไร?
หลัง Azure Enclave GA บริการคิดเงินรายชั่วโมงต่อ enclave บวกค่าทรัพยากรที่ระบบจัดการให้และค่าบริการที่ลูกค้าวางเอง Azure Retail Prices API แสดงมิเตอร์ Standard Service ที่ 1.67 ดอลลาร์สหรัฐต่อชั่วโมงแบบ Global และ 2.09 ดอลลาร์สำหรับ US Gov มีผลตั้งแต่ 1 ตุลาคม 2026
enclave ใน Azure Enclave เหมือน enclave ของ confidential computing หรือไม่?
ไม่เหมือน เอกสาร Microsoft Learn อธิบายว่า enclave ใน Azure Enclave คือเครือข่ายเสมือน (Azure Virtual Network) แบบ zero trust ที่แยกจากกันและถูกกำกับด้วย Azure Policy ส่วน enclave ในงาน confidential computing หมายถึงพื้นที่ประมวลผลที่ฮาร์ดแวร์ป้องกันไว้ ซึ่งเป็นคนละบริการกัน
หลัง Azure Enclave GA บริการได้รับรอง FedRAMP แล้วหรือยัง?
ยังไม่ครบ ประกาศ Azure Enclave GA ระบุว่าการรับรอง FedRAMP และ DoD Impact Level 4, 5 และ 6 รวมถึงสภาพแวดล้อมตาม ICD 503 ของหน่วยข่าวกรองสหรัฐฯ ยังอยู่ระหว่างดำเนินการ และลูกค้ายังต้องตั้งค่าระบบให้ตรงข้อกำหนดของตัวเอง
แหล่งอ้างอิง
- Azure Enclave is now generally available: Managed workload isolation for government and regulated industries — Microsoft
- What is Azure Enclave? — Microsoft Learn
- Azure Enclave — Microsoft Azure
- Azure Enclave pricing — Microsoft Azure
- Azure Retail Prices API — Azure Enclave — Microsoft Azure
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft52Accenture3
- ประเทศและสถานที่
- สหรัฐอเมริกา243ฝรั่งเศส54
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft Azure16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ