
Azure External Key Management เปิดใช้ทั่วไป ให้องค์กรเก็บกุญแจหลักไว้ใน HSM ของตัวเอง
Azure External Key Management เปิดใช้ทั่วไปทุก Azure public region ให้เก็บกุญแจหลักไว้ใน HSM ขององค์กรเอง ในอัปเดต Microsoft Sovereign Cloud วันที่ 20 ต.ค. 2026
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- 20 ตุลาคม 2026 Microsoft ประกาศอัปเดต Microsoft Sovereign Cloud โดยรายการที่ใช้ได้ทันทีคือ Azure External Key Management ของ Azure Key Vault Managed HSM ซึ่งเปิดใช้ทั่วไป (GA) ในทุก Azure public region
- หน้า Azure Updates ระบุว่าฟีเจอร์นี้เข้า public preview เดือนกรกฎาคม 2026 และ GA เดือนตุลาคม 2026 การเปิดใช้ต้องผ่านทีมดูแลบัญชีของ Microsoft และ proxy กับ HSM ภายนอกอยู่นอก SLA ของ Managed HSM
- ฝั่ง Azure Local: confidential VM เปิดใช้ทั่วไปแล้ว ส่วน Foundry Local และ GitHub Enterprise Local จะเปิดใช้ทั่วไปในงาน Microsoft Ignite ที่ซานฟรานซิสโกเดือนพฤศจิกายน 2026
- Sovereign Control Panel ซึ่งอยู่ในรุ่น private preview จะเข้า public preview ที่ Ignite ส่วน Data Guardian และ Production Touch Ledger ใช้กับลูกค้าใน EU และ EFTA เท่านั้น
- Microsoft ระบุว่าการเลือกที่ตั้งข้อมูลทำได้จากมากกว่า 80 Azure region แต่การเลือก Region อย่างเดียวไม่พอสำหรับงาน AI ที่มีข้อมูลอ่อนไหวในหลายขั้นตอน
Microsoft ประกาศอัปเดตชุดบริการ Microsoft Sovereign Cloud เมื่อวันที่ 20 ตุลาคม 2026 และรายการที่องค์กรใช้ได้ทันทีคือ Azure External Key Management ซึ่งเปิดใช้ทั่วไป (General Availability) ในทุก Azure public region ให้องค์กรเก็บกุญแจหลักที่ใช้เข้ารหัสข้อมูลบน Azure ไว้ใน HSM ที่ตัวเองเป็นเจ้าของ นอกโครงสร้างพื้นฐานของ Microsoft
ชุดประกาศเดียวกันยังมีเครื่องมือดูสถานะด้านอธิปไตยข้อมูล ระบบเฝ้าดูการเข้าถึงของวิศวกร Microsoft สำหรับลูกค้ายุโรป และบริการใหม่บน Azure Local สำหรับองค์กรที่ต้องรันระบบในศูนย์ข้อมูลของตัวเอง บางรายการจะเปิดตัวในงาน Microsoft Ignite เดือนพฤศจิกายน Douglas Phillips ประธานและประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของ Microsoft Specialized Clouds เขียนว่า "อธิปไตยทางดิจิทัลควรให้องค์กรควบคุมและรักษาความปลอดภัยของเทคโนโลยีที่ต้องพึ่งพาได้มากขึ้น ขณะที่ยังสร้างนวัตกรรมต่อไปได้"
Azure External Key Management ทำงานอย่างไร
เดิม Azure Key Vault Managed HSM ให้องค์กรมี HSM แบบ single-tenant สำหรับกุญแจที่บริการ Azure ใช้อยู่แล้ว แต่ตัว HSM ยังอยู่ในศูนย์ข้อมูลของ Microsoft ส่วน Azure External Key Management ย้าย key-encryption key ออกไปอยู่ใน HSM ที่ลูกค้าดูแลเอง ทั้งแบบตั้งในองค์กรหรือฝากไว้กับผู้ให้บริการภายนอกที่ไว้ใจ
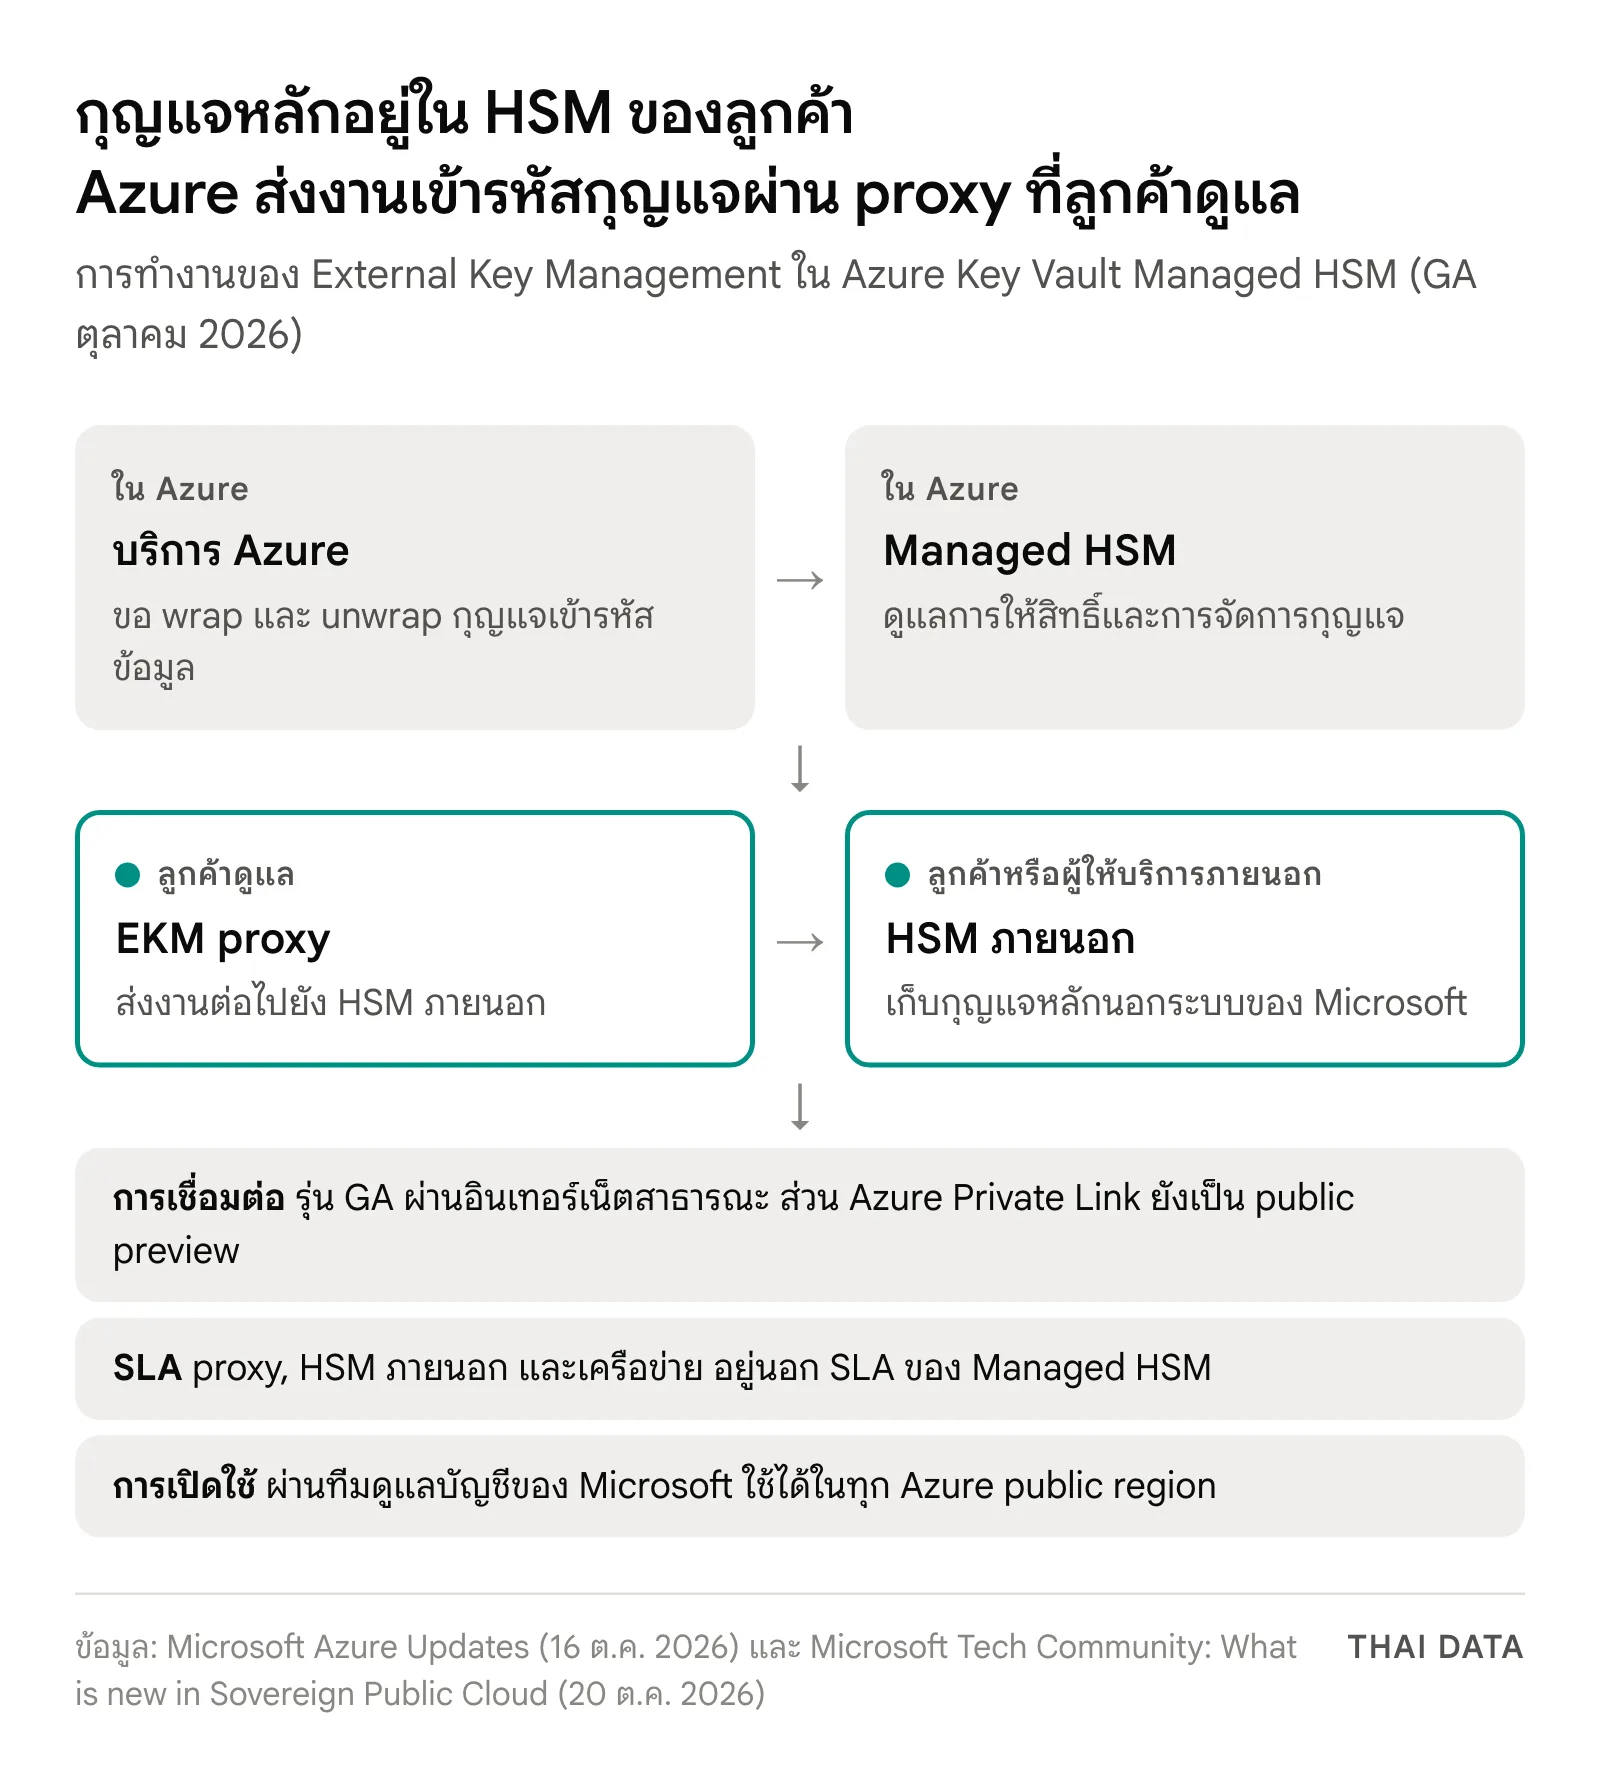
- เมื่อบริการ Azure ที่รองรับ customer-managed key ต้อง wrap หรือ unwrap กุญแจเข้ารหัสข้อมูล Managed HSM จะส่งงานนั้นต่อไปยัง HSM ภายนอกผ่าน proxy ที่ลูกค้าเป็นผู้รัน
- Managed HSM ยังเป็นด่านหน้าฝั่ง Azure สำหรับการให้สิทธิ์และการจัดการกุญแจ แต่ตัวกุญแจหลักไม่อยู่ในโครงสร้างพื้นฐานของ Microsoft
- หน้า Azure Updates ระบุว่ารุ่น GA เชื่อมต่อกับ proxy ผ่านอินเทอร์เน็ตสาธารณะ ส่วนการเชื่อมต่อผ่าน Azure Private Link ยังเป็น public preview
- การเปิดใช้ต้องผ่านทีมดูแลบัญชีของ Microsoft และ HSM ภายนอก proxy และเครือข่ายเป็นความรับผิดชอบของลูกค้าหรือผู้ให้บริการ HSM ซึ่งอยู่นอก SLA ของ Managed HSM
หน้าเอกสาร Microsoft Learn เรื่อง External Key Management เตือนว่าทางเลือกนี้แลกความพร้อมใช้งาน ประสิทธิภาพ และความง่ายในการดูแล กับการควบคุมกุญแจทางกายภาพ และเป็นทางเลือกสุดท้ายสำหรับองค์กรที่มีข้อบังคับทางกฎหมายหรือสัญญาชัดเจน ไม่ใช่ทางที่ทุกองค์กรควรอัปเกรด (หน้าเอกสารนั้นปรับปรุงล่าสุดเมื่อ 8 กรกฎาคม 2026 ช่วงที่ฟีเจอร์ยังเป็นพรีวิว)
Microsoft Sovereign Cloud มีอะไรใหม่บ้าง
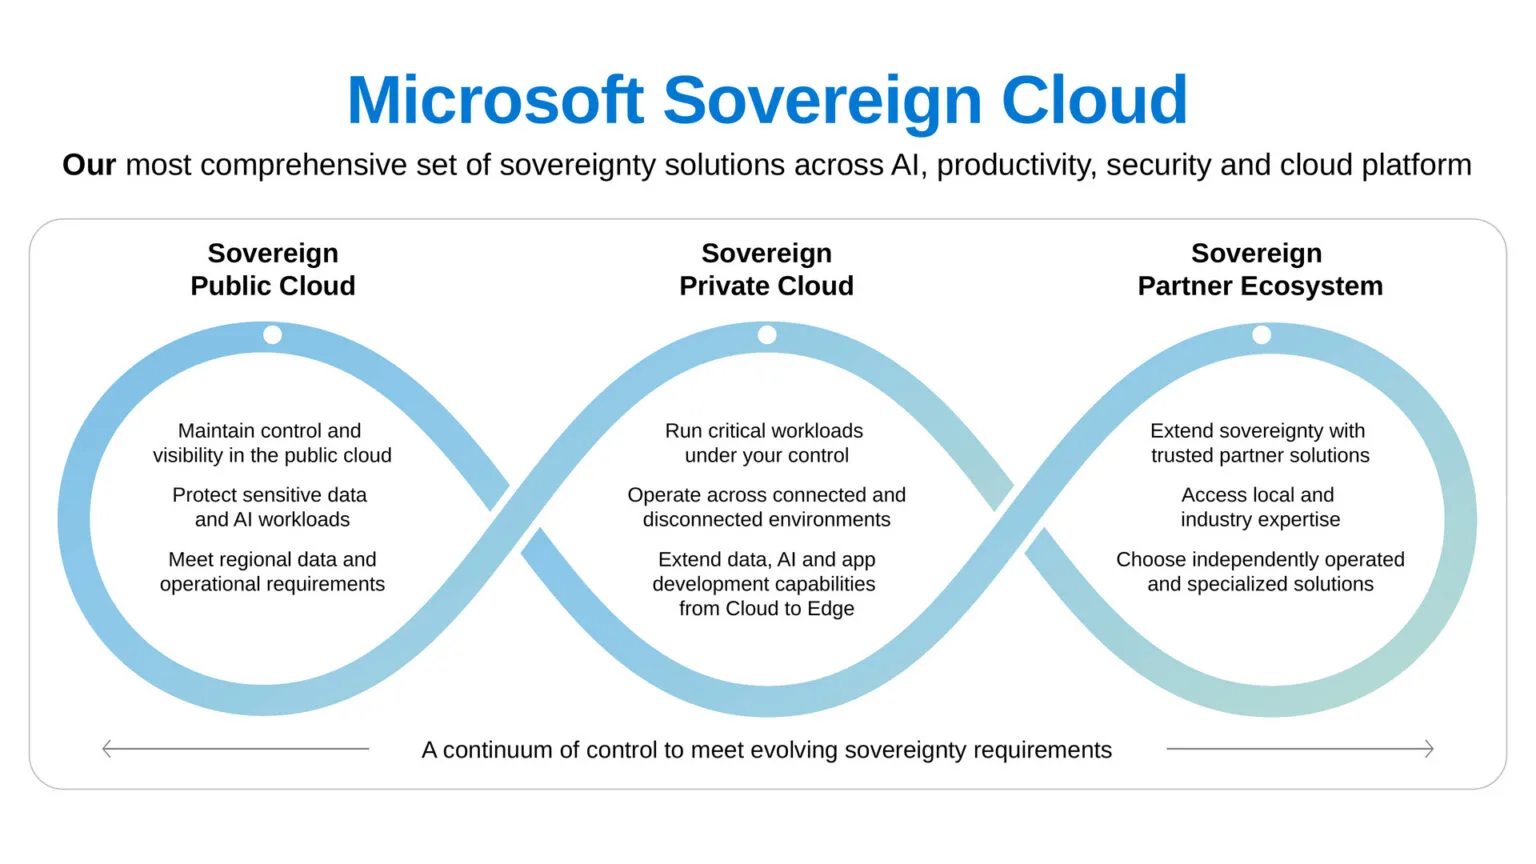
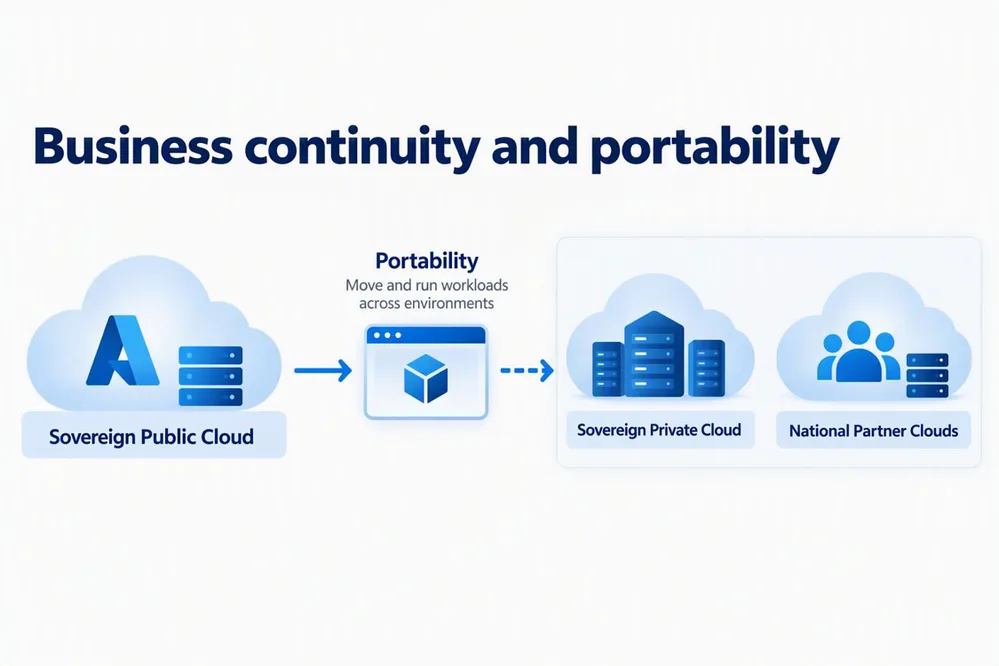
Microsoft แบ่ง Microsoft Sovereign Cloud เป็นสามส่วน คือ Sovereign Public Cloud บน Azure, Sovereign Private Cloud บน Azure Local ในศูนย์ข้อมูลของลูกค้า และ Sovereign Partner Ecosystem ที่มีคลาวด์ของพาร์ตเนอร์ระดับประเทศอย่าง Bleu Cloud ในฝรั่งเศสและ Delos Cloud ในเยอรมนี สถานะของรายการที่ประกาศมีดังนี้
| ความสามารถ | ส่วน | สถานะตามประกาศ 20 ต.ค. 2026 |
|---|---|---|
| Azure External Key Management (Managed HSM) | Public Cloud | GA ทุก Azure public region |
| Sovereign Control Panel | Public Cloud | private preview จะเข้า public preview ที่ Ignite |
| Data Guardian และ Production Touch Ledger | Public Cloud | ทยอยเปิดให้ลูกค้าใน EU และ EFTA |
| Azure Confidential Clean Rooms | Public Cloud | limited preview |
| Sovereign Landing Zone แบบ Bicep และ Terraform | Public Cloud | เปิดให้ใช้แล้ว |
| Confidential VM บน Azure Local | Private Cloud | GA |
| ย้ายจากโหมดเชื่อมต่อเป็นโหมดตัดขาด (disconnected) | Private Cloud | public preview |
| Foundry Local และ GitHub Enterprise Local | Private Cloud | GA ที่ Ignite |
| DocumentDB และ Blob Storage บน Azure Local | Private Cloud | public preview ที่ Ignite |
| Multitenancy บน Azure Local | Private Cloud | เร็ว ๆ นี้ เริ่มเฉพาะลูกค้าที่ผ่านคุณสมบัติ |
เครื่องมือตรวจสถานะและการเข้าถึงของวิศวกร
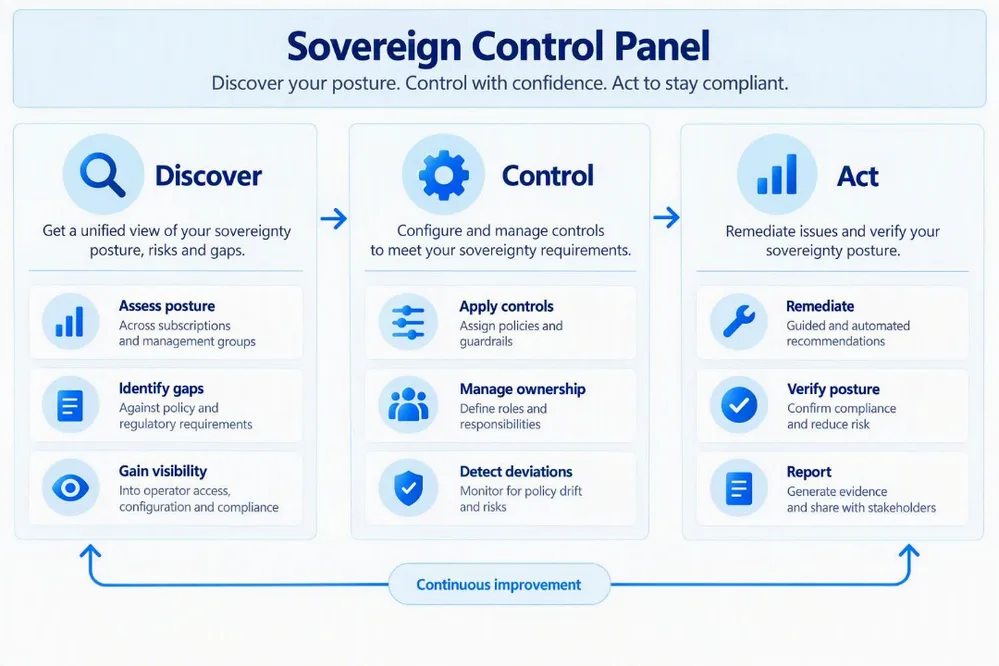
Sovereign Control Panel เป็นหน้าจอใน Azure portal ที่ Microsoft ออกแบบให้ทำงานเป็นวงจร Discover, Control และ Act คือดูว่าระบบปัจจุบันอยู่ตรงไหน ตั้งค่าควบคุมและผู้รับผิดชอบ แล้วแก้ช่องโหว่ที่พบ พร้อมประเมินว่างานใดย้ายไปสภาพแวดล้อมอื่นได้หากจำเป็น Microsoft ระบุว่ากำหนดการยังเปลี่ยนได้
ส่วนการเข้าถึงระบบของวิศวกร Microsoft ซึ่งเดิมมี Just-in-Time Access และ Customer Lockbox ให้ลูกค้าอนุมัติก่อนอยู่แล้ว Microsoft เพิ่ม Data Guardian ที่ให้พาร์ตเนอร์ใน EU เฝ้าดูการเข้าถึงระยะไกลของวิศวกรในระบบ production ของ Azure, Microsoft 365 และ Dynamics 365 และ Production Touch Ledger ที่บันทึกการเข้าถึงและสิ่งที่วิศวกรทำแบบ tamper-evident คือถ้าบันทึกถูกแก้จะตรวจพบได้ ทั้งสองอย่างจำกัดเฉพาะ Region ใน EU และ EFTA
Azure Local ได้ AI และเครื่องมือนักพัฒนา
ฝั่ง Sovereign Private Cloud ซึ่งรันบน Azure Local ในศูนย์ข้อมูลของลูกค้า Foundry Local จะนำชุดเครื่องมือ Microsoft Foundry ลงมารันโมเดล AI ทั้งในโหมดเชื่อมต่อและตัดขาด โดยมีความสามารถ Agentic Retrieval ที่รองรับ MCP เข้า public preview ส่วน GitHub Enterprise Local เป็น virtual appliance ของ GitHub Enterprise Server ที่เก็บ repository, CI/CD และ artifact ไว้ในองค์กร ใช้ GitHub Copilot ได้เมื่อเชื่อมต่อ และใช้โมเดลบน Foundry Local แทนเมื่อตัดขาด
ด้านข้อมูล SQL Server on Azure Local เปิดใช้ทั่วไปแล้วทั้งโหมดเชื่อมต่อและตัดขาด และ Microsoft จะเพิ่ม DocumentDB ที่เข้ากันได้กับ MongoDB กับ Blob Storage เป็น public preview ในงาน Ignite
ทำไมเรื่องนี้สำคัญ
Microsoft เขียนใน Tech Community ว่าหลายปีที่ผ่านมา การเลือก Region ตอบคำถามเรื่องอธิปไตยข้อมูลได้หลายข้อ โดยลูกค้าเลือกได้มากกว่า 80 Azure region แต่งาน AI สร้างข้อมูลอ่อนไหวหลายจุด ทั้ง prompt, ข้อมูลที่ดึงมาประกอบคำตอบ, embedding และบันทึกการทำงาน แต่ละจุดจึงต้องมีการควบคุมของตัวเอง การให้ลูกค้าถือกุญแจเองและเห็นว่าใครเข้าถึงระบบจึงเป็นคำตอบของ Microsoft ต่อลูกค้ากลุ่มรัฐและธุรกิจที่ถูกกำกับ ต่อจากAzure Enclave ที่เพิ่งเปิดใช้ทั่วไปเมื่อกลางเดือน
ผลต่อองค์กรไทย
- Azure External Key Management ใช้ได้กับองค์กรไทย เพราะเปิดในทุก Azure public region และ Microsoft ระบุว่าใช้ได้กับลูกค้าทั่วโลก ต่างจาก Data Guardian และ Production Touch Ledger ที่จำกัดเฉพาะ EU และ EFTA
- ประเมินก่อนว่าจำเป็นต้องใช้ Azure External Key Management จริงหรือไม่ ถ้าข้อกำหนดของหน่วยงานกำกับหรือสัญญาไม่ได้บังคับให้กุญแจอยู่นอกผู้ให้บริการคลาวด์ Microsoft ระบุว่า customer-managed key ใน Managed HSM อาจเพียงพอ และดูแลง่ายกว่า
- ออกแบบความพร้อมใช้งานของ HSM ภายนอกให้ดีเท่าระบบหลัก ใน Azure External Key Management ตัว proxy, HSM และเครือข่ายอยู่นอก SLA ของ Managed HSM ควรทดสอบ failover การหมุนกุญแจ การ rewrap และการกู้คืนก่อนใช้งานจริง ตามที่ Microsoft แนะนำ
- ตรวจเส้นทางเครือข่าย Azure External Key Management รุ่น GA เชื่อมต่อ proxy ผ่านอินเทอร์เน็ตสาธารณะ ส่วน Private Link ยังเป็นพรีวิว ฝ่ายความปลอดภัยควรกำหนดว่ายอมรับแบบใดได้
- วางทางออกไว้ตั้งแต่วันนี้ องค์กรที่ต้องรันต่อได้แม้ขาดการเชื่อมต่อกับคลาวด์ ลองศึกษา Sovereign Landing Zone ที่มี management group สำหรับ Azure Local และแนวทาง business continuity ชุดใหม่ ก่อนตัดสินใจลงทุนฮาร์ดแวร์ในองค์กร
ติดตามข่าวคลาวด์และการคุ้มครองข้อมูลบนคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Azure External Key Management คืออะไร?
Azure External Key Management คือความสามารถของ Azure Key Vault Managed HSM ที่ให้กุญแจเข้ารหัสกุญแจ (key-encryption key) อยู่ใน HSM ที่องค์กรเป็นเจ้าของและดูแลเอง ทั้งในศูนย์ข้อมูลของตัวเองหรือที่ผู้ให้บริการภายนอกที่ไว้ใจ โดย Managed HSM ส่งงาน wrap และ unwrap กุญแจผ่าน proxy ที่ลูกค้ารัน กุญแจจึงไม่อยู่ในโครงสร้างพื้นฐานของ Microsoft
องค์กรในไทยใช้ Azure External Key Management ได้หรือไม่?
ได้ตามประกาศ เพราะ Azure Updates ระบุว่า Azure External Key Management เปิดใช้ทั่วไปในทุก Azure public region และ Tech Community ของ Microsoft ระบุว่าใช้ได้กับลูกค้าทั่วโลก แต่ต้องขอเปิดใช้ผ่านทีมดูแลบัญชีของ Microsoft ต่างจาก Data Guardian ที่จำกัดเฉพาะลูกค้าใน EU และ EFTA
Azure External Key Management มีข้อเสียอะไร?
Microsoft ระบุว่าเมื่อใช้ Azure External Key Management ตัว HSM ภายนอก proxy และเครือข่ายจะกลายเป็นส่วนหนึ่งของเส้นทางสำคัญของระบบ และอยู่นอก SLA ของ Managed HSM ถ้าส่วนนี้ใช้งานไม่ได้ งานที่ต้องใช้กุญแจก็ได้รับผลกระทบ องค์กรจึงต้องทดสอบความพร้อมใช้งาน failover การหมุนกุญแจ และการกู้คืนก่อนใช้งานจริง
Microsoft Sovereign Cloud มีอะไรใหม่ในเดือนตุลาคม 2026?
นอกจาก Azure External Key Management ที่เปิดใช้ทั่วไป Microsoft ประกาศ Sovereign Control Panel ที่จะเข้า public preview ในงาน Ignite, confidential VM บน Azure Local ที่เปิดใช้ทั่วไป และ Foundry Local กับ GitHub Enterprise Local ที่จะเปิดใช้ทั่วไปในงาน Ignite เดือนพฤศจิกายน 2026
แหล่งอ้างอิง
- Advancing digital sovereignty with greater control and choice — The Official Microsoft Blog
- Generally Available: External key management for Azure Key Vault Managed HSM — Microsoft Azure
- What is new in Sovereign Public Cloud — Microsoft Tech Community
- Sovereign Private Cloud: Bringing more choice and control to AI and cloud infrastructure — Microsoft Tech Community
- What is External Key Management? — Microsoft Learn
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft73GitHub26สหภาพยุโรป49EFTA5
- ประเทศและสถานที่
- ยุโรป165ฝรั่งเศส69เยอรมนี75
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft Azure28Azure Key Vault2Azure Local3Microsoft 36523Dynamics 3653Microsoft Foundry5GitHub Copilot9
- เหตุการณ์และงาน
- Microsoft Ignite2
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ