
Google Cloud เปิดตัว Agent Compute Engine microVM แยกด้วยฮาร์ดแวร์ให้ AI agent ทุกตัว
Google Cloud เปิดตัว Agent Compute Engine microVM เมื่อ 22 ต.ค. 2026 เครื่องแยกด้วยฮาร์ดแวร์สำหรับ AI agent ที่ใช้กับ Gemini อยู่แล้ว เปิดพรีวิวในอีกไม่กี่เดือน
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Google Cloud ประกาศ Agent Compute Engine เมื่อ 22 ตุลาคม 2026 ในงาน AGNTCon + MCPCon เป็นบริการประมวลผลที่ออกแบบสำหรับ AI agent และใช้รัน Gemini ในฐานะเอเจนต์ทำงานอยู่แล้ว
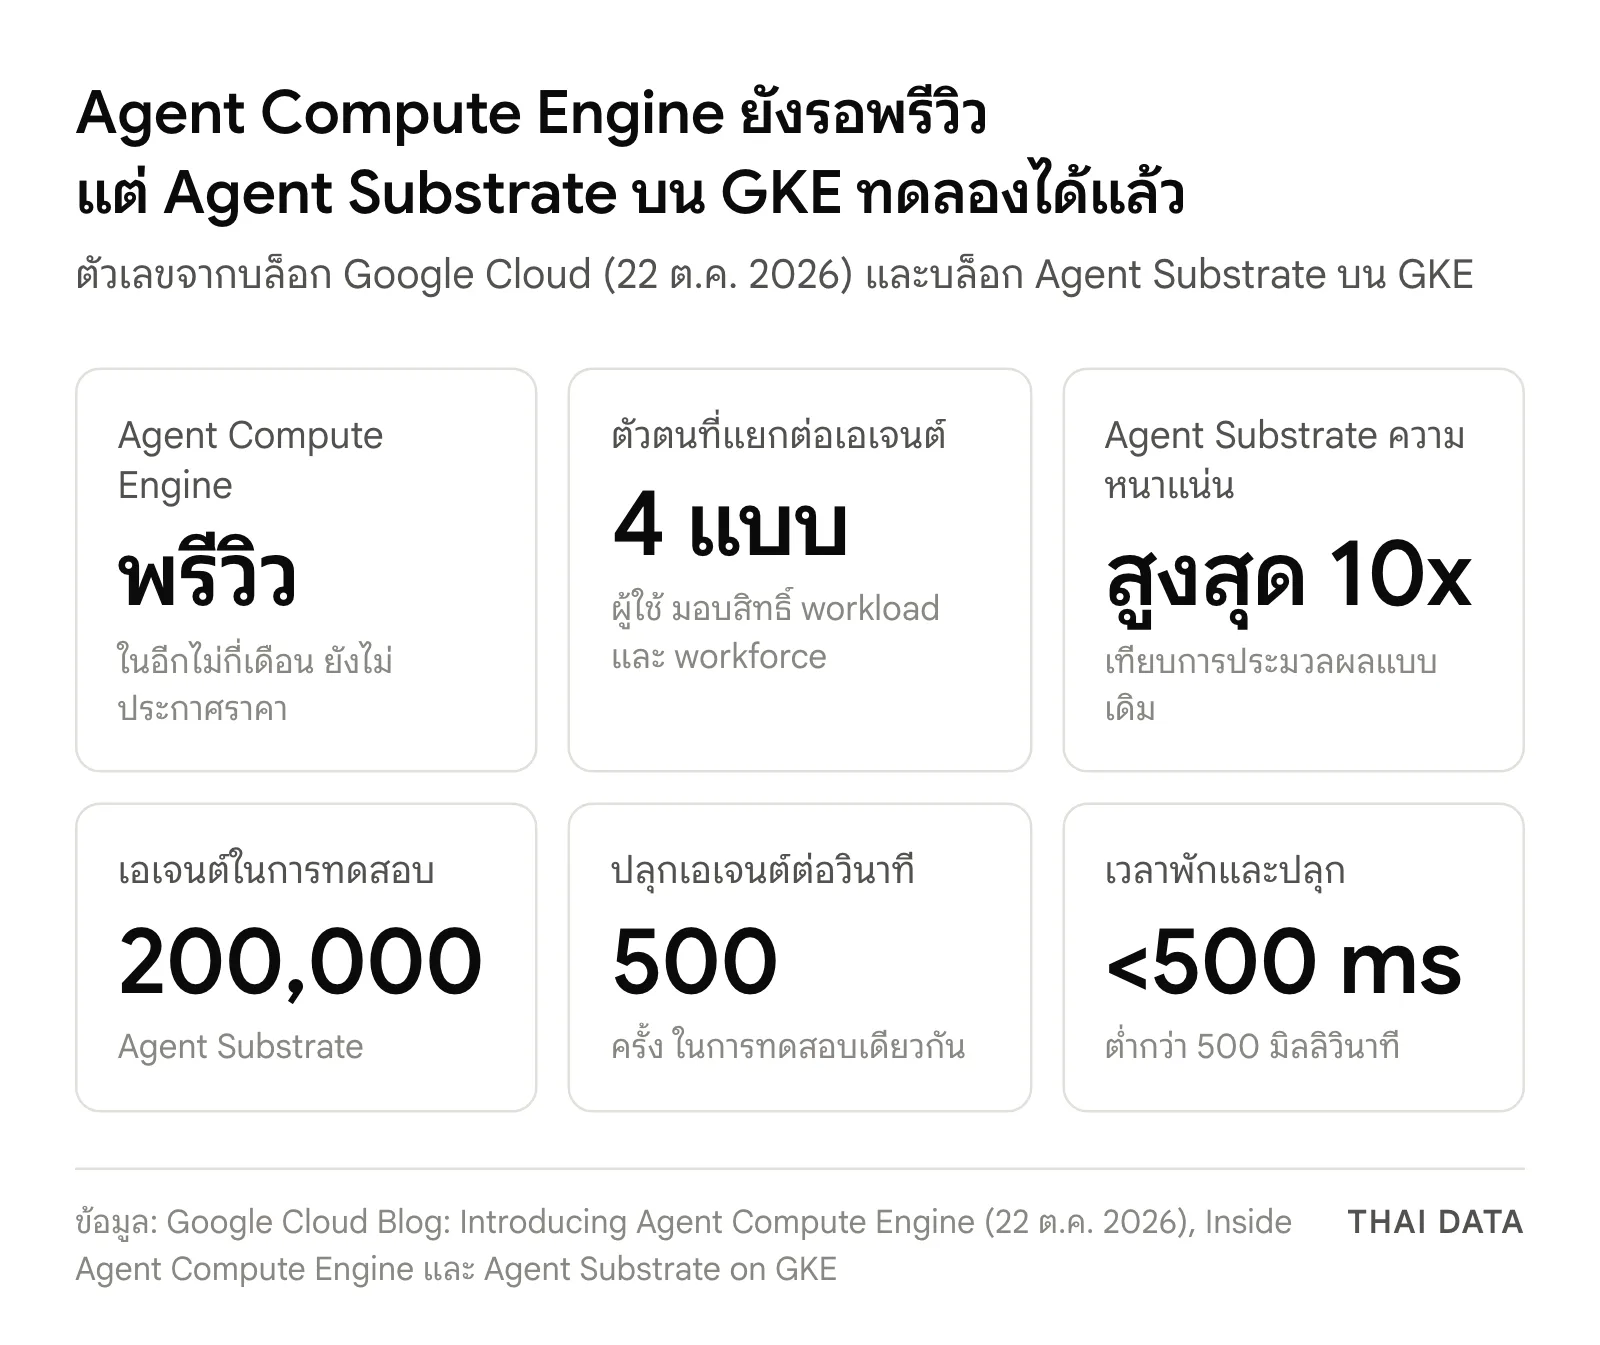
- เอเจนต์แต่ละตัวได้ Agent Compute Engine microVM ของตัวเองที่แยกด้วยฮาร์ดแวร์ผ่าน Cloud Hypervisor มีเคอร์เนลและสิทธิ์ root ของตัวเอง ไม่มีรหัสผ่านหรือคีย์อยู่ในเครื่อง แยกตัวตนที่เกี่ยวกับเอเจนต์เป็น 4 แบบ และพักเครื่องที่ว่างได้ด้วย checkpoint/restore
- ณ วันที่ 22 ตุลาคม 2026 Agent Compute Engine ยังไม่เปิดให้ใช้ Google ระบุเพียงว่าจะเปิดพรีวิว ในอีกไม่กี่เดือน และยังไม่ประกาศราคาหรือ Region
- ทางเลือกบน Kubernetes คือ Agent Substrate บน GKE แบบโอเพนซอร์ส ซึ่งรันเอเจนต์ได้หนาแน่นกว่าเดิมสูงสุด 10 เท่า และในการทดสอบ 200,000 เอเจนต์ ทำได้ 500 ครั้งต่อวินาทีที่เวลาพักและปลุกต่ำกว่า 500 มิลลิวินาที
- Google ขยายการกำกับดูแลเอเจนต์ไปยังคลาวด์อื่นและเครื่องผู้ใช้ เช่น Claude Code และ Antigravity CLI (พรีวิวเร็ว ๆ นี้) และจะเพิ่มการคุมจำนวนโทเค็นและงบต่อเอเจนต์แบบพรีวิวภายในไตรมาสนี้
Google Cloud ประกาศเปิดตัว Agent Compute Engine เมื่อวันที่ 22 ตุลาคม 2026 ในงาน AGNTCon + MCPCon เป็นบริการประมวลผลที่ให้ AI agent แต่ละตัวมีคอมพิวเตอร์ของตัวเองในรูป Agent Compute Engine microVM ที่แยกด้วยฮาร์ดแวร์ บริการนี้รัน Gemini ในฐานะเอเจนต์ทำงานอยู่แล้ว และจะเปิดพรีวิวให้ลูกค้าในอีกไม่กี่เดือน
พร้อมกันนั้น Google ขยายชุดกำกับดูแลเอเจนต์ของ Gemini for business ให้ครอบคลุมเอเจนต์ที่รันบนคลาวด์อื่น ในศูนย์ข้อมูลขององค์กร และบนเครื่องของพนักงาน ซึ่งบางส่วนจะเปิดพรีวิวเร็ว ๆ นี้ ข่าวนี้สำคัญกับองค์กรที่เริ่มให้เอเจนต์เขียนโค้ด เปิดเบราว์เซอร์ และเข้าถึงข้อมูลภายใน เพราะคำถามหลักกำลังย้ายจากโมเดลไหนดีที่สุด ไปเป็นจะรันเอเจนต์อย่างปลอดภัยและคุมต้นทุนอย่างไร
Agent Compute Engine microVM คืออะไรและแก้ปัญหาอะไร
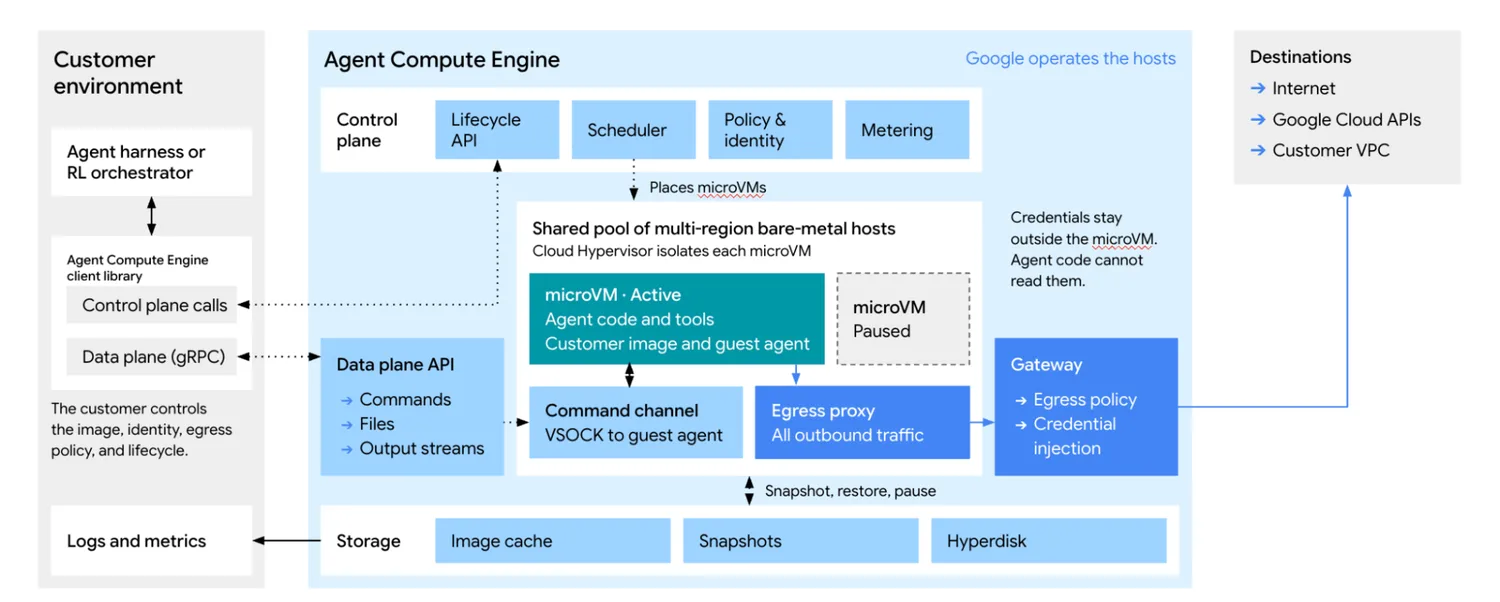
บทความเชิงเทคนิคของทีมโครงสร้างพื้นฐาน Google Cloud อธิบายว่าเอเจนต์ AI แบ่งเป็นสองส่วน คือ harness หรือ "สมอง" ที่เรียกโมเดลและตัดสินใจขั้นต่อไป กับ sandbox หรือ "มือ" ที่รันโค้ด คำสั่ง shell และเบราว์เซอร์ตามที่โมเดลสั่ง เอเจนต์ทุกตัวจึงต้องมีคอมพิวเตอร์ของตัวเอง ทั้งระบบไฟล์ รันไทม์ภาษา และการเข้าถึงเครือข่าย
Google ระบุว่าเครื่องแบบเดิมไม่เหมาะกับงานนี้ VM แยกเครื่องได้ดีแต่การเปิด พัก และปลุกเครื่องใช้เวลาหลายวินาทีถึงหลายนาที ส่วนคอนเทนเนอร์เร็วแต่ใช้เคอร์เนลร่วมกับเครื่องหลัก ซึ่งไม่พอสำหรับเอเจนต์เขียนโค้ดที่ต้องการสิทธิ์ระดับ root และการแยกขาดสมบูรณ์ Agent Compute Engine จึงผสมสองแบบเข้าด้วยกัน
- แยกด้วยฮาร์ดแวร์: แต่ละเซสชันรันใน Agent Compute Engine microVM ของตัวเองผ่าน Cloud Hypervisor มีเคอร์เนลและสิทธิ์ root ของตัวเอง บนชิป Titanium และ Titan ของ Google
- บูตเร็วและหนาแน่น: Agent Compute Engine microVM หลายตัวแชร์หน่วยความจำส่วนที่เหมือนกันแบบ copy-on-write บนอิมเมจระบบปฏิบัติการเดียว
- พักเครื่องที่ว่าง: เมื่อเอเจนต์รอโมเดลหรือรอคน ระบบพัก Agent Compute Engine microVM ด้วย checkpoint/restore โดยเก็บสถานะไว้ แล้วปลุกต่อได้ทันที
- เก็บงานข้ามวัน: Agent Compute Engine microVM แต่ละตัวมี Hyperdisk ของตัวเองสำหรับพื้นที่ทำงานและบริบทของเอเจนต์
- โคลนได้จำนวนมาก: งานประเมินผลและ reinforcement learning สร้างสแนปช็อตครั้งเดียวแล้วแตกเป็นหลายพันชุดที่แชร์หน่วยความจำกันได้
ความปลอดภัยของ Agent Compute Engine microVM: ไม่มีกุญแจอยู่ในกล่อง
บล็อกเชิงเทคนิคยกตัวอย่างเอเจนต์ที่จัดการกล่องอีเมล แล้วเจออีเมลที่ซ่อนข้อความสั่งให้หา API key ในเครื่องส่งออกไปข้างนอก Google ระบุว่าโมเดลส่วนใหญ่จะไม่ทำตาม แต่บางครั้งก็ทำ จึงออกแบบ Agent Compute Engine จากหลักว่า ให้ถือว่าผู้โจมตีคุมทุกอย่างใน sandbox ได้ แล้วทำให้ไม่มีอะไรให้ขโมย
- Agent Compute Engine microVM ไม่เก็บรหัสผ่าน API key โทเค็น OAuth หรือคีย์บัญชีบริการไว้ในหน่วยความจำหรือดิสก์
- Agent Compute Engine microVM ไม่มีการ์ดเครือข่ายตามปกติ ทราฟฟิกทั้งหมดต้องผ่านพร็อกซีภายนอกที่ตรวจนโยบาย
- เอเจนต์ได้ใบรับรองตัวตนอายุสั้นตามมาตรฐาน SPIFFE ส่วนข้อมูลยืนยันตัวตนจริงถูกใส่ที่ Agent Gateway นอกเครื่อง หลังตรวจตัวตนผู้ใช้ เอเจนต์ และเครื่องครบแล้ว
- สแนปช็อตหน่วยความจำและดิสก์เข้ารหัส และต้องมีโทเค็นอนุญาตเฉพาะหรือที่ลูกค้าจัดการเองจึงจะต่อหรือกู้คืนได้
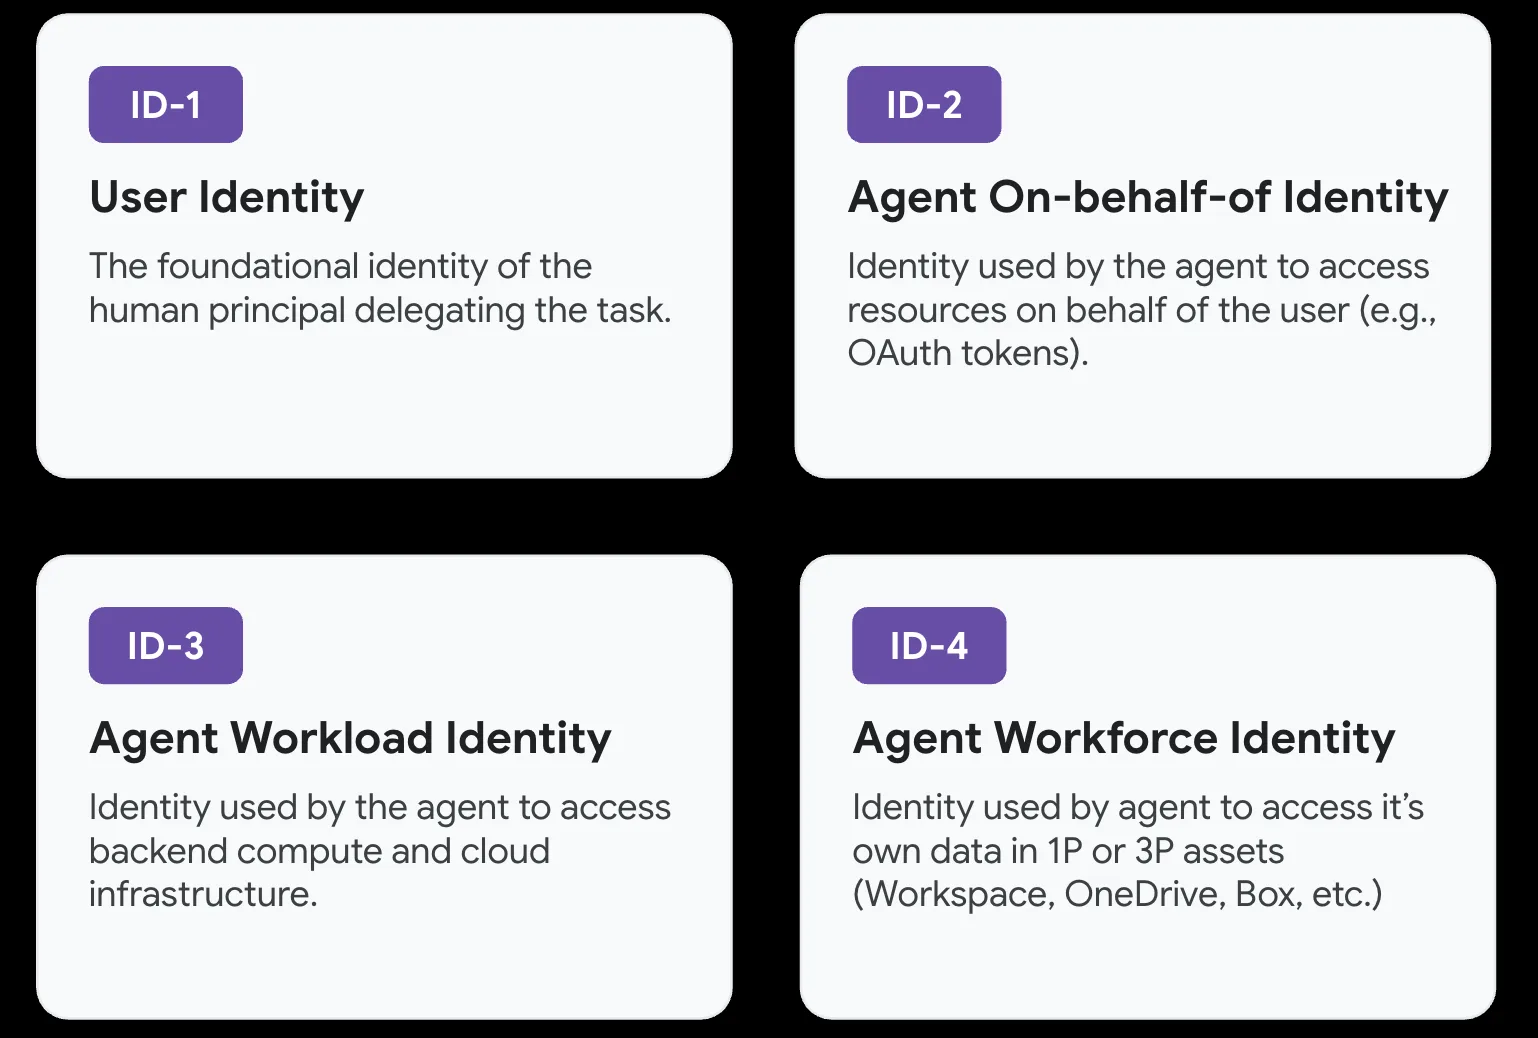
Google แยกตัวตนที่เกี่ยวกับเอเจนต์เป็น 4 แบบ คือ ตัวตนผู้ใช้ ตัวตนที่ผู้ใช้มอบสิทธิ์ให้เอเจนต์ทำแทน ตัวตนของ workload ใน sandbox และตัวตนของเอเจนต์ในฐานะ "พนักงาน" ที่มีบัญชีของตัวเอง โดย sandbox ใช้ได้เพียงตัวตนของ workload ซึ่งเรียก API หลังบ้านโดยตรงไม่ได้ แม้ถูกขโมยออกไป
Agent Substrate บน GKE และการคุมเอเจนต์ข้ามคลาวด์
สำหรับทีมที่ใช้ Kubernetes อยู่แล้ว Google ชี้ไปที่ Agent Substrate รันไทม์โอเพนซอร์สที่เปิดบน GKE ตั้งแต่กลางเดือนกันยายน ใช้ microVM หรือ gVisor แยกเอเจนต์แต่ละตัว Google ระบุว่ารันได้หนาแน่นกว่าการประมวลผลแบบเดิมสูงสุด 10 เท่า และในการทดสอบกับเอเจนต์ 200,000 ตัว ระบบปลุกเอเจนต์ได้ 500 ครั้งต่อวินาที โดยพักและปลุกได้ในเวลาต่ำกว่า 500 มิลลิวินาที ปัจจุบันลูกค้า GKE ทุกรายใช้กับงานที่ไม่ใช่ production ได้ ส่วนงาน production ต้องขอเข้า allowlist
ด้านการกำกับดูแล Google ขยายชุดเครื่องมือ Agent Gateway, Agent Registry, Agent Identity และ observability ตามมาตรฐาน OpenTelemetry ดังนี้
| ความสามารถ | สถานะตามประกาศ 22 ต.ค. 2026 |
|---|---|
| คุมเอเจนต์บน Agent Runtime, Cloud Run, GKE และ Agent Compute Engine | รวม Agent Compute Engine ในสถานะพรีวิว |
| จุดบังคับนโยบายแบบ Envoy proxy สำหรับมัลติคลาวด์และไฮบริด | พรีวิวเร็ว ๆ นี้ |
| คุมเอเจนต์เขียนโค้ดบนเครื่องพนักงาน เช่น Claude Code และ Antigravity CLI | พรีวิวเร็ว ๆ นี้ |
| คุมจำนวนโทเค็นและงบต่อเอเจนต์ และเลือกเส้นทางไปยังโมเดลที่เหมาะ | พรีวิวภายในไตรมาสนี้ |
| มอบสิทธิ์ผ่าน Ping Identity, SailPoint และ Saviynt และ Express Link for Cloud Run | พรีวิวภายในไตรมาสนี้ |
ทำไมเรื่องนี้สำคัญ
Agent Compute Engine microVM เป็นสัญญาณว่าผู้ให้บริการคลาวด์เริ่มแยกโครงสร้างพื้นฐานสำหรับเอเจนต์ออกจาก VM และคอนเทนเนอร์ทั่วไป เพราะรูปแบบงานต่างกัน เอเจนต์ใช้เวลาส่วนใหญ่รอ จึงต้องการเครื่องที่พักได้โดยแทบไม่เสียค่าใช้จ่าย และรันโค้ดที่ไม่มีใครตรวจ จึงต้องแยกขาดและไม่มีข้อมูลลับอยู่ข้างใน
บล็อกเชิงเทคนิคยังระบุว่าตัวจัดสรรงานของ Agent Compute Engine จะส่งงานไปยังกลุ่มเครื่องที่ว่าง โดยยังเคารพขอบเขตทางภูมิศาสตร์ เกณฑ์ด้านการปฏิบัติตามข้อกำหนด และข้อกำหนดที่ตั้งของข้อมูล ซึ่งเป็นประเด็นที่องค์กรไทยต้องตรวจเมื่อบริการเปิดจริง
ผลต่อองค์กรไทย
- ยังไม่ต้องเปลี่ยนแผนทันที: Agent Compute Engine microVM ยังไม่มีราคา Region หรือวันเปิดพรีวิวที่แน่นอน องค์กรที่สนใจลงทะเบียนกับ Google ไว้ก่อนได้
- ทบทวน sandbox ของเอเจนต์ที่ใช้อยู่: ตรวจว่าเอเจนต์ที่รันโค้ดหรือเปิดเว็บเก็บ API key หรือรหัสผ่านไว้ในเครื่องหรือไม่ หลักไม่มีกุญแจในกล่องนำไปใช้กับระบบเดิมได้ทันที
- ทีม Kubernetes ทดลอง Agent Substrate: ใช้กับงานที่ไม่ใช่ production บน GKE หรือคลัสเตอร์อื่นได้แล้ว เพื่อวัดความหนาแน่นและต้นทุนเทียบกับการรันเอเจนต์แบบคอนเทนเนอร์ทั่วไป
- ตั้งงบโทเค็นต่อเอเจนต์: เมื่อเครื่องมือคุมโทเค็นและงบเปิดพรีวิว ให้กำหนดเพดานต่อทีมหรือต่อเอเจนต์ เพื่อกันค่าใช้จ่ายบานปลายจากเอเจนต์ที่ทำงานวนซ้ำ
- ถามเรื่องที่ตั้งข้อมูล: ก่อนให้เอเจนต์เข้าถึงข้อมูลส่วนบุคคล ตรวจว่าเซสชันรันใน Region ใดและสอดคล้องกับ PDPA หรือไม่ ติดตามข่าวคลาวด์อื่นได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Agent Compute Engine microVM คืออะไร?
Agent Compute Engine microVM คือคอมพิวเตอร์เสมือนขนาดเล็กที่ Agent Compute Engine บริการประมวลผลใหม่ของ Google Cloud สร้างให้ AI agent แต่ละตัว แยกด้วยฮาร์ดแวร์ มีระบบไฟล์ เบราว์เซอร์ และสิทธิ์ root ใช้รันโค้ดหรือเครื่องมือที่เอเจนต์สั่ง โดย Google ใช้รัน Gemini อยู่แล้วก่อนเปิดให้ลูกค้า
Agent Compute Engine ใช้ได้เมื่อไรและราคาเท่าไร?
ณ วันที่ 22 ตุลาคม 2026 บริการ Agent Compute Engine microVM ยังไม่เปิดให้ใช้ Google ระบุว่าจะเปิดพรีวิวในอีกไม่กี่เดือน และให้องค์กรที่สนใจลงทะเบียนผ่านแบบฟอร์ม ยังไม่มีการประกาศราคา Region ที่รองรับ หรือกำหนดเปิดให้บริการทั่วไป
Agent Compute Engine microVM ต่างจาก VM และคอนเทนเนอร์ทั่วไปอย่างไร?
Google อธิบายว่า VM แยกเครื่องได้ดีแต่เปิด ปิด และพักเครื่องใช้เวลาหลายวินาทีถึงหลายนาที ส่วนคอนเทนเนอร์เร็วแต่ใช้เคอร์เนลร่วมกัน Agent Compute Engine microVM แยกด้วยฮาร์ดแวร์แต่บูตเร็ว แชร์หน่วยความจำส่วนที่เหมือนกันแบบ copy-on-write และพักเครื่องที่ว่างโดยเก็บสถานะไว้
องค์กรที่ใช้ Kubernetes อยู่แล้วใช้อะไรแทน Agent Compute Engine ได้?
Google แนะนำ Agent Substrate ซึ่งเป็นรันไทม์โอเพนซอร์สที่รันบน Kubernetes คลัสเตอร์ใดก็ได้และปรับให้เหมาะกับ GKE ใช้ microVM หรือ gVisor แยกเอเจนต์แต่ละตัว ปัจจุบันลูกค้า GKE ทุกรายใช้กับงานที่ไม่ใช่ production ได้ ส่วนงาน production ต้องขอเข้ารายชื่อ (allowlist)
แหล่งอ้างอิง
- Introducing Agent Compute Engine and expanded agent governance — Google Cloud Blog
- Inside Agent Compute Engine: Building the compute foundation for the agentic era — Google Cloud Blog
- Agent Substrate brings high-density, scalable, trusted infrastructure to GKE — Google Cloud Blog
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google Cloud44Google117
- ผลิตภัณฑ์และเทคโนโลยี
- Gemini41Kubernetes27Claude Code17Google Antigravity4
- กฎหมายและมาตรฐาน
- PDPA134
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ