
Google Cloud เปิดพรีวิว Wiz Runtime Sensor GKE ตรวจจับภัยใน Kubernetes แบบ add-on
Google Cloud เปิดพรีวิว Wiz Runtime Sensor GKE ติดตั้งเซนเซอร์ eBPF ของ Wiz ตรวจจับภัยใน Kubernetes เป็น add-on ที่ GKE ดูแล ใช้ได้ทั้ง Standard และ Autopilot
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Google Cloud ประกาศในบล็อกลงวันที่ 17 ตุลาคม 2026 เปิดให้ทดลองใช้ (Preview) Wiz Runtime Sensor add-on สำหรับ Google Kubernetes Engine (GKE) ทั้งคลัสเตอร์แบบ Standard และ Autopilot
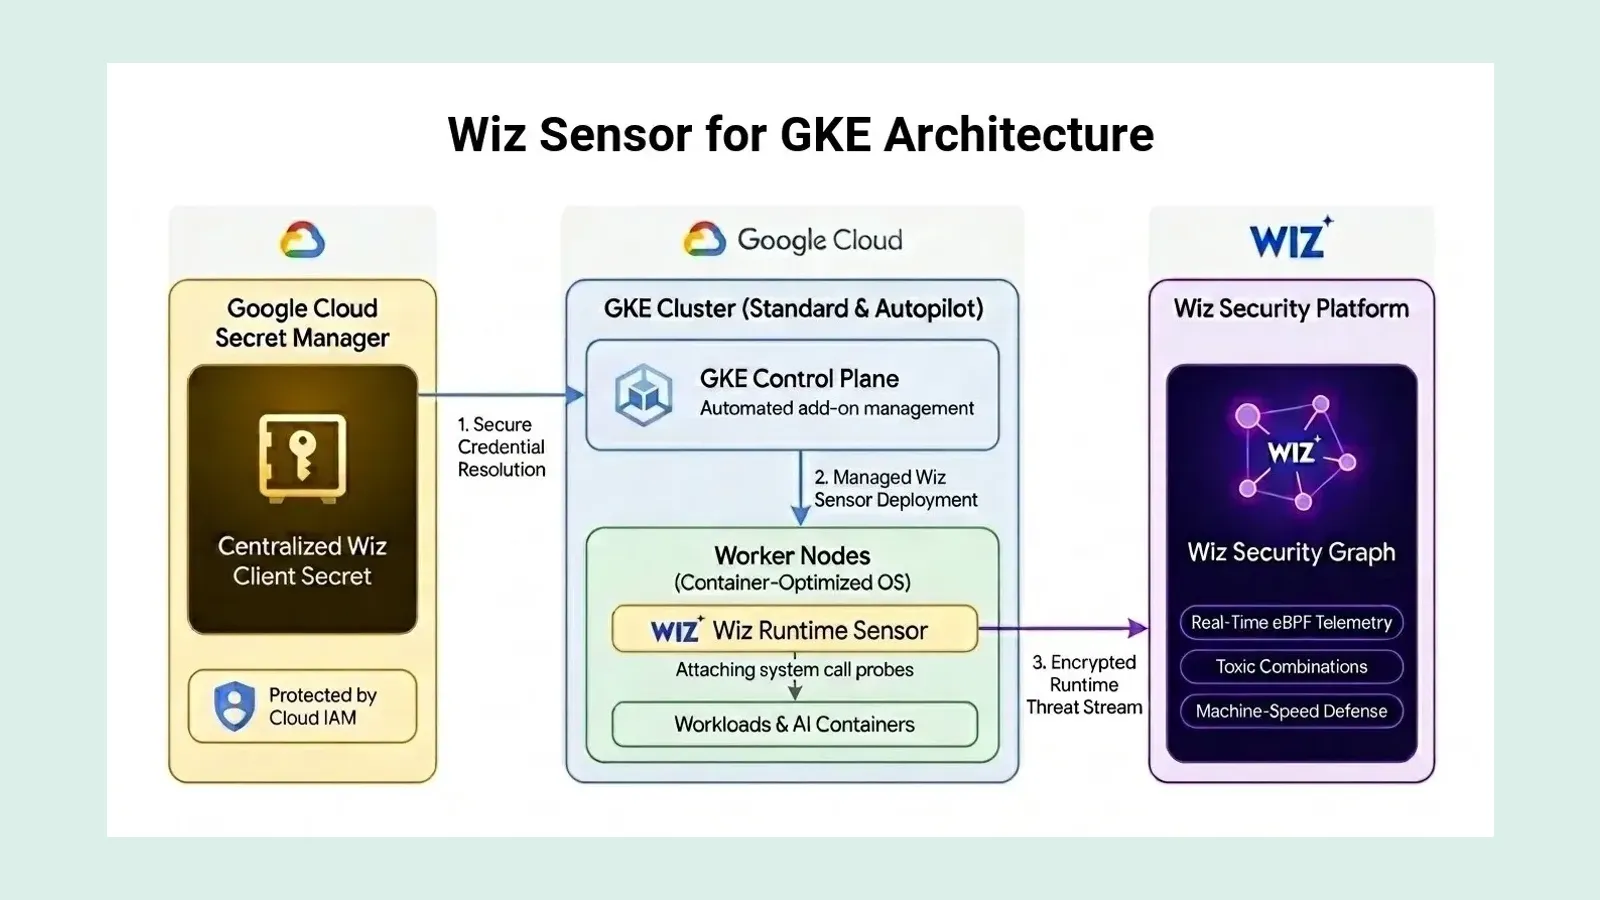
- เซนเซอร์ใช้ eBPF เฝ้าดู system call โปรเซส การเชื่อมต่อเครือข่าย และการเข้าถึงไฟล์ เพื่อจับ reverse shell การยกระดับสิทธิ์โดยไม่ได้รับอนุญาต และการหลุดออกจากคอนเทนเนอร์ (container escape)
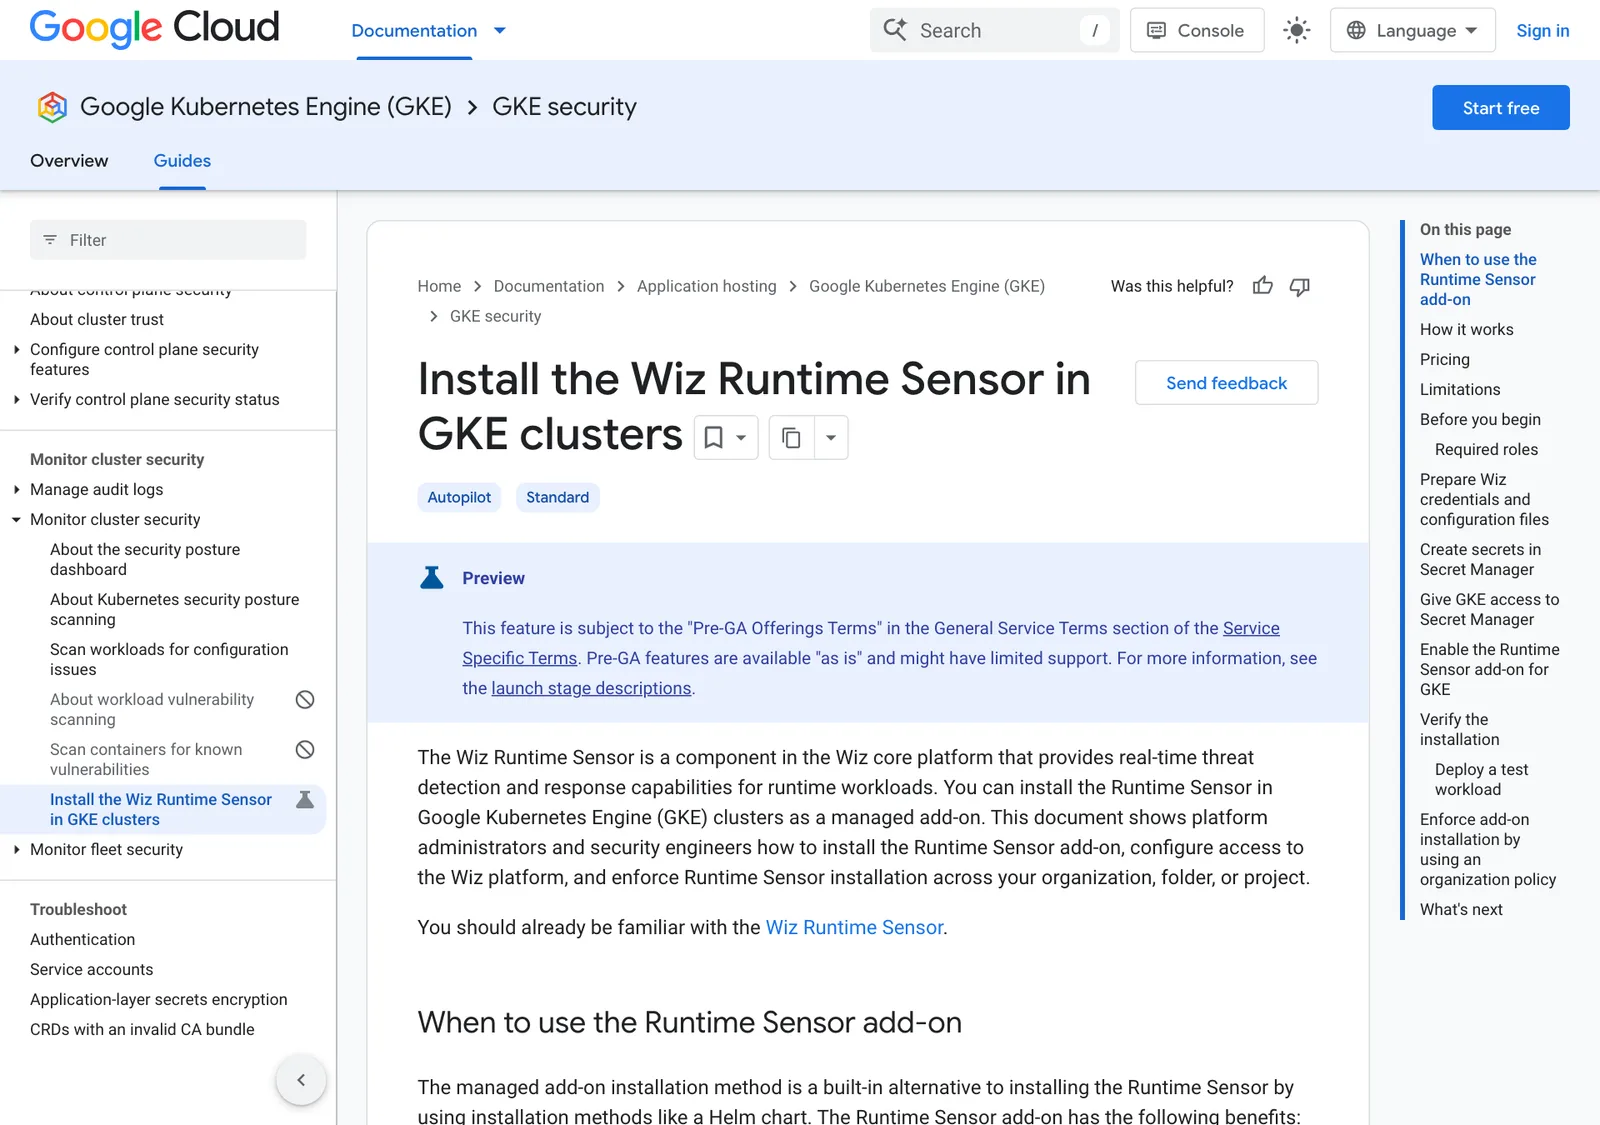
- GKE ดูแลการติดตั้ง การส่งข้อมูลรับรอง และการอัปเดตเซนเซอร์ให้ คลัสเตอร์ Standard ต้องใช้ GKE 1.36.4-gke.1495000 ขึ้นไปและเปิด Workload Identity Federation
- add-on นี้ ไม่มีค่าใช้จ่ายเพิ่มใน GKE แต่ต้องมี ไลเซนส์ Wiz Runtime Sensor และเซนเซอร์ใช้ CPU กับหน่วยความจำของโหนด ซึ่งอาจทำให้ต้องเพิ่มโหนด
- add-on รองรับการตั้งค่า proxy เพียง 3 พารามิเตอร์ หากต้องตั้งค่ามากกว่านั้นต้องติดตั้งด้วย Helm chart ซึ่ง GKE จะไม่ดูแลคอมโพเนนต์ให้
Google Cloud เปิดให้ทดลองใช้ (Preview) Wiz Runtime Sensor GKE ซึ่งเป็น add-on ของ Google Kubernetes Engine สำหรับติดตั้งเซนเซอร์ตรวจจับภัยคุกคามขณะรันงานของ Wiz ลงในคลัสเตอร์ Kubernetes ตามบล็อกที่เผยแพร่เมื่อวันที่ 17 ตุลาคม 2026 ใช้ได้ทั้งคลัสเตอร์แบบ Standard และ Autopilot
จุดเปลี่ยนคือ GKE จะรับหน้าที่ติดตั้ง ส่งข้อมูลรับรอง และอัปเดตเซนเซอร์ให้เอง แทนที่ทีมแพลตฟอร์มต้องติดตั้งด้วย Helm chart และดูแลเวอร์ชันเองทุกคลัสเตอร์ บล็อกเขียนร่วมกันโดย Daniel L'Hommedieu ผู้จัดการผลิตภัณฑ์อาวุโสของ Google Cloud และ Shahar Yakov หัวหน้าทีมผลิตภัณฑ์ของ Wiz
Wiz Runtime Sensor GKE ทำอะไร
ประกาศอธิบายเหตุผลว่าการสแกนช่องโหว่บนอิมเมจที่ยังไม่ได้รันตรวจได้แค่ปัญหาการตั้งค่าพื้นฐาน ถ้าจะจับการโจมตีที่เกิดขึ้นจริงต้องมีการป้องกันขณะรันงาน (runtime protection) ความสามารถหลักของเซนเซอร์ตามบล็อกมีดังนี้
- เฝ้าดูระดับเคอร์เนลด้วย eBPF ติดตาม system call โปรเซสที่รัน การเชื่อมต่อเครือข่าย และการเข้าถึงไฟล์ โดยกำหนดเพดานหน่วยความจำต่อโหนดไว้คงที่
- จับพฤติกรรมที่เป็นสัญญาณโจมตี เช่น reverse shell การยกระดับสิทธิ์โดยไม่ได้รับอนุญาต การหลุดออกจากคอนเทนเนอร์ และการเชื่อมต่อออกภายนอกที่ไม่ปลอดภัย
- ดูว่าโค้ดที่มีช่องโหว่ถูกรันอยู่จริงหรือไม่ ช่วยให้ทีมจัดลำดับการแก้ช่องโหว่ได้ตามความเสี่ยงจริง
- ส่งข้อมูลเข้าแพลตฟอร์ม Wiz ข้อมูลขณะรันไหลเข้า Wiz Security Graph และทีมความปลอดภัยตั้งกฎให้บล็อกหรือหยุดภัยคุกคามอัตโนมัติได้
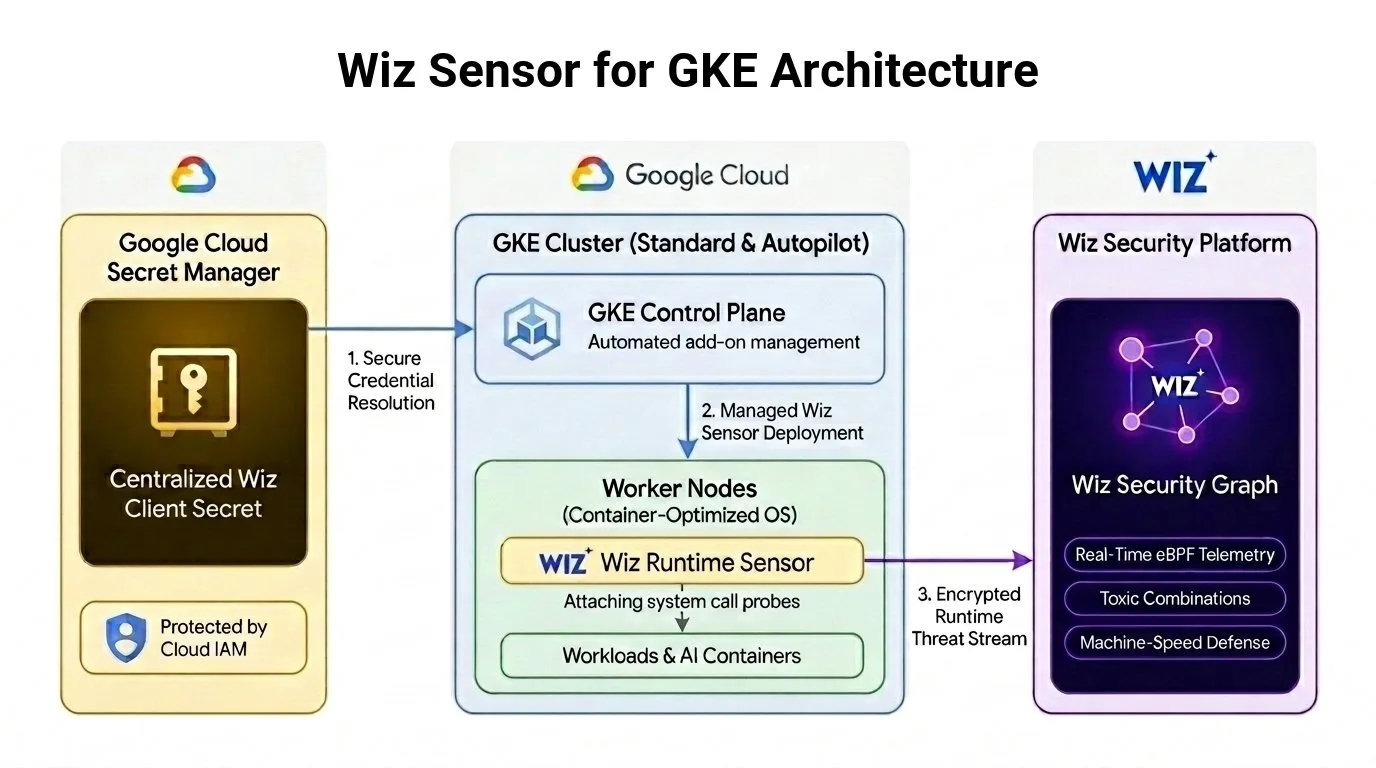
GKE ดูแลอะไร และลูกค้าต้องทำอะไรเอง
เอกสารติดตั้งของ Google Cloud แบ่งหน้าที่ไว้ชัดเจน
| เรื่อง | ผู้รับผิดชอบ |
|---|---|
ติดตั้งคอมโพเนนต์ สร้าง namespace gke-managed-wiz และอัปเดตเซนเซอร์ |
GKE |
| บัญชีและข้อมูลรับรองของ Wiz, secret ใน Secret Manager และสิทธิ์ IAM | ลูกค้า |
Cloud NAT ให้โหนดแบบ private ออกไปยัง registry.wiz.io |
ลูกค้า |
| สั่ง restart DaemonSet ของเซนเซอร์หลังเปลี่ยนข้อมูลรับรอง | ลูกค้า |
| เผื่อ CPU และหน่วยความจำบนโหนดให้เซนเซอร์ | ลูกค้า |
เงื่อนไขการใช้งานที่ต้องรู้ก่อนเปิด add-on มีดังนี้
- เวอร์ชันและโหมดคลัสเตอร์ คลัสเตอร์ Autopilot หรือคลัสเตอร์ Standard ที่เปิด Workload Identity Federation for GKE และใช้ GKE 1.36.4-gke.1495000 ขึ้นไป
- ไลเซนส์ ต้องมีไลเซนส์ Wiz Runtime Sensor ที่ยังใช้งานได้และเข้าถึง Wiz tenant ได้
- การตั้งค่า proxy add-on รองรับเพียง 3 พารามิเตอร์ ถ้าต้องตั้งค่ามากกว่านั้นต้องกลับไปติดตั้งด้วย Helm chart ซึ่ง GKE จะไม่ดูแลคอมโพเนนต์ให้
- บังคับใช้ทั้งองค์กร สร้าง Organization Policy แบบกำหนดเองเพื่อให้ทุกคลัสเตอร์ที่สร้างหรือแก้ไขต้องเปิด add-on นี้
Wiz Runtime Sensor GKE คิดเงินอย่างไร
เอกสารระบุว่า add-on นี้ไม่มีค่าใช้จ่ายเพิ่มในฝั่ง GKE แต่ต้นทุนจริงมาจากสามส่วน คือไลเซนส์ Wiz Runtime Sensor ที่ต้องซื้อจาก Wiz ทรัพยากร CPU และหน่วยความจำที่เซนเซอร์ใช้บนโหนด ซึ่งอาจทำให้ต้องเพิ่มจำนวนโหนด และค่าบริการ Secret Manager หากเลือกเก็บข้อมูลรับรองไว้ที่นั่น
ส่วนสถานะพรีวิวหมายความว่าฟีเจอร์อยู่ภายใต้เงื่อนไข Pre-GA ของ Google Cloud ให้บริการแบบตามสภาพ (as is) และอาจมีการสนับสนุนจำกัด
ทำไมเรื่องนี้สำคัญ
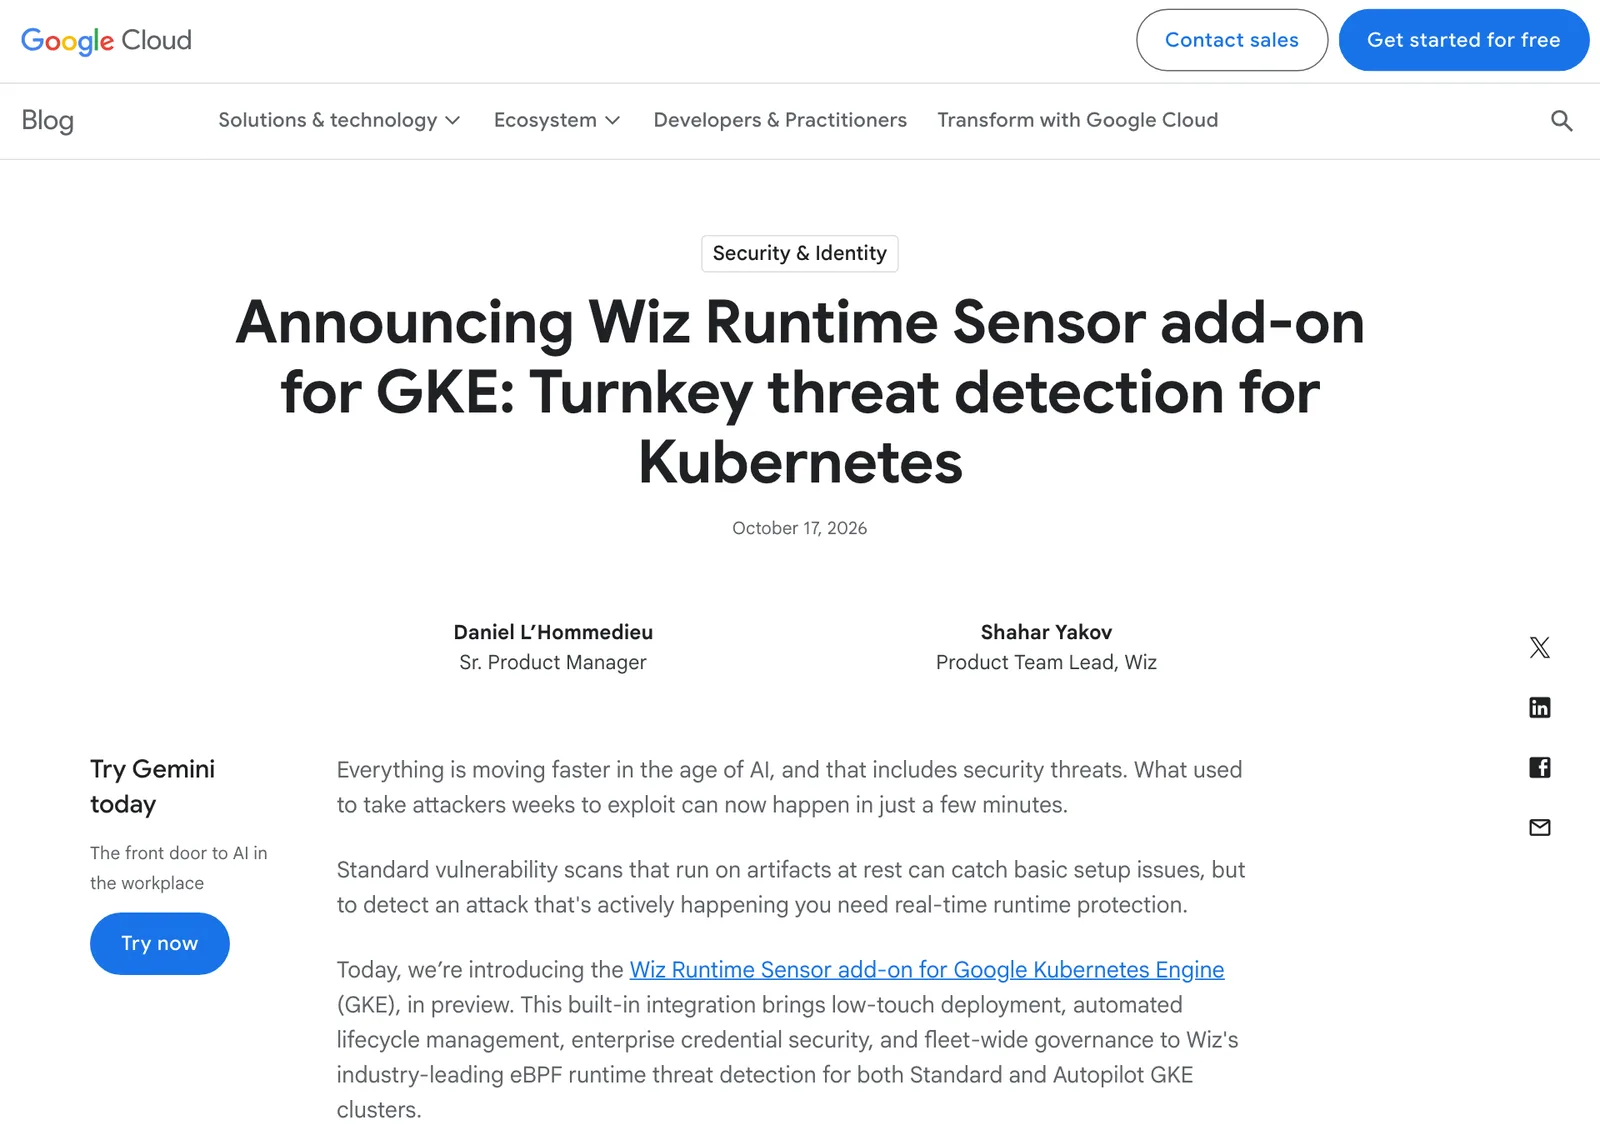
บล็อกเปิดด้วยเหตุผลว่าในยุค AI การโจมตีเร็วขึ้นมาก ช่องโหว่ที่ผู้โจมตีเคยใช้เวลาหลายสัปดาห์กว่าจะใช้ประโยชน์ได้ ตอนนี้อาจเกิดขึ้นได้ในไม่กี่นาที การตรวจอิมเมจก่อนนำขึ้นระบบอย่างเดียวจึงไม่พอสำหรับงานที่รันอยู่จริง
บล็อกของ Google Cloud ระบุว่าทีมความปลอดภัยและทีมแพลตฟอร์มมักติดปัญหาเดียวกันเมื่อจะติดตั้งการป้องกันขณะรันงานในคลัสเตอร์ คือความยุ่งยากในการติดตั้งและดูแลวงจรชีวิตของ agent ซึ่งทำงานลึกถึงระดับเคอร์เนลและต้องดูแลทุกคลัสเตอร์ Wiz Runtime Sensor GKE ย้ายภาระนี้ไปไว้กับ GKE จึงลดงานของทีมแพลตฟอร์มลงตรงจุด และการบังคับผ่าน Organization Policy ช่วยปิดช่องว่างที่คลัสเตอร์ใหม่ถูกสร้างโดยไม่มีเซนเซอร์
สิ่งที่องค์กรไทยควรทำ
- ทดลอง Wiz Runtime Sensor GKE ในคลัสเตอร์ทดสอบก่อน เพราะยังเป็นพรีวิว และวัดว่าเซนเซอร์ใช้ CPU และหน่วยความจำเท่าไรต่อโหนด เพื่อประเมินค่าโหนดที่อาจเพิ่มขึ้น
- ตรวจสัญญาไลเซนส์ Wiz ถ้าองค์กรยังไม่มี Wiz ให้ถือว่า add-on ฟรีเฉพาะฝั่ง GKE ต้นทุนหลักยังอยู่ที่ไลเซนส์
- วางเส้นทางเครือข่ายสำหรับโหนด private ต้องเปิด Cloud NAT ให้ออกไปยัง registry ของ Wiz ควรให้ทีมเครือข่ายและทีมความปลอดภัยอนุมัติปลายทางนี้ก่อน
- ใช้ Organization Policy บังคับทุกคลัสเตอร์ เมื่อพร้อมใช้จริง เพื่อให้คลัสเตอร์ที่สร้างใหม่ไม่หลุดจากการเฝ้าระวัง และติดตามข่าวคลาวด์อื่นได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Wiz Runtime Sensor GKE คืออะไร?
Wiz Runtime Sensor GKE คือ add-on ของ Google Kubernetes Engine ที่ติดตั้งเซนเซอร์ตรวจจับภัยคุกคามขณะรันงานของ Wiz ลงในคลัสเตอร์ โดย GKE ดูแลการติดตั้ง ข้อมูลรับรอง และการอัปเดตให้ เซนเซอร์ใช้ eBPF เฝ้าดูพฤติกรรมของคอนเทนเนอร์แบบเรียลไทม์
Wiz Runtime Sensor GKE มีค่าใช้จ่ายเท่าไร?
เอกสารของ Google Cloud ระบุว่า Wiz Runtime Sensor GKE ไม่มีค่าใช้จ่ายเพิ่มในฝั่ง GKE แต่ลูกค้าต้องมีไลเซนส์ Wiz Runtime Sensor ที่ยังใช้งานได้ และเซนเซอร์ใช้ CPU กับหน่วยความจำบนโหนด จึงอาจต้องเพิ่มจำนวนโหนด รวมถึงค่า Secret Manager หากใช้เก็บข้อมูลรับรอง
Wiz Runtime Sensor GKE ใช้กับคลัสเตอร์แบบใดได้บ้าง?
ใช้ได้กับคลัสเตอร์ GKE แบบ Autopilot และแบบ Standard ที่เปิด Workload Identity Federation for GKE และใช้ GKE เวอร์ชัน 1.36.4-gke.1495000 ขึ้นไป ขณะนี้ยังเป็นรุ่นพรีวิวภายใต้เงื่อนไข Pre-GA ของ Google Cloud
ควรใช้ Wiz Runtime Sensor GKE กับระบบจริงหรือยัง?
ยังควรระวัง เพราะ Wiz Runtime Sensor GKE อยู่ในสถานะพรีวิว ซึ่ง Google Cloud ระบุว่าให้บริการแบบตามสภาพและอาจมีการสนับสนุนจำกัด องค์กรควรทดสอบในคลัสเตอร์ทดลองก่อน วัดการใช้ทรัพยากร แล้วค่อยวางแผนใช้กับระบบจริงเมื่อเป็น GA
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google Cloud21Wiz2Google65
- ผลิตภัณฑ์และเทคโนโลยี
- Kubernetes14
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ