
Google Cloud basic roles ใหม่เปิดใช้ทั่วไป แนะนำ Admin, Writer, Reader แทน Owner, Editor
Google Cloud basic roles ชุดใหม่ Admin, Writer, Reader เปิดใช้ทั่วไป 29 ต.ค. 2026 ใส่ IAM Conditions ได้ แต่ไม่พ่วงสิทธิ์ Cloud Storage กับ BigQuery แบบชุดเดิม
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Google ประกาศเมื่อ 29 ตุลาคม 2026 ว่า Google Cloud basic roles ชุดใหม่ 3 บทบาท คือ Admin (
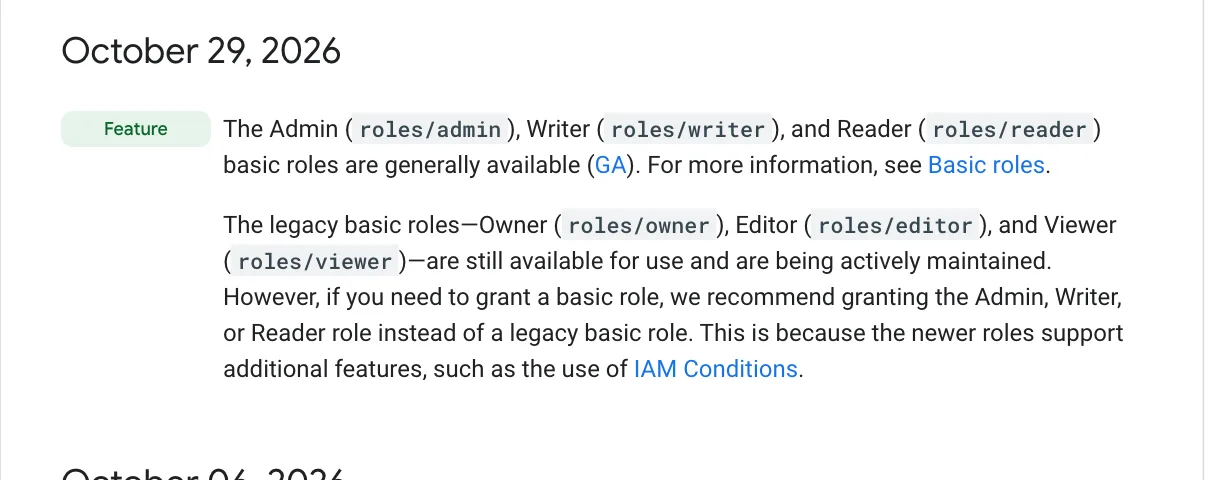
roles/admin), Writer (roles/writer) และ Reader (roles/reader) เปิดใช้งานทั่วไป (GA) - Owner, Editor และ Viewer ยังใช้ได้และ Google ยังดูแลต่อ แต่ถ้าต้องให้ basic role Google แนะนำชุดใหม่ เพราะใส่ IAM Conditions ได้ ซึ่งชุดเดิมทำไม่ได้
- ชุดใหม่ไม่ได้สิทธิ์พ่วงจาก 2 กลไก คือ Cloud Storage convenience values และ BigQuery special group ผู้ใช้ที่พึ่งสิทธิ์เหล่านี้จึงควรทดสอบก่อนเปลี่ยน
- Google Cloud basic roles ชุดใหม่ยังมอบผ่าน console ไม่ได้ ต้องใช้ API หรือ gcloud CLI ส่วนผู้สร้างโปรเจกต์ยังได้ Owner อัตโนมัติเหมือนเดิม
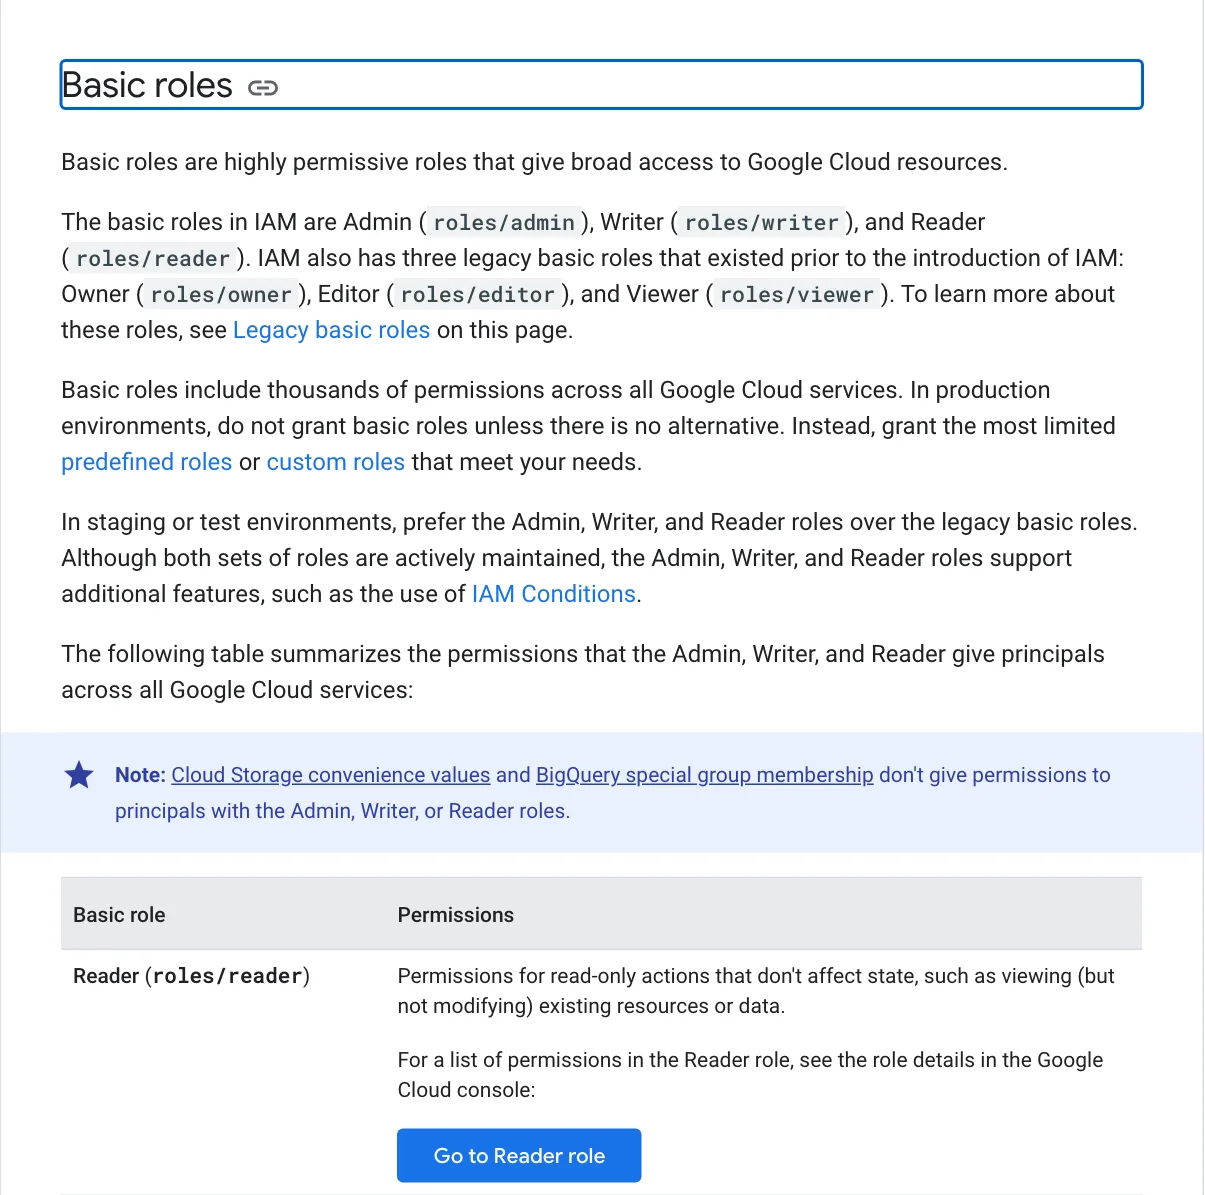
- เอกสาร Roles overview ฉบับปรับล่าสุด 29 ตุลาคม 2026 ย้ำว่า basic role รวมสิทธิ์หลายพันรายการ ระบบ production ไม่ควรใช้ถ้ายังมีทางเลือกอื่น
Google ประกาศใน release notes ของ Identity and Access Management (IAM) เมื่อ 29 ตุลาคม 2026 ว่า Google Cloud basic roles ชุดใหม่ 3 บทบาท คือ Admin, Writer และ Reader เปิดใช้งานทั่วไป (GA) แล้ว พร้อมแนะนำว่าถ้าจำเป็นต้องให้ basic role ควรเลือกชุดนี้แทน Owner, Editor และ Viewer เพราะใส่ IAM Conditions ได้ ส่วนชุดเดิมยังใช้ต่อได้ ประกาศไม่ได้ระบุกำหนดยกเลิก
เรื่องนี้ดูเล็ก แต่กระทบวิธีแจกสิทธิ์ขององค์กรที่ยังใช้ basic role อยู่ เพราะบทบาทใหม่ไม่ได้ทำงานเหมือนชุดเดิมทุกจุด โดยเฉพาะสิทธิ์ที่เคยพ่วงมากับ Cloud Storage และ BigQuery
Google Cloud basic roles ชุดใหม่ต่างจาก Owner, Editor, Viewer อย่างไร
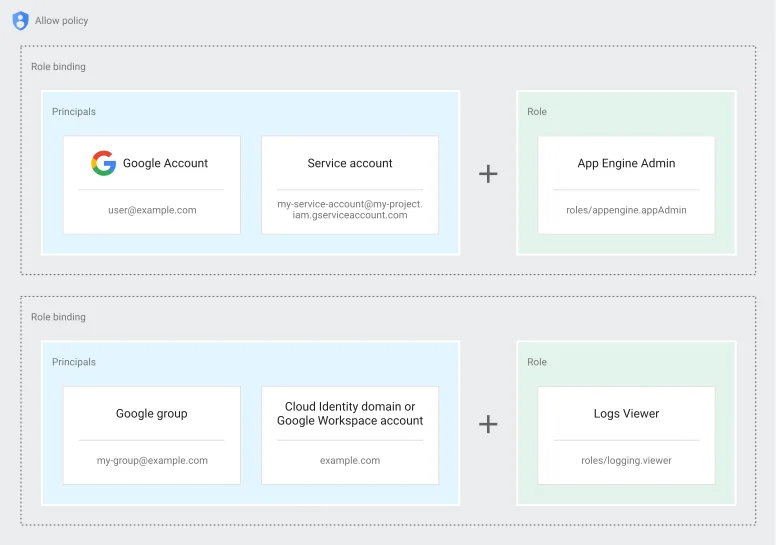
เอกสาร Roles overview ที่ปรับล่าสุดวันที่ 29 ตุลาคม 2026 จัดให้ Admin, Writer และ Reader เป็น basic role หลัก และเรียก Owner, Editor, Viewer ว่า "legacy basic roles" ซึ่งมีมาก่อน IAM และเคยเรียกว่า primitive roles
| ประเด็น | Admin, Writer, Reader | Owner, Editor, Viewer |
|---|---|---|
| สถานะ | GA เมื่อ 29 ต.ค. 2026 | ยังใช้ได้และ Google ยังดูแลต่อ |
| IAM Conditions | ใส่ได้ | ใส่ไม่ได้ |
| Cloud Storage convenience values | ไม่ให้สิทธิ์ | ให้สิทธิ์ |
| BigQuery special group | ไม่ให้สิทธิ์ | ให้สิทธิ์ |
| ช่องทางมอบสิทธิ์ | API หรือ gcloud CLI และ entitlement ของ Privileged Access Manager | console, API หรือ gcloud CLI (บางกรณีของ Owner ต้องใช้ console) |
เอกสารบรรยายขอบเขตของแต่ละคู่ด้วยถ้อยคำเดียวกัน ดังนี้
- Reader: การกระทำแบบอ่านอย่างเดียวที่ไม่เปลี่ยนสถานะระบบ เช่น ดูทรัพยากรหรือข้อมูลที่มีอยู่
- Writer: ทุกอย่างของ Reader และการกระทำที่เปลี่ยนสถานะ สร้างและลบทรัพยากรได้ในบริการส่วนใหญ่ แต่ไม่ครบทุกการกระทำของทุกบริการ
- Admin: ทุกอย่างของ Writer และงานอ่อนไหว เช่น จัดการ tag binding ของ Compute Engine จัดการบทบาทและสิทธิ์ในโปรเจกต์ และตั้งค่าบิลของโปรเจกต์
Admin ไม่ได้มีทุกสิทธิ์ เอกสารยกตัวอย่างว่าไม่มีสิทธิ์แก้ข้อมูลการชำระเงินของ Cloud Billing และสร้าง IAM deny policy ไม่ได้ อย่างไรก็ตาม ถ้อยคำที่เหมือนกันไม่ได้รับรองว่ารายการสิทธิ์ตรงกันทุกตัว ผู้ดูแลควรเทียบจากหน้ารายละเอียดของแต่ละบทบาทใน console
สิทธิ์ที่ไม่ตามมาใน Cloud Storage และ BigQuery
จุดที่ทีมไอทีควรอ่านละเอียดที่สุดคือหมายเหตุในเอกสารว่า Cloud Storage convenience values และ BigQuery special group ไม่ให้สิทธิ์แก่ผู้ถือ Admin, Writer หรือ Reader
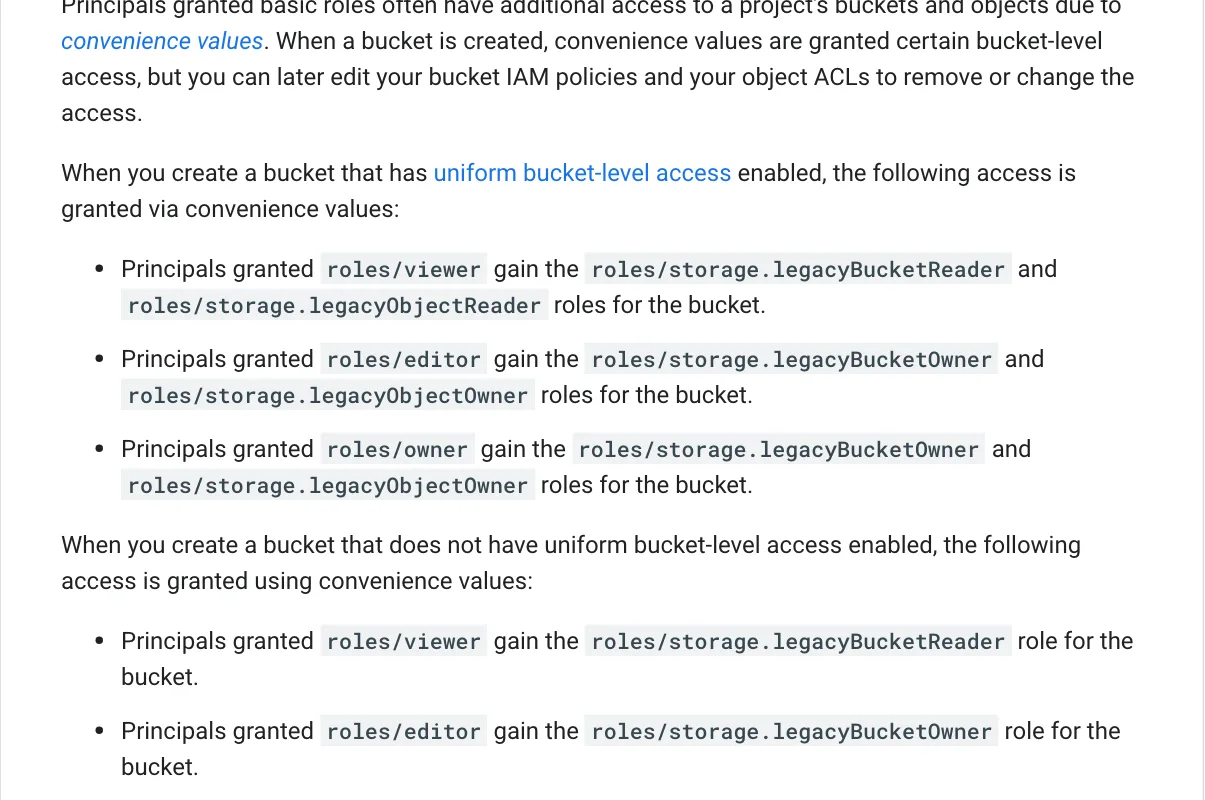
Cloud Storage: convenience value คือตัวแทนกลุ่มผู้ถือบทบาทเดิมในโปรเจกต์ เช่น projectViewer:PROJECT_ID เมื่อสร้าง bucket ที่เปิด uniform bucket-level access ผู้ถือ roles/viewer จะได้ roles/storage.legacyBucketReader และ roles/storage.legacyObjectReader ของ bucket นั้น ส่วนผู้ถือ roles/editor และ roles/owner จะได้ roles/storage.legacyBucketOwner และ roles/storage.legacyObjectOwner เอกสาร Cloud Storage ระบุด้วยว่าโดยทั่วไปควรเลี่ยง convenience values ใน production
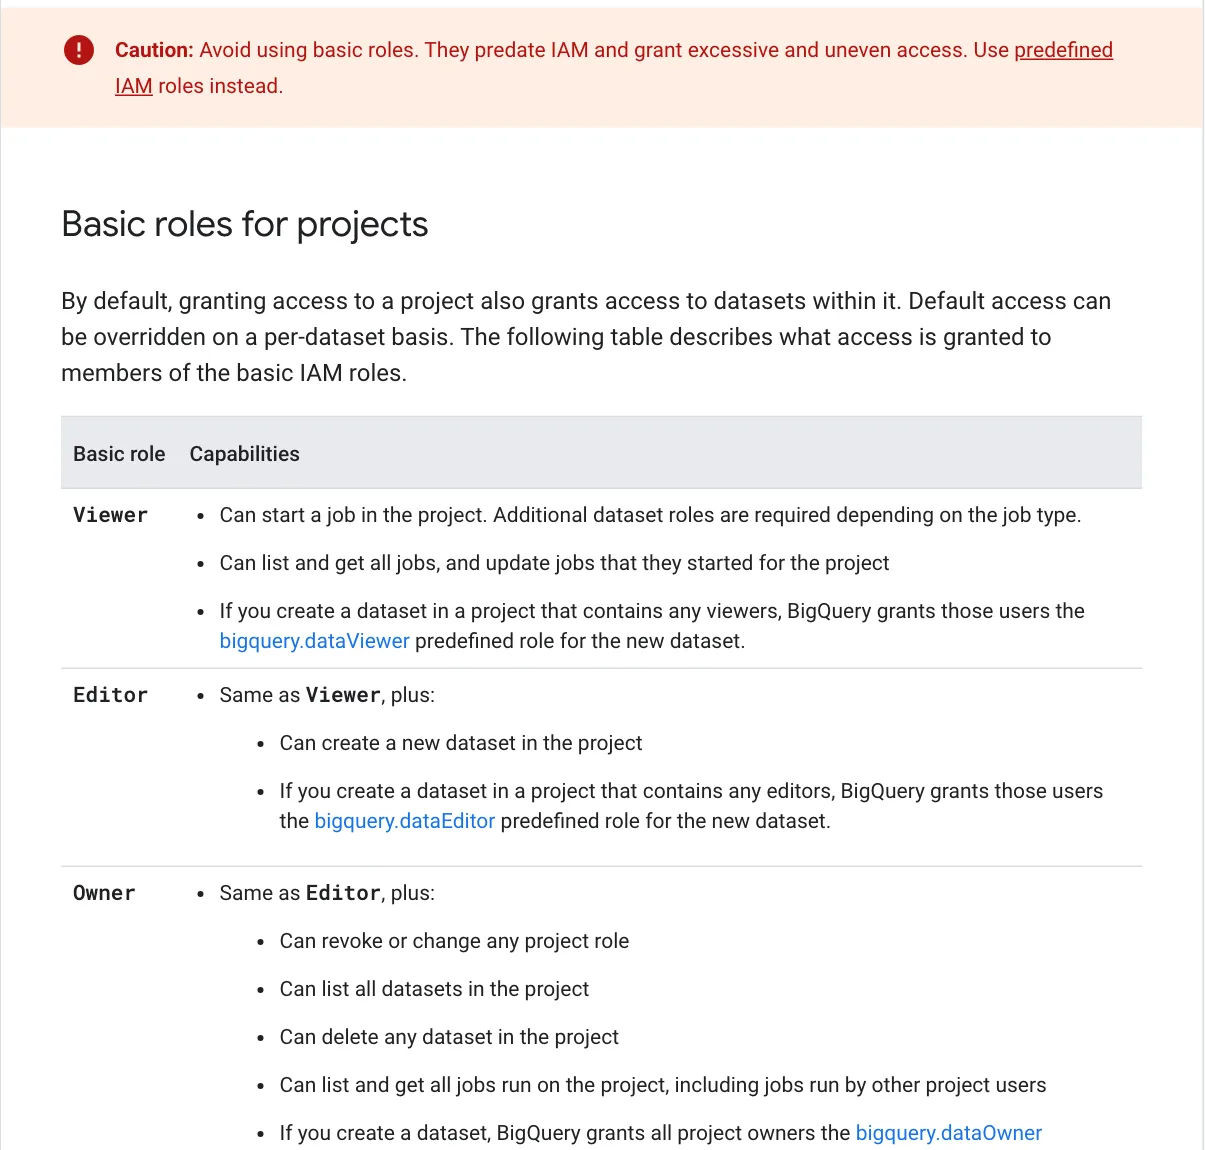
BigQuery: เมื่อสร้าง dataset ในโปรเจกต์ที่มี Viewer ผู้ใช้เหล่านั้นจะได้ bigquery.dataViewer ของ dataset ใหม่ ส่วน Editor ได้ bigquery.dataEditor และ Owner ได้ bigquery.dataOwner เอกสาร BigQuery ยังเตือนให้เลี่ยง basic role และใช้ predefined role แทน เพราะให้สิทธิ์มากเกินจำเป็นและไม่สม่ำเสมอ
ผลในทางปฏิบัติมีสองด้าน ด้านดีคือสิทธิ์ที่แฝงมากับบทบาทลดลง ด้านที่ต้องระวังคือผู้ใช้ที่เปิดข้อมูลได้เพราะถือ Viewer อาจเปิดไม่ได้หลังเปลี่ยนเป็น Reader ถ้าไม่มีการให้สิทธิ์ระดับ bucket หรือ dataset ไว้ต่างหาก
ทำไมเรื่องนี้สำคัญ
ข้อจำกัดเดิมของ Owner, Editor และ Viewer คือใส่เงื่อนไขไม่ได้ สิทธิ์กว้างที่แจกให้ผู้รับเหมาหรือทีมแก้ปัญหาชั่วคราวจึงค้างอยู่จนกว่าจะมีคนมาถอน Google Cloud basic roles ชุดใหม่แก้จุดนี้ได้ เอกสาร IAM Conditions ยกตัวอย่างการให้สิทธิ์ชั่วคราวเพื่อแก้ปัญหา production และการให้สิทธิ์เฉพาะคำขอจากเครือข่ายองค์กร
แต่ข่าวนี้ไม่ได้แปลว่า Google Cloud basic roles ปลอดภัยแล้ว Google ยังเขียนชัดว่าบทบาทกลุ่มนี้รวมสิทธิ์หลายพันรายการครอบคลุมทุกบริการ และใน production ไม่ควรให้ถ้ายังมีทางเลือกอื่น ควรใช้ predefined role หรือ custom role ที่แคบที่สุด Google Cloud basic roles ชุดใหม่จึงเหมาะกับ staging และ test ตามคำแนะนำของเอกสาร
ข่าวเก่าของเราเองก็ชี้ไปทางเดียวกัน ในกรณี LLMjacking บน Google Cloud คนร้ายใช้สิทธิ์ที่มากเกินจำเป็นของบัญชีที่ถูกขโมยเตรียมระบบเป็นขั้นตอน ส่วนรายงาน AI Agent โจมตีคลาวด์ของ Wiz แสดงให้เห็นว่าสิทธิ์ที่กว้างเกินไปในจุดเดียวขยายไปทั้งองค์กรได้ในเวลาไม่นาน
สิ่งที่องค์กรไทยควรทำกับ Google Cloud basic roles
- สำรวจก่อนว่าใครถือบทบาทเดิม โดยเฉพาะบัญชีผู้รับเหมา service account และโปรเจกต์ production รวมถึงผู้สร้างโปรเจกต์ที่ได้ Owner อัตโนมัติ
- หยุดแจก Editor ถาวรใน staging และ test เปลี่ยนเป็น Writer พร้อมวันหมดอายุ ตามตัวอย่างด้านล่าง
- ตรวจการพึ่ง convenience values และ BigQuery special group ทดสอบกับบัญชีทดลองก่อนเปลี่ยน แล้วให้สิทธิ์ระดับ bucket หรือ dataset แบบตรงตัวเมื่อจำเป็น
- ปรับขั้นตอนมอบสิทธิ์ เพราะ Google Cloud basic roles ชุดใหม่มอบผ่าน console ไม่ได้ ทีมที่ทำผ่านหน้าเว็บต้องย้ายไปใช้ gcloud CLI, API หรือ Privileged Access Manager
- ระบบ production ให้ใช้ predefined หรือ custom role อย่าถือว่า Writer หรือ Admin เป็นคำตอบสุดท้าย
ตัวอย่างการมอบ Writer ที่หมดอายุเอง เขียนตามรูปแบบในเอกสารคำสั่ง gcloud และคู่มือสิทธิ์ชั่วคราว ของ Google เปลี่ยนชื่อโปรเจกต์ กลุ่ม และวันที่ให้ตรงกับองค์กร และควรลองในโปรเจกต์ทดสอบก่อน
gcloud projects add-iam-policy-binding PROJECT_ID \
  --member=group:GROUP_NAME \
  --role=roles/writer \
  --condition='expression=request.time < timestamp("2026-12-01T00:00:00.000Z"),title=expires-dec-2026'
ดูข่าวความปลอดภัยและค่าใช้จ่ายคลาวด์เพิ่มเติมได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Google Cloud basic roles ชุดใหม่มีอะไรบ้าง?
Google Cloud basic roles ชุดใหม่มี 3 บทบาท ได้แก่ Admin (roles/admin), Writer (roles/writer) และ Reader (roles/reader) เปิดใช้งานทั่วไปเมื่อ 29 ตุลาคม 2026 จุดต่างสำคัญจาก Owner, Editor และ Viewer คือใส่ IAM Conditions ได้ เช่น กำหนดวันหมดอายุของสิทธิ์
Owner, Editor, Viewer จะถูกยกเลิกไหม?
ประกาศวันที่ 29 ตุลาคม 2026 ไม่ได้ระบุกำหนดยกเลิก Google ระบุว่าบทบาทเดิมยังใช้ได้และยังดูแลต่อ และบางกระบวนการอัตโนมัติยังใช้อยู่ เช่น ผู้สร้างโปรเจกต์ได้ Owner โดยอัตโนมัติ เพียงแต่ถ้าต้องให้ basic role เพิ่ม Google แนะนำให้เลือกชุดใหม่แทน
เปลี่ยนผู้ใช้จาก Viewer เป็น Reader แล้วสิทธิ์เหมือนเดิมไหม?
ไม่ควรถือว่าเหมือนเดิม เอกสารระบุว่า Cloud Storage convenience values และ BigQuery special group ไม่ให้สิทธิ์แก่ผู้ถือ Google Cloud basic roles ชุดใหม่ ผู้ที่เคยเข้าถึง bucket หรือ dataset ผ่าน Viewer จึงอาจเข้าไม่ได้หลังเปลี่ยน ควรทดสอบกับบัญชีทดลองก่อน
มอบ Google Cloud basic roles ชุดใหม่ผ่าน console ได้ไหม?
ยังไม่ได้ เอกสารของ Google ณ 29 ตุลาคม 2026 ระบุว่า Google Cloud basic roles ชุดใหม่ต้องมอบผ่าน API หรือ gcloud CLI และสร้าง entitlement สำหรับบทบาทเหล่านี้ใน Privileged Access Manager ได้ องค์กรที่แจกสิทธิ์ผ่านหน้าเว็บจึงต้องปรับขั้นตอนการทำงาน
แหล่งอ้างอิง
- IAM release notes — Google Cloud
- Roles overview — Google Cloud
- Overview of IAM Conditions — Google Cloud
- IAM roles for Cloud Storage — Google Cloud
- Basic roles and permissions | BigQuery — Google Cloud
- Identity and Access Management | Cloud Storage — Google Cloud
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google Cloud73Google162
- ผลิตภัณฑ์และเทคโนโลยี
- BigQuery11
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ