
Bitcoin Core 32.1 แก้ช่องโหว่ 3 รายการ โหนดบน Windows และ macOS ล่มได้จากข้อมูล TCP
Bitcoin Core 32.1 ออก 27 ต.ค. 2026 แก้ช่องโหว่ 3 รายการที่เปิดเผย 28 ต.ค. มี 2 ระดับ Medium ทำให้โหนดหน่วยความจำเต็ม รุ่น 31.2 30.4 29.5 ก็ได้รับแพตช์
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
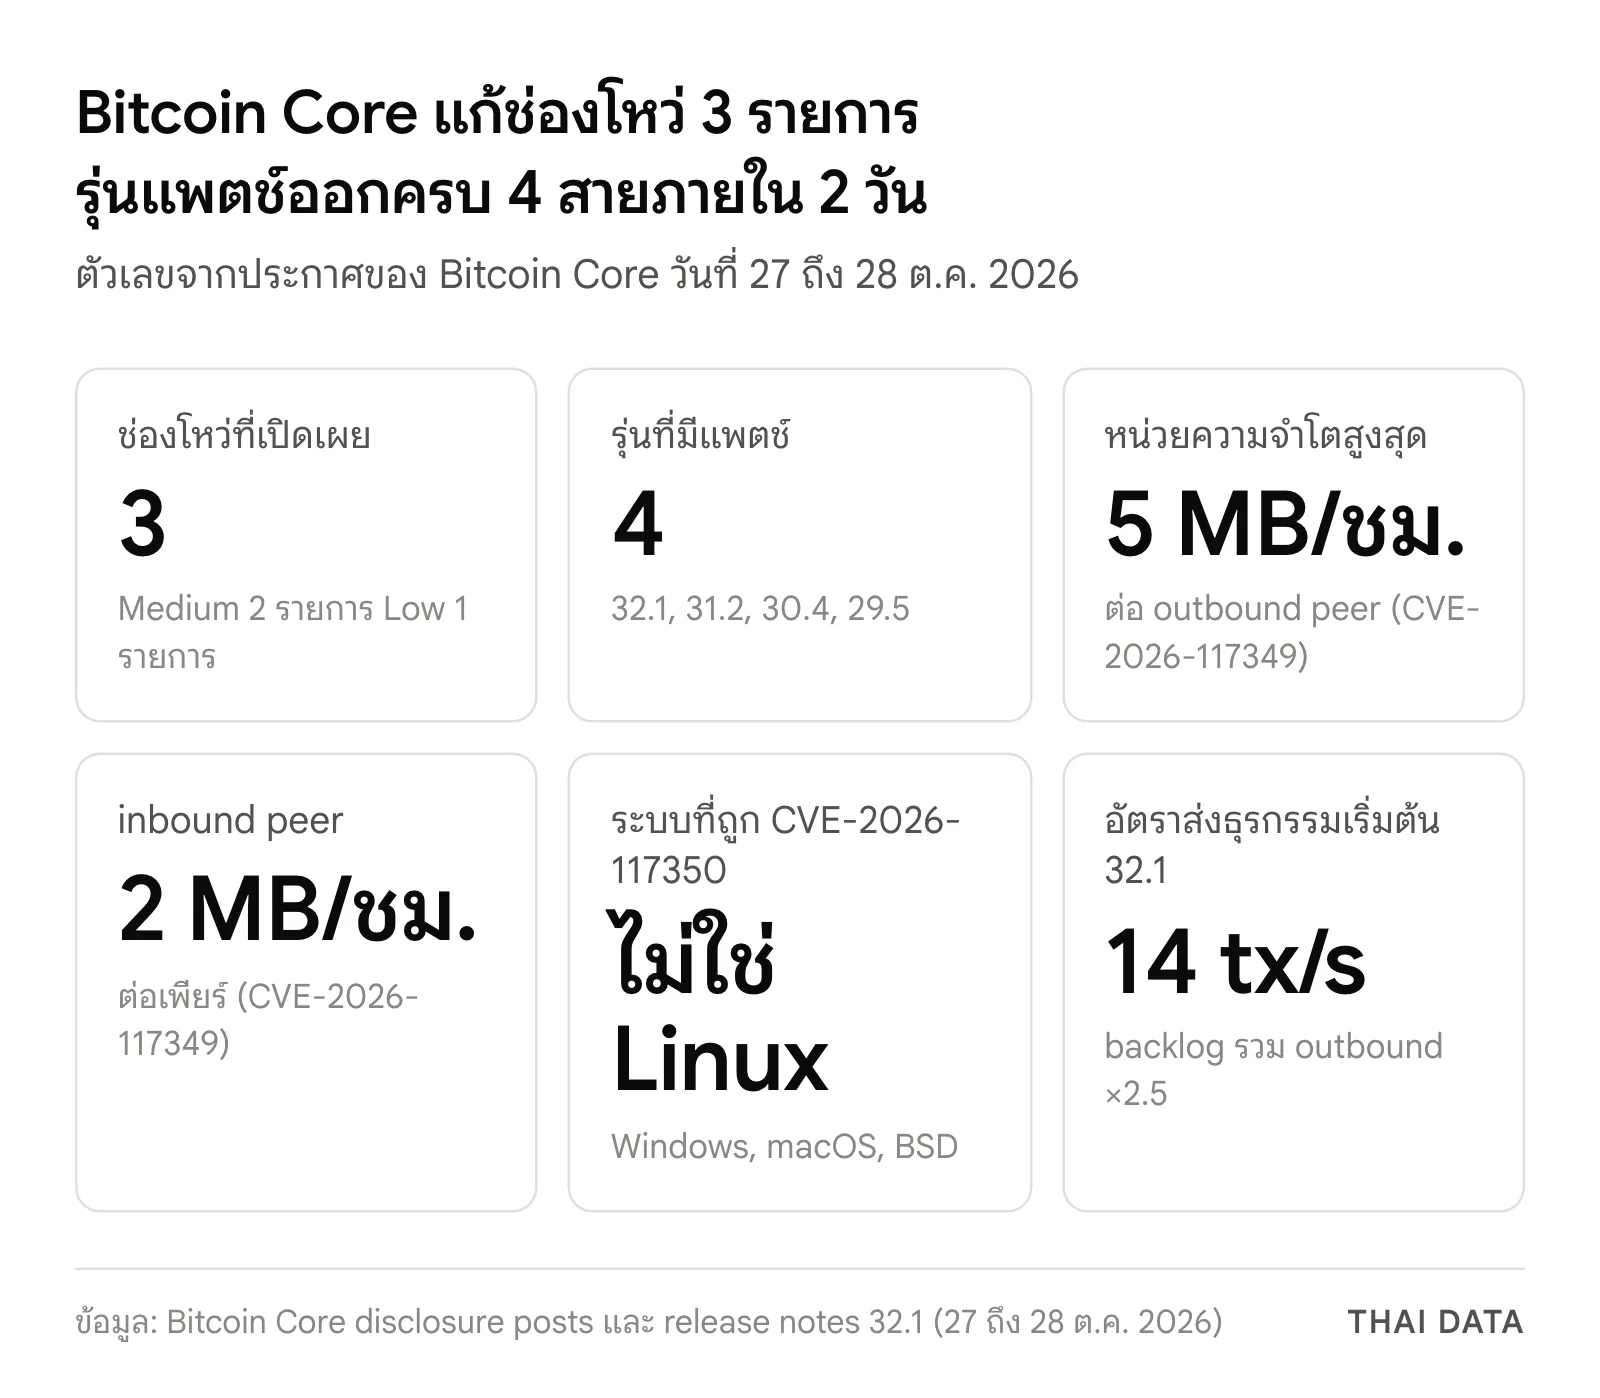
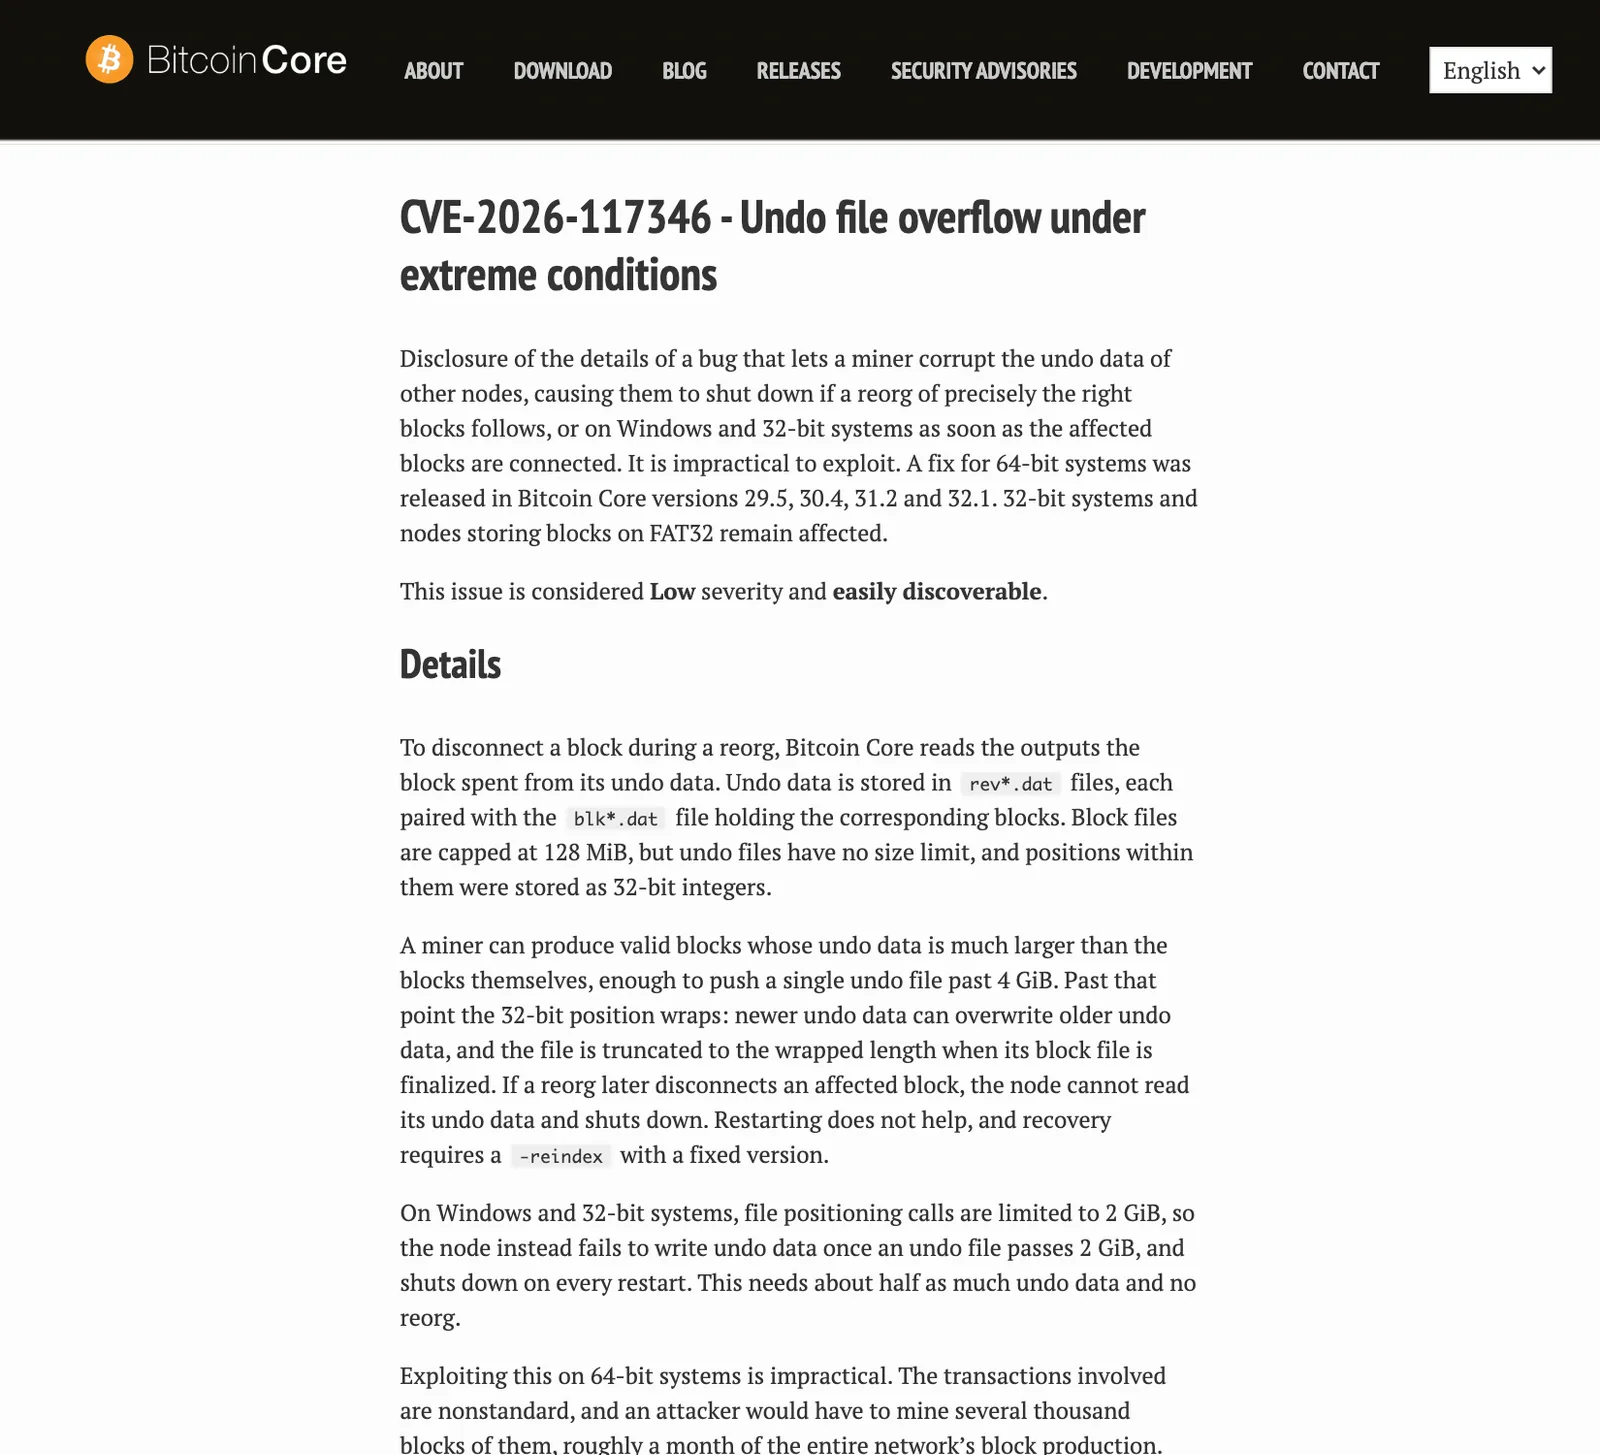
- โครงการ Bitcoin Core ออก 32.1 และ 31.2 เมื่อ 27 ตุลาคม 2026 และ 30.4 กับ 29.5 เมื่อ 28 ตุลาคม 2026 ก่อนเปิดเผยช่องโหว่ 3 รายการ ในวันที่ 28 ตุลาคม
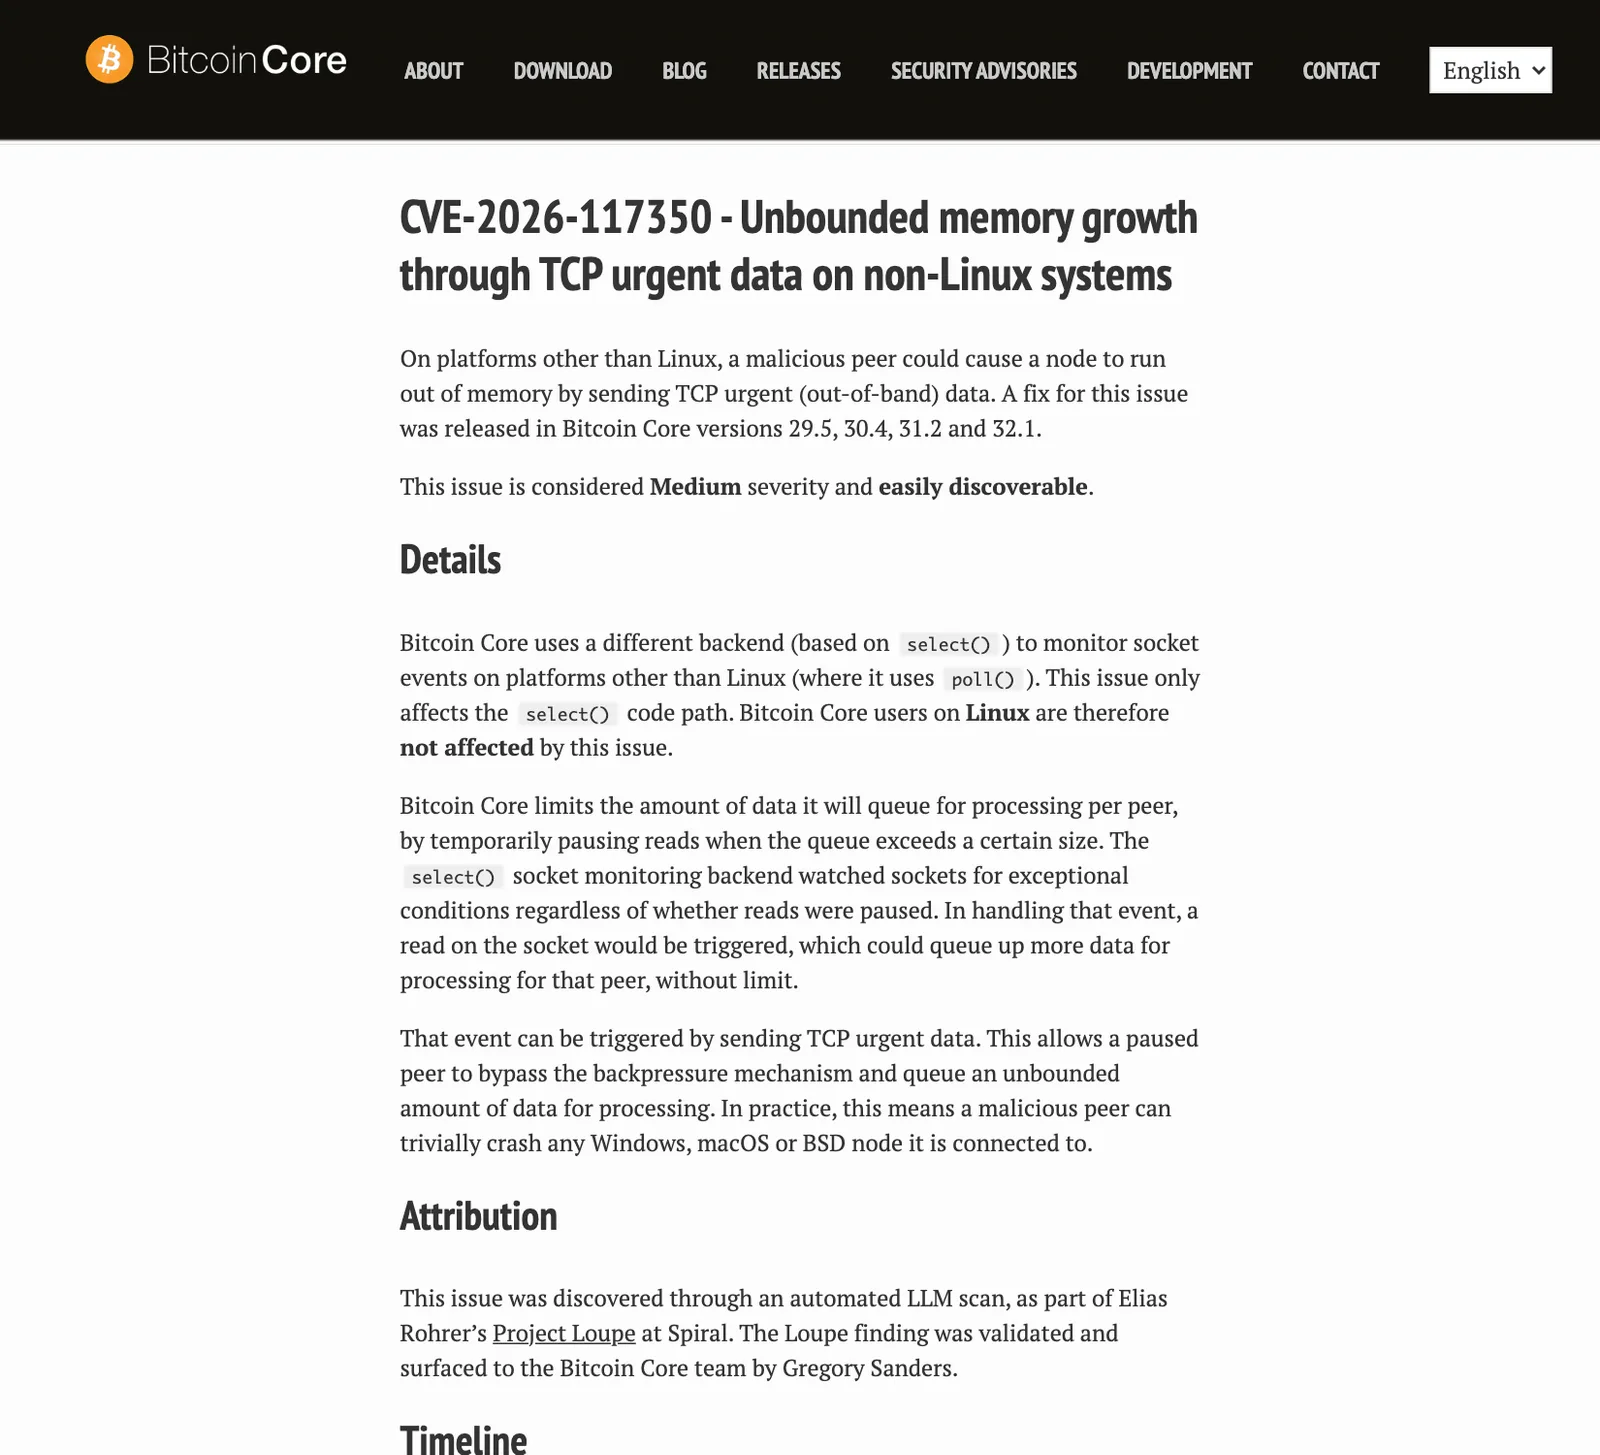
- CVE-2026-117350 (ระดับ Medium) ทำให้โหนดบน Windows, macOS และ BSD หน่วยความจำเต็มและล่มได้จากข้อมูล TCP urgent ส่วนโหนดบน Linux ไม่ได้รับผลกระทบ
- CVE-2026-117349 (ระดับ Medium) ทำให้หน่วยความจำของโหนดโตขึ้นได้สูงสุด 2 MB ต่อชั่วโมง ต่อ inbound peer และ 5 MB ต่อชั่วโมง ต่อ outbound peer ส่วน CVE-2026-117346 (ระดับ Low) ยังกระทบระบบ 32 บิตและ FAT32
- รุ่น 32.1 ยังเพิ่มการป้องกัน PoW ให้ Tor hidden service ที่สร้างอัตโนมัติ และเปลี่ยนการจำกัดอัตราส่งธุรกรรมเป็น backlog รวม ค่าเริ่มต้น 14 ธุรกรรมต่อวินาที
โครงการ Bitcoin Core ออกซอฟต์แวร์โหนด Bitcoin Core 32.1 และ 31.2 เมื่อ 27 ตุลาคม 2026 ตามด้วย 30.4 และ 29.5 เมื่อ 28 ตุลาคม 2026 แล้วเปิดเผยช่องโหว่ 3 รายการที่ได้รับการแก้ไขในวันเดียวกัน ช่องโหว่ที่น่ากังวลที่สุดคือ CVE-2026-117350 ซึ่งทำให้โหนดบน Windows, macOS และ BSD หน่วยความจำเต็มและล่มได้จากเพียงข้อมูล TCP urgent ที่ส่งมาจากเพียร์ ส่วน Linux ไม่ได้รับผลกระทบ ข้อมูลทั้งหมดมาจากประกาศของ Bitcoin Core เอง
Bitcoin Core 32.1 แก้ช่องโหว่อะไร
ประกาศของ Bitcoin Core 32.1 ระบุว่าทั้ง 3 รายการเป็นช่องโหว่ที่ "ค้นพบได้ง่าย" (easily discoverable) จึงเปิดเผยทันทีเมื่อรุ่นแพตช์ออกครบทุกสายที่ยังดูแลอยู่ตามนโยบายความปลอดภัยของโครงการ
| CVE | ระดับ | ผลที่เกิดขึ้น | ได้รับผลกระทบ |
|---|---|---|---|
| CVE-2026-117350 | Medium | เพียร์ส่งข้อมูล TCP urgent ทำให้หน่วยความจำเต็ม โหนดล่มได้ง่าย | Windows, macOS, BSD (Linux ไม่ได้รับผลกระทบ) |
| CVE-2026-117349 | Medium | คิวประกาศธุรกรรมของเพียร์ที่ถูกหยุดโตไม่จำกัด หน่วยความจำเพิ่มได้ถึง 2 MB ต่อชั่วโมงต่อ inbound peer และ 5 MB ต่อชั่วโมงต่อ outbound peer | โหนดที่เชื่อมต่อกับเพียร์ที่แกล้งไม่รองรับ BIP 31 โหนด -blocksonly กระทบน้อยกว่ามาก |
| CVE-2026-117346 | Low | ไฟล์ undo ล้นเมื่อนักขุดสร้างบล็อกพิเศษ ทำให้โหนดปิดตัวหากเกิด reorg ที่ตรงเงื่อนไข | แพตช์แก้บนระบบ 64 บิต ส่วนระบบ 32 บิตและโหนดที่เก็บบล็อกบน FAT32 ยังได้รับผลกระทบ |
CVE-2026-117350 ใน Bitcoin Core 32.1: ข้อมูล TCP urgent ทำโหนดล่ม
Bitcoin Core 32.1 และรุ่นก่อนหน้าจำกัดข้อมูลที่เก็บในคิวต่อเพียร์ด้วยการหยุดอ่านชั่วคราวเมื่อคิวใหญ่เกิน แต่บนระบบที่ไม่ใช่ Linux โค้ดเฝ้าซ็อกเก็ตแบบ select() ยังเฝ้าสภาวะผิดปกติแม้หยุดอ่านแล้ว ข้อมูล TCP urgent จึงทำให้เกิดการอ่านและเพิ่มคิวโดยไม่จำกัด โครงการสรุปว่าเพียร์ที่ประสงค์ร้ายทำให้โหนด Windows, macOS หรือ BSD ที่เชื่อมต่ออยู่ล่มได้อย่างง่ายดาย ผู้พบคือการสแกนอัตโนมัติด้วย LLM ใน Project Loupe ของ Elias Rohrer ที่ Spiral ซึ่ง Gregory Sanders ตรวจสอบแล้วส่งต่อให้ทีมความปลอดภัย
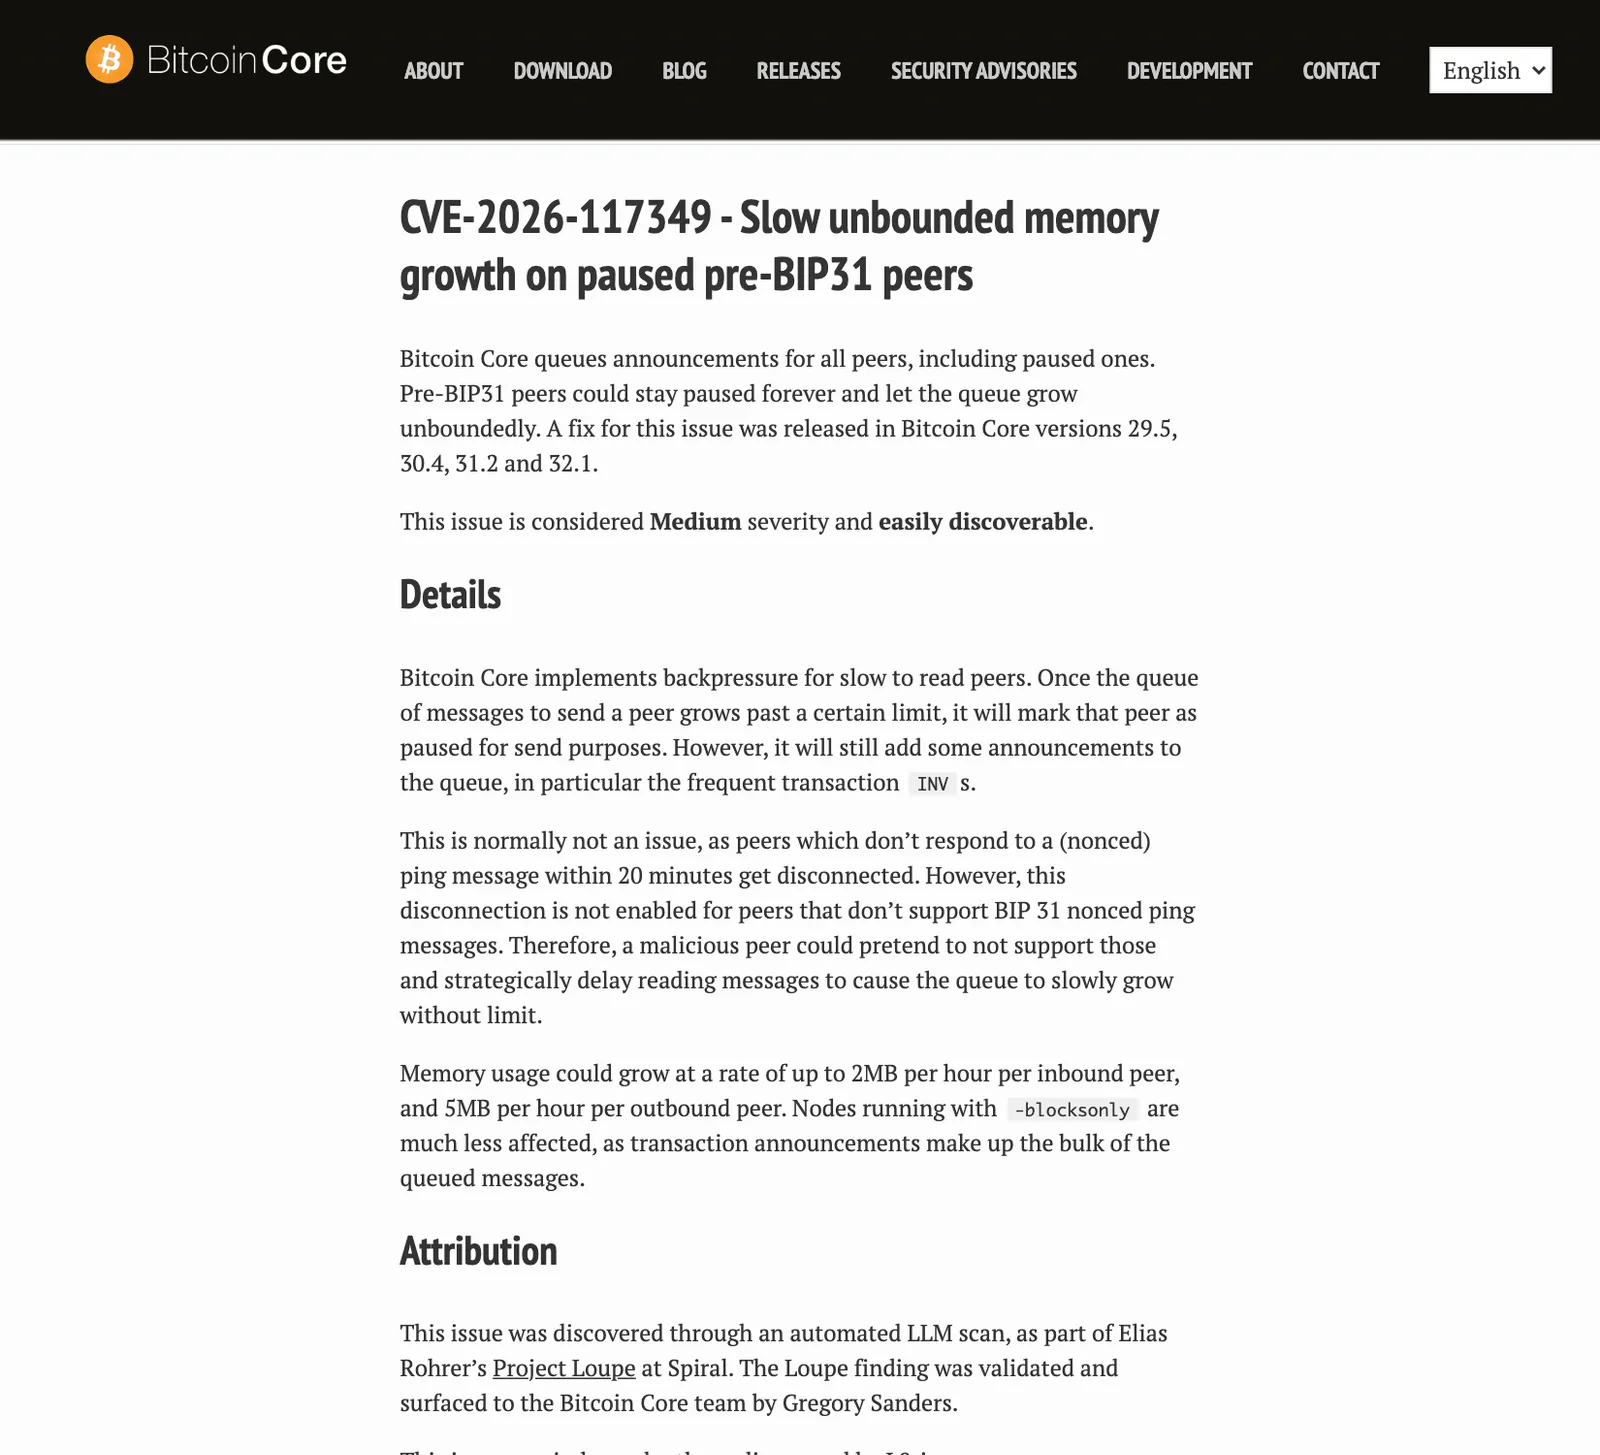
CVE-2026-117349 ใน Bitcoin Core 32.1: คิวประกาศธุรกรรมโตโดยไม่จำกัด
ตามปกติเพียร์ที่ไม่ตอบ ping ภายใน 20 นาทีจะถูกตัดการเชื่อมต่อ แต่กลไกนี้ใช้ไม่ได้กับเพียร์ที่ไม่รองรับ BIP 31 เพียร์ที่ประสงค์ร้ายจึงแกล้งทำเป็นไม่รองรับแล้วหน่วงการอ่านข้อความ ทำให้คิวโตช้า ๆ โดยไม่หยุด ผู้ค้นพบรายงานว่า Project Loupe พบเมื่อ 15 กันยายน 2026 และ L0rinc ค้นพบอิสระภายหลัง
CVE-2026-117346 ใน Bitcoin Core 32.1: undo file ล้นเมื่อ reorg
ช่องโหว่ระดับ Low ที่ Bitcoin Core 32.1 แก้นี้ต้องอาศัยนักขุดผลิตบล็อกที่มีข้อมูล undo ใหญ่กว่าตัวบล็อกมากจนไฟล์ undo เกิน 4 GiB ตำแหน่ง 32 บิตจึงวนกลับ Bitcoin Core ประเมินว่าบนระบบ 64 บิตโจมตีได้ยากในทางปฏิบัติ เพราะต้องขุดบล็อกที่มีธุรกรรมไม่มาตรฐานหลายพันบล็อก ซึ่งเทียบเท่าการผลิตบล็อกของทั้งเครือข่ายราว 1 เดือน แต่บน Windows และระบบ 32 บิตใช้ข้อมูลน้อยกว่าครึ่งและไม่ต้องมี reorg โครงการแก้ด้วยการเก็บตำแหน่งไฟล์เป็น 64 บิต
รุ่นไหนมีแพตช์ และอะไรใหม่ใน Bitcoin Core 32.1
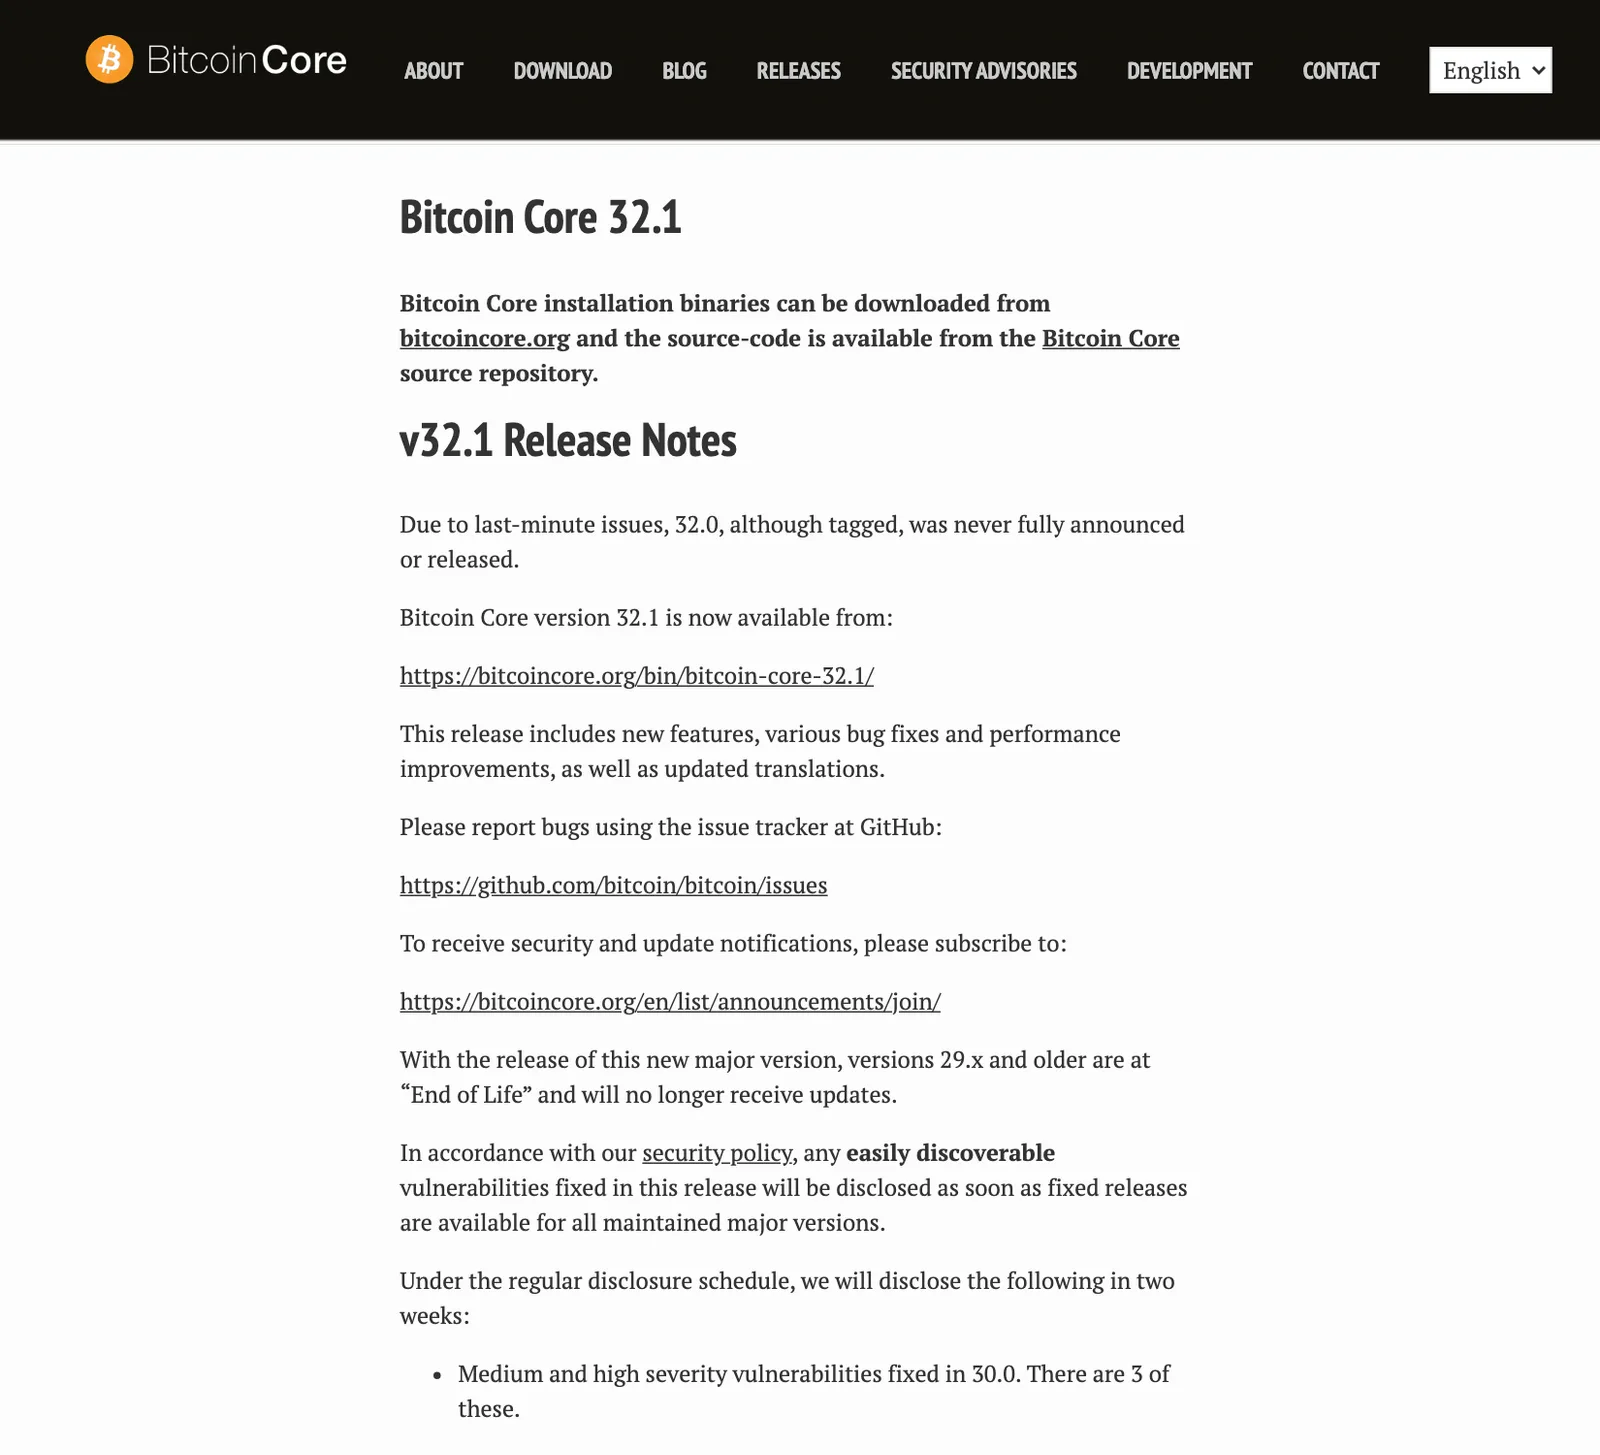
ตามไทม์ไลน์ของ Bitcoin Core 32.1 ช่องโหว่ CVE-2026-117350 และ CVE-2026-117349 ถูกแก้ใน PR #36665 และ #36667 ซึ่งรวมและย้อนกลับไปยังสาย 29 ถึง 32 เมื่อ 26 ตุลาคม 2026 แล้วออก 31.2 และ 32.1 เมื่อ 27 ตุลาคม และ 30.4 กับ 29.5 เมื่อ 28 ตุลาคม
หมายเหตุรุ่น 32.1 ระบุว่า 32.0 ถูกติดแท็กแต่ไม่เคยประกาศและวางจำหน่ายเต็มรูปแบบเพราะปัญหาช่วงท้าย และการมาของรุ่นหลักใหม่ทำให้ 29.x และเก่ากว่าเข้าสู่ End of Life ผู้ดูแลโหนดจึงควรตรวจนโยบายของโครงการว่ารุ่นที่ใช้อยู่ยังได้รับการดูแลหรือไม่ ฟีเจอร์เด่นที่ระบุในรุ่นนี้คือ
- Tor hidden service ที่ Bitcoin Core สร้างอัตโนมัติจะเปิดการป้องกัน PoW ถ้า Tor daemon รองรับ
- การจำกัดอัตราส่งธุรกรรมออกใช้ backlog รวมแทนแยกรายเพียร์ ค่าเริ่มต้นยังเป็น 14 ธุรกรรมต่อวินาที (เพิ่ม 2.5 เท่าสำหรับ outbound peer) ปรับได้ด้วย -txsendrate และเพิ่มเพดานแบนด์วิดท์ 12 MB ของธุรกรรมต่อ 10 นาที
- แก้การรั่วของที่อยู่ IP ผู้ส่งธุรกรรมเมื่อใช้ -privatebroadcast=1 กรณีการเชื่อมต่อแบบ v2 ล้มเหลวแล้วลองใหม่แบบ v1
ตามตารางเปิดเผยปกติ หมายเหตุรุ่น 32.1 ระบุว่าจะเปิดเผยช่องโหว่ระดับ Medium และ High ที่แก้ในรุ่น 30.0 อีก 3 รายการในอีก 2 สัปดาห์ นับจากวันออกรุ่น ส่วนช่องโหว่ระดับ Low ที่แก้ใน 32.1 มี 0 รายการ
ทำไม Bitcoin Core 32.1 จึงสำคัญ
ช่องโหว่ทั้ง 3 รายการที่ Bitcoin Core 32.1 แก้เป็นการทำให้โหนดหยุดทำงานหรือข้อมูลเสียหาย ไม่ใช่การขโมยเหรียญ ตามที่ประกาศอธิบาย ทว่าโหนดเต็มรูปแบบเป็นตัวตรวจสอบบล็อกและธุรกรรมที่บริการหลายอย่างพึ่งพา ทั้งศูนย์ซื้อขาย ผู้ดูแลกระเป๋า ผู้ขุด และงานวิจัย โหนดที่ล่มซ้ำ ๆ ทำให้ระบบเหล่านั้นเห็นข้อมูลล่าช้า สิ่งที่น่าสนใจอีกอย่างคือทั้งสองรายการระดับ Medium ถูกพบด้วยการสแกนโค้ดอัตโนมัติด้วย LLM ซึ่งสะท้อนว่าเครื่องมือตรวจโค้ดเริ่มพบข้อบกพร่องในซอฟต์แวร์เก่าแก่อย่างโหนด Bitcoin
เรื่องของโครงสร้างพื้นฐานบล็อกเชนที่เกี่ยวกับความปลอดภัย อ่านเพิ่มได้ในการแฮกศูนย์ซื้อขาย Binance และการพักถอน
ผลของ Bitcoin Core 32.1 ต่อผู้ใช้และผู้ให้บริการไทย
- ผู้รันโหนดเอง ที่ต้องอัปเดตเป็น Bitcoin Core 32.1 หรือรุ่นแพตช์ (นักพัฒนา ผู้ให้บริการกระเป๋า ผู้ขุด และทีมไอทีของธุรกิจ) ตรวจเวอร์ชันและระบบปฏิบัติการของโหนด ถ้าใช้ Windows หรือ macOS ควรวางแผนอัปเดตก่อนเนื่องจากกระทบ CVE-2026-117350 ปิดโหนดให้สนิท ติดตั้งรุ่นใหม่จาก bitcoincore.org และตรวจ SHA256 ก่อนใช้
- ผู้ใช้ทั่วไปที่ซื้อขายผ่านศูนย์ซื้อขาย ถ้าไม่ได้รันโหนด Bitcoin Core เอง ซอฟต์แวร์นี้ไม่เกี่ยวกับการใช้งานโดยตรง แต่ควรใช้เฉพาะศูนย์ซื้อขายและผู้ดูแลที่ได้รับอนุญาตจาก ก.ล.ต. ตามรายชื่อบน sec.or.th และดูประกาศของผู้ให้บริการเมื่อมีเหตุขัดข้อง
- ระวังไฟล์ปลอม ดาวน์โหลดจาก bitcoincore.org เท่านั้น และตรวจลายเซ็นกับ SHA256 เพราะมีเว็บปลอมแอบอ้างซอฟต์แวร์กระเป๋าอยู่เสมอ หากสงสัยกลโกง แจ้งสายด่วน ก.ล.ต. 1207 หรือศูนย์ AOC 1441
- ทีมไอที ที่ใช้ Bitcoin Core 32.1 และมีโหนดให้บริการลูกค้าควรแยกโหนดจากระบบอื่น ใช้ระบบ 64 บิตและดูการใช้หน่วยความจำเพื่อจับความผิดปกติ
ข้อมูลนี้ไม่ใช่คำแนะนำการลงทุน สินทรัพย์ดิจิทัลมีความเสี่ยงสูง ติดตามข่าวความปลอดภัยของบล็อกเชนได้ที่หมวดคริปโตและสินทรัพย์ดิจิทัล
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรไทยที่ต้องรันโหนดหรือระบบที่พึ่งพาโหนดต้องมีเซิร์ฟเวอร์ที่ควบคุมระบบปฏิบัติการและการอัปเดตได้เอง และมีแบนด์วิดท์เพียงพอสำหรับการเชื่อมต่อกับเพียร์จำนวนมาก Dedicated Server ของ THAI DATA CLOUD ให้เช่าเซิร์ฟเวอร์ Intel Xeon ทั้งเครื่อง พร้อม Root Access เต็มรูปแบบและไม่จำกัด Data Transfer (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
คำถามที่พบบ่อย
Bitcoin Core 32.1 แก้ช่องโหว่อะไรบ้าง?
Bitcoin Core 32.1 และรุ่นแพตช์ 31.2, 30.4, 29.5 แก้ช่องโหว่ 3 รายการที่เปิดเผยเมื่อ 28 ตุลาคม 2026 ได้แก่ CVE-2026-117350 และ CVE-2026-117349 ระดับ Medium ที่ทำให้หน่วยความจำของโหนดเต็ม กับ CVE-2026-117346 ระดับ Low เรื่อง undo file ล้นเมื่อมีการ reorg ที่ผิดปกติ
โหนด Bitcoin Core บน Linux ได้รับผลจาก CVE-2026-117350 หรือไม่?
ไม่ได้รับผลกระทบ โครงการ Bitcoin Core ระบุว่า CVE-2026-117350 เกิดเฉพาะบนระบบที่ไม่ใช่ Linux เพราะใช้ select() ในการเฝ้าซ็อกเก็ต ซึ่งหมายถึง Windows, macOS และ BSD ที่ถูกโจมตีให้ล่มได้ ส่วน Linux ใช้ poll() จึงไม่ได้รับผลกระทบ
ผู้ที่รันโหนด Bitcoin Core ควรอัปเดตอย่างไรหลัง Bitcoin Core 32.1?
ตามหมายเหตุรุ่น Bitcoin Core 32.1 ให้ปิดโหนดให้สนิท แล้วติดตั้งรุ่นใหม่ทับ (Windows) หรือคัดลอกไฟล์ทับ (macOS, Linux) โดยดาวน์โหลดจาก bitcoincore.org และตรวจ SHA256 ผู้ที่อยู่รุ่นเก่ากว่ารุ่นที่ยังดูแลควรอัปเกรดและกำหนดเวลาเผื่อการย้ายข้อมูล ข้อมูลนี้ไม่ใช่คำแนะนำการลงทุน
ช่องโหว่ใน Bitcoin Core 32.1 กระทบเงินในกระเป๋าหรือไม่?
ประกาศช่องโหว่ทั้ง 3 รายการของ Bitcoin Core อธิบายผลเป็นการทำให้โหนดล่มหรือข้อมูล undo เสีย และไม่ได้พูดถึงการขโมยเหรียญจากกระเป๋า ผู้ที่ถือเหรียญผ่านศูนย์ซื้อขายไม่ได้รันโหนดเอง ให้ตรวจประกาศของผู้ให้บริการและรายชื่อผู้ได้รับอนุญาตบน sec.or.th
แหล่งอ้างอิง
- Bitcoin Core 32.1 released — Bitcoin Core
- Bitcoin Core 32.1 release notes — Bitcoin Core
- CVE-2026-117350 - Unbounded memory growth through TCP urgent data on non-Linux systems — Bitcoin Core
- CVE-2026-117349 - Slow unbounded memory growth on paused pre-BIP31 peers — Bitcoin Core
- CVE-2026-117346 - Undo file overflow under extreme conditions — Bitcoin Core
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Bitcoin16Windows101macOS48Linux116
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ