
Keystone ข้อมูลรั่ว: ที่อยู่และคำสั่งซื้อลูกค้ากระเป๋าคริปโตหลุด เตือนระวังมิจฉาชีพ
Keystone ข้อมูลรั่ว ผู้ผลิตกระเป๋าคริปโตยืนยัน 24 ต.ค. 2026 ว่าชื่อ ที่อยู่จัดส่ง และคำสั่งซื้อลูกค้าหลุด แต่ recovery phrase และ private key ไม่หลุด
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
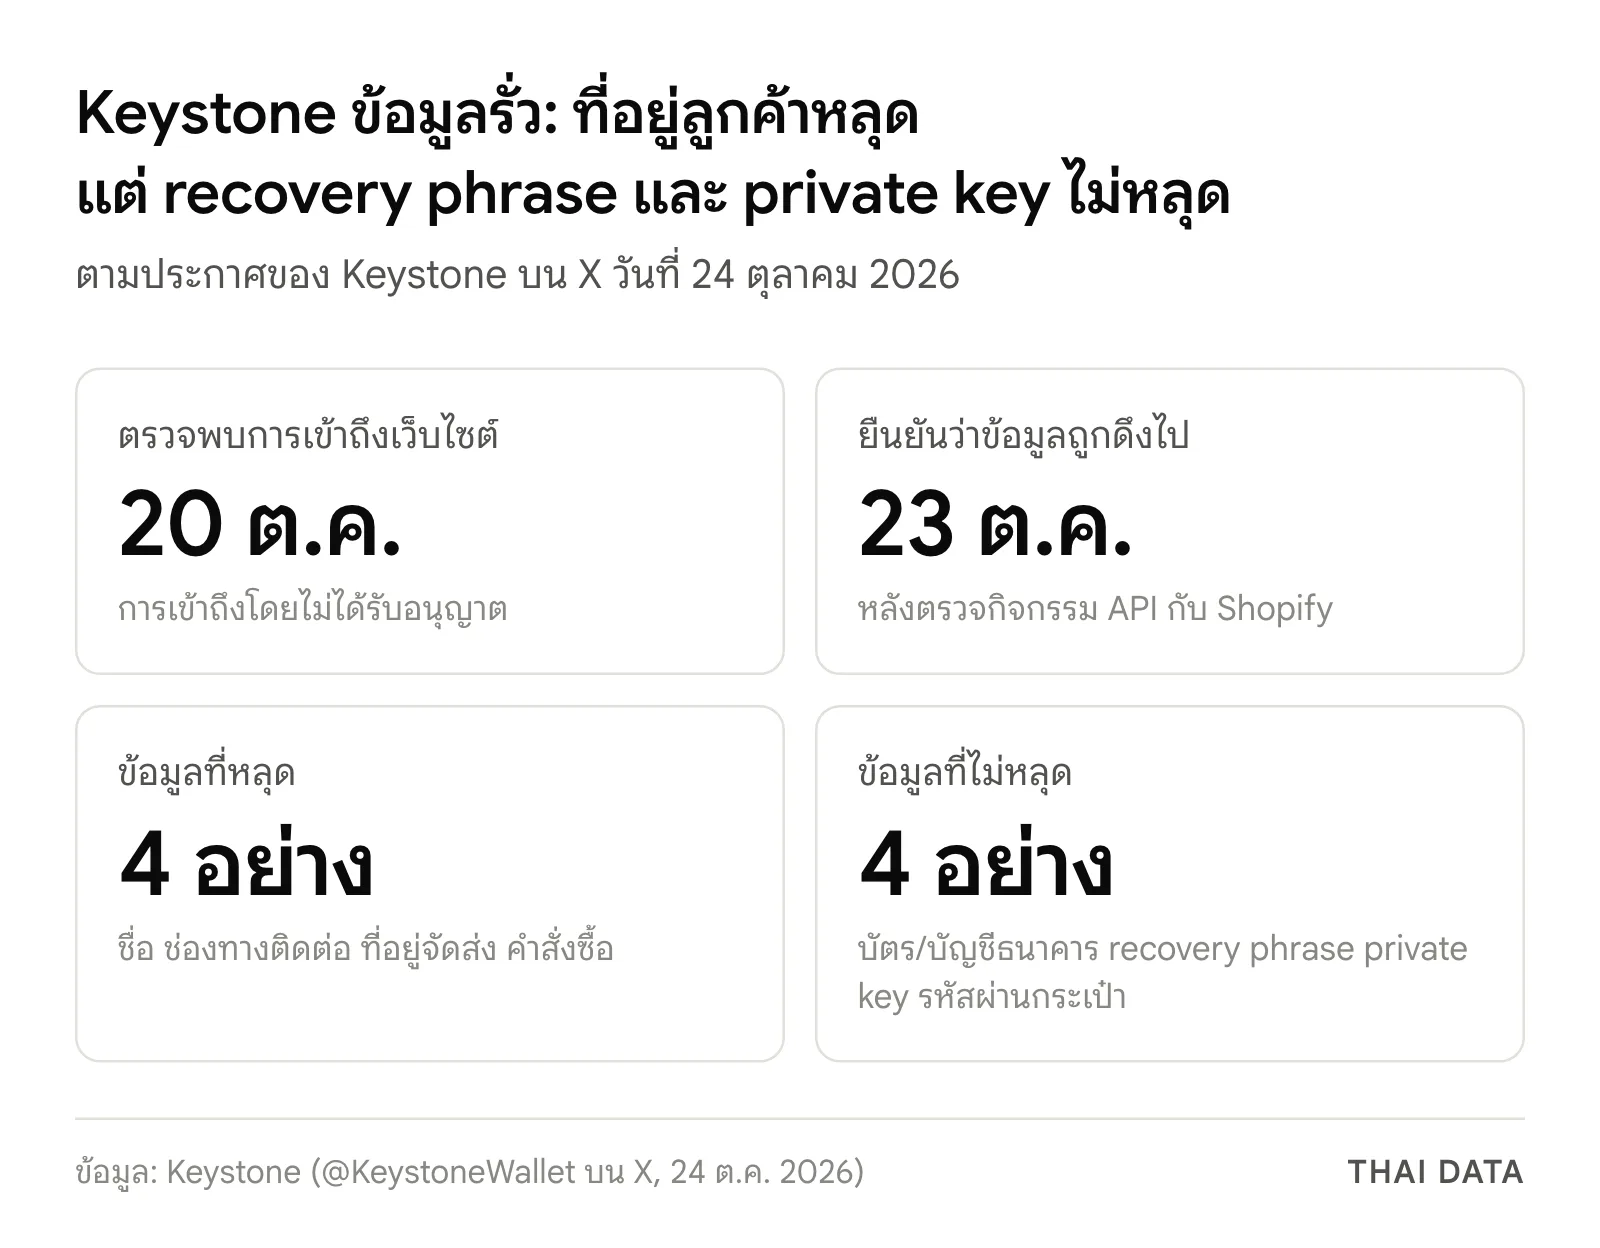
- Keystone ตรวจพบการเข้าถึงเว็บไซต์ทางการโดยไม่ได้รับอนุญาตเมื่อ 20 ตุลาคม 2026 และยืนยันเมื่อ 23 ตุลาคม 2026 ว่าบุคคลที่สามได้ข้อมูลการจัดส่งของลูกค้าไป
- ข้อมูลที่หลุดมี 4 อย่าง: ชื่อ ช่องทางติดต่อ ที่อยู่จัดส่ง และรายละเอียดคำสั่งซื้อ (สินค้าและราคา)
- Keystone ระบุว่าข้อมูล 4 อย่าง ไม่หลุด: ข้อมูลบัตรหรือบัญชีธนาคาร recovery phrase private key และรหัสผ่านกระเป๋า
- Keystone เตือนว่ามิจฉาชีพอาจแอบอ้างทางโทรศัพท์ SMS อีเมล หรือไปรษณีย์ เสนอคืนเงิน ส่งเครื่องใหม่ หรือ 'แก้ไข' คำสั่งซื้อ และย้ำว่าไม่เคยขอ recovery phrase
Keystone ผู้ผลิตกระเป๋าคริปโตแบบฮาร์ดแวร์ (hardware wallet) ประกาศขอโทษลูกค้าผ่านบัญชี X ทางการเมื่อ 24 ตุลาคม 2026 เวลาประมาณ 00:59 น. ของ 25 ตุลาคมตามเวลาประเทศไทย ว่าบุคคลที่สามได้ข้อมูลการจัดส่งของลูกค้าไปจากเว็บไซต์ทางการ เหตุ Keystone ข้อมูลรั่วครั้งนี้ทำให้ชื่อ ช่องทางติดต่อ ที่อยู่จัดส่ง และรายละเอียดคำสั่งซื้อหลุดออกไป แต่บริษัทยืนยันว่า recovery phrase และ private key ไม่ได้หลุด
ความเสี่ยงหลังเหตุ Keystone ข้อมูลรั่วจึงไม่ใช่การขโมยเหรียญจากกระเป๋าโดยตรง แต่เป็นมิจฉาชีพที่รู้แล้วว่าใครซื้อกระเป๋าคริปโตและอยู่ที่ไหน แล้วใช้ข้อมูลนั้นหลอกเอา recovery phrase
ลำดับเหตุการณ์ Keystone ข้อมูลรั่ว
ประกาศของ Keystone เล่าลำดับเหตุการณ์ไว้ดังนี้
| วันที่ (2026) | เกิดอะไรขึ้น |
|---|---|
| 20 ตุลาคม | Keystone ตรวจพบการเข้าถึงเว็บไซต์ทางการโดยไม่ได้รับอนุญาต |
| 23 ตุลาคม | หลังตรวจกิจกรรม API ร่วมกับ Shopify บริษัทยืนยันว่าบุคคลที่สามได้ข้อมูลการจัดส่งของลูกค้าไป |
| 24 ตุลาคม (เวลาสหรัฐฯ/UTC) | ประกาศต่อสาธารณะทาง X ปิดการเข้าถึง แก้ช่องโหว่ เริ่มสอบสวน และทยอยส่งอีเมลถึงลูกค้าที่ได้รับผลกระทบ |
ประกาศเรื่อง Keystone ข้อมูลรั่วยังไม่ได้บอกจำนวนลูกค้าที่ได้รับผลกระทบ ประเทศของลูกค้า หรือช่องโหว่ที่ถูกใช้ และระบุว่าจะเผยแพร่รายงานโดยละเอียดเร็ว ๆ นี้
Keystone ข้อมูลรั่วอะไร และอะไรไม่หลุด
| หลุด | ไม่หลุด (ตามที่ Keystone ระบุ) |
|---|---|
| ชื่อ | ข้อมูลบัตรหรือบัญชีธนาคาร |
| ช่องทางติดต่อ | recovery phrase |
| ที่อยู่จัดส่ง | private key |
| รายละเอียดคำสั่งซื้อ (สินค้าและราคา) | รหัสผ่านกระเป๋า |
Keystone เป็นผู้ผลิตอุปกรณ์เก็บกุญแจคริปโตแบบ self-custody ไม่ใช่ศูนย์ซื้อขายหรือผู้รับฝากเหรียญ ผู้ใช้ถือ recovery phrase เอง เหตุ Keystone ข้อมูลรั่วจึงเป็นข้อมูลร้านค้าออนไลน์ ไม่ใช่ข้อมูลในตัวเครื่อง
มิจฉาชีพจะใช้ Keystone ข้อมูลรั่วอย่างไร
Keystone เตือนลูกค้าว่ามิจฉาชีพอาจแอบอ้างเป็นบริษัททางโทรศัพท์ SMS อีเมล หรือจดหมาย เสนอคืนเงิน ส่งอุปกรณ์ทดแทน หรือขอ "แก้ไข" คำสั่งซื้อและที่อยู่ ซึ่งไม่มีอย่างใดมาจากบริษัท จุดที่บริษัทย้ำคือ
- ไม่บอก recovery phrase หรือ private key กับใคร Keystone ระบุว่าจะไม่ขอข้อมูลเหล่านี้
- ไม่ใส่ recovery phrase ลงในอุปกรณ์ที่ไม่ได้สั่งเอง อุปกรณ์ที่ส่งมาโดยไม่ได้สั่งอาจถูกดัดแปลงเพื่อขโมยกุญแจ
- ไม่กดลิงก์ในข้อความที่ไม่คาดคิด พิมพ์ keyst.one เองในเบราว์เซอร์
- สงสัยให้ถาม ส่งอีเมลถึง [email protected] ซึ่งเป็นช่องทางที่บริษัทระบุ
ทำไมเรื่องนี้สำคัญ
ข้อมูลลูกค้าของผู้ผลิตกระเป๋าฮาร์ดแวร์มีค่ากับมิจฉาชีพมากกว่าข้อมูลร้านค้าทั่วไป เพราะบอกได้ว่าใครถือคริปโตเอง เหตุแบบนี้เคยเกิดกับ Ledger ในปี 2020 ประกาศของ Ledger เมื่อ 29 กรกฎาคม 2020 ระบุว่าฐานข้อมูลอีคอมเมิร์ซและการตลาดถูกเข้าถึงเมื่อ 25 มิถุนายน 2020 อีเมลราว 1 ล้านรายการหลุด และลูกค้า 9,500 รายถูกเปิดเผยข้อมูลเพิ่ม เช่น ชื่อ ที่อยู่ เบอร์โทร หรือสินค้าที่สั่ง ขณะที่ตัวกระเป๋าและเหรียญของผู้ใช้ไม่ได้รับผลกระทบ
สำหรับภาพรวมของกลโกงคริปโตและการเก็บกุญแจให้ปลอดภัย อ่านได้ในคริปโตคืออะไร: บล็อกเชน กุญแจ และกระเป๋า
ผลต่อผู้ใช้และนักลงทุนไทย
- ผู้ที่เคยซื้อ Keystone จากเว็บไซต์ทางการ ตรวจอีเมลแจ้งเรื่อง Keystone ข้อมูลรั่ว ว่าอยู่ในกลุ่มที่ได้รับผลกระทบหรือไม่ และระวังข้อความหรือพัสดุที่อ้างชื่อบริษัท ไม่ว่าเป็นภาษาไทยหรือภาษาอังกฤษ
- ประกาศของ Keystone ไม่ได้ขอให้ผู้ใช้ย้ายเหรียญ เพราะบริษัทระบุว่า recovery phrase และ private key ไม่หลุด สิ่งที่ต้องป้องกันคือการถูกหลอกให้บอกข้อมูลเหล่านี้เอง
- ถูกหลอกโอนเงินหรือคริปโตแล้ว โทร 1441 ศูนย์ AOC ของรัฐบาลทันที และแจ้งความออนไลน์ที่ thaipoliceonline.go.th ส่วนการชักชวนลงทุนที่น่าสงสัยปรึกษา ก.ล.ต. ได้ที่สายด่วน 1207 วิธีตรวจแพลตฟอร์มก่อนโอนอยู่ในเช็กแพลตฟอร์มคริปโตว่าได้รับอนุญาต ก.ล.ต. หรือไม่
- ซื้อขายคริปโตในไทย ใช้ศูนย์ซื้อขายที่ได้รับอนุญาตจาก ก.ล.ต. และระวังผู้ที่ติดต่อมาเสนอช่วย "ย้ายเหรียญให้ปลอดภัย" หลังข่าว Keystone ข้อมูลรั่ว
ข้อมูลนี้ไม่ใช่คำแนะนำการลงทุน สินทรัพย์ดิจิทัลมีความเสี่ยงสูง ติดตามข่าวความปลอดภัยของบล็อกเชนได้ที่หมวดคริปโตและสินทรัพย์ดิจิทัล
คำถามที่พบบ่อย
Keystone ข้อมูลรั่วอะไรบ้าง?
Keystone ข้อมูลรั่วตามประกาศของบริษัทวันที่ 24 ตุลาคม 2026 ได้แก่ ชื่อ ช่องทางติดต่อ ที่อยู่จัดส่ง และรายละเอียดคำสั่งซื้อ เช่น สินค้าที่ซื้อและราคา บุคคลที่สามได้ข้อมูลนี้ไปจากการเข้าถึงเว็บไซต์ทางการที่ตรวจพบเมื่อ 20 ตุลาคม 2026
Keystone ข้อมูลรั่ว เงินคริปโตในกระเป๋าปลอดภัยไหม?
Keystone ระบุว่า recovery phrase private key และรหัสผ่านกระเป๋าไม่ได้หลุด รวมถึงข้อมูลบัตรหรือบัญชีธนาคาร เหรียญในกระเป๋าจึงไม่ได้ถูกเข้าถึงจากเหตุนี้ ความเสี่ยงหลักคือมิจฉาชีพที่รู้ชื่อและที่อยู่ลูกค้าแล้วติดต่อมาหลอกให้บอก recovery phrase หรือใช้อุปกรณ์ปลอม
ถ้ามีคนอ้างเป็น Keystone ส่งเครื่องใหม่มาให้ควรทำอย่างไร?
อย่าใช้เครื่องนั้นและอย่าใส่ recovery phrase ลงในอุปกรณ์ที่ไม่ได้สั่งซื้อเอง Keystone ระบุว่าบริษัทไม่เคยขอ recovery phrase หรือ private key และข้อเสนอคืนเงิน ส่งเครื่องใหม่ หรือแก้ที่อยู่ที่ไม่ได้มาจากช่องทางทางการไม่ใช่ของบริษัท สอบถามได้ที่ [email protected]
คนไทยที่ถูกหลอกเพราะ Keystone ข้อมูลรั่วแจ้งที่ไหน?
ถ้าถูกหลอกโอนเงินหรือโอนคริปโต ให้โทรสายด่วน 1441 ศูนย์ AOC ของรัฐบาลทันที และแจ้งความออนไลน์ที่ thaipoliceonline.go.th ของตำรวจไซเบอร์ ส่วนการชักชวนลงทุนที่น่าสงสัยปรึกษา ก.ล.ต. ได้ที่สายด่วน 1207 พร้อมติดต่อ Keystone ทาง [email protected]
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา486
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ