
ThinkPlus FU100 CVE-2025-13453 ผู้วิจัยพบไดรฟ์สแกนนิ้ว Lenovo มี SD Card ไม่เข้ารหัส
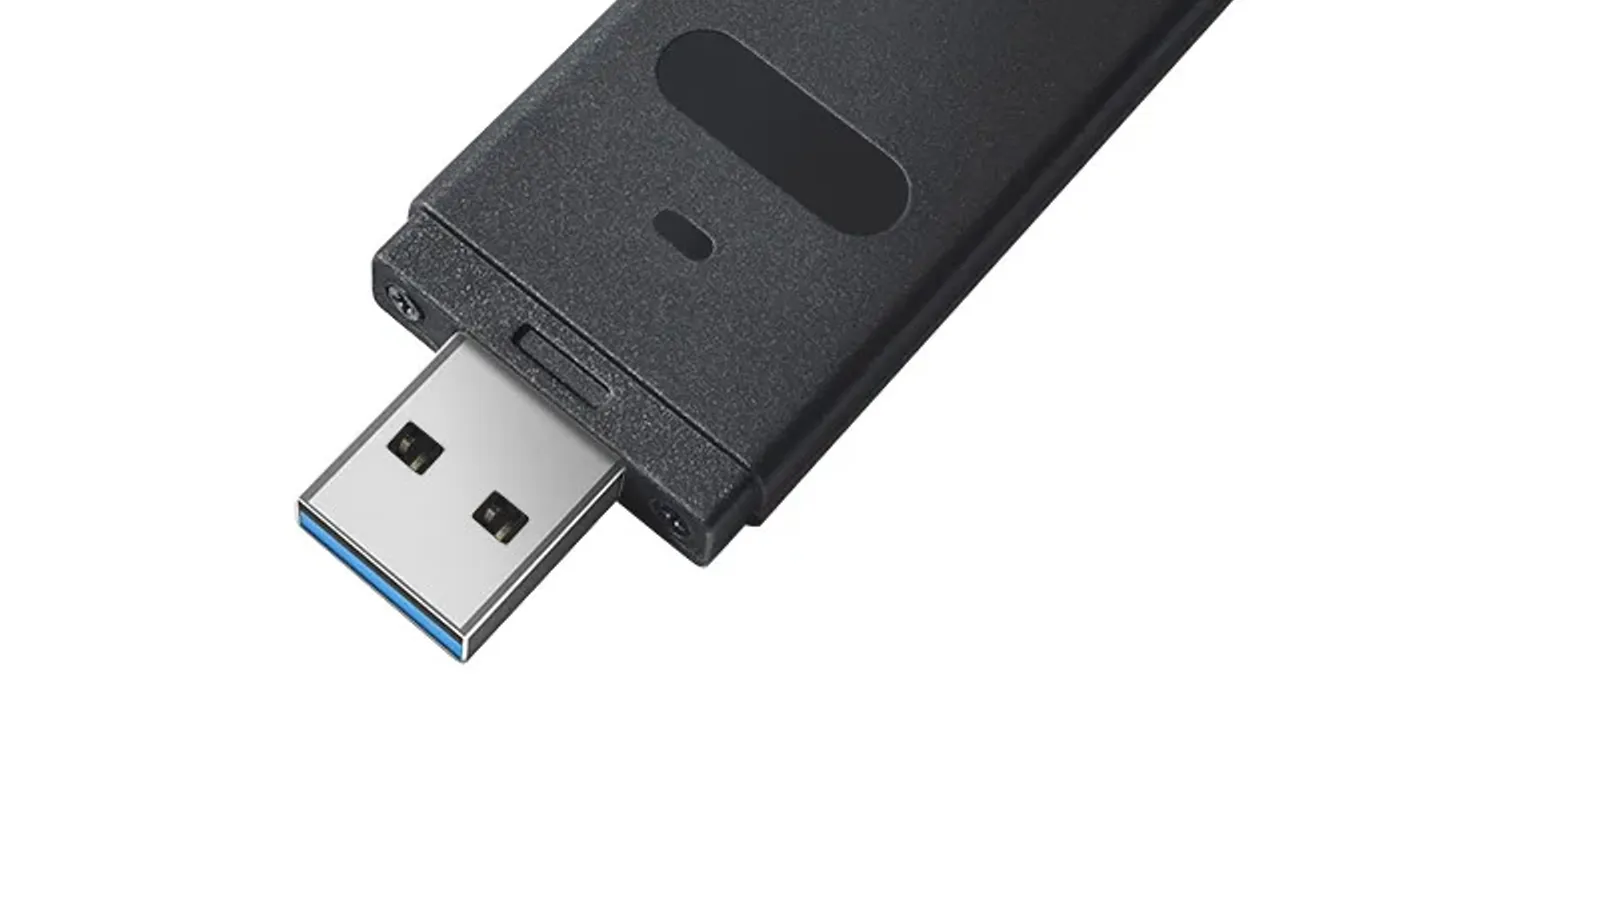
ThinkPlus FU100 CVE-2025-13453 คือช่องโหว่ที่ Lenovo ประกาศ 13 ม.ค. 2026 ผู้ที่ถือไดรฟ์ได้อ่านข้อมูลได้ ผู้วิจัยพบ SD Card ไม่เข้ารหัสในไดรฟ์สแกนนิ้วรุ่นนี้
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Lenovo เผยแพร่ประกาศความปลอดภัย LEN-210545 เมื่อ 13 มกราคม 2026 ครอบคลุม CVE-2025-13453, CVE-2025-13454 และ CVE-2025-13455 ในอุปกรณ์เก็บข้อมูล ThinkPlus 4 รุ่น คือ FU100, FU200, TU800 และ TSD303
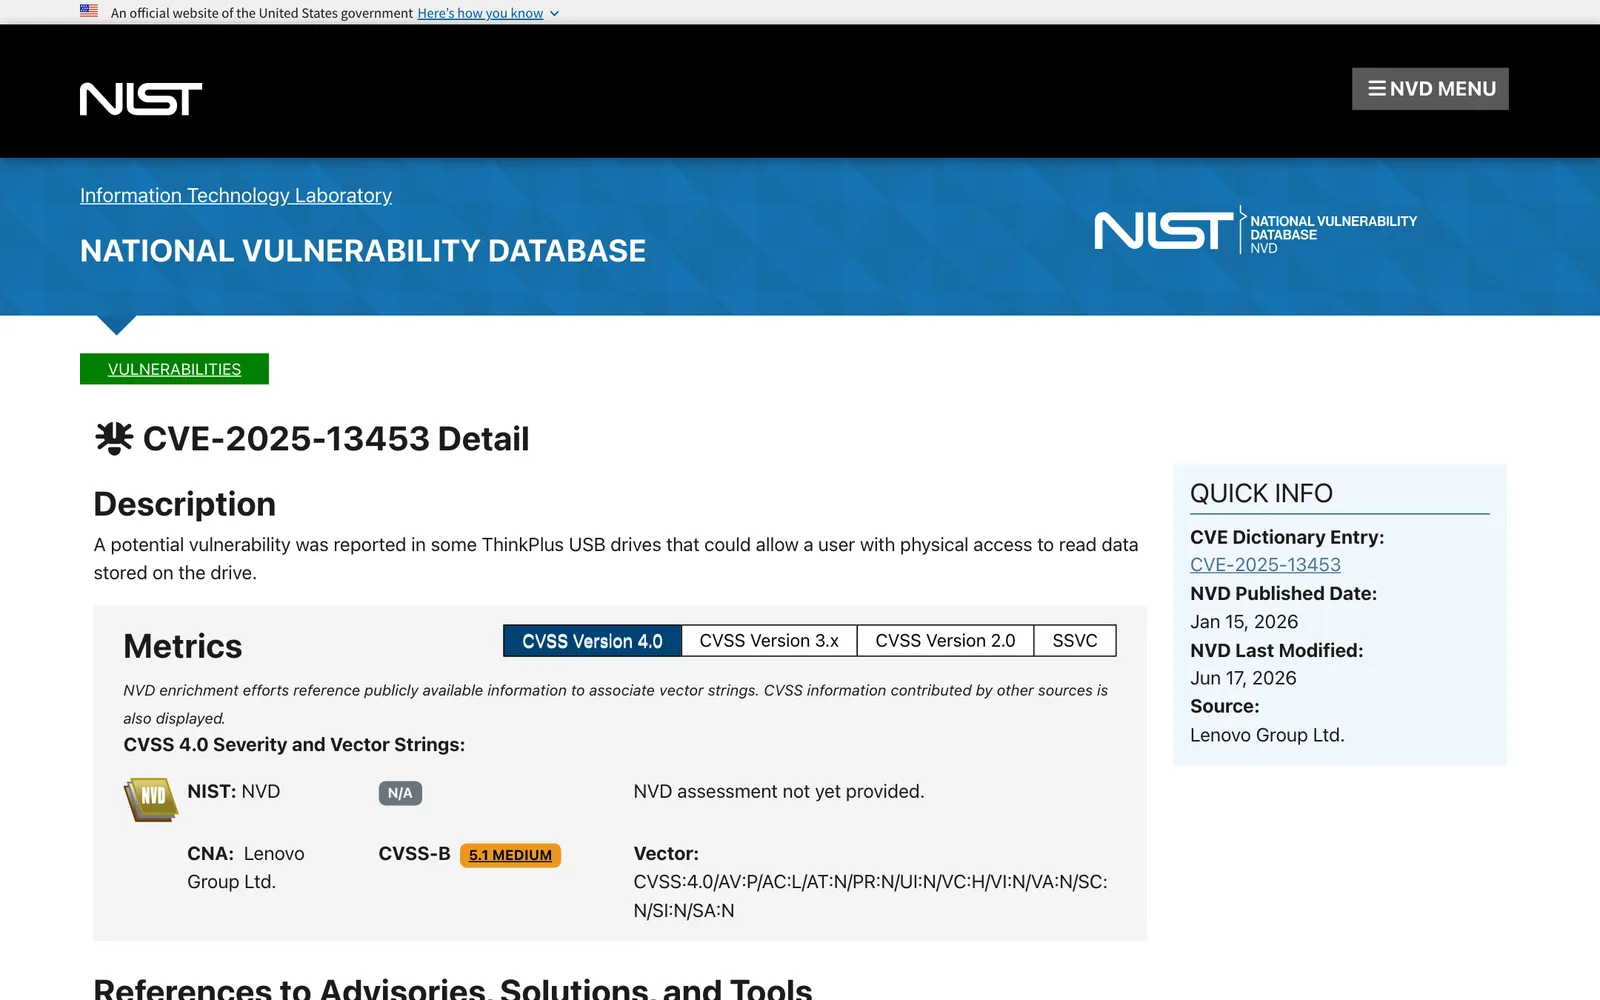
- CVE-2025-13453 ทำให้ผู้ที่ ถือไดรฟ์ไว้ในมือ อ่านข้อมูลบนไดรฟ์ได้ NVD บันทึกคะแนน CVSS 4.0 ที่ 5.1 (ปานกลาง) ตามที่ Lenovo ประเมิน ส่วนประกาศของ Lenovo จัดความรุนแรงเป็น สูง
- Xusheng Li จาก Vector 35 ผู้รายงานช่องโหว่ เคยบรรยายที่งาน RE//verse ต้นปี 2026 ว่าไดรฟ์รุ่น FU100 ที่ขายว่ามีสแกนนิ้วและเข้ารหัสมี SD Card ที่ไม่ได้เข้ารหัสอยู่ข้างใน สไลด์การบรรยายมีหน้าเรื่อง epoxy ปิดทับ SD Card ที่สไลด์กล่าวถึงเป็นวิธีปิดกั้น
- Lenovo ระบุว่าออก การแก้ไขระดับฮาร์ดแวร์ ผู้ใช้ต้องส่งไดรฟ์เข้ารับการอัปเกรดฟรีผ่านศูนย์บริการ (เบอร์ที่ประกาศเป็นเบอร์ในจีน) และควรสำรองแล้วลบข้อมูลก่อนส่ง การอัปเดตซอฟต์แวร์อย่างเดียวไม่ใช่ทางแก้
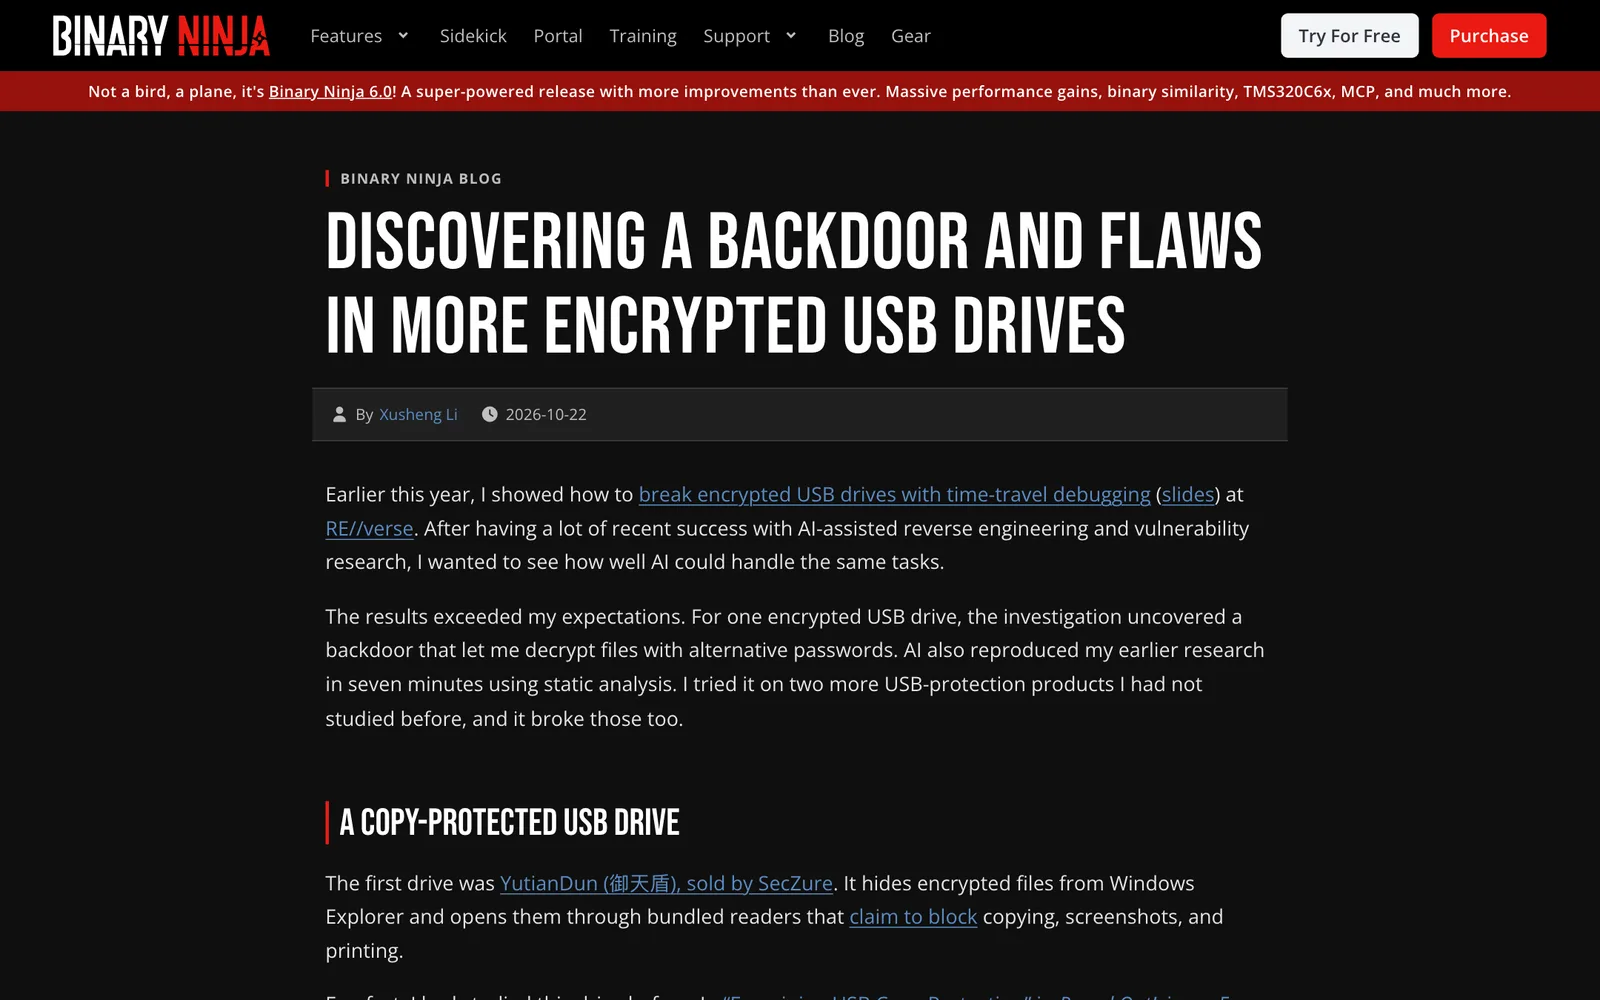
- วันที่ 22 ตุลาคม 2026 ผู้วิจัยคนเดียวกันเผยแพร่ผลวิเคราะห์ด้วย AI พบว่าซอฟต์แวร์ป้องกันข้อมูลบน USB อีก 4 ผลิตภัณฑ์ (YutianDun, NetacFileLock, KakaSoft, Nexcopy) ถอดรหัสได้โดยไม่ต้องรู้รหัสผ่านของผู้ใช้
ThinkPlus FU100 CVE-2025-13453 คือช่องโหว่ในแฟลชไดรฟ์สแกนนิ้วของ Lenovo ที่บริษัทประกาศเมื่อ 13 มกราคม 2026 ผู้ที่ถือไดรฟ์อ่านข้อมูลบนไดรฟ์ได้ และผู้วิจัยที่รายงานเรื่องนี้ระบุว่าไดรฟ์ FU100 ที่ขายในฐานะอุปกรณ์เข้ารหัสมี SD Card ที่ไม่ได้เข้ารหัสอยู่ข้างใน เรื่องกลับมาเป็นข่าวเมื่อต้นพฤศจิกายน 2026 หลังผู้วิจัยคนเดียวกันเผยแพร่ผลวิเคราะห์ USB ป้องกันข้อมูลอีกหลายผลิตภัณฑ์ด้วย AI
ประกาศ LEN-210545 ของ Lenovo เรื่อง ThinkPlus FU100 CVE-2025-13453
Lenovo เผยแพร่ประกาศความปลอดภัยหมายเลข LEN-210545 บนฐานความรู้ภาษาจีนของบริษัท ฉบับแรกลงวันที่ 13 มกราคม 2026 (NVD แสดงวันเผยแพร่รายการ CVE คือ 15 มกราคม 2026) ประกาศนี้รวมช่องโหว่สามรายการไว้ด้วยกัน
| CVE | สิ่งที่ Lenovo ระบุ |
|---|---|
| ThinkPlus FU100 CVE-2025-13453 | ไดรฟ์ USB ThinkPlus บางรุ่นมีช่องโหว่ที่ผู้ถือไดรฟ์อ่านข้อมูลที่เก็บบนไดรฟ์ได้ |
| CVE-2025-13454 | ซอฟต์แวร์ตั้งค่า ThinkPlus ทำให้ผู้ใช้ภายในเครื่องที่ผ่านการยืนยันตัวตนเข้าถึงข้อมูลอ่อนไหวของอุปกรณ์ได้ |
| CVE-2025-13455 | ซอฟต์แวร์ตั้งค่า ThinkPlus ทำให้ผู้ใช้ภายในเครื่องที่ผ่านการยืนยันตัวตนข้ามการยืนยันตัวตนของอุปกรณ์และลงทะเบียนลายนิ้วมือที่ไม่น่าเชื่อถือได้ |
รุ่นที่ได้รับผลกระทบตามประกาศคือ ThinkPlus FU100, FU200, TU800 และ TSD303 Lenovo จัดผลกระทบเป็นการเปิดเผยข้อมูลและความรุนแรงระดับสูงในประกาศ ส่วน NVD บันทึกคะแนน CVSS 4.0 ของ ThinkPlus FU100 CVE-2025-13453 ที่ 5.1 ระดับปานกลาง ซึ่งเป็นคะแนนที่ Lenovo ([email protected]) ส่งเข้าไป เวกเตอร์การโจมตีเป็นแบบต้องเข้าถึงตัวอุปกรณ์ (physical) ไม่ต้องมีสิทธิ์ใด ๆ และกระทบความลับของข้อมูลในระดับสูง
ผู้วิจัยพบอะไรในไดรฟ์ ThinkPlus FU100
Lenovo ขอบคุณ Xusheng Li จาก Vector 35 (ผู้พัฒนา Binary Ninja) ที่รายงานช่องโหว่ทั้งสามรายการ รวมถึง ThinkPlus FU100 CVE-2025-13453 เขาเป็นผู้บรรยายเรื่องการถอดรหัสไดรฟ์ USB ด้วย time-travel debugging ที่งาน RE//verse และเผยแพร่สไลด์ไว้บน GitHub สไลด์ของเขามีหน้าหนึ่งเขียนว่า "Epoxy cover on the SD card" หรือการเทอีพอกซีปิดทับ SD Card สอดคล้องกับที่บล็อกด้านความปลอดภัย HackingPassion สรุปการบรรยายว่า ไดรฟ์ ThinkPlus FU100 CVE-2025-13453 ที่ขายว่ามีสแกนนิ้วและเข้ารหัสแบบ AES-256 มี SD Card ธรรมดาที่ไม่ได้เข้ารหัสอยู่บนแผงวงจร และเซนเซอร์สแกนนิ้วควบคุมเพียงว่าไดรฟ์จะเชื่อมต่อกับคอมพิวเตอร์หรือไม่
ควรแยกให้ชัดว่า รายละเอียดเรื่อง SD Card ของ ThinkPlus FU100 CVE-2025-13453 มาจากงานวิจัยและการบรรยายของผู้รายงาน ส่วนประกาศของ Lenovo เขียนเพียงว่าผู้ที่ถือไดรฟ์อ่านข้อมูลได้ และแก้ด้วยฮาร์ดแวร์ Lenovo ไม่ได้อธิบายโครงสร้างภายในของไดรฟ์ในประกาศ
ทางแก้ ThinkPlus FU100 CVE-2025-13453 ของ Lenovo ต้องส่งอุปกรณ์เข้าศูนย์
ประกาศระบุว่า Lenovo ออกการแก้ไขระดับฮาร์ดแวร์สำหรับช่องโหว่ทั้งหมด ผู้ใช้ที่ได้รับผลกระทบขอรับการอัปเกรดหลังการขายแบบไม่เสียค่าใช้จ่ายได้โดยโทรไปที่ศูนย์ของ Lenovo ในจีน ทีมบริการจะตรวจสอบหมายเลขซีเรียลของอุปกรณ์ แล้วแนะนำให้เลือกระหว่างส่งอุปกรณ์กลับเพื่อเปลี่ยนหรือรับบริการอัปเกรดเฟิร์มแวร์ในพื้นที่ Lenovo เตือนว่าก่อนส่งอุปกรณ์ต้องสำรองข้อมูลสำคัญ และแนะนำอย่างยิ่งให้ลบหรือฟอร์แมตอุปกรณ์เพื่อล้างข้อมูลทั้งหมดก่อนส่ง
ประกาศเรื่อง ThinkPlus FU100 CVE-2025-13453 เป็นภาษาจีนและให้ช่องทางติดต่อของ Lenovo จีน ผู้อ่านในไทยที่ถือไดรฟ์ ThinkPlus ควรสอบถามศูนย์บริการหรือผู้จำหน่ายที่ซื้อมาว่ามีขั้นตอนรองรับในไทยหรือไม่ เพราะประกาศไม่ได้ระบุช่องทางสำหรับประเทศไทย และบทความนี้ไม่พบหลักฐานจากแหล่งทางการว่ารุ่นเหล่านี้วางขายในไทย
งานวิจัยรอบใหม่ 22 ตุลาคม: ซอฟต์แวร์ป้องกัน USB อีก 4 ตัว
วันที่ 22 ตุลาคม 2026 Xusheng Li เผยแพร่บทความบนบล็อกของ Binary Ninja ว่าเมื่อให้ AI ช่วยวิเคราะห์ย้อนกลับ ผลออกมาเกินคาด บทความไม่ได้พูดถึง Lenovo แต่พูดถึงผลิตภัณฑ์ป้องกันข้อมูลบน USB สี่ตัว
| ผลิตภัณฑ์ | สิ่งที่ผู้วิจัยพบ |
|---|---|
| YutianDun (SecZure) | มีบัญชีซ่อนชื่อ Buffer รหัสผ่านเริ่มต้น 123456 และบัญชี System รหัสผ่านตายตัว SECZURE.COM ที่ปลดล็อกกุญแจเข้ารหัสไฟล์ได้โดยไม่ต้องใช้รหัสผ่านของผู้ใช้ ผู้วิจัยเรียกว่าแบ็กดอร์ในทางเทคนิค แต่ระบุว่าไม่ได้หมายความว่ามีเจตนาร้าย |
| NetacFileLock | AI ใช้เวลาราว 7 นาทีก็พบว่าโปรแกรมใช้คีย์ AES-256 ขนาด 32 ไบต์ที่ฝังตายตัวในไฟล์โปรแกรม รหัสผ่านของผู้ใช้ไม่ได้เป็นส่วนหนึ่งของคีย์ |
| KakaSoft USB Copy Protection 5.6.0.299 | ระดับ Normal ไม่เข้ารหัสไฟล์ ระดับ High ใช้ XOR กับไบต์ต้นของไฟล์ด้วยคีย์ขนาด 1 ไบต์ ซึ่งมีเพียง 256 ค่า |
| Nexcopy | ใช้ Triple-DES แต่ใบรับรองขนาด 32 ไบต์ที่ใช้ถอดรหัสค่าตั้งค่าซึ่งมีกุญแจของไฟล์ถูกฝังตายตัวในโปรแกรม รหัสผ่านไม่ได้เป็นส่วนหนึ่งของกุญแจ |
ผู้วิจัยเขียนว่าเขาไม่ได้ทำตามขั้นตอนการเปิดเผยช่องโหว่แบบประสานงานกับผู้ผลิตสำหรับกรณีเหล่านี้ เพราะอุปกรณ์ที่อยู่ในมือของผู้โจมตีแล้วเรียกคืนหรืออัปเดตได้ยาก และเขาต้องการให้ผู้ใช้รู้ว่ารหัสผ่านอาจไม่ได้ปกป้องไฟล์ของตน นี่เป็นข้อสรุปของผู้วิจัยเอง ไม่ใช่คำยืนยันจากผู้ผลิตแต่ละราย
ผลต่อผู้ใช้และองค์กรในไทยจาก ThinkPlus FU100 CVE-2025-13453
ข่าว ThinkPlus FU100 CVE-2025-13453 ชี้ว่าป้ายว่า "เข้ารหัส" บนกล่องไดรฟ์ USB ไม่ได้รับประกันว่าข้อมูลปลอดภัย โดยเฉพาะอุปกรณ์ที่ซ่อนระบบความปลอดภัยไว้ในตัวไดรฟ์หรือในซอฟต์แวร์ที่ไม่เปิดให้ตรวจสอบ
- ตรวจว่า ThinkPlus FU100 CVE-2025-13453 กระทบอุปกรณ์ในองค์กรหรือไม่ ดูว่ามีไดรฟ์ ThinkPlus FU100, FU200, TU800 หรือ TSD303 หรือไม่ เช็กรุ่นจากฉลากบนตัวไดรฟ์และบันทึกจัดซื้อ ถ้ามี ให้ย้ายข้อมูลที่เป็นความลับออกจากไดรฟ์เหล่านั้นก่อน
- อย่าถือว่าการสแกนนิ้วเท่ากับการเข้ารหัส ถามผู้ขายว่าข้อมูลถูกเข้ารหัสที่ไหนและเมื่อไร และกุญแจผูกกับรหัสผ่านหรือลายนิ้วมืออย่างไร
- ข้อมูลส่วนบุคคลบนไดรฟ์พกพา หากไดรฟ์ที่หายหรือถูกเปิดอ่านมีข้อมูลส่วนบุคคลของลูกค้าหรือพนักงาน องค์กรควรประเมินเหตุตามนโยบายคุ้มครองข้อมูลส่วนบุคคลของตนว่าเป็นการรั่วไหลหรือไม่
- ลดการพึ่งไดรฟ์พกพา กำหนดให้ไฟล์สำคัญอยู่ในพื้นที่เก็บไฟล์กลางที่ควบคุมสิทธิ์และตรวจย้อนหลังได้ และห้ามใช้ซอฟต์แวร์ป้องกันข้อมูลที่ผู้ผลิตไม่เปิดให้ตรวจสอบเป็นด่านเดียว
- ติดตามความคืบหน้าของ ThinkPlus FU100 CVE-2025-13453 จากประกาศของ Lenovo ที่ฐานความรู้ความปลอดภัยของ Lenovo เพื่อดูว่ามีฉบับภาษาอังกฤษหรือช่องทางสำหรับประเทศไทยหรือไม่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ยังแจกไฟล์สำคัญผ่านแฟลชไดรฟ์ควรทบทวนว่าไฟล์เหล่านั้นควรอยู่ในพื้นที่กลางที่คุมสิทธิ์ได้หรือไม่ Cloud Drive ของ THAI DATA CLOUD เป็นพื้นที่เก็บและแชร์ไฟล์ขององค์กร (Enterprise File Sync and Share) รองรับ 500GB ถึง 30TB โดยมีทีม Managed Service ดูแลเซิร์ฟเวอร์ให้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
ติดตามข่าวอุปกรณ์ไอทีที่องค์กรจัดซื้อได้ที่หมวดอุปกรณ์
คำถามที่พบบ่อย
ThinkPlus FU100 CVE-2025-13453 คืออะไร?
ThinkPlus FU100 CVE-2025-13453 คือช่องโหว่ในไดรฟ์ USB ThinkPlus ที่ Lenovo ประกาศเมื่อ 13 มกราคม 2026 ผู้ที่ถือไดรฟ์ไว้อ่านข้อมูลที่เก็บบนไดรฟ์ได้ แม้ไดรฟ์จะมีเซนเซอร์สแกนนิ้วและขายในฐานะอุปกรณ์เก็บข้อมูลที่ปลอดภัย
ไดรฟ์ ThinkPlus รุ่นไหนได้รับผลกระทบ?
ประกาศ LEN-210545 ของ Lenovo ระบุ 4 รุ่น ได้แก่ ThinkPlus FU100, FU200, TU800 และ TSD303 โดยประกาศเดียวกันครอบคลุมช่องโหว่อีก 2 รายการในซอฟต์แวร์ตั้งค่า ThinkPlus คือ CVE-2025-13454 และ CVE-2025-13455
ThinkPlus FU100 ข้างในเป็น SD Card ไม่เข้ารหัสจริงหรือ?
ผู้วิจัยที่รายงานช่องโหว่ให้ Lenovo คือ Xusheng Li แกะ FU100 ในงานวิจัยและพบ SD Card ที่ไม่ได้เข้ารหัสข้างใน ตามสไลด์การบรรยาย RE//verse ปี 2026 ส่วนประกาศของ Lenovo เองเขียนเพียงว่าผู้ที่ถือไดรฟ์อ่านข้อมูลได้ จึงยังไม่มีคำยืนยันรายละเอียดภายในจาก Lenovo
เจ้าของไดรฟ์ ThinkPlus FU100 CVE-2025-13453 ควรทำอย่างไร?
ตรวจรุ่นของไดรฟ์ว่าอยู่ในรายการ 4 รุ่นหรือไม่ ย้ายข้อมูลลับไปเก็บในที่ที่เข้ารหัสด้วยเครื่องมือที่ตรวจสอบได้ ติดต่อศูนย์บริการของ Lenovo ตามประกาศเพื่อขอรับการอัปเกรดระดับฮาร์ดแวร์ และสำรองแล้วลบข้อมูลบนไดรฟ์ก่อนส่ง
แหล่งอ้างอิง
- 【安全公告】LEN-210545 ThinkPlus存储设备漏洞 (Lenovo Security Advisory LEN-210545) — Lenovo
- CVE-2025-13453 Detail — NIST National Vulnerability Database
- Discovering a Backdoor and Flaws in More Encrypted USB Drives — Binary Ninja (Vector 35)
- Breaking Encrypted USB Drives with Time-Travel Debugging (สไลด์ RE//verse) — Xusheng Li (GitHub)
- Lenovo ThinkPlus Fingerprint USB Drive Sold as Encrypted Was a Plain SD Card Inside — HackingPassion
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Lenovo22เนอวานา ดีเวลลอปเม้นท์19GitHub91
- ประเทศและสถานที่
- จีน312
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ