
ช่องโหว่ Atlassian ตุลาคม 2026: 176 รายการใน Jira และ Confluence มาจากไลบรารีภายนอกทั้งหมด
ช่องโหว่ Atlassian ตุลาคม 2026 มี 176 รายการ ระดับ High 162 และ Critical 14 ใน Jira, Confluence และผลิตภัณฑ์ Data Center อื่น ทุกรายการอยู่ใน dependency
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
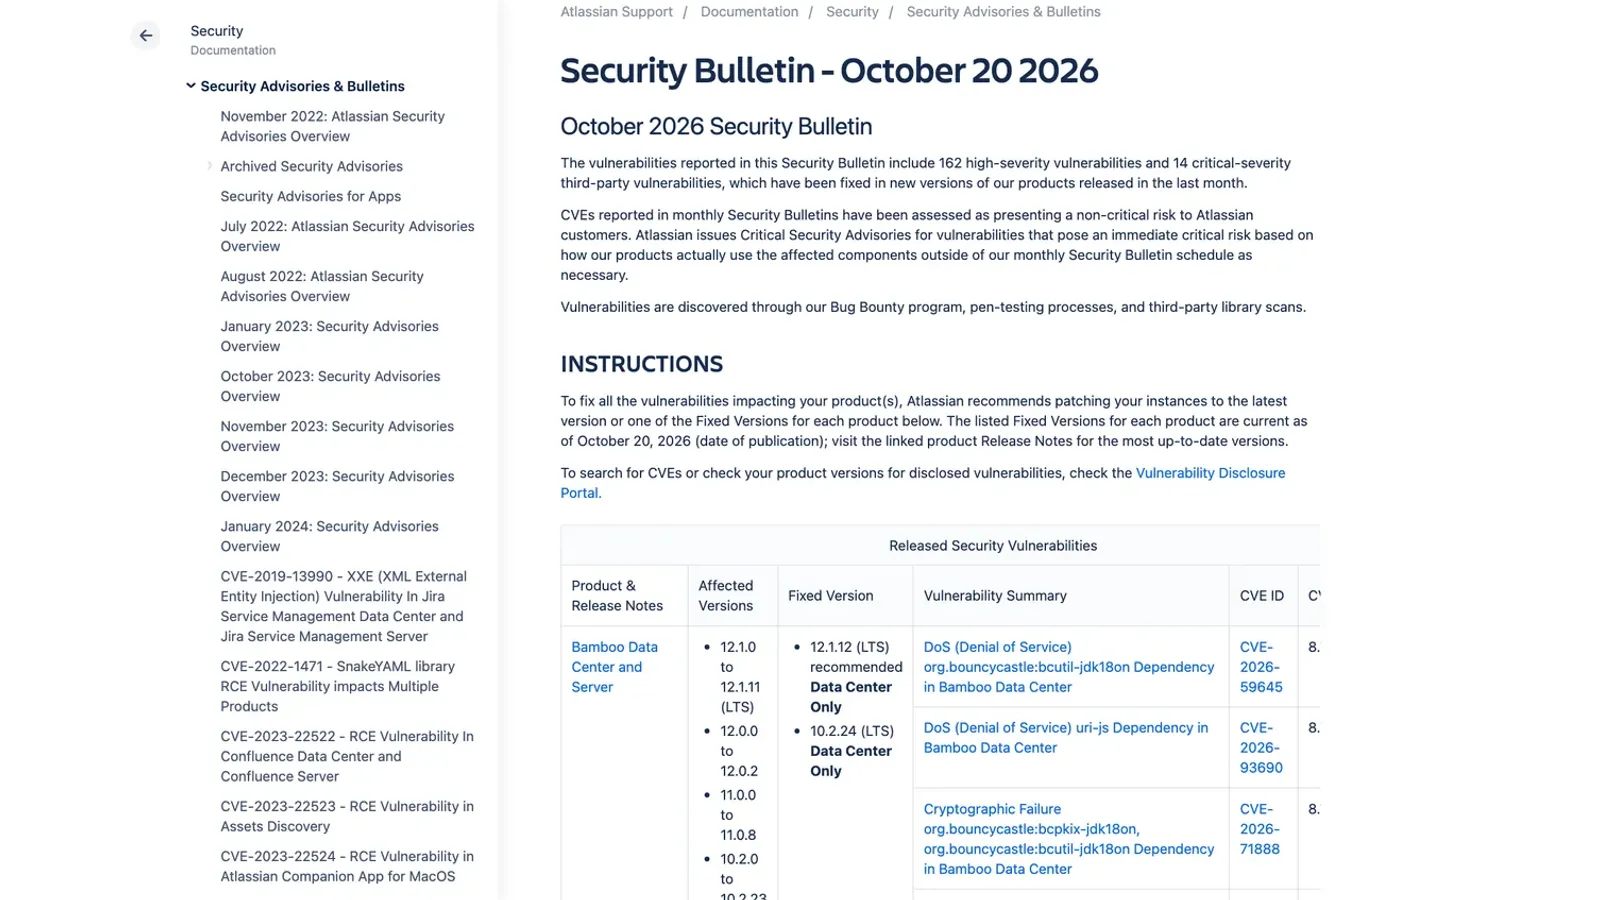
- Atlassian ออก Security Bulletin ประจำเดือนเมื่อ 20 ตุลาคม 2026 รวม 176 รายการ เป็นระดับ High 162 รายการ และระดับ Critical ที่มาจากส่วนประกอบของบุคคลที่สาม 14 รายการ
- ผลิตภัณฑ์ที่อยู่ในประกาศคือ Jira, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd และ Fisheye/Crucible รุ่น Data Center และ Server ทุกรายการในตารางระบุว่าเป็นช่องโหว่ใน dependency เช่น Apache Tomcat, Bouncy Castle และ Netty
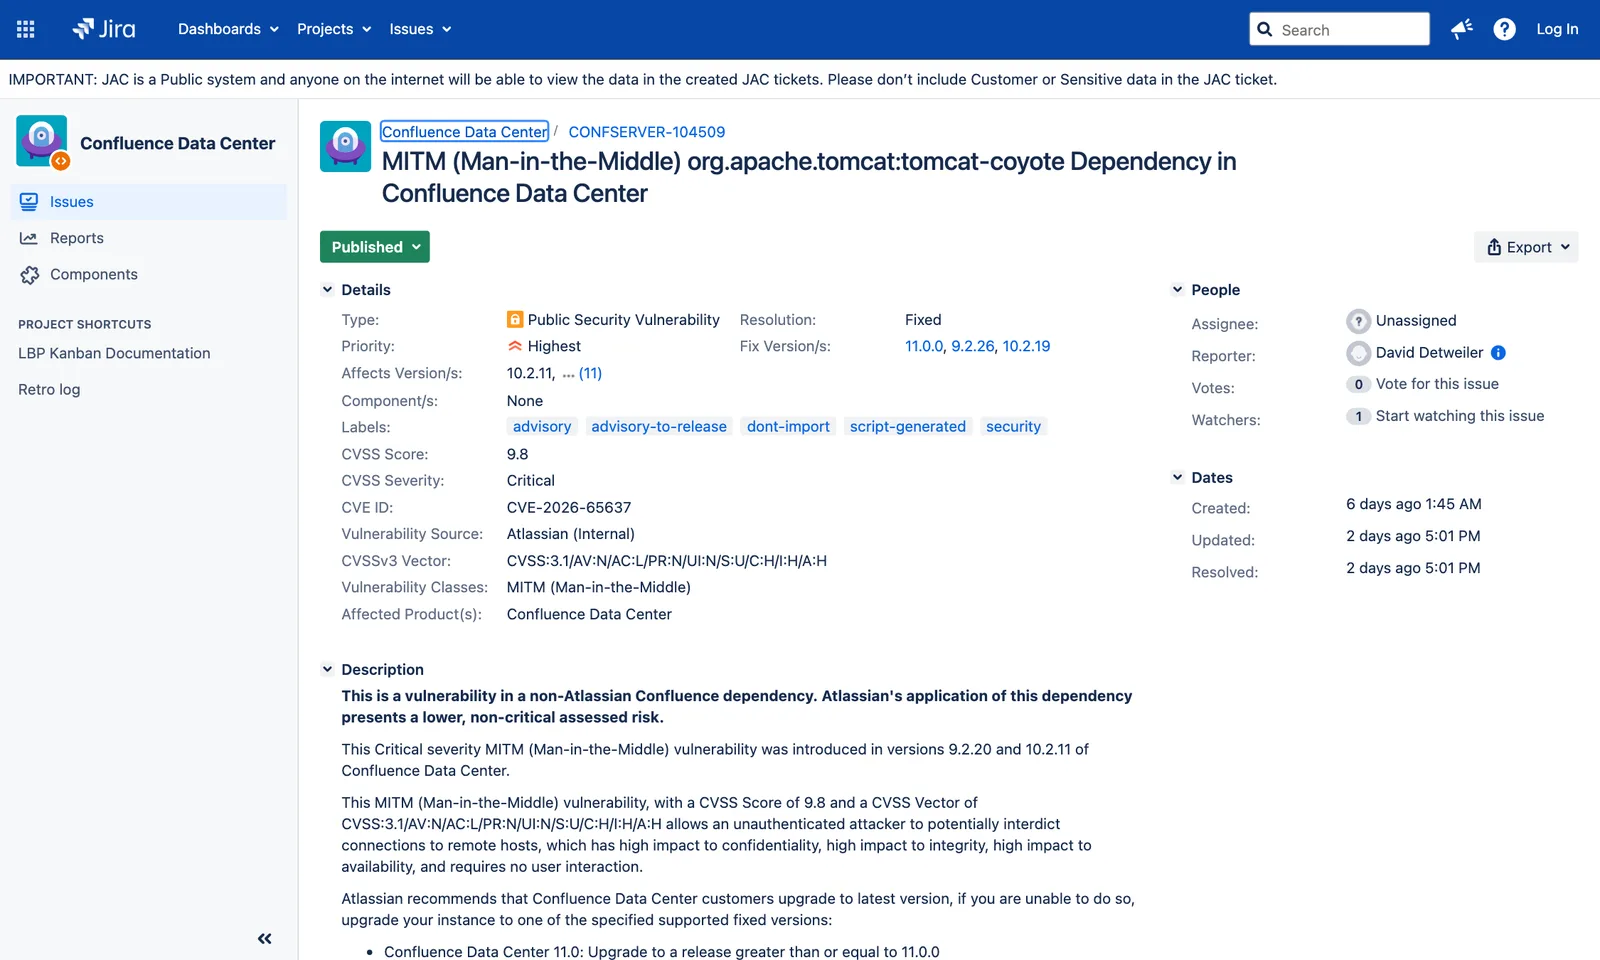
- คะแนนสูงสุดคือ CVE-2026-65637 (CVSS 3.1 9.8) ใน Tomcat ของ Confluence และ Crowd แต่ Atlassian ประเมินว่าการใช้ dependency เหล่านี้ในผลิตภัณฑ์มีความเสี่ยงต่ำกว่า และไม่ถึงระดับวิกฤต
- รุ่นที่แนะนำ ณ 20 ต.ค. เช่น Jira และ JSM 11.3.12 (LTS), Confluence 10.2.19 (LTS), Bitbucket 10.2.8 (LTS), Bamboo 12.1.12 (LTS), Crowd 7.2.4 และ Fisheye/Crucible 4.9.15
Atlassian ออก Security Bulletin ประจำเดือนเมื่อ 20 ตุลาคม 2026 รวมช่องโหว่ Atlassian ตุลาคม 2026 ไว้ 176 รายการ เป็นระดับ High 162 รายการ และระดับ Critical ที่มาจากส่วนประกอบของบุคคลที่สาม 14 รายการ กระทบ Jira, Confluence และผลิตภัณฑ์ Data Center อื่นที่องค์กรติดตั้งเอง ทุกรายการแก้แล้วในรุ่นที่ออกช่วงหนึ่งเดือนที่ผ่านมา
ทุกรายการในตารางของประกาศระบุว่าเป็นช่องโหว่ใน dependency หรือไลบรารีภายนอกที่ผลิตภัณฑ์ของ Atlassian นำมาใช้ เช่น Apache Tomcat, Bouncy Castle และ Netty ไม่ใช่โค้ดที่ Atlassian เขียนเอง และประกาศไม่ได้ระบุว่ามีการโจมตีจริง ต่างจากช่องโหว่ CVE-2026-21589 ซึ่ง Atlassian ออกเป็นประกาศแยกต่างหากเมื่อ 5 ตุลาคม 2026
ช่องโหว่ Atlassian ตุลาคม 2026 มีอะไรบ้าง
ประกาศครอบคลุมผลิตภัณฑ์แบบติดตั้งเอง ได้แก่ Jira, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd และ Fisheye/Crucible รุ่น Data Center และ Server โดย Atlassian ระบุว่าพบช่องโหว่ผ่านโครงการ Bug Bounty การทดสอบเจาะระบบ และการสแกนไลบรารีของบุคคลที่สาม
Atlassian อธิบายว่า CVE ที่อยู่ในประกาศรายเดือนผ่านการประเมินแล้วว่าเป็นความเสี่ยงที่ไม่วิกฤตต่อลูกค้า ส่วนช่องโหว่ที่เสี่ยงวิกฤตทันทีตามวิธีที่ผลิตภัณฑ์ใช้ส่วนประกอบนั้นจริง บริษัทจะออกเป็น Critical Security Advisory นอกรอบ รายการระดับ Critical ทั้ง 14 รายการในเดือนนี้จึงมีหมายเหตุว่าเป็นช่องโหว่ใน dependency ที่ไม่ใช่ของ Atlassian และการนำไปใช้ในผลิตภัณฑ์มีความเสี่ยงต่ำกว่าระดับวิกฤต
รายการระดับ Critical ในช่องโหว่ Atlassian ตุลาคม 2026
| CVE | คะแนน | dependency ตามประกาศ | ผลิตภัณฑ์ที่ระบุ |
|---|---|---|---|
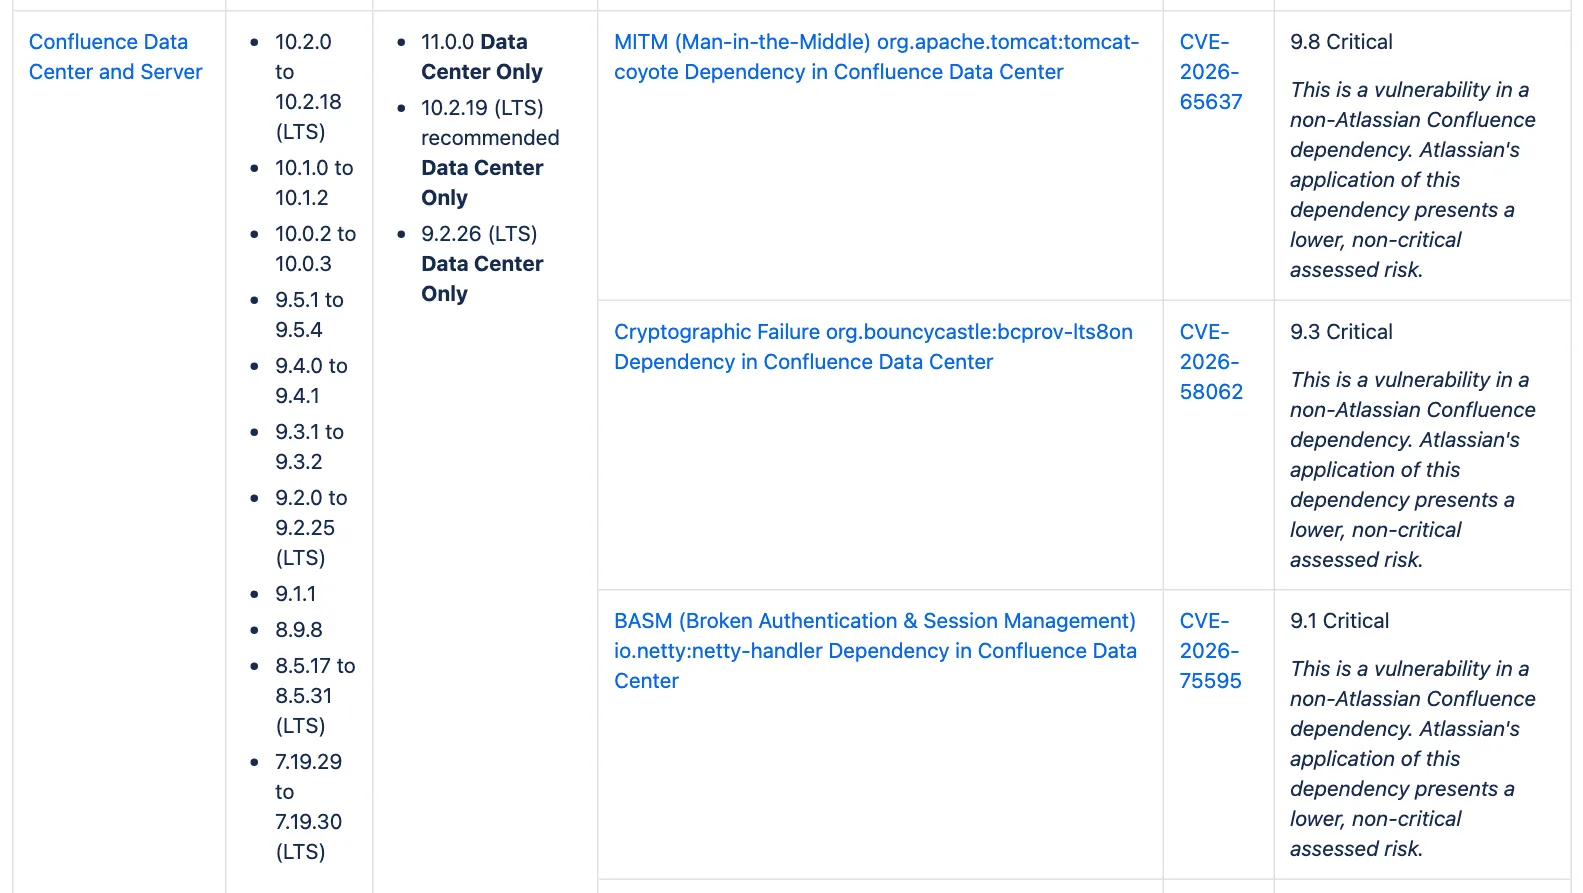
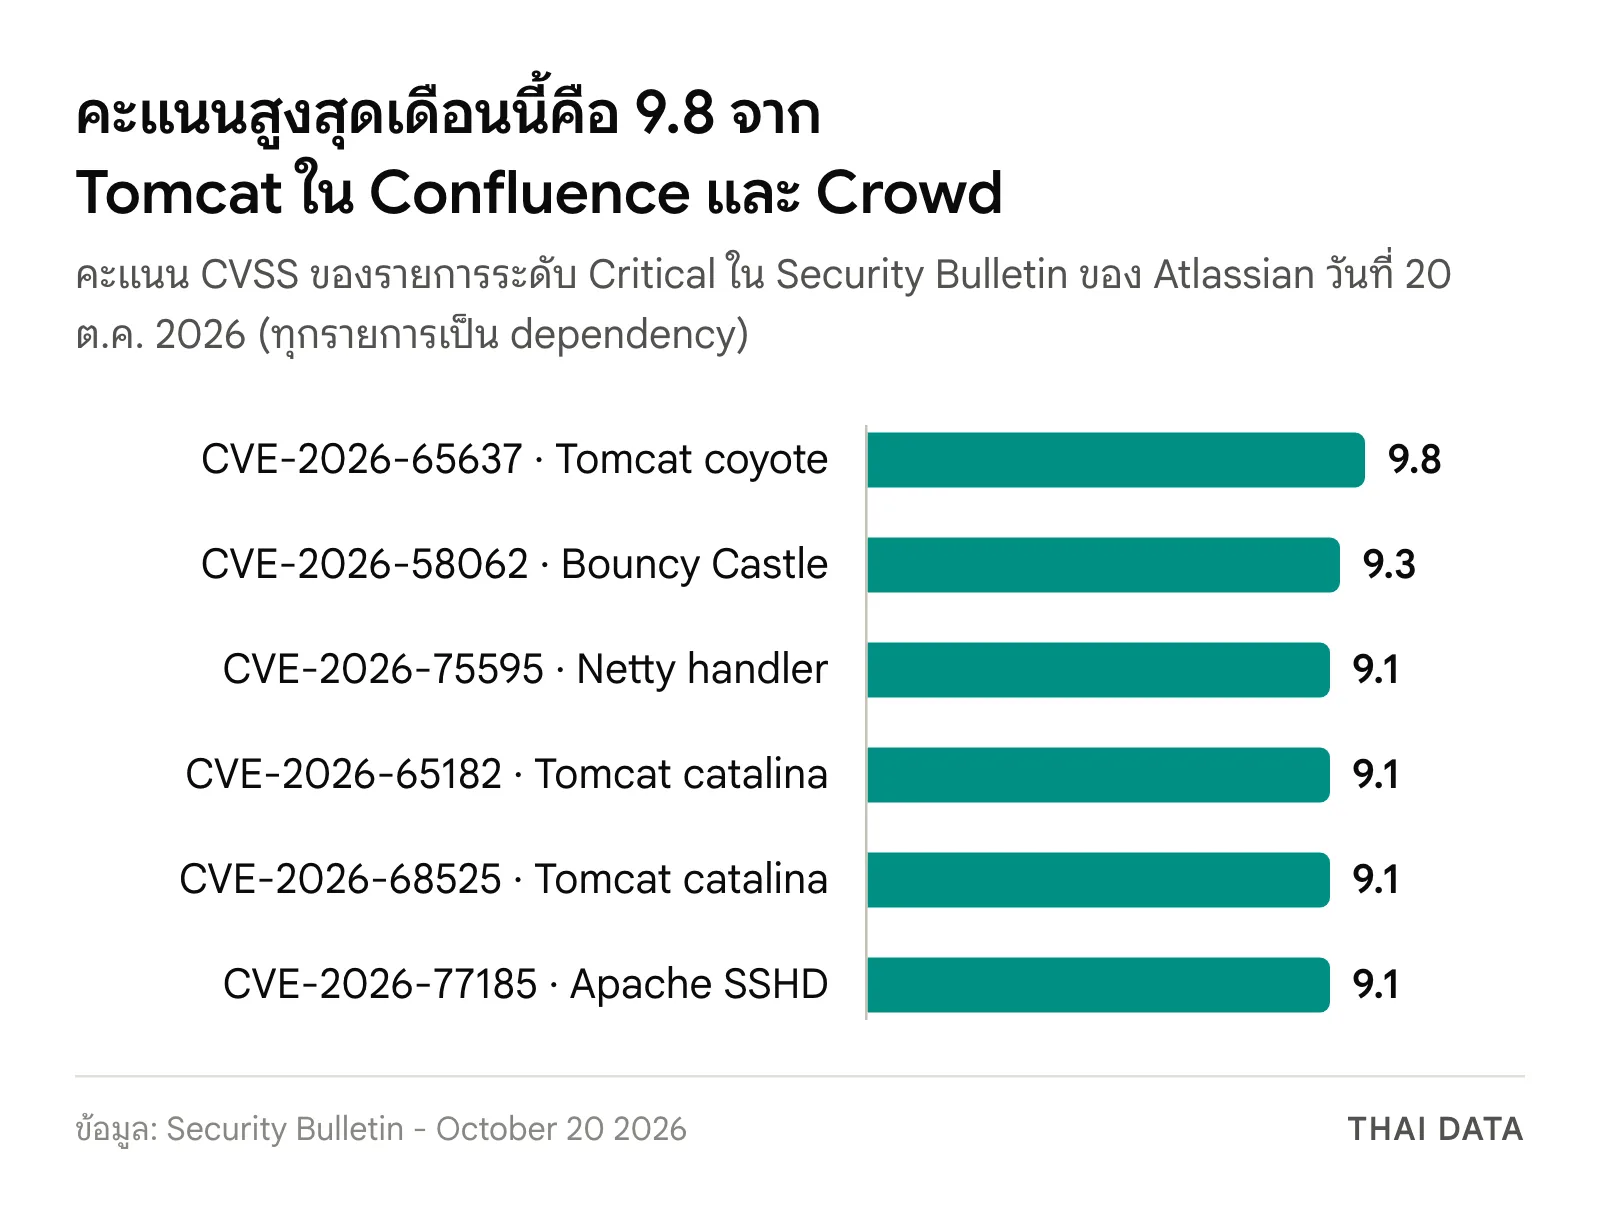
| CVE-2026-65637 | 9.8 | org.apache.tomcat:tomcat-coyote (MITM) | Confluence, Crowd |
| CVE-2026-58062 | 9.3 | org.bouncycastle:bcprov-lts8on / bcprov-jdk18on (Cryptographic Failure) | Confluence, Crowd, Jira, Jira Service Management |
| CVE-2026-75595 | 9.1 | io.netty:netty-handler (Confluence ระบุ BASM ส่วน Jira และ JSM ระบุ RCE) | Confluence, Jira, Jira Service Management |
| CVE-2026-65182 | 9.1 | org.apache.tomcat:tomcat-catalina (Improper Authorization) | Confluence, Crowd |
| CVE-2026-68525 | 9.1 | org.apache.tomcat:tomcat-catalina (Improper Authorization) | Confluence, Crowd |
| CVE-2026-77185 | 9.1 | org.apache.sshd:sshd-core (BASM) | Crucible |
หน้าติดตามปัญหาของ Atlassian ให้รายละเอียดเพิ่มสำหรับบางรายการ CVE-2026-65637 ใน Confluence ได้คะแนน CVSS 3.1 9.8 โดยเกิดในส่วน Tomcat ที่แก้ CVE-2026-32990 ไม่ครบ และเริ่มมีใน Confluence Data Center รุ่น 9.2.20 และ 10.2.11 ส่วน CVE-2026-58062 ใน Bouncy Castle ใช้เวกเตอร์ CVSS 4.0 และเป็นปัญหาที่ OCSP response แบบ stapled ถูกยอมรับโดยไม่ผูกกับใบรับรองที่กำลังตรวจ ขณะที่ CVE-2026-75595 ใน Netty ตามคำอธิบายต้นทางเปิดทางให้ผู้โจมตีข้ามการบังคับ mutual TLS ในบางการตั้งค่า แม้ Atlassian จะจัดประเภทใน Jira เป็น RCE
ประกาศยังมีรายการระดับ High อีก 162 รายการ ซึ่งอยู่ในไลบรารีอย่าง Bouncy Castle, Tomcat และ Netty เช่นกัน รวมทั้ง uri-js ใน Bamboo
รุ่นที่ต้องอัปเดตเพื่อปิดช่องโหว่ Atlassian ตุลาคม 2026
Atlassian แนะนำให้อัปเดตเป็นรุ่นล่าสุด หรือรุ่นที่แก้แล้วตามตารางด้านล่าง ซึ่งเป็นข้อมูล ณ วันเผยแพร่ 20 ตุลาคม 2026 รุ่นส่วนใหญ่มีป้าย Data Center Only
| ผลิตภัณฑ์ | รุ่นที่แก้แล้ว | รุ่นที่ Atlassian แนะนำ |
|---|---|---|
| Jira Data Center | 11.3.12 (LTS), 10.3.26 (LTS) | 11.3.12 (LTS) |
| Jira Service Management Data Center | 11.3.12 (LTS), 10.3.26 (LTS) | 11.3.12 (LTS) |
| Confluence Data Center | 11.0.0, 10.2.19 (LTS), 9.2.26 (LTS) | 10.2.19 (LTS) |
| Bitbucket Data Center | 10.5.1, 10.2.8 (LTS), 9.4.26 (LTS) | 10.2.8 (LTS) |
| Bamboo Data Center | 12.1.12 (LTS), 10.2.24 (LTS) | 12.1.12 (LTS) |
| Crowd Data Center | 7.2.4 | 7.2.4 |
| Fisheye/Crucible | 4.9.15 | 4.9.15 |
ประกาศนี้พูดถึงเฉพาะผลิตภัณฑ์ Data Center และ Server ที่ลูกค้าติดตั้งเอง ไม่ได้กล่าวถึง Atlassian Cloud
ผลต่อองค์กรที่เพิ่งแพตช์ CVE-2026-21589
หลายรุ่นในตารางข้างต้นตรงกับรุ่นที่ประกาศ CVE-2026-21589 ให้ใช้ เช่น Jira 10.3.26 และ 11.3.12, Confluence 9.2.26 และ 10.2.19, Bitbucket 9.4.26, 10.2.8 และ 10.5.1, Bamboo 10.2.24 และ 12.1.12 รวมทั้ง Fisheye/Crucible 4.9.15 องค์กรที่อัปเดตไปรุ่นเหล่านี้แล้วจึงอยู่ในรุ่นที่แก้แล้วของประกาศเดือนนี้ด้วย
แต่บางรุ่นที่ใช้แก้ CVE-2026-21589 ยังอยู่ในช่วงรุ่นที่ได้รับผลกระทบของช่องโหว่ Atlassian ตุลาคม 2026
- Jira Service Management 5.12.40 อยู่ในช่วง 5.12.15 ถึง 5.12.40 (LTS) ที่ประกาศเดือนตุลาคมระบุว่าได้รับผลกระทบ
- Crowd 6.3.7, 7.0.3 และ 7.1.7 อยู่ในช่วง 6.3.0 ถึง 6.3.7, 7.0.0 ถึง 7.0.3 และ 7.1.0 ถึง 7.1.7 ตามลำดับ ซึ่งได้รับผลกระทบเช่นกัน และรุ่นที่แก้แล้วของ Crowd มีเพียง 7.2.4
ทำไมเรื่องนี้สำคัญ
Jira, Confluence และ Crowd มักเป็นระบบกลางที่เก็บข้อมูลโครงการ เอกสารภายใน และบัญชีผู้ใช้ขององค์กร แม้ Atlassian จะประเมินว่าช่องโหว่ Atlassian ตุลาคม 2026 ไม่เสี่ยงระดับวิกฤต แต่จำนวนรายการที่มากและการที่ทุกรายการอยู่ในไลบรารีภายนอก สะท้อนว่าซอฟต์แวร์องค์กรแบบติดตั้งเองต้องตามแพตช์ของห่วงโซ่ไลบรารีทั้งชุด ไม่ใช่แค่โค้ดของผู้ผลิต หน้าติดตามปัญหาของ Atlassian ยังยกคำอธิบายช่องโหว่จากโครงการต้นทางอย่าง Tomcat และ Netty มาไว้แล้ว ผู้โจมตีจึงศึกษาได้ก่อนที่องค์กรจะอัปเดตเสร็จ ดูบทวิเคราะห์ว่าช่องโหว่ถูกโจมตีเร็วแค่ไหนหลังเปิดเผย
สิ่งที่องค์กรไทยควรทำ
- สำรวจ Jira, Confluence, Bitbucket, Bamboo, Crowd และ Fisheye/Crucible ที่ติดตั้งเองทุกเครื่อง เทียบรุ่นกับช่วงรุ่นที่ได้รับผลกระทบในประกาศ หรือค้นหาผ่าน Vulnerability Disclosure Portal ของ Atlassian
- อัปเดตเป็นรุ่น LTS ที่ Atlassian แนะนำเพื่อปิดช่องโหว่ Atlassian ตุลาคม 2026 เริ่มจากเครื่องที่เปิดออกอินเทอร์เน็ต และ Crowd ที่ใช้เป็นระบบยืนยันตัวตนกลาง เพราะมีรายการระดับ Critical จาก Tomcat และ Bouncy Castle
- ตรวจซ้ำถ้าเพิ่งแพตช์ CVE-2026-21589 ด้วย JSM 5.12.40 หรือ Crowd 6.3.7, 7.0.3, 7.1.7 รุ่นเหล่านี้ยังอยู่ในช่วงที่ได้รับผลกระทบของประกาศเดือนนี้ ควรวางแผนย้ายไปสายรุ่นที่แก้แล้ว
- ตรวจสิทธิ์ไลเซนส์ก่อนอัปเกรด เพราะรุ่นที่แก้แล้วส่วนใหญ่มีป้าย Data Center Only องค์กรที่ยังใช้รุ่น Server ควรวางแผนกับ Atlassian หรือตัวแทนจำหน่าย
- ติดตามประกาศรายเดือนของ Atlassian และอ่านหน้าบันทึกการเปลี่ยนแปลงของแต่ละผลิตภัณฑ์ เพราะรุ่นที่แก้แล้วในประกาศเป็นข้อมูล ณ วันเผยแพร่และอาจมีรุ่นใหม่กว่าออกตามมา อ่านข่าวซอฟต์แวร์องค์กรอื่น ๆ ได้ที่หมวด Enterprise Apps
คำถามที่พบบ่อย
ช่องโหว่ Atlassian ตุลาคม 2026 มีกี่รายการและกระทบผลิตภัณฑ์ใด?
Security Bulletin วันที่ 20 ตุลาคม 2026 ระบุช่องโหว่ Atlassian ตุลาคม 2026 รวม 176 รายการ เป็นระดับ High 162 รายการ และระดับ Critical จากส่วนประกอบของบุคคลที่สาม 14 รายการ ใน Jira, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd และ Fisheye/Crucible รุ่น Data Center และ Server
ช่องโหว่ Atlassian ตุลาคม 2026 ที่คะแนนสูงสุดคืออะไร?
รายการที่คะแนนสูงสุดในช่องโหว่ Atlassian ตุลาคม 2026 คือ CVE-2026-65637 คะแนน CVSS 3.1 9.8 ในไลบรารี org.apache.tomcat:tomcat-coyote ที่ Confluence และ Crowd ใช้ Atlassian จัดเป็นประเภท Man-in-the-Middle และระบุว่าการใช้ dependency นี้ในผลิตภัณฑ์มีความเสี่ยงต่ำกว่าและไม่ถึงระดับวิกฤต
ต้องอัปเดต Jira และ Confluence เป็นรุ่นใดเพื่อปิดช่องโหว่ Atlassian ตุลาคม 2026?
เพื่อปิดช่องโหว่ Atlassian ตุลาคม 2026 ณ วันที่ประกาศ 20 ตุลาคม 2026 Atlassian แนะนำ Jira และ Jira Service Management 11.3.12 (LTS) หรือ 10.3.26 (LTS) และ Confluence 10.2.19 (LTS) หรือ 11.0.0 หรือ 9.2.26 (LTS) รุ่นเหล่านี้ระบุว่าเป็นรุ่นสำหรับ Data Center เท่านั้น
ช่องโหว่ Atlassian ตุลาคม 2026 ถูกโจมตีจริงหรือไม่?
ประกาศของ Atlassian ไม่ได้ระบุว่ามีการโจมตีจริง และระบุว่า CVE ในประกาศรายเดือนผ่านการประเมินแล้วว่าเป็นความเสี่ยงที่ไม่วิกฤตต่อลูกค้า ช่องโหว่ที่เสี่ยงวิกฤตทันทีจะออกเป็น Critical Security Advisory นอกรอบประกาศรายเดือน ส่วน CVE-2026-21589 Atlassian ออกเป็นประกาศแยกเมื่อ 5 ตุลาคม 2026
แหล่งอ้างอิง
- Security Bulletin - October 20 2026 — Atlassian
- MITM (Man-in-the-Middle) org.apache.tomcat:tomcat-coyote Dependency in Confluence Data Center (CONFSERVER-104509) — Atlassian
- Cryptographic Failure org.bouncycastle Dependency in Confluence Data Center (CONFSERVER-104505) — Atlassian
- RCE (Remote Code Execution) io.netty:netty-handler Dependency in Jira Software Data Center (JSWSERVER-27025) — Atlassian
- CVE-2026-21589 - Arbitrary File Access Vulnerability impacts Multiple Products — Atlassian
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Atlassian4
- ผลิตภัณฑ์และเทคโนโลยี
- Jira4Confluence4Jira Service Management3Bitbucket3Apache Tomcat3
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ