
ช่องโหว่ Atlassian CVE-2026-21589 ถูกโจมตีจริง Jira, Confluence และ Bitbucket ต้องรีบแพตช์
Atlassian ออกแพตช์ช่องโหว่ CVE-2026-21589 คะแนน 9.3 ใน Jira, Confluence, Bitbucket และอีก 5 ผลิตภัณฑ์ Data Center แต่พบความพยายามโจมตีจริงตั้งแต่ 6 ต.ค. 2026
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
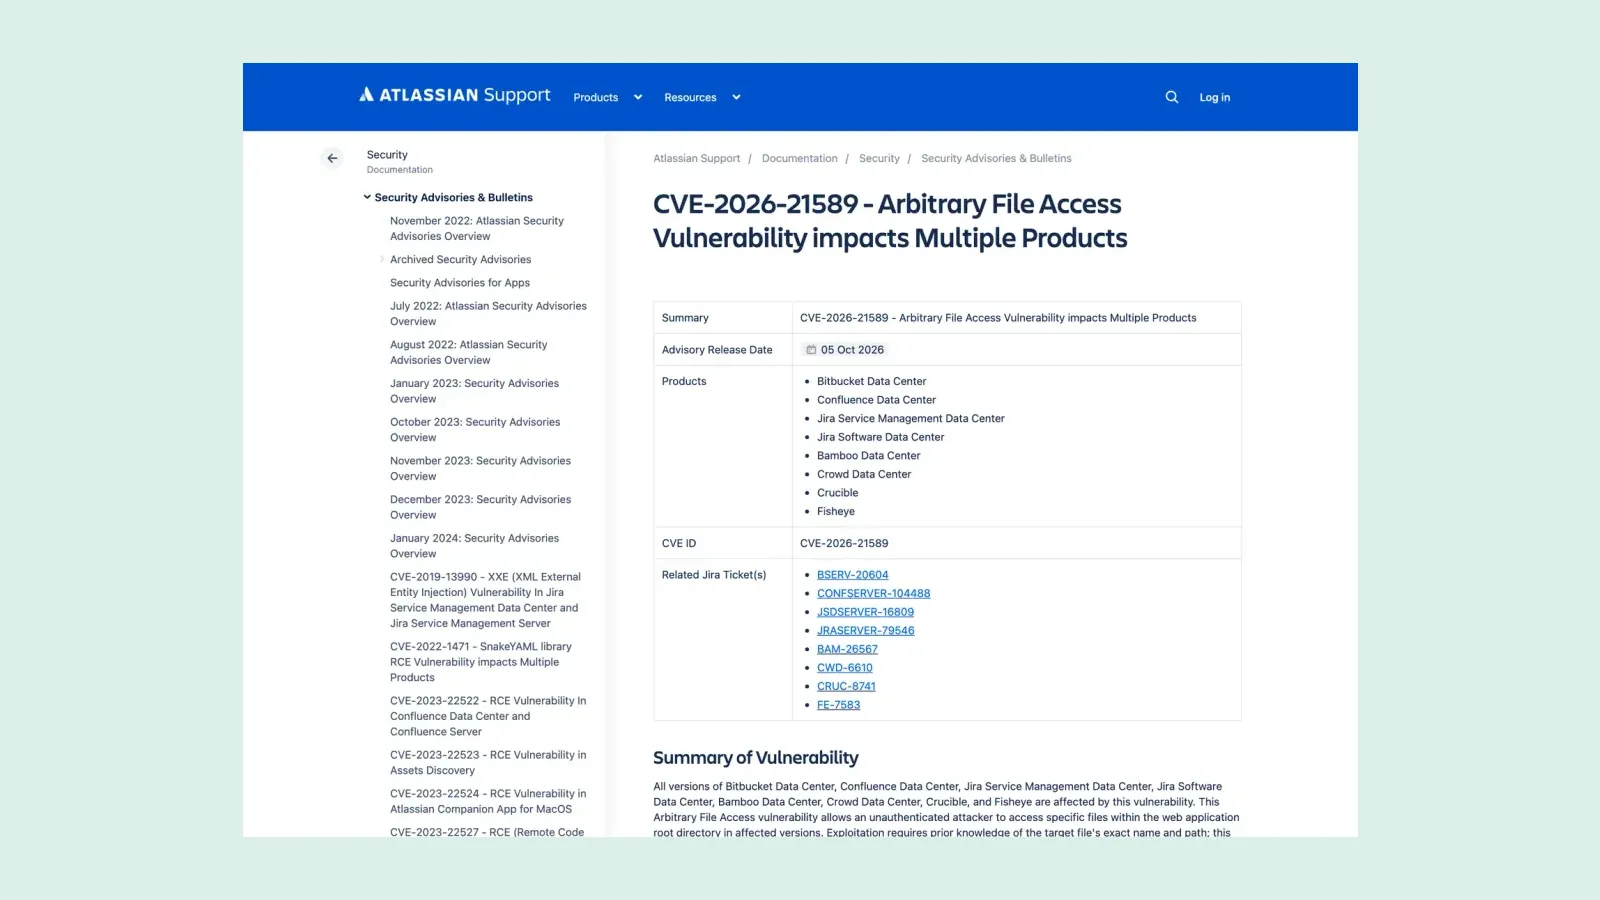
- Atlassian ออกประกาศช่องโหว่ CVE-2026-21589 เมื่อ 5 ตุลาคม 2026 ให้คะแนน CVSS 4.0 ที่ 9.3 (Critical) กระทบ 8 ผลิตภัณฑ์ แบบติดตั้งเอง ได้แก่ Jira Software, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd, Crucible และ Fisheye
- ผู้โจมตีที่ไม่ต้องล็อกอินอ่านไฟล์ภายใน web root ของแอปได้ หากรู้ชื่อและพาธของไฟล์ watchTowr สาธิตเมื่อ 6 ตุลาคม ว่าอ่านไฟล์ crowd.properties ที่เก็บรหัสผ่านของแอปพลิเคชัน Crowd ได้
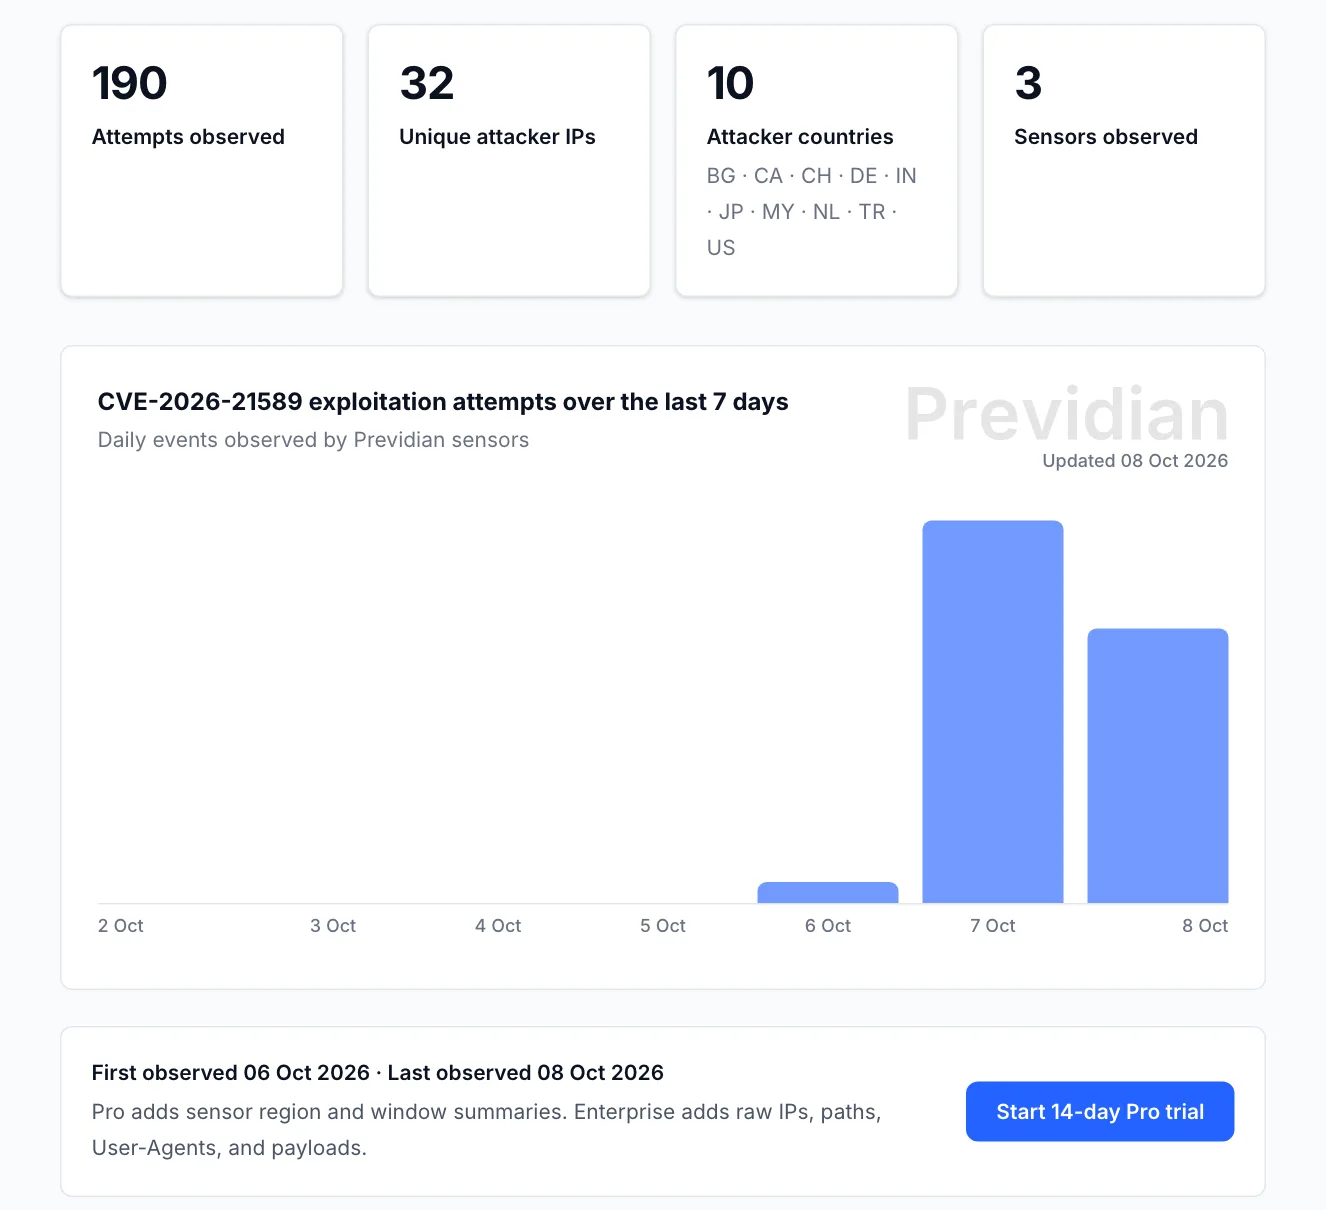
- Previdian พบความพยายามโจมตีครั้งแรกในเครือข่าย honeypot วันที่ 6 ตุลาคม และนับได้ 190 ครั้ง จาก 32 IP ใน 10 ประเทศ รวมมาเลเซีย ณ วันที่ 8 ตุลาคม ขณะที่ช่องโหว่ยังไม่อยู่ในรายการ KEV ของ CISA
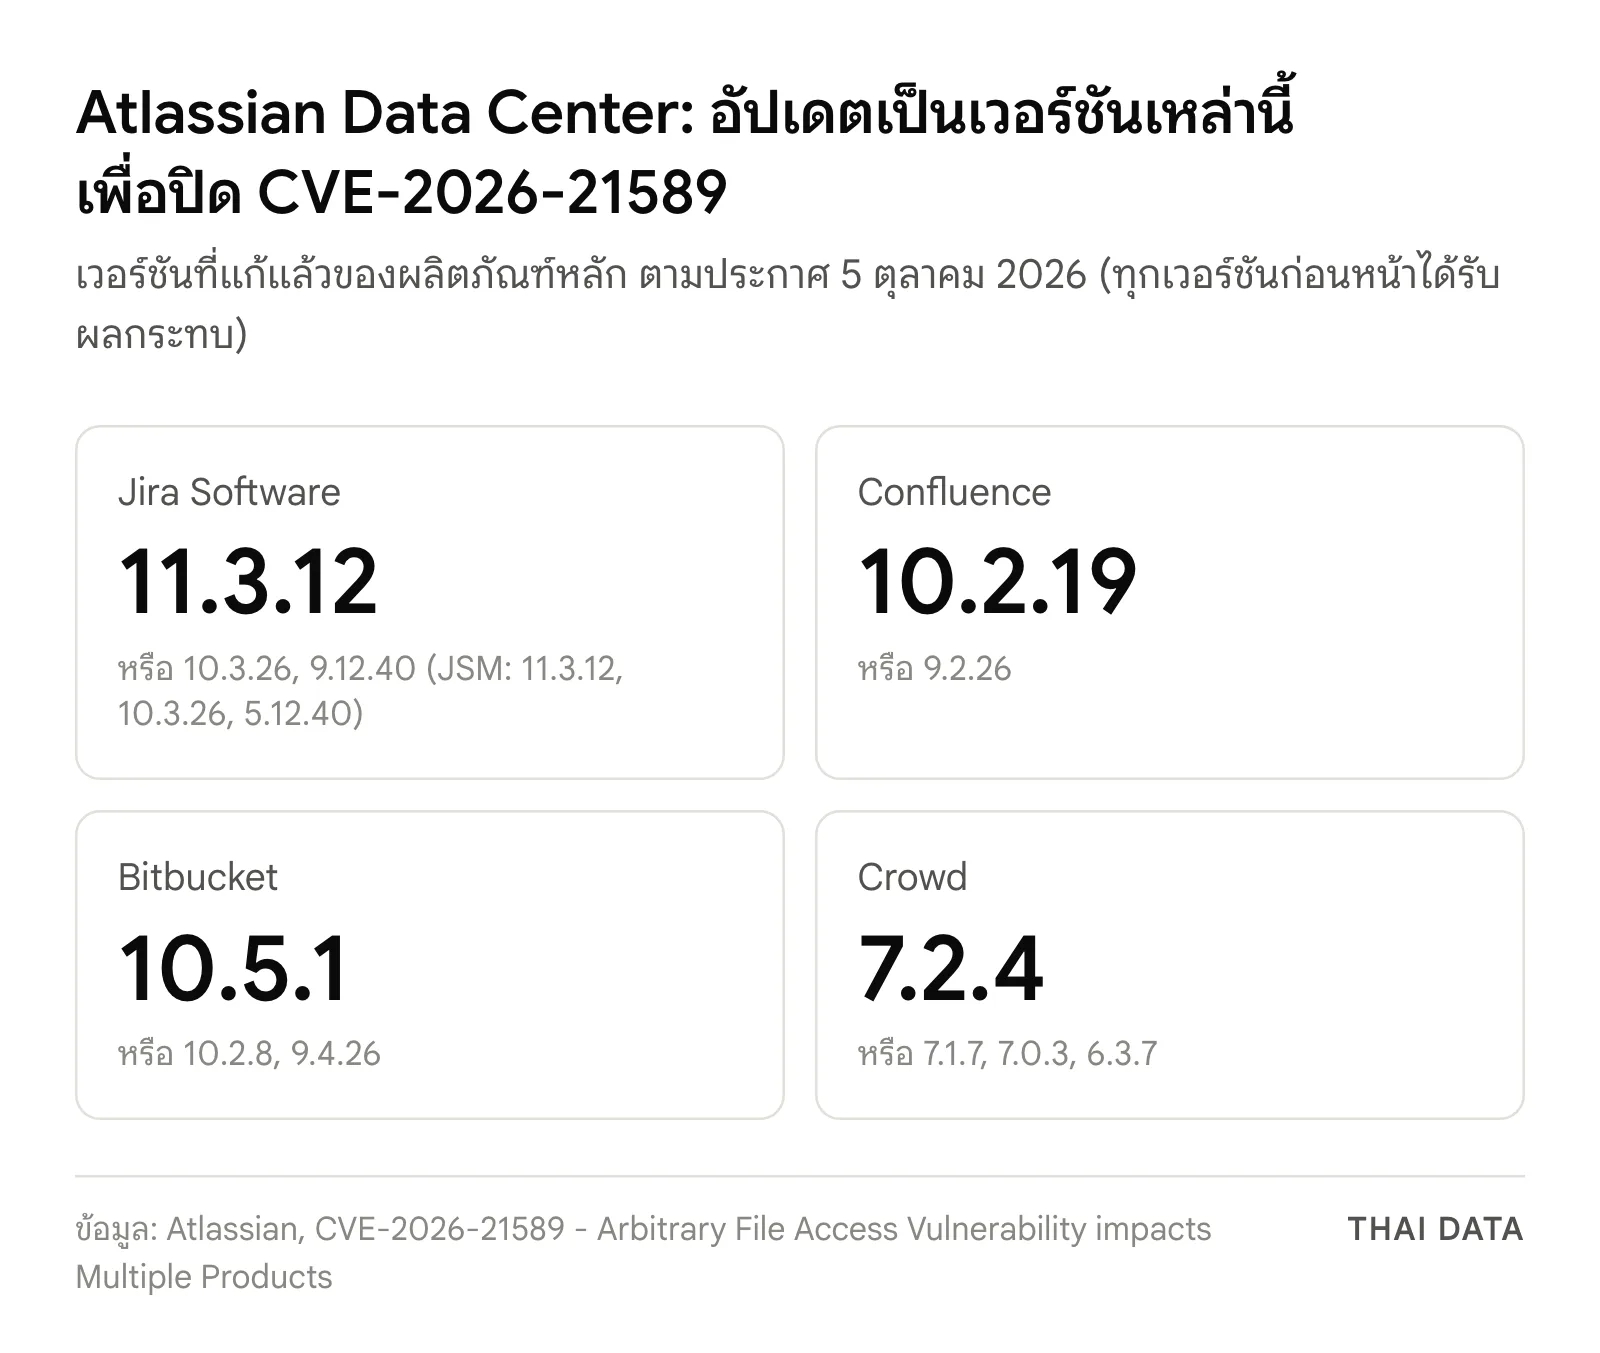
- เวอร์ชันที่แก้แล้ว เช่น Jira Software 9.12.40 / 10.3.26 / 11.3.12, Confluence 9.2.26 / 10.2.19 และ Bitbucket 9.4.26 / 10.2.8 / 10.5.1 ส่วน Atlassian Cloud แพตช์ให้แล้ว ผู้ใช้ไม่ต้องทำอะไร
- ThaiCERT ออกประกาศเตือนเรื่องนี้เมื่อ 8 ตุลาคม 2026 และย้ำให้องค์กรที่ติดตั้งระบบเองอัปเดตทันทีหรือปิดการเข้าถึงจากภายนอกชั่วคราว
Atlassian ออกประกาศช่องโหว่ CVE-2026-21589 ระดับ Critical (CVSS 4.0 คะแนน 9.3) เมื่อวันที่ 5 ตุลาคม 2026 ช่องโหว่นี้เปิดให้คนที่ไม่ต้องล็อกอินอ่านไฟล์บนเซิร์ฟเวอร์ Jira, Confluence, Bitbucket และผลิตภัณฑ์ Data Center อีก 5 ตัว เพียงวันถัดมาก็มีผู้พบความพยายามโจมตีจริง องค์กรที่ติดตั้งระบบเหล่านี้เองจึงต้องอัปเดตทันที
ประกาศเตือนภัยของ ThaiCERT เมื่อวันที่ 8 ตุลาคมระบุว่า ผู้ใช้ Atlassian Cloud ไม่ได้รับผลกระทบ เพราะ Atlassian แก้ฝั่งคลาวด์ให้แล้ว ส่วนระบบแบบ Self-hosted ที่องค์กรติดตั้งเองต้องอัปเดตทันที ขณะที่ Previdian บันทึกว่ามีโค้ดทดสอบการโจมตี (proof of concept) เผยแพร่บน GitHub ตั้งแต่ 6 ตุลาคม
ช่องโหว่ Atlassian CVE-2026-21589 ทำอะไรได้บ้าง
ตามประกาศของ Atlassian ผู้โจมตีจากระยะไกลที่ไม่ต้องยืนยันตัวตนจะเข้าถึงไฟล์ที่อยู่ใน web root ของแอปพลิเคชันได้ แต่ต้องรู้ชื่อไฟล์และพาธที่แน่นอนก่อน เพราะช่องโหว่นี้ไม่ได้เปิดให้ดูรายชื่อไฟล์ในโฟลเดอร์ Atlassian เตือนด้วยว่าในบางรูปแบบการติดตั้ง อาจมีไฟล์สำคัญอยู่ในตำแหน่งนั้นซึ่งทำให้ความเสี่ยงสูงขึ้น ใน NVD ประเภทของช่องโหว่คือ CWE-552 (ไฟล์หรือไดเรกทอรีที่บุคคลภายนอกเข้าถึงได้)
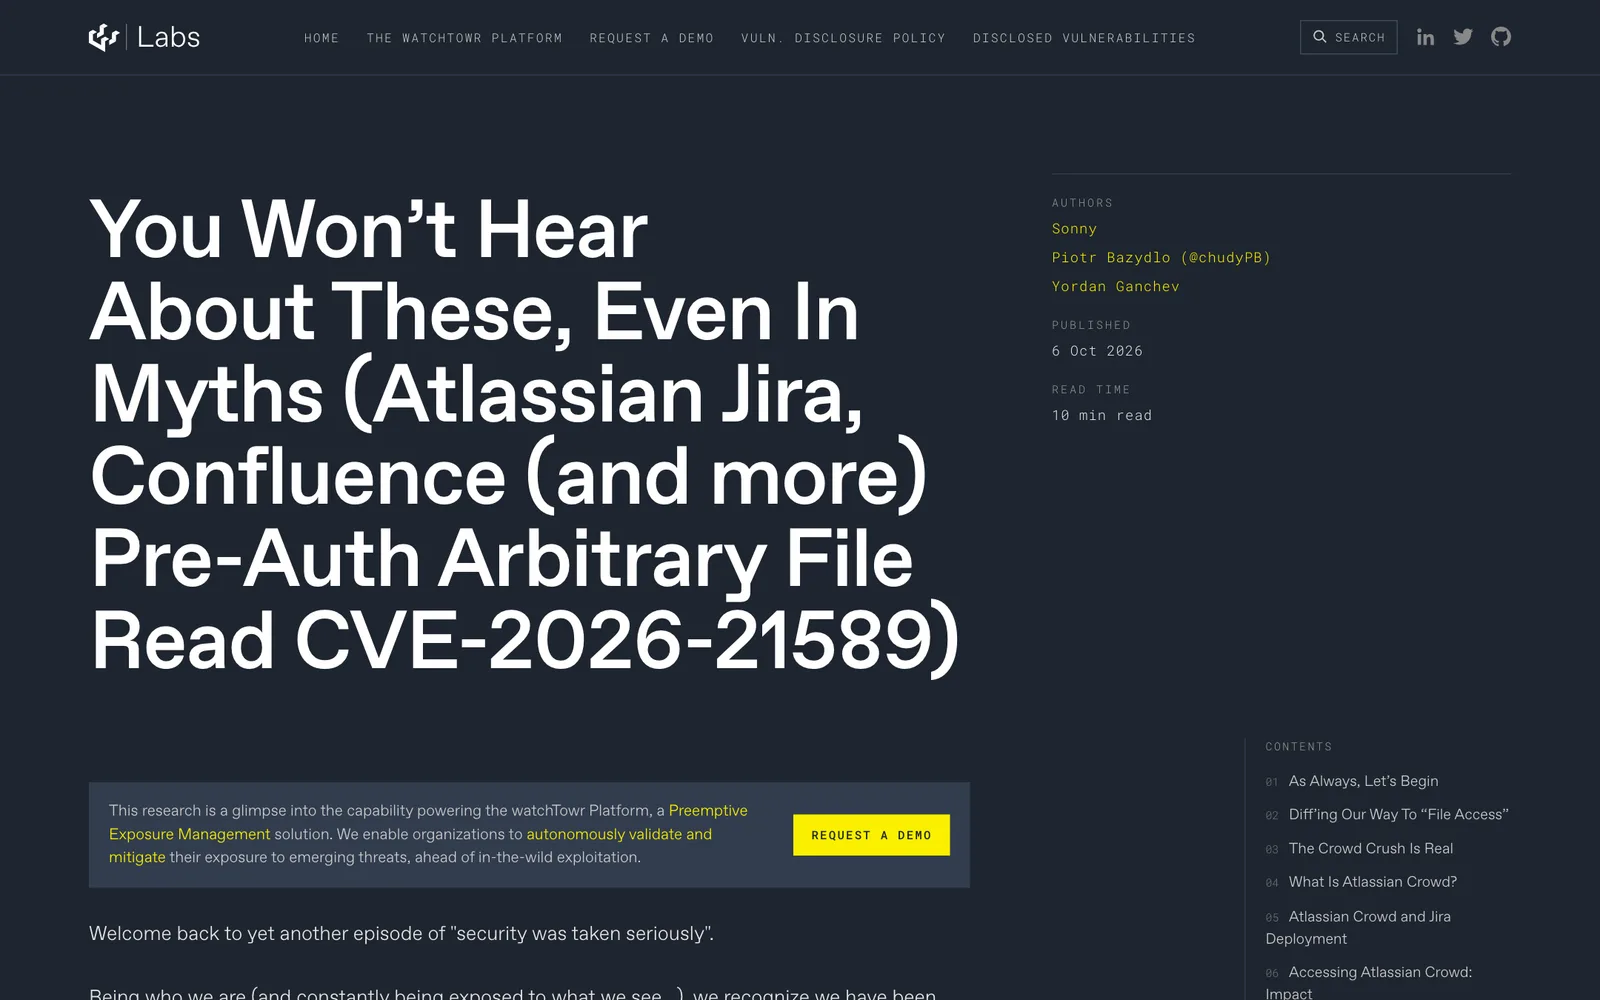
ปัญหาที่แท้จริงคือ ไฟล์ตั้งค่ามาตรฐานของผลิตภัณฑ์ Atlassian มีชื่อและตำแหน่งที่ใครก็รู้ ทีมวิจัย watchTowr Labs เผยแพร่บทวิเคราะห์เมื่อวันที่ 6 ตุลาคม อธิบายว่าต้นเหตุอยู่ในไลบรารี atlassian-plugins-webresource ที่ใช้ร่วมกันหลายผลิตภัณฑ์ ไลบรารีนี้แปลงเครื่องหมาย :: กลับเป็นตัวคั่นพาธ ผู้โจมตีจึงใช้ลำดับอักขระอย่าง ..:: เลี่ยงตัวกรองแล้วย้อนออกไปนอกโฟลเดอร์ที่ควรอ่านได้
watchTowr สาธิตการอ่านไฟล์ WEB-INF/web.xml และ WEB-INF/classes/crowd.properties ไฟล์หลังนี้เก็บชื่อและรหัสผ่านของแอปพลิเคชันที่เชื่อมกับ Atlassian Crowd (ระบบจัดการตัวตนผู้ใช้) watchTowr อธิบายว่าเมื่อได้ข้อมูลนี้ ผู้โจมตีจะเข้าไปจัดการ Crowd ได้ เช่น สร้างผู้ใช้และแก้สิทธิ์ ซึ่งลามไปถึง Jira, Confluence และ Bitbucket ที่ผูกกับ Crowd
จากประกาศแพตช์ถึงการโจมตีจริงในวันเดียว
- 5 ตุลาคม 2026 Atlassian ออกประกาศและเวอร์ชันแก้ไข พร้อมแจ้งว่าแพตช์ฝั่ง Cloud แล้ว และไม่พบหลักฐานการโจมตีบน Cloud
- 6 ตุลาคม watchTowr เผยแพร่รายละเอียดเทคนิคและเครื่องมือตรวจสอบบน GitHub ในวันเดียวกัน Previdian บริษัทข่าวกรองช่องโหว่ที่ใช้เครือข่าย honeypot บันทึกความพยายามโจมตีครั้งแรกและยืนยันว่ามีการใช้ช่องโหว่จริง
- 7 ตุลาคม Previdian พบเทมเพลตสแกนสำหรับเครื่องมือ Nuclei ซึ่งทำให้การสแกนหาเครื่องที่มีช่องโหว่เป็นอัตโนมัติ วันนั้นนับความพยายามโจมตีได้ 107 ครั้ง
- 8 ตุลาคม ThaiCERT ออกประกาศเตือนฉบับที่ 553/69 (IT) ส่วน Previdian นับเพิ่มอีก 77 ครั้งระหว่างวัน
ข้อมูลที่ Previdian อัปเดตเมื่อ 8 ตุลาคมรวมได้ 190 ครั้งจาก 32 IP ใน 10 ประเทศ ซึ่งรวมมาเลเซียที่อยู่ในภูมิภาคเดียวกับไทย Previdian ระบุว่า ณ วันนั้นช่องโหว่นี้ยังไม่อยู่ในรายการ Known Exploited Vulnerabilities (KEV) ของ CISA ทีมที่ใช้ KEV เป็นเกณฑ์เดียวในการจัดลำดับแพตช์จึงอาจพลาดเรื่องนี้
เวอร์ชันที่ต้องอัปเดต
ประกาศของ Atlassian ระบุว่าทุกเวอร์ชันก่อนเวอร์ชันแก้ไขได้รับผลกระทบ และแนะนำให้อัปเดตเป็นเวอร์ชัน LTS ที่แก้แล้วหรือใหม่กว่า
| ผลิตภัณฑ์ (Data Center) | เวอร์ชันที่แก้แล้ว |
|---|---|
| Jira Software | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management | 5.12.40, 10.3.26, 11.3.12 |
| Confluence | 9.2.26, 10.2.19 |
| Bitbucket | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo | 10.2.24, 12.1.12 |
| Crowd | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible และ Fisheye | 4.9.15 |
ข้อมูลใน NVD ยังบอกว่าช่องโหว่นี้มีมานานมาก เช่น Confluence ตั้งแต่ 5.10.0 และ Jira Software ตั้งแต่ 7.1.0 ระบบเก่าที่ไม่ได้อัปเกรดมาหลายปีจึงได้รับผลกระทบด้วย และไม่มีแพตช์เฉพาะให้ เพราะ Atlassian ไม่ออก binary patch แล้ว ต้องอัปเกรดขึ้นเวอร์ชันที่แก้ไขเท่านั้น
ทำไมเรื่องนี้สำคัญ
Jira และ Confluence เป็นที่เก็บแผนงาน เอกสารเทคนิค และรายละเอียดระบบภายในขององค์กร ส่วน Bitbucket เก็บซอร์สโค้ด ระบบเหล่านี้มักเปิดสู่อินเทอร์เน็ตเพื่อให้พนักงานและผู้รับเหมาทำงานจากภายนอก watchTowr ระบุว่าการค้นบนอินเทอร์เน็ตพบ Confluence ที่เข้าถึงได้เกือบ 700,000 เครื่อง
การอ่านไฟล์ได้เพียงอย่างเดียวอาจฟังดูไม่ร้ายแรงเท่าการรันโค้ด แต่ไฟล์ตั้งค่าที่มีรหัสผ่านเป็นข้อความธรรมดาคือบันไดขั้นแรกไปสู่การยึดระบบ อีกทั้งครั้งนี้ใช้เวลาไม่ถึง 2 วันจากวันที่ Atlassian ออกประกาศจนถึงความพยายามโจมตีครั้งแรก ในช่วงเดียวกันระบบที่เปิดสู่ภายนอกอย่างอุปกรณ์ Citrix NetScalerก็มีช่องโหว่ถูกโจมตีจริงถึง 3 ตัวในรอบ 8 วัน รอบแพตช์ประจำเดือนจึงไม่ทันกับระบบกลุ่มนี้
สิ่งที่องค์กรควรทำ
- สำรวจทุกเครื่อง ทั้ง Jira, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd, Crucible และ Fisheye รวมถึงเครื่องทดสอบและเครื่องที่ผู้รับเหมาติดตั้งไว้ แล้วอัปเดตเป็นเวอร์ชันในตารางข้างต้น
- ถ้ายังอัปเดตไม่ได้ ให้ตัดออกจากอินเทอร์เน็ตก่อน หรือใช้มาตรการชั่วคราวตามประกาศของ Atlassian คือกฎ WAF หรือ reverse proxy ที่บล็อก .. ติดกับ / \ หรือ :: หรือเปิด RewriteValve ของ Tomcat พร้อมไฟล์ rewrite.config
- ตรวจ access log ย้อนหลัง โดยถอดรหัส URL สูงสุด 2 รอบแล้วค้นหารูปแบบเดียวกับกฎ WAF โดยเฉพาะตั้งแต่ 6 ตุลาคมเป็นต้นมา
- เปลี่ยนรหัสผ่านที่อยู่ในไฟล์ตั้งค่า เช่นรหัสของแอปใน crowd.properties และรหัสฐานข้อมูล หากพบร่องรอยหรือระบบเปิดสู่อินเทอร์เน็ตโดยไม่มีการป้องกันมาก่อน
- ทบทวนเกณฑ์จัดลำดับแพตช์ อย่ารอให้ช่องโหว่เข้า KEV ของ CISA ก่อน ใช้ประกาศเตือนของ ThaiCERT และรายงานจากผู้เฝ้าระวังภัยคุกคามประกอบ ดูข่าวช่องโหว่อื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
ช่องโหว่ Atlassian CVE-2026-21589 คืออะไร?
CVE-2026-21589 เป็นช่องโหว่ Arbitrary File Access ในผลิตภัณฑ์ Atlassian แบบ Data Center 8 รายการ เช่น Jira, Confluence และ Bitbucket ผู้โจมตีที่ไม่ต้องล็อกอินอ่านไฟล์ภายใน web root ของแอปได้ถ้ารู้ชื่อและพาธของไฟล์ Atlassian ให้คะแนน CVSS 4.0 ที่ 9.3 ระดับ Critical และออกประกาศเมื่อ 5 ตุลาคม 2026
Jira และ Confluence ต้องอัปเดตเป็นเวอร์ชันใด?
ตามประกาศของ Atlassian Jira Software Data Center ต้องเป็น 9.12.40, 10.3.26 หรือ 11.3.12 ขึ้นไป Jira Service Management เป็น 5.12.40, 10.3.26 หรือ 11.3.12 และ Confluence Data Center เป็น 9.2.26 หรือ 10.2.19 ขึ้นไป ทุกเวอร์ชันที่เก่ากว่านี้ได้รับผลกระทบ
ผู้ใช้ Atlassian Cloud ต้องทำอะไรหรือไม่?
ไม่ต้อง Atlassian ระบุว่าผลิตภัณฑ์บน Atlassian Cloud ที่ได้รับผลกระทบถูกแพตช์แล้ว และการตรวจสอบไม่พบหลักฐานว่าถูกโจมตี ช่องโหว่นี้จึงเป็นปัญหาของ Jira, Confluence และผลิตภัณฑ์อื่นที่องค์กรติดตั้งบนเซิร์ฟเวอร์ของตัวเองเท่านั้น
ถ้ายังอัปเดต Jira หรือ Confluence ไม่ได้ จะลดความเสี่ยงอย่างไร?
Atlassian แนะนำให้ตัดระบบออกจากอินเทอร์เน็ตจนกว่าจะแพตช์ได้ หรือใช้มาตรการชั่วคราว ได้แก่ ตั้งกฎบน WAF หรือ reverse proxy ให้บล็อก URL ที่มี .. ติดกับ / \ หรือ :: ตาม regex ในประกาศ หรือเปิด RewriteValve ของ Tomcat พร้อมไฟล์ rewrite.config ส่วน Bitbucket ใช้กฎใน urlrewrite.xml แทน
ตรวจอย่างไรว่าระบบถูกโจมตีผ่าน CVE-2026-21589 แล้ว?
Atlassian ยืนยันแทนลูกค้าไม่ได้ จึงแนะนำให้ทีมความปลอดภัยถอดรหัส URL ใน access log สูงสุด 2 รอบแล้วค้นหา .. ที่อยู่ติดกับ / \ หรือ :: หรือค้น log ดิบด้วย regex เดียวกับกฎ WAF ถ้าพบ ควรถือว่าไฟล์ตั้งค่าอาจรั่วและเปลี่ยนรหัสผ่านที่อยู่ในไฟล์เหล่านั้น
แหล่งอ้างอิง
- CVE-2026-21589 - Arbitrary File Access Vulnerability impacts Multiple Products — Atlassian
- CVE-2026-21589 Detail — NIST National Vulnerability Database
- You Won't Hear About These, Even In Myths (Atlassian Jira, Confluence (and more) Pre-Auth Arbitrary File Read CVE-2026-21589) — watchTowr Labs
- CVE-2026-21589 Exploitation Observed — Atlassian — Previdian
- ช่องโหว่บนผลิตภัณฑ์ Atlassian เสี่ยงถูกเข้าถึงไฟล์ระบบโดยไม่ได้รับอนุญาต — ThaiCERT (สกมช.)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Atlassian2CISA8ThaiCERT4GitHub12
- ประเทศและสถานที่
- มาเลเซีย30
- ผลิตภัณฑ์และเทคโนโลยี
- Jira3Confluence3Bitbucket2CISA KEV4
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ