
CISA ออก ScubaGear 2.0 ตรวจค่าความปลอดภัย Microsoft 365 ฟรี เพิ่มกฎบล็อก AI agent เสี่ยง
ScubaGear 2.0 ของ CISA ออกเมื่อ 22 ต.ค. 2026 ตรวจค่า Microsoft 365 ฟรี รวม Defender กับ Purview เป็น Security Suite และเพิ่มกฎบล็อก AI agent เสี่ยงสูง
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- CISA ปล่อย ScubaGear 2.0 บน GitHub เมื่อ 22 ตุลาคม 2026 พร้อม ScubaGoggles 1.1 เป็นเครื่องมือโอเพนซอร์สสัญญาอนุญาต CC0 ที่ตรวจว่าการตั้งค่า Microsoft 365 และ Google Workspace ตรงกับ baseline ของ CISA หรือไม่
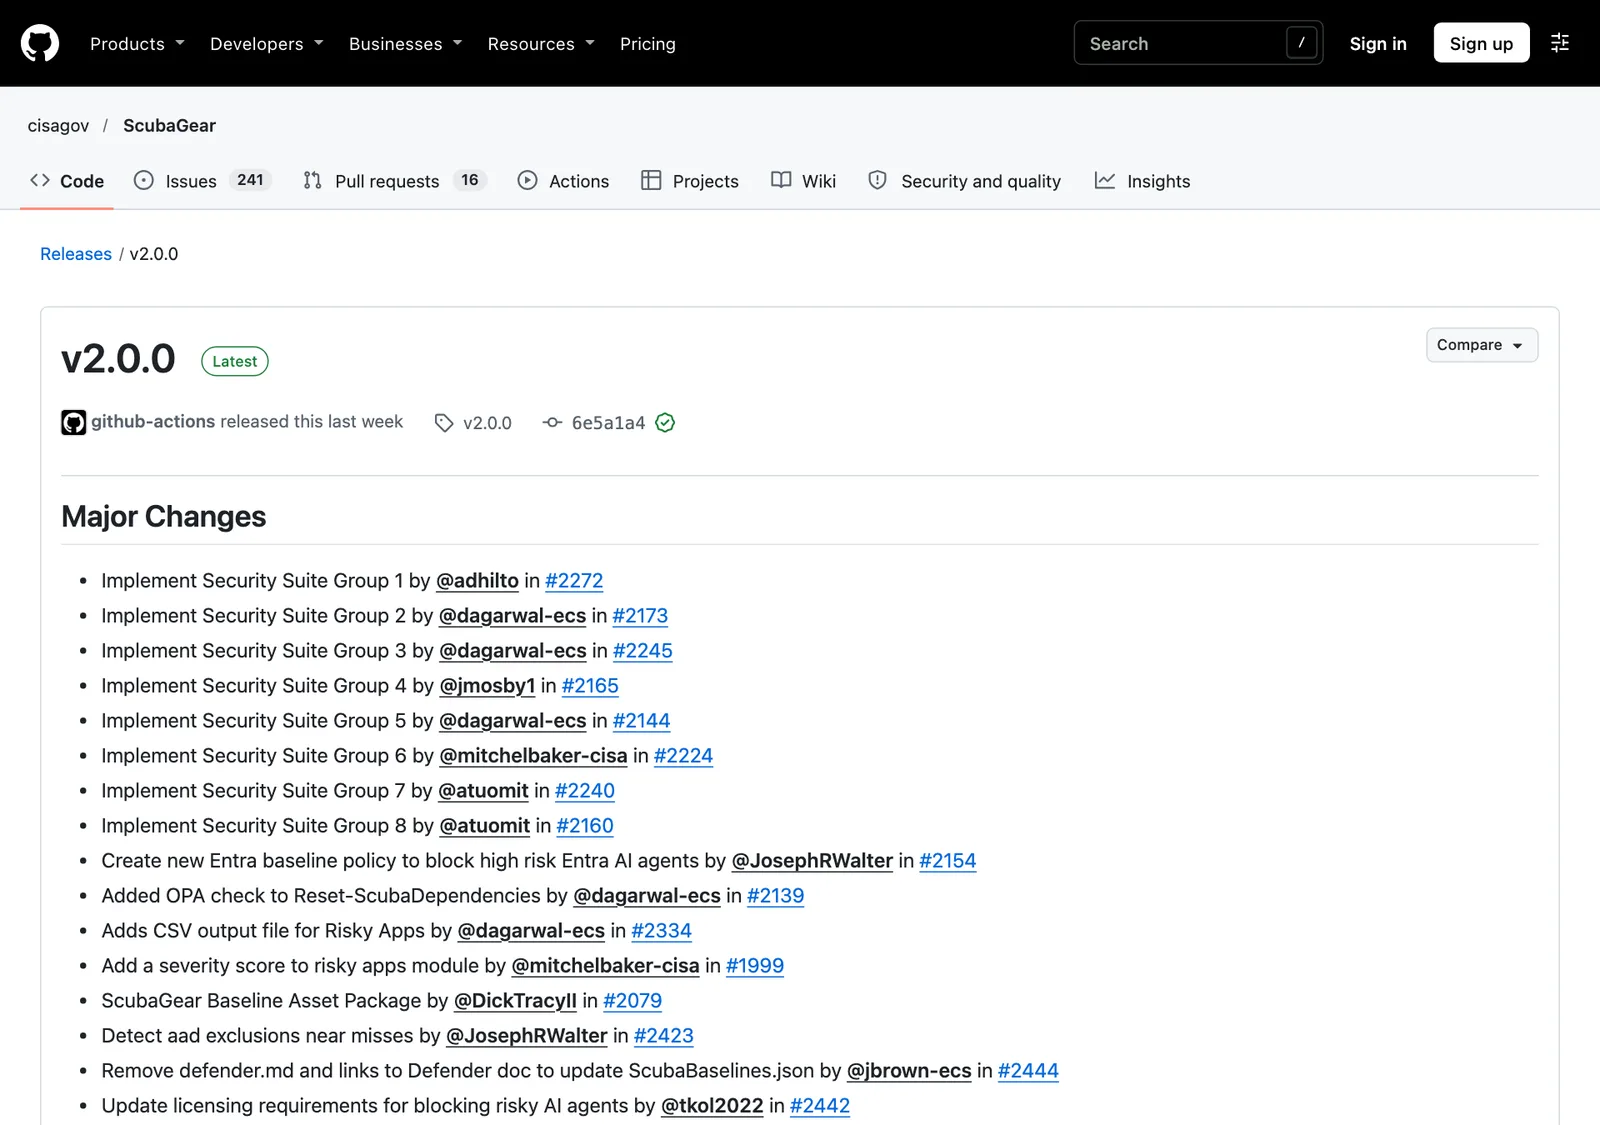
- ของใหม่หลักคือ baseline Security Suite ซึ่งรวมการควบคุมของ Defender, Purview, Exchange Online และ Teams มี 8 หมวด เช่น Malware Protection และ Data Loss Prevention และเปิดให้ใช้เครื่องมือของบุคคลที่สามแทนได้
- นโยบายใหม่ MS.AAD.9.1v1 กำหนดให้บล็อก AI agent ที่มีความเสี่ยง แต่ต้องมี Entra ID P2 และ Microsoft Agent 365 หรือ Microsoft 365 E7
- ScubaGear 2.0 เพิ่มคำสั่ง Invoke-SCuBADiff เทียบผลสองรอบ รายงาน Risky Apps พร้อมคะแนนความรุนแรงเป็น CSV และตารางผู้ใช้สิทธิ์สูงในรายงาน
- ผู้ใช้ทั่วไปรันได้ด้วยสิทธิ์ขั้นต่ำ Global Reader สำหรับ Entra ID, Exchange Online, SharePoint และ Teams ส่วน CISA ระบุว่าสำหรับองค์กรนอกรัฐบาลกลางสหรัฐฯ เอกสารนี้เป็นข้อมูลแบบ as is
CISA หน่วยงานความมั่นคงไซเบอร์สหรัฐฯ ปล่อย ScubaGear 2.0 เมื่อ 22 ตุลาคม 2026 เป็นเครื่องมือโอเพนซอร์สฟรีสำหรับตรวจการตั้งค่า Microsoft 365 ว่าตรงกับ baseline ความปลอดภัยหรือไม่ รุ่นนี้เพิ่ม baseline Security Suite และกฎบล็อก AI agent ที่มีความเสี่ยง ผู้ดูแล Microsoft 365 ในไทยนำไปใช้ตรวจ tenant ตัวเองได้ ส่วนฝั่ง Google Workspace มี ScubaGoggles 1.1 ออกวันเดียวกัน
ScubaGear 2.0 ทำอะไร
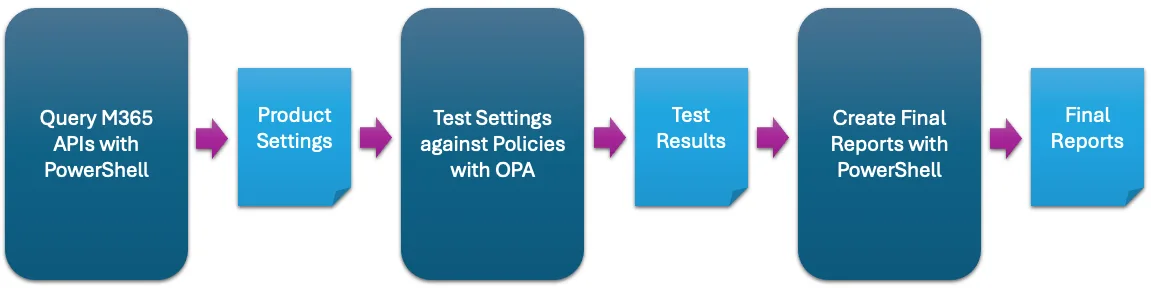
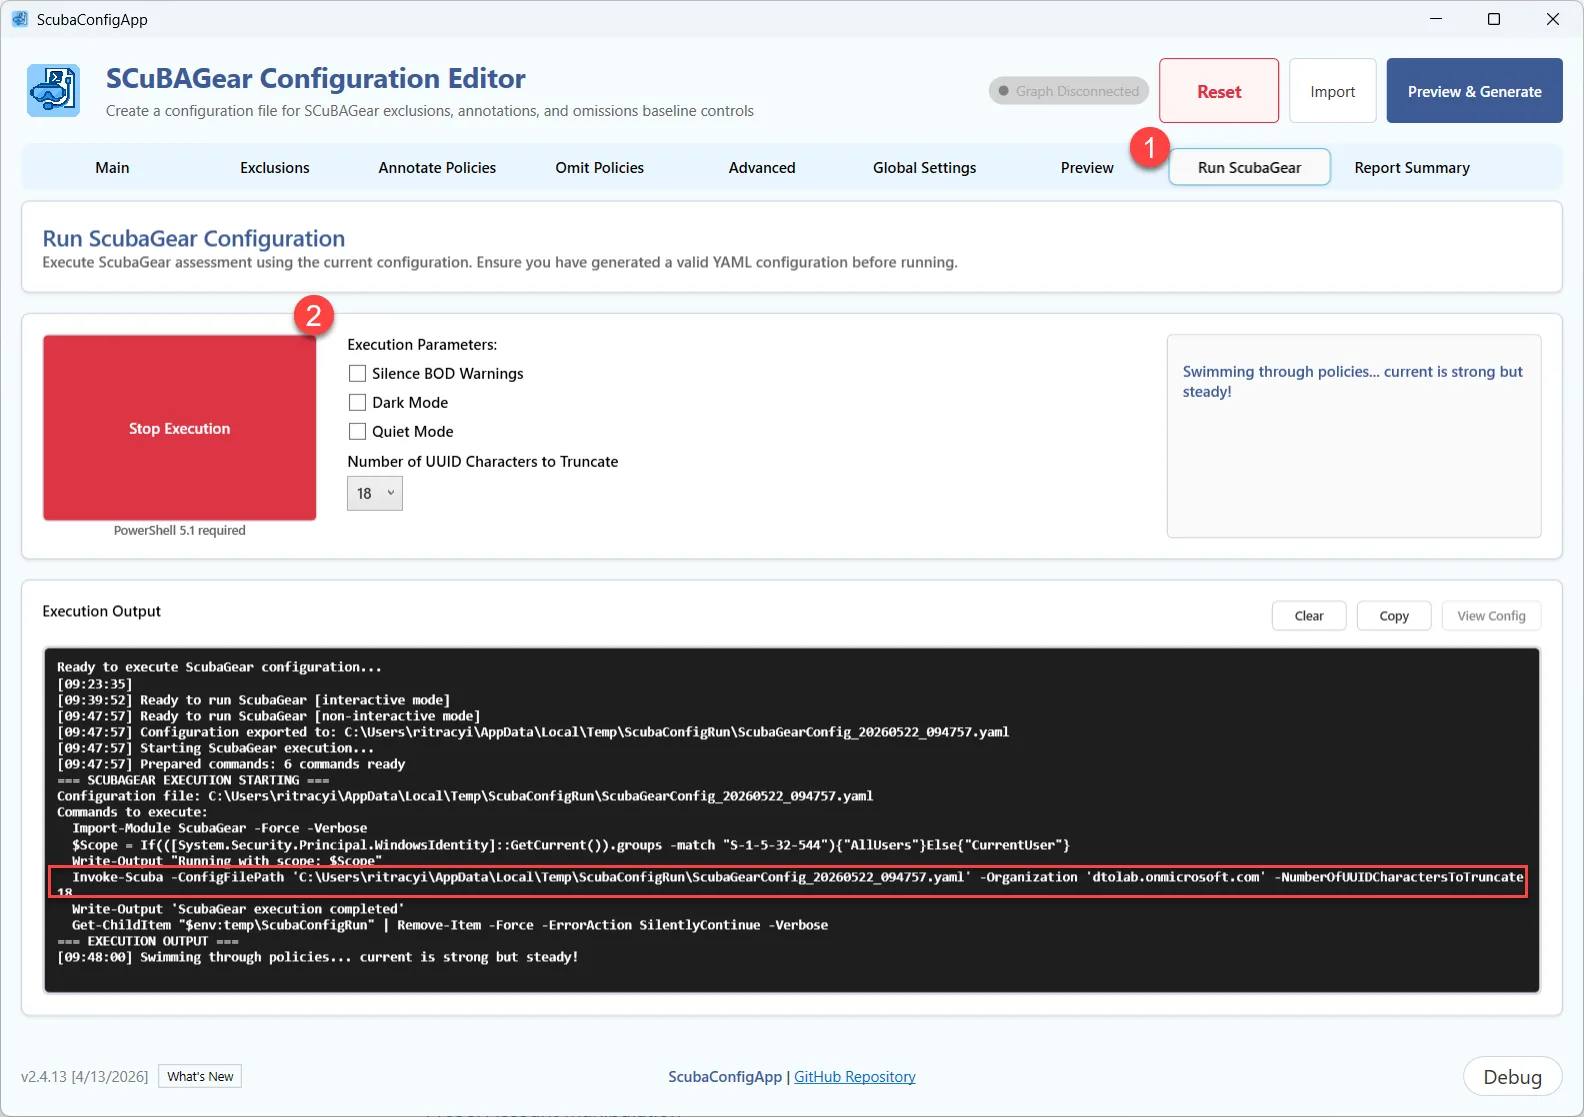
ScubaGear ตรวจการตั้งค่า ไม่ได้ตรวจเหตุโจมตี ทำงาน 3 ขั้นตอน คือใช้ PowerShell ดึงค่าจาก API ของ Microsoft 365 ใช้ Open Policy Agent เทียบกับนโยบายที่เขียนตาม baseline แล้วออกรายงาน HTML, JSON และ CSV
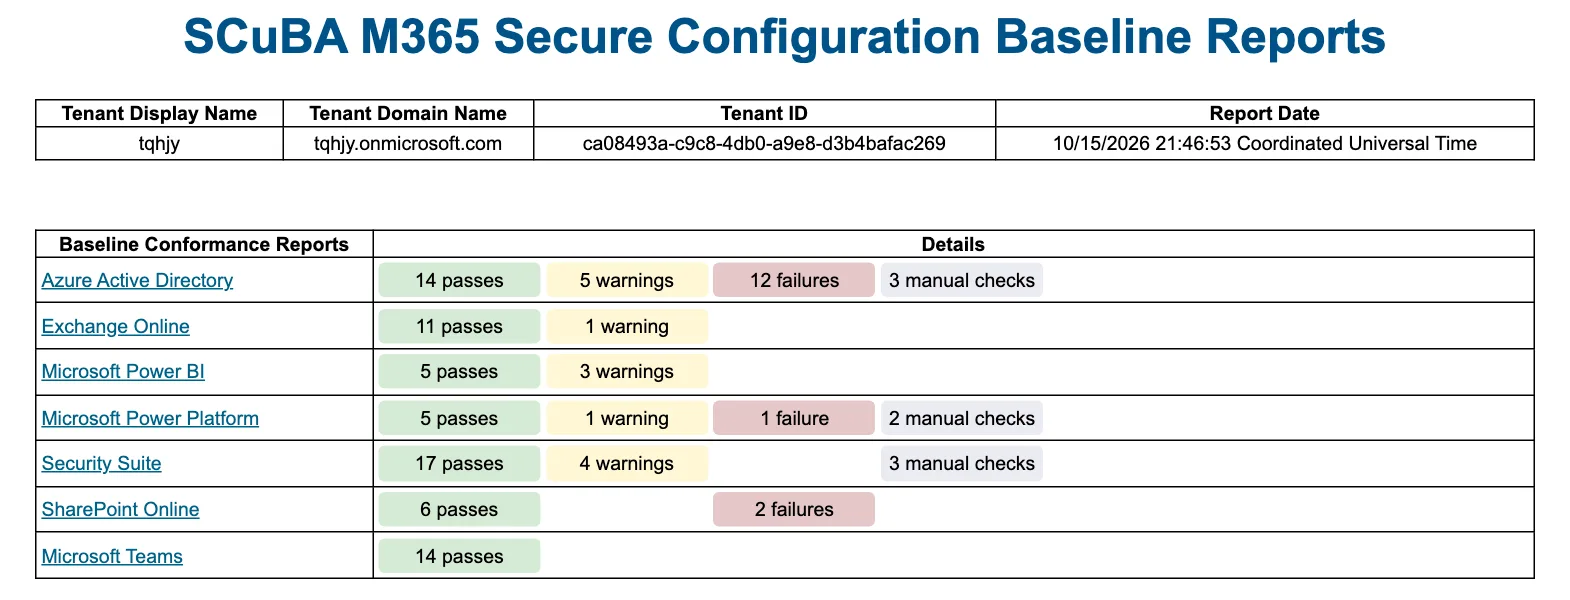
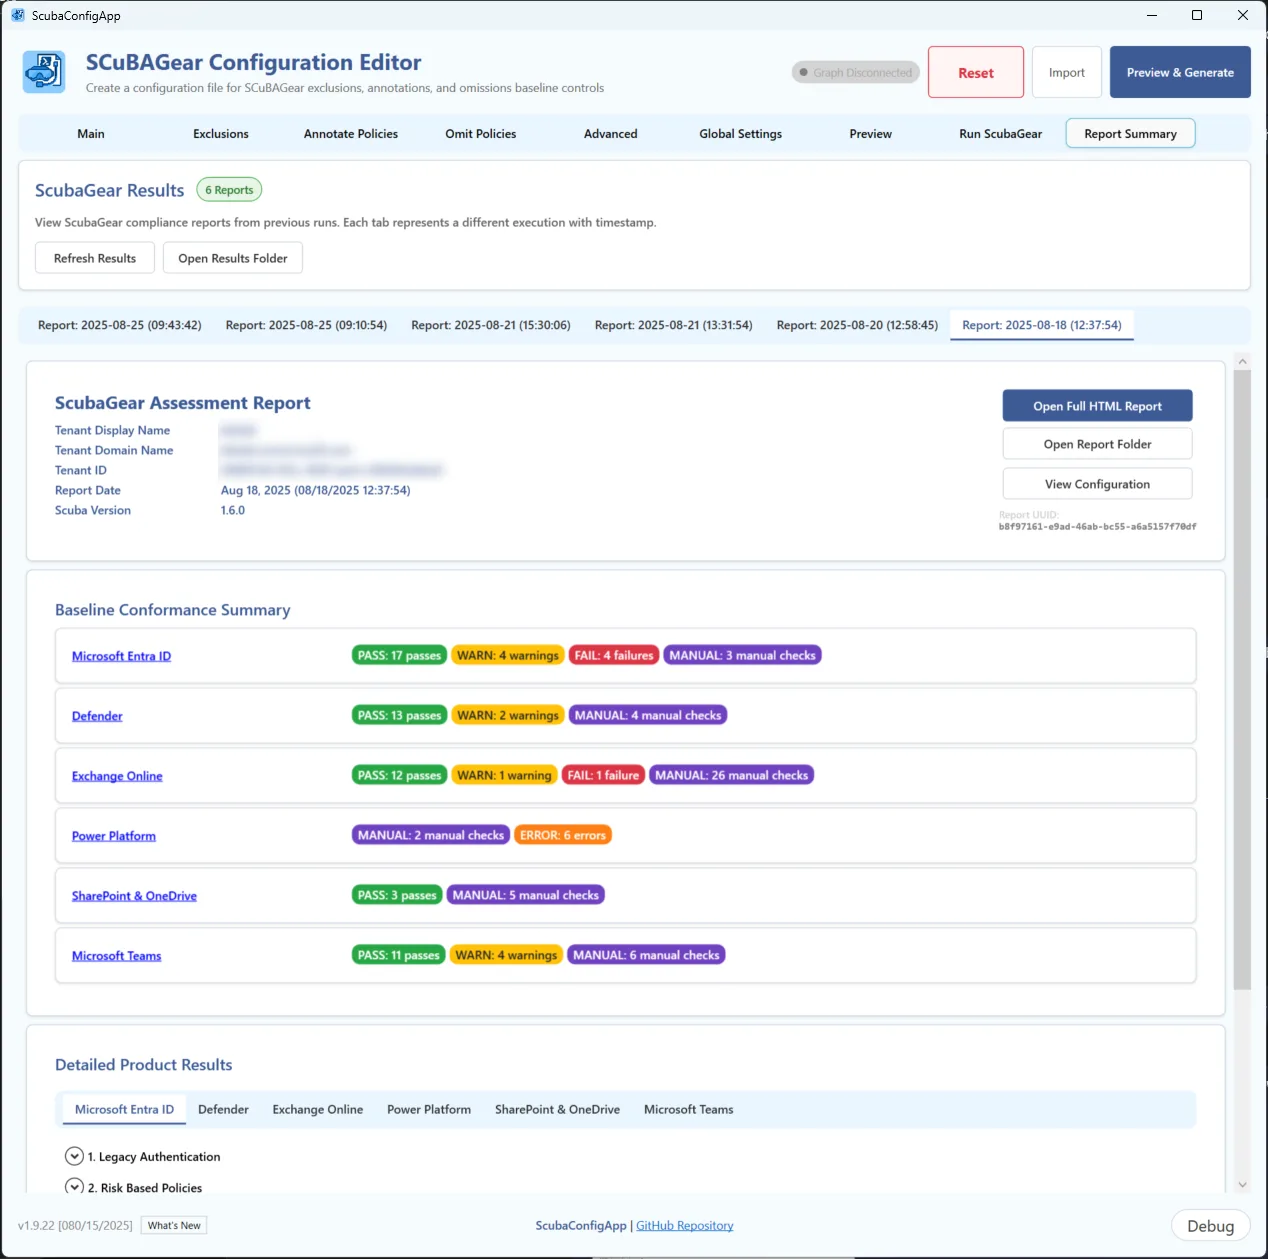
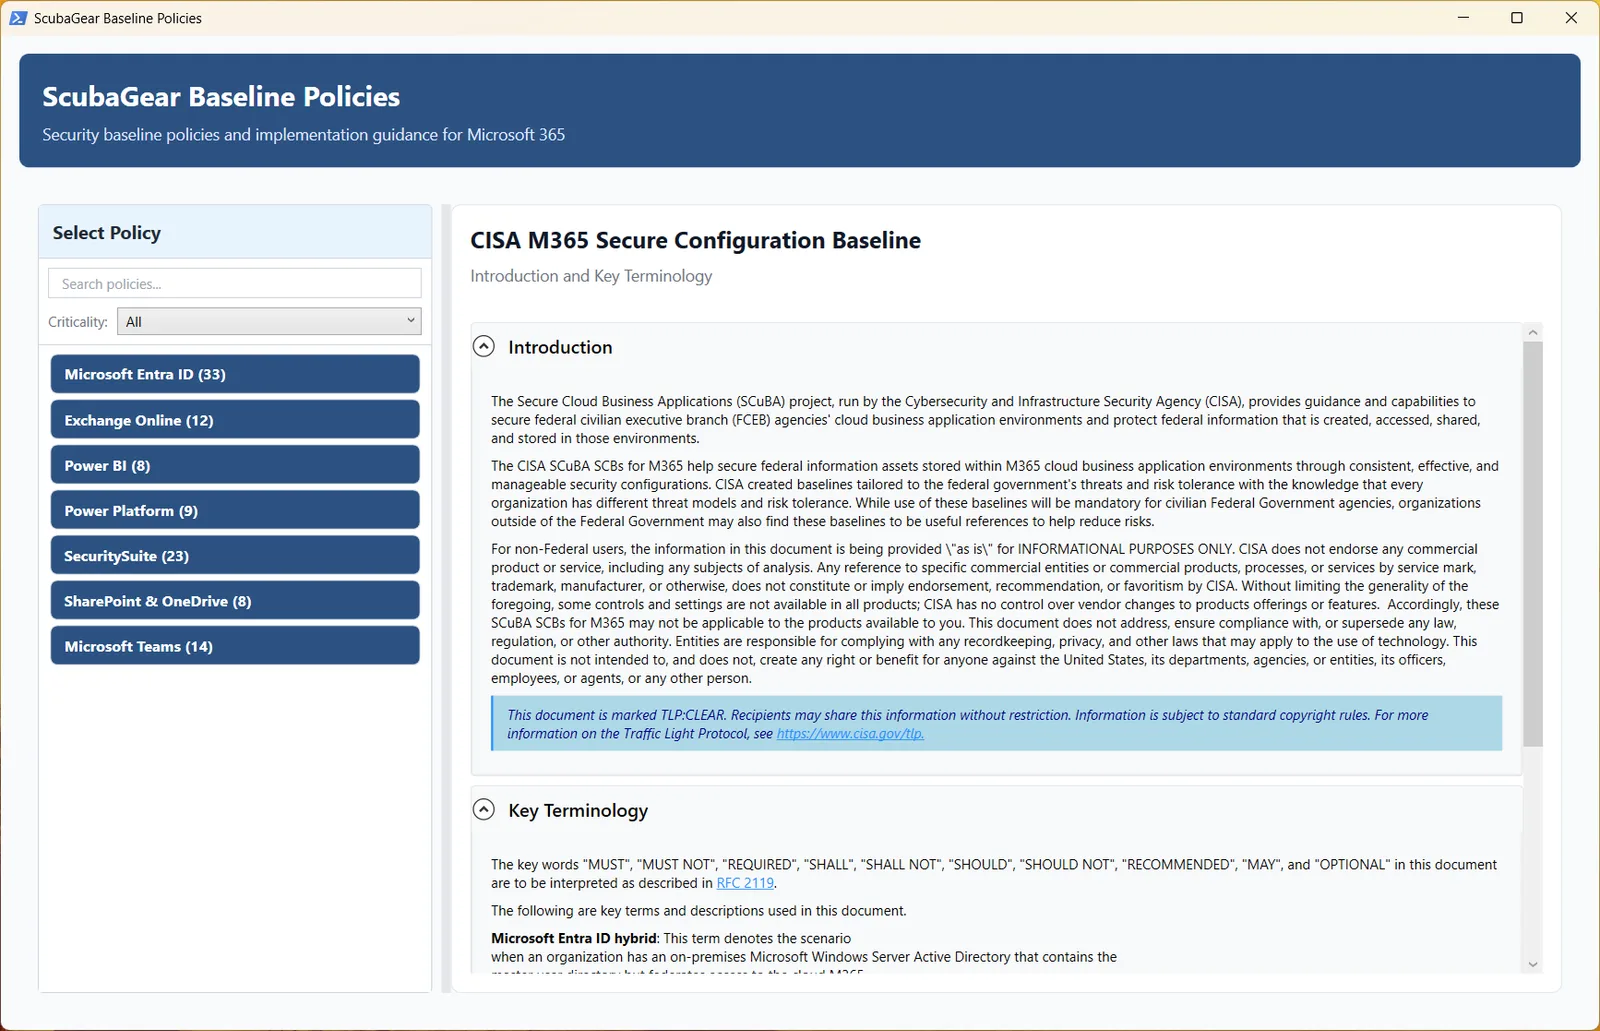
รายงานแยกผลตามบริการเป็น ผ่าน คำเตือน ไม่ผ่าน และรายการที่ต้องตรวจเอง ครอบคลุม Microsoft Entra ID, Security Suite, Exchange Online, Power BI, Power Platform, SharePoint และ Teams รวม 7 baseline
ScubaGear 2.0 เพิ่มอะไรใหม่
| เรื่อง | รายละเอียดในรุ่น 2.0 |
|---|---|
| Security Suite | baseline ใหม่รวมการควบคุมของ Defender, Purview, Exchange Online และ Teams แทน baseline ราย product |
| กฎ AI agent | MS.AAD.9.1v1 ระบุว่า AI agent ที่มีความเสี่ยงต้องถูกบล็อก |
| Risky Apps | เพิ่มคะแนนความรุนแรงและไฟล์ CSV |
| Invoke-SCuBADiff | เทียบ ScubaResults.json สองรอบแบบออฟไลน์ ได้รายงาน JSON, CSV และ HTML |
| รายงาน | เพิ่มตารางผู้ใช้สิทธิ์สูงและชื่อโดเมนของ tenant |
| การดึงข้อมูล | ย้าย Exchange Online และ Teams ไปเรียก API โดยตรง และลดการพึ่งโมดูล ExchangeOnlineManagement |
Security Suite แบ่งเป็น 8 หมวด ได้แก่ Malware Protection, Impersonation Protection, Data Loss Prevention, Alerts, Audit Logging, Inbound Anti-Spam Protections, Link Protection และ IP Allow Lists CISA อธิบายว่าการรวมครั้งนี้ลดการตรวจด้วยมือที่ซ้ำกัน เช่น นโยบาย DLP ที่กระจายอยู่หลายผลิตภัณฑ์ และองค์กรจะใช้เครื่องมือของบุคคลที่สามแทน Defender หรือ Purview ก็ได้
กฎบล็อก AI agent ของ ScubaGear 2.0 ต้องใช้ไลเซนส์อะไร
นโยบาย MS.AAD.9.1v1 อยู่ในหมวด AI Security ของ baseline Entra ID ถ้อยคำคือ "Risky AI agents SHALL be blocked." เหตุผลที่ CISA ให้คือ agent เข้าถึงทรัพยากรใน tenant และทำงานเองได้ การบล็อกตัวที่มีพฤติกรรมเสี่ยงจึงลดการเข้าถึงโดยไม่ได้รับอนุญาต
วิธีทำตาม baseline คือสร้าง Conditional Access ที่รวม All agent identities และตั้ง Agent risk ระดับ High แล้วบล็อก เงื่อนไขสำคัญคือต้องมี Microsoft Entra ID P2 ร่วมกับ Microsoft Agent 365 หรือ Microsoft 365 E7 ส่วนการตั้งค่าใน Entra ยังติดป้าย preview ในเอกสาร
ทำไมเรื่องนี้สำคัญ
ความผิดพลาดในการตั้งค่าเป็นปัญหาที่ตรวจเองยาก เพราะ Microsoft 365 มีการตั้งค่ากระจายอยู่หลายหน้าจอ ScubaGear จึงมีประโยชน์ในฐานะเช็กลิสต์ที่รันซ้ำได้ และเทียบผลแต่ละรอบได้ด้วยคำสั่งใหม่ หน่วยงานรัฐบาลกลางสหรัฐฯ มี BOD 25-01 เป็นคำสั่งให้ทำตาม baseline เหล่านี้ องค์กรทั่วไปจึงได้ประโยชน์จากมาตรฐานที่ถูกใช้จริงโดยไม่ต้องเริ่มจากศูนย์
เรื่องที่ต้องอ่านให้ดีคือขอบเขต CISA เขียนว่า baseline ทำขึ้นตามภัยคุกคามและระดับความเสี่ยงของรัฐบาลกลางสหรัฐฯ สำหรับผู้ใช้อื่นเป็นข้อมูลแบบ as is และ CISA ไม่รับรองผลิตภัณฑ์เชิงพาณิชย์ใด ผลไม่ผ่านจึงไม่ได้แปลว่าผิดกฎหมายหรือผิดมาตรฐานในไทย เป็นเพียงจุดที่ต้องตัดสินใจ
ฝั่ง Google Workspace นั้น ScubaGoggles 1.1.0 เพิ่มการตรวจผ่าน Policy API ของ Gmail Comprehensive Mail Storage และ Assured Controls ปรับการตรวจ DMARC และเพิ่มการเทียบผลสองรอบเช่นกัน แต่ต้องใช้ผู้ดูแลระดับ Super Admin ซึ่งองค์กรที่จริงจังเรื่องอีเมลอาจอ่านคู่กับคู่มือ SPF DKIM DMARC
สิ่งที่องค์กรไทยควรทำ
- ลองรันใน tenant ทดสอบหรือด้วยบัญชีอ่านอย่างเดียวก่อน ใช้ PowerShell 5 บน Windows ติดตั้งด้วย Install-Module -Name ScubaGear แล้ว Install-ScubaDependencies จากนั้นรัน Invoke-SCuBA -ProductNames * สิทธิ์ขั้นต่ำส่วนใหญ่คือ Global Reader ส่วน Power BI กับ Power Platform ต้องใช้สิทธิ์เฉพาะของบริการนั้น
- ขออนุมัติสิทธิ์ Graph ให้เรียบร้อย การตรวจ Entra ID และ SharePoint ต้องใช้ Microsoft Graph PowerShell ซึ่งผู้ดูแลต้องยินยอมสิทธิ์ เช่น Directory.Read.All และ Policy.Read.All
- เก็บไฟล์รายงานให้ดี รายงานมีข้อมูลการตั้งค่าและผู้ใช้สิทธิ์สูง จึงควรจำกัดคนเข้าถึง
- ใช้ YAML บันทึกการยอมรับความเสี่ยง ไฟล์ตั้งค่าของ ScubaGear บันทึก exclusion และคำอธิบายได้ เหมาะกับการตอบผู้ตรวจสอบว่าทำไมบางข้อไม่ทำตาม
- ประเมินกฎ AI agent ตามไลเซนส์จริง ถ้าองค์กรยังไม่มี Agent 365 หรือ E7 ให้จัดเรื่องนี้เป็นงานวางแผน และตรวจรายการ agent กับแอปเสี่ยงจากรายงาน Risky Apps ก่อน
อ่านข่าวแอปองค์กรต่อได้ที่หมวดแอปพลิเคชันองค์กร
ภาพบันทึก
คำถามที่พบบ่อย
ScubaGear 2.0 คืออะไร?
ScubaGear 2.0 คือเครื่องมือโอเพนซอร์สของ CISA หน่วยงานความมั่นคงไซเบอร์สหรัฐฯ ใช้ตรวจว่าการตั้งค่าใน Microsoft 365 tenant ตรงกับ baseline ความปลอดภัยของ CISA หรือไม่ มันดึงค่าผ่าน API ของ Microsoft เทียบกับนโยบาย แล้วออกรายงานเป็น HTML, JSON และ CSV
ScubaGear 2.0 จะเปลี่ยนค่าใน Microsoft 365 ของเราไหม?
ไม่ เอกสารของ ScubaGear 2.0 ระบุว่าการรันครั้งแรกไม่ได้เปลี่ยนแปลงอะไร เป็นการตรวจและรายงานเท่านั้น ผู้ดูแลต้องไปแก้ค่าเอง อย่างไรก็ดีการรันต้องใช้บัญชีที่มีสิทธิ์อ่านค่า และผู้ดูแลต้องยินยอมสิทธิ์ของ Microsoft Graph PowerShell
ใช้ ScubaGear 2.0 ต้องจ่ายเงินไหม?
ไม่ต้องจ่ายค่าเครื่องมือ ScubaGear 2.0 เผยแพร่บน GitHub และ PowerShell Gallery ด้วยสัญญาอนุญาต CC0 แต่บางนโยบายต้องใช้ไลเซนส์ Microsoft เพิ่ม เช่น กฎบล็อก AI agent ที่ต้องมี Entra ID P2 และ Microsoft Agent 365 หรือ Microsoft 365 E7
องค์กรที่ใช้ Google Workspace ใช้อะไรแทน ScubaGear 2.0?
ใช้ ScubaGoggles ซึ่งเป็นเครื่องมือพี่น้องของ ScubaGear 2.0 รุ่นล่าสุดคือ 1.1.0 ออกวันเดียวกัน ทำงานด้วย Python และ OPA ออกรายงาน HTML กับ JSON แต่ผู้ใช้ต้องมีสิทธิ์ Super Admin
แหล่งอ้างอิง
- ScubaGear Release v2.0.0 — CISA (GitHub)
- ScubaGear README — CISA (GitHub)
- CISA M365 Secure Configuration Security Suite Baseline — CISA (GitHub)
- CISA M365 Secure Configuration Baseline for Microsoft Entra ID — CISA (GitHub)
- ScubaGoggles Release v1.1.0 — CISA (GitHub)
- Secure Cloud Business Applications (SCuBA) Project — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA46GitHub79Microsoft170
- ประเทศและสถานที่
- สหรัฐอเมริกา551
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ