
Cloud WAN BGP communities รองรับ Direct Connect attachments แล้ว ตามประกาศ AWS 12 พ.ย. 2026 ติดแท็กเส้นทางจากองค์กรเพื่อกรอง เลือกเส้นทาง และส่งกลับได้
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
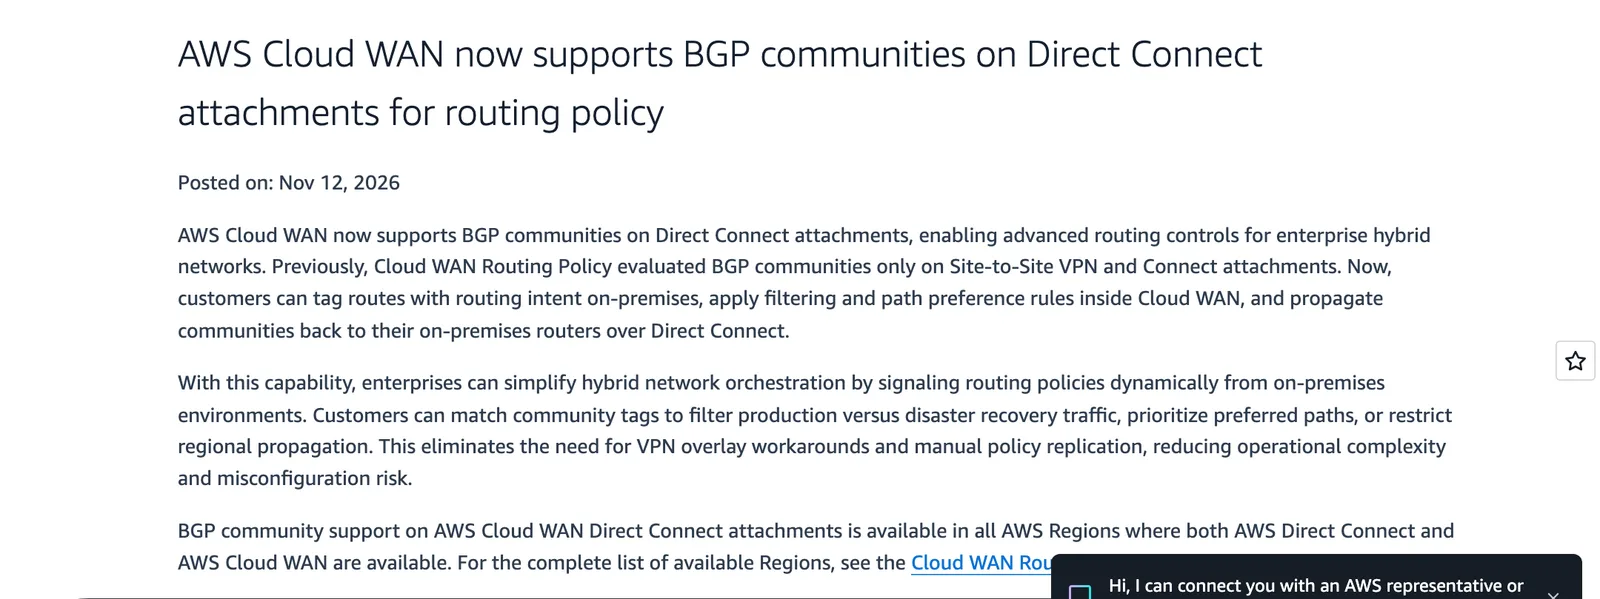
- AWS ประกาศเมื่อ 12 พฤศจิกายน 2026 ว่า AWS Cloud WAN รองรับ BGP communities บน Direct Connect attachments แล้ว จากเดิมที่ Routing Policy ตรวจ BGP communities ได้เฉพาะ Site-to-Site VPN และ Connect attachments
- ลูกค้าติดแท็กเส้นทางด้วยเจตนาการเลือกเส้นทางจากเครือข่ายในองค์กร แล้วใช้กฎ กรอง และ เลือกเส้นทางที่ต้องการ ภายใน Cloud WAN และส่ง communities กลับไปยังเราเตอร์ในองค์กรผ่าน Direct Connect ได้ ตามประกาศวันที่ 12 พ.ย. 2026
- AWS ยกตัวอย่างการใช้งาน 3 แบบ ได้แก่ แยกทราฟฟิก production ออกจาก disaster recovery ให้เส้นทางที่ต้องการมาก่อน และจำกัดการกระจายเส้นทางข้าม Region ซึ่งลดการใช้ VPN overlay ที่ต้องทำเอง
- ฟีเจอร์ใช้ได้ใน ทุก AWS Region ที่มีทั้ง AWS Direct Connect และ AWS Cloud WAN ส่วนเอกสารของ AWS ระบุว่า Routing Policy มีความสามารถหลัก 4 อย่าง และ communities บน Direct Connect attachments มีข้อจำกัดบางอย่าง
Cloud WAN BGP communities ใช้กับ Direct Connect attachments ได้แล้ว ตามประกาศของ AWS เมื่อ 12 พฤศจิกายน 2026 องค์กรที่ต่อเครือข่ายในองค์กรเข้า AWS ด้วย Direct Connect ติดแท็กเส้นทางจากเราเตอร์ของตัวเอง แล้วให้ Cloud WAN กรองหรือเลือกเส้นทางตามแท็กได้ และส่ง communities กลับไปยังเราเตอร์ในองค์กรได้ด้วย
Cloud WAN BGP communities เปลี่ยนอะไร
ก่อนประกาศนี้ Routing Policy ของ Cloud WAN ตรวจ BGP communities ได้เฉพาะบน Site-to-Site VPN และ Connect attachments ประกาศ 12 พฤศจิกายนขยายไปถึง Direct Connect attachments ทำให้ทีมเครือข่ายที่ใช้สายเช่าส่วนตัวเข้า AWS ใช้กลไกเดียวกันกับที่ใช้บน VPN
| ด้าน | ก่อนประกาศ | หลังประกาศ 12 พ.ย. 2026 |
|---|---|---|
| Attachment ที่ Routing Policy ตรวจ BGP communities | Site-to-Site VPN และ Connect | เพิ่ม Direct Connect |
| ติดแท็กเส้นทางจากเครือข่ายในองค์กร | ตรวจได้เฉพาะ VPN และ Connect | ติดแท็กแล้วกรองหรือเลือกเส้นทางภายใน Cloud WAN ได้ |
| ส่ง communities กลับเราเตอร์ในองค์กร | ประกาศไม่ได้ระบุ | ส่งกลับผ่าน Direct Connect ได้ |
AWS อธิบายว่าการเปลี่ยนนี้ช่วยให้ ทีมเครือข่ายส่งสัญญาณนโยบายเส้นทางจากองค์กรเข้า Cloud WAN ได้แบบไดนามิก ลดงานประสานนโยบายด้วยมือและลดโอกาสตั้งค่าผิด
Cloud WAN BGP communities ใช้ทำอะไรได้
ตามประกาศ ลูกค้าจับคู่แท็กเพื่อทำ 3 อย่าง
- แยกทราฟฟิก production ออกจาก disaster recovery โดยใช้แท็กบอกว่าเส้นทางไหนเป็นของงานไหน
- จัดลำดับเส้นทางที่ต้องการ เมื่อมีหลายเส้นทางไปปลายทางเดียวกัน
- จำกัดการกระจายเส้นทางข้าม Region ไม่ให้เส้นทางที่ไม่ต้องการไปปรากฏในทุกภูมิภาค
AWS ระบุว่าความสามารถนี้ลดความจำเป็นต้องใช้ VPN overlay เป็นทางอ้อม และลดการคัดลอกนโยบายด้วยมือ ซึ่งเพิ่มความซับซ้อนและความเสี่ยงตั้งค่าผิด
เอกสาร Cloud WAN Routing Policies บอกอะไรเพิ่ม
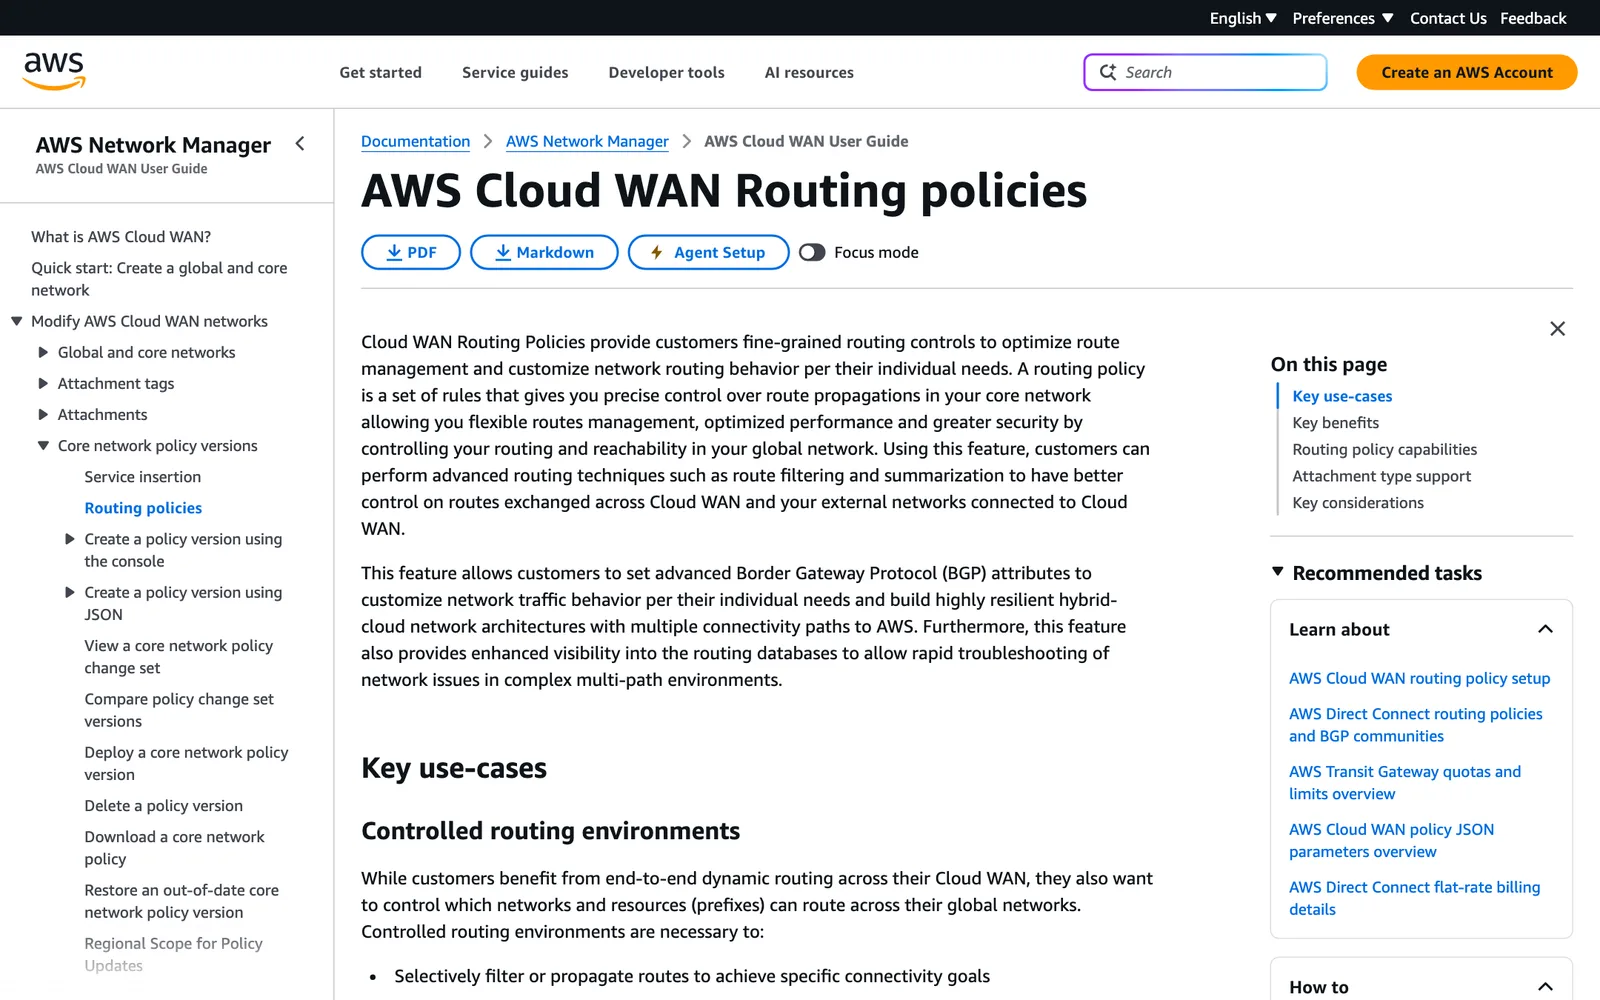
เอกสาร AWS Cloud WAN Routing Policies อธิบายว่า Routing Policy คือชุดกฎที่ควบคุมการกระจายเส้นทางใน core network ได้ละเอียด มีความสามารถหลัก 4 อย่าง ได้แก่ กรองเส้นทาง (route filtering) สรุปเส้นทาง (route summarization) ตั้งความชอบเส้นทางด้วยแอตทริบิวต์ BGP เช่น local preference, AS-PATH และ MED และใช้ BGP communities
เฉพาะส่วน BGP communities เอกสารระบุว่า Cloud WAN ส่งต่อ communities ในประกาศเส้นทางขาออกได้ จับคู่ communities ที่มากับประกาศขาเข้าได้ แล้วทำการกรอง ตั้งค่าความชอบเส้นทาง หรือเพิ่มและลบ communities ในประกาศขาออก เอกสารยังบอกว่า BGP communities รองรับบน Site-to-Site VPN, Connect และ Direct Connect attachments โดย มีข้อจำกัดบางอย่างสำหรับ Direct Connect ซึ่งเอกสารให้ไปดูหัวข้อเรื่อง Direct Connect gateway และ Cloud WAN core network associations
ใช้ได้ที่ไหน
ฟีเจอร์ใช้ได้ในทุก AWS Region ที่มีทั้ง AWS Direct Connect และ AWS Cloud WAN รายชื่อ Region ที่แน่ชัดอยู่ในเอกสาร Cloud WAN Routing Policies ของ AWS ประกาศไม่ได้แจ้งราคาใหม่ และไม่ได้ระบุว่าต้องตั้งค่า policy ใดล่วงหน้า
Cloud WAN BGP communities สำคัญกับองค์กรไทยอย่างไร
องค์กรไทยที่ใช้ AWS มักมีเครือข่ายหลายสาขาและศูนย์ข้อมูลของตัวเอง เมื่อ Cloud WAN BGP communities ใช้บน Direct Connect ได้ ทีมเครือข่ายตั้งนโยบายเส้นทางจากเราเตอร์ฝั่งองค์กรได้โดยไม่ต้องเข้าไปแก้ค่าในคอนโซล AWS ทุกครั้ง ข้อควรเช็กก่อนใช้
- ตรวจว่าเราเตอร์ฝั่งองค์กรและผู้ให้บริการสายเช่ารองรับการส่ง BGP communities
- จดทะเบียนแท็กที่ใช้ภายในองค์กรเป็นเอกสารเดียว เช่น แท็กของ production และ DR ไม่ให้ซ้ำกับทีมอื่น
- อ่านข้อจำกัดของ Direct Connect ในเอกสารก่อนออกแบบ เพราะ AWS ยอมรับว่ามีบางข้อ
- ทดสอบในเครือข่ายทดสอบก่อน เพราะนโยบายกรองเส้นทางผิดอาจทำให้ทราฟฟิกหายได้
- เก็บ log เส้นทางก่อนและหลังเปลี่ยน เพื่อใช้ตรวจเมื่อเกิดปัญหา
ข่าวใกล้เคียงเรื่องต่อเครือข่ายที่ใช้ช่วง IP ซ้ำกัน อ่านได้ในAWS Transit Gateway 1:1 NAT และข่าวโปรแกรมพาร์ทเนอร์ Direct Connect ในAWS Direct Connect Partner Program
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
นโยบายเส้นทางข้ามองค์กรและคลาวด์ต้องมีคนออกแบบ ตั้งค่า และเฝ้าระวังต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวเครือข่ายองค์กรได้ที่หมวดเครือข่ายและโทรคมนาคม
คำถามที่พบบ่อย
Cloud WAN BGP communities รองรับ Direct Connect แล้วหมายความว่าอย่างไร?
หมายความว่า Cloud WAN BGP communities ใช้กับ Direct Connect attachments ได้แล้ว ตามประกาศ AWS เมื่อ 12 พฤศจิกายน 2026 ก่อนหน้านี้ Routing Policy ของ Cloud WAN ตรวจ BGP communities ได้เฉพาะ Site-to-Site VPN และ Connect attachments องค์กรที่เชื่อมด้วย Direct Connect จึงติดแท็กเส้นทางจากเราเตอร์ในองค์กรแล้วให้ Cloud WAN อ่านได้
Cloud WAN BGP communities ใช้ทำอะไรได้บ้าง?
AWS ระบุว่า Cloud WAN BGP communities ใช้จับคู่แท็กเพื่อกรองทราฟฟิก production ออกจาก disaster recovery จัดลำดับเส้นทางที่ต้องการ และจำกัดการกระจายเส้นทางข้าม Region รวมถึงส่ง communities กลับไปยังเราเตอร์ในองค์กรผ่าน Direct Connect เอกสารของ AWS เพิ่มว่ากฎเหล่านี้ใช้กรองเส้นทาง ตั้งค่าความชอบเส้นทาง และเพิ่มหรือลบ communities ในประกาศเส้นทางขาออกได้
Cloud WAN BGP communities ใช้ได้ใน Region ไหน?
ประกาศของ AWS ระบุว่า Cloud WAN BGP communities บน Direct Connect attachments ใช้ได้ในทุก AWS Region ที่มีทั้ง AWS Direct Connect และ AWS Cloud WAN ส่วนรายชื่อ Region ที่แน่ชัดให้ดูในเอกสาร Cloud WAN Routing Policies ของ AWS
Cloud WAN BGP communities บน Direct Connect มีข้อจำกัดไหม?
เอกสาร Cloud WAN Routing Policies ของ AWS ระบุว่า Cloud WAN BGP communities บน Direct Connect attachments มีข้อจำกัดบางอย่าง และให้อ่านรายละเอียดในหัวข้อ Direct Connect gateway กับ AWS Cloud WAN core network associations ก่อนวางแผนใช้งานจริง
แหล่งอ้างอิง
- AWS Cloud WAN now supports BGP communities on Direct Connect attachments for routing policy — Amazon Web Services
- AWS Cloud WAN Routing policies (User Guide) — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS138
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ