
Cloudflare DDoS Q3 2026: การโจมตีสั้นและเล็กพุ่ง 208% ส่วนระดับเกิน 1 Tbps ลดลงเกือบ 69%
รายงาน Cloudflare DDoS Q3 2026 พบการโจมตีระดับเครือข่าย 18.2 ล้านครั้ง เพิ่ม 208% จากปีก่อน 96% จบใน 10 นาที ส่วนการโจมตีเกิน 1 Tbps เหลือ 251 ครั้ง
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- รายงาน Cloudflare DDoS Q3 2026 เผยแพร่ 29 ตุลาคม 2026 นับการโจมตีระดับเครือข่ายได้ 18.2 ล้านครั้ง เพิ่มขึ้น 208% จากไตรมาสเดียวกันของปี 2025 เฉลี่ยราว 8,226 ครั้งต่อชั่วโมง
- การโจมตี 96% จบภายใน 10 นาที และ 98% ต่ำกว่า 1 Gbps ซึ่ง Cloudflare ระบุว่ายังมากพอจะทำให้เซิร์ฟเวอร์หรือเว็บไซต์ล่มได้
- การโจมตีเกิน 1 Tbps ลดจาก 805 ครั้ง ในไตรมาส 2 เหลือ 251 ครั้ง ในช่วงเดียวกับที่บอตเน็ต IoT ใหญ่ 4 เครือข่ายถูกทลายเมื่อต้นปี
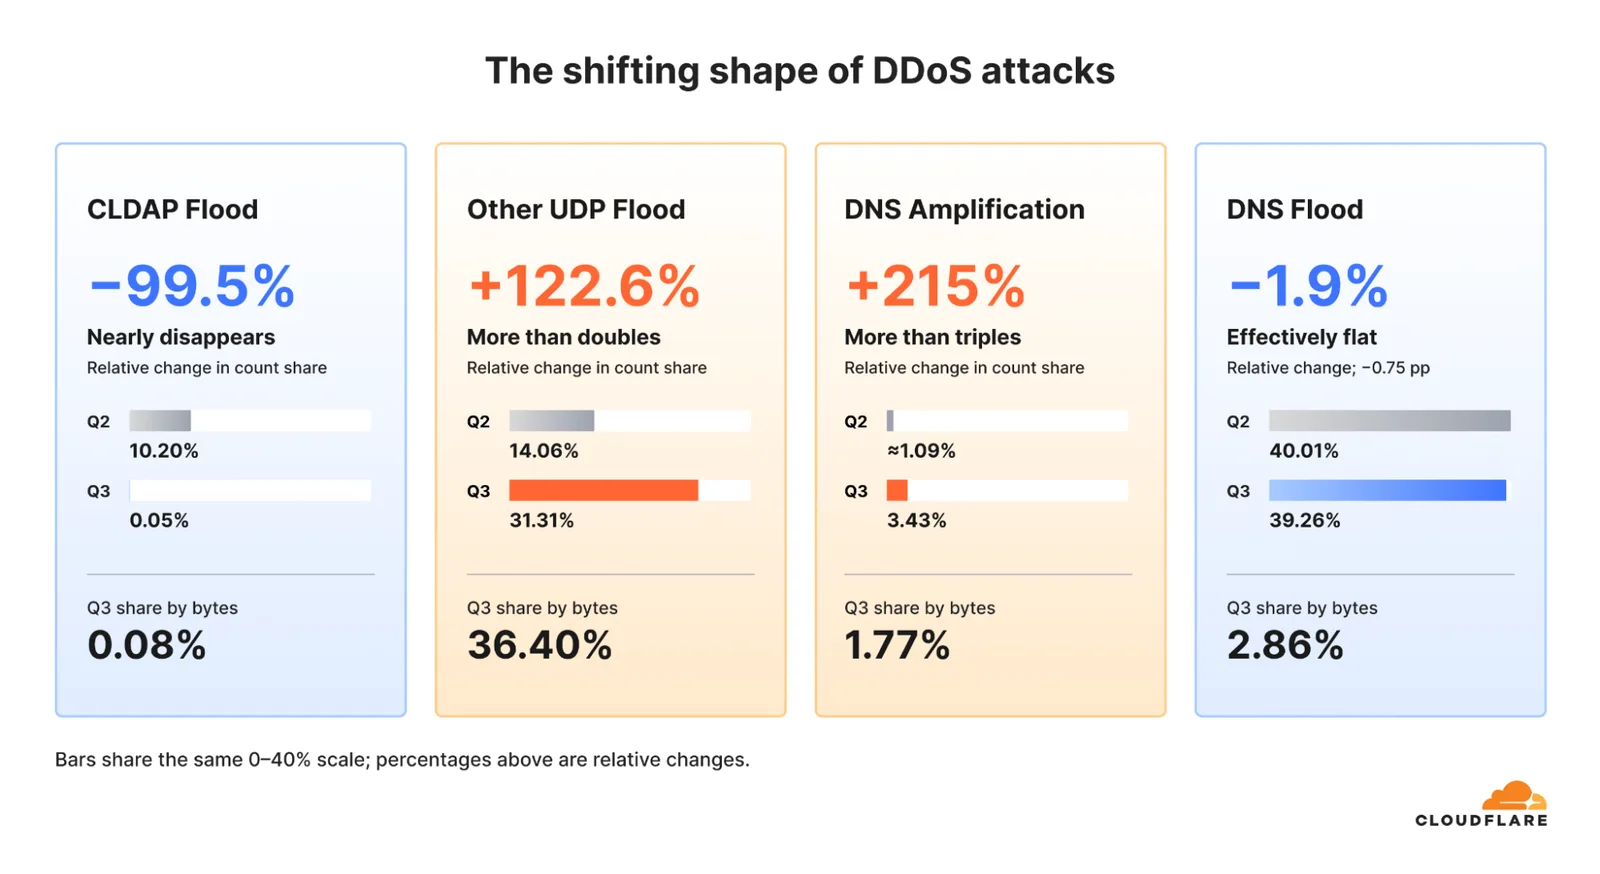
- CLDAP ลดลง 99.5% จากไตรมาสก่อน ขณะที่ DNS amplification เพิ่ม 215% และ UDP flood อื่น ๆ เพิ่มจาก 14.06% เป็น 31.31%
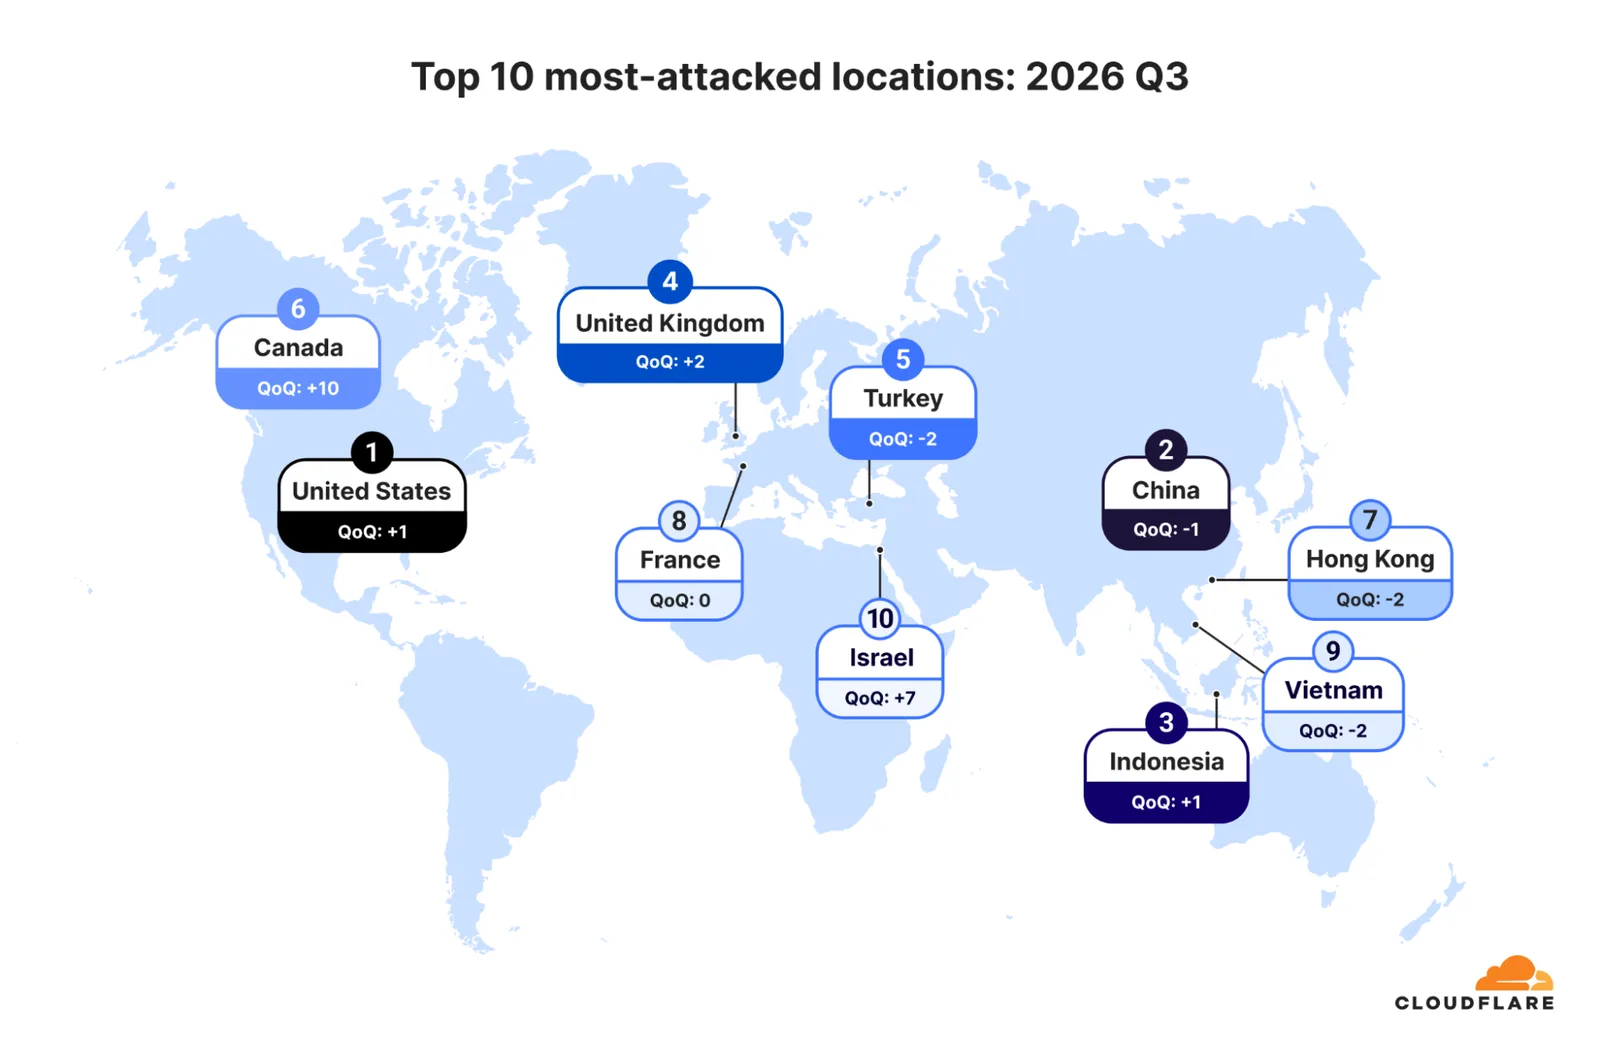
- สหรัฐฯ กลับมาเป็นประเทศที่ถูกโจมตีมากที่สุด จีนอันดับ 2 และอินโดนีเซียอันดับ 3 ที่ 2.93% ส่วนเวียดนามอยู่อันดับ 9
Cloudflare เผยแพร่รายงาน Cloudflare DDoS Q3 2026 เมื่อ 29 ตุลาคม 2026 ระบุว่าช่วงเดือนกรกฎาคมถึงกันยายนบริษัทรับมือการโจมตี DDoS ระดับเครือข่ายได้ 18.2 ล้านครั้ง เพิ่มขึ้น 208% จากไตรมาสเดียวกันของปีก่อน ผลคือภาพของภัยนี้เปลี่ยนไป การโจมตีมีมากขึ้น แต่สั้นและเล็กลง ขณะที่การโจมตีขนาดเกิน 1 Tbps ลดลงเกือบ 69% จากไตรมาสก่อน
ตัวเลขเท่ากับการโจมตีราว 8,226 ครั้งต่อชั่วโมง หรือหนึ่งครั้งทุก 0.44 วินาที รายงาน Cloudflare DDoS Q3 2026 เป็นฉบับที่ 26 จัดทำโดย Cloudforce One ทีมข่าวกรองภัยคุกคามของ Cloudflare จากข้อมูลบนเครือข่ายของบริษัทเอง จึงสะท้อนสิ่งที่ Cloudflare เห็น ไม่ใช่ตัวเลขของอินเทอร์เน็ตทั้งหมด
ตัวเลขหลักใน Cloudflare DDoS Q3 2026
| รายการ | ไตรมาส 3 ปี 2026 |
|---|---|
| การโจมตีระดับเครือข่าย (Layer 3/4) | 18.2 ล้านครั้ง |
| คำขอ HTTP DDoS | 14.4 ล้านล้านคำขอ |
| เฉลี่ยต่อชั่วโมง | ประมาณ 8,226 ครั้ง |
| เฉลี่ยต่อวัน | ประมาณ 197,400 ครั้ง |
| ทราฟฟิกที่บรรเทาได้ ระดับเครือข่าย | 272.6 PB |
| ทราฟฟิกที่บรรเทาได้ ระดับ HTTP | 95.1 PB |
| จบภายใน 10 นาที | 96% ของการโจมตี |
| ต่ำกว่า 1 Gbps | 98% ของการโจมตี |
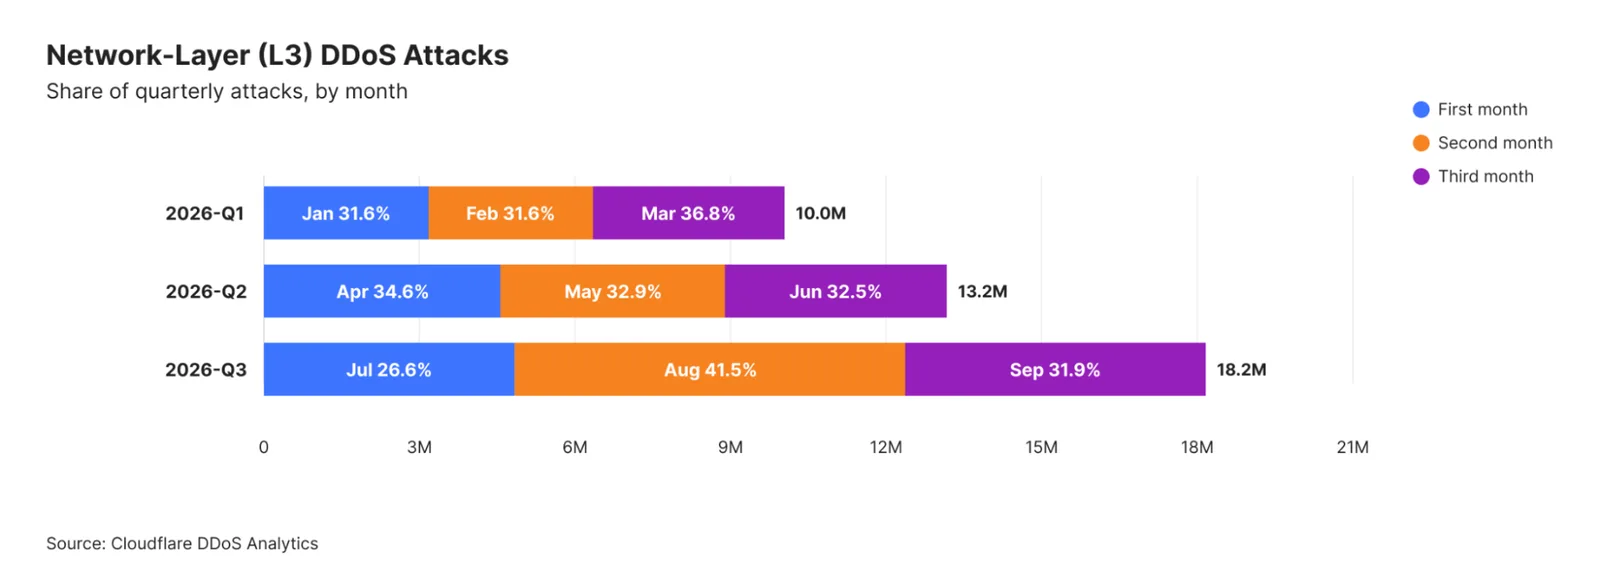
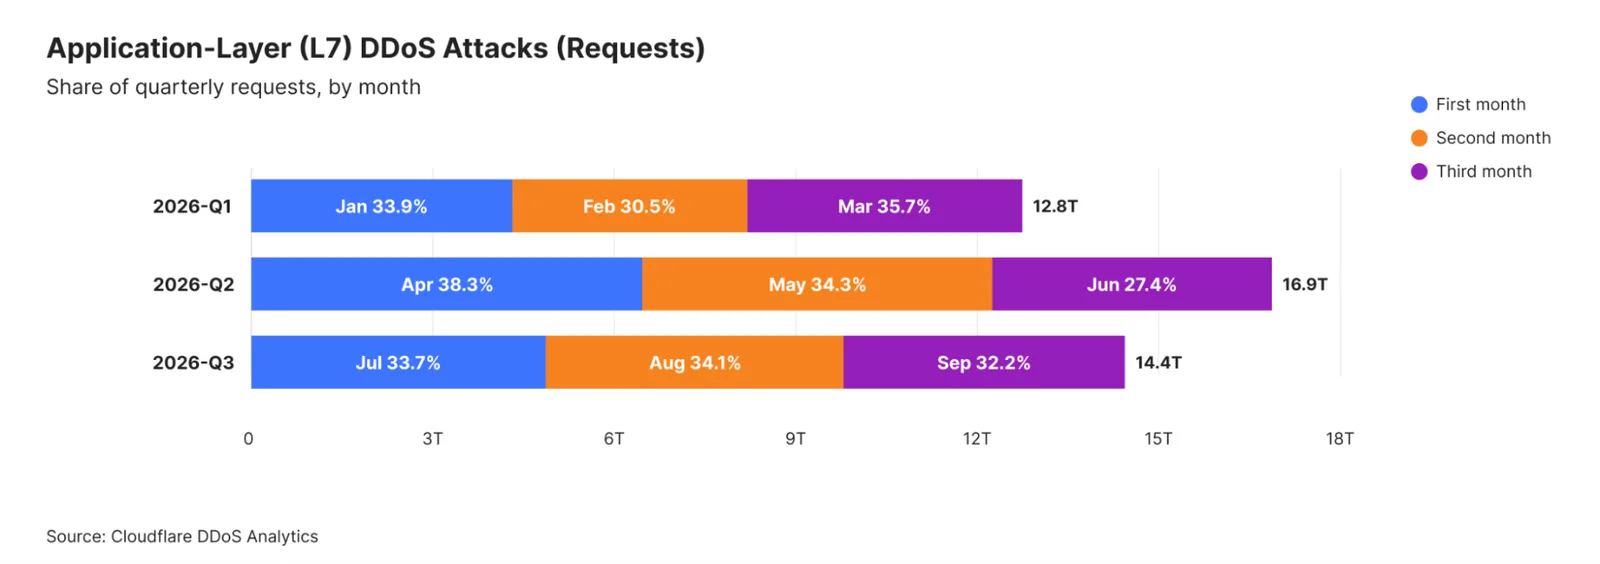
กราฟรายเดือนของ Cloudflare แสดงว่าการโจมตีระดับเครือข่ายเพิ่มต่อเนื่องจาก 10.0 ล้านครั้งในไตรมาส 1 เป็น 13.2 ล้านครั้งในไตรมาส 2 ก่อนถึง 18.2 ล้านครั้ง โดยเดือนสิงหาคมมีสัดส่วนสูงสุดที่ 41.5% ของไตรมาส ส่วนคำขอ HTTP DDoS ลดลงจาก 16.9 ล้านล้านคำขอในไตรมาส 2 เหลือ 14.4 ล้านล้านคำขอ
การโจมตีสั้น เล็ก และถี่ใน Cloudflare DDoS Q3 2026 คือรูปแบบของบริการรับจ้างยิง
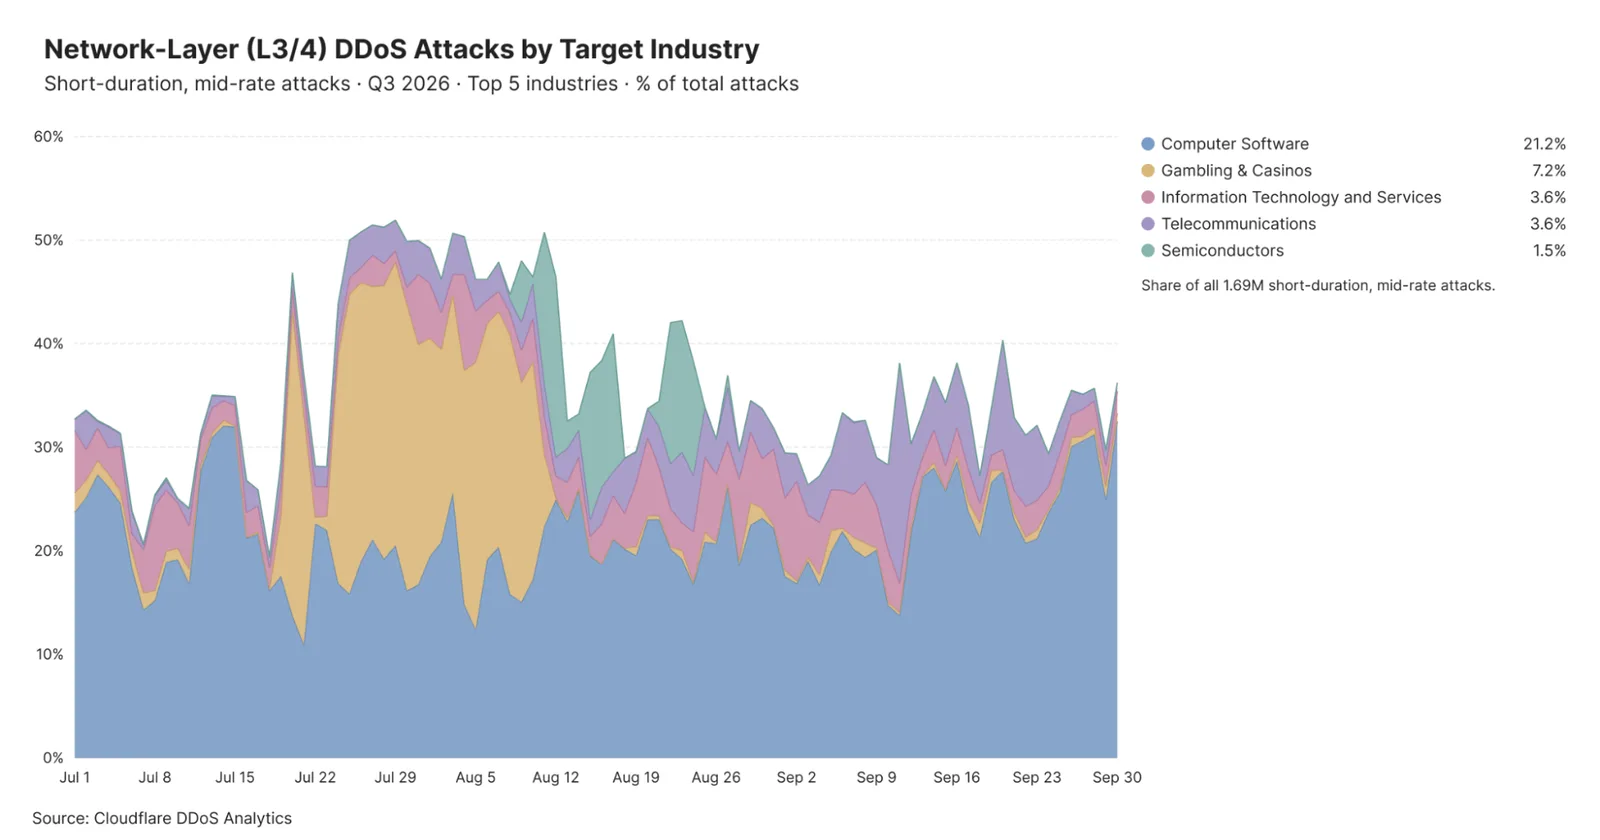
Cloudflare ระบุว่ารูปแบบที่เร่งตัวในไตรมาสนี้คือการโจมตีสั้น ขนาดกลาง และจำนวนมาก ซึ่งเป็นลักษณะการทำงานของบริการ DDoS รับจ้างหรือ booter เป้าหมายหลักคือซอฟต์แวร์คอมพิวเตอร์ การพนันและคาสิโน และเทคโนโลยีสารสนเทศ กราฟของบริษัทให้สัดส่วนของกลุ่มนี้ 1.69 ล้านครั้ง ดังนี้ ซอฟต์แวร์คอมพิวเตอร์ 21.2% การพนันและคาสิโน 7.2% ไอทีและบริการ 3.6% โทรคมนาคม 3.6% และเซมิคอนดักเตอร์ 1.5%
อีกด้านหนึ่ง การโจมตีเกิน 1 Tbps ลดลงจาก 805 ครั้งในไตรมาส 2 เหลือ 251 ครั้ง Cloudflare เชื่อมโยงว่าเกิดขึ้นในช่วงเดียวกับที่หน่วยงานบังคับใช้กฎหมายทลายบอตเน็ต IoT ใหญ่ 4 เครือข่ายเมื่อต้นปี 2026 ได้แก่ Aisuru, KimWolf, JackSkid และ Mossad แต่ใช้คำว่า "อาจ" สะท้อนผลจากการปราบปรามนี้ ไม่ได้ฟันธงว่าเป็นสาเหตุเดียว
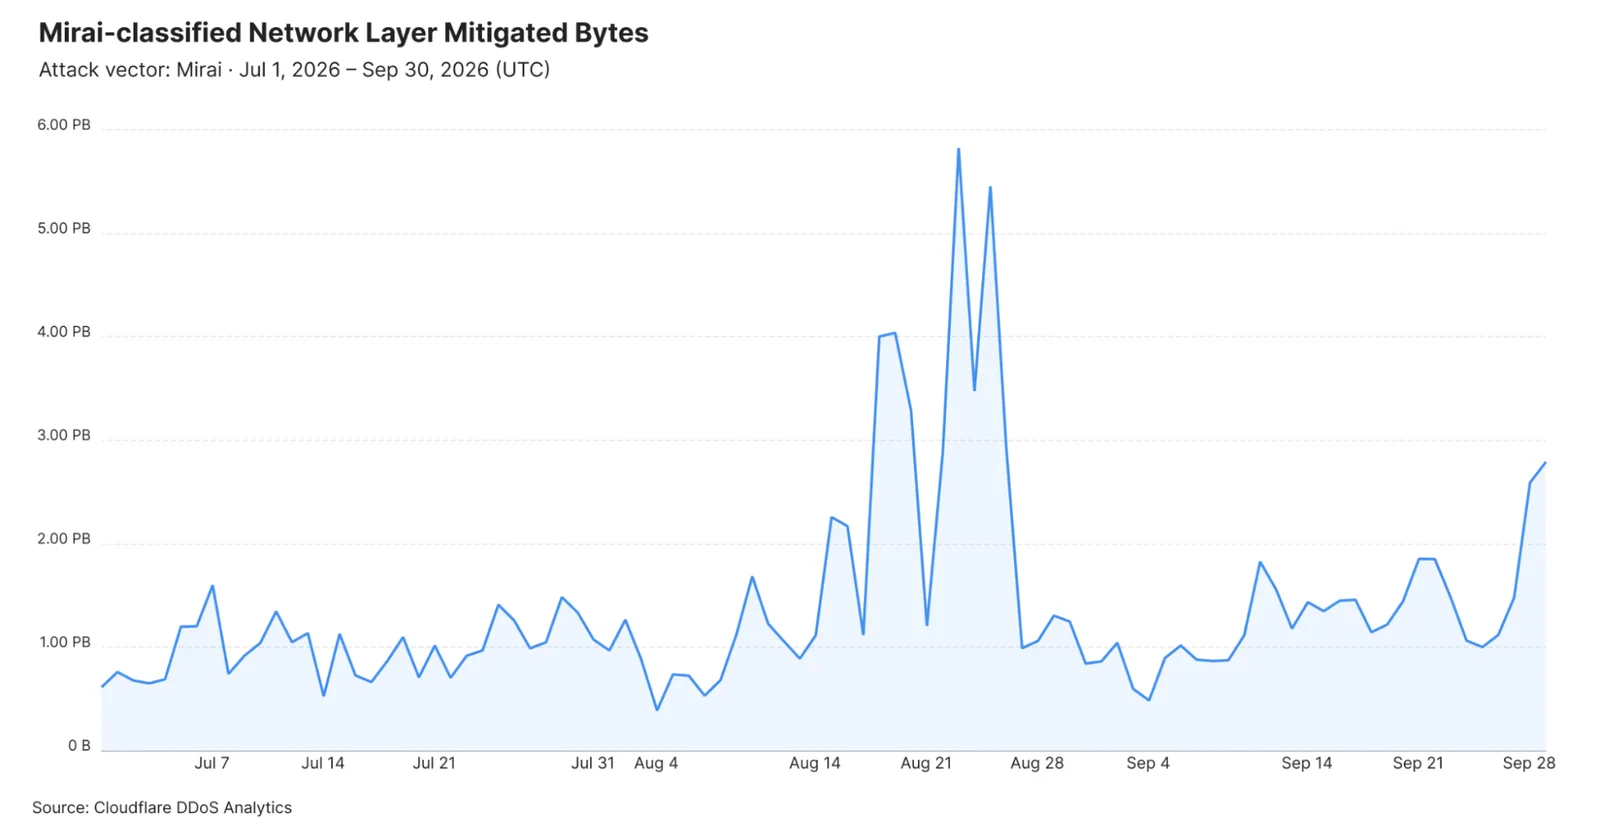
ภัยจากบอตเน็ต IoT ยังไม่หมดไป เพราะมีสายพันธุ์ใหม่อย่าง Dysphoria และ Evooo1Bot ทราฟฟิกที่จัดเป็น Mirai สูงสุดในเดือนสิงหาคมที่ 57.23 PB คิดเป็น 46.5% ของทราฟฟิกระดับเครือข่ายที่บรรเทาได้ทั้งไตรมาส การโจมตี Mirai ที่ยาวที่สุดกินเวลา 49.7 ชั่วโมง ระหว่าง 19 ถึง 21 สิงหาคม
เทคนิคใน Cloudflare DDoS Q3 2026 เปลี่ยนจาก CLDAP ไป DNS และ UDP
การเปลี่ยนที่ชัดที่สุดคือ CLDAP ซึ่งผู้โจมตีปลอม IP ของเหยื่อแล้วส่งคำขอเล็ก ๆ ให้ Domain Controller ที่เปิดสู่สาธารณะบนพอร์ต UDP 389 ตอบกลับไปหาเหยื่อด้วยข้อมูลจำนวนมาก เทคนิคนี้พุ่งขึ้น 580% ในครึ่งปีแรก แล้วดิ่งเหลือ 0.05% ของการโจมตีในไตรมาส 3
ผู้โจมตีย้ายไปใช้โปรโตคอลแบบไม่ต้องสร้างการเชื่อมต่อตัวอื่นแทน ดังนี้
- DNS amplification เพิ่ม 215% เป็น 3.43% ของการโจมตีระดับเครือข่าย อาศัย DNS Resolver ที่เปิดรับคำขอจากทุกคน
- UDP flood อื่น ๆ เพิ่มจาก 14.06% เป็น 31.31% เพิ่มขึ้น 122%
- DNS flood แทบไม่เปลี่ยน จาก 40.01% เหลือ 39.26% ยังเป็นเทคนิคที่พบมาก
อินโดนีเซียขึ้นอันดับ 3 ใน Cloudflare DDoS Q3 2026 ส่วนเป้าหมายกระจายไปหลายอุตสาหกรรม
สหรัฐฯ กลับมาเป็นประเทศที่ถูกโจมตีมากที่สุด จีนตกไปอันดับ 2 ส่วนอินโดนีเซียขึ้นอันดับ 3 ที่ 2.93% ของการโจมตีทั้งหมด แคนาดากระโดดจากอันดับ 16 มาอันดับ 6 จากการโจมตีค้าปลีก โทรคมนาคม ผู้ให้บริการเครือข่าย และการตลาด ขณะที่อิสราเอลขึ้นมาอันดับ 10 เวียดนามอยู่อันดับ 9 ส่วนไทยไม่อยู่ใน 10 อันดับแรก
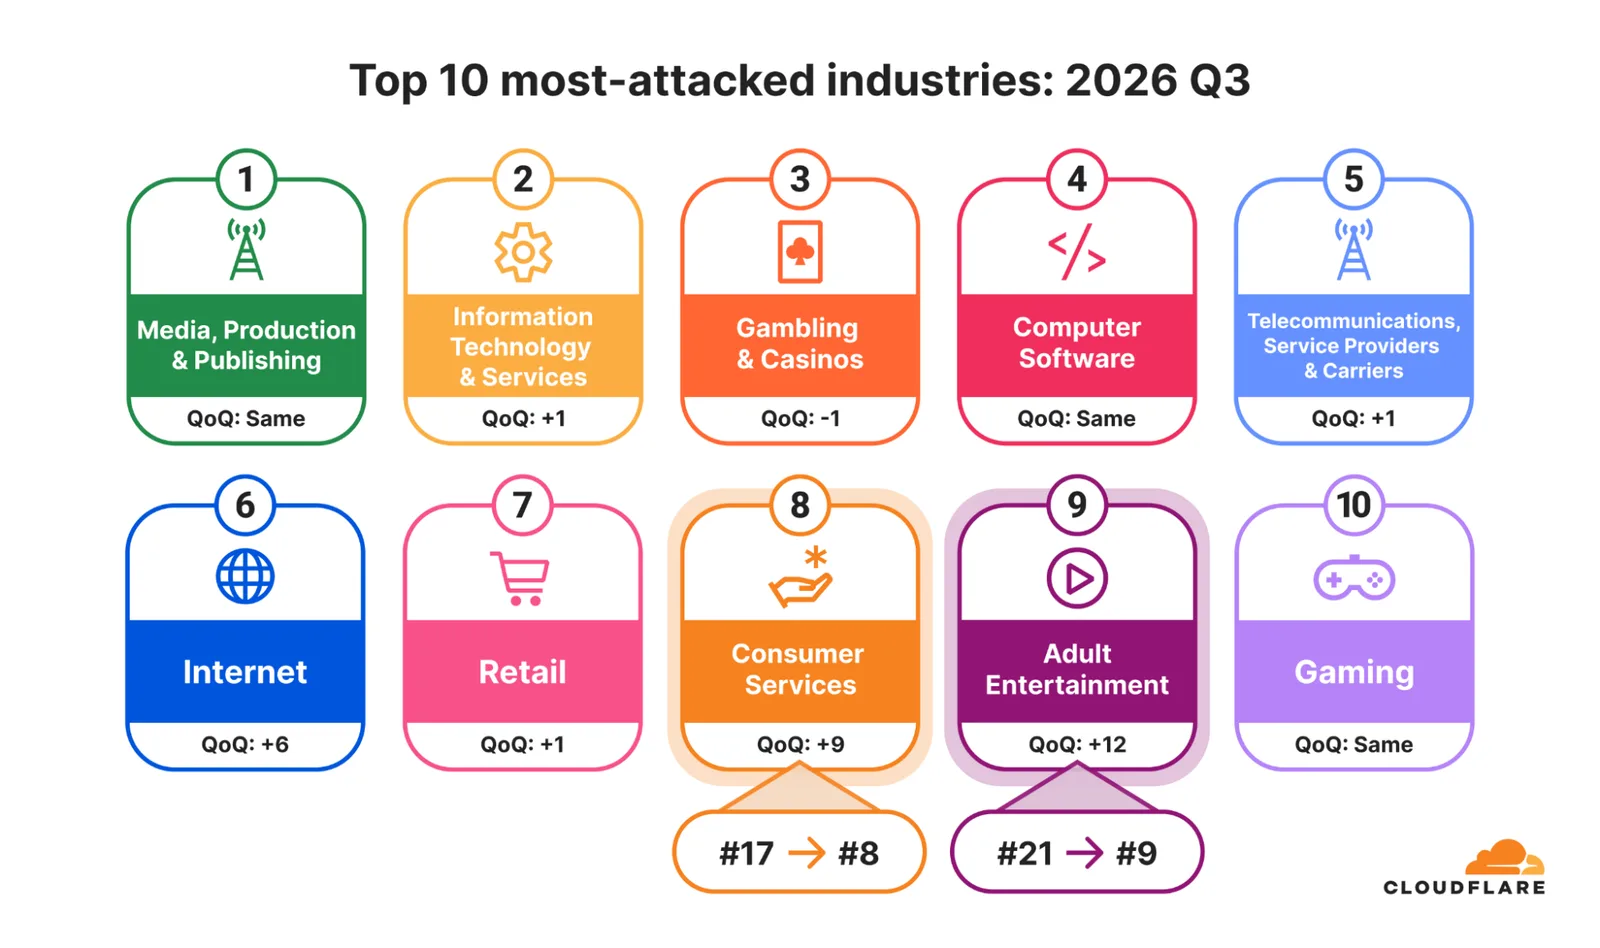
ด้านอุตสาหกรรม สื่อและสิ่งพิมพ์ยังอยู่อันดับ 1 แต่สัดส่วนเหลือราวหนึ่งในสี่ของไตรมาส 2 กลุ่ม Internet ขึ้นจากนอก 10 อันดับมาอันดับ 6 บริการผู้บริโภคและค้าปลีกก็อยู่ใน 10 อันดับแรก หมายความว่าธุรกิจที่ไม่ได้อยู่ในวงการสื่อหรือเกมก็เป็นเป้าหมายได้
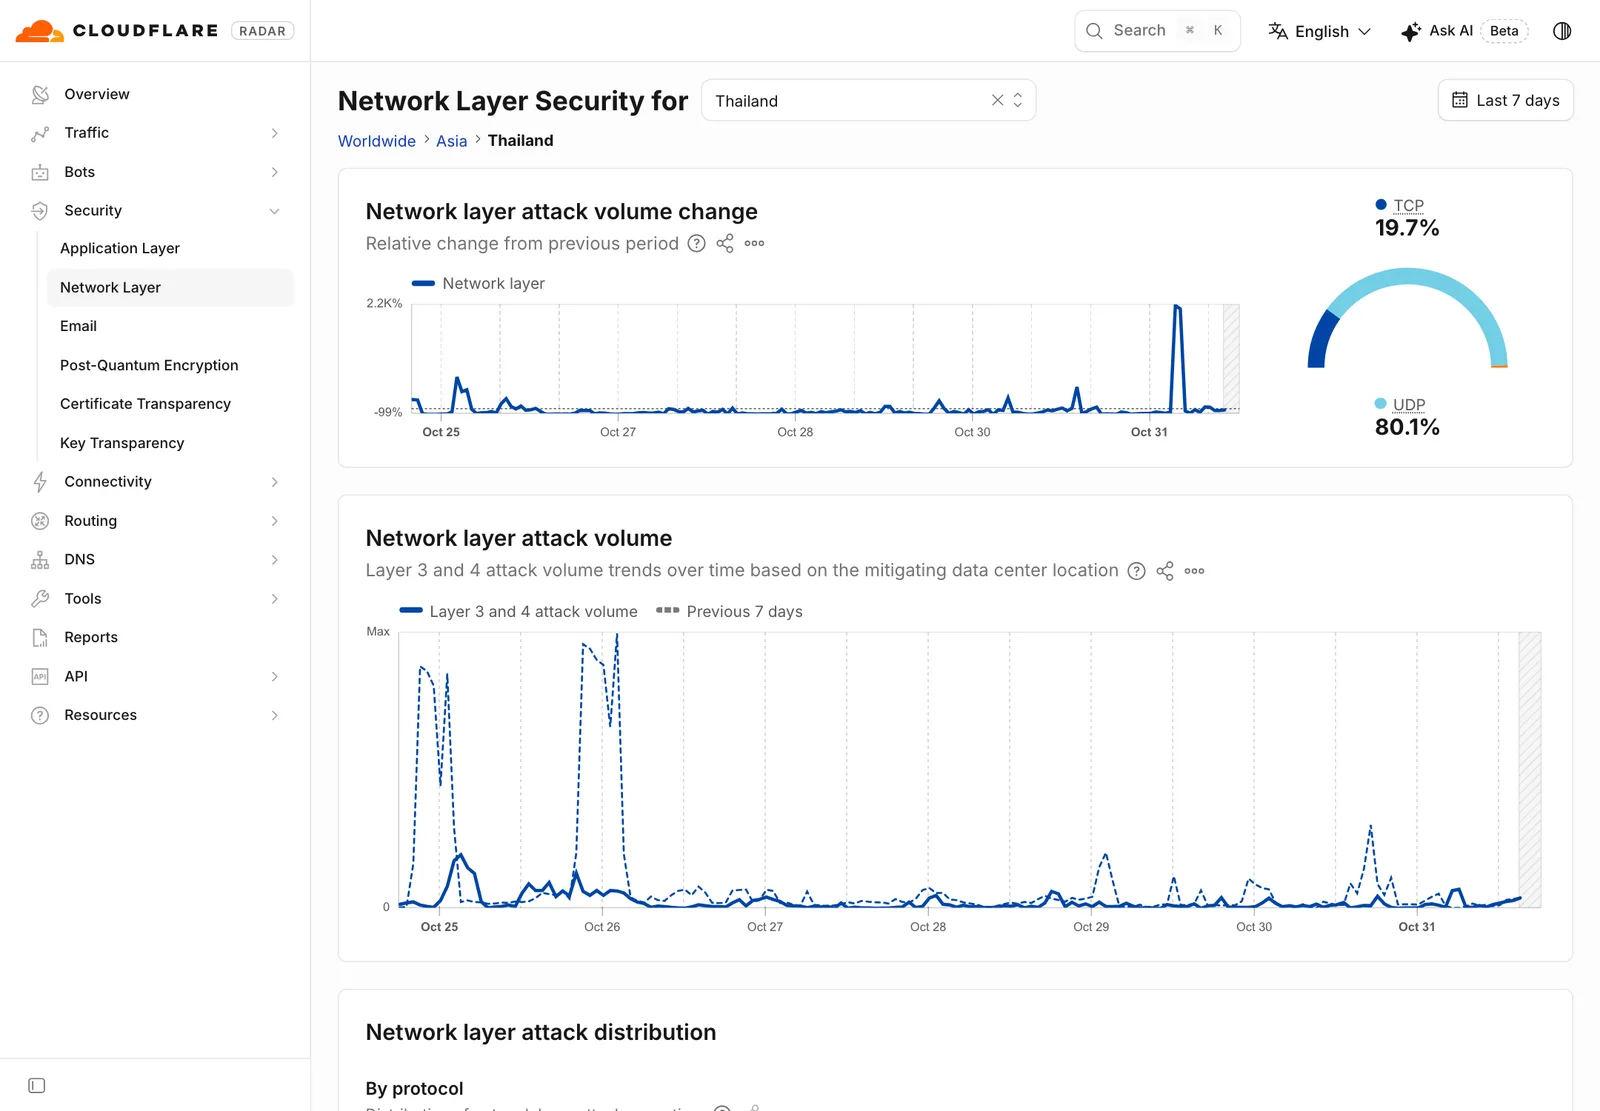
หน้า Cloudflare Radar ของไทยเมื่อเปิดดู 1 พฤศจิกายน 2026 แสดงว่าในรอบ 7 วันล่าสุด การโจมตีระดับเครือข่ายเป็น UDP 80.1% และ TCP 19.7% ตัวเลขนี้นับตามศูนย์ข้อมูลที่รับมือการโจมตี จึงไม่ได้แปลว่าเป้าหมายทั้งหมดอยู่ในไทย และเป็นภาพช่วงสั้น ไม่ใช่ตัวเลขของทั้งไตรมาส
ทำไมเรื่องนี้สำคัญ
ข่าว DDoS มักพาดหัวด้วยสถิติที่ใหญ่ที่สุด แต่รายงาน Cloudflare DDoS Q3 2026 ชี้ว่าความเสี่ยงของธุรกิจส่วนใหญ่อยู่ที่การโจมตีขนาดเล็กและสั้น Cloudflare ระบุว่าการโจมตีส่วนใหญ่จบก่อนที่นักวิเคราะห์จะเห็นการแจ้งเตือน ระบบที่ต้องรอคนกดเปิดการป้องกันจึงมาไม่ทัน
องค์กรควรเทียบเลข 1 Gbps กับขนาดลิงก์อินเทอร์เน็ตของตนเอง ถ้าลิงก์เล็กกว่าหรือใกล้เคียงกัน การโจมตีเพียงไม่กี่นาทีก็อาจทำให้เว็บไซต์ พอร์ทัลลูกค้า หรือ VPN สะดุดได้ ส่วนการโจมตีขนาดใหญ่ที่ลดลงเป็นเรื่องดี แต่ยังเกิดในระดับหลายร้อยครั้งต่อไตรมาส
สิ่งที่องค์กรไทยควรทำหลังอ่าน Cloudflare DDoS Q3 2026
- ตรวจระบบที่อาจถูกใช้เป็นตัวขยาย ปิด DNS Resolver ไม่ให้ตอบคำขอจากอินเทอร์เน็ต และไม่เปิด Domain Controller สู่สาธารณะ
- เลือกการป้องกันแบบทำงานอัตโนมัติ ถาม ISP หรือผู้ให้บริการว่าใช้เวลาตรวจจับและเริ่มบรรเทานานเท่าไร เพราะ 96% ของการโจมตีจบใน 10 นาที
- ทบทวนเกณฑ์แจ้งเตือน ตั้งการเฝ้าระวังให้เห็นการโจมตีต่ำกว่า 1 Gbps และบันทึกช่วงที่เซิร์ฟเวอร์สะดุดสั้น ๆ แทนการมองเป็นปัญหาเครือข่ายทั่วไป
- ซ้อมแผนรับมือของระบบสำคัญ ระบุว่าเว็บ แอป และ VPN ตัวใดต้องรักษาไว้ก่อน ใครเป็นผู้ติดต่อ ISP และใช้เส้นทางสำรองใด
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อการโจมตีส่วนใหญ่สั้นและเล็กลง เซิร์ฟเวอร์ต้นทางเพียงจุดเดียวของเว็บองค์กรไทยคือจุดที่ควรลดภาระก่อน บริการ Cloud CDN ของ THAI DATA CLOUD รับคำขอที่แคชได้ไว้ที่โหนด Edge ใกล้ผู้ชม เซิร์ฟเวอร์ต้นทางจึงเหลือกำลังดูแลงานที่ต้องประมวลผลจริง เช่น การสั่งซื้อและการชำระเงิน (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวเครือข่ายองค์กรเพิ่มเติมได้ที่หมวดเครือข่าย
ภาพบันทึก
คำถามที่พบบ่อย
รายงาน Cloudflare DDoS Q3 2026 สรุปว่าอะไร?
รายงาน Cloudflare DDoS Q3 2026 สรุปว่าการโจมตีมีจำนวนมากขึ้นแต่สั้นและเล็กลง Cloudflare นับการโจมตีระดับเครือข่ายได้ 18.2 ล้านครั้งในเดือนกรกฎาคมถึงกันยายน 2026 โดย 96% จบภายใน 10 นาที ส่วนการโจมตีเกิน 1 Tbps ลดจาก 805 เหลือ 251 ครั้ง
ทำไมการโจมตี DDoS ที่ต่ำกว่า 1 Gbps ยังเป็นปัญหา?
เพราะ 1 Gbps ยังมากพอจะทำให้เซิร์ฟเวอร์หรือเว็บไซต์ทั่วไปตอบสนองไม่ทัน รายงาน Cloudflare DDoS Q3 2026 ระบุว่า 98% ของการโจมตีอยู่ต่ำกว่าระดับนี้ และ 96% จบก่อนครบ 10 นาที ซึ่งเร็วกว่าที่นักวิเคราะห์จะเห็นการแจ้งเตือน ระบบตรวจจับจึงต้องทำงานอัตโนมัติ
ประเทศไทยติดอันดับใน Cloudflare DDoS Q3 2026 ไหม?
ไม่ติด 10 อันดับแรกของรายงาน Cloudflare DDoS Q3 2026 ซึ่งมีประเทศในอาเซียน 2 ประเทศ คืออินโดนีเซียอันดับ 3 และเวียดนามอันดับ 9 รายงานไม่ได้เผยลำดับของไทย ผู้อ่านดูภาพของไทยได้ที่หน้า Cloudflare Radar ซึ่งแสดงตัวเลขตามศูนย์ข้อมูลที่รับมือการโจมตี
องค์กรไทยควรตรวจอะไรเป็นอันดับแรกหลังอ่าน Cloudflare DDoS Q3 2026?
ควรตรวจว่า DNS Resolver และ Domain Controller ขององค์กรไม่เปิดรับคำขอจากอินเทอร์เน็ต เพราะการโจมตีแบบสะท้อนใช้ระบบเปิดเหล่านี้เป็นตัวขยาย จากนั้นถาม ISP หรือผู้ให้บริการป้องกันว่าระบบตรวจจับตอบสนองการโจมตีที่สั้นไม่ถึง 10 นาทีได้จริงหรือไม่
แหล่งอ้างอิง
- Cloudflare DDoS Threat Report 2026 Q3: More swarms, fewer giants — Cloudflare
- Network Layer Security for Thailand — Cloudflare Radar
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Cloudflare18อาเซียน109
- ประเทศและสถานที่
- สหรัฐอเมริกา571จีน297อินโดนีเซีย97เวียดนาม69แคนาดา80
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ