
Cloudflare private origins เปิดใช้งานทั่วไป ชี้ DNS ไป IP ภายในได้โดยไม่เปิดพอร์ตขาเข้า
Cloudflare private origins เปิดใช้งานทั่วไปเมื่อ 30 ต.ค. 2026 ให้ชี้ DNS ที่พร็อกซีไปยัง IP ภายในและใช้ WAF แคช บอต โดยไม่ต้องเปิดพอร์ตขาเข้าที่ไฟร์วอลล์
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- 30 ตุลาคม 2026 Cloudflare ประกาศ Cloudflare private origins เปิดใช้งานทั่วไป (GA) หลังเปิดทดสอบแบบปิดตั้งแต่เดือนมิถุนายน โดยขยายสิทธิ์เข้าถึงเกินกลุ่มทดสอบเดิม
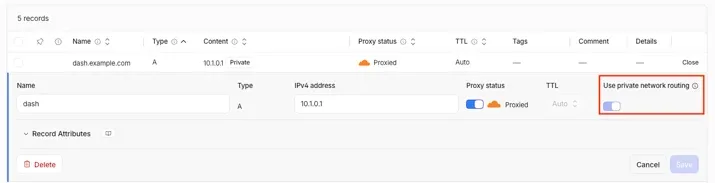
- ผู้ใช้สร้างเรคคอร์ด A หรือ AAAA ที่เปิดพร็อกซี ชี้ไปที่ IP ภายใน และ Cloudflare จะส่งทราฟฟิกผ่านโครงข่ายส่วนตัวที่องค์กรมีอยู่ โดยไม่ต้องมี IP สาธารณะหรือเปิดพอร์ตขาเข้า
- ระบบเปิดการเชื่อมผ่านโครงข่ายส่วนตัวให้อัตโนมัติสำหรับช่วง RFC 1918, CGNAT 100.64.0.0/10 และ IPv6 ULA fc00::/7 และปิดไม่ได้สำหรับช่วงเหล่านี้
- การเชื่อมต่อทำได้ผ่าน IPsec, GRE, CNI, Cloudflare Tunnel หรือ Cloudflare WAN/Mesh และต้องขอเปิดสิทธิ์ Private Origins ผ่านทีมบัญชีของ Cloudflare
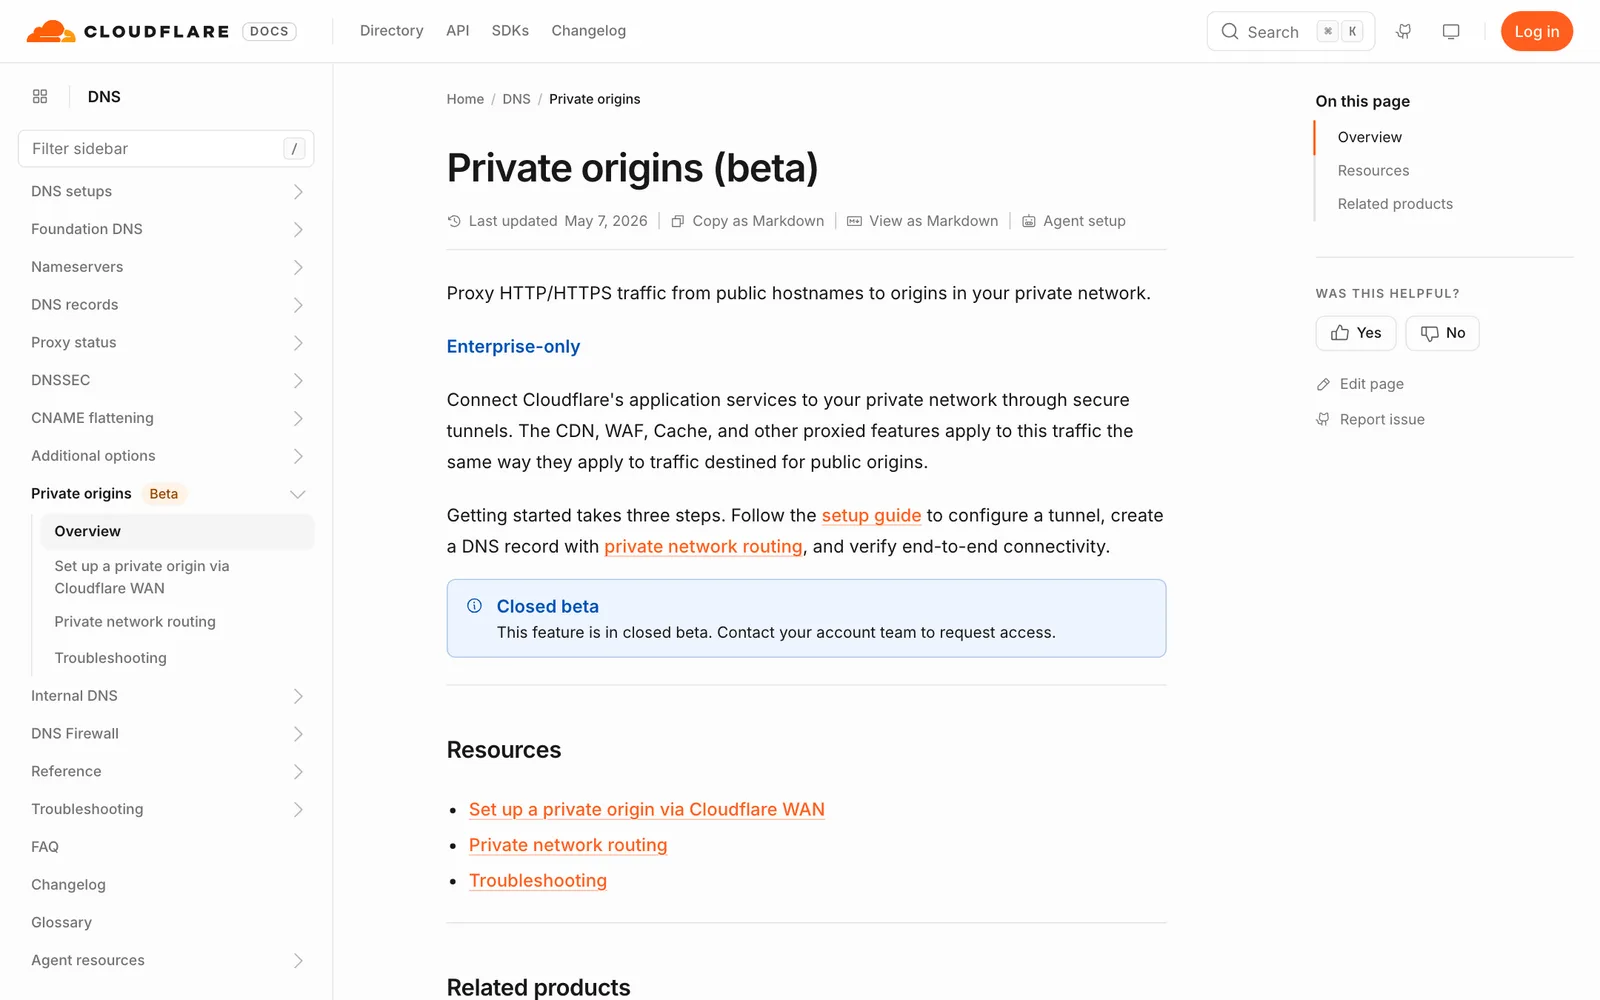
- Cloudflare ตั้งเป้าเปิดทดสอบแบบปิดสำหรับทราฟฟิกแบบส่วนตัวถึงส่วนตัวใน ต้นปี 2027 ส่วนหน้าเอกสารที่เราเปิดอ่านเมื่อ 4 พ.ย. 2026 ยังระบุว่าเป็น closed beta และเฉพาะแผน Enterprise
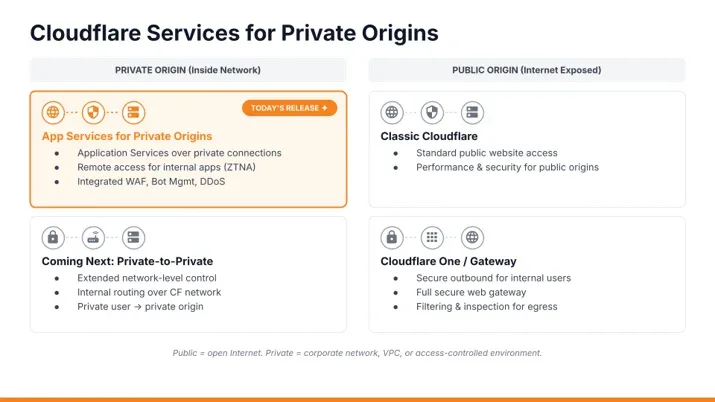
Cloudflare ประกาศเมื่อ 30 ตุลาคม 2026 ว่า Cloudflare private origins เปิดใช้งานทั่วไป (GA) แล้ว ผู้ใช้ชี้เรคคอร์ด DNS ที่เปิดพร็อกซีไปยัง IP ภายในได้ และ Cloudflare จะเข้าถึงเซิร์ฟเวอร์ต้นทางผ่านโครงข่ายส่วนตัวที่องค์กรมีอยู่ โดยไม่ต้องเปิดพอร์ตขาเข้าที่ไฟร์วอลล์
ข้อมูลในข่าวนี้มาจากบล็อกและเอกสารของ Cloudflare เอง ยังไม่มีผู้ทดสอบอิสระยืนยันประสิทธิภาพหรือความปลอดภัย และเอกสารบางหน้ายังไม่ตรงกับบล็อก GA ตามรายละเอียดด้านล่าง
Cloudflare private origins ทำงานอย่างไร
Cloudflare ระบุว่าระบบภายใน เช่น API ภายใน แบ็กเอนด์ของเอเจนต์ AI เซิร์ฟเวอร์ MCP และเครื่องมือปฏิบัติการ ไม่ได้ออกแบบมาให้หันหน้าออกอินเทอร์เน็ต แต่ยังต้องรับคำขอจากพาร์ตเนอร์ ลูกค้า หรือเอเจนต์ที่อยู่ภายนอก ก่อนหน้านี้การวาง Cloudflare ไว้ด้านหน้าบริการเหล่านี้ต้องเปิด IP สาธารณะ เปิดพอร์ตที่ไฟร์วอลล์ หรือรันซอฟต์แวร์เชื่อมต่อ ทำให้ระบบภายในมักไม่ได้รับการป้องกันแบบเดียวกับเว็บสาธารณะ
ด้วย Cloudflare private origins การไหลของคำขอยังเหมือนเดิม คือ Cloudflare ถอดรหัส TLS ใช้กฎ WAF แคช และนโยบายอื่น แล้วจึงส่งต่อไปยังต้นทางผ่านเส้นทางส่วนตัว ผู้ใช้ไม่ต้องติดตั้งตัวเชื่อมที่ต้นทางเมื่อใช้โครงข่ายบางแบบ ส่วน Cloudflare Tunnel ใช้ตัวเชื่อมที่รันในเครือข่ายส่วนตัวและให้บริการได้หลายต้นทาง
| หัวข้อ | รายละเอียดตาม Cloudflare |
|---|---|
| ประกาศ GA | 30 ตุลาคม 2026 |
| เรคคอร์ดที่ใช้ | A หรือ AAAA ที่เปิดพร็อกซี ชี้ไปที่ IP ภายใน |
| เปิดเส้นทางส่วนตัวอัตโนมัติ | RFC 1918, CGNAT 100.64.0.0/10, IPv6 ULA fc00::/7 |
| การเชื่อมต่อที่รองรับ | IPsec, GRE, CNI, Cloudflare Tunnel, Cloudflare WAN, Cloudflare Mesh |
| ฟีเจอร์ที่ใช้ได้ | WAF และกฎที่จัดการให้ การจัดการบอต การจำกัดอัตรา แคช กฎ Transform และ Rewrite Workers |
| ข้อจำกัดที่ยังมี | ไม่รองรับ Argo Smart Routing และ Dedicated CDN Egress IPs การตรวจสุขภาพต้นทางต้องใช้ Load Balancing |
| ขั้นต่อไป | ทราฟฟิกส่วนตัวถึงส่วนตัว เปิดทดสอบแบบปิดต้นปี 2027 |
สิ่งที่ต้องมีก่อนเริ่มใช้ Cloudflare private origins
ตามบล็อก ผู้ใช้ต้องมีสิทธิ์ Private Origins ในบัญชี ซึ่งขอผ่านทีมบัญชีของ Cloudflare ต้องมีการเชื่อมต่อ Cloudflare One ผ่าน IPsec, GRE, CNI, Cloudflare Tunnel หรือ Cloudflare WAN และ Mesh และต้องเปิด Unified Routing ในบัญชี เว้นแต่ใช้ Cloudflare Tunnel ซึ่งไม่ต้องใช้
ถ้าเชื่อมผ่าน Cloudflare WAN หรือ Mesh ต้องตั้งเส้นทางขากลับสำหรับช่วงต้นทางของ Cloudflare คือ 100.64.0.0/12 สำหรับ IPv4 และ 2606:4700:cf1:5000::/64 สำหรับ IPv6 Cloudflare บอกว่าความล้มเหลวที่พบบ่อยที่สุดในช่วงทดสอบคือไม่มีเส้นทางขากลับ หากคำขอหมดเวลาโดยไม่ถึงต้นทาง ให้ตรวจเส้นทางนี้ก่อน
หน้าเอกสารกับบล็อกยังไม่ตรงกัน
บล็อกวันที่ 30 ตุลาคม 2026 ระบุว่าเปิดการเข้าถึงเกินกลุ่มทดสอบเดิมแล้ว แต่หน้าเอกสาร DNS เรื่อง Private origins ที่เราเปิดอ่านเมื่อ 4 พฤศจิกายน 2026 ยังติดป้าย Beta, closed beta และ Enterprise-only พร้อมให้ติดต่อทีมบัญชีเพื่อขอเข้าถึง เป็นไปได้ว่าเอกสารยังไม่อัปเดต แต่ผู้อ่านไม่ควรสรุปเองว่าแผนไหนใช้ได้ ควรยืนยันกับ Cloudflare ก่อน
ทำไม Cloudflare private origins จึงสำคัญ
องค์กรจำนวนมากมีระบบภายในที่ต้องเปิดให้ภายนอกเรียกใช้มากขึ้น โดยเฉพาะ API ที่เชื่อมกับพาร์ตเนอร์และบริการที่เอเจนต์ AI เรียกใช้ การเปิดพอร์ตตรงเพิ่มพื้นผิวโจมตี ส่วนการวาง WAF ที่ขอบคลาวด์ช่วยให้ใช้นโยบายเดียวกับเว็บสาธารณะได้ ผู้อ่านที่สนใจพื้นฐานการป้องกันฝั่งเว็บ ดูรายงาน DDoS ไตรมาส 3 ปี 2026 ของ Cloudflare ประกอบ
ผลต่อองค์กรไทย
- ตรวจเงื่อนไขแผนและสิทธิ์ก่อนวางแผน เอกสารยังระบุ Enterprise-only และ closed beta จึงควรขอคำยืนยันเป็นลายลักษณ์อักษรจากทีมบัญชี
- ทำรายการระบบภายในที่ต้องเปิดให้ภายนอกเรียก เช่น API พาร์ตเนอร์ และบริการที่เอเจนต์ AI เรียกใช้ แล้วประเมินว่าระบบใดควรอยู่หลัง WAF
- ตรวจโครงข่ายส่วนตัวที่มี ว่ามี IPsec, GRE, CNI หรือ Tunnel พร้อมหรือไม่ และเส้นทางขากลับตั้งไว้ถูกต้องหรือไม่
- เช็กข้อจำกัดก่อนออกแบบ บล็อกระบุว่ายังไม่รองรับ Argo Smart Routing และ Dedicated CDN Egress IPs และการตรวจสุขภาพต้นทางต้องใช้ Load Balancing ทดสอบกับระบบที่เสี่ยงต่ำก่อนและเก็บแผนย้อนกลับ
- ตรวจข้อกำหนดข้อมูล ทราฟฟิกที่ผ่านขอบของ Cloudflare ต้องสอดคล้องกับนโยบายและ PDPA ขององค์กร
ติดตามข่าวเครือข่ายอื่นได้ที่หมวดเครือข่าย
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระบบที่เปิดให้พาร์ตเนอร์หรือลูกค้าเรียกใช้มักต้องรับทราฟฟิกจำนวนมากพร้อมกัน องค์กรไทยที่ต้องการลดภาระของเซิร์ฟเวอร์ต้นทางสามารถใช้ Cloud CDN ของ THAI DATA CLOUD ที่รับคำขอซึ่งแคชได้ไว้ที่โหนด Edge ใกล้ผู้ใช้ มีมากกว่า 3,200 โหนดทั่วโลก และรองรับ HTTPS และ HTTP/2 QUIC (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
คำถามที่พบบ่อย
Cloudflare private origins คืออะไร?
Cloudflare private origins คือความสามารถที่ให้ใช้ WAF การจัดการบอต การจำกัดอัตรา แคช กฎ Rewrite และ Workers กับเซิร์ฟเวอร์ต้นทางที่อยู่ใน IP ภายใน โดยชี้เรคคอร์ด DNS ที่เปิดพร็อกซีไปที่ IP ภายใน ไม่ต้องเปิดพอร์ตขาเข้าหรือใช้ IP สาธารณะ
Cloudflare private origins ต้องมีอะไรบ้างก่อนใช้?
ตามบล็อกของ Cloudflare ต้องมีสิทธิ์ Private Origins ในบัญชีที่ขอผ่านทีมบัญชี มีการเชื่อมต่อ Cloudflare One ผ่าน IPsec, GRE, CNI, Tunnel หรือ WAN/Mesh และเปิด Unified Routing เว้นแต่ใช้ Tunnel
Cloudflare private origins ใช้กับช่วง IP ใดได้บ้าง?
ระบบเปิดเส้นทางส่วนตัวให้อัตโนมัติกับ IPv4 ตาม RFC 1918, ที่อยู่ CGNAT ช่วง 100.64.0.0/10 และ IPv6 แบบ unique local ช่วง fc00::/7 ส่วน IP สาธารณะที่เข้าถึงได้ผ่านโครงข่ายส่วนตัวต้องเปิดตั้งค่าเอง
Cloudflare private origins ใช้ได้กับทุกแผนหรือไม่?
บล็อก GA ของ Cloudflare ระบุว่าเปิดการเข้าถึงกว้างกว่ากลุ่มทดสอบ แต่หน้าเอกสาร DNS ที่เปิดอ่านเมื่อ 4 พฤศจิกายน 2026 ยังติดป้าย closed beta และ Enterprise-only จึงควรสอบถามทีมบัญชีเรื่องแผนและเงื่อนไขก่อนวางแผน
แหล่งอ้างอิง
- Cloudflare services for private origins is now generally available — Cloudflare Blog
- Private origins (DNS documentation) — Cloudflare Docs
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Cloudflare19
- ผลิตภัณฑ์และเทคโนโลยี
- Model Context Protocol37
- กฎหมายและมาตรฐาน
- PDPA275
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ