
สคส. ออกแนวทาง PDPA สำหรับการพัฒนาและใช้งาน AI ชี้ Prompt และโมเดลอาจเป็นข้อมูลส่วนบุคคล
สคส. เผยแพร่แนวทาง PDPA สำหรับพัฒนาและใช้งาน AI ฉบับ 1.0 เมื่อ 7 ต.ค. 2026 ชี้ Prompt, Log และโมเดลอาจเป็นข้อมูลส่วนบุคคล แนะทำ DPIA และตรวจสัญญาผู้ให้บริการ
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
- สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เผยแพร่แนวทาง PDPA ด้าน AI version 1.0 เมื่อ 7 ตุลาคม 2026 เป็นเอกสาร PDF ยาว 80 หน้า จัดทำร่วมกับ ETDA
- คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลออกแนวทางนี้ตาม มาตรา 16 (3) ของ PDPA เป็นคำแนะนำที่ไม่มีสภาพบังคับตามกฎหมาย แต่วางมาตรฐานที่หน่วยงานกำกับคาดหวัง ครอบคลุม Analytic AI, Generative AI และ Agentic AI
- Prompt, Log, Embedding และผลลัพธ์ของ AI อาจเป็นข้อมูลส่วนบุคคลตามมาตรา 6 และโมเดลที่ฝึกด้วยข้อมูลส่วนบุคคลไม่ถือเป็นข้อมูลนิรนามโดยอัตโนมัติ
- ตามบทที่ 3 ของแนวทาง ผู้ให้บริการ AI ที่นำ Prompt ของลูกค้าไปฝึกโมเดลของตน จะกลายเป็นผู้ควบคุมข้อมูลส่วนบุคคลอีกรายหนึ่ง ตาม PDPA สำหรับกิจกรรมนั้น
- โครงการ AI ความเสี่ยงสูง เช่น อนุมัติสินเชื่อหรือคัดกรองผู้สมัครงาน ควรทำ DPIA ก่อนเริ่ม และองค์กรต้องพร้อมแจ้งเหตุละเมิดต่อ สคส. ภายใน 72 ชั่วโมง ตามมาตรา 37 (4)
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เผยแพร่ "แนวทางการดำเนินการด้านการคุ้มครองข้อมูลส่วนบุคคลเกี่ยวกับการพัฒนาและการใช้งานเทคโนโลยีปัญญาประดิษฐ์" ฉบับ version 1.0 เมื่อวันที่ 7 ตุลาคม 2026 เป็นแนวทาง PDPA ที่ระบุชัดว่า Prompt, Log, Embedding และตัวโมเดล AI อาจเป็นข้อมูลส่วนบุคคล พร้อมรายการตรวจสอบให้องค์กรไทยที่พัฒนาหรือใช้ AI ประเมินตัวเองได้ทันที
แนวทาง PDPA ด้าน AI ฉบับนี้ครอบคลุมอะไร
เอกสาร PDF ยาว 80 หน้าระบุว่าออกโดยคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล อาศัยอำนาจตามมาตรา 16 (3) แห่งพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) จัดทำโดย สคส. ร่วมกับสำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA) ขอบเขตครอบคลุมทั้ง Analytic AI, Generative AI และ Agentic AI ตลอดวงจรชีวิตของระบบ ตั้งแต่การวางแผน การเตรียมข้อมูล การฝึกโมเดล การใช้งาน ไปจนถึงการยุติระบบ
สถานะทางกฎหมายต้องเข้าใจให้ตรงกัน เอกสารเขียนไว้ว่าเป็นคำแนะนำในชั้นต้น ไม่มีสภาพบังคับตามกฎหมาย ไม่ผูกพันการพิจารณาความผิด และไม่ใช่การตีความชี้ขาด และไม่ได้กำหนดเส้นตายให้องค์กรต้องปฏิบัติ แต่แนวทางนี้บอกชัดว่าหน่วยงานกำกับมองการใช้ AI ภายใต้ PDPA อย่างไร และใช้ประกอบกับกฎหมายลำดับรองกับแนวทางพื้นฐานฉบับอื่นของ สคส. โดยไม่ได้ใช้แทนกัน

เอกสารแนะนำเส้นทางการอ่านตามบทบาท เช่น เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) อ่านบทที่ 2–5 และ 9 ทีมเทคนิคอ่านบทที่ 6–8 ท้ายเล่มมีรายการตรวจสอบสำหรับการพัฒนา AI (ภาคผนวก ก.) การใช้ AI (ภาคผนวก ข.) และคำถามที่พบบ่อย (ภาคผนวก ค.)
ข้อมูลใดในระบบ AI ที่นับเป็นข้อมูลส่วนบุคคลตาม PDPA
ประเด็นแรกในบทสรุปผู้บริหารคือ ข้อมูลส่วนบุคคลในระบบ AI มีหลายรูปแบบกว่าที่องค์กรคุ้นเคย คำสั่งที่ป้อนเข้า (Prompt) บันทึกการใช้งาน (Log) ข้อมูลที่แปลงเป็นเวกเตอร์ (Embedding) และผลลัพธ์ที่ AI สร้าง ล้วนอาจเป็นข้อมูลส่วนบุคคลตามมาตรา 6 ของ PDPA หากยังระบุตัวบุคคลได้ทั้งทางตรงหรือทางอ้อม คำถามที่พบบ่อยในภาคผนวกยกตัวอย่างภาพใบหน้าเสมือนจริง (Deepfake) และข้อความที่ระบุประวัติของบุคคลจริง ว่าเป็นผลลัพธ์ที่อาจเป็นข้อมูลส่วนบุคคลได้ ส่วนข้อมูลที่เปิดเผยต่อสาธารณะแล้วก็ยังต้องปฏิบัติตามกฎหมาย

หัวข้อ 2.4 ระบุว่าโมเดลที่ฝึกด้วยข้อมูลส่วนบุคคลไม่ถือเป็นข้อมูลนิรนามโดยอัตโนมัติ แม้ข้อมูลจะแปลงเป็นค่าน้ำหนัก (Model Weights) แล้ว เพราะอาจถูกสกัดออกมาด้วยการโจมตีแบบ Membership Inference หรือ Model Inversion หรือหลุดออกมาเองในผลลัพธ์ (Regurgitation) ผู้ที่จะอ้างว่าโมเดลเป็นข้อมูลนิรนามต้องพิสูจน์เป็นรายกรณีและมีเอกสารประกอบ เช่น เกณฑ์คัดเลือกแหล่งข้อมูล มาตรการคัดกรองก่อนฝึก และผลทดสอบความทนทานต่อการโจมตี หากพิสูจน์ไม่ได้ การขาย เผยแพร่ หรือส่งโมเดลไปต่างประเทศจะนับเป็นการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลที่ต้องปฏิบัติตาม PDPA แนวทางจึงแนะนำให้องค์กรที่นำโมเดลของผู้อื่นมาใช้ทำ Model Due Diligence เช่น ถามแหล่งที่มาของชุดข้อมูลฝึก ฐานทางกฎหมายที่ผู้พัฒนาใช้ และอ่าน Model Card ก่อนนำมาใช้
ผู้ให้บริการ AI ที่นำ Prompt ลูกค้าไปฝึกโมเดลมีสถานะอย่างไรตาม PDPA
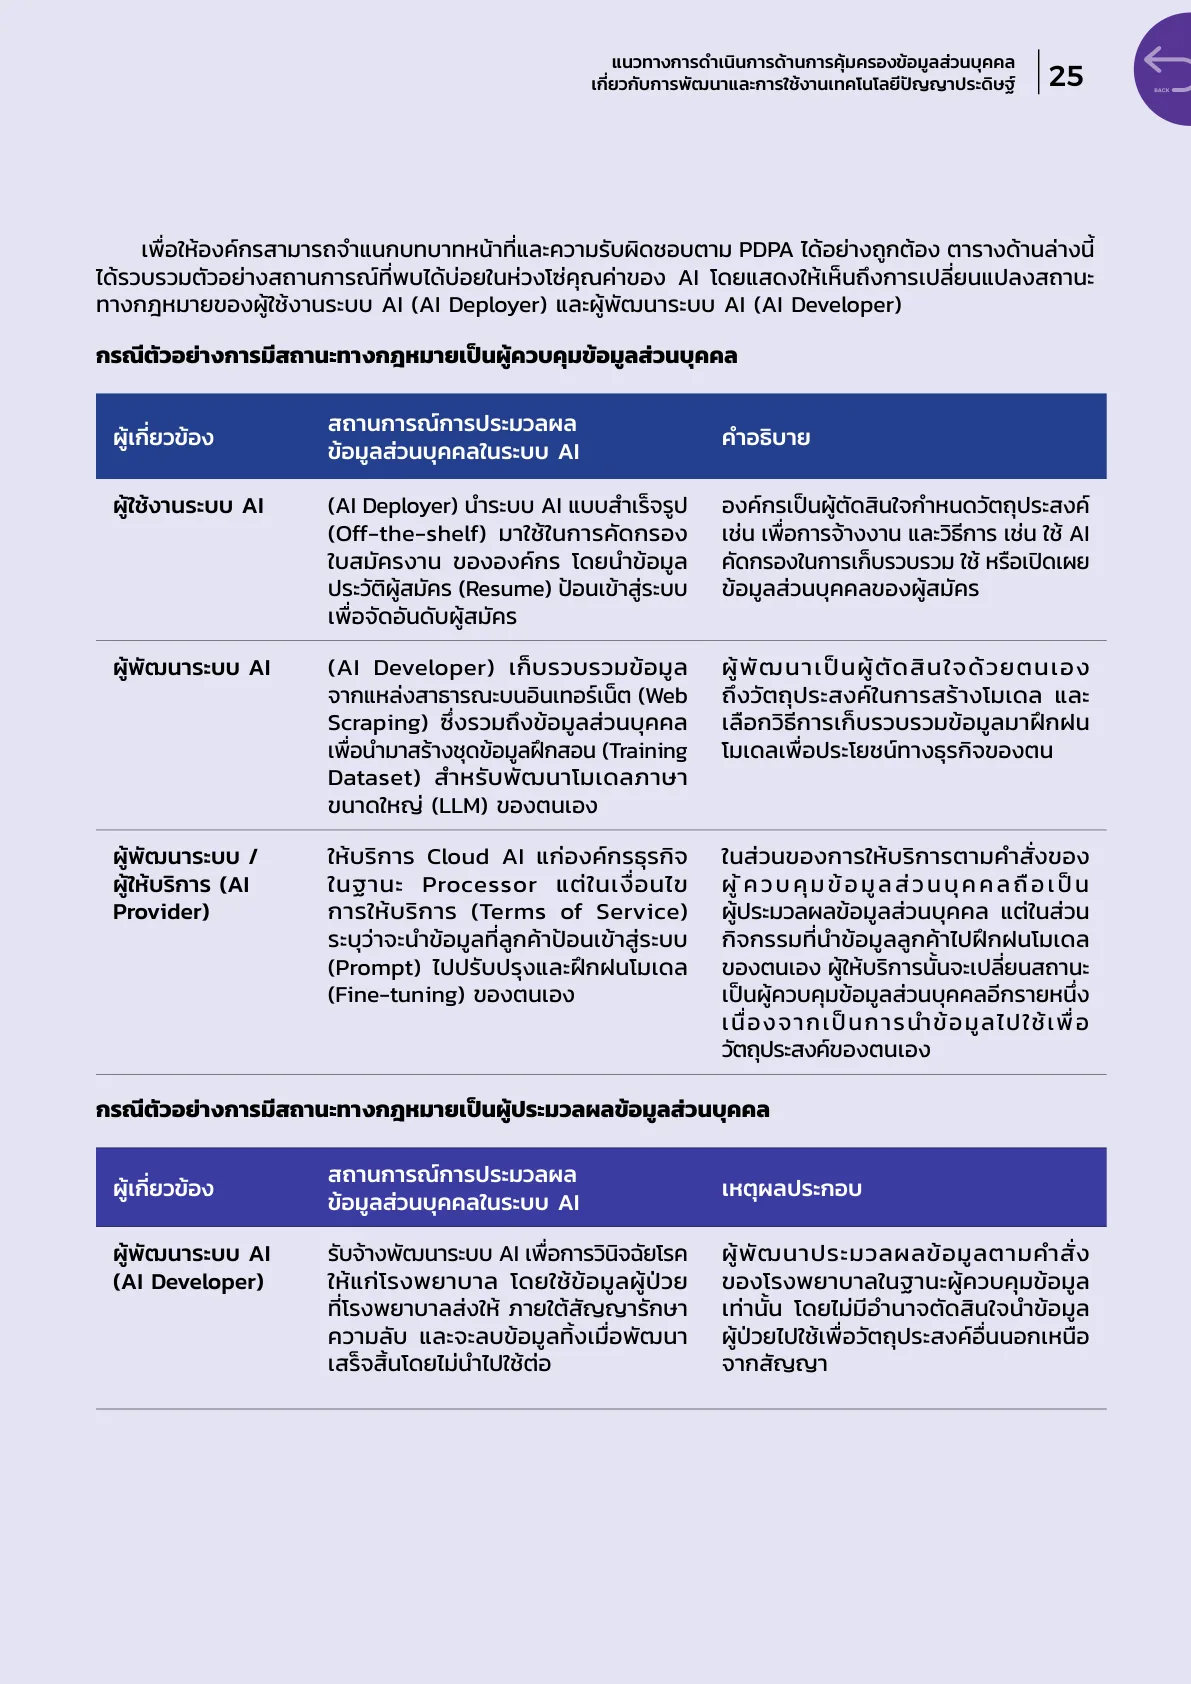
บทที่ 3 ให้แยกบทบาทผู้ควบคุมกับผู้ประมวลผลข้อมูลส่วนบุคคลตามอำนาจตัดสินใจเรื่องวัตถุประสงค์และวิธีการ ไม่ใช่ตามชื่อบทบาททางเทคนิค ตัวอย่างที่องค์กรไทยควรสนใจที่สุดคือผู้ให้บริการ Cloud AI ที่ทำงานในฐานะผู้ประมวลผล แต่เงื่อนไขการให้บริการ (Terms of Service) ระบุว่าจะนำ Prompt ของลูกค้าไปฝึกหรือปรับแต่งโมเดลของตนเอง แนวทางระบุว่าในส่วนกิจกรรมนั้น ผู้ให้บริการจะเปลี่ยนเป็นผู้ควบคุมข้อมูลส่วนบุคคลอีกรายหนึ่ง
| ประเด็น | สิ่งที่แนวทางของ สคส. แนะนำ | มาตรา PDPA ที่อ้าง |
|---|---|---|
| ฐานทางกฎหมาย | ความยินยอมควรเป็นทางเลือกสุดท้าย วิเคราะห์ฐานอื่นก่อน ถ้าใช้ฐานประโยชน์โดยชอบด้วยกฎหมายต้องทำ LIA | 24, 26 |
| นำข้อมูลเดิมไปฝึกโมเดล | ถือเป็นวัตถุประสงค์ใหม่ ต้องแจ้งวัตถุประสงค์ใหม่ (Re-notice) ขอความยินยอมใหม่หากเดิมใช้ฐานความยินยอม และแก้ ROPA | 21, 39, 40 (3) |
| ใช้ AI ของผู้ให้บริการต่างประเทศ | ถ้ามีผู้อื่นในต่างประเทศเข้าถึงข้อมูลได้ อาจถือเป็นการโอนข้อมูลไปต่างประเทศ | 28, 29 |
| การตัดสินใจอัตโนมัติ | แจ้งล่วงหน้า อธิบายหลักการได้โดยไม่ต้องเปิดซอร์สโค้ด และให้มนุษย์ทบทวนอย่างมีความหมาย | — |
| การขอลบข้อมูล | ข้อจำกัดทางเทคนิคไม่ยกเว้นหน้าที่ ออกแบบระบบให้ลบได้ | 33 |
เรื่องการตัดสินใจอัตโนมัติ แนวทางระบุว่าการให้คนกดยืนยันผลของระบบเฉย ๆ (Rubber-stamping) ไม่นับเป็นการทบทวนที่มีความหมาย ผู้ทบทวนต้องดูข้อมูลอื่นประกอบ มีอำนาจกลับผลได้จริง และรู้ทันการคล้อยตามระบบ (Automation Bias)
DPIA ความปลอดภัย และสิทธิขอลบข้อมูลในระบบ AI
หัวข้อ 6.2 ระบุโครงการ AI ที่ควรทำการประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (DPIA) ก่อนเริ่ม ได้แก่ การตัดสินใจอัตโนมัติที่มีผลทางกฎหมายหรือกระทบบุคคลอย่างมีนัยสำคัญ เช่น อนุมัติสินเชื่อ คัดกรองการจ้างงาน หรือประเมินผลงานพนักงาน การใช้ข้อมูลอ่อนไหวตาม PDPA มาตรา 26 หรือข้อมูลของผู้เยาว์จำนวนมากเพื่อฝึกโมเดล การใช้ AI เฝ้าติดตามบุคคลในพื้นที่สาธารณะอย่างเป็นระบบ และ Generative AI ที่อาจสร้างเนื้อหาบิดเบือนจนกระทบชื่อเสียงของบุคคล
ด้านความปลอดภัย แนวทางแนะนำ Guardrails ทั้งขาเข้าและขาออกเพื่อกัน Prompt Injection และกันข้อมูลที่โมเดลจำไว้หลุดออกไป ให้ AI Agent แต่ละตัวมีตัวตนที่ติดตามได้ จำกัดสิทธิการเข้าถึงเครื่องมือและสิทธิเขียนข้อมูลตามหลัก Least Privilege ตรวจการเชื่อมต่ออย่าง Model Context Protocol (MCP) ให้รันในพื้นที่จำกัด (Sandboxing) และเก็บ Log ที่มี Prompt Input, Model Version, System Prompt และ Output ไว้ใช้สืบสวน ซึ่งช่วยให้แจ้งเหตุละเมิดต่อ สคส. ได้ทันภายใน 72 ชั่วโมงตาม PDPA มาตรา 37 (4)
สำหรับสิทธิขอลบตาม PDPA มาตรา 33 ระบบที่ใช้ Retrieval-Augmented Generation (RAG) ควรลบรายการของบุคคลนั้นออกจาก Vector Database ได้โดยตรง และต้องคัดข้อมูลออกจาก Cache และชุดข้อมูลสำหรับ Fine-tuning ทันที ส่วนข้อมูลที่ฝังอยู่ในค่าน้ำหนักของโมเดลแล้ว หากทำ Machine Unlearning ไม่ได้ ให้ใช้มาตรการทดแทน เช่น Output Filtering ระหว่างรอรอบปรับปรุงโมเดล
ทำไมเรื่องนี้สำคัญ
คำถามที่องค์กรไทยเจอเมื่อเริ่มใช้ AI เช่น PDPA ใช้กับ Prompt, Vector Database หรือการส่งข้อมูลให้ผู้ให้บริการ AI อย่างไร ได้คำตอบจากหน่วยงานกำกับโดยตรงในเอกสารฉบับนี้ พร้อมตัวอย่างที่ใช้ได้จริง ทั้งการซื้อระบบ AI สำเร็จรูปมาคัดกรองใบสมัครงาน การจ้างพัฒนาระบบวินิจฉัยโรค และการนำบันทึกแชตของฝ่ายบริการลูกค้าไปฝึกแชตบอต
ท่าทีของ สคส. สอดคล้องกับหน่วยงานกำกับต่างประเทศ เอกสารอ้างแนวทาง EDPB Opinion 28/2024 ของยุโรปในเรื่องโมเดลที่ไม่ใช่ข้อมูลนิรนาม ขณะที่หน่วยงานกำกับดูแลข้อมูลของสหราชอาณาจักร (ICO) ระบุในรายงานที่เผยแพร่เมื่อ 8 ตุลาคม 2026 ว่า Embedding ที่สร้างจากชุดข้อมูลที่มีข้อมูลส่วนบุคคลยังอาจเป็นข้อมูลส่วนบุคคลได้ และการตัดสินว่าโมเดลใดมีข้อมูลส่วนบุคคลต้องประเมินเป็นรายกรณี องค์กรไทยที่ทำตามแนวทาง PDPA ฉบับนี้จึงใช้มาตรฐานใกล้เคียงกับที่คู่ค้าในยุโรปคาดหวังไปด้วย
สิ่งที่องค์กรไทยควรทำ

- ทำบัญชีการใช้ AI ทั้งองค์กร รวมเครื่องมือที่พนักงานใช้เอง แล้วระบุว่าในแต่ละกิจกรรมองค์กรเป็นผู้ควบคุมหรือผู้ประมวลผลตาม PDPA และบันทึกลง ROPA
- อ่านสัญญาและ Terms of Service ของผู้ให้บริการ AI ว่านำข้อมูลลูกค้าไปฝึกโมเดลหรือไม่ เก็บข้อมูลไว้ที่ใด และใครในต่างประเทศเข้าถึงได้ แล้วเขียนข้อห้ามที่ต้องการลงในสัญญา
- คัดกรองโครงการที่ต้องทำ DPIA โดยเฉพาะระบบอนุมัติสินเชื่อ คัดเลือกคน ประเมินผลงาน และโครงการที่ใช้ข้อมูลอ่อนไหวหรือข้อมูลเด็ก
- ปรับประกาศความเป็นส่วนตัว (Privacy Notice) ให้บอกว่ามีการใช้ AI และนำข้อมูลไปฝึกโมเดลหรือไม่ หากจะนำข้อมูลเดิมไปใช้เพื่อวัตถุประสงค์ใหม่ต้องแจ้งใหม่ก่อน
- ให้ทีมเทคนิคเริ่มจากภาคผนวก ก. และ ข. ออกแบบให้ลบข้อมูลใน RAG ได้ เปิด Log สำหรับสืบสวน และจำกัดสิทธิของ AI Agent ให้เหลือเท่าที่จำเป็น
แนวทาง PDPA ฉบับนี้เป็น version 1.0 องค์กรควรติดตามประกาศของ สคส. เมื่อมีการปรับปรุง ดูข่าวกฎหมายและนโยบายดิจิทัลเพิ่มเติมได้ที่หมวดนโยบาย
คำถามที่พบบ่อย
แนวทาง PDPA ด้าน AI ของ สคส. มีผลบังคับตามกฎหมายหรือไม่?
ไม่มี เอกสารระบุว่าแนวทางนี้เป็นคำแนะนำในชั้นต้นสำหรับผู้ควบคุมข้อมูลส่วนบุคคลและผู้เกี่ยวข้อง ไม่มีสภาพบังคับตามกฎหมาย ไม่ผูกพันการพิจารณาความผิด และไม่ใช่การตีความชี้ขาด แต่หน้าที่ตาม PDPA เดิม เช่น การแจ้งเหตุละเมิดภายใน 72 ชั่วโมง ยังใช้บังคับเต็มที่
พนักงานพิมพ์ข้อมูลลูกค้าลงใน Prompt ของ AI ถือเป็นข้อมูลส่วนบุคคลตาม PDPA หรือไม่?
อาจเป็น แนวทางของ สคส. ระบุว่า Prompt, บันทึกการใช้งาน (Log), Embedding และผลลัพธ์ที่ AI สร้างขึ้น อาจเป็นข้อมูลส่วนบุคคลตามมาตรา 6 ของ PDPA หากยังระบุตัวบุคคลได้ทั้งทางตรงหรือทางอ้อม การส่งข้อมูลเข้าระบบ AI ของผู้ให้บริการภายนอกจึงอาจถือเป็นการเปิดเผยข้อมูลแก่ผู้ให้บริการรายนั้น
ใช้บริการ AI ที่ประมวลผลในศูนย์ข้อมูลต่างประเทศ ถือเป็นการโอนข้อมูลไปต่างประเทศหรือไม่?
ขึ้นกับว่ามีใครเข้าถึงข้อมูลได้ แนวทางระบุว่าการส่งผ่านหรือเก็บพักข้อมูลที่ไม่มีบุคคลภายนอกเข้าถึง ไม่ถือเป็นการโอน แต่หากผู้ให้บริการเก็บหรือใช้ข้อมูลในศูนย์ข้อมูลต่างประเทศและบุคคลอื่นในต่างประเทศเข้าถึงได้ อาจถือเป็นการโอนที่ต้องปฏิบัติตาม PDPA มาตรา 28 และ 29
ถ้ามีคนขอลบข้อมูลที่ถูกใช้ฝึกโมเดลไปแล้ว องค์กรต้องทำอย่างไร?
แนวทางระบุว่าข้อจำกัดทางเทคนิคไม่ได้ยกเว้นหน้าที่ตาม PDPA มาตรา 33 ระบบ RAG ควรลบรายการของบุคคลนั้นออกจาก Vector Database ได้ทันที ส่วนข้อมูลที่ฝังอยู่ในค่าน้ำหนักของโมเดลแล้ว หาก Machine Unlearning ทำไม่ได้ ให้ใช้มาตรการทดแทน เช่น Output Filtering และคัดข้อมูลออกจากชุดฝึกรอบถัดไป
แหล่งอ้างอิง
- แนวทางการดำเนินการด้านการคุ้มครองข้อมูลส่วนบุคคลเกี่ยวกับการพัฒนาและการใช้งานเทคโนโลยีปัญญาประดิษฐ์ (Artificial intelligence) — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
- แนวทางการดำเนินการด้านการคุ้มครองข้อมูลส่วนบุคคลเกี่ยวกับการพัฒนาและการใช้งานเทคโนโลยีปัญญาประดิษฐ์ version 1.0 (PDF) — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
- Building trust and transparency into generative AI development: our work to create regulatory certainty — Information Commission's Office (ICO)
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ