
CVE-2024-27834 ของ Apple เข้า KEV ช่องโหว่ WebKit ที่ Apple แก้ไว้ตั้งแต่ปี 2024
CVE-2024-27834 ช่องโหว่ WebKit ของ Apple เข้า KEV เมื่อ 4 พ.ย. 2026 CISA ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 18 พ.ย. ทั้งที่ Apple แก้ไว้ตั้งแต่ 13 พ.ค. 2024
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- CISA เพิ่ม CVE-2024-27834 ของ Apple เข้าแคตตาล็อก Known Exploited Vulnerabilities เมื่อ 4 พฤศจิกายน 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 18 พฤศจิกายน 2026
- ช่องโหว่อยู่ใน WebKit ผู้โจมตีที่อ่านและเขียนหน่วยความจำได้ตามอำเภอใจอาจข้าม Pointer Authentication ได้ CISA จัดเป็น improper authentication (CWE-287)
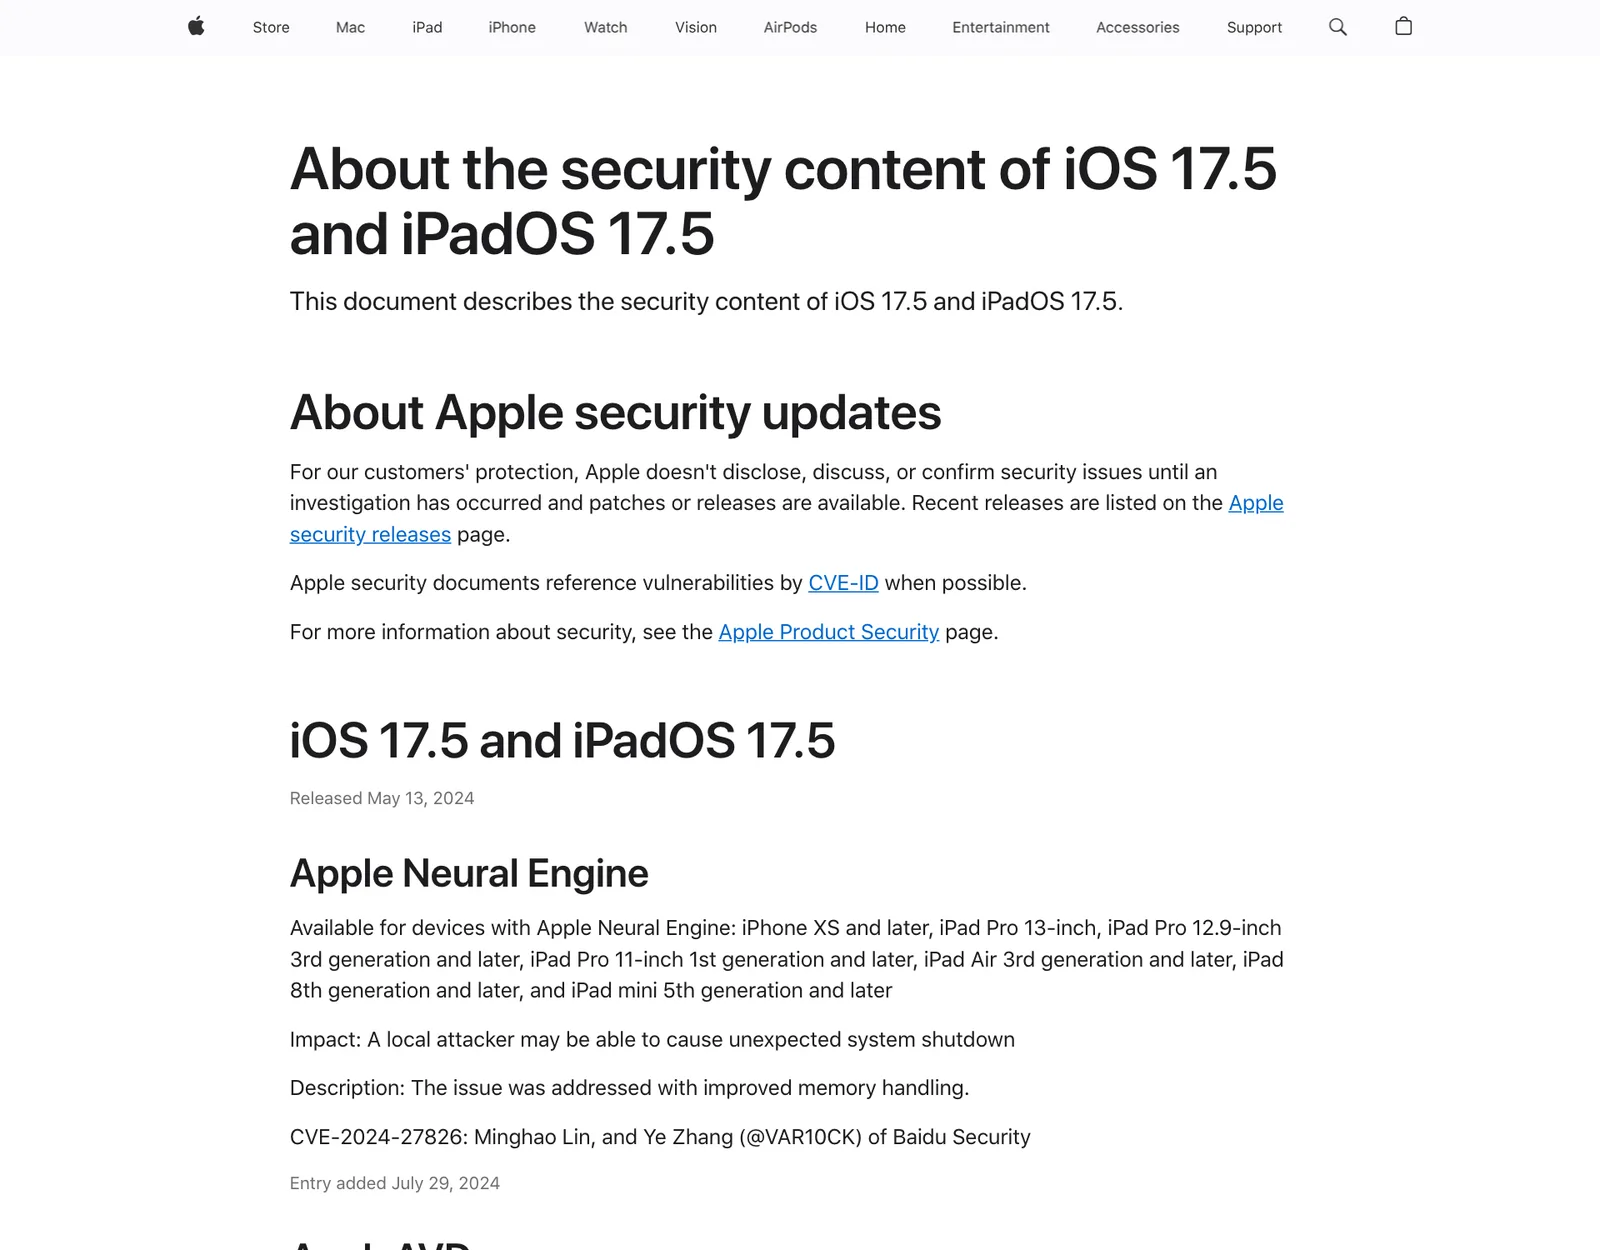
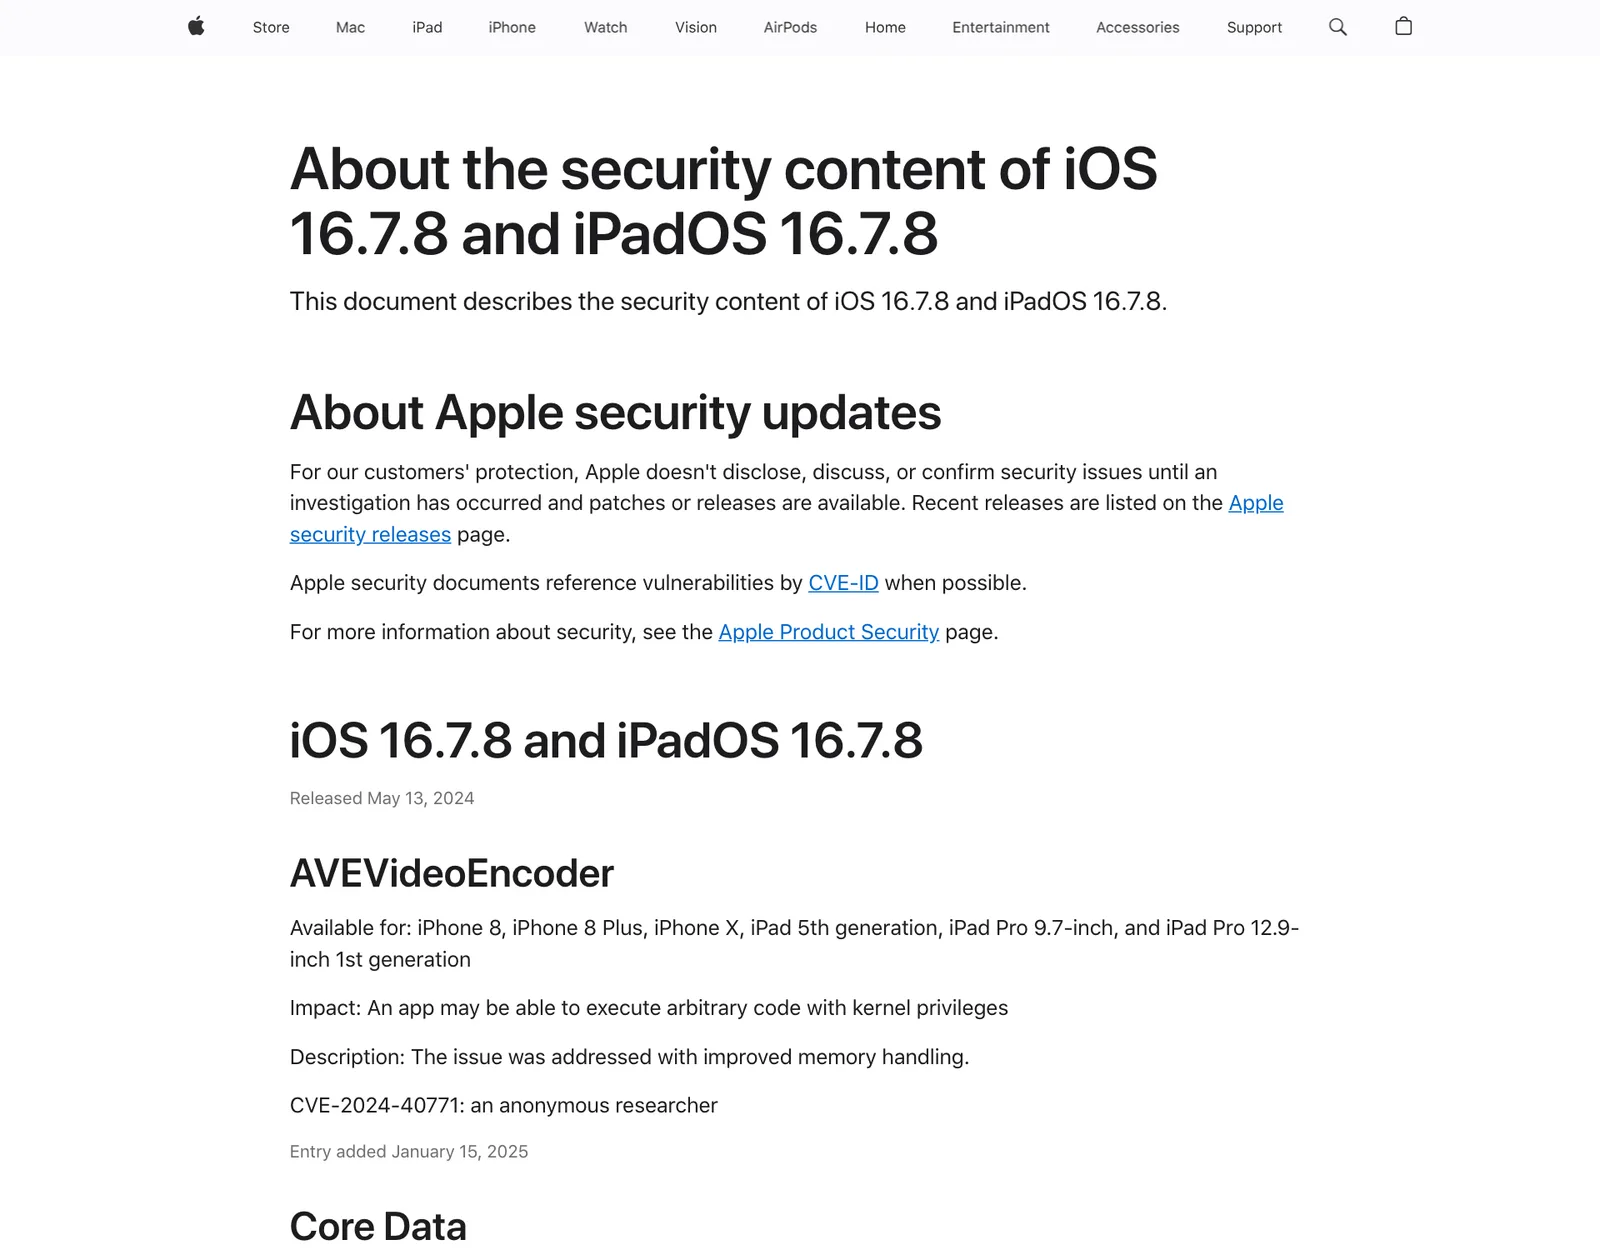
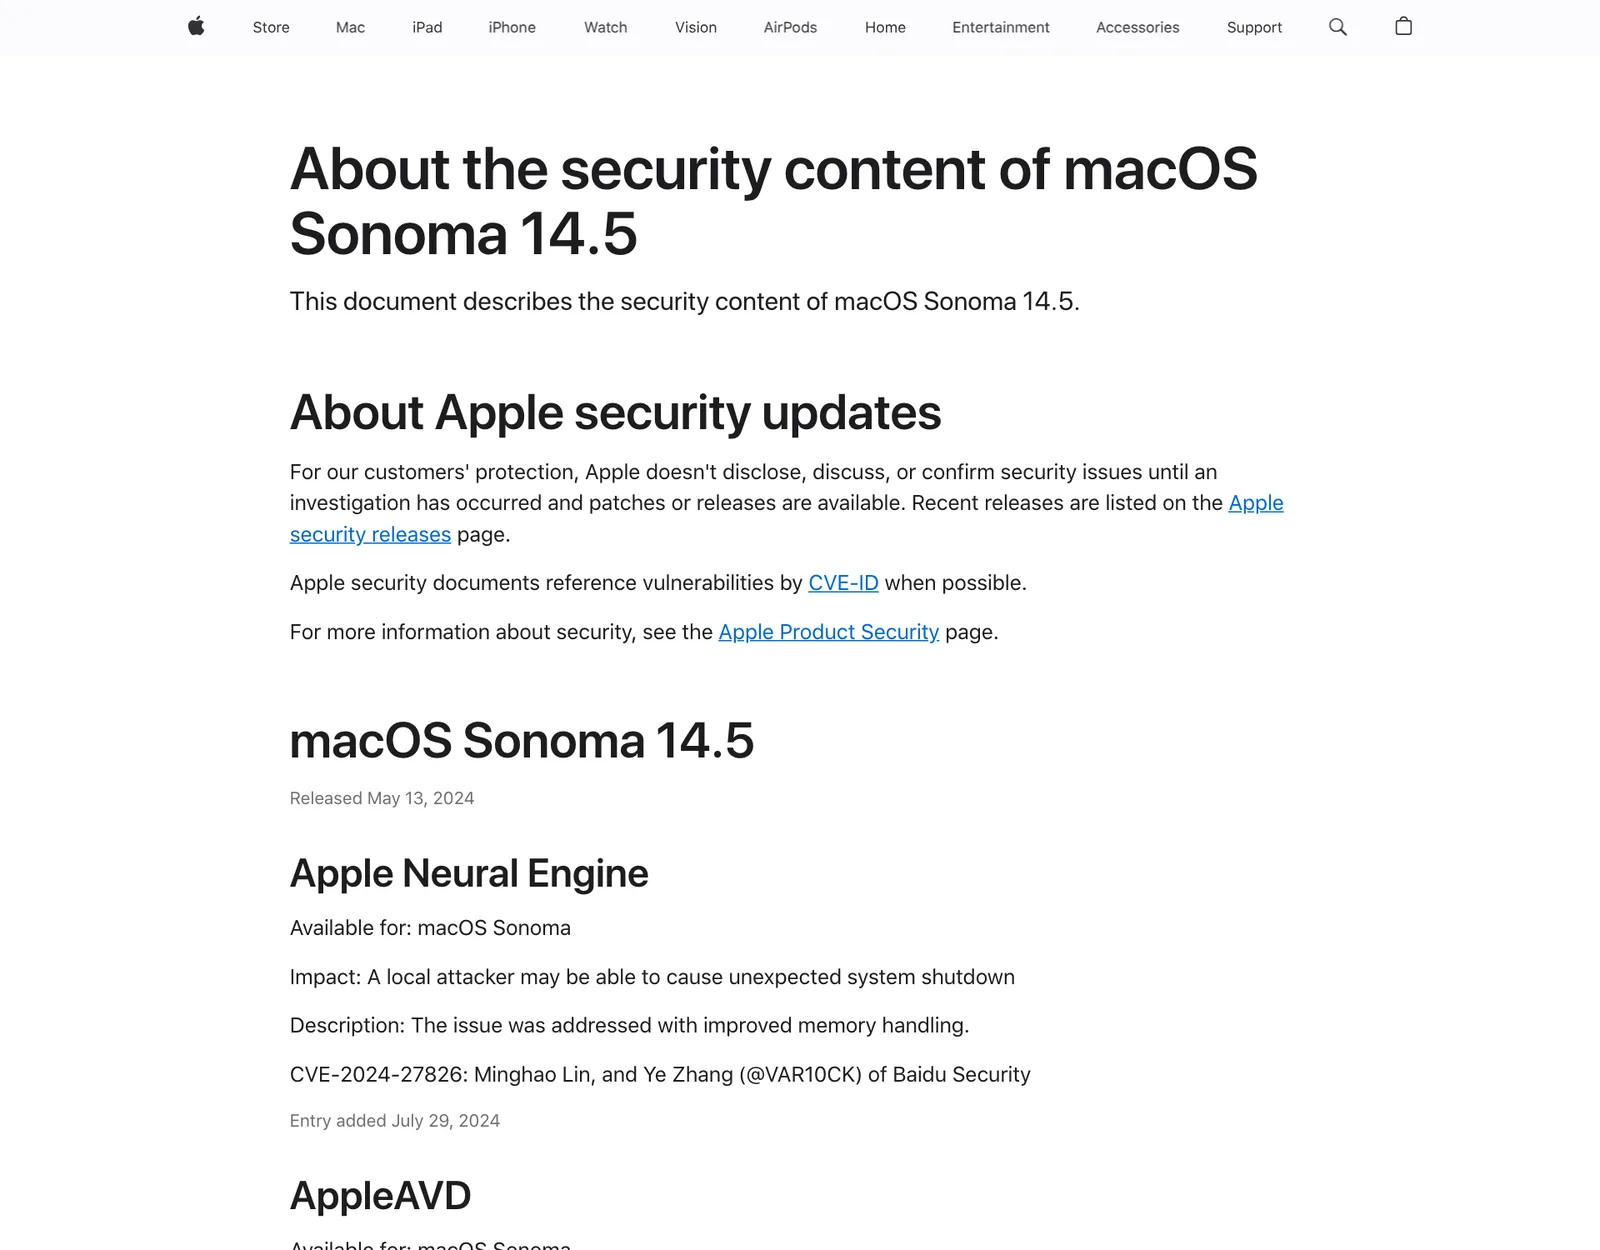
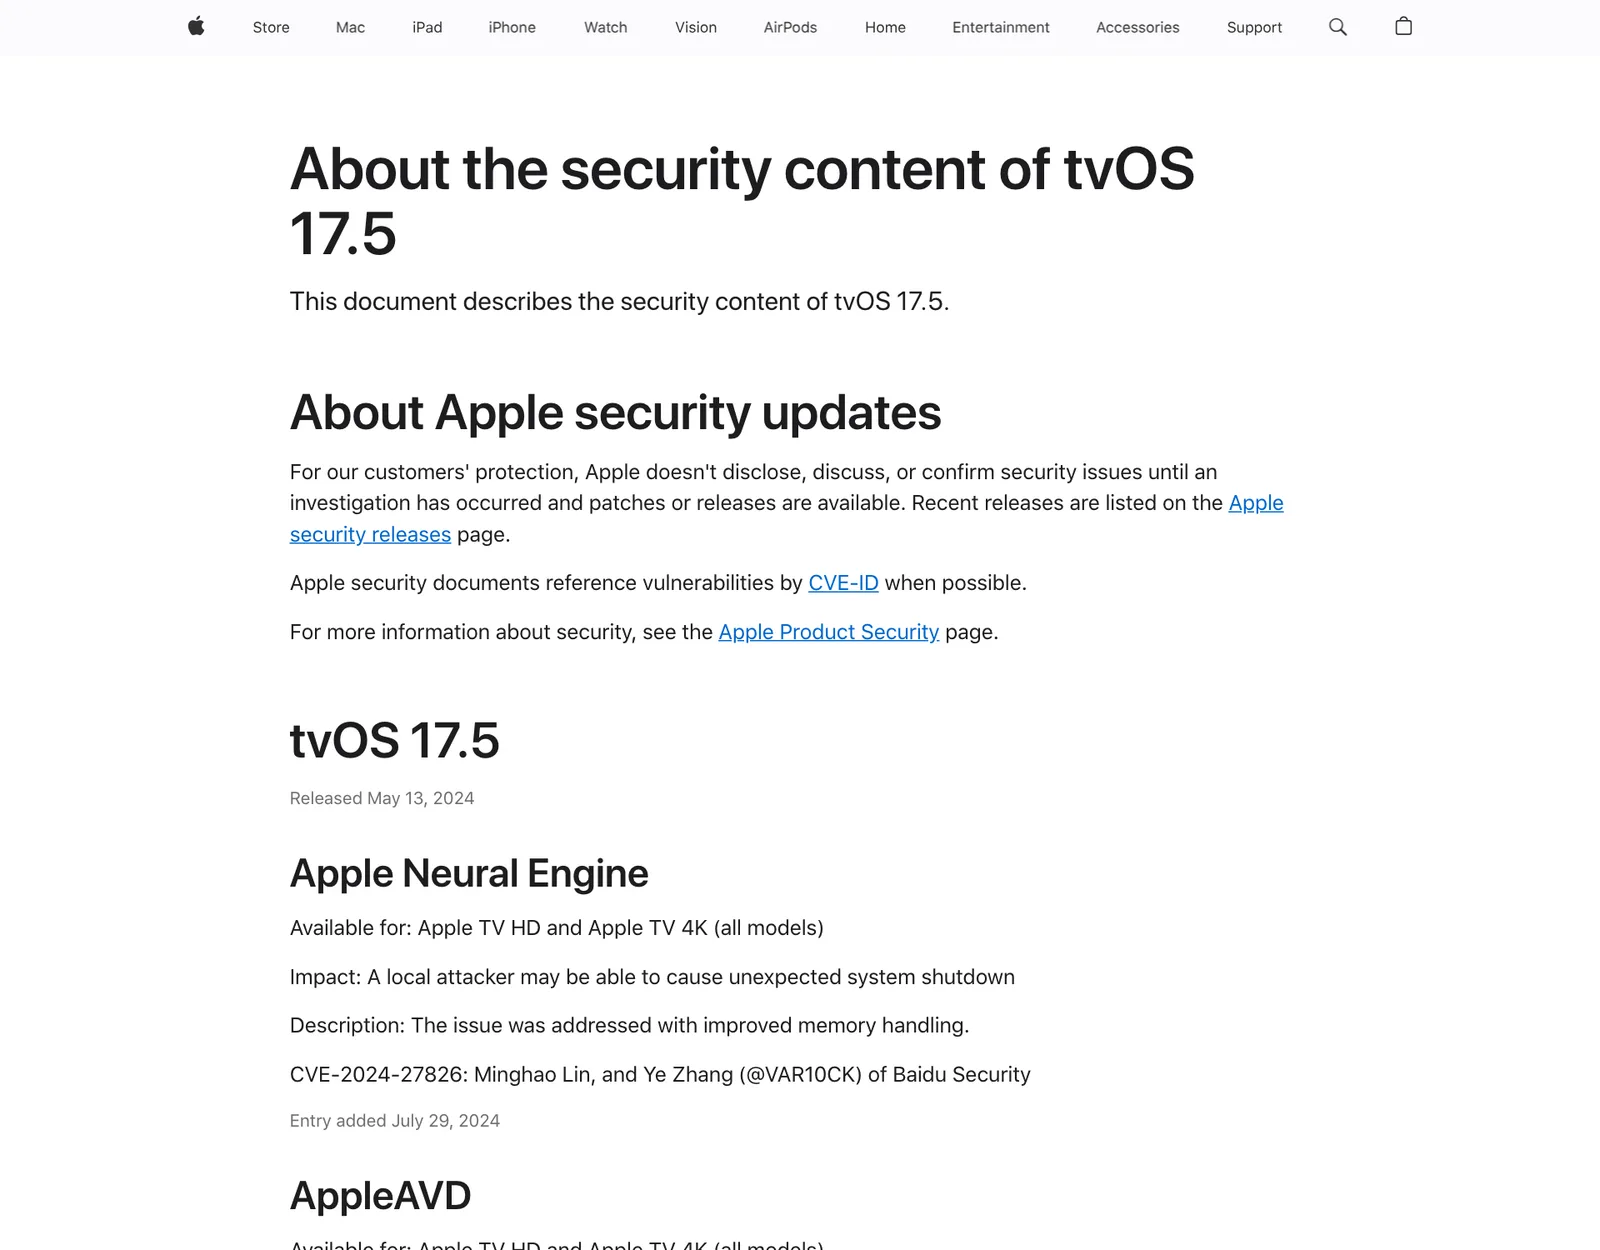
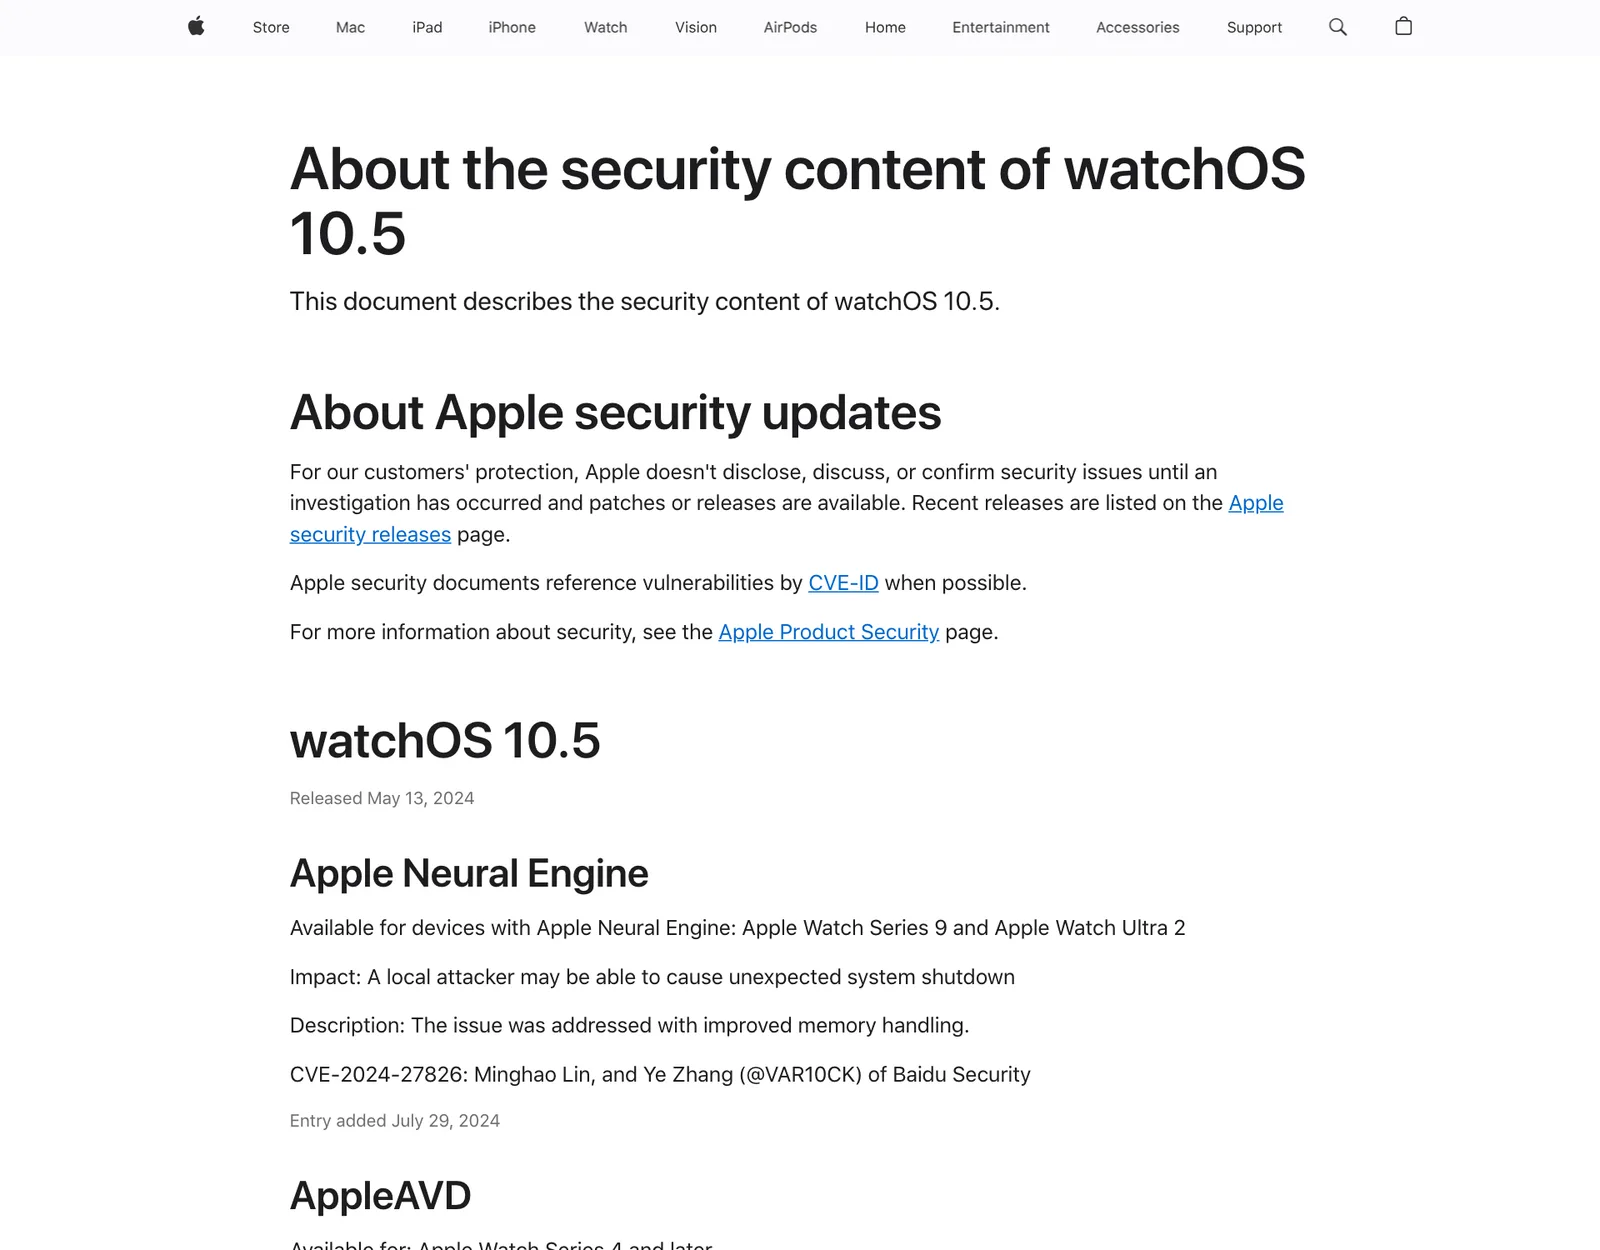
- Apple แก้ไว้ตั้งแต่ 13 พฤษภาคม 2024 ใน iOS 17.5, iPadOS 17.5, macOS Sonoma 14.5, Safari 17.5, tvOS 17.5 และ watchOS 10.5 รวมถึง iOS 16.7.8 สำหรับ iPhone รุ่นเก่า
- รายการของ CISA ไม่ระบุว่าถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ (Unknown) และไม่เล่ารายละเอียดการโจมตี จึงไม่ควรเดาว่าใครโจมตีหรือโจมตีอย่างไร
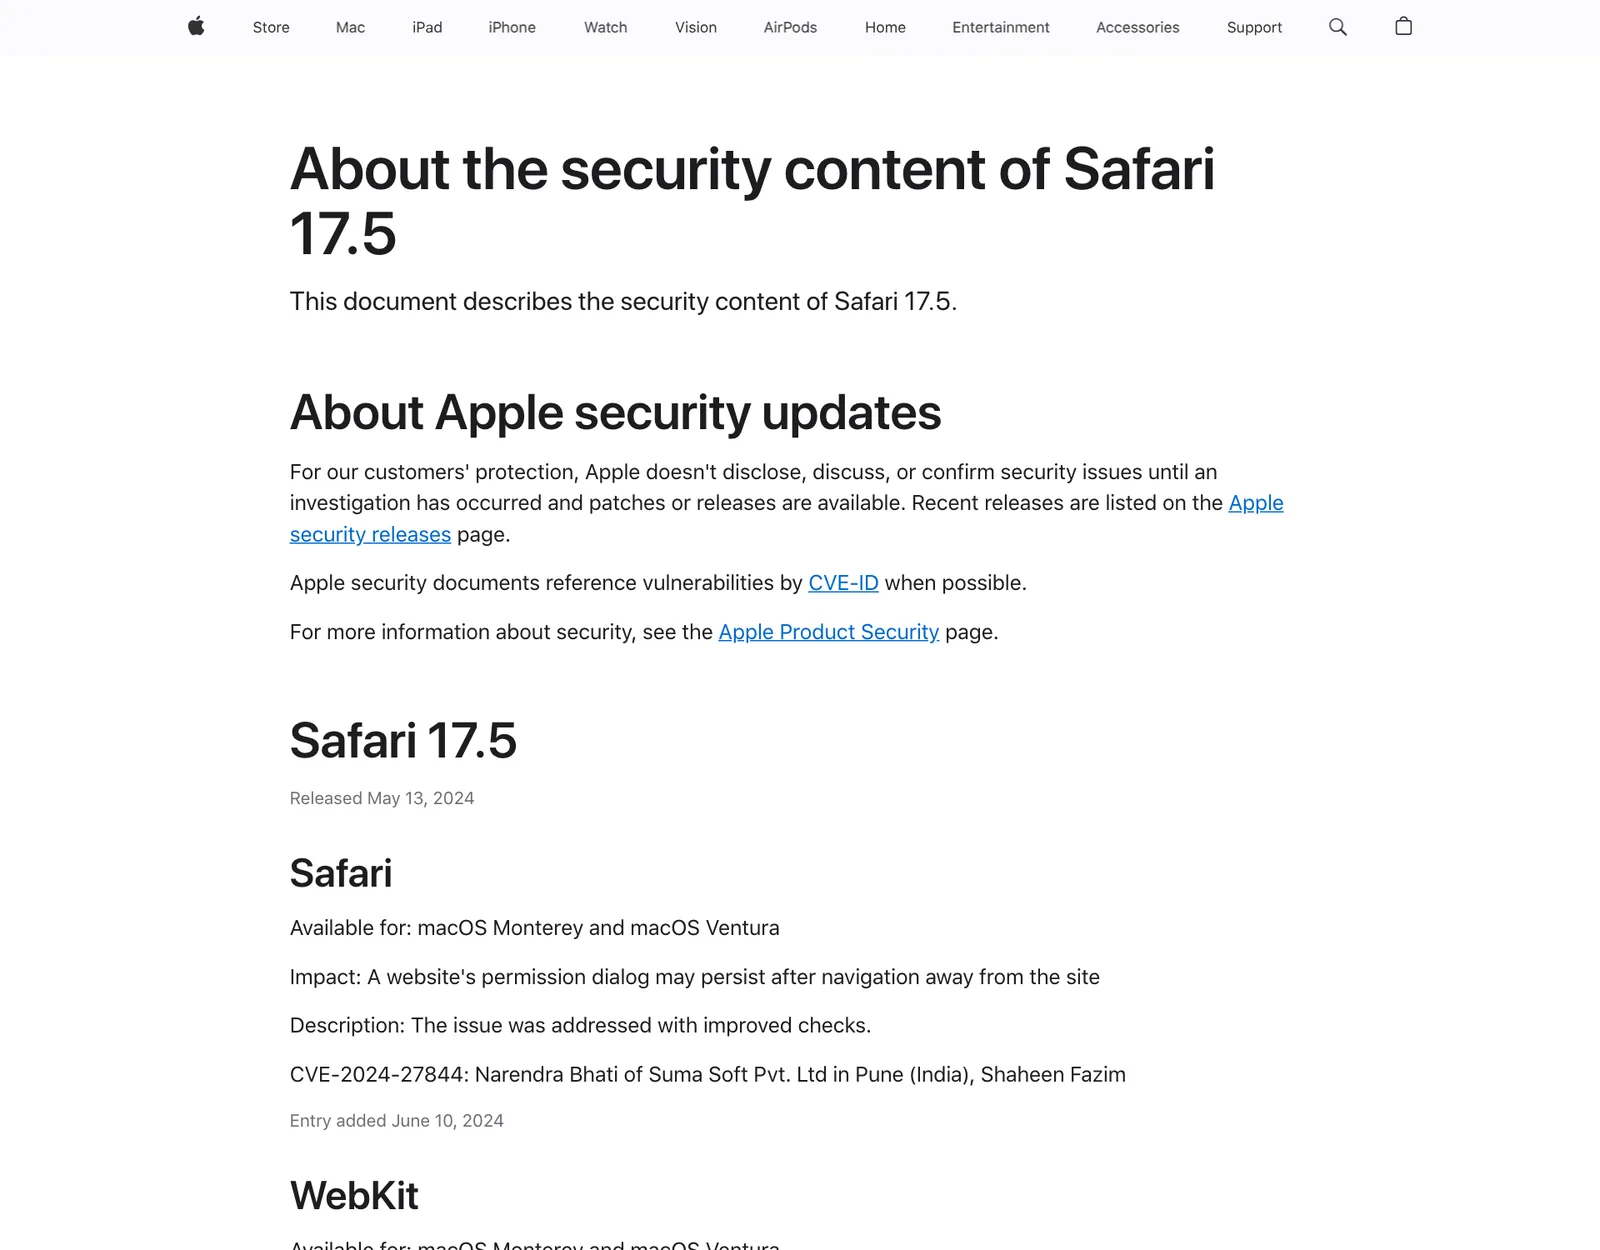
- อุปกรณ์ที่ยังใช้ระบบปฏิบัติการเก่ากว่ารุ่นข้างต้น รวมถึง Mac ที่ใช้ macOS Ventura หรือ Monterey ที่ได้การแก้ผ่าน Safari 17.5 ควรถูกตรวจและอัปเดต
CISA เพิ่ม CVE-2024-27834 ช่องโหว่ใน WebKit ของ Apple เข้าแคตตาล็อก Known Exploited Vulnerabilities เมื่อวันที่ 4 พฤศจิกายน 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายในวันที่ 18 พฤศจิกายน 2026 ทั้งที่ Apple ออกแพตช์ไว้ตั้งแต่วันที่ 13 พฤษภาคม 2024 ช่องโหว่นี้ทำให้ผู้โจมตีที่อ่านและเขียนหน่วยความจำได้ข้าม Pointer Authentication
CVE-2024-27834 คืออะไร
ตามรายการของ CISA ชื่อช่องโหว่คือ Apple Multiple Products Improper Authentication Vulnerability ผลิตภัณฑ์ที่ระบุคือ iOS, iPadOS, macOS, Safari, tvOS และ watchOS โดยคำอธิบายของ CISA อ้างหมายเลขรุ่น 10.5 ส่วนรุ่นที่ Apple แก้จริงของแต่ละระบบให้ดูตามหน้าของ Apple ในตารางด้านล่าง CISA ระบุว่าผู้โจมตีที่มีความสามารถอ่านและเขียนหน่วยความจำตามอำเภอใจอาจข้าม Pointer Authentication ได้ และจัดประเภทเป็น CWE-287
Pointer Authentication เป็นกลไกป้องกันที่ใช้ลายเซ็นกับตัวชี้ในหน่วยความจำ เพื่อให้ผู้โจมตีแก้ที่อยู่ที่โปรแกรมจะกระโดดไปได้ยากขึ้น การข้ามกลไกนี้จึงใช้ต่อกับช่องโหว่อื่นได้ ข้อนี้เป็นการอธิบายเชิงเทคนิคของเรา ไม่ใช่ข้อความของ CISA หรือ Apple
รายการ KEV ของ CVE-2024-27834 ระบุอะไรไว้
| ข้อมูลในรายการ KEV | ค่า |
|---|---|
| วันที่เพิ่ม | 4 พฤศจิกายน 2026 |
| กำหนดแก้ | 18 พฤศจิกายน 2026 |
| ใช้ในแคมเปญแรนซัมแวร์ | Unknown |
| CWE | CWE-287 |
| แนวปฏิบัติที่ CISA อ้าง | BOD 26-04 |
CISA กำหนดให้ทำตามวิธีลดความเสี่ยงของผู้ผลิต และให้ทำตามแนวปฏิบัติ BOD 26-04 ของ CISA ที่ว่าด้วยการจัดลำดับการอัปเดตความปลอดภัยตามความเสี่ยง รายการไม่ได้เล่าว่ามีการโจมตีอย่างไร กับใคร และเมื่อใด จึงไม่ควรสรุปเกินกว่านี้
Apple แก้ CVE-2024-27834 ในรุ่นไหนบ้าง
หน้าความปลอดภัยของ Apple ลงวันที่วางจำหน่าย 13 พฤษภาคม 2024 ทุกหน้า และให้เครดิต Manfred Paul ที่ทำงานกับ Zero Day Initiative ของ Trend Micro
| ผลิตภัณฑ์ | รุ่นที่แก้ |
|---|---|
| iPhone และ iPad รุ่นใหม่ | iOS 17.5 และ iPadOS 17.5 |
| iPhone 8, iPhone X และ iPad รุ่นเก่า | iOS 16.7.8 และ iPadOS 16.7.8 |
| Mac | macOS Sonoma 14.5 |
| Mac ที่ใช้ macOS Ventura หรือ Monterey | Safari 17.5 |
| Apple TV | tvOS 17.5 |
| Apple Watch Series 4 ขึ้นไป | watchOS 10.5 |
ทำไมช่องโหว่อายุกว่า 2 ปีจึงยังสำคัญ
ช่องโหว่ที่แพตช์แล้วก็ยังถูกใช้โจมตีได้ถ้าอุปกรณ์ไม่เคยอัปเดต การที่ CISA เพิ่มรายการเก่าเข้า KEV จึงเป็นสัญญาณให้ตรวจอุปกรณ์ที่ตกค้างอยู่ในองค์กร เช่น iPhone และ iPad ของพนักงานที่ไม่ได้อยู่ใน MDM เครื่อง Mac ที่ใช้ macOS รุ่นเก่า หรือ Apple TV ในห้องประชุม ซึ่งมักไม่อยู่ในรอบอัปเดตของฝ่ายไอที ข้อนี้เป็นข้อสังเกตของเรา
อีกเรื่องที่ควรรู้คือ CVE-2024-27834 ถูกแก้พร้อมกับช่องโหว่ WebKit รายการอื่นในหน้าความปลอดภัยของ Apple ชุดเดียวกัน เช่น CVE-2024-27833 และ CVE-2024-27856 ผู้ดูแลจึงไม่ต้องแยกตรวจเป็นรายช่องโหว่ เพราะอัปเดตเป็นรุ่นที่แก้แล้วก็ครอบคลุมทั้งชุด แต่ต้องดูให้ชัดว่ารุ่นของแต่ละอุปกรณ์ถึงเกณฑ์หรือไม่
สิ่งที่องค์กรควรทำเมื่อ CVE-2024-27834 เข้า KEV
- ดึงรายการอุปกรณ์ Apple จาก MDM และตรวจรุ่นของระบบปฏิบัติการ เทียบกับตารางรุ่นที่แก้ข้างต้น
- ตรวจ Mac ที่ใช้ macOS Ventura หรือ Monterey ว่า Safari เป็นรุ่น 17.5 ขึ้นไป
- แยกอุปกรณ์ที่อัปเดตไม่ได้ เช่น iPhone รุ่นเก่า ออกจากการเข้าถึงข้อมูลสำคัญ หรือวางแผนเปลี่ยนเครื่อง
- ตรวจ Apple TV และอุปกรณ์ในห้องประชุมที่มักไม่ถูกอัปเดตอัตโนมัติ
- บันทึกผลตรวจเป็นหลักฐาน และตั้งรอบตรวจรุ่นของอุปกรณ์ Apple ทุกเดือน
ติดตามข่าวช่องโหว่และการแจ้งเตือนความปลอดภัยอื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข่าว CVE-2024-27834 เป็นตัวอย่างว่าช่องโหว่เก่าที่แพตช์แล้วยังเป็นความเสี่ยง ถ้าองค์กรไม่มีคนตามตรวจเครื่องที่ตกค้าง IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
CVE-2024-27834 คืออะไร?
CVE-2024-27834 คือช่องโหว่ใน WebKit ของ Apple ที่ตามหน้าความปลอดภัยของ Apple ผู้โจมตีซึ่งอ่านและเขียนหน่วยความจำได้ตามอำเภอใจอาจข้าม Pointer Authentication ได้ ผู้ค้นพบที่ Apple ให้เครดิตคือ Manfred Paul ที่ทำงานกับ Zero Day Initiative ของ Trend Micro
CVE-2024-27834 แก้ในรุ่นไหน?
Apple แก้ CVE-2024-27834 เมื่อ 13 พฤษภาคม 2024 ใน iOS 17.5, iPadOS 17.5, macOS Sonoma 14.5, Safari 17.5, tvOS 17.5 และ watchOS 10.5 ส่วน iPhone และ iPad รุ่นเก่าได้การแก้ใน iOS 16.7.8 และ iPadOS 16.7.8 ส่วน macOS Ventura กับ Monterey ได้ผ่าน Safari 17.5
ทำไม CVE-2024-27834 เพิ่งเข้า KEV ในปี 2026?
รายการของ CISA ไม่ได้อธิบายเหตุผล ระบุเพียงวันที่เพิ่มคือ 4 พฤศจิกายน 2026 และกำหนดแก้ภายใน 18 พฤศจิกายน 2026 การเข้า KEV หมายความว่า CISA ถือว่ามีหลักฐานการถูกใช้โจมตีจริง แต่รายละเอียดของการโจมตียังไม่เปิดเผยในรายการนี้
องค์กรไทยต้องแก้ CVE-2024-27834 ตามกำหนดของ CISA หรือไม่?
กำหนด 18 พฤศจิกายน 2026 ใช้กับหน่วยงานรัฐบาลกลางสหรัฐฯ ไม่ได้บังคับองค์กรไทย แต่ KEV เป็นรายการที่หลายองค์กรใช้จัดลำดับการแก้ช่องโหว่ ควรตรวจว่าอุปกรณ์ Apple ในองค์กรอัปเดตเกิน 17.5 หรือเทียบเท่าแล้วหรือไม่
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Apple78CISA59Zero Day Initiative2Trend Micro2
- ประเทศและสถานที่
- สหรัฐอเมริกา635
- ผลิตภัณฑ์และเทคโนโลยี
- WebKit7CISA KEV26macOS52Safari13Apple TV4Apple Watch11
- กฎหมายและมาตรฐาน
- BOD 26-0419
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ