
CVE-2026-76461 Cisco Secure Email Gateway ถูกโจมตีจริง อีเมลเดียวได้สิทธิ์ root
CVE-2026-76461 ช่องโหว่ CVSS 9.8 ใน Cisco Secure Email Gateway ถูกโจมตีจริงตั้งแต่ ก.ย. 2026 Cisco ปรับรุ่นแก้ 15.5.5-014 เมื่อ 3 พ.ย. 2026
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
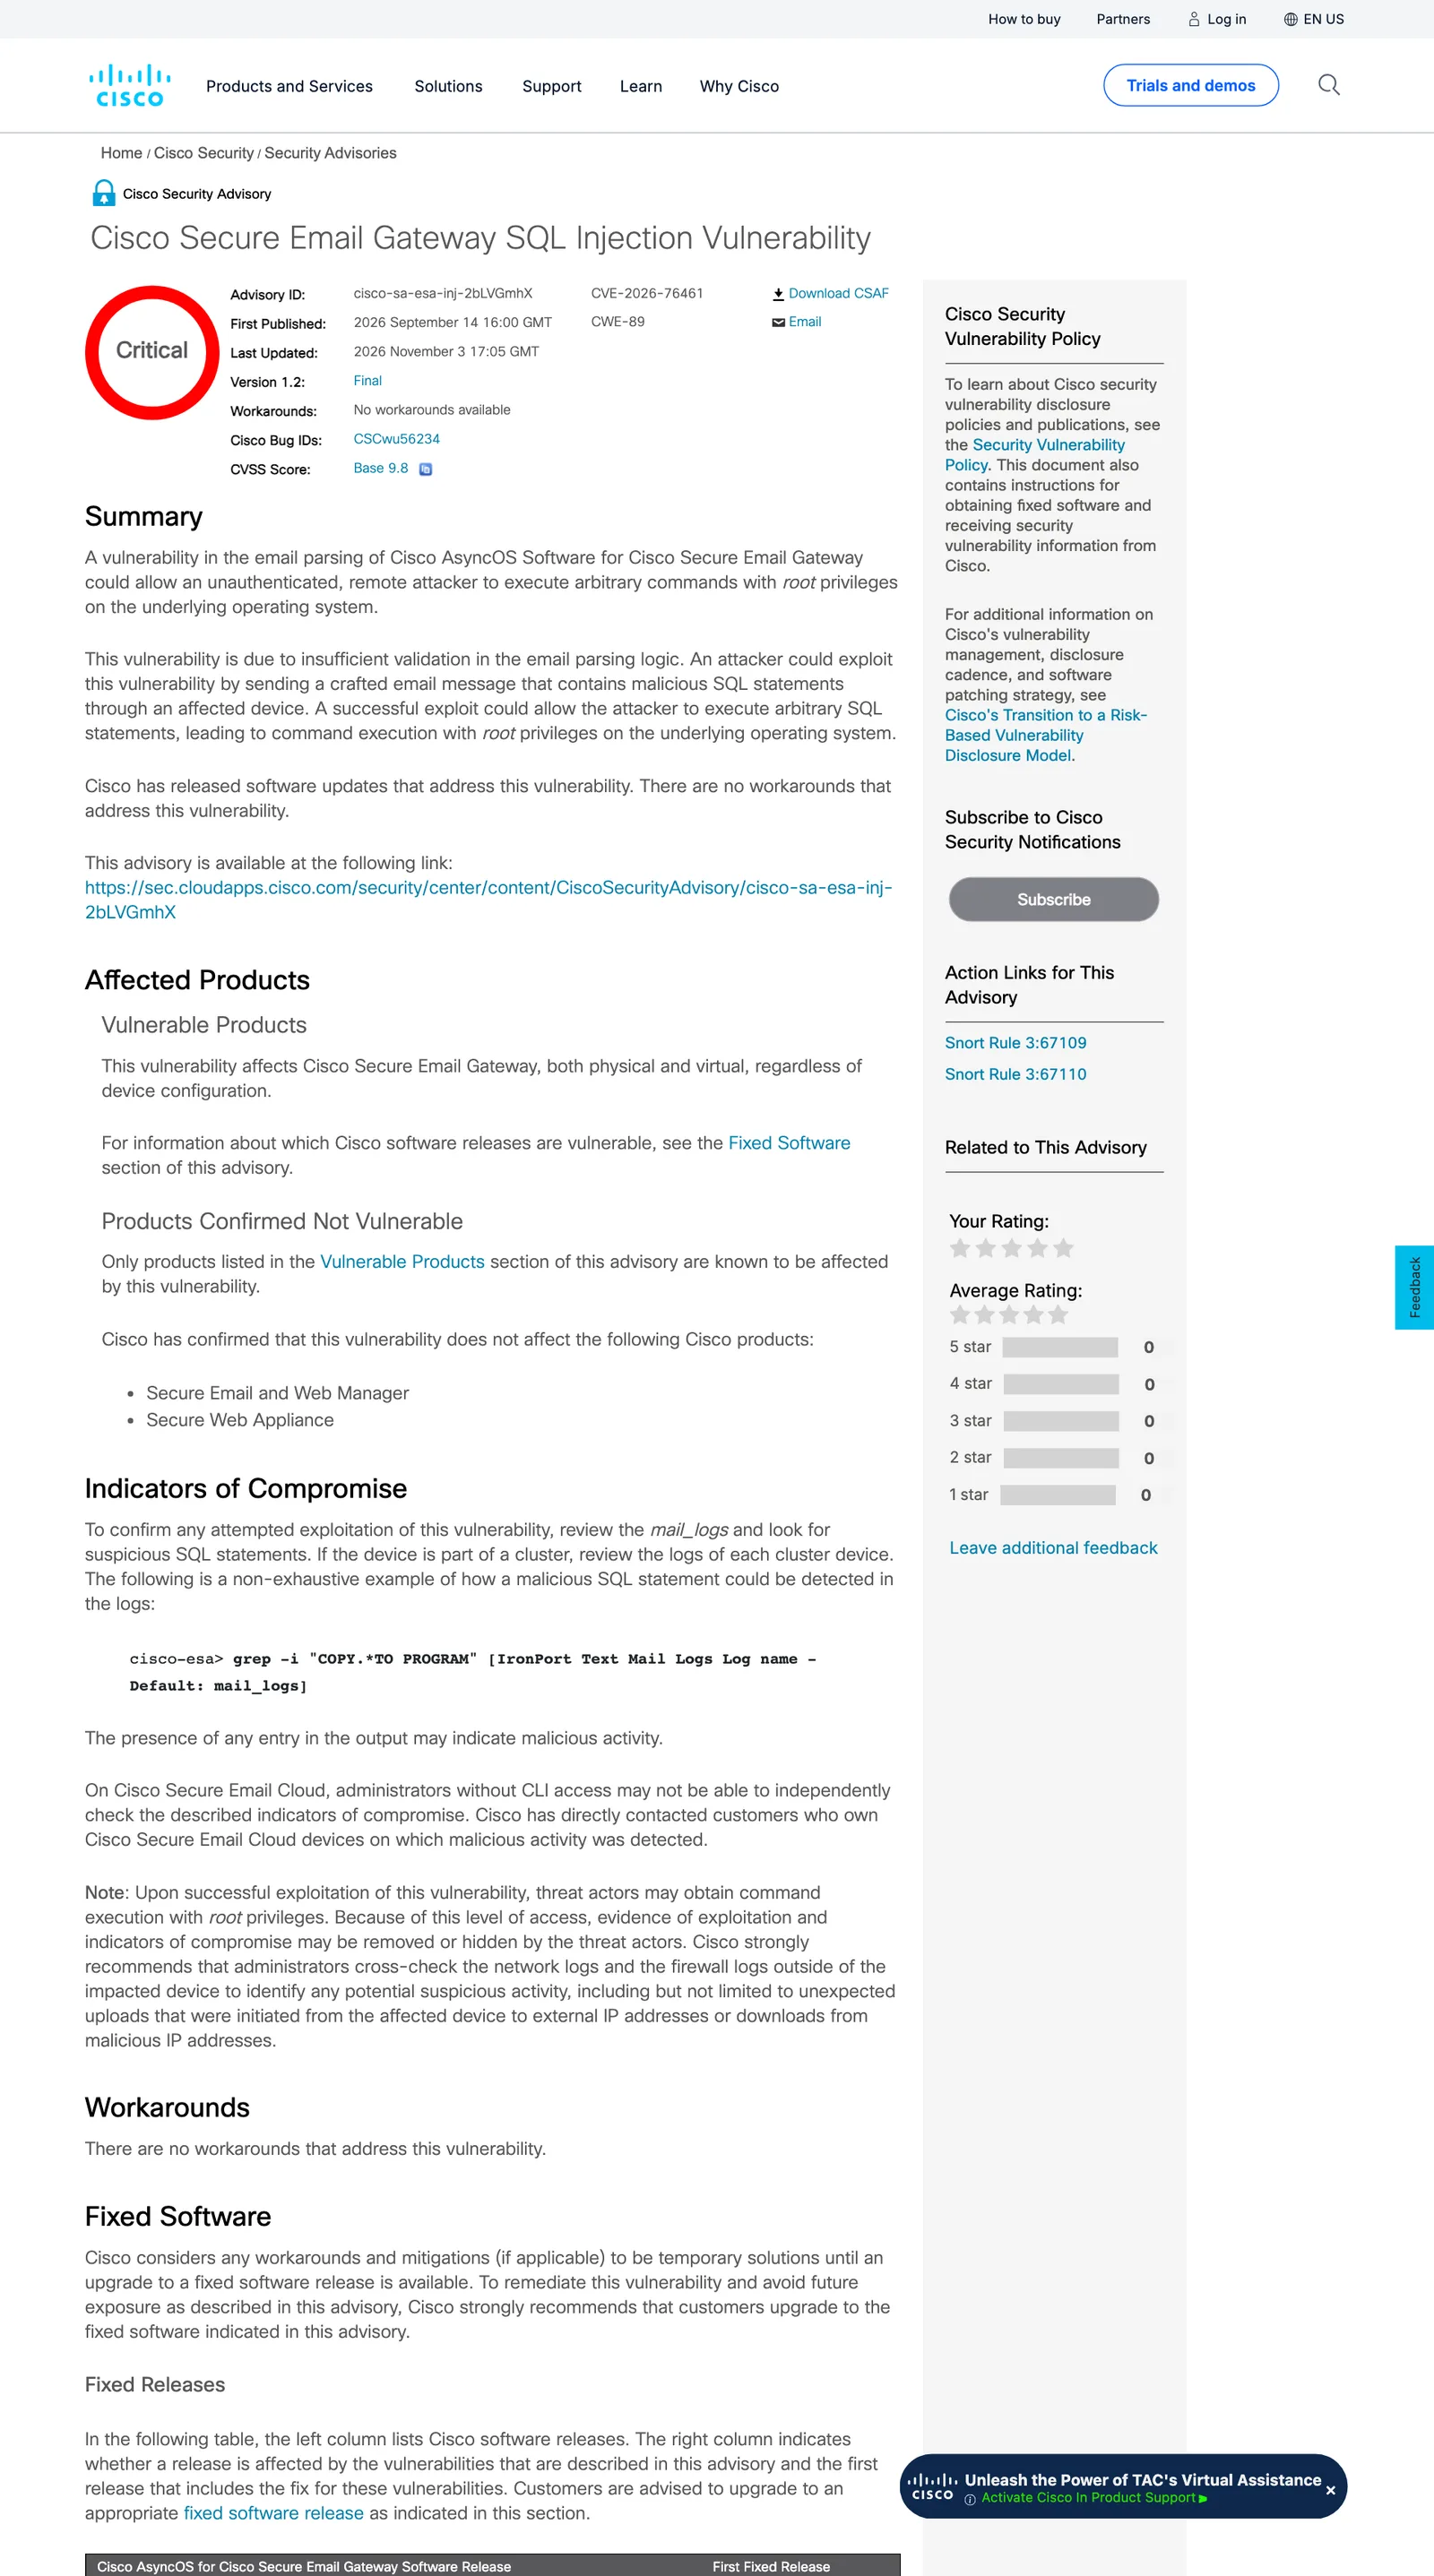
- Cisco ปรับคำเตือน CVE-2026-76461 เมื่อ 3 พฤศจิกายน 2026 (เวอร์ชัน 1.2) ช่องโหว่ระดับ Critical CVSS 9.8 ใน AsyncOS ของ Secure Email Gateway ที่ผู้โจมตีไม่ต้องล็อกอินส่งอีเมลเดียวก็รันคำสั่งระดับ root ได้
- Cisco PSIRT รู้ว่ามีการโจมตีจริงตั้งแต่ กันยายน 2026 คำเตือนฉบับแรกออกเมื่อ 14 กันยายน 2026 และไม่มีวิธีหลีกเลี่ยงอื่นนอกจากอัปเกรด
- รุ่นที่แก้คือ 15.5.5-014 (สำหรับ 15.5 และเก่ากว่า) 16.0.4-302 และ 16.5.0-780 โดย Cisco ออกรุ่น 15.5.5-014 ที่ปรับปรุงแล้วเมื่อ 31 ตุลาคม 2026 เพราะมีโค้ดเอ็กซ์พลอยต์เผยแพร่ออนไลน์
- ผู้ที่ติดตั้ง 15.5.5-014 ไปก่อนต้องตรวจด้วยคำสั่ง retroscannerstatus ว่า Retro Remediation Engine เป็นรุ่น 4.0.2 ขึ้นไป และ Cisco แนะนำให้ย้ายจากรุ่นก่อน 16.5 ไป 16.5.0-780
- Cisco ระบุว่าอัปเกรดอุปกรณ์ Secure Email Cloud ทั้งหมดเป็น 16.5.0-780 แล้ว และติดต่อลูกค้า Cloud ที่พบร่องรอยการถูกเจาะโดยตรง
Cisco ปรับคำเตือนเรื่อง CVE-2026-76461 เมื่อวันที่ 3 พฤศจิกายน 2026 ช่องโหว่ระดับ Critical คะแนน CVSS 9.8 ใน Cisco Secure Email Gateway ที่ผู้โจมตีไม่ต้องล็อกอิน ส่งอีเมลเดียวก็รันคำสั่งระดับ root ได้ Cisco PSIRT รู้ว่ามีการโจมตีจริงตั้งแต่เดือนกันยายน 2026 และต้องออกรุ่นแก้ 15.5.5-014 ฉบับปรับปรุงเมื่อ 31 ตุลาคม เพราะมีโค้ดเอ็กซ์พลอยต์เผยแพร่ออนไลน์
CVE-2026-76461 ทำงานอย่างไรและกระทบอะไร
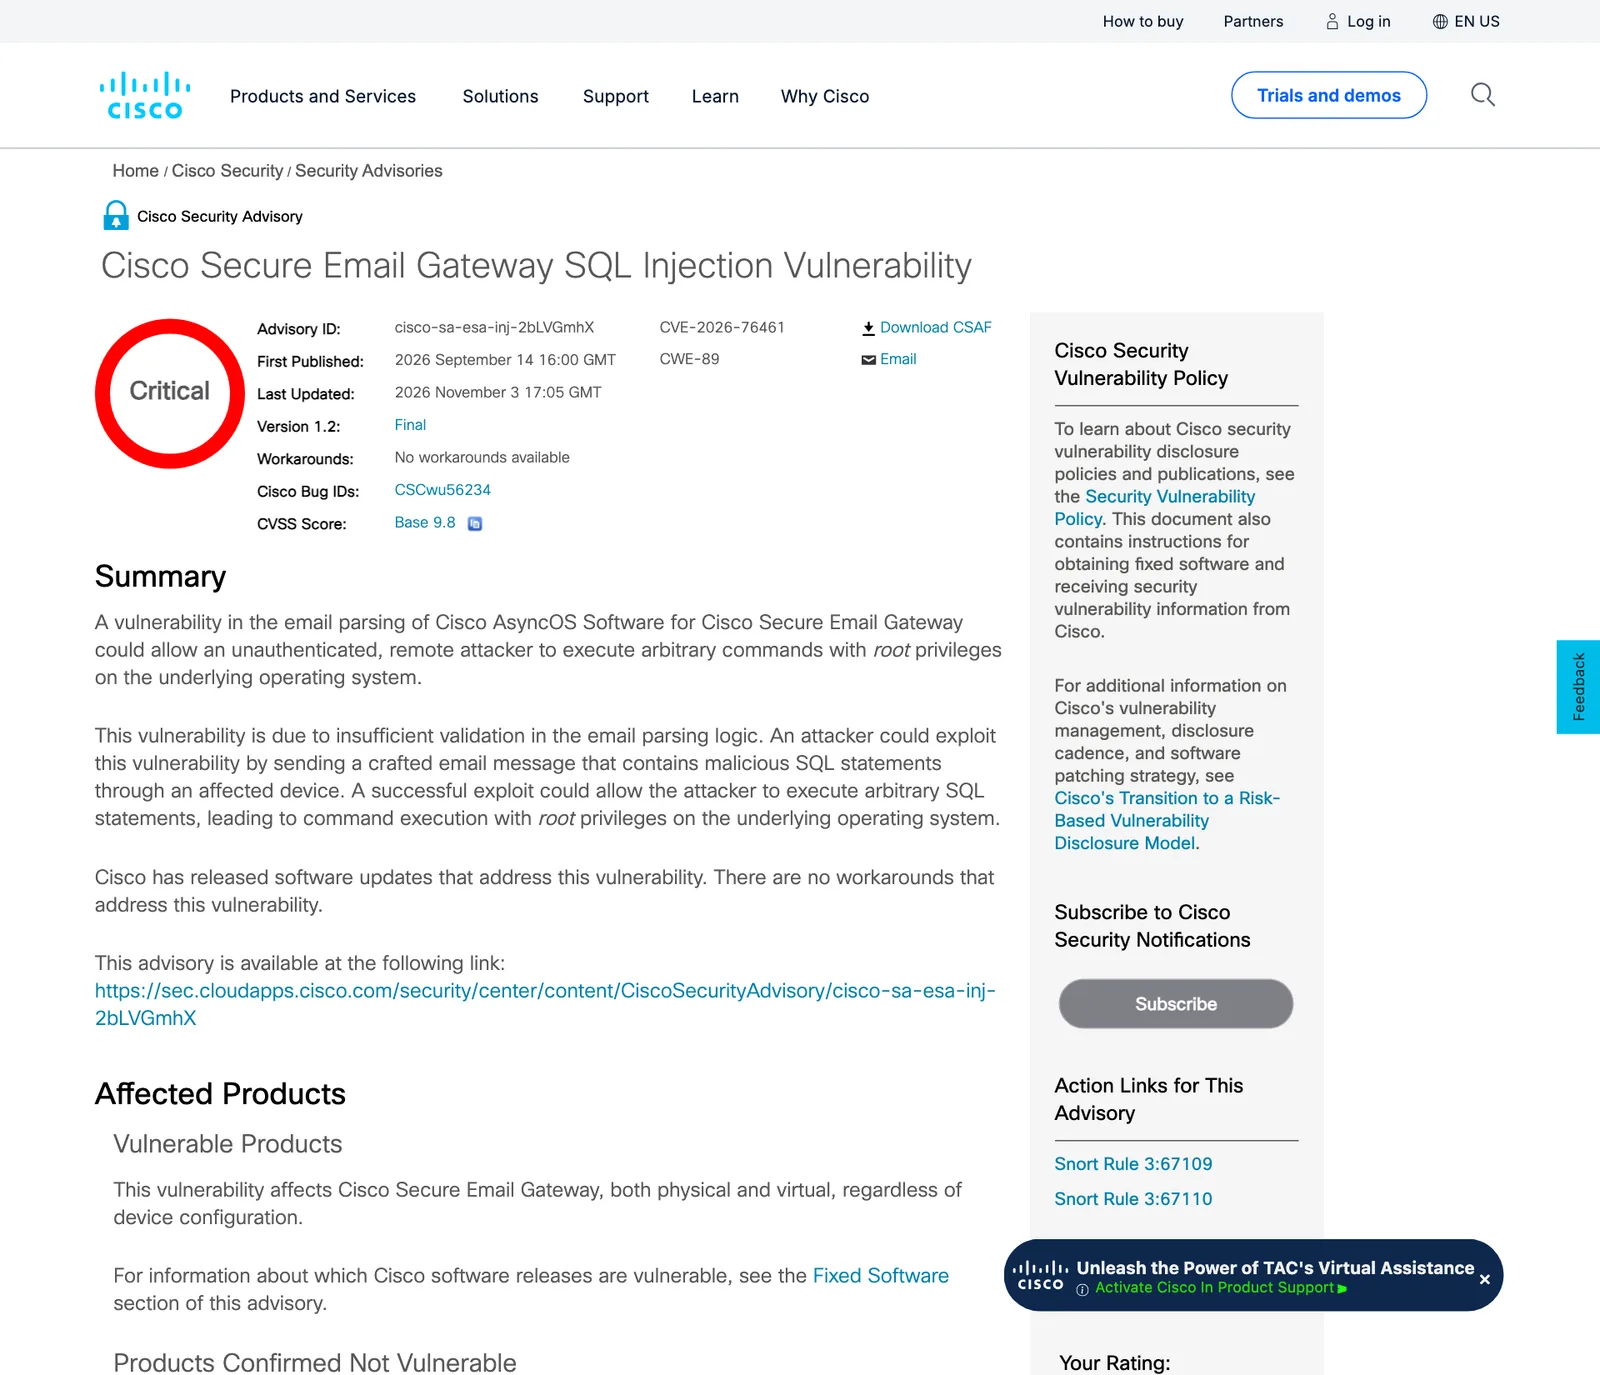
ตามคำเตือนของ Cisco ช่องโหว่อยู่ในตรรกะแยกวิเคราะห์อีเมลของ AsyncOS ที่ตรวจข้อมูลไม่เพียงพอ ผู้โจมตีส่งอีเมลที่มีคำสั่ง SQL ผ่านอุปกรณ์ได้ แล้วรันคำสั่ง SQL จนสั่งงานระดับ root บนระบบปฏิบัติการได้ ช่องโหว่กระทบ Cisco Secure Email Gateway ทั้งแบบฮาร์ดแวร์และเสมือน โดยไม่ขึ้นกับการตั้งค่าอุปกรณ์ Cisco ยืนยันว่า Secure Email and Web Manager และ Secure Web Appliance ไม่ได้รับผล และไม่มีวิธีหลีกเลี่ยงอื่นนอกจากอัปเกรด
| รายการ | ข้อมูลตามคำเตือนของ Cisco |
|---|---|
| ระดับ | Critical, CVSS 9.8, CWE-89 |
| เผยแพร่ครั้งแรก | 14 กันยายน 2026 |
| ปรับล่าสุด | 3 พฤศจิกายน 2026 (เวอร์ชัน 1.2) |
| การโจมตี | Cisco PSIRT รู้ว่ามีการโจมตีจริงตั้งแต่กันยายน 2026 |
| ที่มาของการค้นพบ | พบระหว่างแก้เคสของ Cisco TAC |
รุ่นที่แก้และสิ่งที่ต้องตรวจซ้ำสำหรับ CVE-2026-76461
| AsyncOS ที่ใช้อยู่ | รุ่นแรกที่แก้ |
|---|---|
| 15.5 และเก่ากว่า | 15.5.5-014 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
เฉพาะรุ่น 15.5.5-014 Cisco ระบุว่า เมื่อวันที่ 31 ตุลาคม ได้ออกรุ่นแก้ที่ปรับปรุงใหม่ เพราะมีข้อมูลใหม่เรื่องโค้ดเอ็กซ์พลอยต์ที่เผยแพร่ออนไลน์ ผู้ที่ติดตั้ง 15.5.5-014 ไปแล้วต้องใช้คำสั่ง retroscannerstatus ตรวจว่า Cisco Retro Remediation Engine เป็นรุ่น 4.0.2 ขึ้นไป ส่วนรุ่น 16.5.0-780 แก้ครบโดยไม่ต้องตรวจเรื่องนี้ และ Cisco แนะนำอย่างแข็งขันให้ผู้ใช้รุ่นก่อน 16.5 ย้ายไป 16.5.0-780
วิธีตรวจและกู้เครื่องที่อาจถูกเจาะด้วย CVE-2026-76461
Cisco แนะนำให้ตรวจ mail_logs หาคำสั่ง SQL ที่น่าสงสัย ตัวอย่างคือการ grep สตริง COPY ... TO PROGRAM และให้ตรวจล็อกของทุกเครื่องในคลัสเตอร์ แต่เมื่อผู้โจมตีได้สิทธิ์ root หลักฐานอาจถูกลบหรือซ่อน Cisco จึงให้ตรวจล็อกเครือข่ายและไฟร์วอลล์นอกตัวอุปกรณ์ด้วย เช่น การอัปโหลดไปยัง IP ภายนอกที่ไม่คาดคิด
ถ้าสงสัยว่าอุปกรณ์เสมือนถูกเจาะด้วย CVE-2026-76461 Cisco แนะนำให้เก็บข้อมูลนิติวิทยาศาสตร์ก่อน แล้วติดตั้ง VM ใหม่ด้วยรุ่นที่แก้ สร้างการตั้งค่าใหม่ และเปลี่ยนข้อมูลรับรองกับวัสดุเข้ารหัสทั้งหมด ส่วนเครื่องฮาร์ดแวร์ให้ติดต่อ Cisco TAC และเปิด remote access ไว้เพื่อเร่งการตรวจ
คลัสเตอร์ต้องระวังเป็นพิเศษ เพราะเครื่องในคลัสเตอร์ใช้คู่กุญแจ SSH ยืนยันตัวตนระหว่างกัน ผู้โจมตีที่เจาะได้อาจอ่านกุญแจส่วนตัวและไปเจาะสมาชิกอื่นได้ Cisco จึงแนะนำให้กู้ทุกเครื่องในคลัสเตอร์ที่มีเครื่องใดเครื่องหนึ่งถูกเจาะ
ทำไมเรื่อง CVE-2026-76461 จึงสำคัญ
อุปกรณ์กรองอีเมลอยู่ระหว่างอินเทอร์เน็ตกับระบบอีเมลภายใน และต้องรับอีเมลจากภายนอกทุกฉบับ ช่องโหว่ที่ใช้ได้ด้วยอีเมลเดียวจึงเข้าถึงได้โดยไม่ต้องมีบัญชี ข้อนี้เป็นข้อสังเกตของเรา เมื่อรวมกับการโจมตีจริงตั้งแต่เดือนกันยายนและโค้ดเอ็กซ์พลอยต์ที่เผยแพร่แล้ว องค์กรที่ยังไม่ได้อัปเดตหรือยังไม่ได้ตรวจรุ่นที่ปรับปรุงเมื่อ 31 ตุลาคมควรถือเป็นงานด่วน สำหรับเรื่องอื่นของ Secure Email Gateway ที่เข้า KEV ก่อนหน้านี้ ดูที่ข่าว Ivanti, PAN-OS และ Cisco Email Gateway
ข้อควรระวังคือคำเตือนไม่ระบุว่ามีอุปกรณ์ถูกเจาะกี่เครื่องหรือเป็นฝีมือใคร ระบุเพียงว่า Cisco ติดต่อลูกค้า Secure Email Cloud ที่พบร่องรอยโดยตรงและกำลังช่วยกู้ระบบ ผู้ดูแลที่ใช้แบบติดตั้งเองจึงต้องตรวจเองทั้งหมด และไม่ควรสรุปว่าไม่ถูกเจาะเพียงเพราะไม่พบรายการใน mail_logs เพราะ Cisco เตือนเองว่าหลักฐานอาจถูกลบได้ นอกจากนี้ Cisco แนะนำให้ส่งล็อกออกไปเก็บบนเซิร์ฟเวอร์ภายนอกและเก็บไว้นานพอสำหรับการสืบสวนย้อนหลัง
สิ่งที่องค์กรควรทำกับ Cisco Secure Email Gateway
- สำรวจว่ามี Cisco Secure Email Gateway ที่เข้าข่าย CVE-2026-76461 กี่เครื่อง รุ่น AsyncOS อะไร และอยู่ในคลัสเตอร์หรือไม่
- อัปเกรดเป็นรุ่นที่แก้ตามตาราง โดยผู้ใช้ 15.5 ตรวจ retroscannerstatus ว่าเป็น 4.0.2 ขึ้นไป และวางแผนย้ายไป 16.5.0-780
- ตรวจ mail_logs ทุกเครื่องหาคำสั่ง SQL ผิดปกติ และตรวจล็อกไฟร์วอลล์หาการเชื่อมต่อออกที่ไม่คาดคิด
- จำกัดการเข้าถึงอุปกรณ์จากอินเทอร์เน็ต แยกเครือข่ายอีเมลออกจากเครือข่ายจัดการ และปิด HTTP ของพอร์ทัลผู้ดูแล ตามคำแนะนำของ Cisco
- ถ้าสงสัยว่าถูกเจาะ ให้เก็บหลักฐานก่อน กู้ทั้งคลัสเตอร์ และเปลี่ยนข้อมูลรับรองและใบรับรองทั้งหมด
ติดตามข่าวช่องโหว่และการแจ้งเตือนความปลอดภัยอื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข่าว CVE-2026-76461 ชี้ว่าด่านรับอีเมลเป็นเป้าโจมตีและต้องมีคนตามแพตช์ตลอดเวลา Anti-Spam Gateway ของ THAI DATA CLOUD คัดกรองอีเมลขยะ ไวรัส มัลแวร์ และฟิชชิ่งทั้งขาเข้าและขาออก ใช้ได้กับเซิร์ฟเวอร์อีเมลทุกประเภทที่ใช้ SMTP และเริ่มใช้งานได้เพียงเปลี่ยน MX Record (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
CVE-2026-76461 คืออะไร?
CVE-2026-76461 คือช่องโหว่ SQL injection ในการแยกวิเคราะห์อีเมลของ Cisco AsyncOS สำหรับ Secure Email Gateway ตามคำเตือนของ Cisco ผู้โจมตีที่ไม่ต้องยืนยันตัวตนส่งอีเมลที่มีคำสั่ง SQL ผ่านอุปกรณ์ แล้วรันคำสั่งระดับ root บนระบบปฏิบัติการได้ คะแนน CVSS 9.8
CVE-2026-76461 ถูกโจมตีจริงหรือไม่?
ถูกโจมตีจริง Cisco PSIRT ระบุในคำเตือนว่ารู้เรื่องการโจมตีจริงตั้งแต่เดือนกันยายน 2026 และวันที่ 31 ตุลาคมมีการออกรุ่นแก้ที่ปรับปรุงเพราะมีโค้ดเอ็กซ์พลอยต์เผยแพร่ออนไลน์ คำเตือนไม่ระบุตัวผู้โจมตีหรือจำนวนอุปกรณ์
CVE-2026-76461 แก้ในรุ่นไหน?
แก้ในรุ่น 15.5.5-014 สำหรับ AsyncOS 15.5 และเก่ากว่า รุ่น 16.0.4-302 สำหรับ 16.0 และรุ่น 16.5.0-780 สำหรับ 16.5 Cisco แนะนำให้ผู้ใช้รุ่นก่อน 16.5 ย้ายไป 16.5.0-780 และไม่มีวิธีหลีกเลี่ยงอื่นที่ใช้แทนการอัปเกรดได้
ตรวจอย่างไรว่า Cisco Secure Email Gateway ถูกโจมตีด้วย CVE-2026-76461?
Cisco แนะนำให้ตรวจ mail_logs หาคำสั่ง SQL ที่น่าสงสัย เช่นค้นสตริง COPY ... TO PROGRAM ด้วย grep และตรวจทุกเครื่องในคลัสเตอร์ แต่ผู้โจมตีที่ได้ root อาจลบหลักฐานได้ จึงต้องตรวจล็อกไฟร์วอลล์และเครือข่ายภายนอกอุปกรณ์ด้วย
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Cisco28
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ