
ARTEX AI ถูกใช้เจาะบริษัทญี่ปุ่นเป็นแคมเปญ GMO พบบริษัทเป้าที่ข้อมูลรั่วแล้ว 8 ราย
GMO Cybersecurity by Ierae ยืนยัน 19 ต.ค. 2026 ว่าผู้โจมตีใช้ ARTEX AI เจาะบริษัทญี่ปุ่น เซิร์ฟเวอร์หนึ่งเล็งราว 20 บริษัท บริษัทเป้า 8 รายแจ้งข้อมูลรั่วแล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- GMO Cybersecurity by Ierae ประกาศเมื่อ 19 ตุลาคม 2026 ว่าตรวจพบ ARTEX ระบบทดสอบเจาะระบบอัตโนมัติด้วย AI บนเซิร์ฟเวอร์ต้นทางของการบุกรุกบริษัทญี่ปุ่น ยืนยันสิ่งที่ประเมินไว้จากล็อกเมื่อ 15 ตุลาคม
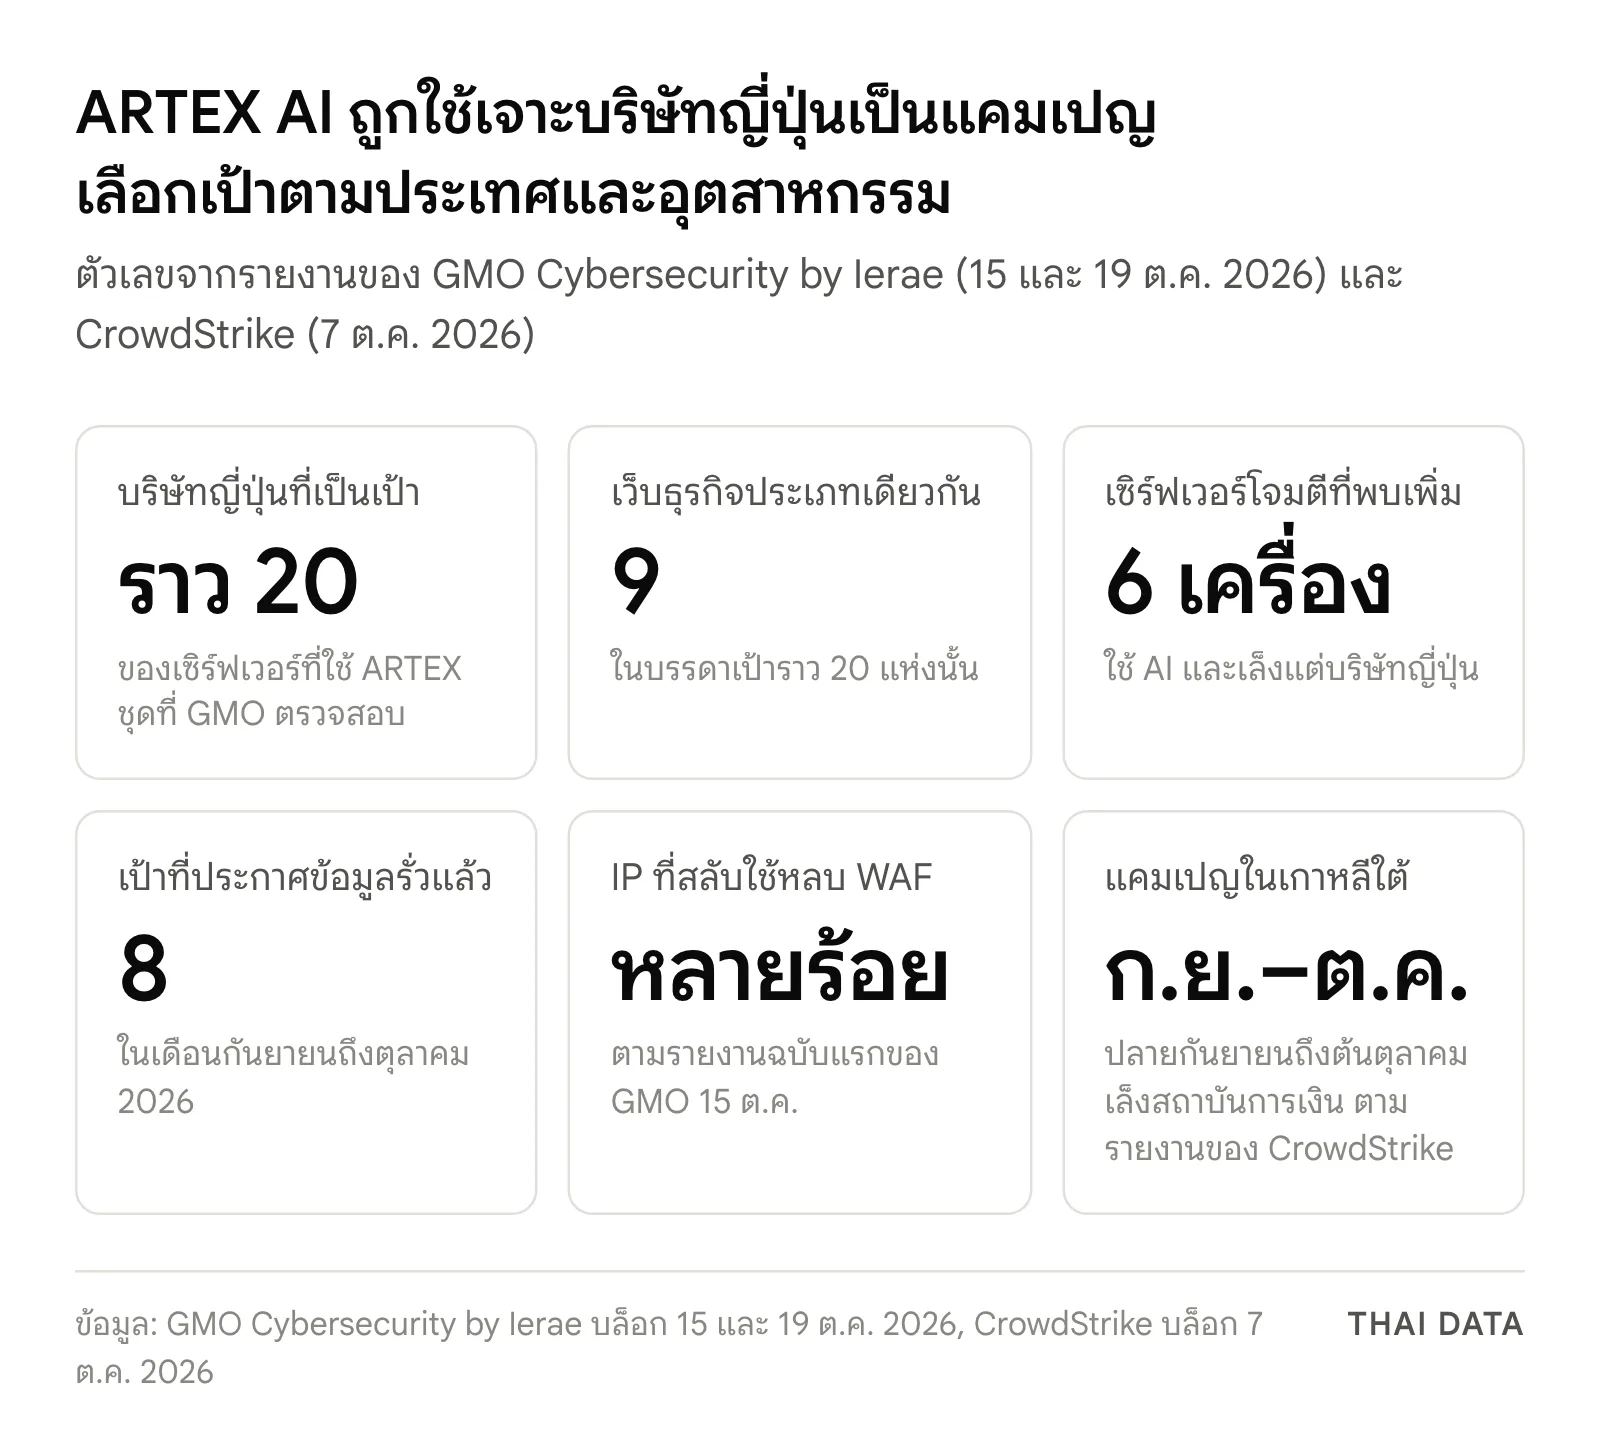
- เซิร์ฟเวอร์ที่ใช้ ARTEX AI ชุดที่ตรวจสอบเล็งบริษัทญี่ปุ่นราว 20 แห่ง ในจำนวนนี้ 9 แห่งเป็นเว็บไซต์ของธุรกิจประเภทเดียวกัน และ GMO ยังพบเซิร์ฟเวอร์โจมตีที่ใช้ AI เล็งญี่ปุ่นเพิ่มอีก 6 เครื่อง
- ในบรรดาบริษัทญี่ปุ่นที่ GMO ยืนยันว่าตกเป็นเป้า มี 8 รายที่ประกาศข้อมูลรั่วไปแล้วในเดือนกันยายนถึงตุลาคม 2026 GMO ส่งข้อมูลให้หน่วยงานบังคับใช้กฎหมายแล้วแต่ไม่เปิดเผยชื่อบริษัท
- CrowdStrike รายงานเมื่อ 7 ตุลาคม ว่า ARTEX เป็นเครื่องมือโอเพนซอร์สที่พัฒนาในจีน และถูกใช้เจาะสถาบันการเงินเกาหลีใต้ช่วงปลายกันยายนถึงต้นตุลาคม โดยใช้ DeepSeek v4.1-flash เป็นโมเดลหลัก
GMO Cybersecurity by Ierae บริษัทความปลอดภัยไซเบอร์ของญี่ปุ่น ยืนยันเมื่อวันที่ 19 ตุลาคม 2026 ว่าการบุกรุกบริษัทญี่ปุ่นที่เกิดถี่ขึ้นช่วงนี้ใช้ ARTEX AI ระบบทดสอบเจาะระบบอัตโนมัติที่ขับเคลื่อนด้วย AI เป็นเครื่องมือโจมตี เซิร์ฟเวอร์ชุดหนึ่งเล็งบริษัทญี่ปุ่นราว 20 แห่ง และบริษัทที่ตกเป็นเป้า 8 รายประกาศข้อมูลรั่วไปแล้วในเดือนกันยายนถึงตุลาคม
ผลนี้ยืนยันสิ่งที่ GMO ประเมินไว้เมื่อ 15 ตุลาคมจากล็อกทางนิติวิทยาศาสตร์ดิจิทัล (forensic log) ว่าผู้โจมตีน่าจะใช้ AI และตรงกับที่ CrowdStrike รายงานเมื่อ 7 ตุลาคมว่า ARTEX ถูกใช้เจาะสถาบันการเงินในเกาหลีใต้ เป็นสัญญาณว่า AI agent ที่สร้างมาเพื่อทดสอบเจาะระบบกำลังถูกใช้โจมตีองค์กรจริงเป็นชุด ๆ ทีละประเทศและทีละอุตสาหกรรม
เซิร์ฟเวอร์ที่ใช้ ARTEX AI เล็งบริษัทญี่ปุ่นราว 20 แห่ง
ศูนย์รับมืออาชญากรรมไซเบอร์ของ GMO (GMOサイバー犯罪対策センター) ตรวจโครงสร้างพื้นฐานต้นทางการโจมตี (attack infrastructure) ในเหตุบุกรุกที่เล็งบริษัทญี่ปุ่น แล้วยืนยันได้ว่ามีการใช้ ARTEX ภาพที่ GMO เผยแพร่ประกอบรายงานเป็นหน้าเข้าสู่ระบบของ ARTEX ซึ่งข้อความบนหน้าจอเป็นภาษาจีน
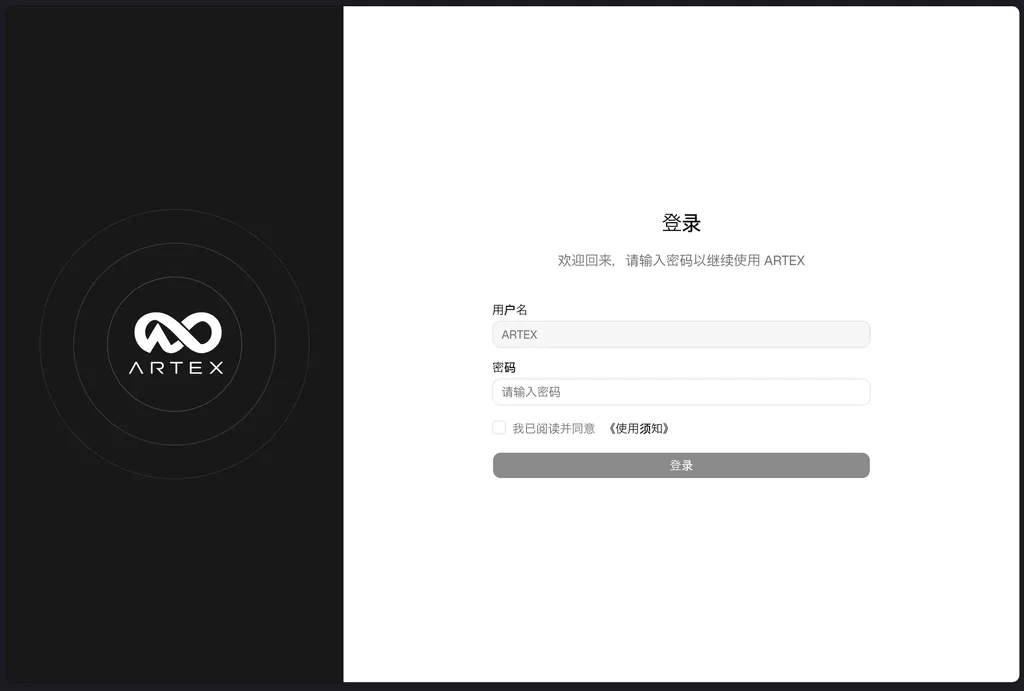
GMO ทำงานร่วมกับหน่วยงานภายนอก และพบว่าเท่าที่สังเกตได้ เซิร์ฟเวอร์ ARTEX AI ชุดนี้เล็งเป้าเกือบเฉพาะในญี่ปุ่น เป้าหมายคือบริษัทญี่ปุ่นราว 20 แห่ง ในจำนวนนี้ 9 แห่งเป็นเว็บไซต์ของธุรกิจประเภทเดียวกัน เมื่อนำไปรวมกับผลของ CrowdStrike GMO สรุปว่าผู้โจมตีทำแคมเปญที่เลือกประเทศและอุตสาหกรรมไว้ก่อน และเตรียมเครื่องโจมตีแยกสำหรับแต่ละแคมเปญ
GMO ส่งข้อมูลเหล่านี้ให้หน่วยงานบังคับใช้กฎหมายแล้วเพื่อป้องกันความเสียหายเพิ่ม และระบุว่ากำลังตรวจสอบต่อว่าผู้โจมตีเล็งเฉพาะญี่ปุ่นกับเกาหลีใต้ หรือโจมตีประเทศอื่นด้วย
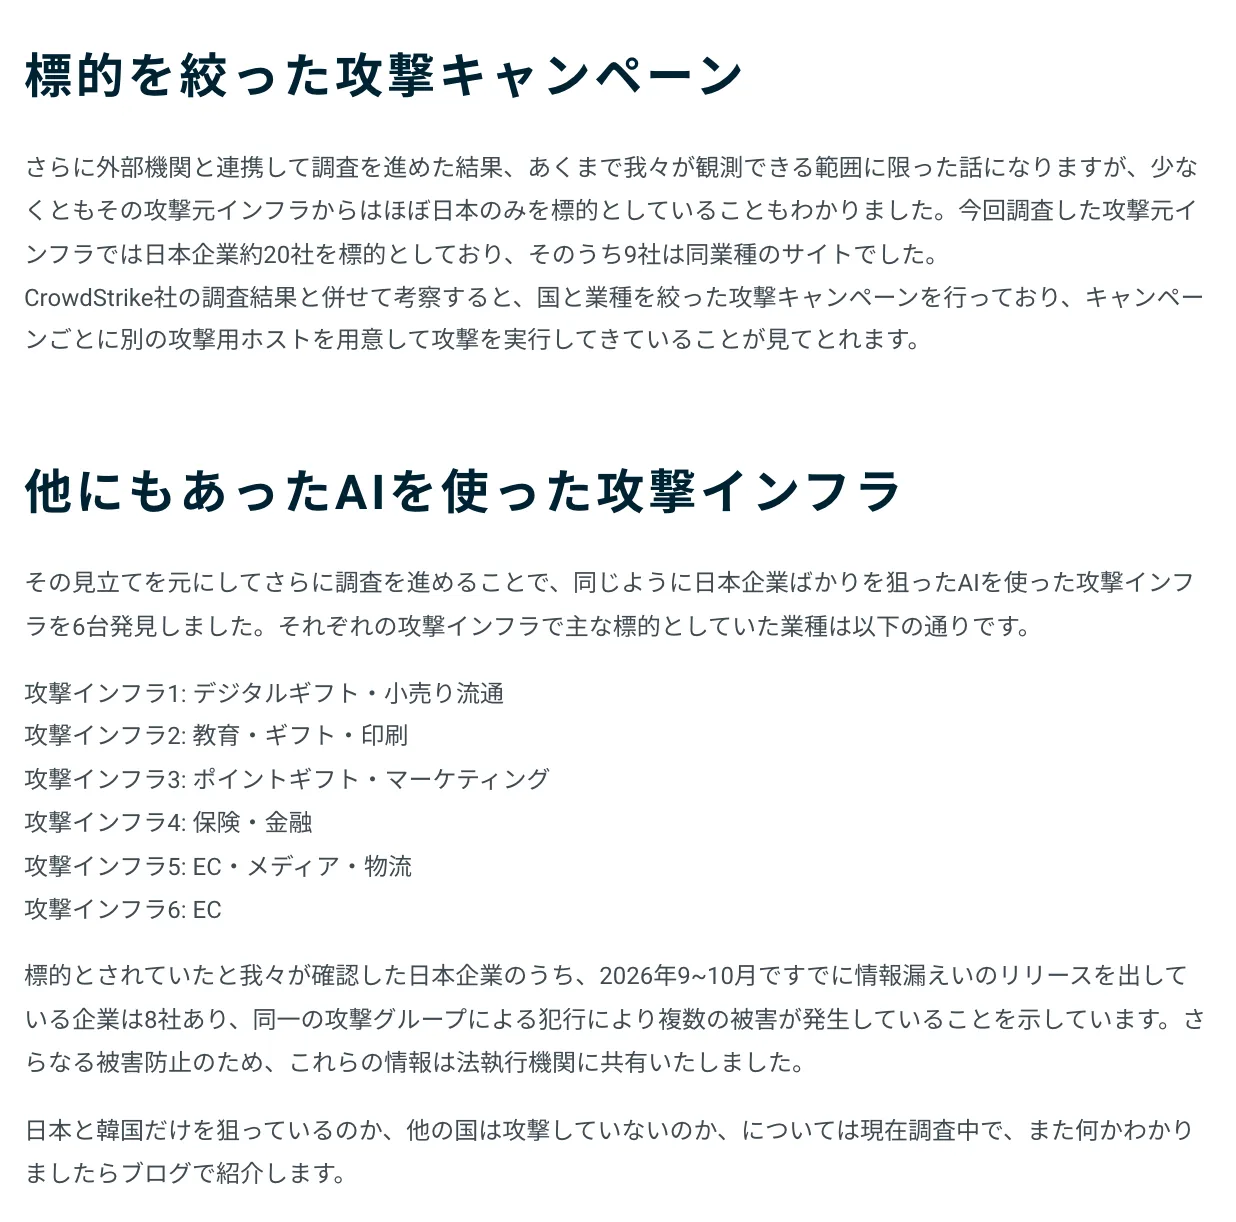
พบเซิร์ฟเวอร์ที่ใช้ AI โจมตีญี่ปุ่นเพิ่มอีก 6 เครื่อง
เมื่อตั้งสมมติฐานว่าผู้โจมตีแยกเครื่องตามแคมเปญ GMO จึงค้นต่อและพบเซิร์ฟเวอร์โจมตีที่ใช้ AI และเล็งแต่บริษัทญี่ปุ่นเช่นเดียวกันอีก 6 เครื่อง แต่ละเครื่องมีกลุ่มธุรกิจที่เป็นเป้าหลักต่างกัน
| เซิร์ฟเวอร์โจมตี | ธุรกิจที่เป็นเป้าหลักตามรายงานของ GMO |
|---|---|
| เครื่องที่ 1 | บัตรของขวัญดิจิทัล ค้าปลีกและการกระจายสินค้า |
| เครื่องที่ 2 | การศึกษา ของขวัญ และการพิมพ์ |
| เครื่องที่ 3 | ของขวัญแบบแต้มสะสม และการตลาด |
| เครื่องที่ 4 | ประกันภัย และการเงิน |
| เครื่องที่ 5 | อีคอมเมิร์ซ สื่อ และโลจิสติกส์ |
| เครื่องที่ 6 | อีคอมเมิร์ซ |
GMO ระบุว่าในบรรดาบริษัทญี่ปุ่นที่ยืนยันได้ว่าตกเป็นเป้า มี 8 รายที่ออกประกาศข้อมูลรั่วไปแล้วในเดือนกันยายนถึงตุลาคม 2026 แสดงว่ากลุ่มผู้โจมตีกลุ่มเดียวสร้างความเสียหายให้หลายบริษัท แต่ GMO ไม่ได้เปิดเผยชื่อทั้ง 8 ราย
ARTEX AI คืออะไร: ข้อมูลจาก CrowdStrike กรณีธนาคารเกาหลีใต้
รายงานของ CrowdStrike เมื่อ 7 ตุลาคม 2026 อธิบายว่า ARTEX เป็นเครื่องมือทดสอบเจาะระบบแบบ agentic AI ที่เปิดเป็นโอเพนซอร์สไม่นานมานี้และพัฒนาในจีน ผู้โจมตีใช้มันร่วมกับโมเดลภาษาขนาดใหญ่ (LLM) ในแคมเปญที่เล็งสถาบันการเงินเกาหลีใต้ตั้งแต่ปลายเดือนกันยายนถึงต้นเดือนตุลาคม และมีข้อมูลถูกดึงออกไป
CrowdStrike พบไดเรกทอรีที่เปิดค้างไว้บนเซิร์ฟเวอร์ของผู้โจมตี ภายในมีประวัติการใช้ Claude Code ไฟล์ตั้งค่าของ ARTEX และไฟล์หน่วยความจำของ Claude ข้อมูลเหล่านี้ชี้ว่าเครื่องที่รัน ARTEX AI ใช้ DeepSeek v4.1-flash เป็นโมเดลหลัก และผู้โจมตีใช้ GLM-5.3 ของ Zhipu AI กับ Grok 4.6 เสริมในเซสชัน Claude Code อื่น ๆ ผู้โจมตียังถาม Claude ว่าข้อมูลที่รั่วจากเกาหลีมักถูกนำไปขายที่ไหน
CrowdStrike ยังไม่ผูกการโจมตีด้วย ARTEX AI ในเกาหลีใต้กับกลุ่มผู้โจมตีที่มีชื่ออยู่แล้ว แต่ประเมินด้วยความมั่นใจระดับปานกลางว่าผู้โจมตีน่าจะพูดภาษาจีนและมีแรงจูงใจด้านเงิน จากการใช้เครื่องมือที่พัฒนาในจีนและคำสั่ง (prompt) ภาษาจีนที่พบ บริษัทสรุปว่าเครื่องมือ AI ทำให้ผู้โจมตีที่หวังเงินเจาะได้หลายองค์กรในเวลาสั้น
ผู้โจมตีด้วย ARTEX AI หลบ WAF และหาช่องโหว่ที่ CVE ไม่ได้บอก
รายงานฉบับแรกของ GMO เมื่อ 15 ตุลาคม เขียนจากเหตุจำนวนมากที่ลูกค้าขอให้ช่วย และชี้จุดอ่อน 3 ข้อของการป้องกันแบบพื้นฐาน
- ช่องโหว่เงา (shadow vulnerability) ประกาศ CVE ระบุรุ่นที่ได้รับผลกระทบ แต่รุ่นอื่นที่ไม่ได้อยู่ในประกาศอาจโดนด้วย โดยเฉพาะรุ่นที่หมดระยะซัพพอร์ตซึ่งไม่มีใครตรวจ ผู้โจมตีใช้ AI ไล่ซอร์สโค้ดทุกรุ่นจากข้อมูล CVE เพื่อหาจุดเหล่านี้ได้ง่าย
- การตรวจจากภายนอกไม่เท่ากับการโจมตี ระบบจัดการพื้นผิวการโจมตี (ASM) มักบอกรุ่นซอฟต์แวร์จากภายนอกไม่ได้และต้องตรวจแบบไม่ทำให้ระบบล่ม แต่ผู้โจมตีแค่ยิงโค้ดโจมตีเข้าไปโดยไม่สนเรื่องเหล่านี้
- การเลี่ยง WAF ในการโจมตีชุดนี้ ผู้โจมตีสลับไปใช้ IP ใหม่เมื่อจำนวนคำขอจาก IP เดิมเกือบถึงเกณฑ์ที่ WAF จะบล็อก รวมแล้วหลายร้อย IP และใช้เทคนิคที่ศึกษากฎของ WAF มาก่อน
GMO ระบุว่าจากงานวิจัยที่แยกการโจมตีของคนกับ AI จากล็อก การโจมตีชุดนี้ "ใช้ AI แทบจะแน่นอน" ก่อนจะยืนยันว่าเป็น ARTEX AI ในรายงานวันที่ 19 ตุลาคม และวิเคราะห์ว่าเหตุที่เกิดถี่ไม่ใช่เพราะ AI ทำให้ใครก็โจมตีได้เท่านั้น แต่ผู้โจมตีที่ชำนาญใช้ AI เจาะช่องว่างระหว่างฝั่งรุกกับฝั่งรับอย่างเป็นระบบ บทความเดียวกันยังเปิดด้วยคำขอโทษกรณีข้อมูลรั่วของ GMOリサーチ&AI บริษัทในเครือ โดยยืนยันว่าระบบของ GMO Cybersecurity แยกจากกันโดยสิ้นเชิง
ทำไมเรื่องนี้สำคัญ
ญี่ปุ่นมีประกาศข้อมูลรั่วจากหลายบริษัทในช่วงนี้ เช่นห้างฮันคิวฮันชิน Nifty และผู้ให้บริการอีเมล Cuenote รายงานของ GMO ชี้ว่าบริษัทญี่ปุ่นหลายรายที่ข้อมูลรั่วในระลอกนี้เสียหายจากกลุ่มผู้โจมตีกลุ่มเดียวกันที่ใช้ AI แต่เพราะ GMO ไม่ได้ระบุชื่อบริษัททั้ง 8 ราย จึงยังสรุปไม่ได้ว่าเหตุใดเกี่ยวกับ ARTEX AI บ้าง
ประเด็นใหญ่กว่าคือความเร็ว เครื่องมือแบบ ARTEX AI ทำงานทดสอบเจาะระบบได้เอง (autonomous) และ GMO พบว่าผู้โจมตีแยกแคมเปญตามประเทศและอุตสาหกรรม โดยแต่ละแคมเปญใช้เครื่องโจมตีของตัวเอง GMO ยังเขียนว่าเมื่อเจอการโจมตีอัตโนมัติด้วย AI ลำดับความสำคัญตามคะแนน CVSS ไม่มีความหมาย ระบบมีแค่ถูกเจาะหรือไม่ถูกเจาะ และเตือนองค์กรที่คิดว่ามี WAF แล้วไม่ต้องรีบแพตช์ให้ระวัง
สิ่งที่องค์กรไทยควรทำ
- อย่าใช้ WAF แทนการแพตช์ ติดแพตช์ระบบที่เปิดสู่อินเทอร์เน็ตตามรอบ และทบทวนกฎของ WAF ให้จับรูปแบบคำขอเดียวกันที่กระจายมาจากหลาย IP ไม่ใช่นับต่อ IP อย่างเดียว
- ตรวจรุ่นซอฟต์แวร์จากภายใน ทำบัญชีรุ่นของทุกระบบที่เปิดสู่ภายนอก ยกเลิกหรือแยกรุ่นที่หมดระยะซัพพอร์ต เพราะช่องโหว่ในรุ่นเหล่านี้อาจไม่มีวันอยู่ในประกาศ CVE
- ค้นล็อกย้อนหลังตั้งแต่ปลายกันยายน หา IP พร็อกซีและ IP ของผู้โจมตีที่ CrowdStrike เผยแพร่ในรายงาน ARTEX AI และดูการสแกนหรือยิงคำขอผิดปกติที่ต่อเนื่องจนผิดวิสัยคน
- บริษัทญี่ปุ่นในไทยและธุรกิจกลุ่มเสี่ยง เช่น อีคอมเมิร์ซ บัตรของขวัญและแต้มสะสม ประกันภัย การเงิน โลจิสติกส์ ควรถามบริษัทแม่และผู้ให้บริการระบบว่าได้รับแจ้งเตือนจาก GMO หรือหน่วยงานญี่ปุ่นหรือไม่ และซ้อมแผนรับมือข้อมูลรั่ว
- ใช้ AI ฝั่งป้องกันด้วย GMO ระบุว่าฝ่ายป้องกันไม่มีทางเลือกอื่นนอกจากใช้ AI อย่างเต็มที่เช่นกัน ให้ทีมความปลอดภัยทดสอบเจาะระบบของตัวเองด้วยเครื่องมืออัตโนมัติก่อนผู้โจมตีจะทำ ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ARTEX AI คืออะไร?
ARTEX AI หรือ ARTEX เป็นระบบทดสอบเจาะระบบ (penetration testing) แบบอัตโนมัติที่ใช้ AI agent ทำงานเอง CrowdStrike ระบุว่าเป็นเครื่องมือโอเพนซอร์สที่พัฒนาในจีนและเพิ่งเปิดตัว การทดสอบเจาะระบบตามปกติทำเพื่อหาจุดอ่อนของระบบตัวเอง แต่ GMO และ CrowdStrike พบผู้โจมตีนำ ARTEX ไปใช้เจาะบริษัทในญี่ปุ่นและเกาหลีใต้
ARTEX AI ถูกใช้โจมตีบริษัทญี่ปุ่นกี่แห่ง?
GMO Cybersecurity by Ierae ระบุเมื่อ 19 ตุลาคม 2026 ว่าเซิร์ฟเวอร์ที่ใช้ ARTEX AI ชุดที่ตรวจสอบเล็งบริษัทญี่ปุ่นราว 20 แห่ง และยังพบเซิร์ฟเวอร์โจมตีที่ใช้ AI อีก 6 เครื่องที่เล็งแต่บริษัทญี่ปุ่นเช่นกัน ในบรรดาบริษัทที่ยืนยันว่าตกเป็นเป้า มี 8 รายที่ประกาศข้อมูลรั่วแล้วในเดือนกันยายนถึงตุลาคม
ใครอยู่เบื้องหลังการโจมตีด้วย ARTEX AI?
ยังไม่มีการระบุชื่อกลุ่มผู้โจมตี CrowdStrike ประเมินด้วยความมั่นใจระดับปานกลางว่าผู้ใช้ ARTEX AI โจมตีสถาบันการเงินเกาหลีใต้น่าจะพูดภาษาจีนและมีแรงจูงใจด้านเงิน ส่วน GMO อนุมานว่าเป็นวิธีเดียวกันกับที่ใช้โจมตีญี่ปุ่น และระบุว่าบริษัทหลายรายเสียหายจากฝีมือกลุ่มเดียวกัน
องค์กรไทยควรป้องกันการโจมตีแบบ ARTEX AI อย่างไร?
ติดแพตช์ระบบที่เปิดสู่อินเทอร์เน็ตแม้จะมี WAF อยู่หน้าระบบ ตรวจรุ่นซอฟต์แวร์จากภายในแทนการดูจากภายนอกอย่างเดียว เลิกใช้รุ่นที่หมดระยะซัพพอร์ต ตั้งกฎตรวจจับการยิงคำขอที่กระจายไปหลาย IP และค้นล็อกย้อนหลังหา IP ที่ CrowdStrike เผยแพร่ในรายงาน ARTEX AI
แหล่งอ้างอิง
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 — GMO Cybersecurity by Ierae (GMOサイバーセキュリティ byイエラエ)
- 相次ぐ不正アクセスに備える3つのポイント — GMO Cybersecurity by Ierae (GMOサイバーセキュリティ byイエラエ)
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance — CrowdStrike
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CrowdStrike2DeepSeek8
- ประเทศและสถานที่
- ญี่ปุ่น115จีน172เกาหลีใต้54
- ผลิตภัณฑ์และเทคโนโลยี
- Claude Code12Claude22
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ