
ข้อมูลรั่วในญี่ปุ่นวันเดียว 3 บริษัท ห้างฮันคิว 1.26 ล้าน Nifty 5.4 แสน Cuenote 9 ล้าน
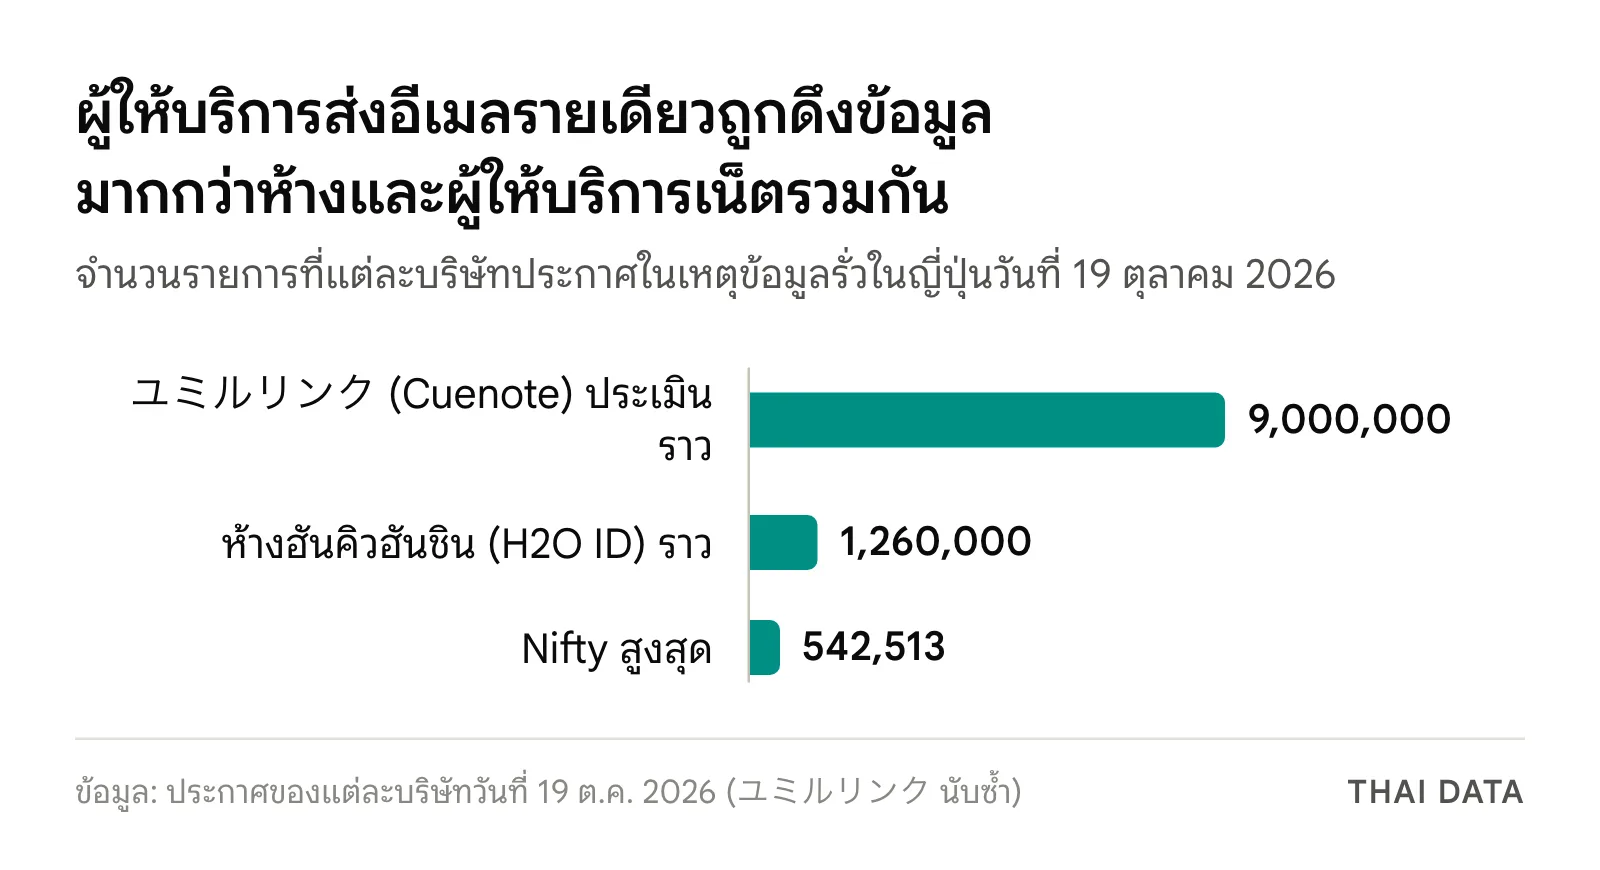
ข้อมูลรั่วในญี่ปุ่นวันที่ 19 ต.ค. 2026: ห้างฮันคิวฮันชินรั่ว 1.26 ล้านราย Nifty เสี่ยง 542,513 ราย และผู้ให้บริการส่งอีเมล Cuenote ถูกดึงข้อมูลราว 9 ล้านรายการ
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- ในเหตุข้อมูลรั่วในญี่ปุ่นรอบนี้ H2O Retailing แจ้งเมื่อ 19 ตุลาคม 2026 ว่าข้อมูลส่วนบุคคลของสมาชิก H2O ID ของห้างฮันคิวฮันชินราว 1.26 ล้านราย รั่ว หลังพบการเจาะระบบผ่านเว็บจองตั้งแต่ 16 ตุลาคม
- Nifty ผู้ให้บริการอินเทอร์เน็ตตรวจพบการเจาะระบบจัดการใบสมัครเวลาราว 10:20 น. ของวันที่ 19 ตุลาคม ข้อมูลลูกค้าที่สมัครตั้งแต่ปี 2019 เสี่ยงรั่วสูงสุด 542,513 ราย
- ユミルリンク (Yumil Link) ผู้ให้บริการส่งอีเมล Cuenote แจ้งตลาดหลักทรัพย์ว่าผู้บุกรุกใช้ช่องโหว่โปรแกรมขโมยข้อมูลยืนยันตัวตนของพนักงาน แล้วดึงข้อมูลจาก 5 ระบบ รวมราว 9 ล้านรายการ
- กระทรวงกิจการภายในและการสื่อสารของญี่ปุ่นเตือนเมื่อ 9 และ 13 ตุลาคม ว่าเหตุข้อมูลรั่วในญี่ปุ่นเกิดต่อเนื่อง และ NICT พบการโจมตีเซิร์ฟเวอร์ด้วยข้อมูลจากการแกะแอปที่เปิดให้ดาวน์โหลด
เหตุข้อมูลรั่วในญี่ปุ่นลามหนักขึ้นเมื่อวันที่ 19 ตุลาคม 2026 มีบริษัทใหญ่ 3 รายประกาศถูกเจาะระบบในวันเดียว ได้แก่ เครือห้างฮันคิวฮันชินที่ข้อมูลสมาชิกราว 1.26 ล้านรายรั่ว Nifty ผู้ให้บริการอินเทอร์เน็ตที่ข้อมูลลูกค้าเสี่ยงรั่วสูงสุด 542,513 ราย และผู้ให้บริการระบบส่งอีเมล Cuenote ที่ถูกดึงข้อมูลราว 9 ล้านรายการ
เหตุข้อมูลรั่วในญี่ปุ่นทั้งสามกรณีเกิดหลังกระทรวงกิจการภายในและการสื่อสาร (MIC) ของญี่ปุ่นออกคำเตือนสองครั้งเมื่อ 9 และ 13 ตุลาคม ว่าระบบของธุรกิจที่เก็บข้อมูลส่วนบุคคลจำนวนมากถูกเจาะต่อเนื่อง กรณีที่ใกล้ตัวองค์กรไทยที่สุดคือเหตุที่เริ่มจากเว็บหลังบ้านและผู้ให้บริการภายนอก ไม่ใช่ระบบหลักที่ลูกค้าเห็น
เหตุข้อมูลรั่วในญี่ปุ่นวันที่ 19 ตุลาคม มีบริษัทใดบ้าง
| บริษัท | ระบบที่ถูกเจาะ | วันที่พบ | จำนวนที่ประกาศ | ข้อมูลที่เกี่ยวข้อง |
|---|---|---|---|---|
| H2O Retailing / ห้างฮันคิวฮันชิน | ระบบจัดการลูกค้า ผ่านเว็บจองของห้าง และเว็บขายสินค้า 2 แห่ง | 16–17 ต.ค. | ราว 1.26 ล้านราย (สมาชิก H2O ID เกือบทั้งหมด) | ชื่อ เพศ อีเมล ที่อยู่ เบอร์โทร อายุ วันเกิด |
| Nifty | ระบบจัดการใบสมัครและการรับเรื่องสายอินเทอร์เน็ต (เครื่องมือหลังบ้าน) | 19 ต.ค. ราว 10:20 น. | สูงสุด 542,513 ราย | รหัสสมาชิก ชื่อ เพศ วันเกิด ที่อยู่ เบอร์โทร อีเมล |
| ユミルリンク (ผู้ให้บริการส่งอีเมล Cuenote) | เซิร์ฟเวอร์บางส่วนของบริการส่งอีเมล รวม 5 ระบบ | 16 ต.ค. ช่วงเช้ามืด | ราว 9 ล้านรายการ (นับซ้ำ) | ข้อมูลที่มีอีเมล รายละเอียดยังตรวจสอบอยู่ |
ห้างฮันคิวฮันชิน: ข้อมูลรั่วในญี่ปุ่นรายใหญ่ สมาชิก H2O ID 1.26 ล้านราย
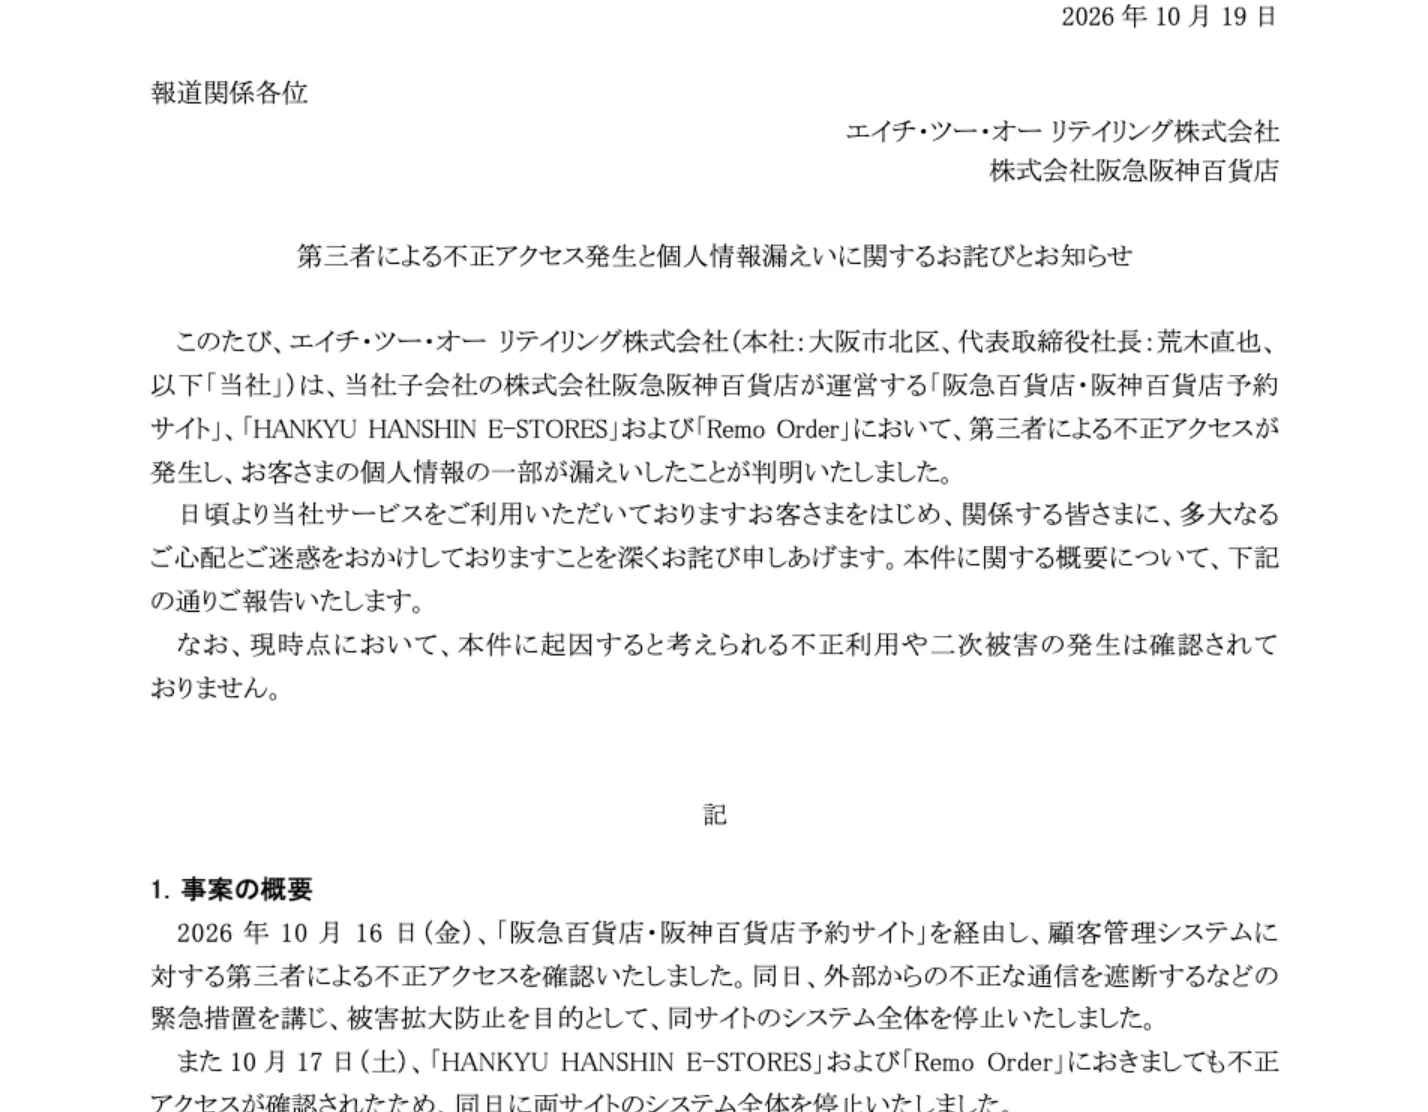
ประกาศของ H2O Retailing และบริษัทลูก Hankyu Hanshin Department Stores ระบุว่า วันที่ 16 ตุลาคม 2026 บริษัทพบการเข้าถึงระบบจัดการลูกค้าโดยมิชอบผ่าน "เว็บจองของห้างฮันคิวและห้างฮันชิน" จึงตัดการเชื่อมต่อจากภายนอกและปิดระบบทั้งหมดของเว็บนั้น วันถัดมาพบการเข้าถึงโดยมิชอบที่เว็บ HANKYU HANSHIN E-STORES และ Remo Order อีก จึงปิดทั้งสองระบบเช่นกัน
การตรวจสอบจนถึงวันที่ 19 ตุลาคมซึ่งเป็นวันที่ข้อมูลรั่วในญี่ปุ่นถูกประกาศพร้อมกันหลายรายพบว่า ข้อมูลส่วนบุคคลบางส่วนของสมาชิก H2O ID ราว 1.26 ล้านรายรั่ว ซึ่งบริษัทระบุว่าเกือบเป็นสมาชิกทั้งหมด ข้อมูลที่รั่วมี H2O ID ชื่อ เพศ อีเมล รหัสไปรษณีย์ ที่อยู่ เบอร์มือถือ เบอร์โทร อายุ วันเกิด และบริการที่ใช้ ส่วนเว็บ E-STORES และ Remo Order ยังตรวจว่ามีข้อมูลใดรั่ว บริษัทระบุว่าเก็บเพียงเลขบัตรเครดิต 4 หลักท้าย ไม่ได้เก็บเลขเต็มหรือรหัสความปลอดภัย และยังไม่พบว่ารหัสผ่านรั่ว บริษัทรายงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PPC) และตำรวจแล้ว และยังไม่พบการนำข้อมูลไปใช้โดยมิชอบ
Nifty: ข้อมูลรั่วในญี่ปุ่นจากเครื่องมือหลังบ้าน
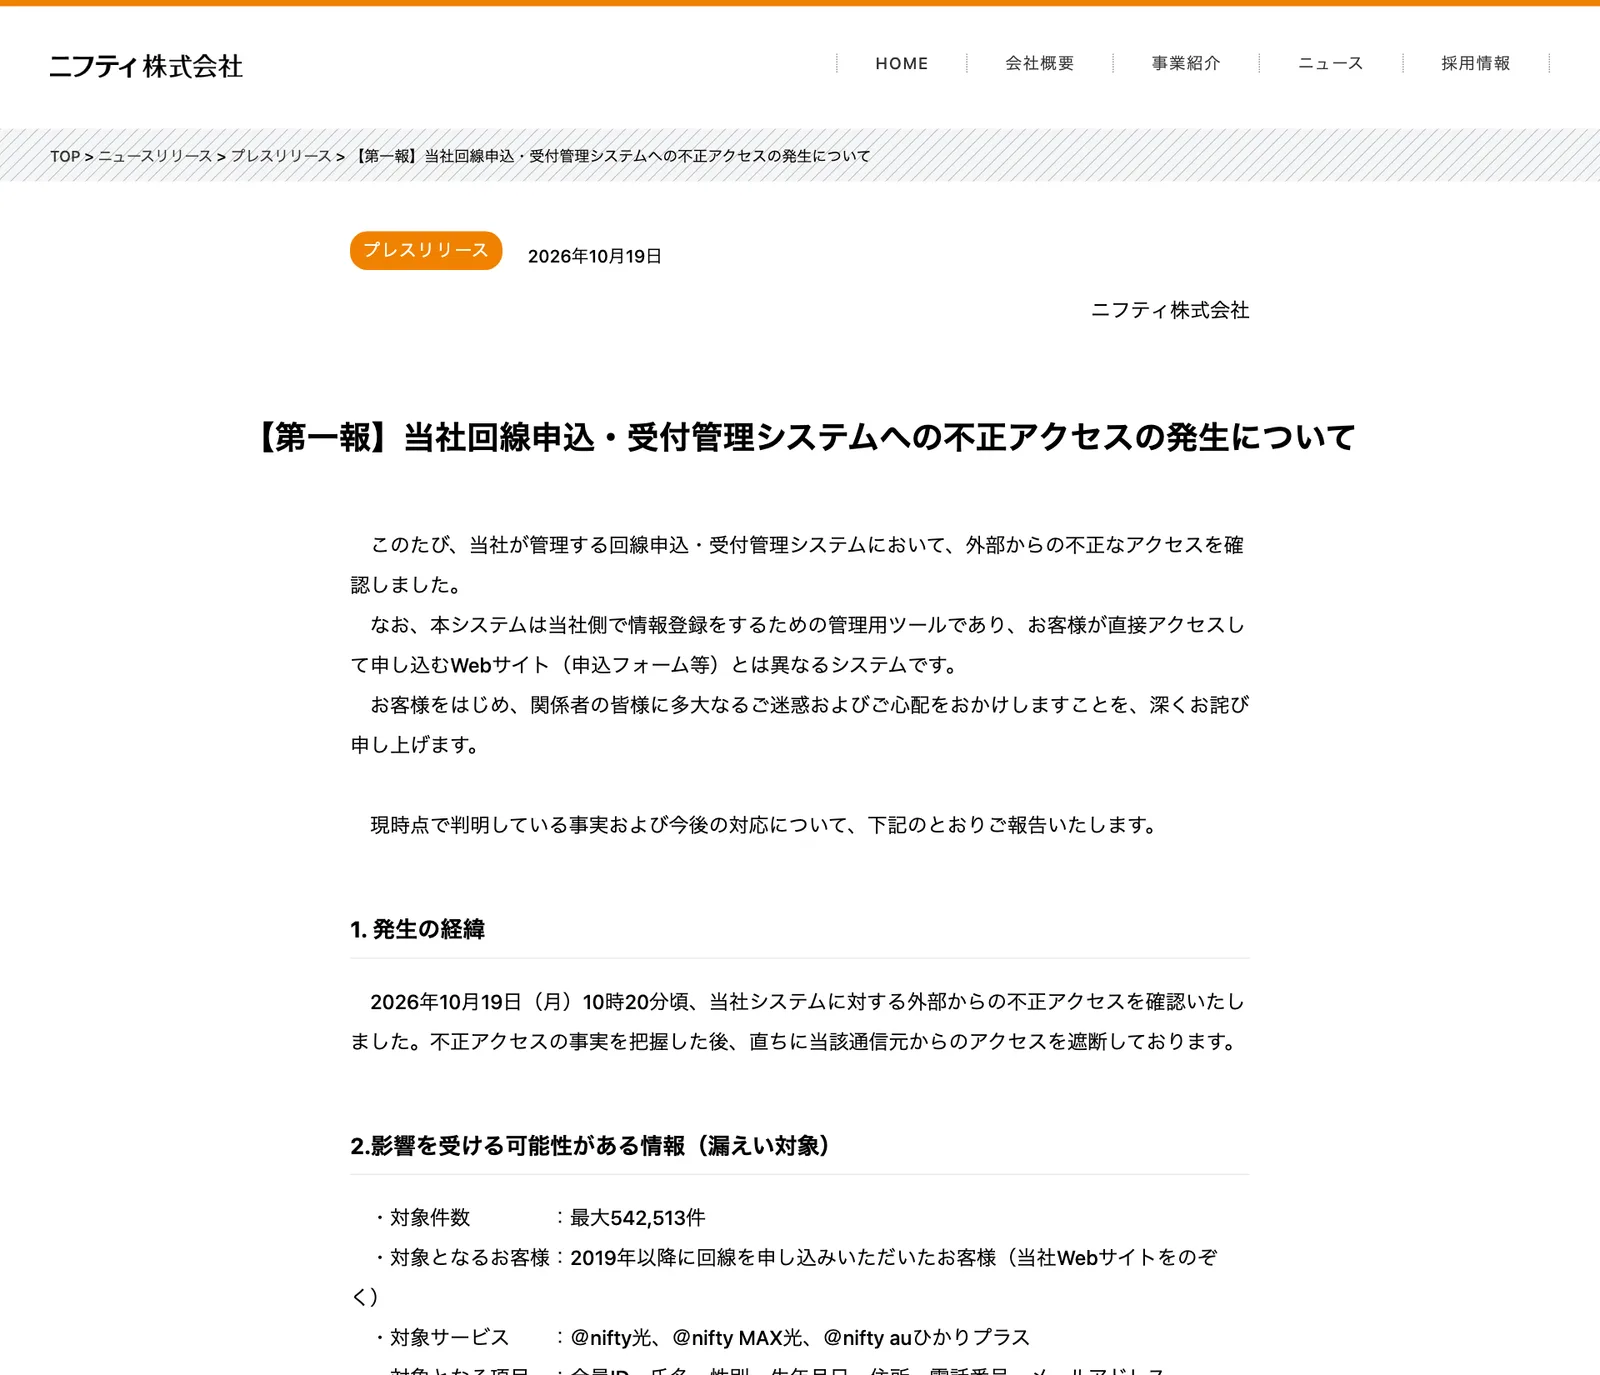
Nifty ระบุว่าตรวจพบการเข้าถึงโดยมิชอบที่ระบบจัดการใบสมัครและการรับเรื่องสายอินเทอร์เน็ตเวลาราว 10:20 น. ของวันที่ 19 ตุลาคม และบล็อกต้นทางทันที ระบบนี้เป็นเครื่องมือให้พนักงานบันทึกข้อมูล ไม่ใช่ฟอร์มสมัครที่ลูกค้าใช้ ข้อมูลที่เสี่ยงคือลูกค้าที่สมัคร @nifty光, @nifty MAX光 และ @nifty auひかりプラス ตั้งแต่ปี 2019 ผ่านช่องทางอื่นที่ไม่ใช่เว็บของบริษัท สูงสุด 542,513 ราย ไม่มีข้อมูลบัญชีธนาคารหรือบัตรเครดิต
Cuenote: ข้อมูลรั่วในญี่ปุ่นผ่านผู้ให้บริการภายนอก
ユミルリンク (Yumil Link) ซึ่งให้บริการระบบส่งอีเมลและข้อความ Cuenote แก่องค์กร แจ้งตลาดหลักทรัพย์โตเกียวผ่าน TDnet ว่าพนักงานพบการเข้าถึงโดยมิชอบช่วงเช้ามืดวันที่ 16 ตุลาคม บันทึกการเข้าถึงแสดงว่าผู้บุกรุกทำเป็นขั้นตอน
- ใช้ช่องโหว่ของโปรแกรมเข้าระบบ
- ได้ข้อมูลยืนยันตัวตนของพนักงานฝ่ายซัพพอร์ตและควบคุมคุณภาพที่ใช้เข้าบริการ
- ติดตั้งโปรแกรมไม่พึงประสงค์เพื่อส่งออกข้อมูลจากฐานข้อมูล
- ใช้ข้อมูลยืนยันตัวตนของพนักงานนั้นพยายามเข้าระบบอื่น
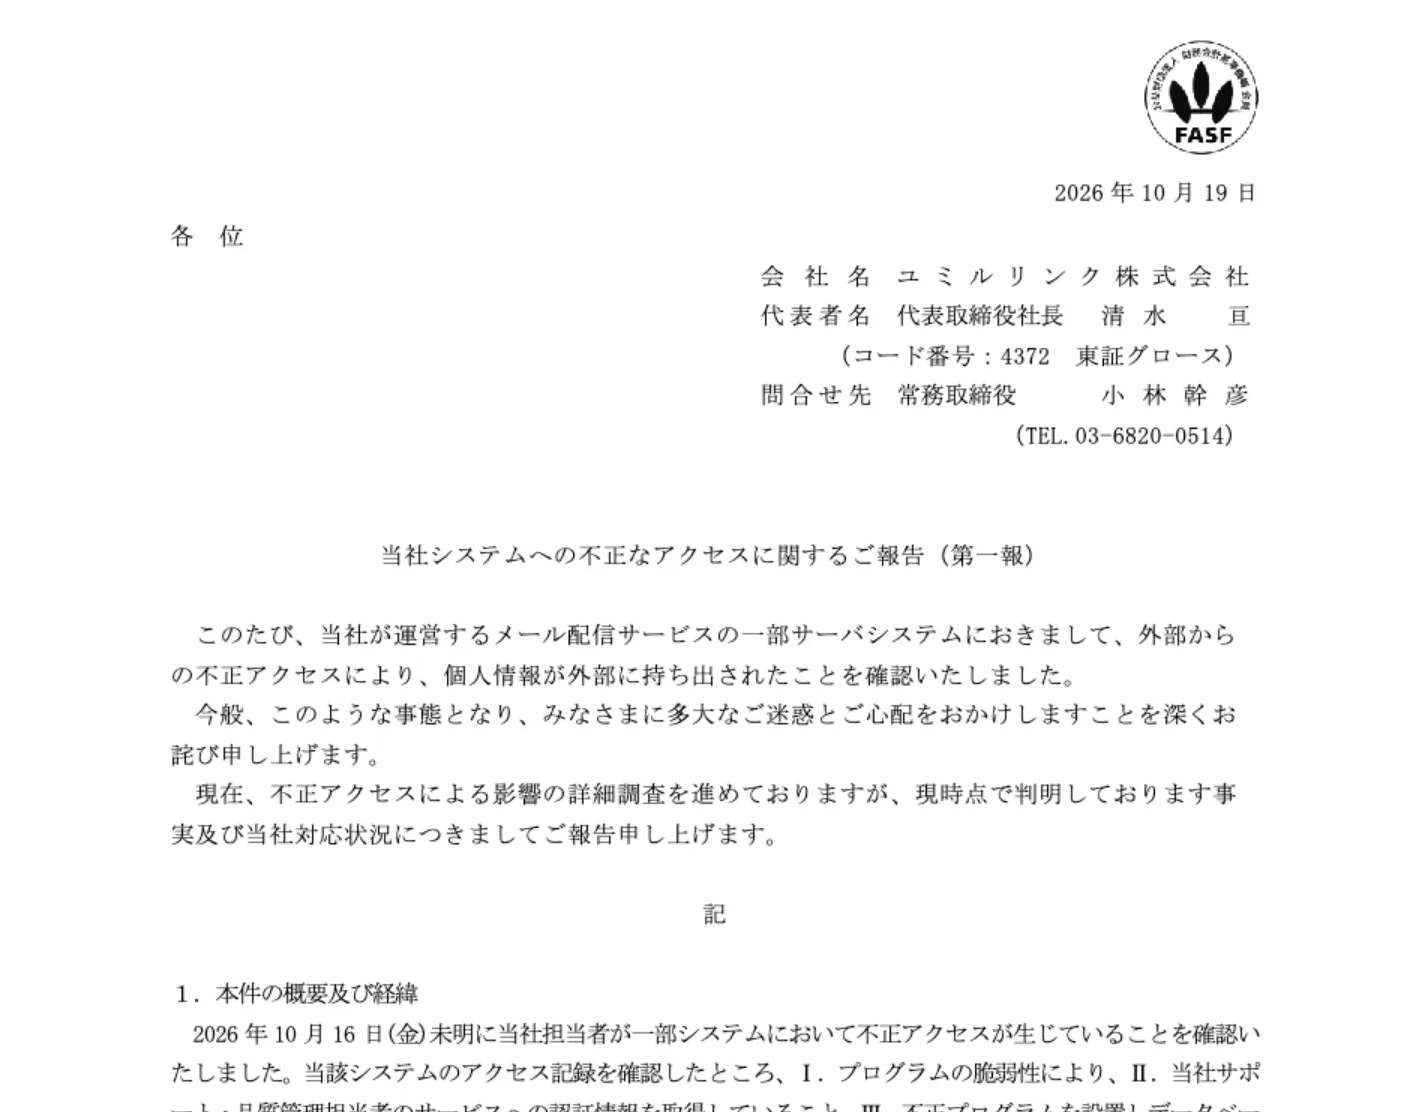
บริษัทยืนยันว่ามี 5 ระบบถูกเข้าถึงและถูกส่งออกข้อมูล ประเมินว่ารวมราว 9 ล้านรายการ (นับซ้ำ) ที่มีอีเมลอยู่ด้วย บริษัทแยกเซิร์ฟเวอร์ออกจากเครือข่าย แก้ช่องโหว่ ลบข้อมูลยืนยันตัวตนของพนักงานออกจากระบบอื่น และแจ้งเจ้าหน้าที่สืบสวนแล้ว เนื่องจากองค์กรจำนวนมากใช้บริการส่งอีเมลแบบนี้ส่งจดหมายข่าวและแจ้งเตือนลูกค้า ผู้ที่ได้รับผลกระทบจริงจากข้อมูลรั่วในญี่ปุ่นกรณีนี้อาจเป็นลูกค้าของลูกค้าอีกทอดหนึ่ง
ทำไมเรื่องนี้สำคัญ
สำหรับคลื่นข้อมูลรั่วในญี่ปุ่นที่ MIC เตือนมาตั้งแต่ 9 ตุลาคม กระทรวงแจ้งเพิ่มเมื่อ 13 ตุลาคมว่า สถาบันเทคโนโลยีสารสนเทศและการสื่อสารแห่งชาติ (NICT) พบว่าสาเหตุหนึ่งของเหตุข้อมูลรั่วต่อเนื่องคือการโจมตีที่ NICT เรียกว่า A2B ผู้โจมตีแกะแอป Android ที่เปิดให้ดาวน์โหลดทั่วไปเพื่อหาที่อยู่เซิร์ฟเวอร์และรูปแบบการสื่อสาร แล้วเจาะช่องโหว่ของเซิร์ฟเวอร์ปลายทางนั้น แม้ตัวแอปจะไม่มีช่องโหว่ก็ตาม MIC เตือนว่าปัญหาเดียวกันเกิดกับแอป iOS และเว็บได้ และย้ำว่าอย่าพึ่งการควบคุมฝั่งแอป แต่ต้องตรวจการยืนยันตัวตน การอนุญาต และข้อมูลนำเข้าที่ฝั่งเซิร์ฟเวอร์
ทั้งสามบริษัทในเหตุข้อมูลรั่วในญี่ปุ่นรอบนี้ยังไม่ได้ระบุว่าถูกเจาะด้วยวิธี A2B หรือไม่ แต่ภาพรวมตรงกับคำเตือนของหน่วยงานรัฐ คือจุดที่รั่วคือระบบหลังบ้าน เว็บรอง และผู้ให้บริการที่ถือข้อมูลแทนองค์กร ในวันเดียวกันนี้หน่วยงานคุ้มครองข้อมูลของเกาหลีใต้ก็ให้องค์กรปิด API ที่ไม่ใช้และตรวจสิทธิ์ที่เซิร์ฟเวอร์ด้วยเหตุผลคล้ายกัน
สิ่งที่องค์กรไทยควรทำ
- บริษัทญี่ปุ่นในไทยและคู่ค้า ตรวจว่าใช้ระบบหรือผู้ให้บริการเดียวกับเหตุข้อมูลรั่วในญี่ปุ่นรอบนี้หรือไม่ โดยเฉพาะบริการส่งอีเมลที่ถือรายชื่อลูกค้า และเตรียมรับมืออีเมลหรือ SMS หลอกลวงที่อ้างชื่อแบรนด์ ซึ่งทั้ง H2O Retailing และ Nifty เตือนลูกค้าแล้ว
- ตรวจสิทธิ์ที่ฝั่งเซิร์ฟเวอร์ทุกคำขอ ไม่เชื่อว่าคำขอที่มาจากแอปของตัวเองปลอดภัย ตามคำแนะนำของ MIC และ NICT ตรวจ log การเข้าถึง หาจุดที่การยืนยันตัวตนหรือการอนุญาตบกพร่อง และจำกัดการเข้าถึงที่ไม่จำเป็นระหว่างรอแก้
- อย่าลืมเครื่องมือหลังบ้านและเว็บรอง เหตุของ Nifty เกิดที่เครื่องมือของพนักงาน ส่วนห้างฮันคิวฮันชินเริ่มจากเว็บจอง ทำบัญชีระบบที่เชื่อมฐานข้อมูลลูกค้าให้ครบ แล้วปิดหรือแยกระบบที่ไม่จำเป็น
- จำกัดข้อมูลที่ส่งให้ผู้ให้บริการภายนอก ส่งเฉพาะข้อมูลที่จำเป็นต่อการส่งอีเมลหรือข้อความ ระบุในสัญญาว่าต้องแจ้งเหตุภายในเวลาเท่าไร และแยกบัญชีพนักงานซัพพอร์ตของผู้ให้บริการออกจากระบบอื่น
- เตรียมขั้นตอนแจ้งเหตุตาม PDPA ผู้ควบคุมข้อมูลต้องแจ้ง สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุเมื่อเหตุมีความเสี่ยงต่อสิทธิของเจ้าของข้อมูล ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
เหตุข้อมูลรั่วในญี่ปุ่นวันที่ 19 ตุลาคม 2026 มีบริษัทใดบ้าง?
เหตุข้อมูลรั่วในญี่ปุ่นที่ประกาศวันที่ 19 ตุลาคม 2026 มี 3 รายใหญ่ คือ H2O Retailing และห้างฮันคิวฮันชินที่ข้อมูลสมาชิก H2O ID รั่วราว 1.26 ล้านราย Nifty ที่ข้อมูลลูกค้าเสี่ยงรั่วสูงสุด 542,513 ราย และ ユミルリンク ผู้ให้บริการส่งอีเมล Cuenote ที่ถูกดึงข้อมูลราว 9 ล้านรายการ
ข้อมูลอะไรของลูกค้าห้างฮันคิวฮันชินรั่วบ้าง?
ในเหตุข้อมูลรั่วในญี่ปุ่นครั้งนี้ H2O Retailing ระบุว่าข้อมูลที่รั่วของสมาชิก H2O ID เกือบทั้งหมดมีชื่อ เพศ อีเมล รหัสไปรษณีย์ ที่อยู่ เบอร์โทร อายุ และวันเกิด ส่วนเว็บ HANKYU HANSHIN E-STORES และ Remo Order ยังตรวจสอบอยู่ บริษัทไม่ได้เก็บเลขบัตรเครดิตเต็มและรหัส CVV และยังไม่พบรหัสผ่านรั่ว
ผู้บุกรุกเจาะ Cuenote ของ ユミルリンク ได้อย่างไร?
ตามรายงานต่อตลาดหลักทรัพย์ ซึ่งมีจำนวนรายการมากที่สุดในเหตุข้อมูลรั่วในญี่ปุ่นสามกรณีนี้ ผู้บุกรุกใช้ช่องโหว่ของโปรแกรมขโมยข้อมูลยืนยันตัวตนของพนักงานฝ่ายซัพพอร์ตและคุณภาพ ติดตั้งโปรแกรมไม่พึงประสงค์เพื่อดึงข้อมูลจากฐานข้อมูล และพยายามใช้ข้อมูลยืนยันตัวตนนั้นเข้าระบบอื่น บริษัทพบเหตุช่วงเช้ามืดวันที่ 16 ตุลาคม 2026
องค์กรไทยควรเรียนรู้อะไรจากเหตุข้อมูลรั่วในญี่ปุ่นรอบนี้?
บทเรียนหลักจากเหตุข้อมูลรั่วในญี่ปุ่นคือระบบหลังบ้านและผู้ให้บริการภายนอกก็รั่วได้ องค์กรไทยควรตรวจสิทธิ์ที่ฝั่งเซิร์ฟเวอร์ทุกคำขอ ไม่เชื่อว่าคำขอจากแอปของตัวเองปลอดภัย ลดข้อมูลส่วนบุคคลที่ส่งให้ผู้ให้บริการส่งอีเมล และเตรียมแจ้ง สคส. ภายใน 72 ชั่วโมงตาม PDPA เมื่อพบเหตุ
แหล่งอ้างอิง
- 第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ — エイチ・ツー・オー リテイリング (H2O Retailing) / 阪急阪神百貨店
- 【第一報】当社回線申込・受付管理システムへの不正アクセスの発生について — ニフティ (Nifty)
- 当社システムへの不正なアクセスに関するご報告(第一報) — ユミルリンク (TDnet, Japan Exchange Group)
- 不正アクセスによる情報漏えい等の事案を踏まえた対応について(公開アプリの解析情報を悪用した攻撃への注意喚起) — 総務省 (Ministry of Internal Affairs and Communications, Japan)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- ญี่ปุ่น106โตเกียว16
- ผลิตภัณฑ์และเทคโนโลยี
- Android30
- กฎหมายและมาตรฐาน
- PDPA90
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ