
ข้อมูล Capcom ID รั่ว 11.77 ล้านรายการ รหัสผ่านถูกเปลี่ยน 196 บัญชี เตือนระวังอีเมลปลอม
ข้อมูล Capcom ID รั่ว Capcom แจ้ง 22 ต.ค. 2026 ว่าอีเมลและข้อมูลระบบ 11,774,247 รายการถูกเข้าถึง รหัสผ่าน 196 บัญชีถูกเปลี่ยน ไม่มีข้อมูลบัตรเครดิต
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
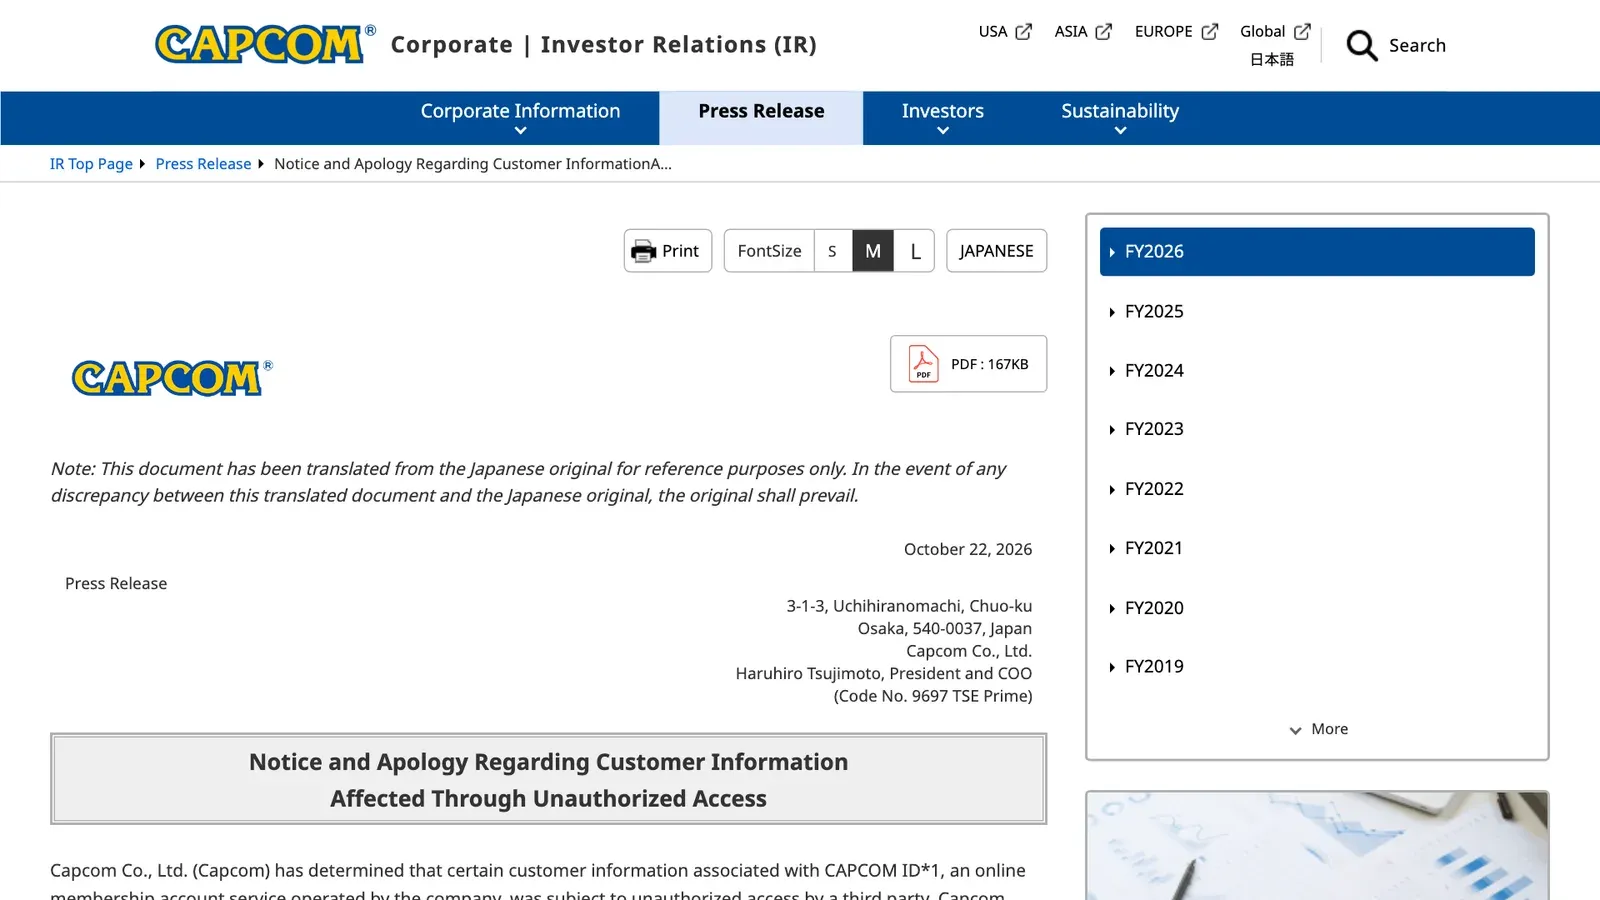
- Capcom ประกาศเมื่อ 22 ตุลาคม 2026 ว่าข้อมูลลูกค้าที่ผูกกับ CAPCOM ID บัญชีสมาชิกออนไลน์ที่ต้องใช้เล่นเกมออนไลน์บางเกม ถูกบุคคลภายนอกเข้าถึงโดยไม่ได้รับอนุญาต
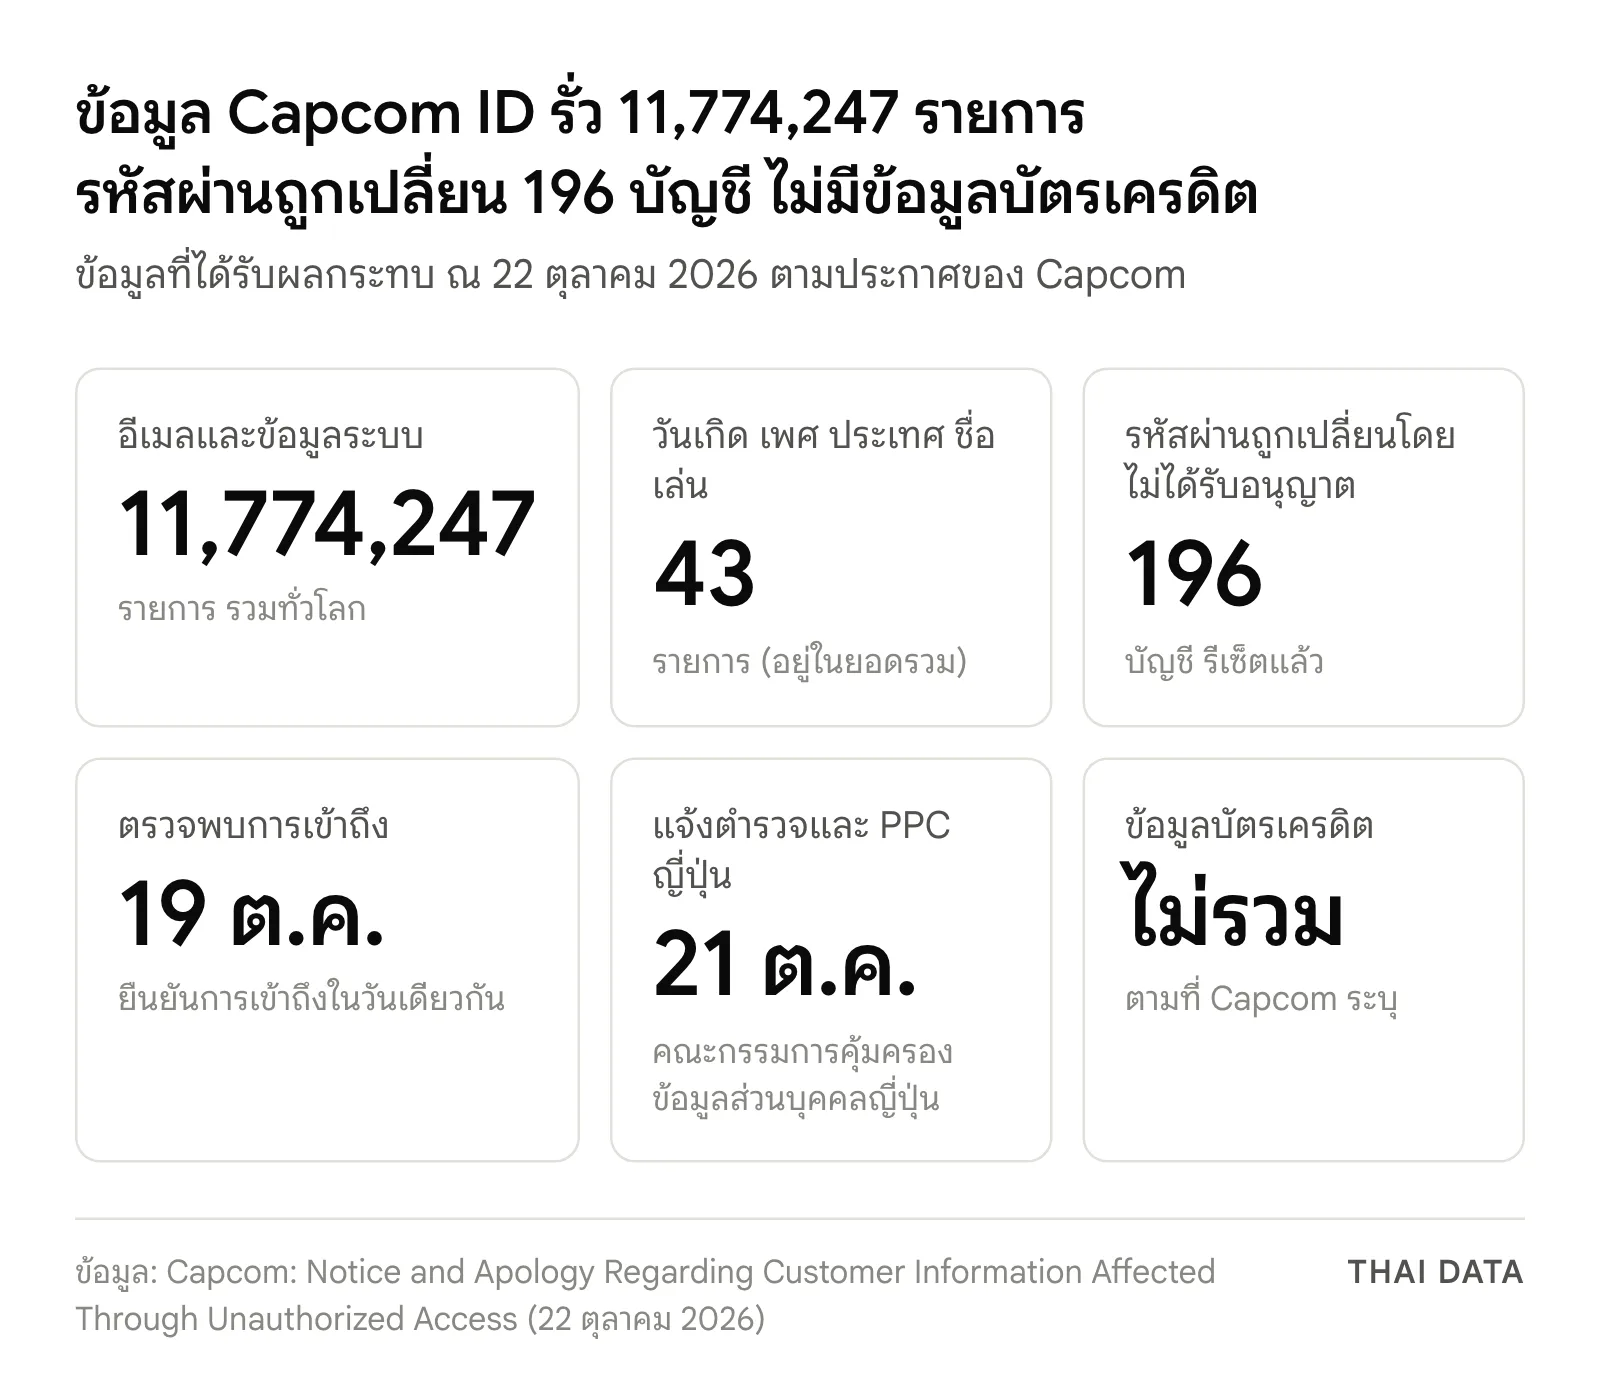
- ข้อมูลที่หลุดคืออีเมลและข้อมูลระบบ 11,774,247 รายการ ทั่วโลก ได้แก่ วันเวลาสร้างบัญชี วันเวลาล็อกอินล่าสุด จำนวนครั้งที่ล็อกอิน และ IP ที่ใช้ล็อกอินครั้งล่าสุด ในจำนวนนี้ 43 รายการมีวันเกิด เพศ ประเทศ และชื่อเล่นด้วย
- รหัสผ่านของ 196 บัญชีถูกเปลี่ยนโดยไม่ได้รับอนุญาตและรีเซ็ตแล้ว Capcom ระบุว่ายังไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว และข้อมูลบัตรเครดิตไม่อยู่ในชุดที่ได้รับผลกระทบ
- Capcom ตรวจพบความผิดปกติเมื่อ 19 ต.ค. ตั้งศูนย์รับมือเหตุ 20 ต.ค. และแจ้งตำรวจกับคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น 21 ต.ค. ส่วนเกมและบริการที่ใช้ CAPCOM ID ยังใช้ได้ตามปกติ
ข้อมูล Capcom ID รั่ว ค่ายเกมญี่ปุ่นเจ้าของ Resident Evil และ Monster Hunter ประกาศเมื่อ 22 ตุลาคม 2026 ว่าบุคคลภายนอกเข้าถึงข้อมูลลูกค้าที่ผูกกับ CAPCOM ID โดยไม่ได้รับอนุญาต ทำให้อีเมลและข้อมูลระบบ 11,774,247 รายการทั่วโลกหลุดออกไป และรหัสผ่าน 196 บัญชีถูกเปลี่ยน แต่ข้อมูลบัตรเครดิตไม่ได้รับผลกระทบ
ข้อมูล Capcom ID รั่วอะไรไปบ้าง
CAPCOM ID เป็นบัญชีกลางสำหรับเข้าบริการเว็บต่าง ๆ ของ Capcom และจำเป็นสำหรับการเล่นเกมของบริษัทบางเกมแบบออนไลน์ ประกาศของบริษัทแยกข้อมูลที่ได้รับผลกระทบ ณ วันที่ 22 ตุลาคม ไว้ 3 กลุ่ม
| กลุ่มข้อมูล | จำนวน |
|---|---|
| อีเมล และข้อมูลระบบ (วันเวลาสร้างบัญชี วันเวลาล็อกอินล่าสุด จำนวนครั้งที่ล็อกอิน IP ที่ใช้ล็อกอินครั้งล่าสุด) | 11,774,247 รายการ รวมทั่วโลก |
| วันเกิด เพศ ประเทศหรือภูมิภาค และชื่อเล่น | 43 รายการ (อยู่ในยอดข้างบน) |
| รหัสผ่านที่ถูกเปลี่ยนโดยไม่ได้รับอนุญาต | 196 บัญชี (อยู่ในยอดข้างบน) |
| ข้อมูลบัตรเครดิต | ไม่อยู่ในข้อมูลที่ได้รับผลกระทบ |
Capcom ระบุว่ายังไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว แต่ยืนยันว่ามีผู้เปลี่ยนรหัสผ่านของ 196 บัญชีโดยไม่ได้รับอนุญาต บริษัทรีเซ็ตรหัสผ่านของบัญชีเหล่านี้แล้วและยังสอบสวนขอบเขตผลกระทบต่อ โดยจะแจ้งลูกค้าที่ได้รับผลกระทบโดยตรง
ลำดับเหตุการณ์ Capcom ID รั่ว ตามที่ Capcom แจ้ง
- 19 ตุลาคม 2026 ตรวจพบกิจกรรมน่าสงสัยที่บ่งชี้ว่ามีการเข้าถึง CAPCOM ID โดยไม่ได้รับอนุญาต เริ่มปิดกั้นทันที และยืนยันในวันเดียวกันว่ามีการเข้าถึงจริง
- 20 ตุลาคม 2026 ตั้งศูนย์รับมือเหตุภายใน ยืนยันว่าข้อมูลลูกค้าบางส่วนถูกเข้าถึงและรหัสผ่านของบัญชีจำนวนหนึ่งถูกเปลี่ยน และรายงานคณะกรรมการกำกับความปลอดภัยด้านไอที ซึ่งเป็นที่ปรึกษาภายนอกของบริษัท
- 21 ตุลาคม 2026 แจ้งตำรวจและคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของญี่ปุ่น (Personal Information Protection Commission) โดยฉบับภาษาอังกฤษระบุว่าเป็นตำรวจจังหวัดโอซากา
- 22 ตุลาคม 2026 ประกาศต่อสาธารณะ ระบุว่าทำมาตรการฉุกเฉินเสร็จ ระบุและแก้ช่องทางการโจมตีแล้ว แต่ไม่ได้เปิดเผยว่าเป็นช่องทางใด
Capcom ย้ำว่าเกมและบริการที่ใช้ CAPCOM ID ยังใช้งานได้ตามปกติ และเหตุนี้ไม่กระทบการเข้าเล่นเกมใด ส่วนอีเมลที่ลงทะเบียนไว้ก็ใช้ต่อได้ หน้า Information Security ของบริษัทระบุว่า Capcom มีคณะกรรมการกำกับความปลอดภัยที่เป็นที่ปรึกษาภายนอก ใช้ EDR และศูนย์ SOC ที่เฝ้าระวังด้วย XDR ซึ่งเหตุ Capcom ID รั่วครั้งนี้จะเป็นบททดสอบว่าบริษัทจะปรับกรอบความปลอดภัยต่ออย่างไร
ความเสี่ยงหลังข้อมูล Capcom ID รั่ว คืออีเมลปลอม
ข้อมูลที่หลุดส่วนใหญ่ไม่ใช่รหัสผ่าน แต่เป็นอีเมลที่จับคู่กับข้อมูลการใช้งานจริง เช่น วันที่สร้างบัญชีและวันที่ล็อกอินล่าสุด ซึ่งผู้ไม่หวังดีนำไปเขียนอีเมลหลอกให้ดูน่าเชื่อได้ Capcom จึงเตือนว่าข้อมูลอาจถูกใช้ส่งอีเมลหรือข้อความปลอมที่อ้างเป็น Capcom หรือผู้เกี่ยวข้อง และขอให้ผู้ใช้ไม่กดลิงก์หรือเปิดไฟล์แนบในข้อความที่น่าสงสัย
ทำไมเรื่องนี้สำคัญ
บัญชีเกมเป็นเป้าที่มักถูกมองข้าม ทั้งที่ผู้เล่นบางคนอาจใช้อีเมลที่ทำงานสมัคร หรือใช้รหัสผ่านซ้ำกับบริการอื่น ในเหตุ Capcom ID รั่ว การที่รหัสผ่าน 196 บัญชีถูกเปลี่ยนแสดงว่าผู้โจมตีไม่ได้แค่อ่านข้อมูล แต่เข้าไปแก้ไขบัญชีได้ด้วย ส่วน IP ที่ใช้ล็อกอินครั้งล่าสุดก็ช่วยให้คนร้ายระบุประเทศหรือผู้ให้บริการอินเทอร์เน็ตของเหยื่อ เพื่อทำอีเมลหลอกที่เจาะจงขึ้น
ผลต่อองค์กรไทย
เหตุ Capcom ID รั่วกระทบผู้เล่นทั่วโลก และผู้เล่นในไทยที่มีบัญชีก็อยู่ในกลุ่มที่อาจได้รับอีเมลปลอม องค์กรไทยควรเตรียมรับมือดังนี้
- แจ้งพนักงานเรื่องอีเมลปลอมที่อ้างเป็น Capcom โดยเฉพาะทีมที่ใช้อีเมลบริษัทสมัครบริการเกมหรือบริการส่วนตัว
- ตั้งกฎกรองอีเมลชั่วคราว สำหรับข้อความที่อ้างชื่อ Capcom แต่ส่งจากโดเมนที่ไม่ใช่ของบริษัท และติดตามรายงานฟิชชิงจากผู้ใช้
- ย้ำนโยบายห้ามใช้รหัสผ่านซ้ำ ระหว่างบัญชีส่วนตัวกับบัญชีงาน และเปิดการยืนยันตัวตนหลายชั้นทุกระบบที่ทำได้
- ผู้ให้บริการแพลตฟอร์มและเกมในไทยควรทบทวนแผนรับมือ ตามแนว PDPA ลำดับเวลาของ Capcom ตั้งแต่ตรวจพบ ตั้งศูนย์รับมือ แจ้งหน่วยงาน และประกาศต่อสาธารณะภายใน 3 วัน เป็นตัวอย่างที่ใช้ซ้อมได้
- ผู้เล่นที่มีข้อสงสัย ติดต่อฝ่ายลูกค้าสัมพันธ์ของ Capcom สำหรับเอเชียนอกญี่ปุ่นที่ [email protected] ตามช่องทางที่บริษัทประกาศ
ติดตามข่าวข้อมูลรั่วไหลและภัยไซเบอร์อื่น ๆ ได้ในหมวด ความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Capcom ID รั่วเมื่อไรและข้อมูลอะไรหลุดบ้าง?
Capcom ประกาศเมื่อ 22 ตุลาคม 2026 ว่าข้อมูล Capcom ID รั่วจากการเข้าถึงโดยไม่ได้รับอนุญาตที่ตรวจพบเมื่อ 19 ตุลาคม ข้อมูลที่หลุดคืออีเมลและข้อมูลระบบ 11,774,247 รายการ เช่น วันเวลาล็อกอินล่าสุดและ IP ที่ใช้ล็อกอิน โดย 43 รายการมีวันเกิด เพศ ประเทศ และชื่อเล่นด้วย
รหัสผ่านและบัตรเครดิตของผู้เล่นหลุดหรือไม่?
ในเหตุ Capcom ID รั่ว บริษัทระบุว่ายังไม่พบว่ารหัสผ่านที่ผู้ใช้ตั้งเองรั่ว แต่พบว่ารหัสผ่าน 196 บัญชีถูกเปลี่ยนโดยไม่ได้รับอนุญาตและรีเซ็ตให้แล้ว ส่วนข้อมูลบัตรเครดิตไม่อยู่ในข้อมูลที่ได้รับผลกระทบ
ผู้เล่นในไทยควรทำอะไรหลัง Capcom ID รั่ว?
หลังเหตุ Capcom ID รั่ว Capcom เตือนว่าอีเมลที่หลุดอาจถูกใช้ส่งอีเมลหรือข้อความปลอมที่อ้างเป็น Capcom จึงไม่ควรกดลิงก์หรือเปิดไฟล์แนบในข้อความน่าสงสัย ควรเข้าเว็บ Capcom เองเพื่อตรวจบัญชี และถ้าใช้รหัสผ่านเดียวกับบริการอื่นควรเปลี่ยน ผู้เล่นในเอเชียนอกญี่ปุ่นสอบถามได้ที่ [email protected]
ยังเล่นเกม Capcom ออนไลน์ได้ตามปกติหรือไม่?
ได้ Capcom ระบุว่าทำมาตรการฉุกเฉินเสร็จแล้ว ระบุและปิดช่องทางโจมตีแล้ว บริการที่ใช้ CAPCOM ID รวมถึงเกมยังใช้ได้ และเหตุ Capcom ID รั่วไม่กระทบการเข้าเล่นเกมใด
แหล่งอ้างอิง
- Notice and Apology Regarding Customer Information Affected Through Unauthorized Access — Capcom Co., Ltd.
- 不正アクセスによるお客様情報漏えいのお詫びとお知らせ — 株式会社カプコン (Capcom Co., Ltd.)
- Information Security — Capcom Co., Ltd.
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- ญี่ปุ่น172
- กฎหมายและมาตรฐาน
- PDPA132
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ