
CISA ระบบทำความเย็น: CISA, FBI, HHS, USDA และ DoT เตือนเมื่อ 5 พ.ย. 2026 ว่า Cold Chain ถูกโจมตีทั่วโลก พร้อมมาตรการ 8 ข้อให้ปิดการเข้าถึงจากเน็ต
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- 5 พฤศจิกายน 2026 CISA, FBI, กระทรวงสาธารณสุขและบริการมนุษย์ (HHS), กระทรวงเกษตร (USDA) และกระทรวงคมนาคม (DoT) ของสหรัฐฯ ออก Fact Sheet เตือนการโจมตีระบบทำความเย็นอุตสาหกรรมและระบบเฝ้าติดตาม Cold Chain ทั่วโลก
- เอกสารระบุว่าผู้โจมตีใช้ช่องโหว่ 3 รูปแบบ คือการข้ามการยืนยันตัวตน การแทรกโค้ดตามอำเภอใจ และค่าตั้งที่อ่อนแอ เพื่อสั่งให้ตู้เข้าสู่รอบให้ความร้อนและละลายน้ำแข็งต่อเนื่อง
- ผลที่ระบุไว้มี 4 แบบ ได้แก่ อายุการใช้งานระบบสั้นลง เสี่ยงไฟไหม้ สินค้าคงคลังเสียหาย และผู้บริโภคอาจได้รับอันตรายหากกินอาหารที่เก็บไม่ปลอดภัย รวมถึงมองไม่เห็นอุณหภูมิจริง
- มาตรการเร่งด่วน 8 ข้อ เริ่มจากไม่เปิดตัวควบคุมสู่อินเทอร์เน็ต แยกเครือข่าย OT ด้วย VLAN เปลี่ยนรหัสผ่านตั้งต้น อัปเดตเฟิร์มแวร์ และสำรองข้อมูลไว้นอกระบบ
หน่วยงานสหรัฐฯ 5 แห่ง นำโดย CISA และ FBI ออก Fact Sheet เมื่อวันที่ 5 พฤศจิกายน 2026 เตือนว่ามีการโจมตีระบบทำความเย็นอุตสาหกรรมและระบบเฝ้าติดตาม Cold Chain ทั่วโลก พร้อมให้เจ้าของระบบถอดตัวควบคุมออกจากอินเทอร์เน็ตและทำตามมาตรการ 8 ข้อ คำแนะนำ CISA ระบบทำความเย็นนี้ออกหลังเหตุตู้แช่ซูเปอร์มาร์เก็ตในยุโรป ซึ่งเริ่มที่ตัวควบคุม Danfoss ในฝรั่งเศส
คำแนะนำ CISA ระบบทำความเย็นระบุภัยคุกคามอะไร
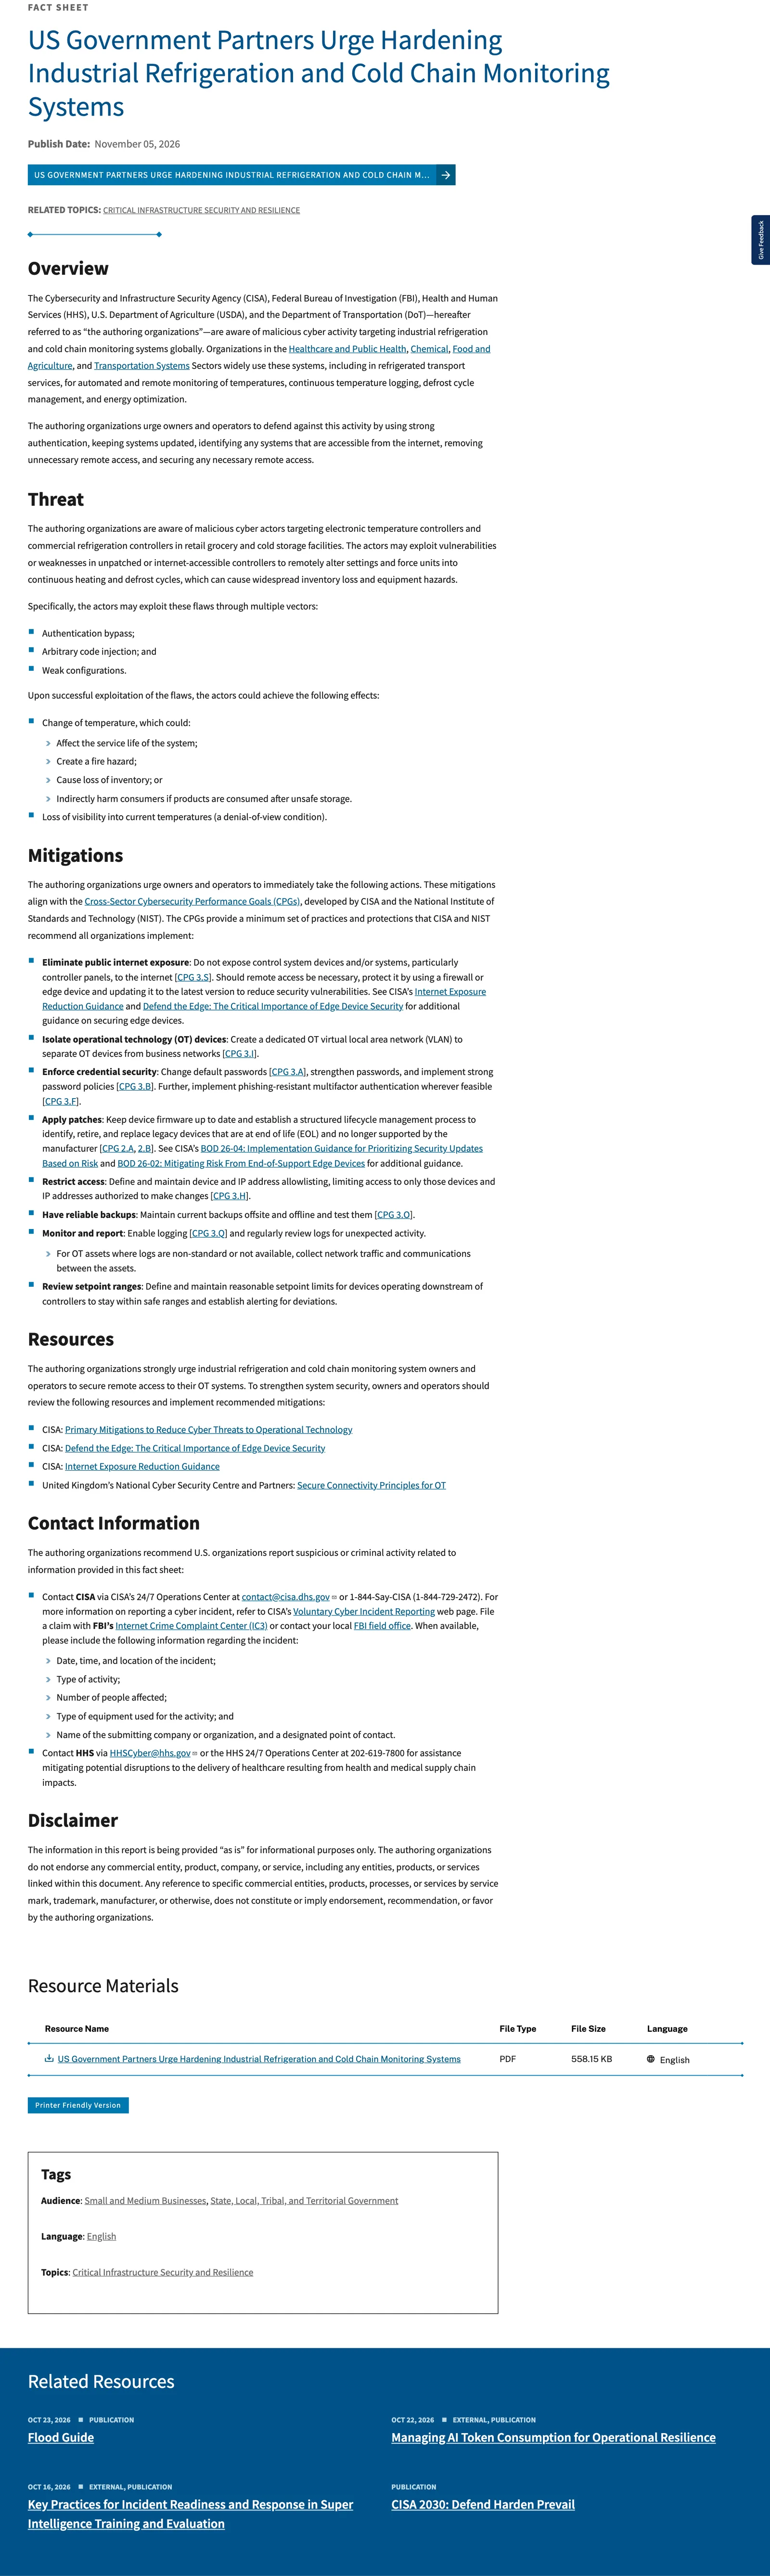
CISA, FBI, HHS, USDA และ DoT ระบุว่ารับรู้กิจกรรมโจมตีที่มุ่งไปยังตัวควบคุมตู้แช่เชิงพาณิชย์และตัวควบคุมอุณหภูมิอิเล็กทรอนิกส์ในร้านขายของชำและคลังสินค้าห้องเย็น ผู้โจมตีอาจใช้ช่องโหว่หรือจุดอ่อนในตัวควบคุมที่ยังไม่ได้อัปเดตหรือเข้าถึงได้จากอินเทอร์เน็ต เพื่อแก้ค่าตั้งจากระยะไกลและบังคับให้ตู้เข้ารอบให้ความร้อนและละลายน้ำแข็งต่อเนื่อง
เอกสารแจกแจงวิธีเจาะไว้ 3 แบบ คือการข้ามการยืนยันตัวตน การแทรกโค้ดตามอำเภอใจ และค่าตั้งที่อ่อนแอ ส่วนผลที่ตามมา ได้แก่ อุณหภูมิเปลี่ยนจนกระทบอายุระบบ เสี่ยงไฟไหม้ สินค้าคงคลังเสียหาย อาจเป็นอันตรายต่อผู้บริโภคที่กินอาหารซึ่งเก็บไม่ปลอดภัย และเกิดภาวะมองไม่เห็นอุณหภูมิปัจจุบัน (denial-of-view)
ระบบเหล่านี้ใช้ในภาคสาธารณสุข เคมี อาหารและเกษตร และการขนส่ง รวมถึงบริการขนส่งแบบควบคุมอุณหภูมิ เพื่อเฝ้าติดตามอุณหภูมิอัตโนมัติ บันทึกอุณหภูมิต่อเนื่อง และจัดการรอบละลายน้ำแข็ง
มาตรการ 8 ข้อใน CISA ระบบทำความเย็นที่ควรทำทันที
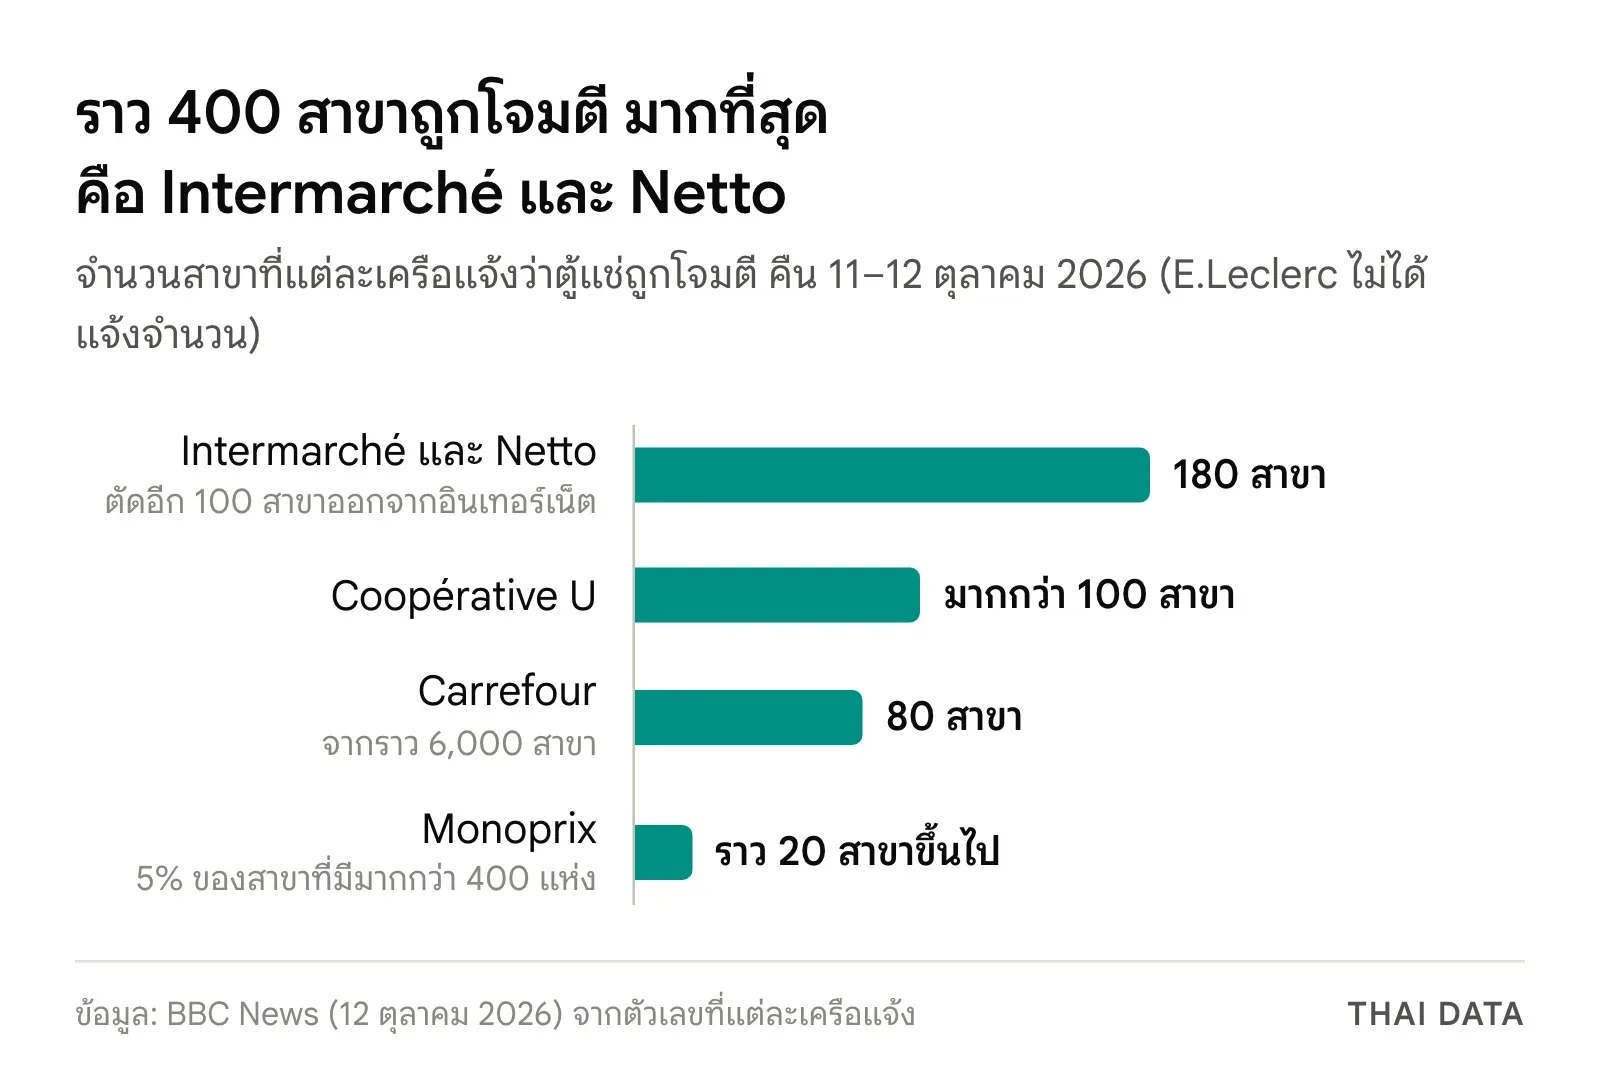
| ข้อ | มาตรการ | สิ่งที่ต้องทำ |
|---|---|---|
| 1 | ปิดการเปิดสู่อินเทอร์เน็ต | ไม่เปิดตัวควบคุมสู่อินเทอร์เน็ต ถ้าต้องเข้าระยะไกลให้ป้องกันด้วยไฟร์วอลล์หรืออุปกรณ์ขอบเครือข่ายรุ่นล่าสุด |
| 2 | แยกอุปกรณ์ OT | สร้าง VLAN เฉพาะสำหรับ OT แยกจากเครือข่ายธุรกิจ |
| 3 | ดูแลรหัสผ่าน | เปลี่ยนรหัสผ่านตั้งต้น ใช้นโยบายรหัสผ่านที่เข้มและ MFA ที่ทนฟิชชิงเท่าที่ทำได้ |
| 4 | อัปเดตแพตช์ | อัปเดตเฟิร์มแวร์ และมีกระบวนการเลิกใช้และเปลี่ยนอุปกรณ์รุ่นที่หมดการสนับสนุน |
| 5 | จำกัดการเข้าถึง | ทำรายการอนุญาตอุปกรณ์และ IP ที่แก้ค่าได้ |
| 6 | สำรองข้อมูล | เก็บข้อมูลสำรองล่าสุดไว้นอกระบบและออฟไลน์ แล้วทดสอบเป็นระยะ |
| 7 | เฝ้าระวังและรายงาน | เปิดบันทึกเหตุการณ์และตรวจดูสิ่งผิดปกติ ถ้าไม่มี log ให้เก็บทราฟฟิกระหว่างอุปกรณ์ |
| 8 | ตรวจช่วงค่าตั้ง | กำหนดขีดจำกัด setpoint ของอุปกรณ์ปลายทางและตั้งการแจ้งเตือนเมื่อเกินช่วงปลอดภัย |
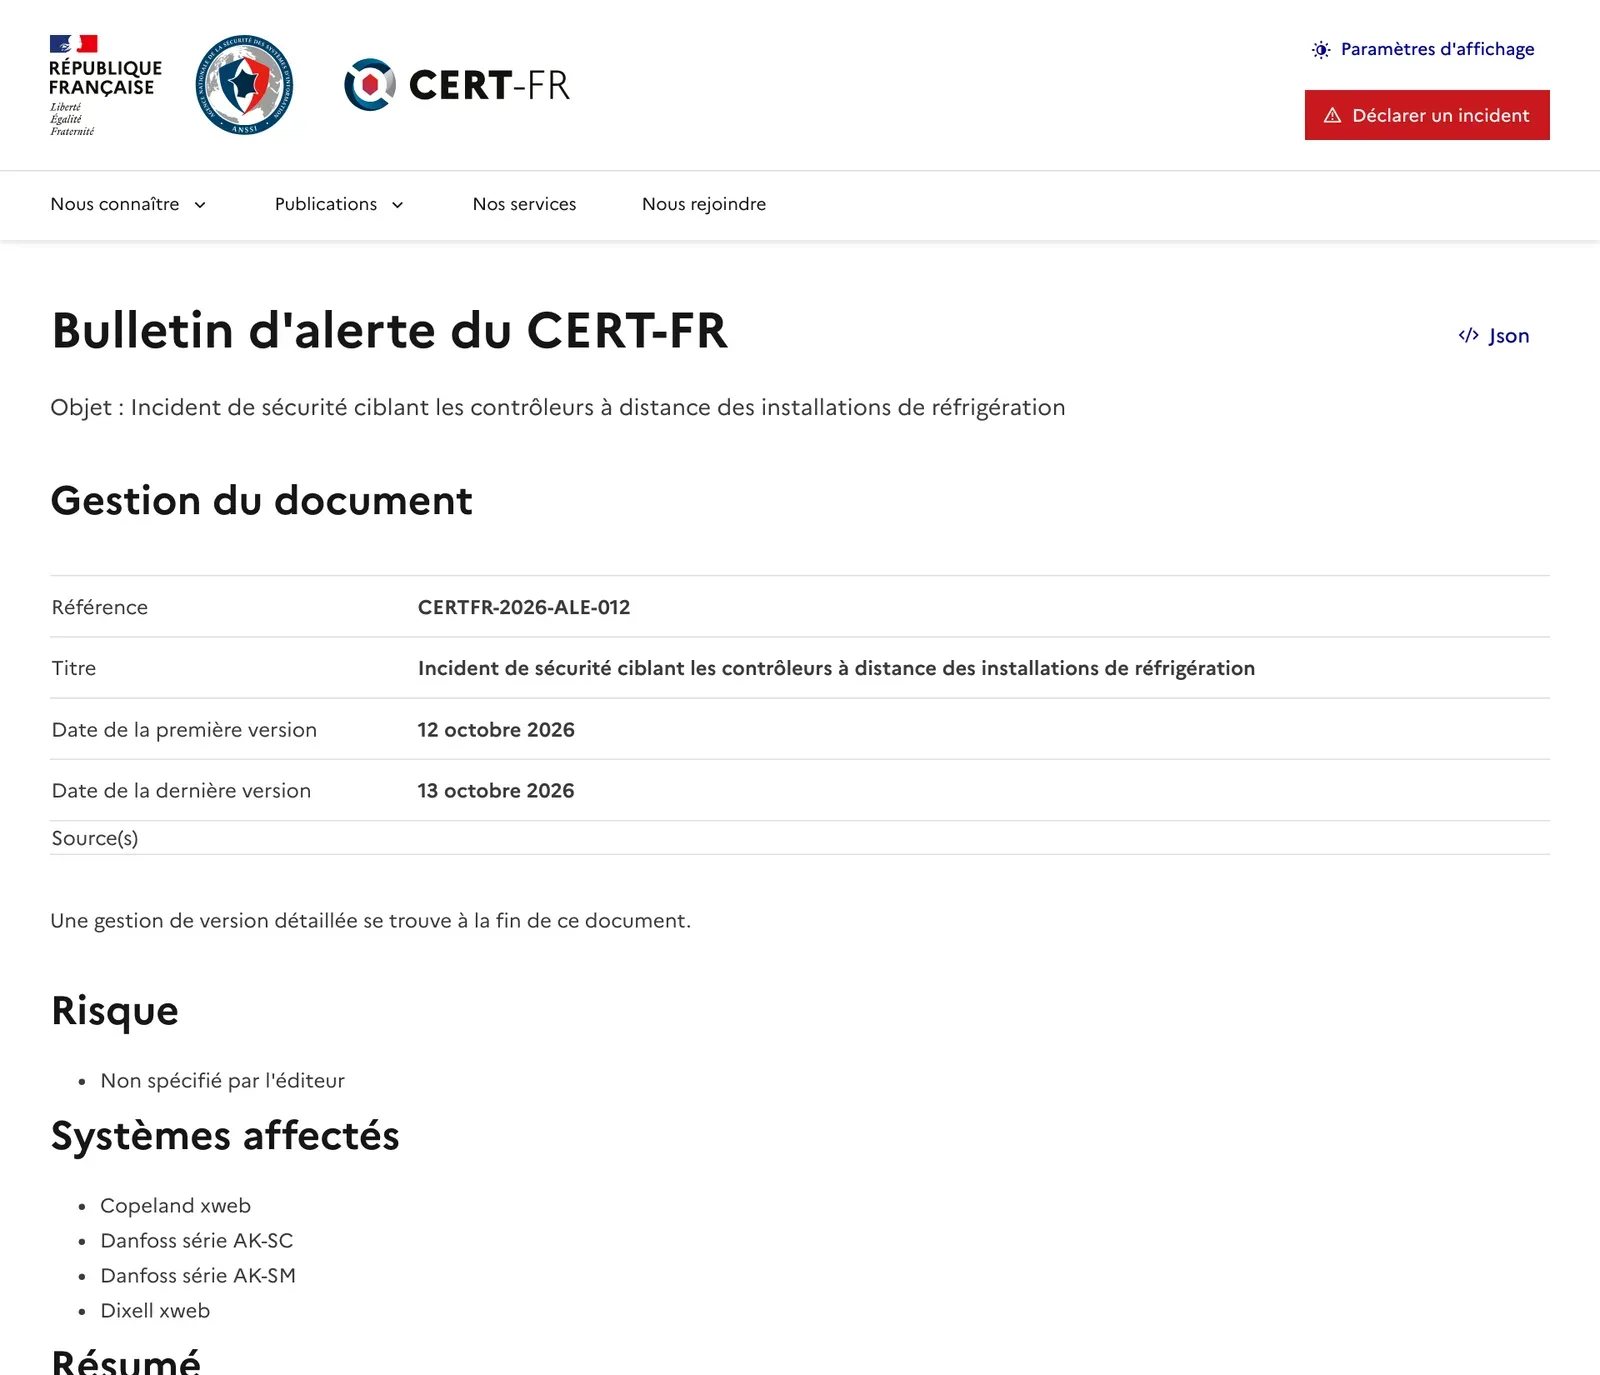
คำแนะนำ CISA ระบบทำความเย็นสอดคล้องกับ Cross-Sector Cybersecurity Performance Goals ที่ CISA และ NIST จัดทำ และตรงกับที่ CERT-FR ของฝรั่งเศสแนะนำในประกาศ CERTFR-2026-ALE-012 ซึ่งให้ถอดตัวควบคุมออกจาก IP สาธารณะและใช้ VPN
ผลต่อองค์กรไทย: CISA ระบบทำความเย็นกับห้องเย็นและ Cold Chain
เอกสาร CISA ระบบทำความเย็นนี้ไม่ใช่กฎหมายไทย แต่ผู้ที่ใช้ห้องเย็น โรงงานอาหารแช่แข็ง คลังยา และรถขนส่งควบคุมอุณหภูมิในไทยใช้ตัวควบคุมชนิดเดียวกันได้ ผู้ส่งออกอาหารที่กรมส่งเสริมการค้าระหว่างประเทศเตือนไว้แล้วในเรื่องตู้แช่ยุโรปและผู้ส่งออกไทย จึงใช้ 8 ข้อนี้เป็นรายการตรวจได้ ขั้นแรกคือหาว่าตัวควบคุมตัวใดมี IP สาธารณะ แล้วเช็กรุ่นกับสถานะการสนับสนุนของผู้ผลิต
- ทำบัญชีอุปกรณ์ ว่าตัวควบคุมแต่ละตัวรุ่นอะไร ต่ออะไร และผู้รับเหมางานเย็นเข้าถึงทางใด
- ปิดช่องเข้าจากอินเทอร์เน็ต แล้วให้ผู้รับเหมาเข้าผ่าน VPN หรือรายการ IP ที่อนุญาต
- ตั้งการแจ้งเตือนอุณหภูมิ ที่ไม่พึ่งตัวควบคุมตัวเดียว เช่น เซนเซอร์อิสระ
- ซ้อมแผนสำรอง ว่าจะย้ายสินค้าไปห้องเย็นสำรองอย่างไรเมื่อตู้ร้อนผิดปกติ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข้อ 6 ของมาตรการ CISA ระบบทำความเย็นคือสำรองข้อมูลล่าสุดไว้นอกระบบและทดสอบเป็นระยะ ผู้ประกอบการห้องเย็นที่เก็บบันทึกอุณหภูมิและเอกสารสินค้าบนเซิร์ฟเวอร์ของตัวเองจึงควรมีสำเนาสำรองเสมอ บริการ On-Premise to Cloud Backup ของ THAI DATA CLOUD สำรองข้อมูลจากเซิร์ฟเวอร์ในองค์กรขึ้นคลาวด์อย่างต่อเนื่องด้วย Continuous Data Protection และ Hybrid Cloud Backup (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CISA ระบบทำความเย็นออกคำเตือนเรื่องอะไรเมื่อ 5 พฤศจิกายน 2026?
CISA ระบบทำความเย็นเรื่องนี้ ออกโดย CISA ร่วมกับ FBI, HHS, USDA และ DoT เตือนว่าผู้ไม่หวังดีโจมตีตัวควบคุมตู้แช่เชิงพาณิชย์และตัวควบคุมอุณหภูมิอิเล็กทรอนิกส์ที่ต่ออินเทอร์เน็ตหรือไม่ได้อัปเดต เพื่อสั่งให้ตู้ร้อนและเข้ารอบละลายน้ำแข็งต่อเนื่องจนสินค้าเสียหาย
คำแนะนำของ CISA ระบบทำความเย็นให้ทำอะไรเป็นอย่างแรก?
คำแนะนำ CISA ระบบทำความเย็นข้อแรกคือเลิกเปิดอุปกรณ์ควบคุม โดยเฉพาะแผงตัวควบคุม ให้เข้าถึงจากอินเทอร์เน็ตสาธารณะ ถ้าจำเป็นต้องเข้าถึงระยะไกลต้องป้องกันด้วยไฟร์วอลล์หรืออุปกรณ์ขอบเครือข่ายที่อัปเดตเป็นรุ่นล่าสุด
ระบบใดบ้างที่อยู่ในขอบเขตของเอกสาร CISA เรื่องระบบทำความเย็น?
เอกสาร CISA ระบบทำความเย็นพูดถึงระบบทำความเย็นอุตสาหกรรมและระบบเฝ้าติดตาม Cold Chain ที่ใช้ในภาคสาธารณสุข เคมี อาหารและเกษตร และระบบขนส่ง รวมถึงบริการขนส่งแบบควบคุมอุณหภูมิ ซึ่งใช้เฝ้าติดตามอุณหภูมิ บันทึกอุณหภูมิ และจัดการรอบละลายน้ำแข็ง
องค์กรไทยที่มีห้องเย็นต้องทำตามคำแนะนำ CISA ระบบทำความเย็นหรือไม่?
ไม่มีข้อบังคับในไทย เพราะ CISA ระบบทำความเย็นเป็นคำแนะนำของหน่วยงานสหรัฐฯ แต่มาตรการเป็นแนวปฏิบัติพื้นฐานที่ใช้ได้กับห้องเย็น โรงงานอาหาร และรถขนส่งควบคุมอุณหภูมิทุกประเทศ
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ