
FBI เตือน FortiBleed ยังโจมตี FortiGate ต่อเนื่อง บางองค์กรถูกล็อกออกจากไฟร์วอลล์ตัวเอง
FBI และ Secret Service ออกคำเตือนร่วมเมื่อ 6 ต.ค. 2026 ว่าแคมเปญ FortiBleed ยังใช้รหัสผ่านที่ขโมยมาเจาะ FortiGate และบางรายถูกลบบัญชีจนเข้าอุปกรณ์ตัวเองไม่ได้
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- FBI และหน่วย Secret Service ของสหรัฐฯ (USSS) ออกคำเตือนร่วม JCSA-20261006-01 เมื่อ 6 ตุลาคม 2026 ว่าแคมเปญ FortiBleed ยังสแกนหาไฟร์วอลล์ Fortinet ที่เปิดสู่อินเทอร์เน็ต โดยใช้รหัสผ่านที่ได้มาก่อนหน้า
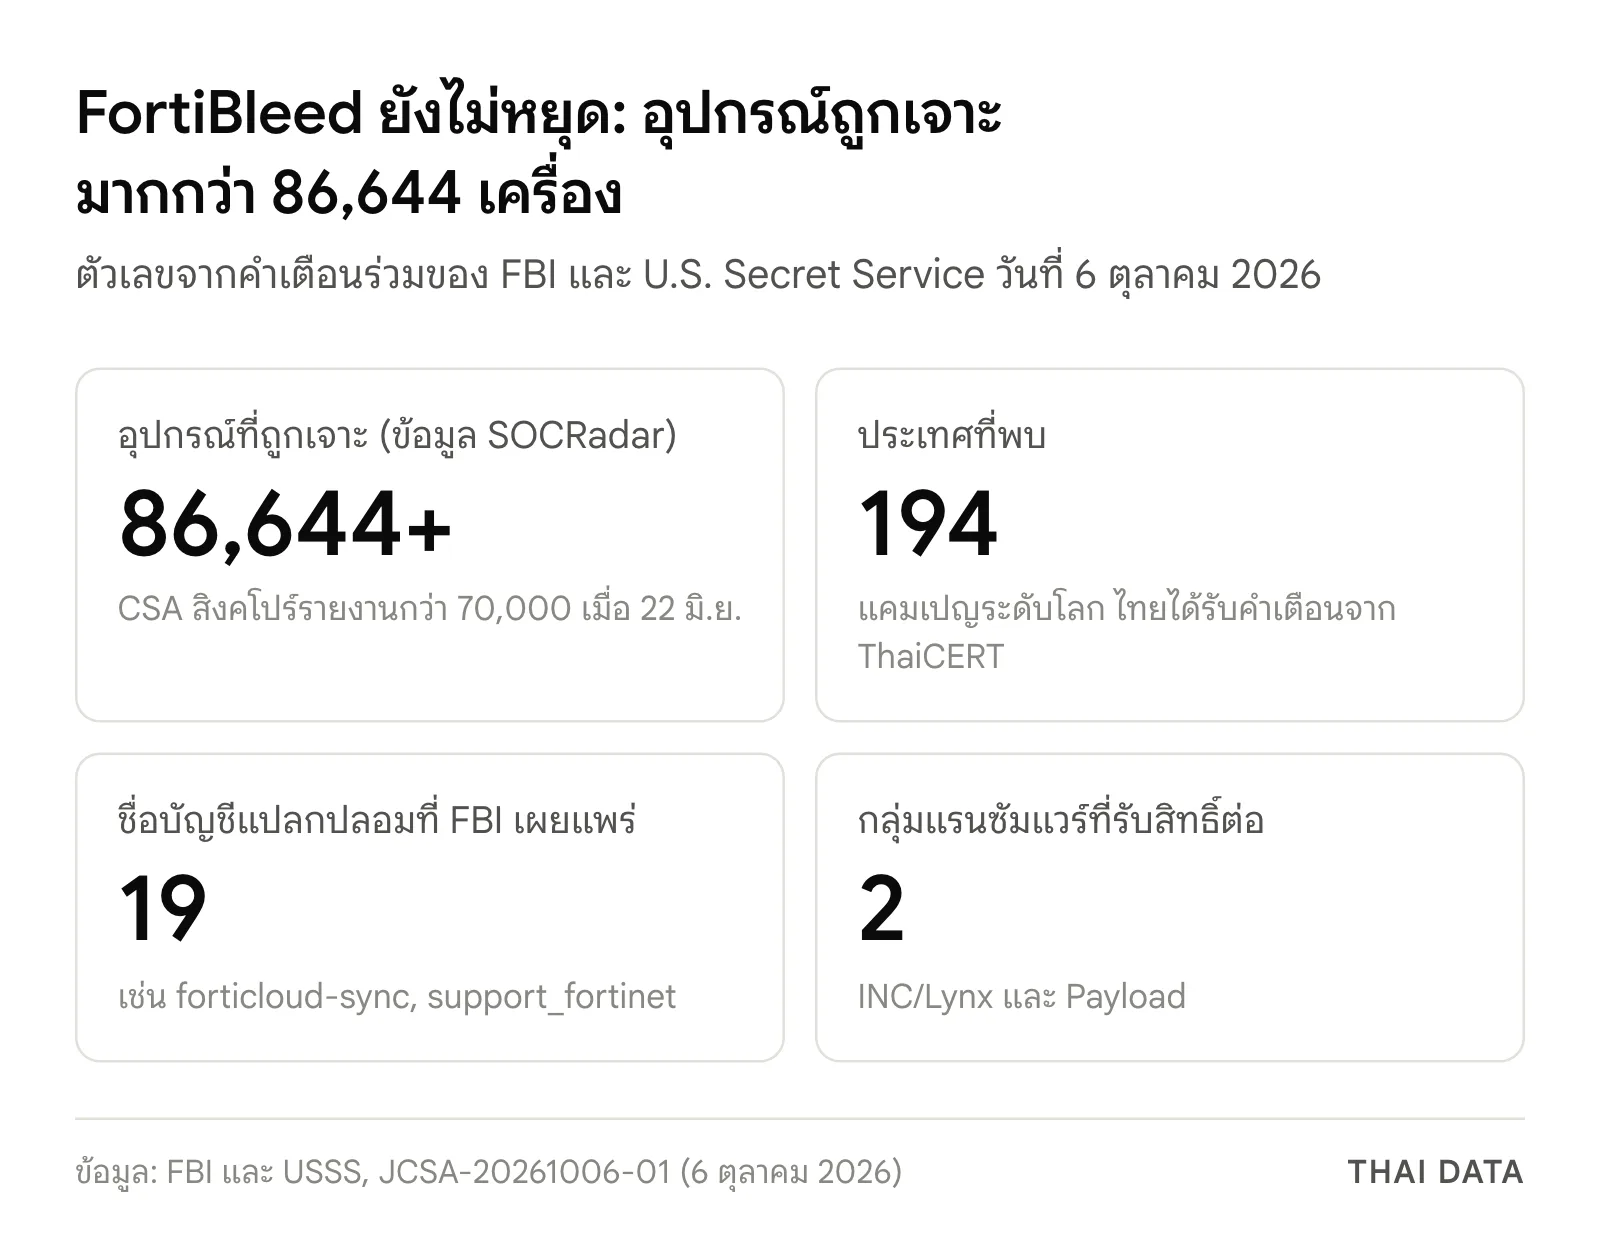
- คำเตือนอ้างข้อมูลจาก SOCRadar ว่ามีอุปกรณ์ถูกเจาะแล้วมากกว่า 86,644 เครื่อง ใน 194 ประเทศ เพิ่มจากราว 70,000 เครื่องที่ CSA สิงคโปร์รายงานเมื่อ 22 มิถุนายน
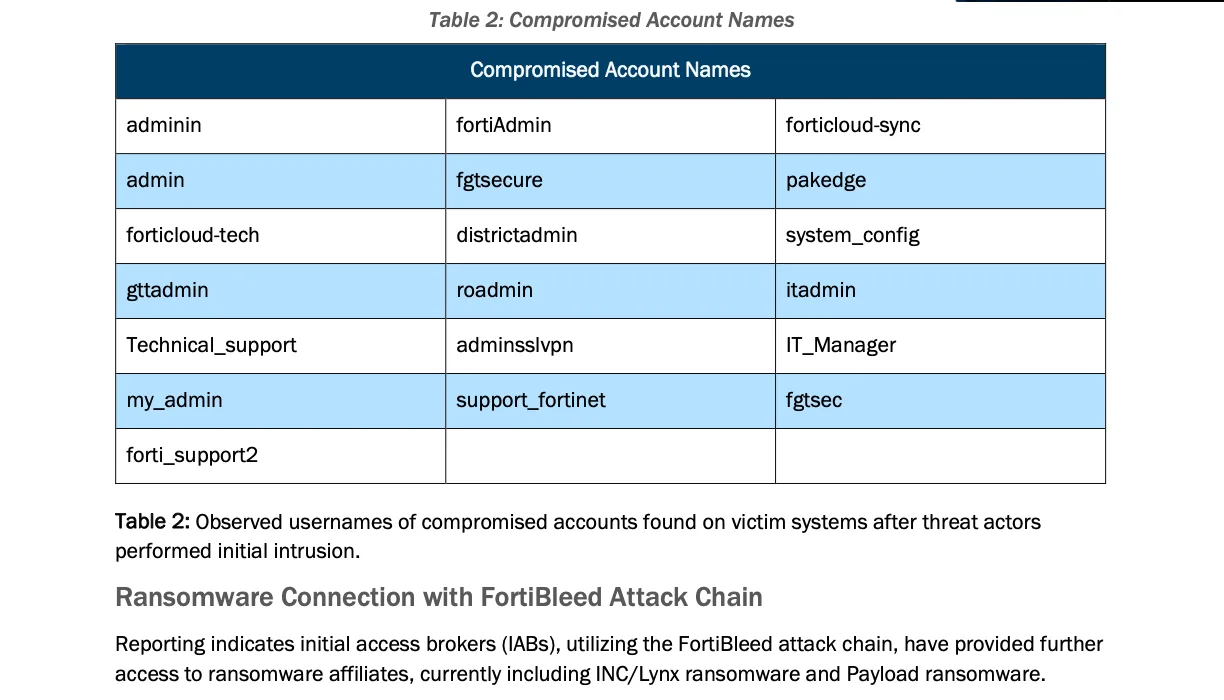
- ผู้โจมตีสร้างบัญชีแอดมินใหม่ และในบางกรณีลบหรือเปลี่ยนรหัสผ่านบัญชีเดิม จนผู้ดูแลเข้าอุปกรณ์ไม่ได้ FBI เผยชื่อบัญชีที่พบ 19 ชื่อ เช่น forticloud-sync, support_fortinet และ adminsslvpn
- สิทธิ์เข้าระบบที่ได้จาก FortiBleed ถูกส่งต่อให้กลุ่มแรนซัมแวร์ 2 กลุ่ม คือ INC/Lynx และ Payload ตามรายงานที่ FBI อ้างถึง
- Fortinet ยืนยันตั้งแต่ 19 มิถุนายน 2026 ว่าไม่ใช่ช่องโหว่ใหม่ แต่เป็นการใช้รหัสผ่านที่รั่วและการเดารหัสกับเครื่องที่ไม่มี MFA ทางแก้คือรีเซ็ตรหัสผ่าน เปิด MFA และให้แอดมินเก็บรหัสแบบ PBKDF2
สำนักงานสอบสวนกลางสหรัฐฯ (FBI) และหน่วย Secret Service ออกคำเตือนร่วมเมื่อวันที่ 6 ตุลาคม 2026 ว่าแคมเปญ FortiBleed ยังโจมตีไฟร์วอลล์ Fortinet FortiGate อย่างต่อเนื่อง มีอุปกรณ์ถูกเจาะแล้วมากกว่า 86,644 เครื่องใน 194 ประเทศ และบางองค์กรถูกผู้โจมตีลบบัญชีจนเข้าไฟร์วอลล์ของตัวเองไม่ได้
FortiBleed ไม่ใช่เรื่องใหม่ ThaiCERT เคยเตือนองค์กรไทยตั้งแต่ 18 มิถุนายน 2026 แต่คำเตือนรอบนี้ยืนยันว่าแคมเปญยังไม่หยุด และสิทธิ์เข้าระบบที่ขโมยไปถูกส่งต่อให้กลุ่มแรนซัมแวร์แล้ว องค์กรที่เปลี่ยนรหัสผ่านไปเมื่อกลางปีแต่ไม่ได้ตรวจบัญชีบนอุปกรณ์จึงยังเสี่ยงอยู่
FortiBleed ทำงานอย่างไร
เอกสารของ FBI และ Secret Service อธิบายว่า FortiBleed เป็นปฏิบัติการขโมยรหัสผ่านแล้วขายสิทธิ์เข้าเครือข่าย (initial access broker) ขั้นตอนการทำงานถูกเปิดเผยเพราะผู้โจมตีเผลอเปิดเซิร์ฟเวอร์หลังบ้านของตัวเองให้คนภายนอกเห็น ขั้นตอนหลักมีดังนี้
- สแกนหาเป้า ใช้สคริปต์อัตโนมัติค้นหาพอร์ทัล SSL VPN ของ FortiGate ที่เปิดสู่อินเทอร์เน็ต
- ลองรหัสผ่าน ด้วย credential stuffing จากข้อมูลรั่วของ Fortinet ครั้งก่อนและ log จากมัลแวร์ขโมยข้อมูล (infostealer) ร่วมกับ password spraying
- ถอดรหัสแฮช ส่งแฮชรหัสผ่านที่ดึงจากอุปกรณ์ไปถอดบนคลัสเตอร์ GPU ด้วย Hashcat และ Hashtopolis ซึ่งได้ผลกับอุปกรณ์ที่ยังเก็บรหัสผ่านแบบ SHA-256 รุ่นเก่า
- ฝังตัวและขยายผล สร้างบัญชีแอดมินใหม่บนไฟร์วอลล์ แล้วเข้าไปสำรวจ Active Directory และเดารหัสผ่านต่อในเครือข่ายภายใน
- ขายต่อ รวบรวมไฟล์ตั้งค่า VPN ที่ใช้ได้และรายชื่อเป้าหมาย คัดเลือกตามรายได้และโครงสร้างเครือข่ายขององค์กรเหยื่อ
FortiBleed ล็อกเจ้าของออกจากอุปกรณ์และเปิดทางให้แรนซัมแวร์
ประเด็นใหม่ในคำเตือนรอบนี้คือการล็อกเจ้าของออกจากอุปกรณ์ FBI ระบุว่าผู้โจมตีสร้างบัญชีที่ไม่เคยมีบนเครื่องมาก่อน และบางกรณีลบบัญชีเดิมหรือเปลี่ยนรหัสผ่าน เพื่อกันผู้ดูแลตัวจริงไม่ให้เข้าอุปกรณ์ระหว่างที่ตัวเองขยายการเข้าถึงในเครือข่าย การกู้คืนจึงต้องทำมากกว่าแพตช์และเปลี่ยนรหัสผ่าน
เอกสารแนบตารางชื่อบัญชีที่พบบนเครื่องเหยื่อ 19 ชื่อ หลายชื่อตั้งให้ดูเหมือนบัญชีของ Fortinet หรือทีมไอที เช่น fortiAdmin, forticloud-sync, forticloud-tech, support_fortinet, Technical_support, adminsslvpn และ IT_Manager พร้อมรายการ IP ที่ใช้เดารหัสผ่านหรือล็อกอินสำเร็จ 13 รายการ ช่วงวันที่ 18 มิถุนายนถึง 23 กรกฎาคม 2026 FBI เตือนว่า IP ในคลาวด์อาจถูกเปลี่ยนมือไปแล้ว ควรตรวจสอบก่อนบล็อก
ส่วนที่น่ากังวลที่สุดคือรายงานที่ FBI อ้างถึงว่า ผู้ขายสิทธิ์เข้าระบบที่ใช้วิธีการโจมตีแบบ FortiBleed ส่งต่อสิทธิ์ให้กลุ่มแรนซัมแวร์ INC/Lynx และ Payload แล้ว ไฟร์วอลล์ที่ถูก FortiBleed เจาะจึงอาจเป็นจุดเริ่มต้นของเหตุเข้ารหัสไฟล์ทั้งองค์กร
Fortinet ยืนยันว่า FortiBleed ไม่ใช่ช่องโหว่ใหม่
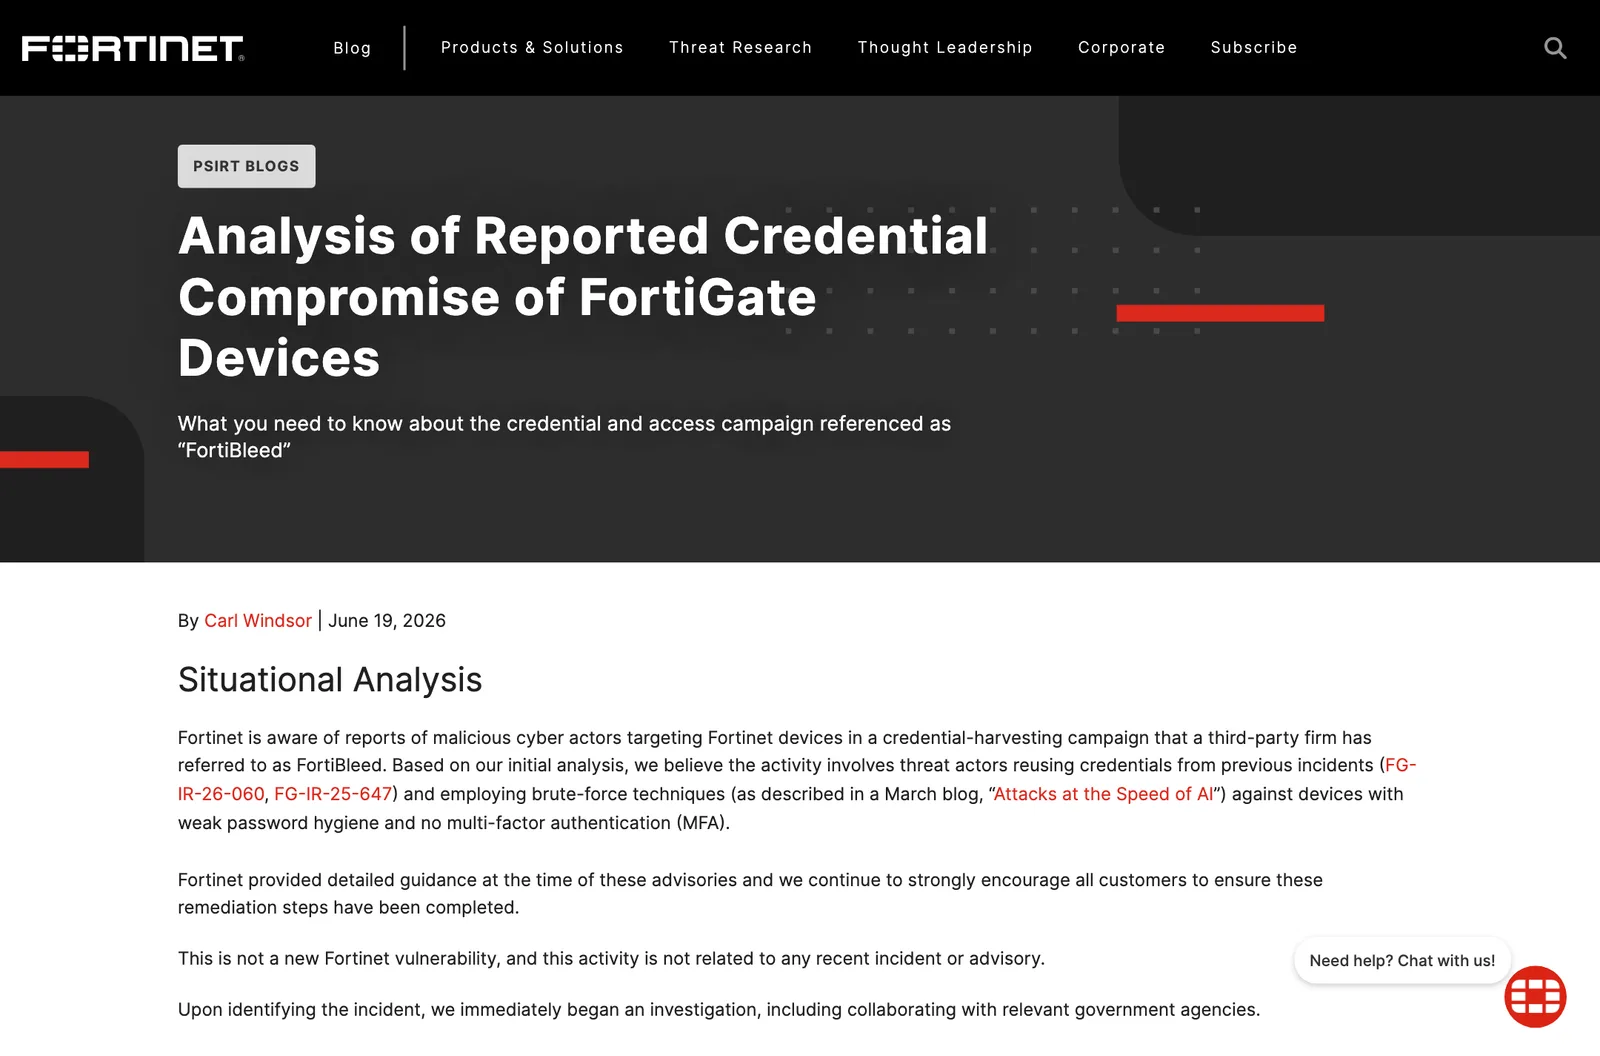
Fortinet ออกบทวิเคราะห์ใน PSIRT blog เมื่อวันที่ 19 มิถุนายน 2026 ระบุว่ากิจกรรมนี้มาจากการนำรหัสผ่านจากเหตุการณ์เดิม (FG-IR-26-060 และ FG-IR-25-647) มาใช้ซ้ำ และการเดารหัสผ่านกับอุปกรณ์ที่ตั้งรหัสอ่อนและไม่มี MFA พร้อมย้ำว่า "This is not a new Fortinet vulnerability" Fortinet ระบุว่าได้ติดต่อลูกค้าที่อาจได้รับผลกระทบแล้ว
ตัวเลขอุปกรณ์ที่ถูก FortiBleed เจาะเพิ่มขึ้นตลอดหลายเดือน ThaiCERT อ้างการวิเคราะห์ของนักวิจัยว่าพบข้อมูลรับรองกว่า 73,932 รายการ CSA สิงคโปร์ระบุเมื่อ 22 มิถุนายนว่ากว่า 70,000 เครื่อง ส่วนเอกสารของ FBI อ้าง SOCRadar ว่ายืนยันได้มากกว่า 86,644 เครื่อง
| วันที่ (2026) | หน่วยงาน | สาระสำคัญ |
|---|---|---|
| 18 มิถุนายน | ThaiCERT | เตือนองค์กรไทย ข้อมูลรับรองกว่า 73,932 รายการใน 194 ประเทศ |
| 19 มิถุนายน | Fortinet | ยืนยันไม่ใช่ช่องโหว่ใหม่ แนะรีเซ็ตรหัสผ่านและเปิด MFA |
| 22 มิถุนายน | CSA สิงคโปร์ | รหัสผ่านของ FortiGate กว่า 70,000 เครื่องรั่ว |
| 6 ตุลาคม | FBI และ USSS | แคมเปญยังดำเนินอยู่ อุปกรณ์ถูกเจาะกว่า 86,644 เครื่อง มีกรณีถูกล็อก |
ทำไมเรื่องนี้สำคัญ
FortiGate ที่ตกเป็นเป้าของ FortiBleed ทำหน้าที่เป็นทั้งไฟร์วอลล์และประตู VPN ให้พนักงานทำงานจากภายนอก จึงมักเปิดพอร์ทัลไว้กับอินเทอร์เน็ตตลอดเวลา และ ThaiCERT ก็ออกประกาศเตือนองค์กรไทยเรื่องนี้โดยตรงตั้งแต่มิถุนายน FortiBleed แสดงให้เห็นว่าการติดตั้งแพตช์ครบทุกตัวไม่ช่วย ถ้ารหัสผ่านของแอดมินเคยรั่วผ่านเครื่องที่ติด infostealer หรือยังใช้รหัสเดิมจากเหตุการณ์ก่อนหน้า
คำเตือนของ FBI ยังบอกว่าปัญหาไม่จบที่การเปลี่ยนรหัสผ่านรอบเดียว เพราะผู้โจมตีสร้างบัญชีแอดมินใหม่ไว้เพื่อคงสิทธิ์ และ FBI แนะนำให้ลบ REST API key ที่ไม่รู้ที่มาเพื่อไม่ให้ถูกใช้เป็นทางเข้า และระหว่างนี้ผลิตภัณฑ์อื่นของ Fortinet ก็มีช่องโหว่ FortiMail ที่ถูกโจมตีจริงเมื่อต้นตุลาคม ทีมที่ดูแลอุปกรณ์ Fortinet จึงมีงานเร่งด่วนพร้อมกันหลายเรื่อง
สิ่งที่องค์กรควรทำ
- ปิดหน้าจัดการจากอินเทอร์เน็ต FBI จัดลำดับไว้ว่าการจำกัดด้วย trusted hosts คือขั้นพอใช้ local-in policy ดีกว่า และการเอาหน้าจัดการออกจากอินเทอร์เน็ตทั้งหมดดีที่สุด
- ตัดทุกเซสชันแล้วรีเซ็ตรหัสผ่าน ทั้งบัญชีแอดมินและบัญชี VPN โดยเฉพาะเครื่องที่เปิดสู่ภายนอก และบังคับ MFA แบบต้านฟิชชิงกับทุกบัญชีที่เข้าจากระยะไกล
- ตรวจบัญชีและการตั้งค่า เทียบกับชุดตั้งค่าที่รู้ว่าถูกต้อง มองหาบัญชีตามรายชื่อ FortiBleed ของ FBI และลบ REST API key ที่ไม่ทราบที่มา ถ้าเชื่อม AD หรือ LDAP ให้ถือว่าบัญชีที่ผูกไว้รั่วแล้วด้วย
- เปลี่ยนการเก็บรหัสแอดมินเป็น PBKDF2 FBI อ้างคู่มือของ Fortinet สำหรับ FortiOS 7.2.11 ขึ้นไป ส่วน Fortinet แนะนำให้อัปเกรดเป็นรุ่นล่าสุดของ 7.4, 7.6 หรือ 8.0 แล้วลบการตั้งค่าแฮชรุ่นเก่า
- เตรียมแผนรับมือการถูกล็อก สำรองไฟล์ตั้งค่าและเก็บ log ไว้ภายนอกอุปกรณ์ CSA สิงคโปร์แนะนำให้พิจารณา factory reset หากผู้โจมตีอาจฝังตัวอยู่ แต่ต้องเก็บหลักฐานก่อน ดูข่าวความปลอดภัยอื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
FortiBleed คืออะไร?
FortiBleed คือชื่อแคมเปญขโมยรหัสผ่านที่มุ่งเป้าไฟร์วอลล์ Fortinet FortiGate และ SSL VPN ที่เปิดสู่อินเทอร์เน็ต ผู้โจมตีใช้รหัสผ่านที่รั่วหรือใช้ซ้ำ การเดารหัสผ่าน และถอดรหัสแฮชด้วยคลัสเตอร์ GPU แล้วขายสิทธิ์เข้าเครือข่ายต่อ คำเตือนของ FBI วันที่ 6 ตุลาคม 2026 ระบุว่ามีอุปกรณ์ถูกเจาะมากกว่า 86,644 เครื่อง
FortiBleed เป็นช่องโหว่ใหม่ของ FortiGate หรือไม่?
ไม่ใช่ Fortinet ระบุตั้งแต่ 19 มิถุนายน 2026 ว่า FortiBleed ไม่ใช่ช่องโหว่ใหม่ แต่เป็นการนำรหัสผ่านจากเหตุการณ์เดิมมาใช้ซ้ำและการเดารหัสผ่านกับอุปกรณ์ที่ตั้งรหัสอ่อนและไม่มี MFA การอัปเดตเฟิร์มแวร์อย่างเดียวจึงไม่พอ ต้องรีเซ็ตรหัสผ่านและตรวจบัญชีบนอุปกรณ์ด้วย
ทำไมผู้ใช้ FortiGate ถึงถูกล็อกออกจากอุปกรณ์?
FBI และ Secret Service ระบุว่าเมื่อเจาะเข้าได้ ผู้โจมตีในแคมเปญ FortiBleed จะสร้างบัญชีผู้ดูแลใหม่ไว้ และบางกรณีลบบัญชีเดิมหรือเปลี่ยนรหัสผ่าน เพื่อกันเจ้าของไม่ให้เข้าอุปกรณ์ระหว่างที่ผู้โจมตีพยายามขยายการเข้าถึงเครือข่ายภายใน การกู้คืนจึงอาจต้องทำมากกว่าการแพตช์และเปลี่ยนรหัสผ่าน
ตรวจอย่างไรว่า FortiGate ขององค์กรโดน FortiBleed แล้ว?
ดูรายชื่อผู้ใช้และผู้ดูแลบนอุปกรณ์ว่ามีบัญชีแปลกปลอมแบบที่พบในเหตุ FortiBleed เช่น forticloud-sync, fortiAdmin หรือ support_fortinet หรือไม่ เทียบการตั้งค่ากับชุดที่รู้ว่าถูกต้อง ตรวจ REST API key ที่ไม่ทราบที่มา และค้น log ของไฟร์วอลล์ VPN และ domain controller หาการเข้าใช้จาก IP ที่ FBI เผยแพร่
แหล่งอ้างอิง
- FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts (JCSA-20261006-01) — FBI / U.S. Secret Service
- Analysis of Reported Credential Compromise of FortiGate Devices — Fortinet
- Advisory on Credential Compromise of FortiGate Devices ("FortiBleed") — Cyber Security Agency of Singapore
- เตือนภัย! แคมเปญ FortiBleed มุ่งโจมตี Fortinet Firewall และ VPN ด้วยข้อมูลบัญชีที่รั่วไหล — ThaiCERT (สกมช.)
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ